
Šifrování AES-256 je kryptografický šifra vojenské kvality, která zmate digitální data pomocí 256bitového klíče, což matematicky znemožňuje dešifrování silou hrubé síly pomocí moderní výpočetní techniky. Virtuální privátní sítě (VPN) spoléhají na AES-256, aby ochránily internetový provoz před sledováním poskytovatelem internetu, vládní interceptací a škodlivými odposluchači, čímž přeměňují citlivou komunikaci v neprolomitelný šifrovaný text ještě předtím, než opustí vaše zařízení.
Kdykoli prohlížíte web na veřejném Wi-Fi, provádíte online bankovní transakce nebo se připojujete ke důvěrným podnikových infrastrukturám, vaše síťové pakety procházejí desítkami mezilehlých přepínačů a směrovačů. Bez robustní kryptografické enkapsulace zůstanou všechny navštívené URL adresy a nešifrované přihlašovací údaje viditelné pro třetí strany. Porozumění tomu, jak AES-256 funguje, proč představuje nepopiratelný zlatý standard v kybernetické bezpečnosti a jak moderní VPN architektury implementují tuto šifru bez zhoršení výkonu internetu, je klíčové pro hodnocení vašeho digitálního soukromí.
Matematika neprůstřelnosti: Jak AES-256 funguje
Advanced Encryption Standard (AES) byl zaveden v roce 2001 americkým National Institute of Standards and Technology (NIST), aby nahradil zastaralý Data Encryption Standard (DES). Vybrán transparentním pětiletým kryptografickým výběrovým procesem, základní šifra Rijndael byla navržena belgickými kryptografy Vincentem Rijmenem a Joanem Daemenem.
AES je symetrická bloková šifra. „Symetrická“ znamená, že stejný kryptografický klíč se používá k zašifrování dat do šifrovaného textu a k jejich dešifrování zpět na otevřený text. „Bloková šifra“ znamená, že AES nesifruje data bit po bitu, ale seskupuje nešifrovaná data do pevných bloků o velikosti 128 bitů (16 bajtů).
14 kol transformace
Aby byla čitelná data převedena do nerozluštitelného šumu, AES-256 vystavuje každý 128bitový blok 14 sekvenčním kolům matematických permutací. Zatímco AES-128 používá 10 kol a AES-192 12 kol, AES-256 spouští maximálních 14 kol, což poskytuje mimořádnou bezpečnostní rezervu. Každé kolo obsahuje čtyři odlišné kryptografické operace:
SubBytes: Nelineární substituční fáze, kde je každý bajt nahrazen jiným bajtem podle předem definované kryptografické vyhledávací matice (S-box), čímž se zabrání přímému matematickému vztahu.
ShiftRows: Transpoziční krok, kdy řádky 4x4 stavové matice jsou cyklicky posunuty o specifické hodnoty, čímž se data rozprostřou přes sloupce.
MixColumns: Lineární transformace, která míchá čtyři bajty každého sloupce pomocí modulární maticové násobení, zajišťující vysokou difuzi přes blok.
AddRoundKey: Stavový blok je kombinován s jedinečným podklíčem kola odvozeným z hlavního 256bitového klíče pomocí bitové operace XOR.
Tento vícekolový design vytváří lavinový efekt: změna jediného bitu v původním otevřeném textu změní více než 50 % bitů výsledného šifrovaného textu, čímž zcela skryje strukturální vzory.
Proč jsou útoky silou hrubé síly fyzicky nemožné
256bitový klíč umožňuje 2^256 unikátních kombinací klíčů, což odpovídá přibližně 1,1579 x 10^77 možnostem. Pro představu o rozsahu tohoto čísla:
Metrika | Vědecký rozsah | Reálný kontext |
|---|---|---|
Odhadované atomy pozorovatelného vesmíru | ~10^80 | Základní fyzikální částice, které existují |
Kombinace klíčů AES-256 | ~1,15 x 10^77 | Celkový počet kryptografických kombinací k uhodnutí |
Výkon 500 nejvýkonnějších superpočítačů | ~10^18 operací za sekundu | Kumulativní globální výpočetní výkon |
Čas potřebný k prolomení AES-256 silou hrubé síly | Miliardy let | Přesahuje odhadovanou životnost naší sluneční soustavy |
I kdyby každý počítač na Zemi byl přepojen do sjednoceného superklastru schopného vypočítat miliardy klíčů za sekundu, testování rozhodující části prostoru klíčů AES-256 by vyžadovalo více energie, než kolik Slunce vyprodukuje za celý svůj život.
Proč VPN závisí na AES-256 pro zabezpečení tunelu
Virtuální privátní síť vytváří chráněnou komunikační trasu přes nezabezpečenou veřejnou síť. AES-256 funguje jako matematický trezor obklopující data putující touto trasou.
1. Neutralizace telemetrie ISP a inspekce paketů
Poskytovatelé internetových služeb běžně sledují vzory uživatelského provozu, zaznamenávají navštívené domény, nešifrovaná data a délky relací. Mnoho poskytovatelů používá Deep Packet Inspection (DPI) k monitorování aktivit, omezování vysokorychlostních připojení nebo monetizaci agregovaných profilů prohlížení.
Když vaše zařízení směruje internetový provoz přes poskytovatele jako SyncVPN, AES-256 zašifruje obsah dat ještě předtím, než dosáhne místního síťového rozhraní. Váš ISP vidí pouze šifrovaný datový tok mezi vaším směrovačem a zabezpečeným VPN serverem. Webové stránky, soubory a dotazy zůstávají nečitelné.
2. Odstranění útoků typu Man-in-the-Middle na veřejném Wi-Fi
Veřejné Wi-Fi sítě na letištích, v hotelech a kavárnách často neizolují klienty, čímž uživatele vystavují falešným hotspotům, ARP spoofingu a odposlechu paketů. Kyberzločinci na stejné lokální podsíti mohou zachytávat vysílané pakety pro získání autentizačních tokenů a cookies. Zapouzdření veškerých odchozích paketů v tunelu AES-256 činí zachycené pakety bezvýznamnými a eliminuje snahy o odposlech na nedůvěryhodných sítích.
3. Zachování forward secrecy
Prestižní VPN řešení kombinují symetrické šifrování AES-256 s efemérními mechanismy výměny klíčů jako Diffie-Hellman nebo eliptické křivky (ECDH). Tato architektura zavádí dokonalou forward secrecy, která každých několik minut nebo při odpojení generuje zcela nový dočasný symetrický klíč. I v hypotetickém případě zachycení klíče zůstávají minulé i budoucí relace zašifrované a nepřístupné.
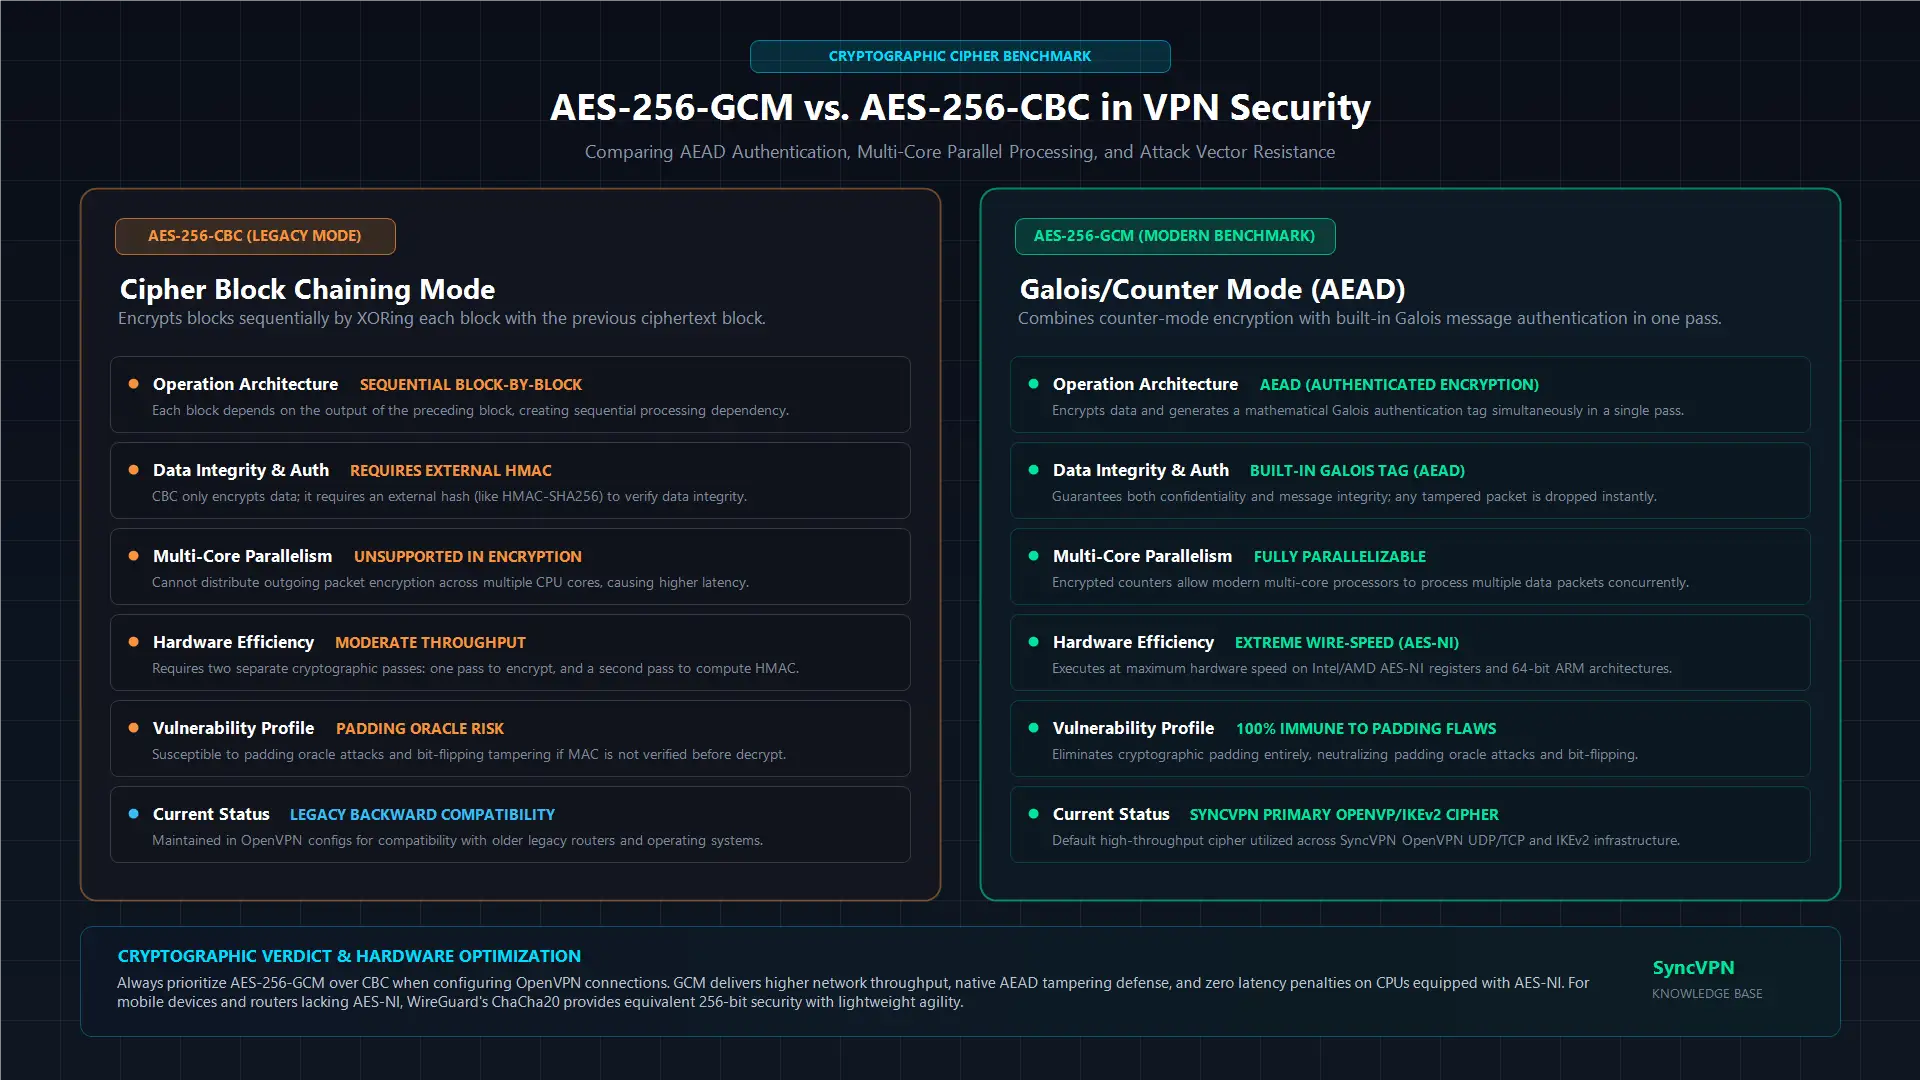
AES-256-GCM vs. AES-256-CBC: Proč záleží na režimu šifry
Říct, že VPN používá „AES-256“, je jen polovina příběhu. Režim, ve kterém šifra pracuje, určuje, jak se zpracovávají datové bloky a ověřuje se autenticita paketů. Dva nejvýznamnější režimy ve VPN jsou CBC a GCM.
Architektonická vlastnost | AES-256-CBC (Cipher Block Chaining) | AES-256-GCM (Galois/Counter Mode) |
|---|---|---|
Typ operace | Pouze šifrování (vyžaduje samostatný HMAC) | Autentizované šifrování (AEAD vestavěno) |
Paralelní zpracování | Jen sekvenční (pomalejší na vícejádrových CPU) | Úplně paralelizovatelné (maximální propustnost) |
Výpočetní rychlost | Střední | Velmi rychlé |
Ověření integrity | Vyžaduje externí hash (např. HMAC-SHA256) | Vestavěný autentizační Galois tag |
Profil zranitelnosti | Zranitelné vůči útokům na vycpávku, pokud je špatně nakonfigurovaný | Imunní vůči exploitům založeným na vycpávce |
Doporučení průmyslu | Legacy standard | Moderní průmyslový benchmark |
V režimu AES-CBC je každý blok otevřeného textu před šifrováním XORován s předchozím šifrovaným blokem. CBC nativně neověřuje integritu dat; vyžaduje sekundární kryptografický hash (např. HMAC-SHA256) k zajištění neporušenosti paketu při přenosu.
Moderní protokoly preferují AES-256-GCM, protože poskytuje autentizované šifrování s přidruženými daty (AEAD). GCM šifruje data pomocí čítače a současně generuje autentizační tag pomocí násobení v Galoisově poli. Díky možnosti paralelního zpracování v moderních CPU dosahuje podstatně vyšší propustnosti a nižší latence a eliminuje útoky založené na vycpávce.
Zpomaluje AES-256 váš internet? Role AES-NI
Rozšířený omyl je, že náročné 14kolové šifrování musí zpomalovat vaše širokopásmové připojení. Kryptografické režie skutečně přidávají mikroskopické zpracovatelské zpoždění, ale moderní hardware tuto penalizaci prakticky eliminoval díky specializovaným instrukčním sadám.
Přední výrobci CPU začleňují přímo do čipu hardwarovou akceleraci:
Procesory Intel a AMD disponují AES-NI (AES New Instructions), které vykonávají složité AES operace na úrovni hardwarových registrů namísto softwarové emulace.
Moderní architektury ARM (pohánějící Apple Silicon, Android smartphony a moderní routery) obsahují ARM Cryptography Extensions, poskytující hardwarovou akceleraci kryptografických úloh.
Díky tomu moderní zařízení zpracovávají AES-256 rychlostí linky, a jakékoli vnímané zpomalení při používání VPN prakticky vždy způsobuje fyzická vzdálenost k serveru, přetížení ISP trasy nebo latence lokální Wi-Fi, nikoli šifrování AES.
AES-256 vs. ChaCha20: Moderní protokolové prostředí
Zatímco AES-256 zůstává základem protokolů OpenVPN a IKEv2/IPsec, novější protokoly jako WireGuard implementují ChaCha20-Poly1305. Pochopení, jak se tyto šifry liší, objasňuje, proč moderní VPN poskytovatelé nabízejí obě možnosti.
ChaCha20 je 256bitový proudový šifra navržený Danielem J. Bernsteinem. Operuje na 512bitových stavových polích a je párován s Poly1305 pro kryptografickou autentizaci.
Na desktopových CPU a vlajkových smartphonech: Procesory s hardwarovou akcelerací AES-NI zpracovávají AES-256 i ChaCha20 téměř stejně rychle.
Na rozpočtovém hardwaru a nízkonapěťových routerech: Procesory bez hardwarové AES-NI často trpí sníženým výkonem při softwarovém AES-256. ChaCha20 byl navržen pro bleskové rychlosti na obecných CPU registrech bez potřeby speciálních kryptografických instrukcí.
Obě šifry nabízejí nekompromisní 256bitovou šifrovací sílu. Pokročilí poskytovatelé udržují multi-protokolovou infrastrukturu, která uživatelům umožňuje využívat AES-256 přes OpenVPN nebo ChaCha20 přes WireGuard podle hardwarových a síťových požadavků.
Je AES-256 bezpečný proti kvantovým počítačům?
Kvantové počítače představují algoritmy schopné narušit tradiční asymetrickou kryptografii (jako RSA a Diffie-Hellman) řešením diskrétních logaritmů a faktorizace pomocí Shorova algoritmu.
Symetrické šifry jako AES-256 čelí jinému kvantovému mechanismu, známému jako Groverův algoritmus. Groverův algoritmus poskytuje kvadratické zrychlení pro neorganizované prohledávání databází, což efektivně snižuje matematickou bezpečnost symetrického klíče na polovinu:
Klíč AES-128 vystavený Groverovu algoritmu klesá na efektivní sílu 64 bitů, což jej teoreticky činí dosažitelným pro budoucí kvantové počítače s chybovou korekcí.
Klíč AES-256 vystavený Groverovu algoritmu je snížen na efektivní post-kvantovou bezpečnost 128 bitů.
Protože 128bitový prostor klíčů stále vyžaduje 2^128 operací k prolomení – výpočetní bariéru daleko přesahující jakýkoli fyzický stroj představitelný zákony kvantové termodynamiky – je AES-256 formálně klasifikován jako kvantově odolný. Dlouho poté, co starší infrastruktura přejde na postkvantové standardy, zůstane AES-256 neprolomitelný.
Shrnutí a hlavní poznatky
AES-256 je symetrická bloková šifra, která zpracovává data v 128bitových blocích přes 14 matematických kol pomocí 256bitového klíče.
Prolomení klíče AES-256 silou hrubé síly by trvalo miliardy let i při využití všech superpočítačů na Zemi, což činí tento šifrovací standard globálně uznávaným zlatým standardem pro vládní a finanční zabezpečení.
AES-256-GCM je moderní standard VPN, poskytující autentizované šifrování s vyšší propustností a nižší zátěží CPU oproti starším režimům CBC.
Moderní procesory používají AES-NI a ARM kryptografická rozšíření k zpracování AES-256 na hardwarové rychlosti linky, což eliminuje jakýkoli znatelný dopad na rychlost připojení.
Zatímco WireGuard používá ChaCha20 pro větší efektivitu na nemoderním hardwaru, AES-256 zůstává osvědčeným základem v podnikové infrastruktuře OpenVPN a IKEv2.


