Když se připojíte k VPN, váš internetový provoz používá jinou cestu. Místo přímé komunikace se stránkami přes obvyklou síťovou cestu, nejprve putuje podporovaný provoz přes šifrované spojení na VPN server.
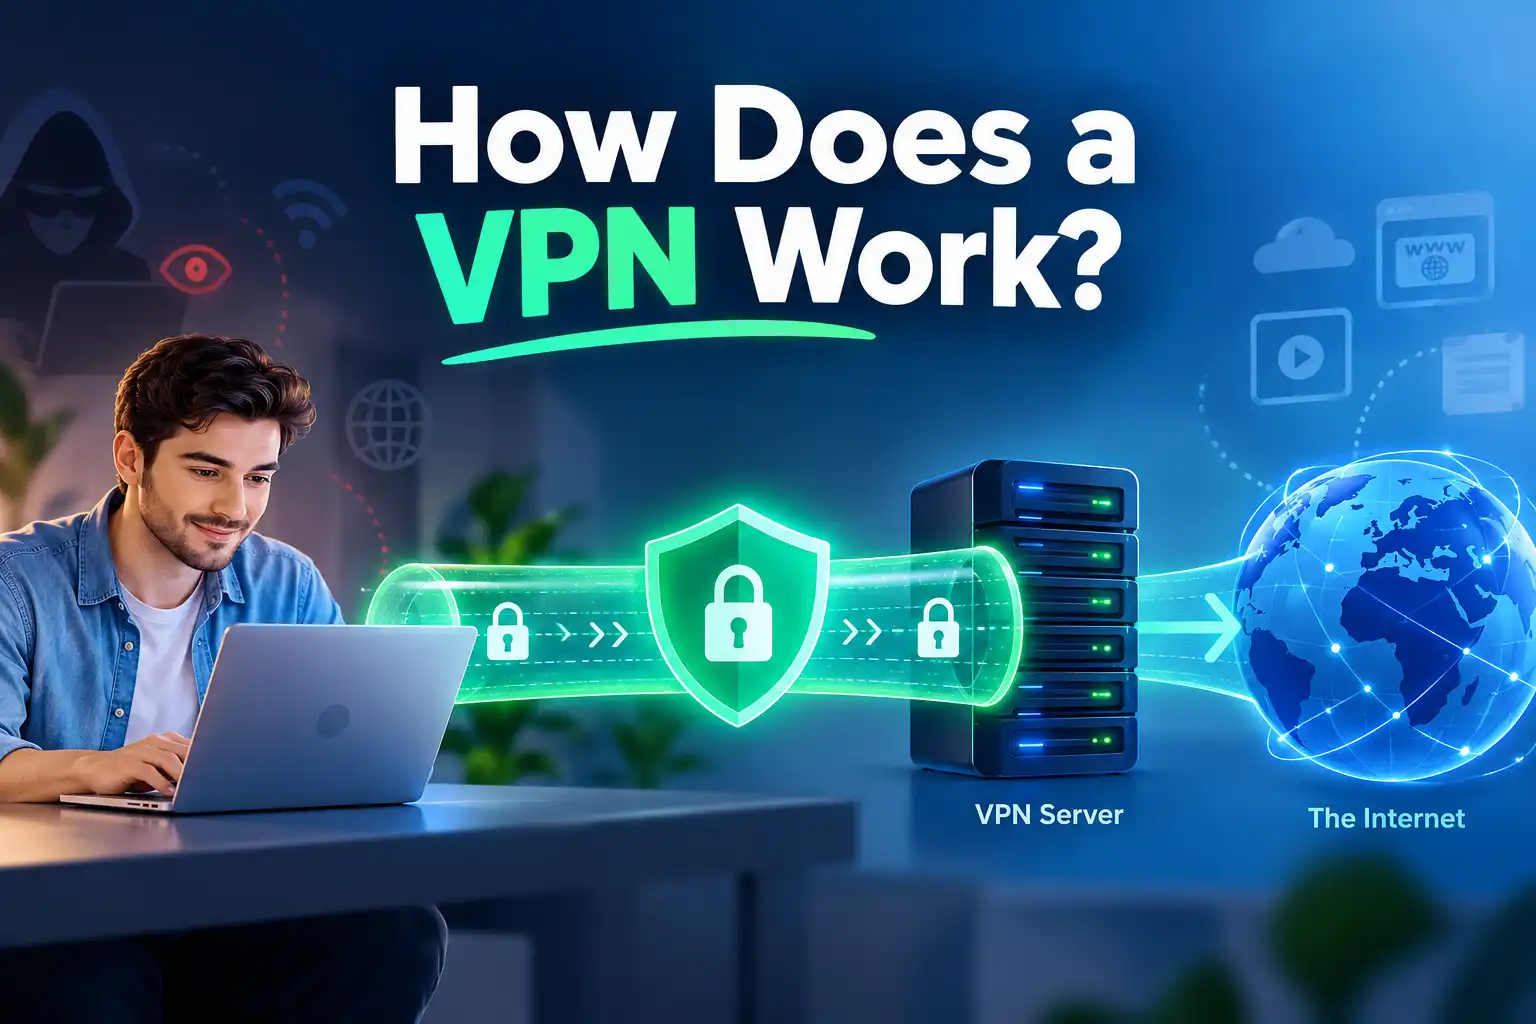
Jednoduše řečeno, VPN funguje vytvořením bezpečného tunelu mezi vaším zařízením a VPN serverem. Server předává vaše požadavky, takže webové stránky obvykle vidí jeho veřejnou IP adresu místo vaší běžné. Tunel také omezuje, co může váš poskytovatel internetových služeb (ISP) nebo lokální Wi-Fi operátor sledovat z provozu uvnitř tunelu.
VPN vás nedělá neviditelnými a nenahrazuje zabezpečení webových stránek. Co se tedy stane, když stisknete Připojit.
Co je VPN a co dělá?
Virtuální privátní síť (VPN) je technologie, která vytváří chráněné spojení přes jinou síť, například veřejný internet. Spotřebitelské VPN služby obvykle směrují váš provoz přes server provozovaný poskytovatelem.
Základ tvoří aplikace VPN, VPN protokol a VPN server.
Ne každá aplikace nutně tunel používá.
Jak VPN funguje krok za krokem?
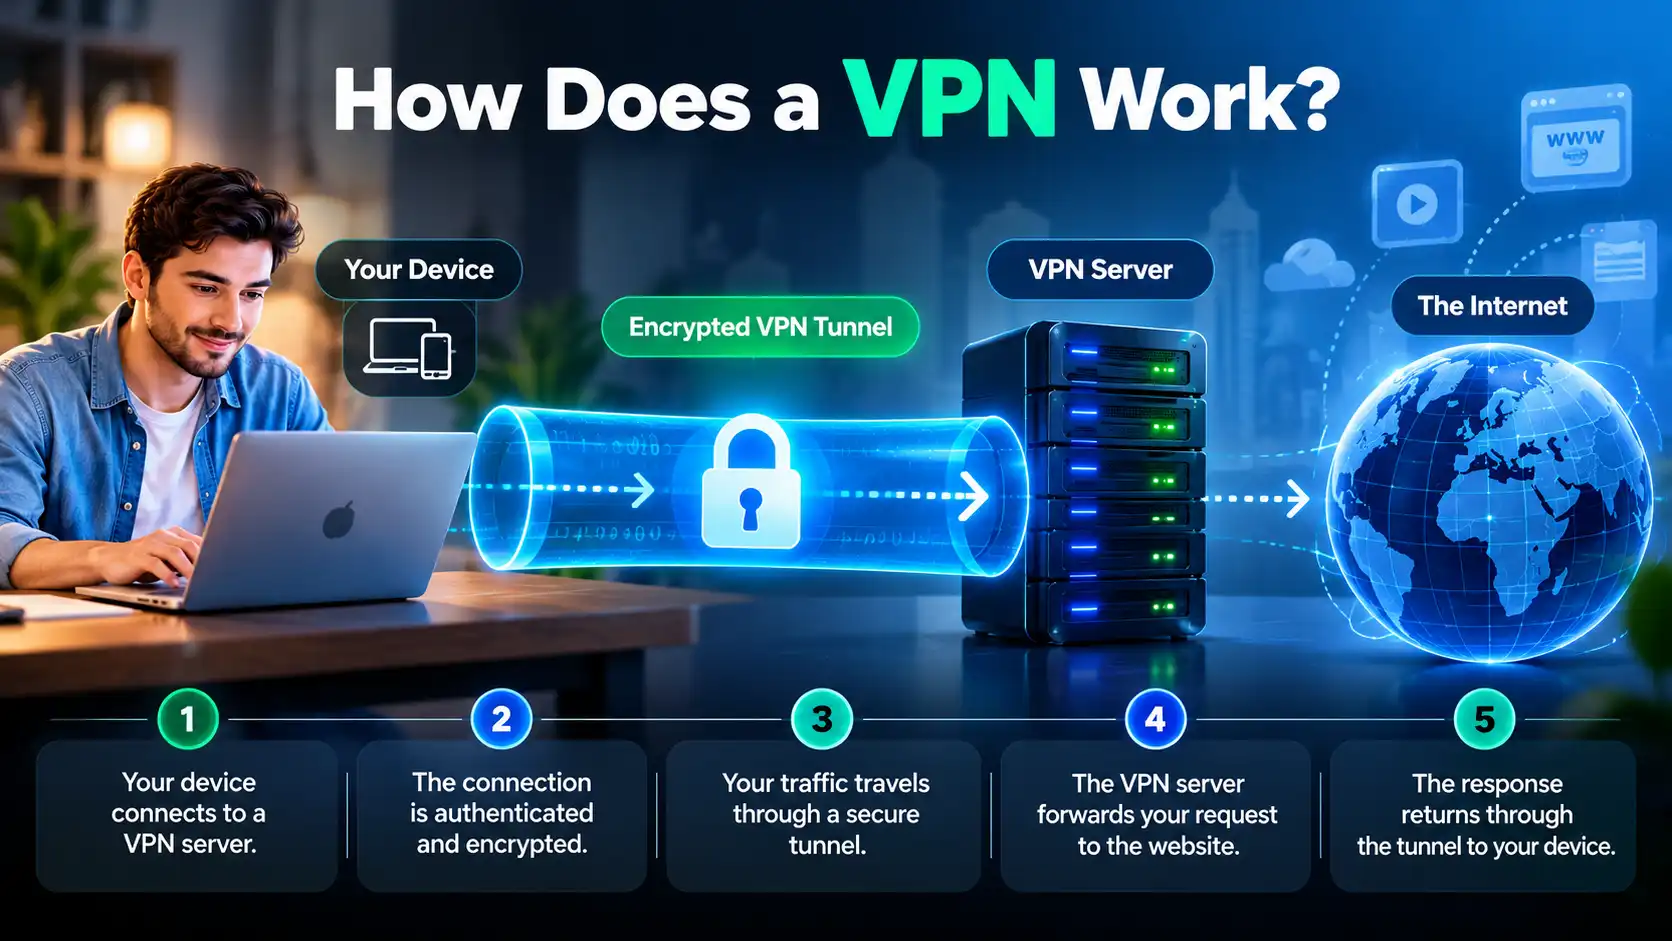
Podíváme se na požadavek z vašeho prohlížeče na web a zpět.
Krok 1: Zařízení kontaktuje VPN server
Otevřete aplikaci VPN, vyberete dostupný server a spustíte připojení. Vaše zařízení se na tento server spojí pomocí stávajícího internetového připojení, ať už je to domácí Wi-Fi, mobilní data nebo veřejný hotspot.
ISP stále přenáší spojení, ale nemůže přímo zkoumat správně tunelovaný provoz.
Krok 2: Připojení je autentizováno
VPN klient a server provedou požadovanou autentizaci a handshake protokolu. Tento proces ověří oprávnění koncových bodů komunikovat a vytváří nebo dohodne kryptografické klíče.
Proces se liší podle protokolů jako WireGuard nebo OpenVPN.
Krok 3: Je ustanoven šifrovaný tunel
Jakmile je bezpečné spojení připraveno, VPN software zašifruje pakety určené pro směrování přes VPN a zabalí je pro přenos na server.
Tato chráněná cesta se nazývá VPN tunel. Lokální síť vidí spojení s VPN serverem, ale nemůže přímo číst tunelovaný provoz.
Krok 4: VPN server předá váš požadavek
Předpokládejme, že otevřete webovou stránku. Zařízení pošle relevantní provoz přes tunel. VPN server jej přijme, odstraní vrstvu VPN a předá požadavek k cíli.
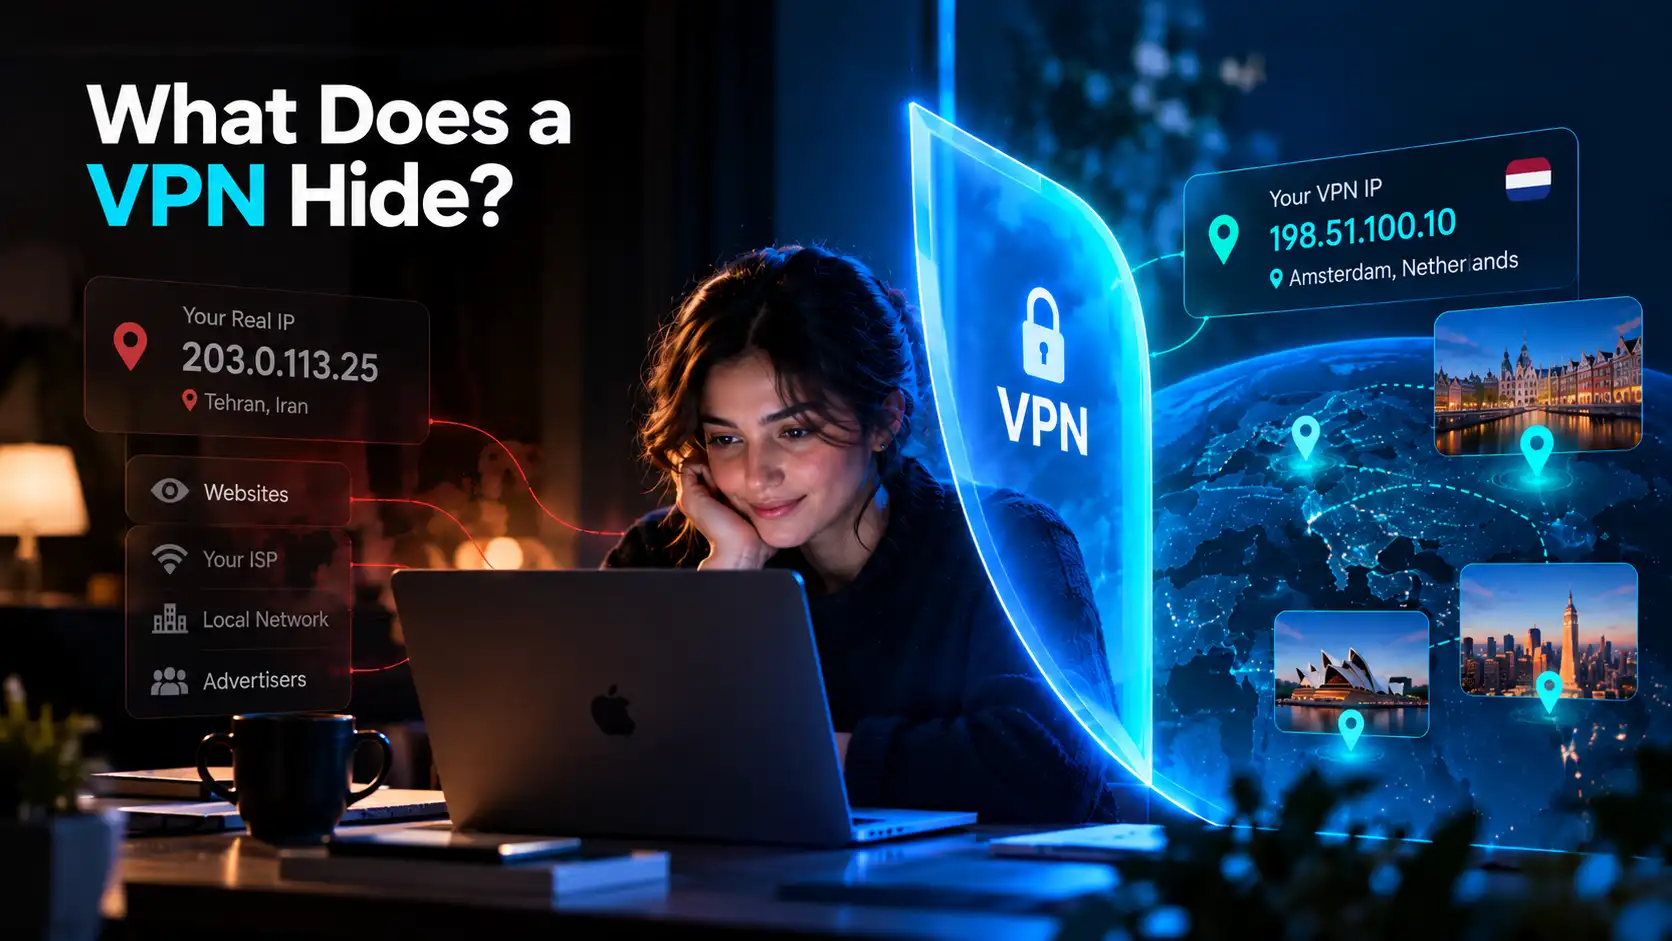
Pro toto tunelované spojení web obvykle vidí veřejnou IP adresu VPN serveru. Vaše domácí IP je většinou skryta před tímto webem.
Krok 5: Odezva se vrací k vašemu zařízení
Webová stránka pošle odpověď VPN serveru. Server odpověď přepošle přes chráněný tunel a vaše zařízení dešifruje VPN vrstvu, aby váš prohlížeč mohl stránku zobrazit.
Proces se opakuje pro další tunelované požadavky.
Jak funguje šifrování VPN?
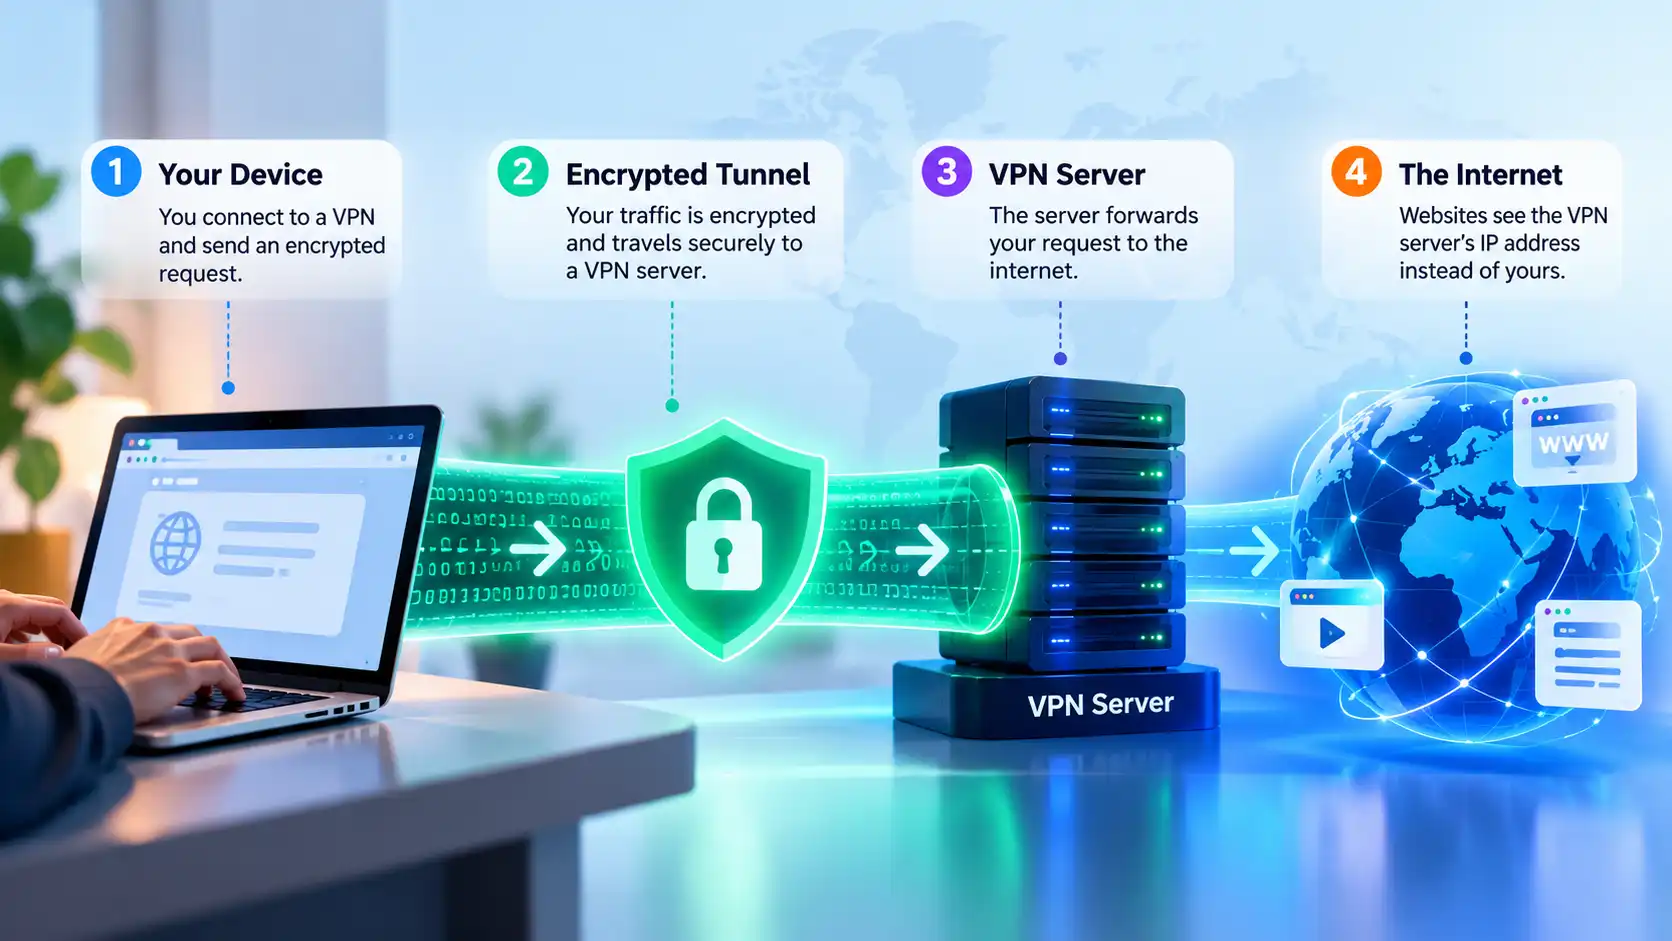
Šifrování přemění čitelné informace na data, která nelze smysluplně interpretovat bez správného klíče. VPN protokoly používají kryptografické mechanismy k ochraně provozu mezi vaším zařízením a VPN serverem.
To neznamená, že VPN šifruje každou část cesty od VPN serveru k finálnímu webu. Jakmile provoz opustí VPN tunel, jeho ochrana závisí na připojení na cíli. Správně implementované HTTPS nadále chrání obsah webu přes zbývající cestu.
Šifrování také vyžaduje výpočetní prostředky.
Co je VPN tunel?
VPN tunel není fyzický kabel. Je to logické spojení, které přenáší vybrané síťové pakety chráněným přenosem mezi dvěma koncovými body.
Tunel pomáhá zabránit pozorovatelům mezi vaším zařízením a VPN serverem v přímém čtení obsahu. Mohou však vidět metadata, jako je adresa VPN serveru, časové informace spojení a objem přenesených dat.
Tunel chrání jednu část cesty, ne každý online kontakt.
Jak VPN server skrývá vaši IP adresu?
Když přistupujete přímo na web, ten vidí veřejnou IP vaší sítě. Když váš požadavek jde přes VPN server, obvykle vidí veřejnou IP tohoto serveru.
Originální IP zůstává přiřazena vašemu základnímu připojení. VPN mění adresu viditelnou pro tunelované cíle, nikoli nutně adresu přidělenou vaším ISP.
Co se stane s DNS požadavky?
DNS překládá názvy domén na IP adresy, aby váš přístroj našel weby. DNS požadavky mohou odhalit, jaké domény se zařízení snaží dosáhnout.
VPN může směrovat DNS požadavky přes tunel k resolveru vybranému službou VPN. Chování DNS však závisí na aplikaci, prohlížeči, operačním systému a nastavení. Některé prohlížeče používají vlastní šifrované DNS a chybně nakonfigurované požadavky mohou obejít zamýšlený tunel.
Únik DNS ukazuje nechtěnou cestu DNS, nemusí to nutně být vaše veřejná IP viditelná webu.
VPN vs. HTTPS: Jaký je rozdíl?
Šifrování VPN a HTTPS řeší související, ale různé problémy.
Ochrana | VPN | HTTPS |
|---|---|---|
Chráněné spojení | Zařízení k VPN serveru | Prohlížeč nebo aplikace k webu či službě |
Hlavní účel | Chrání tunelovaný provoz před lokálními pozorovateli a mění jeho výstupní trasu | Chrání komunikaci s cílovou službou |
Co web vidí | Obvykle veřejnou IP VPN serveru | Veřejnou IP připojení, ať už VPN nebo běžnou |
Chrání proti phishingu | Ne automaticky | Ne automaticky |
Správně zabezpečený HTTPS web chrání obsah vaší relace i bez VPN. Používání obojího může poskytnout doplňkovou ochranu: HTTPS pro spojení na web a VPN pro cestu k jeho serveru.
Kdo může vidět vaši aktivitu s VPN?
Odpověď závisí na tom, kdo sleduje a zda provoz skutečně vstupuje do tunelu.
Pozorovatel | Co může zůstat viditelné |
|---|---|
ISP nebo provozovatel veřejné Wi-Fi | Adresa VPN serveru, časování spojení, objem dat |
Web nebo aplikace | Výstupní IP VPN, vaše akce na službě, identifikátory účtu a cookies |
Poskytovatel VPN | Informace nezbytné pro provoz spojení a potenciálně metadata destinace, podle návrhu a pravidel |
Někdo, kdo spravuje vaše zařízení | Aktivity zachycené přes správu zařízení nebo nainstalovaný monitorovací software |
VPN přesouvá část důvěry z ISP na poskytovatele VPN; neodstraňuje přihlašovací údaje nebo cookies.
Jak VPN protokoly ovlivňují spojení?
VPN protokol určuje, jak se sjednává bezpečný tunel a jak se přenáší jeho provoz.
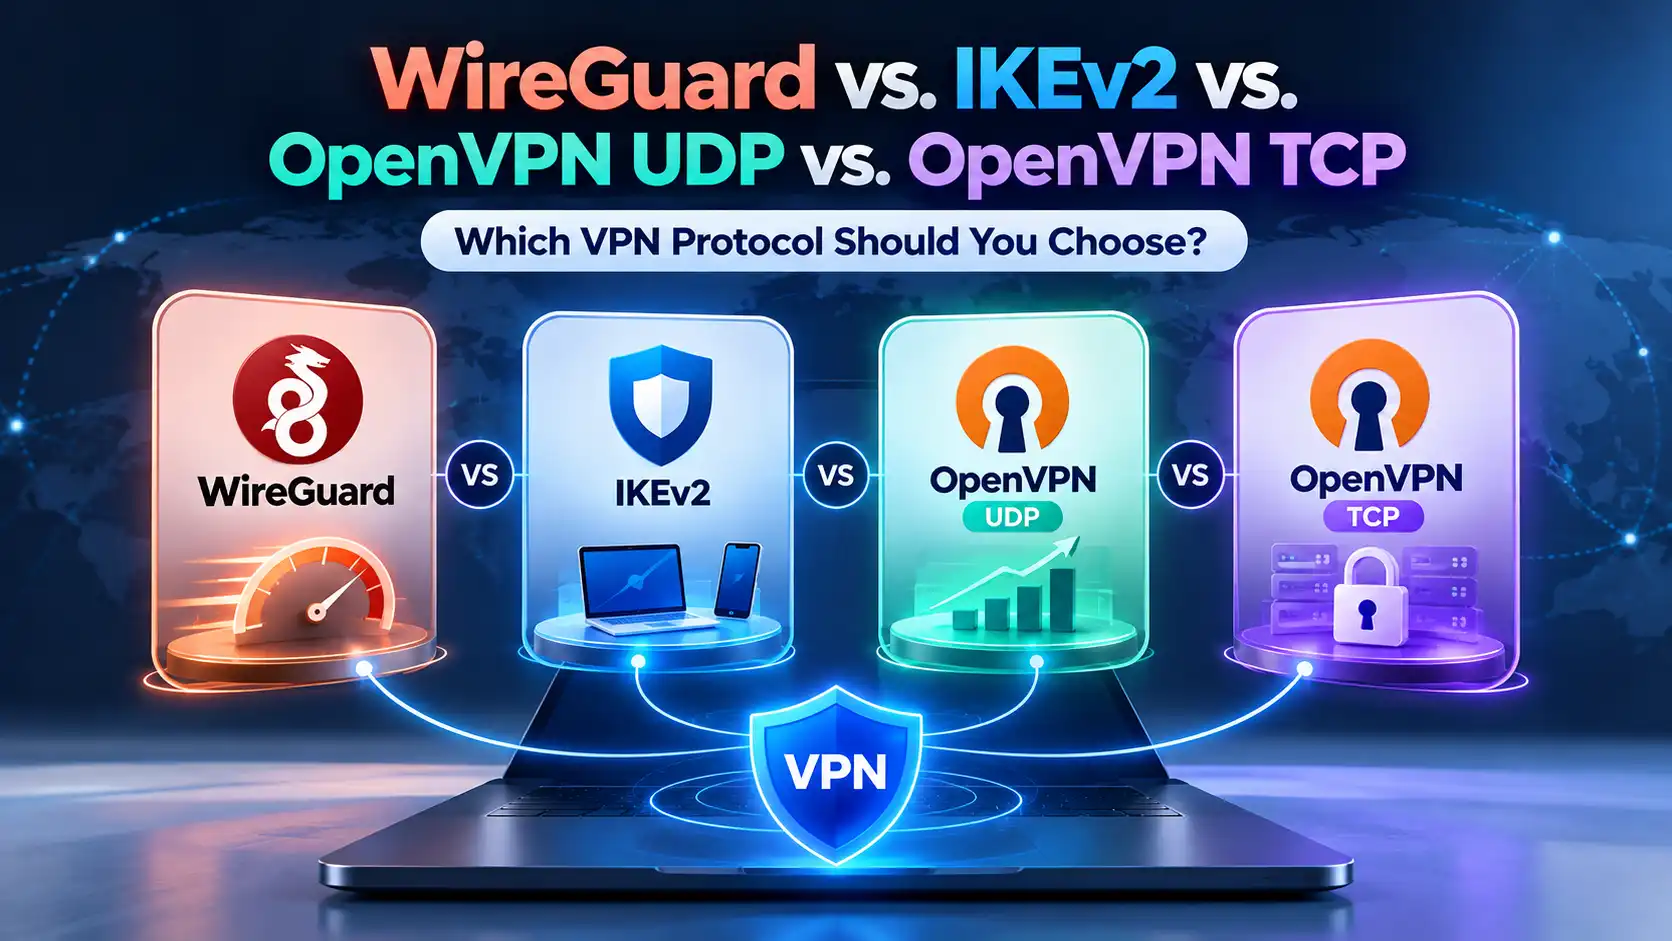
WireGuard je navržen pro efektivitu a používá moderní kryptografické komponenty. OpenVPN UDP je vyspělá alternativa, která často nabízí dobrou výkonnost. OpenVPN TCP může pomoci na sítích, které omezují UDP, i když TCP přenos může přidat režii.
Výkon závisí na vzdálenosti serveru, zatížení sítě a schopnostech zařízení. Další podrobnosti najdete v porovnání protokolů SyncVPN.
Co se stane, když se VPN odpojí?
Pokud tunel spadne, vaše zařízení může pokračovat v odesílání provozu přes běžné síťové připojení. Tímto se může ukázat vaše běžná veřejná IP adresa službám navázaným po odpojení.
Kill Switch, když je dostupný a správně aktivovaný, blokuje ovlivněný provoz, dokud není obnoven požadovaný VPN spojení. Jeho chování závisí na aplikaci, platformě a nastavení; nemusí pokrývat každou situaci spuštění nebo vypnutí.
Automatické znovupřipojení se snaží VPN obnovit, ale samo o sobě nezaručuje blokování provozu.
Chrání VPN veškerý váš internetový provoz?
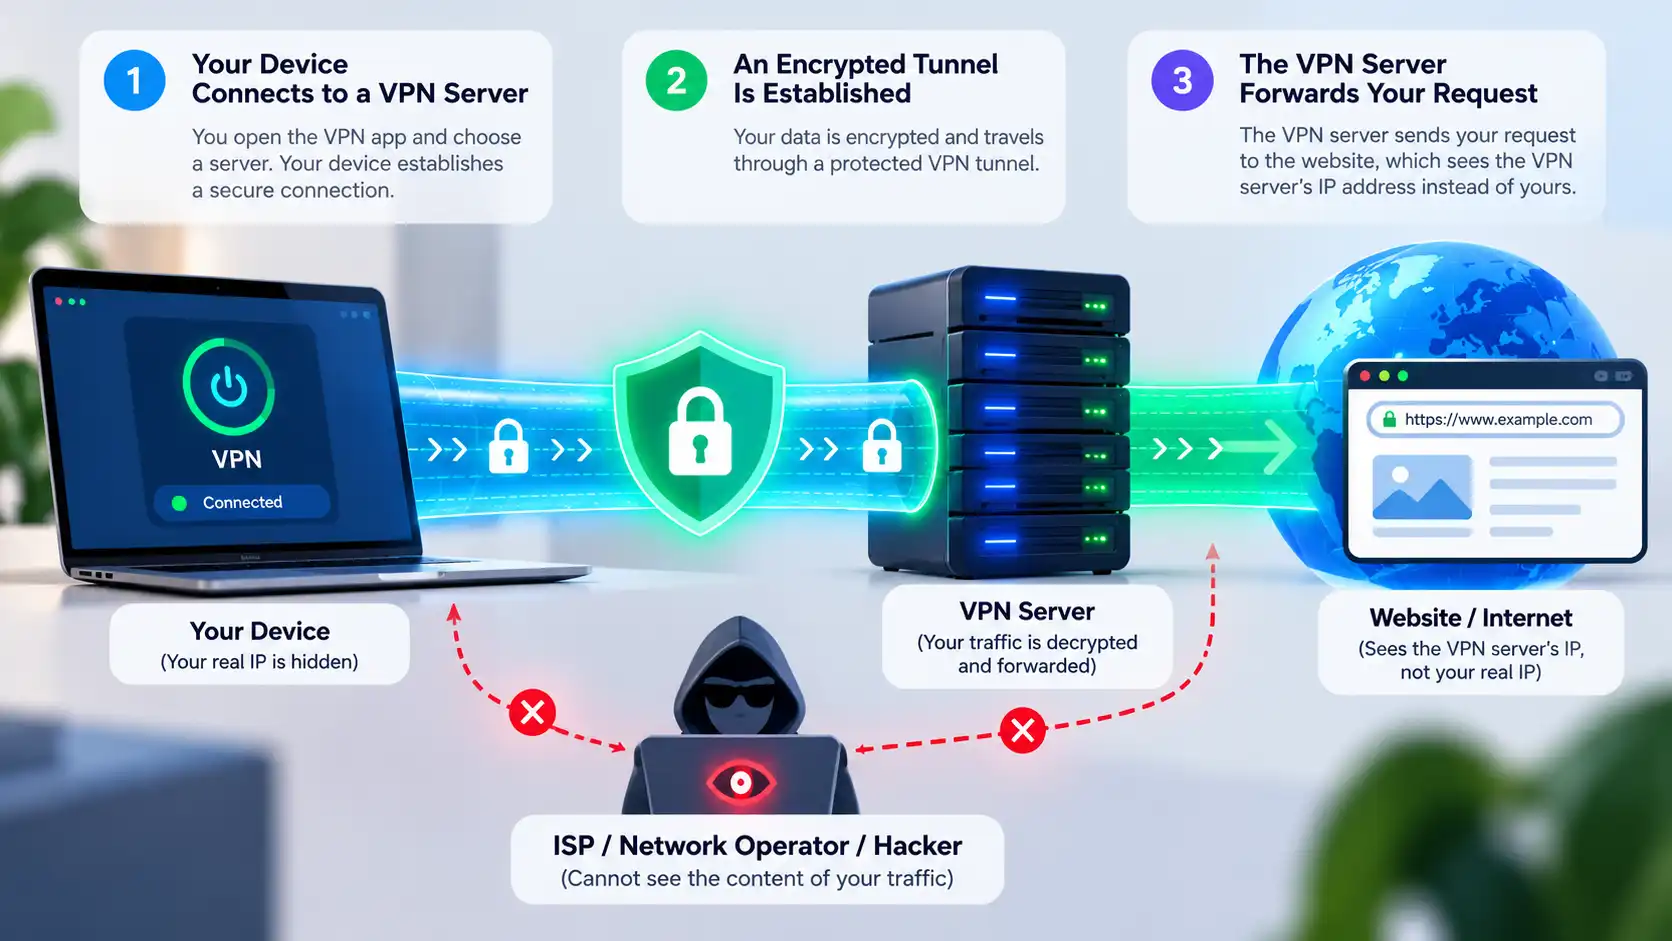
Nikoli nutně. Split Tunneling může záměrně směrovat vybrané aplikace nebo cíle mimo VPN. Některý provoz může také následovat různé cesty kvůli chování platformy nebo problémům s nastavením.
VPN nechrání před phishingem, malwarem, sledováním účtu ani přístupem k poloze na základě oprávnění. Pokračujte ve využívání silné autentizace a aktualizací.
Jak ověřit, zda VPN funguje
Zkontrolujte svou veřejnou IP adresu před připojením.
Připojte se k VPN serveru a vyčkejte na potvrzení spojení v aplikaci.
Znovu zkontrolujte veřejnou IP. Pro provoz používající tunel by měla obvykle ukazovat výstupní adresu VPN, nikoli vaši původní.
Pokud je to vhodné, zkontrolujte testy DNS a WebRTC a ověřte, zda Split Tunneling nevylučuje aplikaci, kterou testujete.
Jeden test IP v prohlížeči nemůže prokázat úplnou ochranu nebo anonymitu.
Jak funguje SyncVPN?
S SyncVPN vyberete dostupný server a připojíte se pomocí nastavení protokolu podporovaného aplikací. Rozhraní popsané v existujících návodech SyncVPN zahrnuje možnosti Smart, WireGuard, OpenVPN UDP a OpenVPN TCP; dostupnost se může lišit podle platformy a verze.
Po připojení můžete porovnat svoji viditelnou veřejnou IP adresu a ověřit tak trasu používanou vaším prohlížečem. Pokud používáte Kill Switch nebo Split Tunneling, projděte si, jak tato nastavení ovlivňují odpojení a vyloučený provoz.
Pro kroky specifické pro zařízení využijte Centrum podpory SyncVPN.
Často kladené otázky
Šifruje VPN všechen provoz?
VPN šifruje provoz, který používá její tunel mezi vaším zařízením a serverem. Nezaručuje, že bude zahrnuta každá aplikace nebo že nahradí šifrování webů.
Může můj ISP vidět, že používám VPN?
Obecně ano. ISP obvykle vidí spojení s VPN serverem, časování a objem dat, ale ne destinace uvnitř správně fungujícího tunelu.
Skryje VPN moji historii procházení?
Může omezit viditelnost ISP pro tunelované cíle. Neodstraňuje historii procházení uloženou v zařízení ani vyhledávání spojená s účtem.
Učiní mě VPN anonymním?
Ne. Weby mohou stále rozpoznat přihlášení, cookies, otisky prohlížeče a poskytnuté informace.
Zpomalí VPN internet?
Může. Šifrování, vzdálenost serveru a směrování mohou přidat režii. Vliv závisí na síti a protokolu a někdy může být malý.
Mohu používat VPN na veřejné Wi-Fi?
Ano. VPN může omezit, co místní síť vidí o vašem tunelovaném provozu. Pokračujte v používání HTTPS a vyhýbejte se podezřelým přihlašovacím stránkám nebo stahování.
Závěrečné myšlenky
VPN funguje vytvořením šifrované cesty z vašeho zařízení na VPN server, který předává požadavky a obvykle nahrazuje vaši veřejnou IP adresu tou svojí u cíle.
Znát kde tunel začíná a končí a jaké informace zůstávají viditelné, vám pomůže používat SyncVPN s realistickými očekáváními ohledně soukromí.