
Criptarea AES-256 este un cifru criptografic de nivel militar care amestecă date digitale folosind o cheie de 256 de biți, făcând imposibilă decriptarea prin atacuri de forță brută cu puterea de calcul modernă. Rețelele Virtuale Private se bazează pe AES-256 pentru a proteja traficul de internet de supravegherea ISP-urilor, interceptarea guvernamentală și actorii rău intenționați, transformând comunicațiile sensibile în text cifrat de neîntrerupt înainte să părăsească dispozitivul dumneavoastră.
Ori de câte ori navigați pe internet pe Wi-Fi public, efectuați tranzacții bancare online sau vă conectați la infrastructuri confidențiale ale întreprinderilor, pachetele de rețea traversează zeci de comutatoare și routere intermediare. Fără o încapsulare criptografică solidă, fiecare URL vizitat și fiecare credențial necriptat rămâne vizibil pentru terți. Înțelegerea modului în care AES-256 funcționează, de ce reprezintă standardul de aur necontestat în securitatea cibernetică și cum arhitecturile VPN moderne îl implementează fără a afecta performanța internetului este esențială pentru evaluarea confidențialității digitale.
Matematica de Neîntrerupt: Cum Funcționează AES-256
Standardul Avansat de Criptare (AES) a fost stabilit în 2001 de Institutul Național de Standarde și Tehnologie al SUA (NIST) pentru a înlocui vechiul Standard de Criptare a Datelor (DES). Cifrul Rijndael selectat în cursul unui concurs criptografic transparent de cinci ani a fost proiectat de criptografii belgieni Vincent Rijmen și Joan Daemen.
AES este un cifru bloc cu cheie simetrică. „Simetric” înseamnă că aceeași cheie criptografică este utilizată atât pentru criptarea datelor în text cifrat, cât și pentru decriptarea înapoi în text clar. „Cifru bloc” indică faptul că, în loc să cripteze datele bit cu bit, AES grupează datele necriptate în blocuri fixe de 128 biți (16 octeți).
Cele 14 Runde de Transformare
Pentru a transforma textul clar lizibil în zgomot indecriptabil, AES-256 supune fiecare bloc de 128 de biți la 14 runde secvențiale de permutări matematice. În timp ce AES-128 are 10 runde, iar AES-192 are 12, AES-256 execută cele 14 runde maxime, oferind un buffer de securitate extraordinar. Fiecare rundă constă în patru operații criptografice distincte:
SubBytes: O fază de substituție non-liniară unde fiecare octet este înlocuit cu un alt octet conform unei matrice criptografice predefinite (S-box), prevenind corelații matematice directe.
ShiftRows: Un pas de transpunere în care rândurile matricei 4x4 sunt deplasate ciclic cu offset-uri specifice, dispersând datele pe coloane.
MixColumns: O transformare liniară care amestecă cei patru octeți din fiecare coloană folosind multiplicare modulară a matricei, asigurând o difuzie ridicată peste bloc.
AddRoundKey: Blocul stare este combinat cu o subcheie unică a rundei, derivată din cheia principală de 256 biți, folosind operația XOR pe biți.
Acest design multi-rundă produce un efect de avalanșă: modificarea unui singur bit în textul original schimbă peste 50% din biții textului cifrat rezultat, ascunzând complet modelele structurale.
De Ce Atacurile de Forță Brută Sunt Fizic Imposibile
O cheie de 256 biți permite 2^256 combinații unice, echivalent cu aproximativ 1.1579 x 10^77 posibilități. Pentru a înțelege scala acestui număr:
Metrica | Scala Științifică | Context Real |
|---|---|---|
Atomi estimați în Universul Observabil | ~10^80 | Particule fundamentale fizice în existență |
Combinații cheie AES-256 | ~1.15 x 10^77 | Total combinații criptografice posibile de ghicit |
Output combinat al celor mai puternice 500 supercomputere | ~10^18 operațiuni/sec | Capacitate globală cumulată de calcul de înaltă performanță |
Timp necesar pentru atac de forță brută a AES-256 | Miliarde de ani | Depășește durata de viață proiectată a sistemului nostru solar |
Chiar dacă fiecare computer de pe Pământ ar fi reconfigurat într-un supercluster unificat capabil să calculeze miliarde de chei pe secundă, testarea unei fracții decisive a spațiului cheii AES-256 ar cere mai multă energie decât va produce soarele în întreaga sa viață.
De Ce VPN-urile Se Bazază pe AES-256 pentru Securitatea Tunelului
O Rețea Virtuală Privată creează o cale de comunicație protejată peste o rețea publică nesigură. AES-256 funcționează ca un seif matematic în jurul datelor care circulă prin această cale.
1. Neutralizarea Telemetriei ISP și Inspecției Pachetelor
Furnizorii de servicii de internet urmăresc în mod obișnuit modelele de trafic al utilizatorilor, înregistrând domeniile vizitate, datele necriptate și durata sesiunilor. Mulți aplică Deep Packet Inspection (DPI) pentru a monitoriza activitățile, a limita conexiuni cu lățime mare de bandă sau a monetiza profiluri aggregate de navigare.
Când dispozitivul dumneavoastră redirecționează traficul printr-un furnizor precum SyncVPN, AES-256 criptează datele înainte ca acestea să ajungă la interfața rețelei locale. ISP-ul dvs. vede doar un flux de date criptate între router și un nod VPN securizat. Site-urile pe care le accesați, fișierele transferate și căutările realizate rămân ilizibile.
2. Eliminarea Atacurilor Man-in-the-Middle pe Wi-Fi Public
Rețelele Wi-Fi publice din aeroporturi, hoteluri și cafenele deseori nu izolează clienții, expunând utilizatorii la hotspot-uri false, ARP spoofing și interceptarea pachetelor. Criminalii cibernetici aflați pe aceeași subrețea pot captura pachete transmise pentru a fura cookie-uri de sesiune și token-uri de autentificare. Încapsularea tuturor pachetelor de ieșire într-un tunel AES-256 face ca pachetele interceptate să fie lipsite de sens, neutralizând tentativele de ascultare pe rețele nefiabile.
3. Păstrarea Secretei Forward
Implementările VPN avansate combină criptarea simetrică AES-256 cu mecanisme efemere de schimb de chei precum Diffie-Hellman sau criptografia pe curbă eliptică (ECDH). Această arhitectură stabilește Perfect Forward Secrecy (PFS), care generează o cheie simetrică temporară complet nouă la fiecare câteva minute sau de fiecare dată când vă deconectați. Chiar și în ipoteza teoretică că o cheie de sesiune ar fi interceptată, sesiunile anterioare și viitoare rămân criptate și ilizibile.
AES-256-GCM vs. AES-256-CBC: De Ce Modul Cifrei Contează
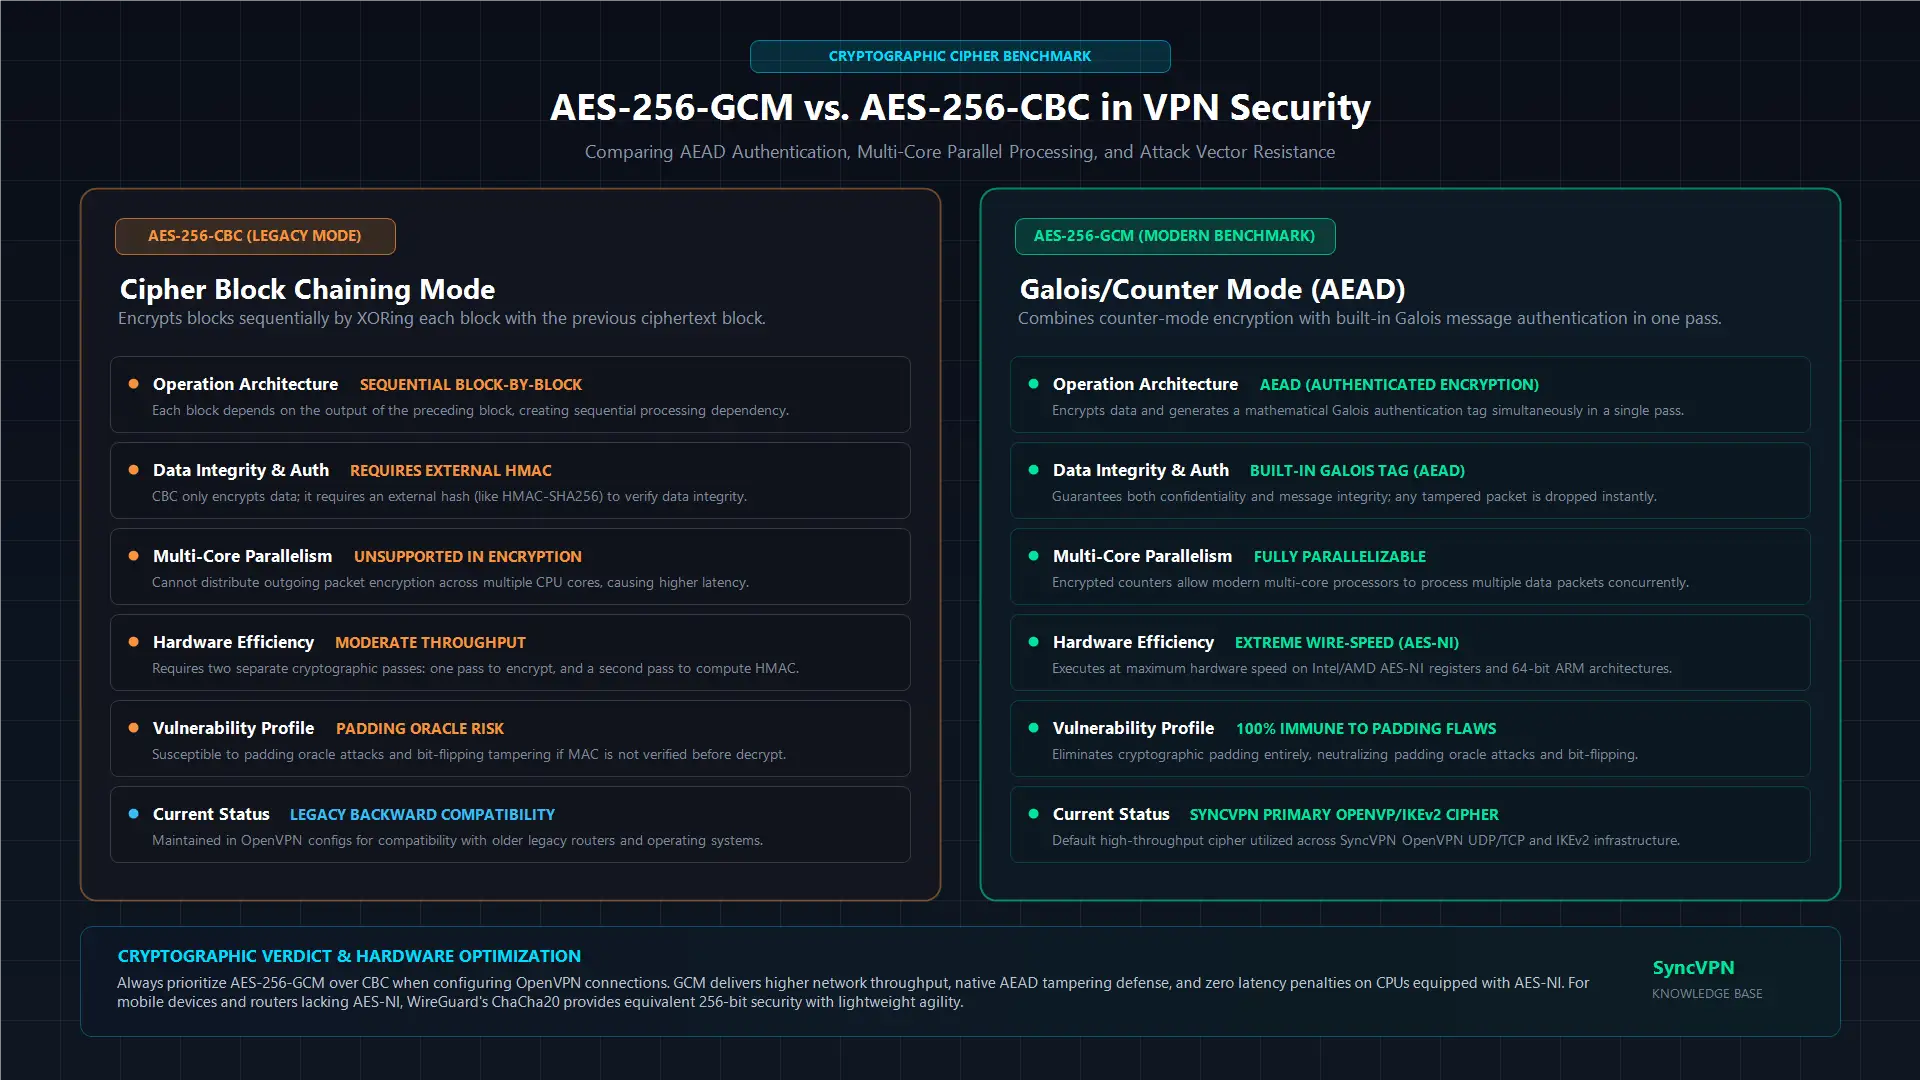
A spune că un VPN utilizează „AES-256” este doar o jumătate de adevăr. Modul operațional dictează cum cifrul prelucrează blocuri multiple de date și verifică autenticitatea pachetelor. Cele mai proeminente două moduri în ingineria VPN-urilor sunt CBC și GCM.
Caracteristică Arhitecturală | AES-256-CBC (Cipher Block Chaining) | AES-256-GCM (Galois/Counter Mode) |
|---|---|---|
Tip Operare | Criptare doar (necesită HMAC separat) | Criptare Autentificată (AEAD integrat) |
Procesare Paralelă | Doar secvențială (mai lent pe CPU multi-core) | Complet paralelizabil (throughput maxim) |
Viteză Computațională | Moderată | Extrem de rapidă |
Verificare Integritate | Necesită hash extern (ex. HMAC-SHA256) | Etichetă de autentificare Galois încorporată |
Profil Vulnerabilitate | Vulnerabil la atacuri tip padding oracle dacă este configurat greșit | Imun la exploatări bazate pe padding |
Recomandare din Industrie | Standard vechi | Benchmark modern în industrie |
În modul AES-CBC, fiecare bloc de text clar este XOR-uit cu blocul anterior de text cifrat înainte de criptare. CBC nu autentifică integritatea datelor în mod nativ; necesită un hash criptografic secundar (precum HMAC-SHA256) pentru a garanta că pachetul nu a fost modificat în tranzit.
Protocoalele moderne preferă AES-256-GCM deoarece oferă Criptare Autentificată cu Date Asociate (AEAD). GCM criptează datele folosind un mecanism de contor, generând simultan o etichetă de autentificare prin multiplicare în câmp Galois. Deoarece GCM permite procesarea simultană a mai multor blocuri de date pe nuclee CPU moderne, asigură un throughput semnificativ mai mare și latență mai mică, eliminând vectorii de atac de tip padding oracle.
Încetinește AES-256 Internetul? Rolul AES-NI
O concepție greșită obișnuită este că rularea unei criptări intensive de 14 runde trebuie să încetinească viteza broadband-ului. Deși suprajurnalul criptografic adaugă întârzieri microscopice de procesare, hardware-ul modern a eliminat practic această penalizare prin seturi de instrucțiuni specializate.
Principalii producători de procesoare integrează accelerare hardware dedicată direct în siliciu:
Procesoarele Intel și AMD includ AES-NI (Instrucțiuni Noi AES), care execută operații complexe AES la nivelul registrului hardware, nu prin emulare software.
Arhitecturile ARM moderne (care alimentează Apple Silicon, smartphone-uri Android și routere moderne) includ Extensii Criptografice ARM, oferind accelerare hardware dedicată pentru sarcini criptografice.
Deoarece dispozitivele moderne procesează AES-256 la viteza liniei, orice încetinire percepută la utilizarea unui VPN provine rar din computația cifrului. Variațiile de viteză sunt aproape exclusiv determinate de distanța fizică până la server, congestia rutării ISP-ului sau latența Wi-Fi locală, nu de criptarea AES.
AES-256 vs. ChaCha20: Peisajul Protocoalelor Moderne
În timp ce AES-256 rămâne piatra de temelie a protocoalelor OpenVPN și IKEv2/IPsec, protocoale mai noi precum WireGuard utilizează ChaCha20-Poly1305. Înțelegerea comparației între aceste cifruri clarifică de ce furnizorii VPN moderni oferă ambele opțiuni.
ChaCha20 este un cifru flux de 256 biți proiectat de Daniel J. Bernstein. Funcționează pe matrice de stare de 512 biți și este asociat cu Poly1305 pentru autentificare criptografică.
Pe procesoarele desktop și smartphone-urile de top: procesoarele cu accelerare hardware AES-NI procesează AES-256 și ChaCha20 la viteze aproape identice și extrem de rapide.
Pe hardware de buget și routere cu consum redus: procesoarele fără AES-NI la nivel hardware suferă degradări de performanță când procesează AES-256 software. ChaCha20 a fost proiectat special pentru performanțe fulgerătoare pe registre CPU generale, fără necesitatea instrucțiunilor hardware criptografice dedicate.
Ambele cifruri oferă o putere criptografică necompromisă de 256 biți. Furnizorii avansați mențin o infrastructură multiprotocol, permițând utilizatorilor să folosească AES-256 prin OpenVPN sau ChaCha20 prin WireGuard, în funcție de hardware și cerințele de rutare.
Este AES-256 Sigur Contra Calculatoarelor Cuantic?
Calculul cuantic introduce algoritmi capabili să perturbe criptografia publică asimetrică tradițională (cum ar fi RSA și Diffie-Hellman) prin rezolvarea problemelor de logaritm discret și factorizare primă via Algoritmul Shor.
Cifrurile simetrice precum AES-256 se confruntă cu un alt mecanism cuantic, cunoscut sub numele de Algoritmul Grover. Algoritmul Grover oferă o accelerare cvadratică pentru căutările în baze de date nestructurate, reducând efectiv securitatea matematică a unei chei simetrice la jumătate:
O cheie AES-128 supusă algoritmului Grover scade la o putere efectivă de 64 biți, plasând-o în sfera teoretică a viitoarelor computere cuantice tolerante la erori.
O cheie AES-256 supusă algoritmului Grover este redusă la un nivel efectiv post-cuantic de securitate de 128 biți.
Deoarece un spațiu de chei de 128 biți necesită în continuare 2^128 operații pentru forțarea brută — o barieră computațională mult mai mare decât orice mașină fizică posibilă conform legilor termodinamicii cuantice — AES-256 este clasificat formal ca rezistent la computerele cuantice. Mult după ce infrastructura publică asimetrică moștenită trece la standarde post-quantice, AES-256 va rămâne neîntrerupt din punct de vedere computațional.
Rezumat și Concluzii Cheie
AES-256 este un cifru bloc simetric care procesează date în blocuri de 128 biți prin 14 runde matematice folosind o cheie de 256 biți.
Forțarea brută a unei chei AES-256 ar dura miliarde de ani folosind toate supercomputerele combinate de pe Pământ, făcându-l standardul de aur acceptat la nivel global pentru securitatea guvernamentală și financiară.
AES-256-GCM este standardul modern pentru VPN-uri, oferind criptare autentificată cu un throughput ridicat și cost redus de CPU comparativ cu modurile CBC moștenite.
Procesoarele moderne utilizează AES-NI și extensiile criptografice ARM pentru a procesa AES-256 la viteze hardware de linie, asigurând zero impact vizibil asupra performanței broadband.
În timp ce WireGuard folosește ChaCha20 pentru agilitate hardware ușoară, AES-256 rămâne fundația dovedită și testată în timp în infrastructura enterprise OpenVPN și IKEv2.


