
A criptografia AES-256 é um cifra criptográfica de nível militar que embaralha dados digitais usando uma chave de 256 bits, tornando matematicamente impossível de descriptografar por ataques de força bruta com o poder computacional moderno. Redes Privadas Virtuais utilizam AES-256 para proteger o tráfego da internet contra vigilância de ISP, interceptação governamental e sniffers maliciosos de pacotes, transformando comunicações sensíveis em texto cifrado inquebrável antes de saírem do seu dispositivo.
Sempre que você navega na web em Wi-Fi público, faz transações bancárias online ou conecta-se a infraestruturas empresariais confidenciais, seus pacotes de rede passam por dezenas de switches e roteadores intermediários. Sem encapsulamento criptográfico robusto, toda URL visitada e credencial não criptografada enviada permanecem visíveis para terceiros. Entender como o AES-256 funciona, por que representa o padrão ouro incontestável em cibersegurança e como as arquiteturas modernas de VPN o implementam sem degradar o desempenho da internet é essencial para avaliar sua privacidade digital.
A Matemática da Inquebrável: Como o AES-256 Funciona
O Padrão Avançado de Criptografia (AES) foi estabelecido em 2001 pelo Instituto Nacional de Padrões e Tecnologia dos EUA (NIST) para substituir o antigo Padrão de Criptografia de Dados (DES). Selecionado através de uma competição criptográfica transparente de cinco anos, a cifra subjacente Rijndael foi criada pelos criptógrafos belgas Vincent Rijmen e Joan Daemen.
AES é uma cifra de bloco com chave simétrica. "Simétrica" significa que a mesma chave criptográfica é usada para criptografar dados em texto cifrado e descriptografá-los de volta em texto simples. "Cifra de bloco" indica que, ao invés de criptografar dado por dado, o AES agrupa dados não criptografados em blocos fixos de 128 bits (16 bytes).
As 14 Rodadas de Transformação
Para transformar texto simples legível em ruído indecifrável, o AES-256 submete cada bloco de 128 bits a 14 rodadas sequenciais de permutação matemática. Enquanto AES-128 usa 10 rodadas e AES-192 usa 12, o AES-256 executa o máximo de 14 rodadas, fornecendo uma margem de segurança extraordinária. Cada rodada consiste em quatro operações criptográficas distintas:
SubBytes: Uma fase de substituição não linear onde cada byte é trocado por outro byte conforme uma matriz de consulta criptográfica pré-definida (S-box), evitando correlação matemática direta.
ShiftRows: Uma etapa de transposição onde as linhas da matriz estado 4x4 são deslocadas ciclicamente por offsets específicos, dispersando dados pelas colunas.
MixColumns: Uma transformação linear que mistura os quatro bytes de cada coluna usando multiplicação matricial modular, garantindo alta difusão pelo bloco.
AddRoundKey: O bloco estado é combinado com uma subchave única da rodada derivada da chave mestra de 256 bits usando a operação XOR bit a bit.
Esse design com múltiplas rodadas produz um efeito avalanche: alterar um único bit no texto simples original muda mais de 50% dos bits do texto cifrado resultante, ocultando completamente padrões estruturais.
Por Que Ataques por Força Bruta São Fisicamente Impossíveis
Uma chave de 256 bits permite 2^256 combinações únicas, equivalentes a aproximadamente 1,1579 x 10^77 possibilidades. Para entender a escala desse número:
Métrica | Escala Científica | Contexto Real |
|---|---|---|
Átomos Estimados no Universo Observável | ~10^80 | Partículas físicas fundamentais existentes |
Combinações de Chaves AES-256 | ~1,15 x 10^77 | Total de combinações criptográficas a adivinhar |
Saída Combinada dos 500 Supercomputadores Top | ~10^18 operações/segundo | Poder computacional global cumulativo de alto desempenho |
Tempo Necessário para Força Bruta em AES-256 | Bilhões de Anos | Excede a vida projetada do nosso sistema solar |
Mesmo se todos os computadores da Terra fossem unidos em um supercluster capaz de calcular bilhões de chaves por segundo, testar uma fração decisiva do espaço de chave AES-256 exigiria mais energia do que o sol produzirá em toda sua vida.
Por Que as VPNs Dependem do AES-256 para a Segurança do Túnel
Uma Rede Privada Virtual cria um caminho de comunicação protegido através de uma rede pública insegura. AES-256 funciona como o cofre matemático que envolve os dados que trafegam por esse caminho.
1. Neutralizando Telemetria de ISP e Inspeção de Pacotes
Provedores de Serviço de Internet rotineiramente rastreiam padrões de tráfego dos usuários, gravando domínios visitados, cargas úteis de dados não criptografados e duração das sessões. Muitos provedores utilizam Deep Packet Inspection (DPI) para monitorar atividades do usuário, reduzir conexões de alta largura de banda ou monetizar perfis agregados de navegação.
Quando seu dispositivo roteia tráfego pela internet através de um provedor como SyncVPN, o AES-256 criptografa sua carga de dados antes que ela alcance a interface local de rede. Seu ISP vê apenas um fluxo de dados criptografado transitando entre seu roteador e um nó seguro do servidor VPN. Os sites que você acessa, arquivos que transfere e consultas que resolve permanecem ilegíveis.
2. Eliminando Ataques Man-in-the-Middle em Wi-Fi Público
As redes Wi-Fi públicas em aeroportos, hotéis e cafés muitas vezes carecem de isolamento básico de clientes, expondo usuários a hotspots falsos, ARP spoofing e interceptação de pacotes. Cibercriminosos na mesma sub-rede local podem capturar pacotes transmitidos para colher cookies de sessão e tokens de autenticação. Encapsular todos os pacotes de saída dentro de um túnel AES-256 torna os pacotes interceptados inúteis, neutralizando tentativas de escuta em redes não confiáveis.
3. Preservando Secrecia de Avanço
Implantações avançadas de VPN combinam criptografia simétrica AES-256 com mecanismos efêmeros de troca de chave, como Diffie-Hellman ou criptografia de Curva Elíptica (ECDH). Essa arquitetura estabelece Secrecia Perfeita de Avanço (PFS), que gera uma nova chave simétrica de sessão temporária a cada poucos minutos ou cada desconexão. Mesmo no cenário teórico de interceptação de chave de sessão, sessões de navegação passadas e futuras permanecem criptografadas e ilegíveis.
AES-256-GCM vs. AES-256-CBC: Por Que o Modo de Cifra Importa
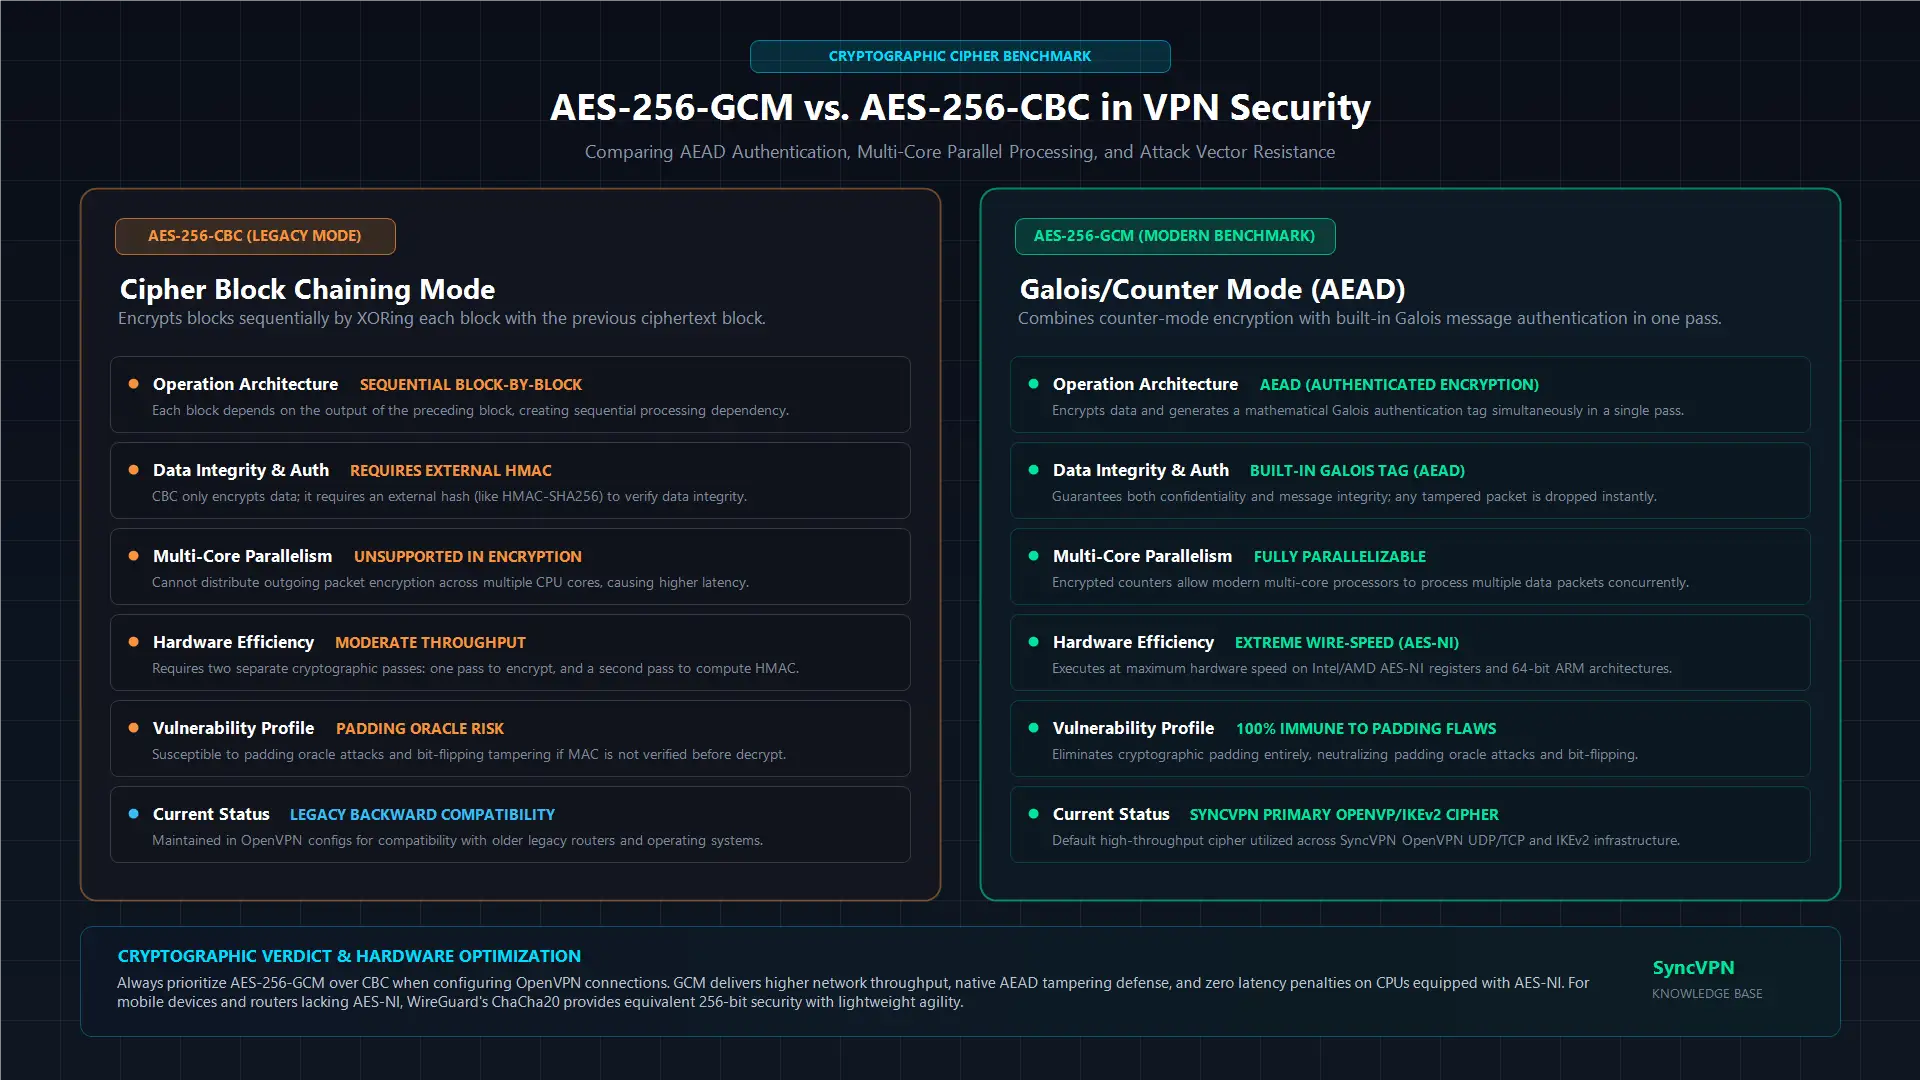
Dizer que uma VPN usa "AES-256" é apenas metade da equação. O modo operacional dita como a cifra trata múltiplos blocos de dado e verifica a autenticidade do pacote. Os dois modos mais proeminentes na engenharia de VPNs são CBC e GCM.
Característica Arquitetural | AES-256-CBC (Cipher Block Chaining) | AES-256-GCM (Galois/Counter Mode) |
|---|---|---|
Tipo de Operação | Criptografia apenas (exige HMAC separado) | Criptografia Autenticada (AEAD embutido) |
Processamento Paralelo | Apenas sequencial (mais lento em CPUs multicore) | Totalmente paralelizável (máximo throughput) |
Velocidade Computacional | Moderada | Extremamente rápida |
Verificação de Integridade | Precisa de hash externo (ex: HMAC-SHA256) | Tag de autenticação Galois embutida |
Perfil de Vulnerabilidade | Vulnerável a ataques oracle de preenchimento se mal configurado | Imune a explorações baseadas em preenchimento |
Recomendação da Indústria | Padrão legado | Referência moderna da indústria |
No modo AES-CBC, cada bloco de texto simples é XORado com o bloco cifrado anterior antes da criptografia. O CBC não autentica a integridade dos dados nativamente; exige um hash criptográfico secundário (como HMAC-SHA256) para garantir que o pacote não foi alterado em trânsito.
Protocolos modernos favorecem o AES-256-GCM porque ele fornece Criptografia Autenticada com Dados Associados (AEAD). GCM criptografa dados usando um mecanismo de contador ao mesmo tempo em que gera uma tag de autenticação usando multiplicação no campo de Galois. Como o GCM permite que múltiplos blocos de dados sejam processados simultaneamente em núcleos modernos de CPU, ele entrega maior throughput e menor latência enquanto elimina vetores de ataque oracle de preenchimento.
AES-256 Diminui Sua Velocidade de Internet? O Papel do AES-NI
Um equívoco comum é que executar a intensa criptografia de 14 rodadas deve causar gargalos na velocidade da sua banda larga. Embora a sobrecarga criptográfica acrescente atrasos microscópicos no processamento, hardware moderno praticamente eliminou essa penalidade por meio de conjuntos de instruções especializados.
Principais fabricantes de CPU incorporam aceleração de hardware dedicada diretamente no silício:
Processadores Intel e AMD contam com AES-NI (AES New Instructions), que executa operações complexas do AES no nível dos registradores de hardware em vez de emulação por software.
Arquiteturas ARM modernas (que alimentam Apple Silicon, smartphones Android e roteadores modernos) incluem as Extensões de Criptografia ARM, fornecendo aceleração dedicada para cargas criptográficas.
Como os dispositivos modernos processam AES-256 na velocidade do fio, qualquer percepção de lentidão ao usar uma VPN raramente se origina nos cálculos da cifra. Variações de velocidade são quase exclusivamente causadas por distância física até o servidor, congestionamento de roteamento do ISP ou latência local de Wi-Fi, e não pela criptografia AES.
AES-256 vs. ChaCha20: O Panorama Moderno de Protocolos
Enquanto o AES-256 permanece a base dos protocolos OpenVPN e IKEv2/IPsec, protocolos mais recentes como WireGuard implementam ChaCha20-Poly1305. Entender como essas cifras se comparam esclarece por que provedores modernos de VPN oferecem ambos.
ChaCha20 é uma cifra de fluxo de 256 bits projetada por Daniel J. Bernstein. Opera em estados de 512 bits e é pareada com Poly1305 para autenticação criptográfica.
Em CPUs de desktop e smartphones topo de linha: processadores com aceleração de hardware AES-NI processam AES-256 e ChaCha20 a velocidades praticamente idênticas e muito rápidas.
Em hardware econômico e roteadores de baixa potência: processadores sem AES-NI em nível de hardware frequentemente sofrem degradação de desempenho ao processar AES-256 via software. ChaCha20 foi explicitamente projetada para entregar desempenho extremamente rápido em registradores de CPU genéricos sem necessitar de instruções dedicadas.
Ambas cifras fornecem força criptográfica de 256 bits sem comprometimento. Provedores avançados mantêm uma infraestrutura multi-protocolo, permitindo aos usuários usar AES-256 via OpenVPN ou ChaCha20 pelo WireGuard conforme requisitos específicos de hardware e roteamento.
O AES-256 É Seguro Contra Computadores Quânticos?
A computação quântica introduz algoritmos capazes de comprometer criptografia assimétrica tradicional de chave pública (como RSA e Diffie-Hellman) ao resolver problemas de logaritmo discreto e fatoração usando o Algoritmo de Shor.
Chifres simétricos como o AES-256 enfrentam um mecanismo quântico diferente conhecido como Algoritmo de Grover. O algoritmo de Grover oferece um aceleramento quadrático para buscas em banco de dados não estruturados, efetivamente reduzindo pela metade a segurança matemática da chave simétrica:
Uma chave AES-128 submetida ao algoritmo de Grover cai a uma força efetiva de 64 bits, alcançável teoricamente por futuros computadores quânticos tolerantes a falhas.
Uma chave AES-256 submetida ao algoritmo de Grover é reduzida a um nível efetivo pós-quântico de segurança de 128 bits.
Como um espaço de chave de 128 bits ainda exige 2^128 operações para força bruta — uma barreira computacional muito além de qualquer máquina física concebível pelas leis da termodinâmica quântica — o AES-256 é formalmente classificado como resistente a ataques quânticos. Muito depois que a infraestrutura legada de chave pública migrar para padrões pós-quânticos, o AES-256 continuará inquebrável computacionalmente.
Resumo e Principais Conclusões
AES-256 é uma cifra de bloco simétrica que processa dados em blocos de 128 bits através de 14 rodadas matemáticas usando uma chave de 256 bits.
Quebrar uma chave AES-256 via força bruta levaria bilhões de anos mesmo usando todos os supercomputadores combinados da Terra, sendo o padrão ouro globalmente aceito por governos e instituições financeiras.
AES-256-GCM é o padrão moderno para VPNs, entregando criptografia autenticada com maior throughput e menor sobrecarga da CPU em comparação com modos CBC legados.
Processadores modernos utilizam AES-NI e extensões ARM crypto para processar AES-256 na velocidade do hardware, garantindo impacto zero perceptível no desempenho da banda larga.
Embora o WireGuard use ChaCha20 para agilidade em hardware leve, AES-256 permanece a base comprovada e testada ao longo do tempo nas redes empresariais OpenVPN e IKEv2.


