
AES-256-kryptering er en kryptografisk cipher på militærnivå som krypterer digitale data ved hjelp av en 256-bits nøkkel, noe som gjør det matematisk umulig å dekryptere gjennom brute-force-angrep med moderne datakraft. Virtuelle private nettverk (VPN) er avhengige av AES-256 for å beskytte internett-trafikk fra ISP-overvåkning, myndighetsavlytting og skadelige pakkesniffere, ved å forvandle sensitive kommunikasjoner til uklart kryptert tekst før de forlater enheten din.
Når du surfer på nettet via offentlig Wi-Fi, gjennomfører nettbanktransaksjoner eller kobler til konfidensiell bedriftsinfrastruktur, passerer nettverkspakker gjennom dusinvis av mellomliggende svitsjer og rutere. Uten robust kryptografisk innkapsling er hver URL du besøker og hver ukryptert legitimasjon du sender synlig for tredjeparter. Å forstå hvordan AES-256 fungerer, hvorfor det er den ubestridte gullstandarden innen cybersikkerhet, og hvordan moderne VPN-arkitekturer implementerer det uten å redusere internett-hastigheten, er essensielt for å vurdere ditt digitale personvern.
Matematikken bak umulighet: Hvordan AES-256 fungerer
Advanced Encryption Standard (AES) ble etablert i 2001 av det amerikanske National Institute of Standards and Technology (NIST) for å erstatte den utdaterte Data Encryption Standard (DES). Gjennom en transparent femårig kryptografisk konkurranse ble den underliggende Rijndael-cipheren utviklet av belgiske kryptografer Vincent Rijmen og Joan Daemen.
AES er en symmetrisk nøkkel-blokksiffer. "Symmetrisk" betyr at samme kryptografiske nøkkel brukes til både å kryptere data til kryptert tekst og dekryptere det tilbake til klartekst. "Blokksiffer" innebærer at i stedet for å kryptere data bit for bit, grupperer AES ukrypterte data i faste blokker på 128 biter (16 bytes).
De 14 rundene med transformasjon
For å forvandle lesbar klartekst til uforståelig støy, utssetter AES-256 hver 128-bits blokk for 14 påfølgende runder med matematisk permutasjon. Mens AES-128 bruker 10 runder og AES-192 bruker 12 runder, utfører AES-256 maksimalt 14 runder, og gir et ekstraordinært sikkerhetsnivå. Hver runde består av fire distinkte kryptografiske operasjoner:
SubBytes: En ikke-lineær substitusjonsfase hvor hver byte erstattes med en annen byte i henhold til en forhåndsdefinert kryptografisk oppslagsmatrise (S-boks), noe som forhindrer direkte matematisk korrelasjon.
ShiftRows: Et transponeringssteg hvor radene i 4x4-tilstandsmatrisen syklisk forskyves med spesifikke offset, som sprer data over kolonnene.
MixColumns: En lineær transformasjon som blander de fire bytes i hver kolonne ved bruk av modulær matrismultiplikasjon, og sikrer høy diffusjon over blokken.
AddRoundKey: Tilstandsblokken kombineres med en unik runddelnøkkel utledet fra hovednøkkelen på 256 bit ved hjelp av en bitvis XOR-operasjon.
Denne fler-runde designen produserer en avalanche-effekt: Å endre en enkelt bit i original klartekst endrer mer enn 50 % av de resulterende kryptert bits, og skjuler fullstendig strukturelle mønstre.
Hvorfor brute-force-angrep er fysisk umulige
En 256-bits nøkkel tillater 2^256 unike nøkkelkombinasjoner, tilsvarende omtrent 1,1579 x 10^77 muligheter. For å forstå størrelsen på dette tallet:
Metriikk | Vitenskapelig skala | Virkelighetskontekst |
|---|---|---|
Estimert antall atomer i det observerbare universet | ~10^80 | Fundamentale fysiske partikler i eksistens |
AES-256 nøkkelkombinasjoner | ~1,15 x 10^77 | Totalt krypteringskombinasjoner som må gjettes |
Top 500 superdatamaskiners samlede ytelse | ~10^18 operasjoner/sek | Kumulativ global høyytelses databehandling |
Tid påkrevd for brute-force AES-256 | Milliarder av år | Overgår den forventede levetiden til vårt solsystem |
Selv om alle datamaskiner på jorden ble omgjort til en enhetlig superklynge kapabel til å beregne milliarder av nøkler per sekund, ville testing av en betydelig brøkdel av AES-256 nøkkelrommet kreve mer energi enn solen vil produsere i sin levetid.
Hvorfor VPN-er er avhengige av AES-256 for tunnelsikkerhet
Et virtuelt privat nettverk oppretter en beskyttet kommunikasjonsvei over et usikkert offentlig nettverk. AES-256 fungerer som den matematiske hvelvingen rundt data som reiser gjennom denne veien.
1. Nøytralisering av ISP-telemetri og pakkesjekk
Internettleverandører følger rutinemessig brukertrafikk, logger besøkte domenenavn, ukrypterte datapayloads og sesjonslengder. Mange leverandører bruker Deep Packet Inspection (DPI) for å overvåke brukeraktiviteter, redusere båndbredde eller tjene penger på aggregerte nettleserprofiler.
Når enheten din ruter internett-trafikk gjennom en leverandør som SyncVPN, krypterer AES-256 datapayloaden før den når det lokale nettverksgrensesnittet. Din ISP ser bare en kryptert datastrøm som går mellom ruteren og en sikker VPN-servernode. Nettstedene du åpner, filene du overfører, og forespørslene du utfører forblir uleselige.
2. Eliminering av mann-i-midten-angrep på offentlig Wi-Fi
Offentlige Wi-Fi-nettverk på flyplasser, hoteller og kafeer mangler ofte grunnleggende klientisolasjon, noe som utsetter brukere for ondsinnede hotspots, ARP-spoofing og pakkesniffing. Nettkriminelle på samme lokale subnett kan fange opp kringkastede pakker for å hente sesjonscookies og autentiseringstokener. Ved å kapsle alle utgående pakker i en AES-256-tunnel, blir avlyttede pakker uten mening, og avlytting på upålitelige nettverk nøytraliseres.
3. Bevaring av perfekt fremtidssikkerhet
Førsteklasses VPN-distribusjoner kombinerer AES-256 symmetrisk kryptering med flyktige nøkkelutvekslingsmekanismer som Diffie-Hellman eller elliptisk kurvekryptografi (ECDH). Denne arkitekturen etablerer Perfect Forward Secrecy (PFS), som genererer en helt ny, midlertidig symmetrisk sesjonsnøkkel hvert få minutter eller hver gang du kobler fra. Selv i det teoretiske scenarioet hvor en sesjonsnøkkel blir avlyttet, forblir tidligere og fremtidige nettlesingsøkter krypterte og uleselige.
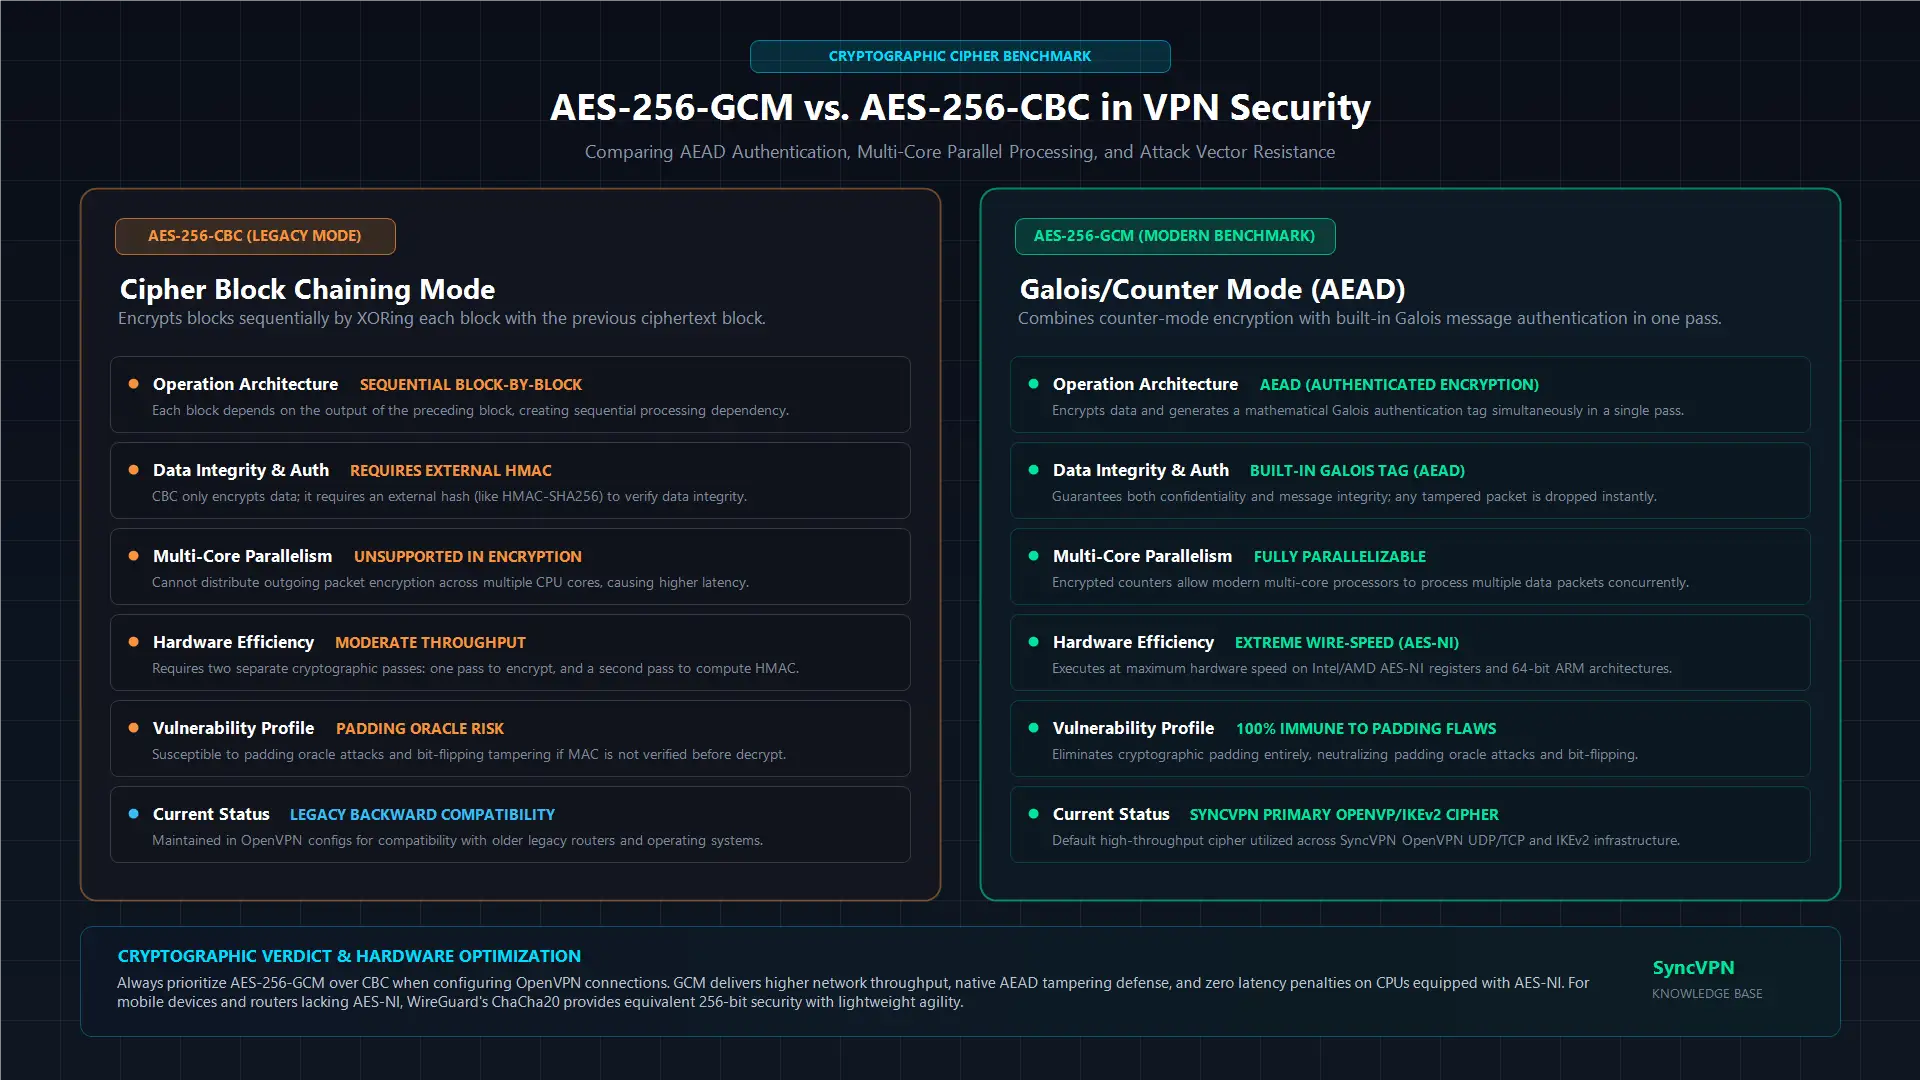
AES-256-GCM vs. AES-256-CBC: Hvorfor chiffer-modus er viktig
Å si at en VPN bruker "AES-256" er bare halve forklaringen. Driftsmodusen avgjør hvordan chifferet håndterer flere datablokker og verifiserer pakkens ekthet. De to mest fremtredende modusene i VPN-utvikling er CBC og GCM.
Arkitektonisk funksjon | AES-256-CBC (Cipher Block Chaining) | AES-256-GCM (Galois/Counter Mode) |
|---|---|---|
Operasjonstype | Bare kryptering (krever separat HMAC) | Autentisert kryptering (AEAD innebygd) |
Parallell behandling | Kun sekvensiell (langsommere på flerkjerners CPUer) | Fullt parallelliserbar (maksimal gjennomstrømming) |
Beregningshastighet | Moderat | Ekstremt rask |
Integritetsverifisering | Trenger ekstern hash (f.eks. HMAC-SHA256) | Innebygd Galois autentiseringstag |
Sårbarhetsprofil | Sårbar for padding oracle-angrep hvis feilkonfigurert | Immun mot padding-baserte exploits |
Bransjeanbefaling | Legacy-standard | Moderne industristandard |
I AES-CBC-modus XORes hver blokk med forrige kryptert blokk før kryptering. CBC autentiserer ikke dataintegritet nativt; det krever en sekundær kryptografisk hash (som HMAC-SHA256) for å sikre at pakken ikke har blitt endret i overføringen.
Moderne protokoller foretrekker AES-256-GCM fordi det gir Authenticated Encryption with Associated Data (AEAD). GCM krypterer data med en tellermekanisme samtidig som det genererer en autentiseringstag ved bruk av Galois-felt multiplikasjon. Fordi GCM tillater samtidig behandling av flere datablokker på moderne CPU-kjerner, leverer det betydelig høyere gjennomstrømming og lavere forsinkelse samtidig som det eliminerer padding oracle-angrep.
Sinker AES-256 ned internettforbindelsen? Rollen til AES-NI
En vanlig misforståelse er at intensiv 14-runde kryptering må bremse bredbåndshastigheten din. Selv om kryptografisk overhead legger til mikroskopiske forsinkelser, har moderne maskinvare praktisk talt eliminert denne straffen gjennom spesialiserte instruksjonssett.
Ledende CPU-produsenter integrerer dedikert maskinvareakselerasjon direkte i silisium:
Intel og AMD-prosessorer har AES-NI (AES New Instructions), som utfører komplekse AES-operasjoner på maskinvarenivå i stedet for gjennom programvareemulering.
Moderne ARM-arkitekturer (som driver Apple Silicon, Android-smarttelefoner og moderne rutere) inkluderer ARM Cryptography Extensions, som gir dedikert maskinvareakselerasjon for kryptografiske oppgaver.
Fordi moderne enheter behandler AES-256 i linje med nettverkshastighet, skyldes enhver opplevd nedgang i hastighet ved bruk av en VPN sjelden cipher-beregninger. Hastighetsvariasjoner skyldes nesten utelukkende fysisk avstand til server, ISP-rutingsbelastning eller lokal Wi-Fi-forsinkelse, ikke AES-kryptering.
AES-256 vs. ChaCha20: Det moderne protokollandskapet
Mens AES-256 fortsatt er hjørnesteinen i OpenVPN og IKEv2/IPsec-protokoller, implementerer nyere protokoller som WireGuard ChaCha20-Poly1305. Å forstå hvordan disse chifferne sammenlignes, forklarer hvorfor moderne VPN-leverandører tilbyr begge.
ChaCha20 er en 256-bits strømchiffer designet av Daniel J. Bernstein. Den opererer på 512-bits tilstandsmatrisen og pares med Poly1305 for kryptografisk autentisering.
På stasjonære CPUer og toppmoderne smarttelefoner: Prosessorer med AES-NI maskinvareakselerasjon behandler AES-256 og ChaCha20 med tilnærmet identisk, svært høy hastighet.
På budsjett-maskinvare og lavstrømsrutere: Prosessorer uten maskinvarebasert AES-NI opplever ofte ytelsesnedgang ved behandling av AES-256 i programvare. ChaCha20 er spesielt utviklet for å levere lynrask ytelse over generelle CPU-registere uten krav om dedikerte kryptografiinstruksjoner.
Begge chifferene leverer kompromissløs 256-bits kryptografisk styrke. Avanserte leverandører opprettholder en flerprotokollinjeinfrastruktur som gjør det mulig for brukere å dra nytte av AES-256 via OpenVPN eller benytte ChaCha20 via WireGuard basert på spesifikke maskinvare- og ruteringsbehov.
Er AES-256 trygt mot kvantedatamaskiner?
Kvantedatabehandling introduserer algoritmer som kan bryte tradisjonell asymmetrisk offentlig nøkkelkryptografi (som RSA og Diffie-Hellman) ved å løse diskrete logaritme- og primtallsfaktoriseringsproblemer via Shor's algoritme.
Symmetriske chiffer som AES-256 møter en annen kvantemekanisme kjent som Grover's algoritme. Grover's algoritme gir en kvadratisk hastighetsøkning for ustrukturert databasesøk, noe som effektivt halverer den matematiske sikkerheten til en symmetrisk nøkkel:
En AES-128 nøkkel utsatt for Grover's algoritme reduseres til en effektiv styrke på 64 biter, noe som setter den innenfor teoretisk rekkevidde for fremtidige feilfrie kvantedatamaskiner.
En AES-256 nøkkel utsatt for Grover's algoritme reduseres til et effektivt post-kvantemiljønivå på 128 biter.
Siden en 128-bits nøkkel fortsatt krever 2^128 operasjoner for å brute-force—en beregningsbarriere som overgår enhver fysisk maskin etter kvantetermodynamikkens lover—klassifiseres AES-256 formelt som kvantebestandig. Lenge etter at tradisjonell offentlig nøkkelinfrastruktur har gått over til post-kvante standarder, vil AES-256 forbli matematisk ugjennomtrengelig.
Sammendrag og viktige punkter
AES-256 er en symmetrisk blokksiffer som behandler data i 128-bits blokker gjennom 14 matematiske runder med en 256-bits nøkkel.
Å brute-force en AES-256 nøkkel ville tatt milliarder av år med all samlet superdatakraft på jorden, og gjør det til gullstandarden innen statlig og finansiell sikkerhet globalt.
AES-256-GCM er den moderne standarden for VPN-er, og leverer autentisert kryptering med høyere gjennomstrømming og lavere CPU-overhead sammenlignet med eldre CBC-modus.
Moderne prosessorer bruker AES-NI og ARM kryptoutvidelser til å behandle AES-256 med maskinvareakselerasjon, noe som sikrer null merkbar påvirkning på bredbåndsprestasjonen.
Mens WireGuard bruker ChaCha20 for lettvektsmaskinvare-agilitet, forblir AES-256 det beviste, tidstestede fundamentet i bedrifts OpenVPN og IKEv2 nettverksinfrastruktur.


