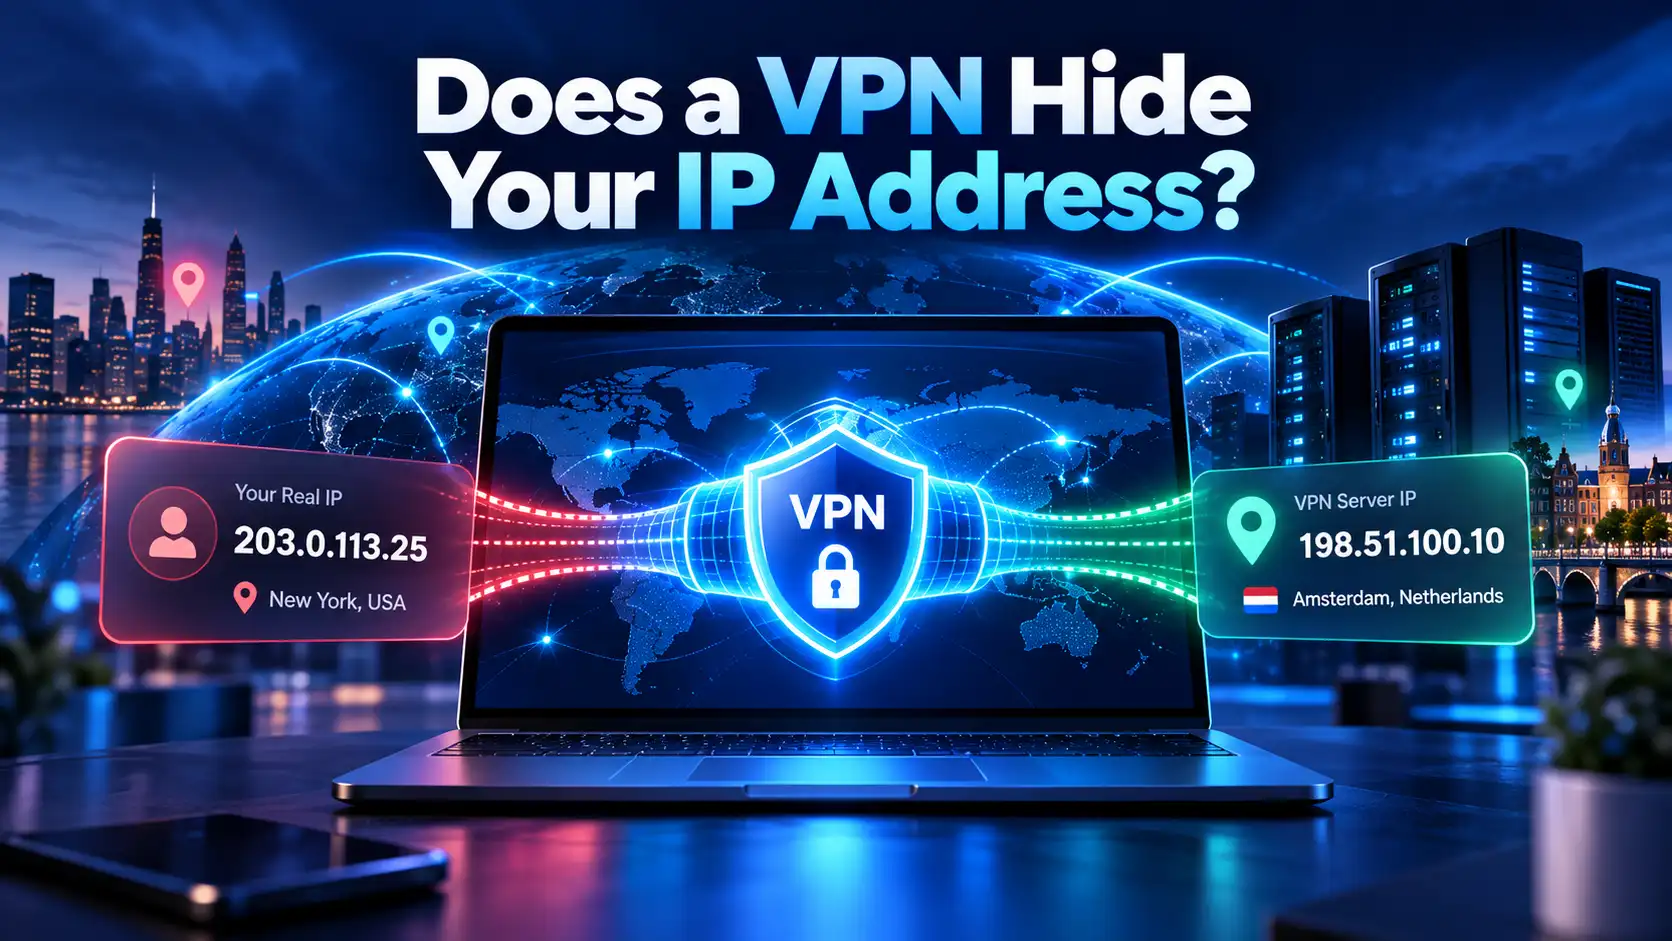
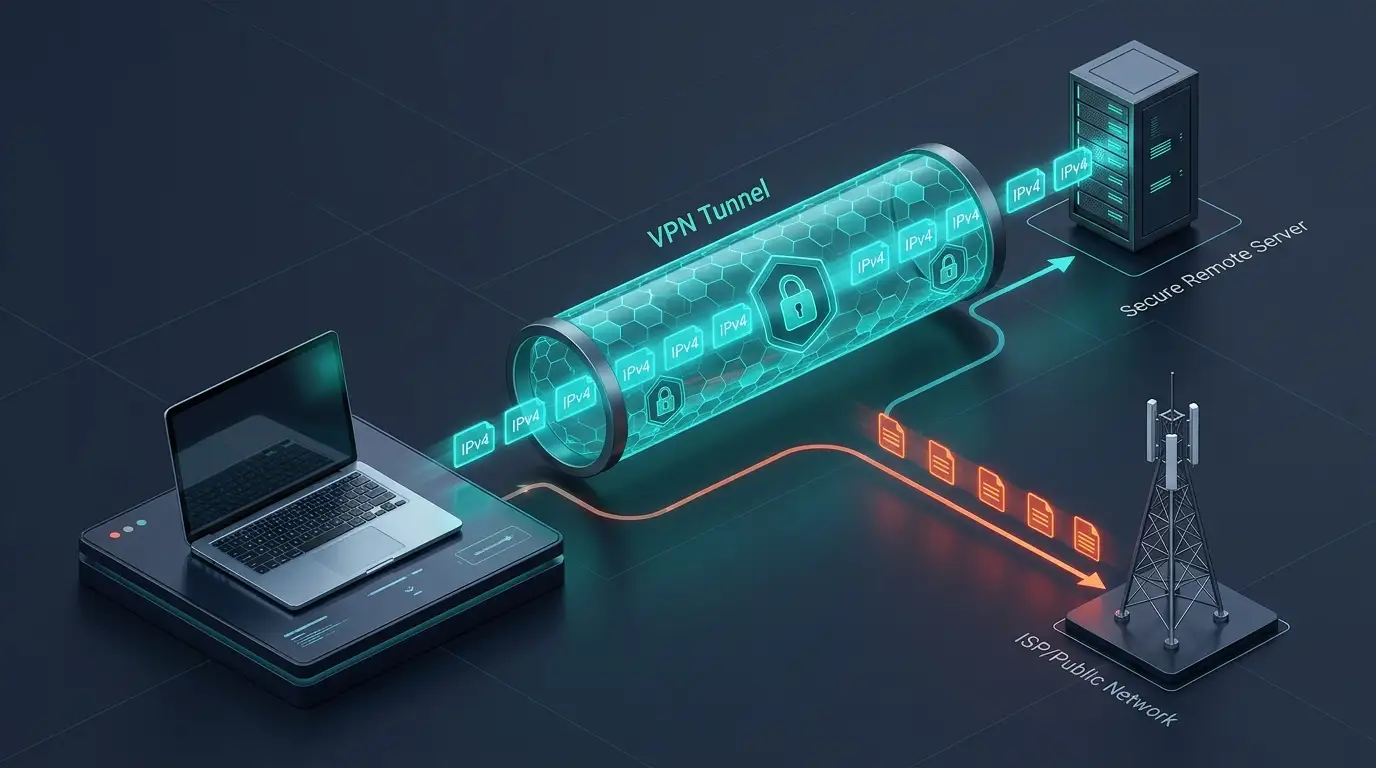
Een IPv6-lek doet zich voor wanneer je internetverbinding je versleutelde VPN-tunnel omzeilt om IPv6-verkeer rechtstreeks via je lokale internetprovider (ISP) te verzenden. Deze technische fout maakt je echte persoonlijke IP-adres, fysieke locatie en online verzoeken zichtbaar voor netwerkwaarnemers, zelfs als je VPN-interface een veilige, actieve verbinding toont.
Wanneer je een Virtual Private Network inschakelt, verwacht je totale anonimiteit en ondoordringbare encryptie. Omdat de wereldwijde internetinfrastructuur momenteel een overgangsfase doormaakt tussen oudere IPv4-protocollen en moderne IPv6-standaarden, ondervinden miljoenen internetgebruikers stilzwijgende, onopgemerkte datalekken. In deze uitgebreide gids onderzoeken we waarom IPv6-lekken optreden, waarom ze je cybersecurity ondermijnen, hoe je je verbinding binnen zestig seconden kunt testen en hoe SyncVPN lekken automatisch voorkomt.
De Oorzaak: IPv4 versus IPv6 in Dual-Stack Netwerken
Om te begrijpen waarom IPv6-lekken plaatsvinden, is het essentieel te begrijpen waarom twee verschillende internetprotocolversies tegenwoordig naast elkaar functioneren:
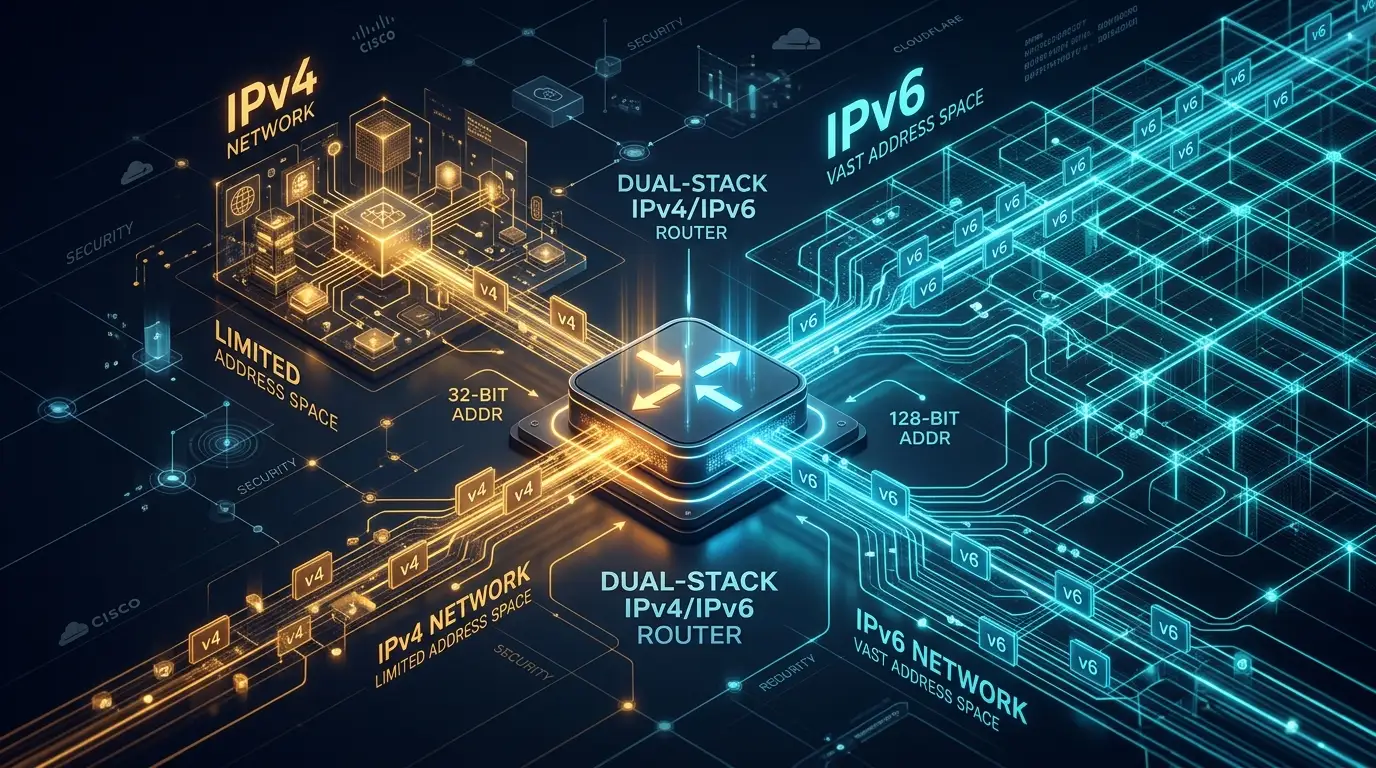
IPv4 (Internet Protocol Versie 4): Gestandaardiseerd in 1981, gebruikt IPv4 een 32-bits numerieke structuur (zoals 198.51.100.1), wat ongeveer 4,3 miljard unieke IP-adressen oplevert. Door de explosie van moderne verbonden smartphones, cloudservers en smart home-apparaten is de wereldwijde voorraad ongebruikte IPv4-adressen volledig uitgeput.
IPv6 (Internet Protocol Versie 6): Ontwikkeld als de permanente, volgende generatie opvolger, gebruikt IPv6 een 128-bits hexadecimale structuur (zoals 2001:0db8:85a3:0000:0000:8a2e:0370:7334), die ongeveer 340 undeciljoen unieke adressen biedt—een praktisch onuitputtelijke voorraad.
Aangezien telecomproviders niet binnen één nacht miljarden hardwareapparaten kunnen migreren, gebruiken moderne ISP’s en besturingssystemen dual-stack architectuur. Dit betekent dat je Wi-Fi-router, pc en smartphone gelijktijdig een IPv4- en een IPv6-adres krijgen toegewezen.
Hoe een IPv6-lek je VPN Omzeilt
Wanneer je met een standaard VPN verbinding maakt, bouwt clientsoftware een versleutelde tunnel tussen je apparaat en een externe server. Veel basis- of verouderde VPN-aanbieders configureren hun routeringstabellen echter uitsluitend voor IPv4-datapunten.
Als je een website of webapplicatie bezoekt die IPv6 ondersteunt:
Moderne besturingssystemen (Windows, macOS, Android en iOS) geven automatisch prioriteit aan IPv6-verbindingen vanwege routeringsefficiëntie.
Als je VPN-client geen actieve IPv6-routering of automatische pakketonderdrukking heeft, omzeilt je besturingssysteem de versleutelde tunnel en wordt het verzoek via je onbeveiligde lokale ISP-verbinding uitgevoerd.
De bestemming ontvangt dan je authentieke thuis-IPv6-adres en geografische coördinaten, waarmee je privacy direct wordt doorbroken.
De Verborgen Privacyrisico’s van een IPv6-lek
Een IPv6-lek maakt de kernprivacybescherming van je VPN ongedaan:
1. Gedetailleerde Geolocatieblootstelling
In tegenstelling tot standaard IPv4-adressen, die meestal verwijzen naar een grootstedelijk centrum of ISP-overschakelpunt, worden IPv6-prefixen vaak opgedeeld in lokale netwerkcellen binnen wijken. Een blootgesteld IPv6-adres kan je fysieke buurt met zorgwekkende precisie aanwijzen.
2. Volledige ISP Activiteit Monitoring
Omdat gelekte IPv6-pakketten de versleutelde tunnel omzeilen, krijgt je lokale ISP volledige zichtbaarheid op de domeinnamen die je opvraagt, de diensten die je gebruikt en de exacte tijdstippen van je browse-sessies.
3. Aanhoudende Identiteitsprofilering
Digitale advertentiewissels en databrokers volgen unieke IPv6-identificatoren over verschillende websites. Zodra je authentieke IPv6 lekt, kunnen derden je versleutelde browse-gedrag rechtstreeks koppelen aan je echte identiteit.
IPv6-lek versus DNS-lek versus WebRTC-lek: Vergelijkingsmatrix
Gebruikers verwarren vaak verschillende vormen van IP-lekken. Onderstaande tabel legt de verschillen uit:
Soort Lek | Wat Komt er Aan Het Licht? | Technische Oorzaak | Belangrijkste Oplossing |
|---|---|---|---|
IPv6-lek | Je echte 128-bits IPv6-adres en lokale ISP-gateway. | Dual-stack netwerkverkeer dat een IPv4-only versleutelde tunnel omzeilt. | Geautomatiseerde client-side IPv6-pakketblokkering of native IPv6-tunneling. |
DNS-lek | De domeinnamen en URL’s van bezochte websites. | Verzoeken die versleutelde VPN-resolvers omzeilen en default ISP DNS-servers bereiken. | Privé, zero-log DNS-resolvers die op alle adapters worden afgedwongen. |
WebRTC-lek | Publieke en private IP-adressen direct in de browser. | Browser real-time communicaties API's die lokale netwerkinterfaces raadplegen. | WebRTC uitschakelen of speciale privacy-extensies gebruiken. |
Stap-voor-stap: Hoe test je een IPv6-lek binnen 60 seconden
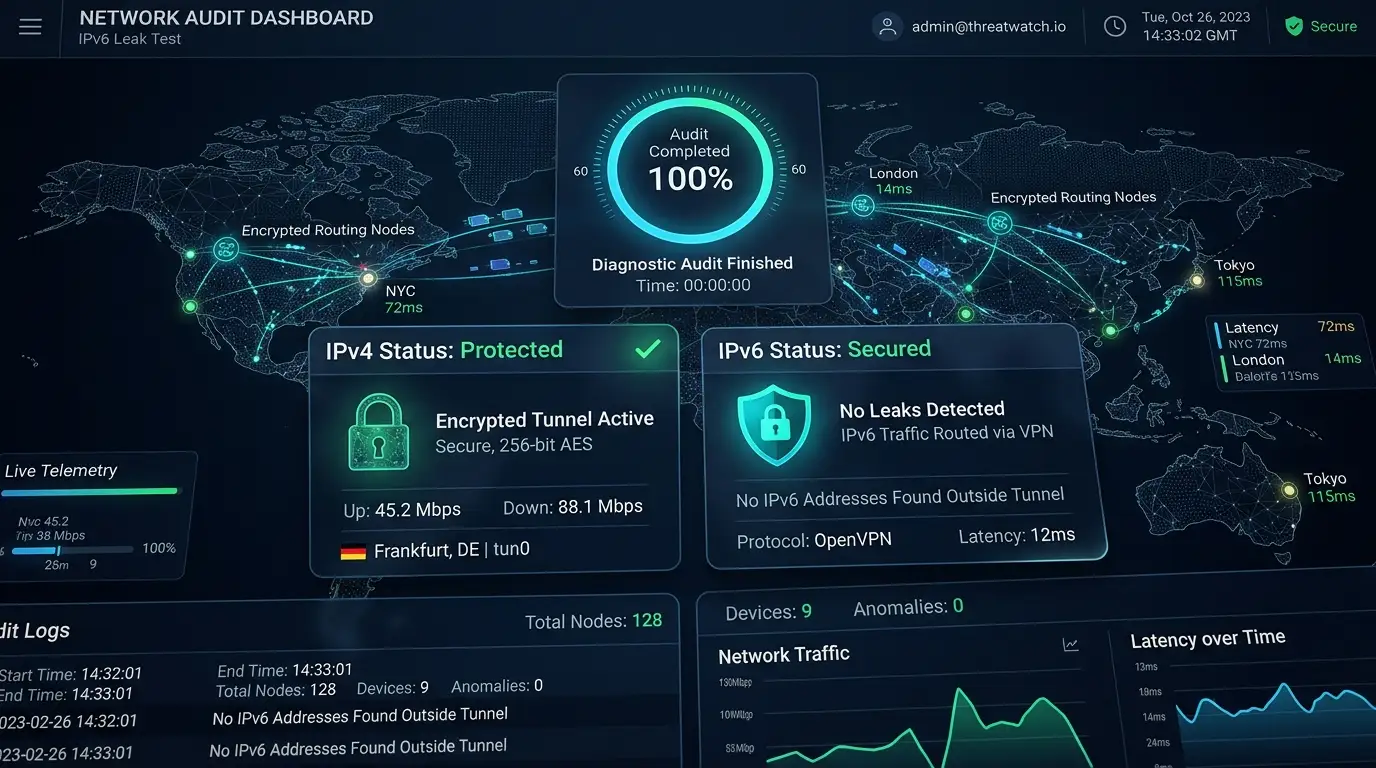
Je kunt controleren of je VPN data lekt met een snelle, eenvoudige diagnostische scan:
Test Je Onbeschermde Verbinding:
Ontkoppel je VPN. Open de SyncVPN Wat is Mijn IP-adres-tool in je browser. Noteer zowel je zichtbare IPv4- als IPv6-adres en de naam van je ISP.Verbind met Je VPN-server:
Start je VPN-app en maak verbinding met een serverlocatie naar keuze.Ververs de Diagnosetool:
Herlaad de IP-testpagina.Beoordeel de Resultaten:
Volledig Beschermd: De tool toont alleen het IP-adres van de VPN-server en de hostnaam van de provider. Het IPv6-veld toont een overeenkomend veilig VPN IPv6-adres of meldt "Niet Gedetecteerd / Uitgeschakeld".
Actief Lek: Als de tool nog steeds hetzelfde authentieke IPv6-adres of de naam van je lokale ISP toont die zichtbaar was in stap 1, lekt je verbinding actief.
Hoe SyncVPN IPv6-lekken Voorkomt
In tegenstelling tot VPN’s van lage kwaliteit of concurrenten die verwachten dat gebruikers handmatig ingewikkelde routerbestanden aanpassen, implementeert SyncVPN meervoudige beveiligingslagen in alle applicaties:
Automatische Clientnivau IPv6-filtering: In onze standaard desktop- en mobiele applicaties past SyncVPN strikte netwerkadapterregels toe die automatisch onbeveiligd IPv6-verkeer blokkeren om je fysieke netwerkkaart te verlaten terwijl de tunnel actief is.
Geïntegreerde Kill Switch Bescherming: Als je verbinding onverwacht wegvalt door netwerkproblemen, bevriest onze ingebouwde Kill Switch onmiddellijk al het systeemverkeer, zodat onbeveiligde pakketten nooit naar je ISP lekken.
Sync Max Dual IPv4 & IPv6 Infrastructuur: Voor gevorderde gebruikers die end-to-end native IPv6-connectiviteit vereisen, biedt het SyncVPN Sync Max-plan dedicated IP-adressen in 20 landen met volledige natieve IPv4- en IPv6-tunnelroutering.
Zero-Log Private DNS: Alle domeinverzoeken worden exclusief afgehandeld via onze eigen bare-metal versleutelde DNS-servers, wat uitgebreide bescherming biedt tegen gelijktijdige DNS-lekken.
Geavanceerde Probleemoplossing: Hoe IPv6 Handmatig uit te Schakelen
Als je handmatige derden OpenVPN-configuraties gebruikt op een router of een oud besturingssysteem zonder automatische client-side lekblokkering, kun je IPv6 handmatig uitschakelen op Windows:
Druk op Windows-toets + R, typ
ncpa.cplen druk op Enter om Netwerkverbindingen te openen.Klik met de rechtermuisknop op je actieve netwerkadapter (Wi-Fi of Ethernet) en klik op Eigenschappen.
Zoek in de lijst onder "Deze verbinding maakt gebruik van de volgende items" naar Internet Protocol versie 6 (TCP/IPv6).
Haal het vinkje weg naast TCP/IPv6.
Klik op OK om de wijzigingen op te slaan en herstart je browser.
Het uitschakelen van IPv6 op besturingssysteembreed niveau voorkomt IPv6-lekken bij onbeheerde handmatige verbindingen, maar het gebruik van een speciale VPN-app met automatische lekbescherming is de aanbevolen oplossing.
Veelgestelde Vragen (FAQ)
Beschermt een VPN altijd tegen IPv6-lekken?
Nee. Gratis en goedkope VPN-diensten tunnel vaak alleen IPv4-verkeer terwijl ze IPv6-pakketten negeren. Om volledig beschermd te blijven, moet je controleren of je VPN actieve IPv6-lekblokkering of native dual-stack tunneling ondersteunt.
Vertraagt het uitschakelen van IPv6 mijn internetverbinding?
Nee. De overgrote meerderheid van moderne websites, videostreamingdiensten en online platforms werkt volledig via standaard IPv4. Het lokaal uitschakelen van IPv6 zal je dagelijkse downloadsnelheid of latency niet merkbaar beïnvloeden.
Kunnen hackers mijn data onderscheppen tijdens een IPv6-lek?
Hoewel moderne HTTPS-protocollen de specifieke inhoud van je paginas versleutelen, onthult een IPv6-lek je echte geografische locatie, ISP-identiteit en de externe servers waarmee je communiceert, waardoor je privacy wordt geschonden en je kwetsbaar bent voor locatieprofilering.
Samenvatting en Belangrijkste Punten
Een IPv6-lek doet zich voor wanneer dual-stack netwerkverkeer een versleutelde tunnel omzeilt, waardoor je authentieke IP-adres en fysieke locatie zichtbaar worden.
Traditionele VPN’s slagen er vaak niet in IPv6-verkeer te beheren, waardoor gebruikers kwetsbaar zijn voor ISP-tracking en surveillance.
Je kunt je beveiliging op elk moment controleren met onze online IP-verificatietool.
SyncVPN beveiligt je verbinding automatisch via client-side filtering, een geïntegreerde Kill Switch en toegewijde dual-stack infrastructuur op premium niveau’s.