Wanneer je verbinding maakt met een VPN, neemt je internetverkeer een andere route. In plaats van rechtstreeks te communiceren met websites via je gebruikelijke netwerkpad, reist het ondersteunde verkeer eerst via een versleutelde verbinding naar een VPN-server.
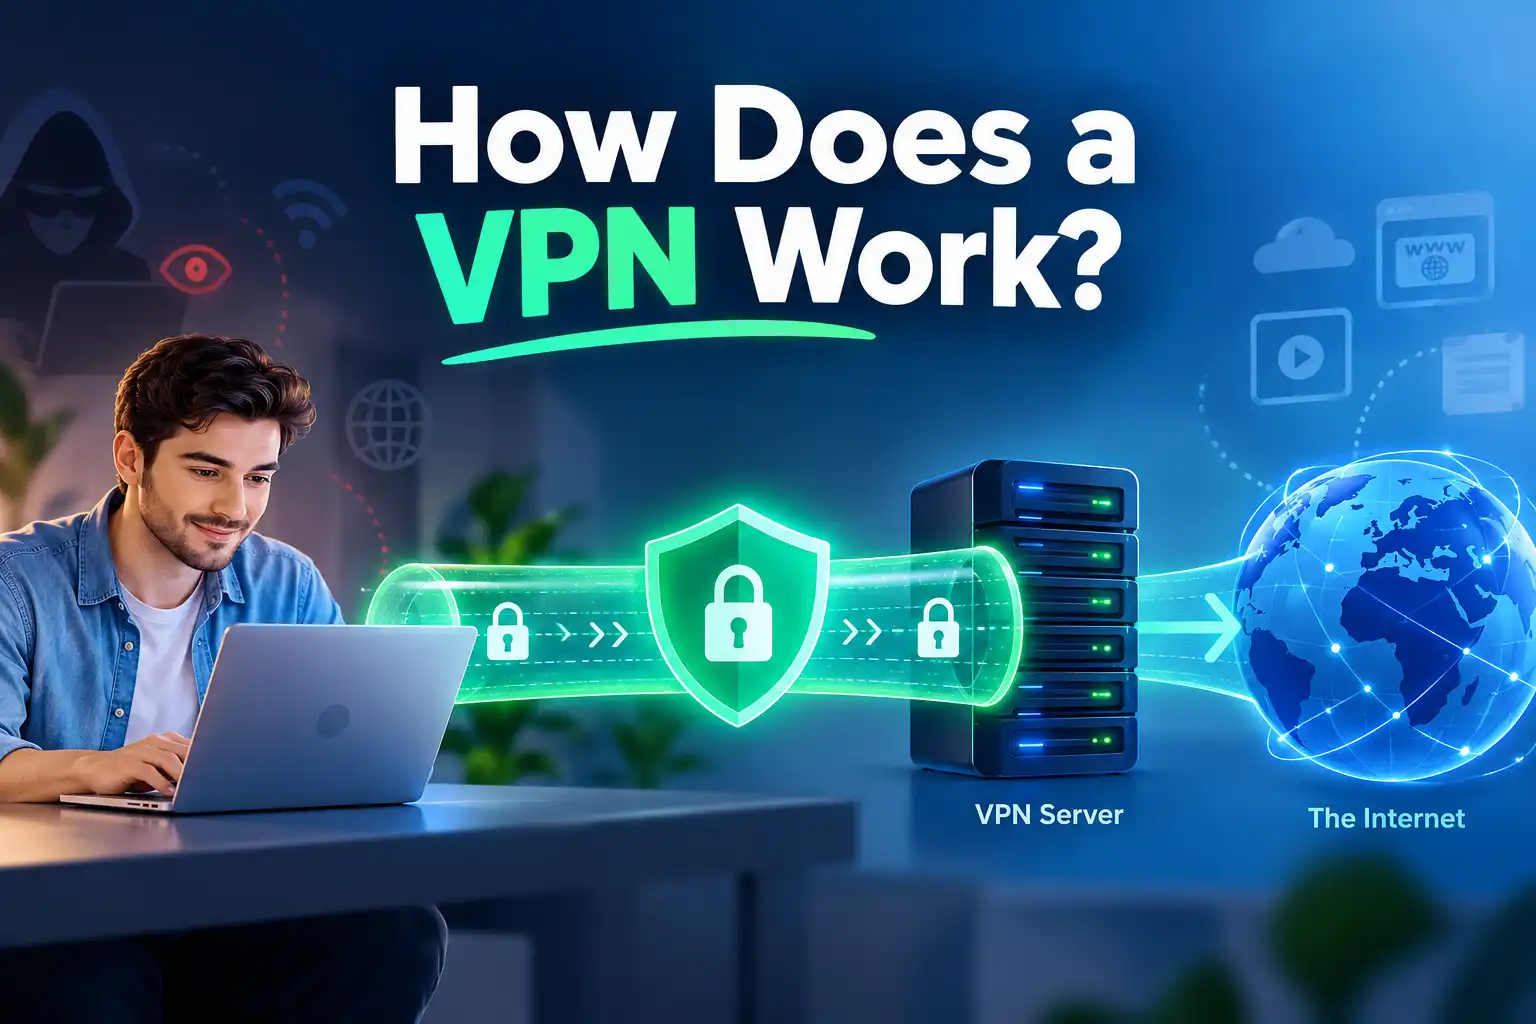
In eenvoudige termen werkt een VPN door een beveiligde tunnel op te zetten tussen je apparaat en een VPN-server. De server draagt je verzoeken door, zodat websites doorgaans het publieke IP-adres van die server zien in plaats van je reguliere IP-adres. De tunnel beperkt ook wat je internetprovider (ISP) of lokale wifi-operator kan zien van het verkeer dat er doorheen gaat.
Een VPN maakt je niet onzichtbaar en vervangt ook de beveiliging van websites niet. Dit gebeurt er wanneer je op Verbinden klikt.
Wat is een VPN en wat doet het?
Een virtueel privé netwerk (VPN) is technologie die een beschermde verbinding creëert over een ander netwerk, zoals het openbare internet. Consumenten-VPN-diensten routeren doorgaans je verkeer via een server die door de aanbieder wordt beheerd.
De essentiële onderdelen zijn een VPN-applicatie, een VPN-protocol en een VPN-server.
Niet elke applicatie gebruikt per se de tunnel.
Hoe werkt een VPN stap voor stap?
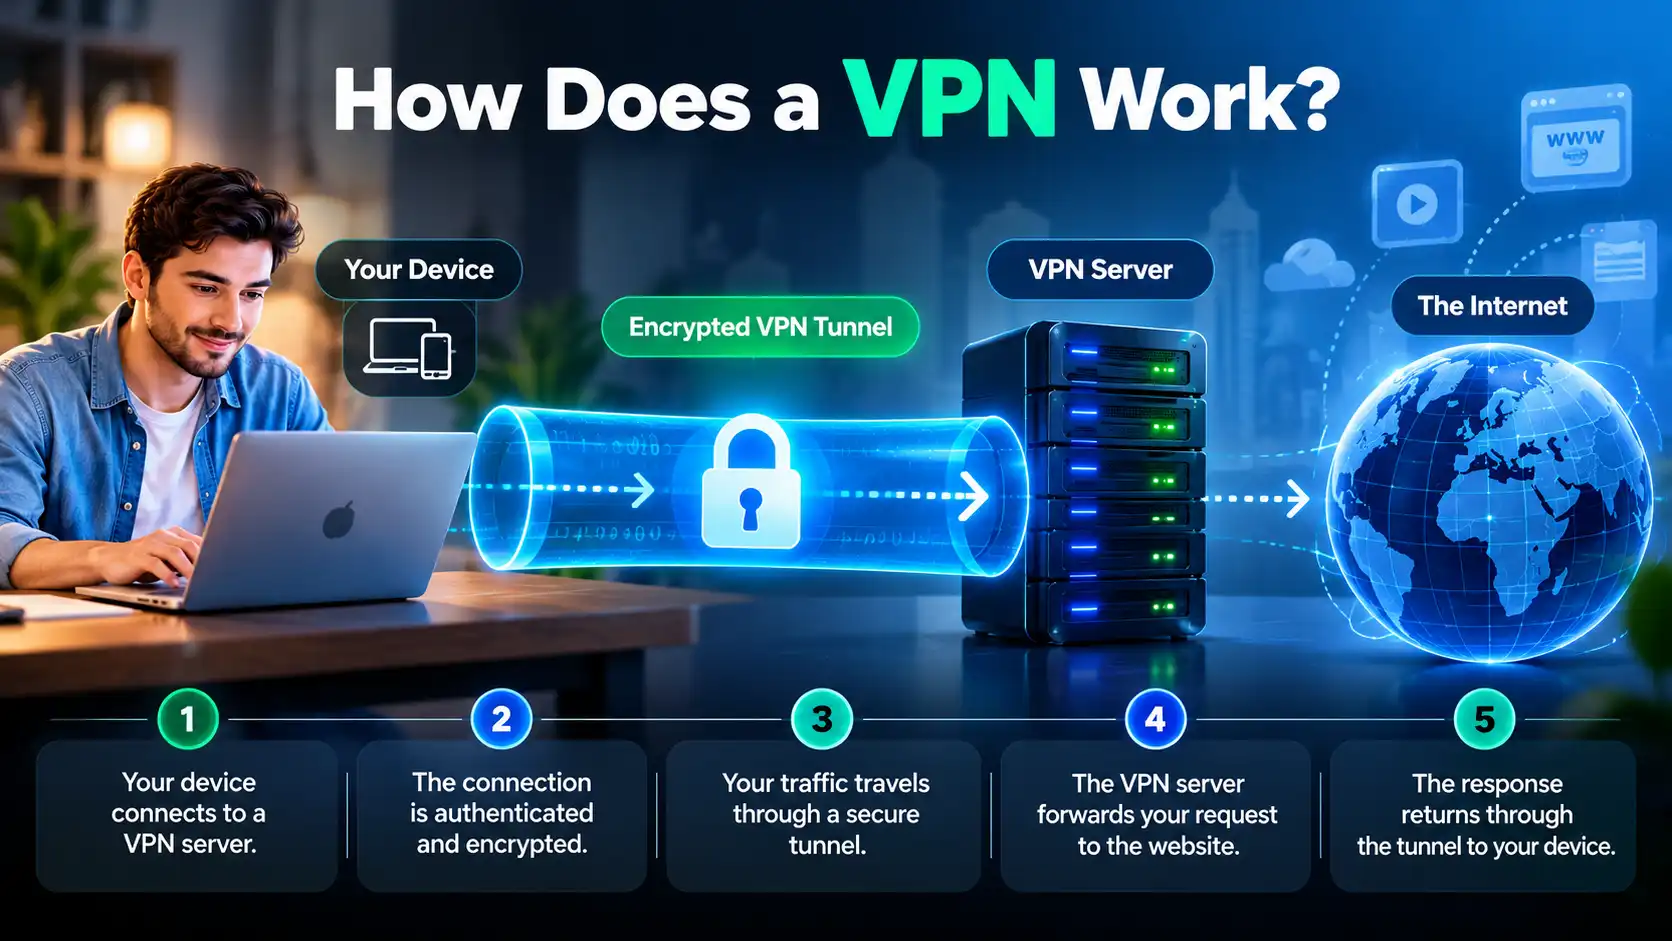
Laten we een verzoek volgen van je browser naar een website en weer terug.
Stap 1: Je apparaat neemt contact op met een VPN-server
Je opent de VPN-applicatie, kiest een beschikbare server en start de verbinding. Je apparaat bereikt die server via je bestaande internettoegang, of dat nu thuiswifi, mobiele data of een openbaar hotspot is.
Je ISP draagt nog steeds de verbinding, maar kan het correct getunnelde verkeer niet rechtstreeks inspecteren.
Stap 2: De verbinding wordt geauthenticeerd
De VPN-client en server voeren de vereiste authenticatie en handshake van het protocol uit. Dit proces helpt te bevestigen dat de eindpunten bevoegd zijn om te communiceren en genereert of stemt cryptografische sleutels af.
Het proces verschilt tussen protocollen zoals WireGuard en OpenVPN.
Stap 3: Er wordt een versleutelde tunnel opgezet
Wanneer de beveiligde verbinding klaar is, versleutelt de VPN-software de pakketten die voor VPN-routering zijn geselecteerd en verpakt deze voor transport naar de server.
Mensen noemen dit beschermde pad een VPN-tunnel. Het lokale netwerk kan de verbinding met de VPN-server zien, maar niet het in de tunnel verzonden verkeer rechtstreeks lezen.
Stap 4: De VPN-server draagt je verzoek door
Stel dat je een website opent. Je apparaat stuurt het relevante verkeer via de tunnel. De VPN-server ontvangt dit, verwijdert de VPN-laag en draagt het verzoek door naar de bestemming.
Voor deze getunnelde verbinding ziet de website doorgaans het publieke IP-adres van de VPN-server. Je thuis-IP is meestal verborgen voor die website.
Stap 5: Het antwoord keert terug naar je apparaat
De website stuurt zijn antwoord naar de VPN-server. De server draagt het antwoord via de beveiligde tunnel door, en je apparaat ontsleutelt de VPN-laag zodat je browser de pagina kan weergeven.
Dit proces herhaalt zich voor andere getunnelde verzoeken.
Hoe werkt VPN-encryptie?
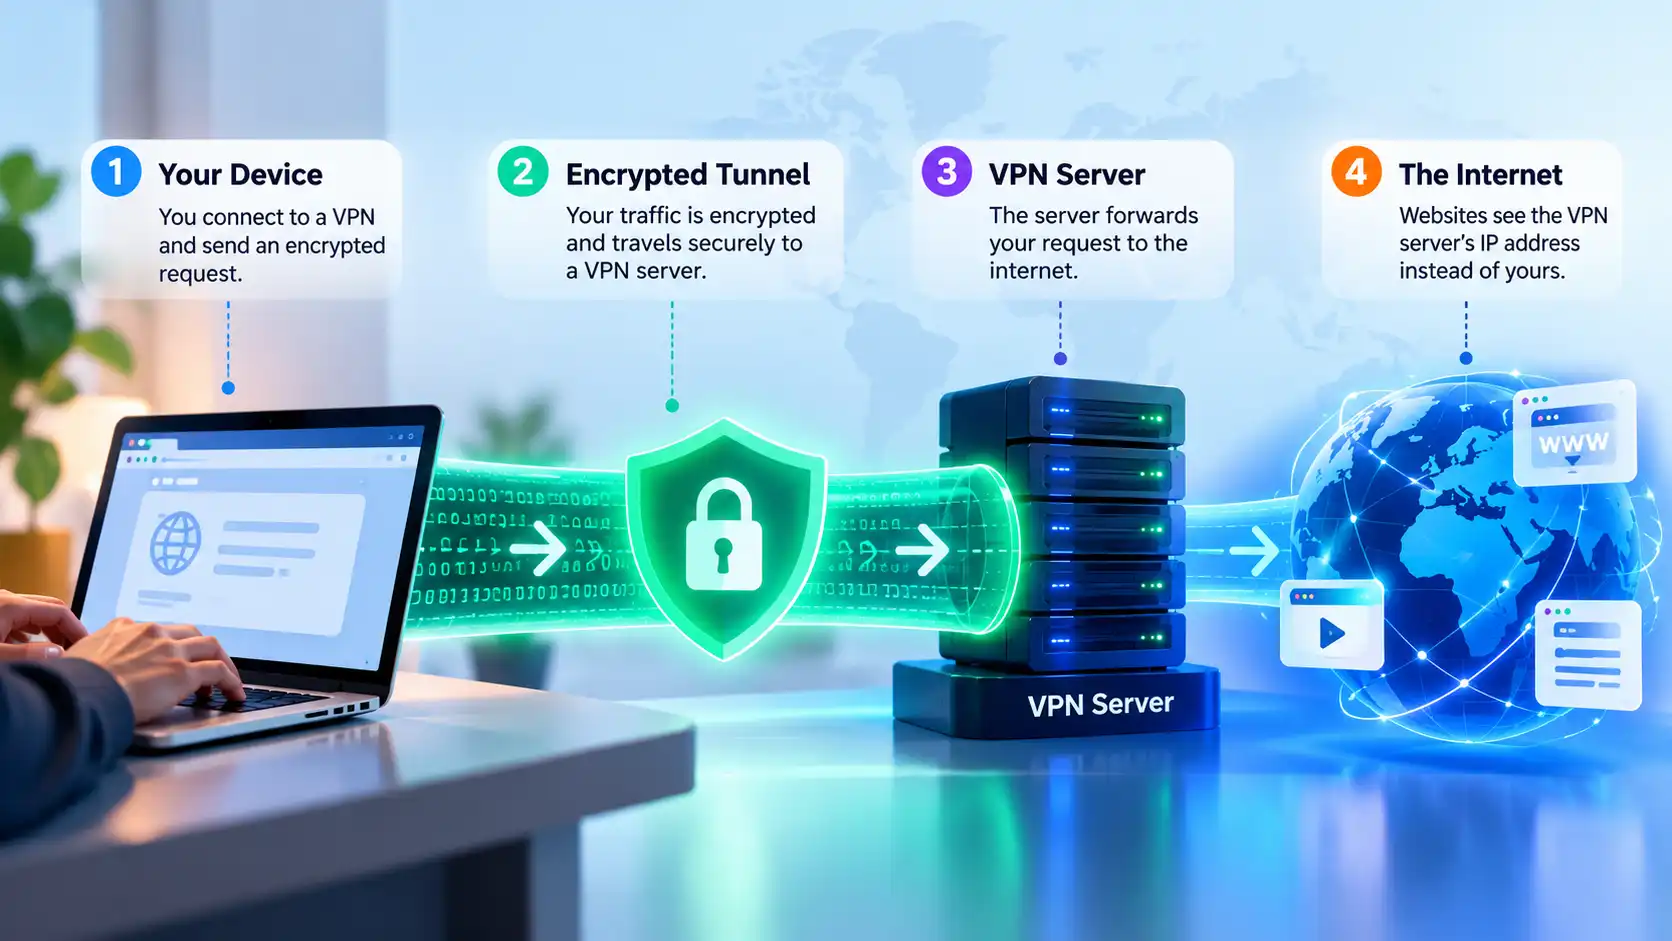
Encryptie zet begrijpelijke informatie om in data die niet zinvol geïnterpreteerd kan worden zonder de juiste sleutel. VPN-protocollen gebruiken cryptografische mechanismen om het verkeer tussen je apparaat en de VPN-server te beschermen.
Dit betekent niet dat de VPN alle gedeeltes van de reis versleutelt, van de VPN-server naar de uiteindelijke website. Zodra het verkeer de VPN-tunnel verlaat, hangt de bescherming af van de verbinding met de bestemming. Correct geïmplementeerde HTTPS beschermt de inhoud van websites ook tijdens dat resterende pad.
Encryptie vereist ook verwerkingscapaciteit.
Wat is een VPN-tunnel?
Een VPN-tunnel is geen fysieke kabel. Het is een logische verbinding die geselecteerde netwerkpakketten vervoert binnen een beschermde transportlaag tussen twee eindpunten.
De tunnel voorkomt dat waarnemers tussen je apparaat en de VPN-server de inhoud ervan direct kunnen lezen. Wel kunnen ze metadata zien, zoals het adres van de VPN-server, de verbindingsmomenten en de hoeveelheid overgedragen data.
De tunnel beschermt één deel van de reis, niet elke online interactie.
Hoe verbergt een VPN-server je IP-adres?
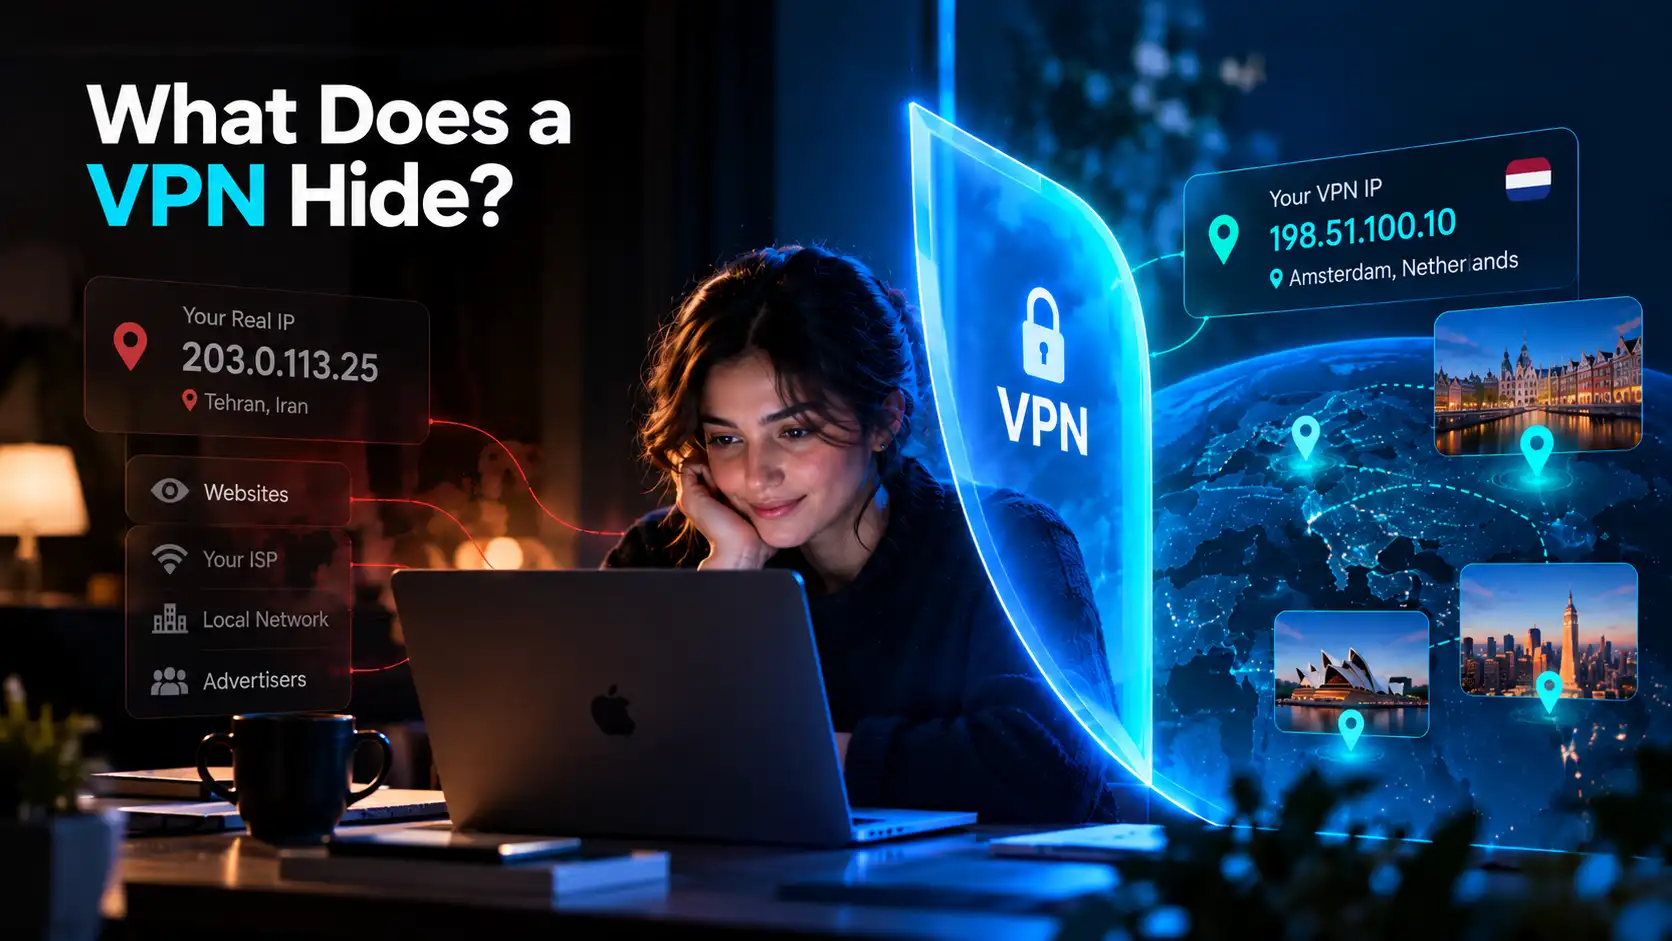
Als je direct een website bezoekt, ziet die meestal het publieke IP-adres van je netwerk. Wanneer je verzoek via een VPN-server gaat, ziet de website in de regel dat publieke IP-adres van de server.
Je oorspronkelijke IP blijft toegewezen aan je onderliggende verbinding. De VPN verandert het adres dat zichtbaar is voor getunnelde bestemmingen, maar niet per se dat wat door je ISP is toegewezen.
Wat gebeurt er met DNS-verzoeken?
DNS vertaalt domeinnamen naar IP-adressen zodat je apparaat websites kan vinden. DNS-verzoeken kunnen onthullen welke domeinen een apparaat probeert te bereiken.
Een VPN kan DNS-verzoeken via de tunnel leiden naar een resolver die door de VPN-dienst is gekozen. Toch hangt DNS-gedrag af van de app, browser, het besturingssysteem en de configuratie. Sommige browsers gebruiken hun eigen versleutelde DNS-instellingen en verkeerd geconfigureerde verzoeken kunnen de bedoelde tunnel omzeilen.
Een DNS-lek onthult een onbedoelde DNS-route, niet per se je publieke IP aan een website.
VPN versus HTTPS: wat is het verschil?
VPN-encryptie en HTTPS lossen verwante maar verschillende problemen op.
Bescherming | VPN | HTTPS |
|---|---|---|
Beschermde verbinding | Apparaat naar VPN-server | Browser of app naar website of dienst |
Hoofddoel | Beschermen van getunneld verkeer tegen lokale waarnemers en wijzigen van de eruitgaande route | Beschermen van communicatie met de bestemmingsdienst |
Wat de website ziet | Gewoonlijk het publieke IP van de VPN-server | Het verbindende publieke IP, of dat nu via VPN is of regulier |
Beschermt tegen phishing | Niet automatisch | Niet automatisch |
Een goed beveiligde HTTPS-website beschermt de inhoud van je sessie ook zonder VPN. Beiden gebruiken kan complementaire bescherming bieden: HTTPS voor de websiteverbinding en VPN voor het pad naar de server.
Wie kan je activiteit zien met een VPN?
Het antwoord hangt af van wie er meeluistert en of het verkeer daadwerkelijk door de tunnel gaat.
Waarnemer | Wat mogelijk zichtbaar blijft |
|---|---|
ISP of openbare wifi-operator | Adres van de VPN-server, tijdstip van verbinding, datavolume |
Website of app | VPN-exit IP, je acties op die dienst, account- en cookie-identificaties |
VPN-aanbieder | Informatie die nodig is om de verbinding te beheren en mogelijk metadata van bestemmingen, afhankelijk van ontwerp en beleidsregels |
Iemand die je apparaat beheert | Activiteiten verzameld via apparaatbeheer of geïnstalleerde monitoringsoftware |
Een VPN verschuift enig vertrouwen van je ISP naar de VPN-aanbieder; het wist geen inloggegevens of cookies.
Hoe beïnvloeden VPN-protocollen de verbinding?
Een VPN-protocol definieert hoe de beveiligde tunnel wordt onderhandeld en hoe het verkeer wordt vervoerd.
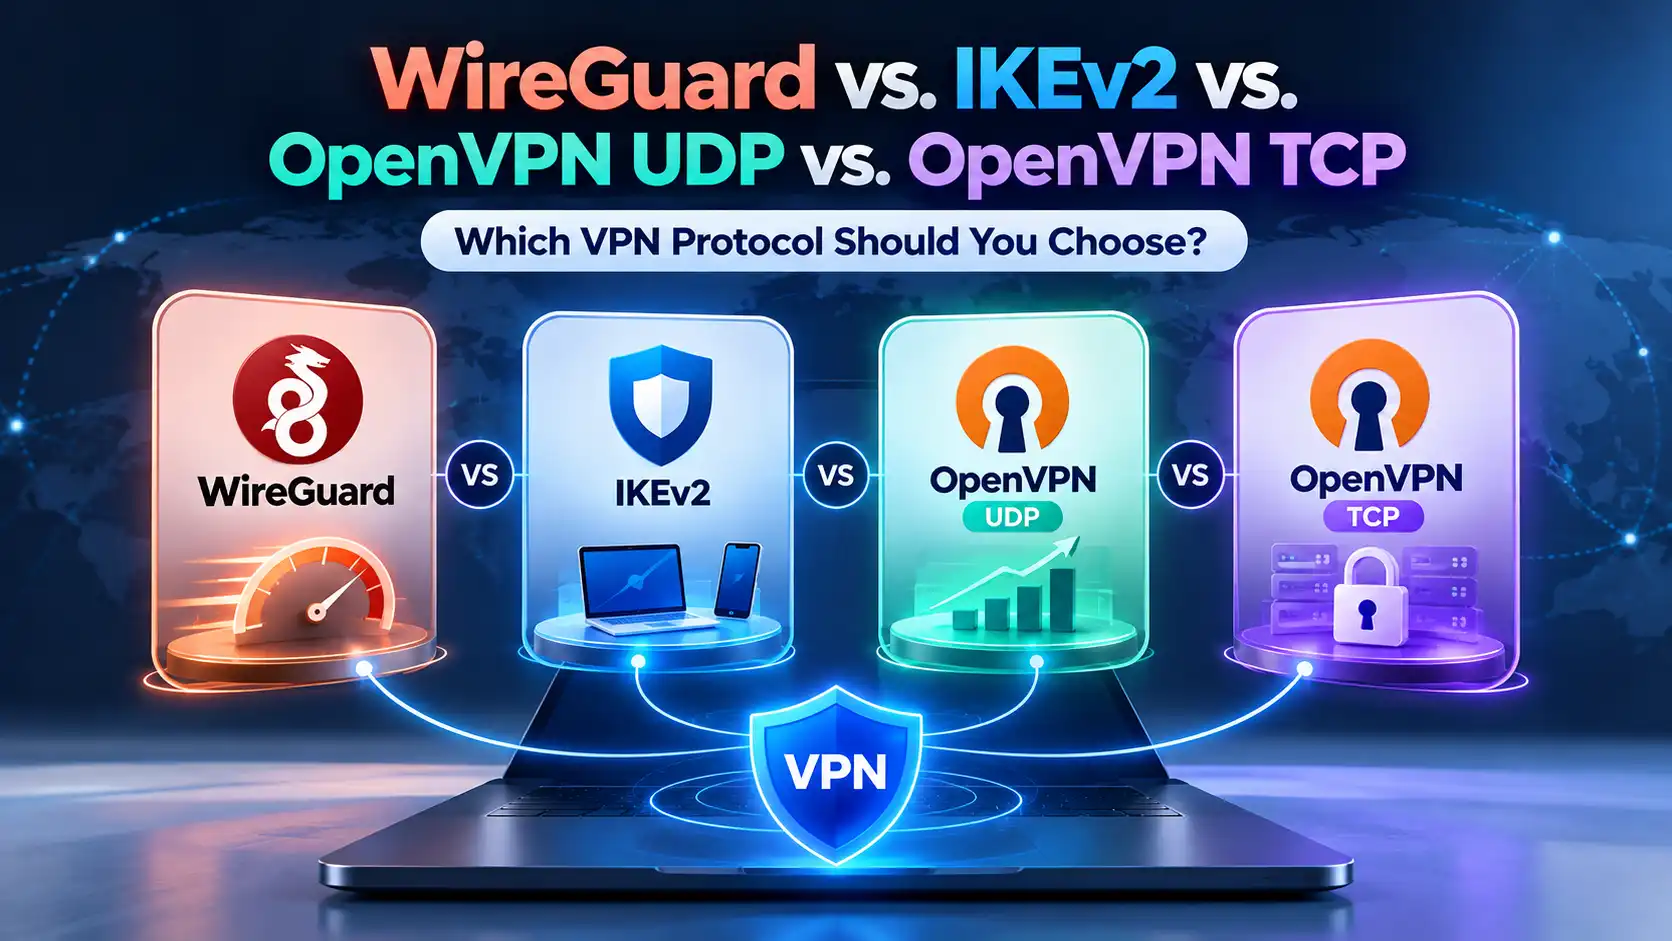
WireGuard is ontworpen voor efficiëntie en maakt gebruik van moderne cryptografische componenten. OpenVPN UDP is een volwassen alternatief dat vaak goede prestaties biedt. OpenVPN TCP kan helpen op netwerken die UDP beperken, al kan transport over TCP extra overhead toevoegen.
De prestaties variëren met serverafstand, congestie en apparaatmogelijkheden. Zie de vergelijking van SyncVPN-protocollen voor meer details.
Wat gebeurt er als een VPN wegvalt?
Als de tunnel wegvalt, kan je apparaat het verkeer weer via de normale netwerkverbinding versturen. Dit kan je gewone publieke IP-adres laten zien aan diensten die vervolgens worden bezocht.
Een Kill Switch, wanneer aanwezig en correct ingeschakeld, is bedoeld om het verkeer te blokkeren zolang de vereiste VPN-verbinding niet beschikbaar is. Het gedrag hangt af van de applicatie, het platform en de configuratie; het dekt mogelijk niet elke opstart- of afsluitsituatie.
Automatisch opnieuw verbinden probeert de VPN te herstellen, maar garandeert niet zelf dat het verkeer wordt geblokkeerd.
Beschermt een VPN al je internetverkeer?
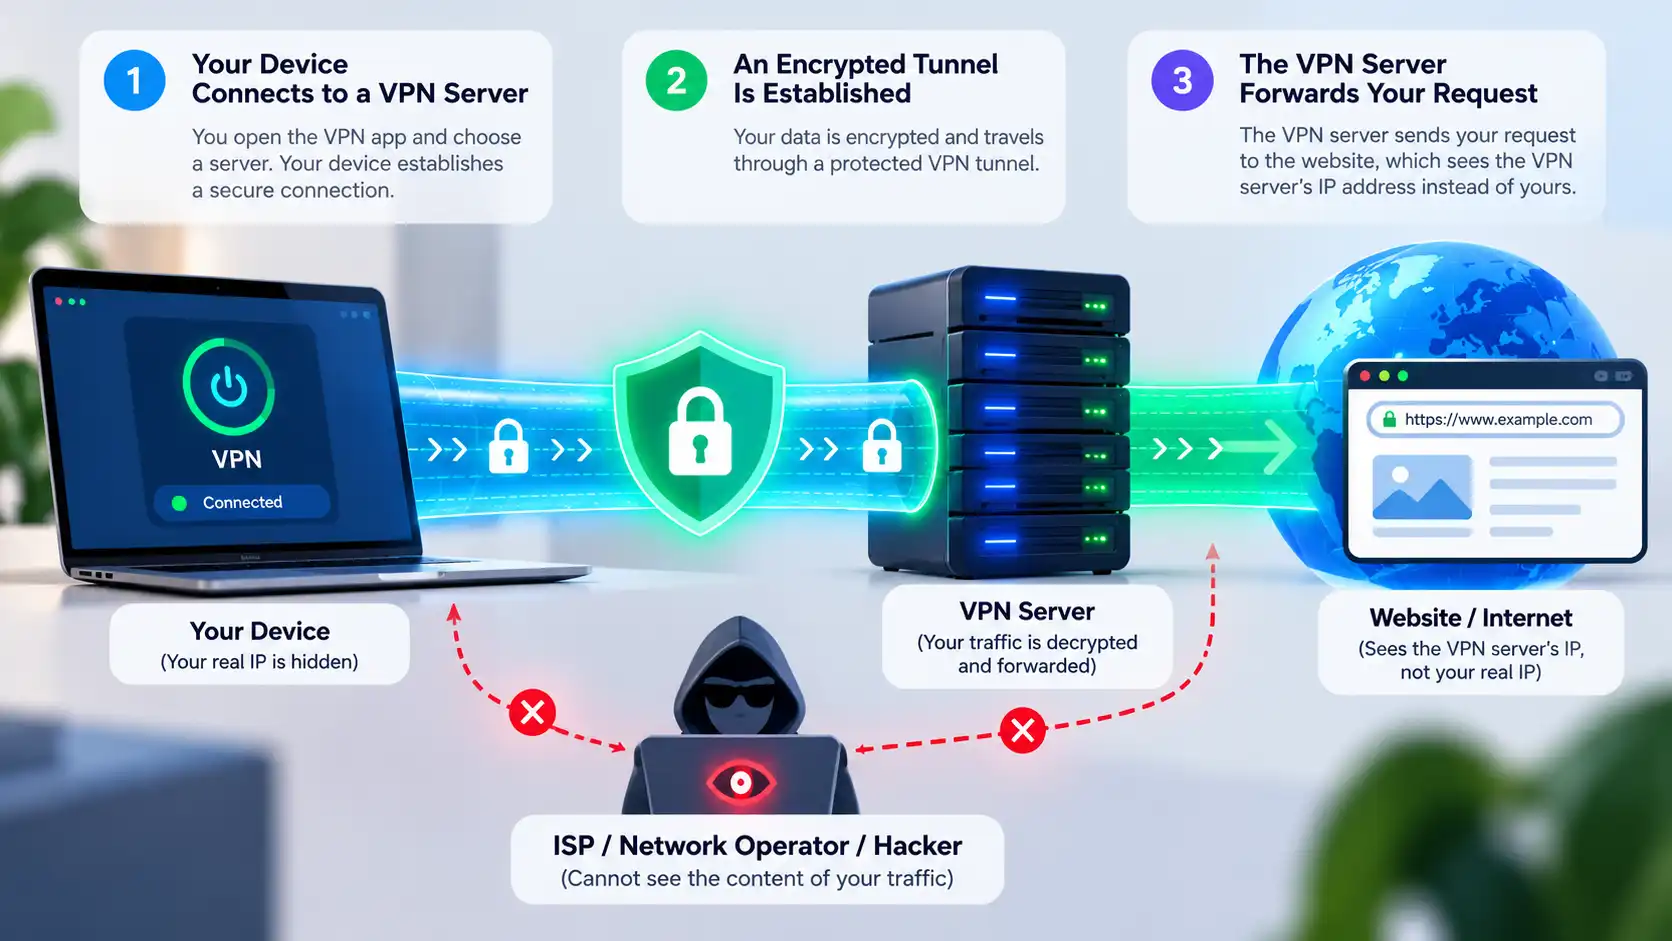
Niet per se. Split Tunneling kan geselecteerde applicaties of bestemmingen bewust buiten de VPN routeren. Sommige verkeer kan ook om andere redenen andere paden volgen vanwege platformgedrag of configuratiefouten.
Een VPN voorkomt geen phishing, malware, accounttracking of op toestemming gebaseerde locatie-toegang. Blijf sterke authenticatie en updates gebruiken.
Hoe controleer je of je VPN werkt?
Controleer je publieke IP-adres voor het verbinden.
Verbind met een VPN-server en wacht op de bevestiging in de app.
Controleer het publieke IP opnieuw. Voor verkeer dat de tunnel gebruikt, zou dit meestal het exit-adres van de VPN moeten zijn in plaats van je oorspronkelijke adres.
Bekijk indien van toepassing DNS- en WebRTC-tests en controleer of Split Tunneling de geteste applicatie uitsluit.
Een IP-controle in één browser is geen bewijs voor volledige bescherming of anonimiteit.
Hoe werkt SyncVPN?
Met SyncVPN kies je een beschikbare server en maak je verbinding met de door de applicatie ondersteunde protocollen. De interface die in bestaande SyncVPN-gidsen wordt beschreven bevat opties Smart, WireGuard, OpenVPN UDP en OpenVPN TCP; beschikbaarheid kan verschillen per platform en versie.
Na het verbinden kun je je zichtbare publieke IP-adres vergelijken om te bevestigen welke route je browser gebruikt. Als je Kill Switch of Split Tunneling gebruikt, bekijk dan hoe deze instellingen invloed hebben op verbroken verbindingen en uitgesloten verkeer.
Voor apparaatspecifieke stappen gebruik je het SyncVPN Support Center.
Veelgestelde vragen
Versleutelt een VPN alles?
Een VPN versleutelt het verkeer dat zijn tunnel tussen je apparaat en de server gebruikt. Het garandeert niet dat elke app is inbegrepen of vervangt encryptie die door websites wordt gebruikt.
Ziet mijn ISP dat ik een VPN gebruik?
Meestal wel. Je ISP kan meestal zien dat er een verbinding is met de VPN-server, inclusief timing en datavolume, maar niet de bestemmingen binnen de correct functionerende tunnel.
Verbergt een VPN mijn browsegeschiedenis?
Het kan de zichtbaarheid van getunnelde bestemmingen voor je ISP verminderen. Het verwijdert geen browsegeschiedenis die op je apparaat is opgeslagen of zoekopdrachten gekoppeld aan een account.
Maakt een VPN mij anoniem?
Nee. Websites kunnen nog steeds inloggegevens, cookies, browserversies en door jou verstrekte informatie herkennen.
Vertraagt een VPN mijn internet?
Dat kan. Encryptie, serverafstand en routering kunnen extra overhead introduceren. Het effect varieert per netwerk en protocol en is soms klein.
Kan ik een VPN gebruiken op openbare wifi?
Ja. Een VPN kan verminderen wat het lokale netwerk van je getunnelde verkeer ziet. Blijf HTTPS gebruiken en vermijd verdachte inlogpagina's of downloads.
Slotgedachten
Een VPN werkt door een versleutelde route te creëren van je apparaat naar een VPN-server, die verzoeken doorgeeft en meestal op de bestemming zijn publieke IP-adres vervangt door dat van de server.
Weten waar de tunnel begint en eindigt en welke informatie zichtbaar blijft, helpt je SyncVPN te gebruiken met realistische verwachtingen over privacy.