
Le chiffrement AES-256 est un chiffre cryptographique de niveau militaire qui mélange les données numériques à l'aide d'une clé de 256 bits, rendant mathématiquement impossible leur déchiffrement par attaques par force brute avec la puissance informatique moderne. Les réseaux privés virtuels (VPN) s'appuient sur AES-256 pour protéger le trafic Internet contre la surveillance des fournisseurs d'accès, les interceptions gouvernementales et les renifleurs de paquets malveillants, transformant les communications sensibles en un texte chiffré incassable avant qu'elles ne quittent votre appareil.
Chaque fois que vous naviguez sur le web via un Wi-Fi public, effectuez des opérations bancaires en ligne, ou vous connectez à une infrastructure d'entreprise confidentielle, vos paquets réseau passent par des dizaines de commutateurs et routeurs intermédiaires. Sans une encapsulation cryptographique robuste, chaque URL visitée et chaque identifiant non chiffré soumis restent visibles aux tiers. Comprendre comment fonctionne AES-256, pourquoi il représente la référence incontestée en cybersécurité, et comment les architectures VPN modernes l'implémentent sans dégrader les performances Internet est essentiel pour évaluer votre vie privée numérique.
Les mathématiques de l'incassabilité : comment AES-256 fonctionne
Le standard AES (Advanced Encryption Standard) a été établi en 2001 par le National Institute of Standards and Technology (NIST) des États-Unis pour remplacer le vieillissant Data Encryption Standard (DES). Sélectionné à l'issue d'une compétition cryptographique transparente de cinq ans, le chiffre sous-jacent Rijndael a été conçu par les cryptographes belges Vincent Rijmen et Joan Daemen.
AES est un chiffre à clé symétrique par blocs. « Symétrique » signifie que la même clé cryptographique est utilisée pour chiffrer les données en texte chiffré et les déchiffrer en texte clair. « Chiffre par blocs » indique qu'au lieu de chiffrer les données bit par bit, AES regroupe les données non chiffrées en blocs fixes de 128 bits (16 octets).
Les 14 tours de transformation
Pour transformer un texte clair compréhensible en un bruit indéchiffrable, AES-256 soumet chaque bloc de 128 bits à 14 tours successifs de permutations mathématiques. Alors qu'AES-128 utilise 10 tours et AES-192 en utilise 12, AES-256 exécute le maximum de 14 tours, offrant une sécurité exceptionnelle. Chaque tour comprend quatre opérations cryptographiques distinctes :
SubBytes : phase de substitution non linéaire où chaque octet est remplacé par un autre selon une matrice de substitution prédéfinie (S-box), empêchant toute corrélation mathématique directe.
ShiftRows : étape de transposition où les lignes du tableau d'état 4x4 sont décalées cycliquement par des offsets spécifiques, dispersant les données à travers les colonnes.
MixColumns : transformation linéaire qui mélange les quatre octets de chaque colonne via une multiplication matricielle modulaire, assurant une forte diffusion dans le bloc.
AddRoundKey : le bloc d'état est combiné avec une sous-clé de tour unique dérivée de la clé maîtresse de 256 bits via une opération XOR bit à bit.
Cette conception multi-tour produit un effet avalanche : modifier un seul bit du texte clair initial change plus de 50% des bits du texte chiffré résultant, masquant complètement les motifs structurels.
Pourquoi les attaques par force brute sont physiquement impossibles
Une clé de 256 bits permet 2^256 combinaisons uniques, soit environ 1,1579 x 10^77 possibilités. Pour saisir l'ampleur de ce nombre :
Métrique | Échelle scientifique | Contexte réel |
|---|---|---|
Atomes estimés dans l'univers observable | ~10^80 | Particules physiques fondamentales existantes |
Combinaisons de clés AES-256 | ~1,15 x 10^77 | Combinaisons cryptographiques totales à deviner |
Puissance combinée des 500 superordinateurs les plus puissants | ~10^18 opérations/sec | Calcul haute performance global cumulatif |
Temps requis pour forcer AES-256 par force brute | Milliards d'années | Dépasse la durée de vie projetée de notre système solaire |
Même si chaque ordinateur sur Terre était reconverti en un supercalculateur unifié capable de tester des milliards de clés par seconde, explorer une fraction décisive de l'espace de clés AES-256 demanderait plus d'énergie que celle produite par le soleil durant toute sa vie.
Pourquoi les VPN dépendent d'AES-256 pour la sécurité des tunnels
Un réseau privé virtuel crée un chemin de communication protégé à travers un réseau public non sécurisé. AES-256 fonctionne comme un coffre-fort mathématique entourant les données circulant par ce chemin.
1. Neutraliser la télémétrie ISP et l'inspection de paquets
Les fournisseurs d'accès Internet suivent régulièrement les schémas de trafic utilisateur, enregistrant les noms de domaines visités, les données non chiffrées, et la durée des sessions. Beaucoup utilisent l'inspection approfondie de paquets (DPI) pour surveiller les activités, limiter les connexions à haut débit, ou monétiser les profils de navigation globaux.
Quand votre appareil achemine le trafic Internet via un fournisseur comme SyncVPN, AES-256 chiffre vos données avant qu'elles n'atteignent l'interface réseau locale. Votre FAI ne voit qu'un flux de données chiffré entre votre routeur et un nœud VPN sécurisé. Les sites web que vous ouvrez, les fichiers transférés, et les requêtes résolues restent illisibles.
2. Éliminer les attaques de type homme du milieu sur Wi-Fi public
Les réseaux Wi-Fi publics dans les aéroports, hôtels et cafés manquent souvent d'isolation client basique, exposant les utilisateurs à des points d'accès malveillants, usurpation ARP et interception de paquets. Les cybercriminels sur le même sous-réseau local peuvent capturer les paquets diffusés pour voler cookies de session et jetons d'authentification. Encapsuler tous les paquets sortants dans un tunnel AES-256 rend les paquets interceptés inutilisables, neutralisant les tentatives d'espionnage sur les réseaux non fiables.
3. Préserver le secret parfait (Forward Secrecy)
Les déploiements VPN haut de gamme combinent le chiffrement symétrique AES-256 avec des mécanismes d'échange de clés éphémères comme Diffie-Hellman ou la cryptographie à courbe elliptique (ECDH). Cette architecture établit un secret parfait (PFS), générant une clé de session symétrique temporaire entièrement nouvelle toutes les quelques minutes ou à chaque déconnexion. Même dans le scénario théorique d'une interception d'une clé de session, les sessions précédentes et futures restent chiffrées et illisibles.
AES-256-GCM vs. AES-256-CBC : pourquoi le mode de chiffrement importe
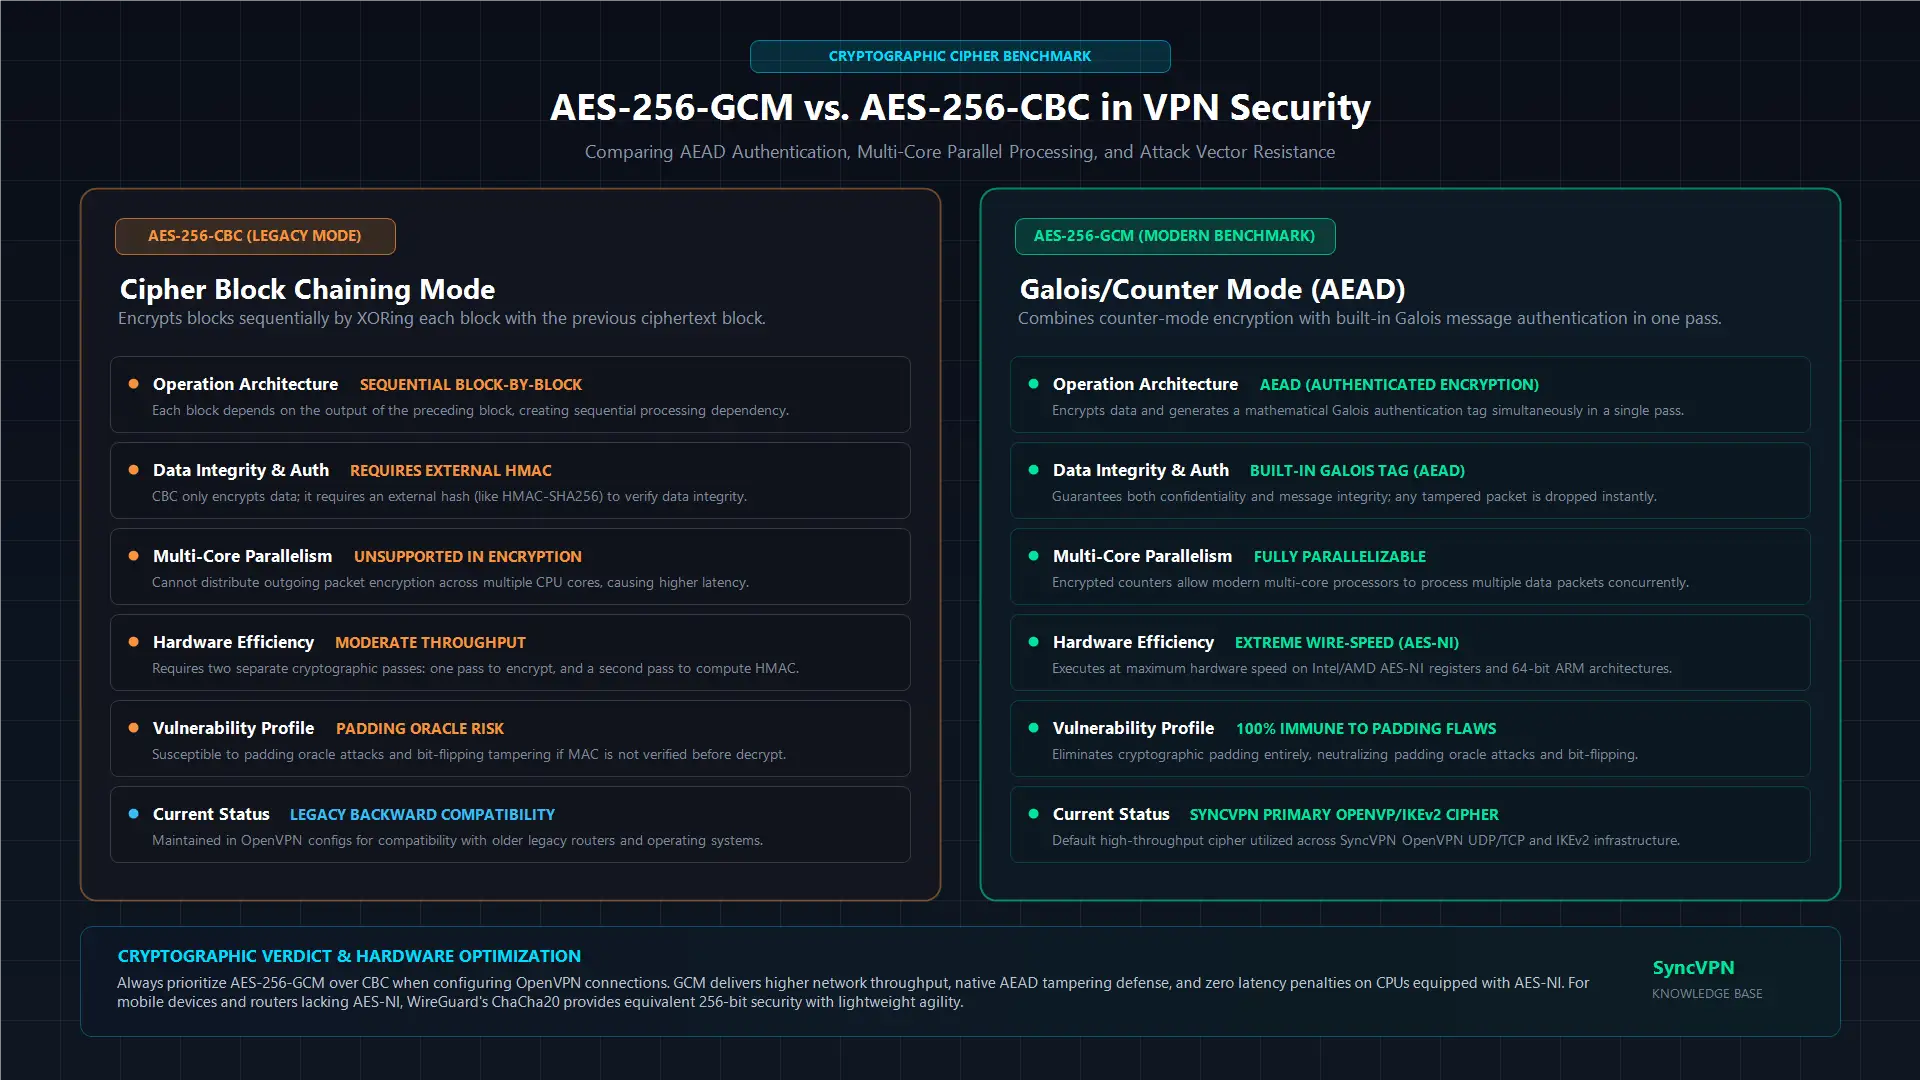
Dire qu'un VPN utilise « AES-256 » ne suffit pas. Le mode opératoire détermine comment le chiffre traite plusieurs blocs de données et vérifie l'authenticité des paquets. Les deux modes les plus courants en ingénierie VPN sont CBC et GCM.
Caractéristique architecturale | AES-256-CBC (Cipher Block Chaining) | AES-256-GCM (Galois/Counter Mode) |
|---|---|---|
Type d'opération | Chiffrement seul (nécessite un HMAC externe) | Chiffrement authentifié (AEAD intégré) |
Traitement parallèle | Séquentiel seulement (plus lent sur CPU multi-cœurs) | Totalement parallélisable (débit maximal) |
Vitesse calculatoire | Modérée | Extrêmement rapide |
Vérification d'intégrité | Nécessite un hachage externe (ex. HMAC-SHA256) | Tag d'authentification Galois intégré |
Profil de vulnérabilité | Sensible aux attaques oracle de bourrage si mal configuré | Immunisé contre les exploits basés sur le bourrage |
Recommandation industrielle | Standard hérité | Référence moderne du secteur |
En mode AES-CBC, chaque bloc de texte clair est XORé avec le bloc de texte chiffré précédent avant chiffrement. CBC n'authentifie pas nativement l'intégrité des données ; il nécessite un hash cryptographique secondaire (tel que HMAC-SHA256) pour garantir que le paquet n'a pas été modifié en transit.
Les protocoles modernes privilégient AES-256-GCM car il procure un chiffrement authentifié avec données associées (AEAD). GCM chiffre les données via un mécanisme de compteur tout en générant simultanément un tag d'authentification par multiplication dans un corps de Galois. Comme GCM permet de traiter plusieurs blocs simultanément sur les cœurs CPU modernes, il offre un débit beaucoup plus élevé et une latence réduite tout en éliminant les vecteurs d'attaque par oracle de bourrage.
Le chiffrement AES-256 ralentit-il votre Internet ? Le rôle d'AES-NI
Il est courant de croire que l'exécution d'un chiffrement intensif sur 14 tours ralentit votre vitesse de connexion. Bien que la charge cryptographique ajoute un délai de traitement microscopique, le matériel moderne a quasiment éliminé ce frein grâce à des jeux d'instructions spécialisés.
Les principaux fabricants de CPU intègrent une accélération matérielle directe au silicium :
Les processeurs Intel et AMD disposent d'AES-NI (AES New Instructions), qui exécute les opérations complexes AES au niveau du registre matériel plutôt que par émulation logicielle.
Les architectures ARM modernes (alimentant Apple Silicon, smartphones Android et routeurs récents) incluent les extensions cryptographiques ARM, fournissant une accélération matérielle dédiée aux charges de travail cryptographiques.
Comme les appareils modernes traitent AES-256 à la vitesse du fil, toute sensation de ralentissement lors de l'utilisation d'un VPN provient rarement du chiffrement. Les variations de vitesse sont presque exclusivement dues à la distance physique au serveur, à la congestion de routage ISP, ou à la latence Wi-Fi locale plutôt qu'au chiffrement AES lui-même.
AES-256 vs. ChaCha20 : le paysage moderne des protocoles
Alors qu'AES-256 reste la pierre angulaire des protocoles OpenVPN et IKEv2/IPsec, des protocoles plus récents comme WireGuard utilisent ChaCha20-Poly1305. Comprendre ces chiffres clarifie pourquoi les fournisseurs VPN modernes proposent les deux.
ChaCha20 est un chiffre en flux de 256 bits conçu par Daniel J. Bernstein. Il opère sur des tableaux d'état de 512 bits et est associé à Poly1305 pour l'authentification cryptographique.
Sur CPU de bureau et smartphones haut de gamme : les processeurs équipés d'une accélération matérielle AES-NI traitent AES-256 et ChaCha20 à des vitesses similaires, ultrarapides.
Sur matériel économique et routeurs basse puissance : les processeurs dépourvus d'AES-NI souffrent souvent d'une dégradation des performances en traitant AES-256 en logiciel. ChaCha20 a été spécifiquement conçu pour offrir des performances fulgurantes sur les registres CPU généraux sans nécessiter d'instructions matérielles dédiées.
Les deux chiffres offrent une puissance cryptographique intacte de 256 bits. Les fournisseurs avancés maintiennent une infrastructure multiprotocole, permettant aux utilisateurs d'utiliser AES-256 via OpenVPN ou ChaCha20 via WireGuard selon le matériel et la configuration réseau.
AES-256 est-il sûr contre les ordinateurs quantiques ?
L'informatique quantique introduit des algorithmes capables de briser la cryptographie asymétrique traditionnelle (comme RSA et Diffie-Hellman) en résolvant des problèmes de logarithmes discrets et de factorisation par l'algorithme de Shor.
Les chiffres symétriques comme AES-256 sont affectés par un autre mécanisme quantique connu comme l'algorithme de Grover. Cet algorithme offre un doublement quadratique de la vitesse pour les recherches dans des bases de données non structurées, réduisant ainsi la sécurité mathématique effective d'une clé symétrique :
Une clé AES-128 soumise à l'algorithme de Grover voit sa force effective réduite à 64 bits, ce qui la place potentiellement à portée des futurs ordinateurs quantiques tolérants aux fautes.
Une clé AES-256 soumise à Grover est réduite à un niveau de sécurité post-quantique de 128 bits effectifs.
Parce qu'un espace clé de 128 bits nécessite toujours 2^128 opérations pour être forcé, une barrière computationnelle bien au-delà de toute machine physique concevable sous les lois de la thermodynamique quantique, AES-256 est officiellement classifié comme résistant aux attaques quantiques. Bien après que les infrastructures à clés publiques héritées auront migré vers des normes post-quantiques, AES-256 restera incassable de manière computationnelle.
Résumé et points clés à retenir
AES-256 est un chiffre par blocs symétrique qui traite les données en blocs de 128 bits via 14 tours mathématiques avec une clé de 256 bits.
Forcer une clé AES-256 par force brute prendrait des milliards d'années en combinant tous les superordinateurs terrestres, le plaçant comme la norme mondiale en matière de sécurité gouvernementale et financière.
AES-256-GCM est le standard moderne pour les VPN, offrant un chiffrement authentifié avec un débit plus élevé et une moindre charge CPU comparé aux modes CBC hérités.
Les processeurs modernes utilisent AES-NI et les extensions crypto ARM pour traiter AES-256 à des vitesses matérielles, sans impact perceptible sur les performances Internet haut débit.
Bien que WireGuard utilise ChaCha20 pour son agilité sur matériel léger, AES-256 reste la base éprouvée et testée dans les infrastructures d'entreprise OpenVPN et IKEv2.


