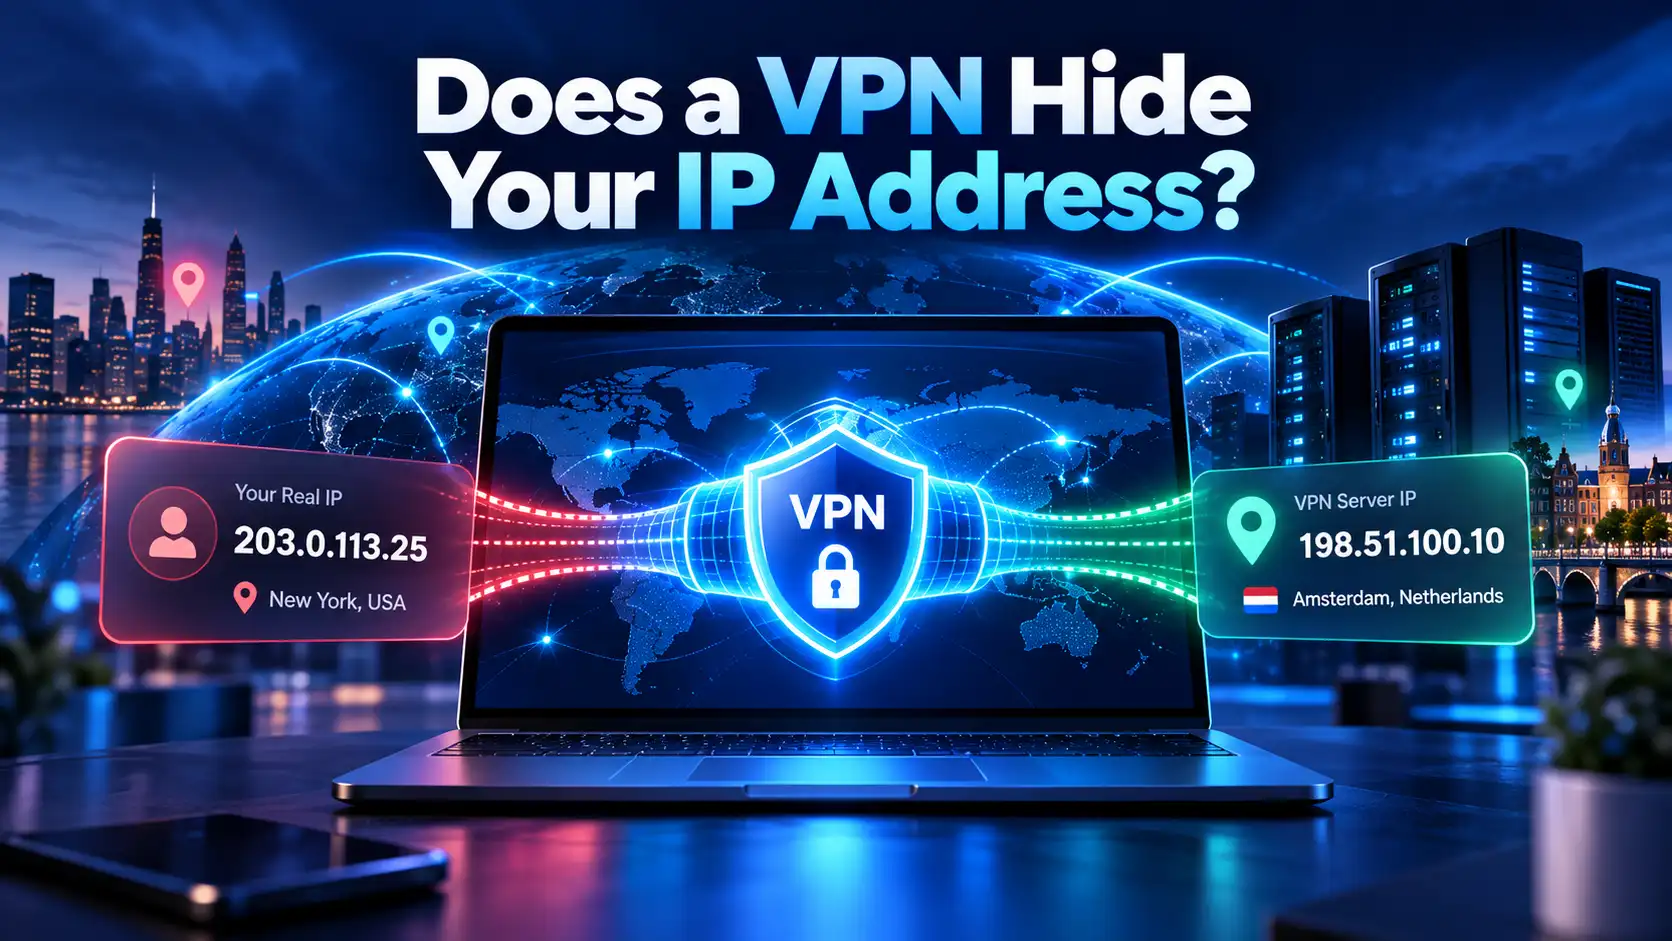
Une fuite IPv6 se produit lorsque votre connexion Internet contourne votre tunnel VPN chiffré pour transmettre le trafic IPv6 directement via votre fournisseur d'accès Internet (FAI) local. Cette défaillance technique expose votre véritable adresse IP personnelle, votre localisation physique et vos requêtes en ligne aux observateurs réseau, même lorsque votre interface VPN affiche une connexion sécurisée et active.
Lorsque vous activez un réseau privé virtuel, vous attendez une anonymat total et un chiffrement impénétrable. Toutefois, puisque l'infrastructure Internet mondiale est actuellement en phase de transition entre les anciens protocoles IPv4 et les standards IPv6 modernes, des millions d'internautes subissent des fuites de données silencieuses et non détectées. Dans ce guide complet, nous examinons pourquoi les fuites IPv6 se produisent, pourquoi elles compromettent votre cybersécurité, comment tester votre connexion en soixante secondes, et comment SyncVPN prévient automatiquement ces fuites.
La cause principale : IPv4 vs IPv6 dans les réseaux double pile
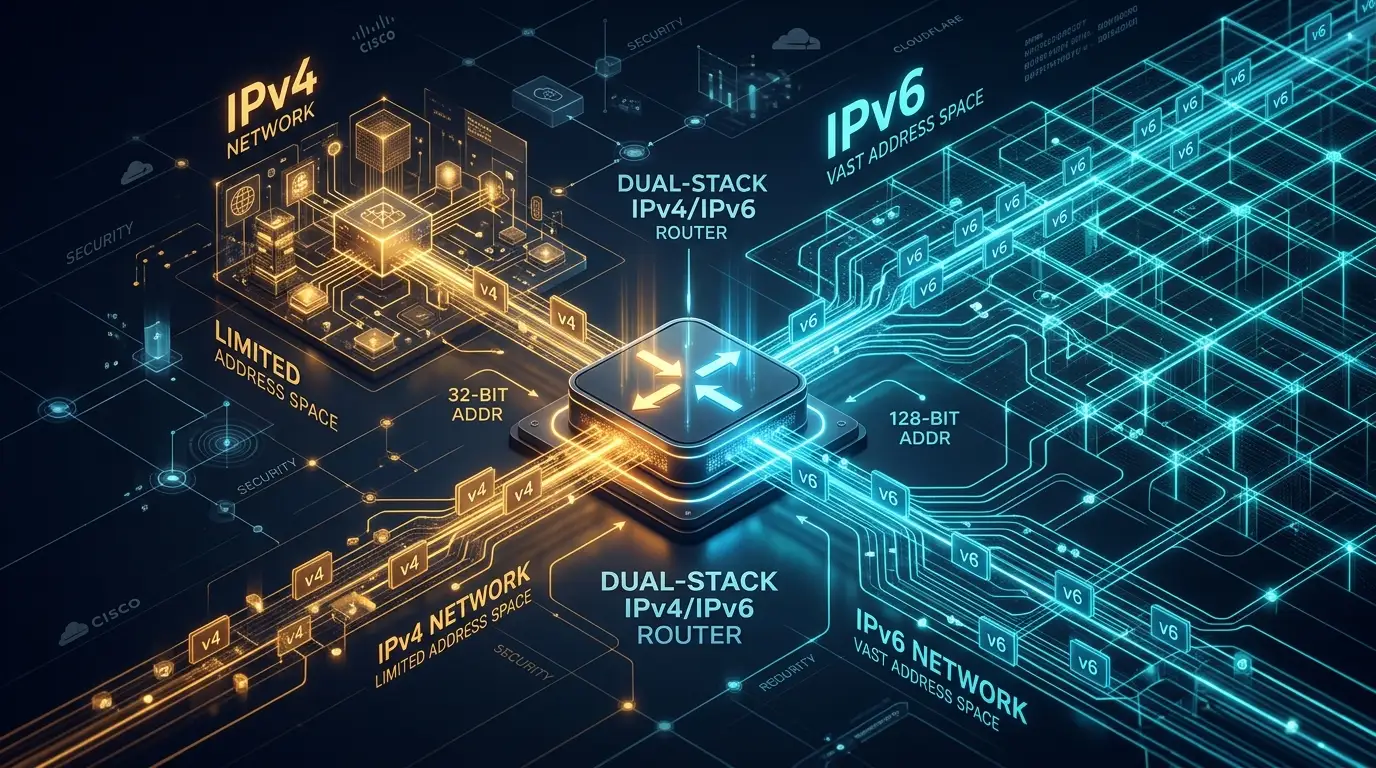
Pour comprendre pourquoi les fuites IPv6 surviennent, il est essentiel de comprendre pourquoi deux versions distinctes du protocole Internet fonctionnent côte à côte aujourd'hui :
IPv4 (Internet Protocol Version 4) : Standardisé en 1981, IPv4 utilise une structure numérique sur 32 bits (comme 198.51.100.1), offrant environ 4,3 milliards d'adresses IP uniques. En raison de l'explosion des smartphones connectés modernes, des serveurs cloud et des dispositifs domotiques, le pool mondial d'adresses IPv4 non allouées est complètement épuisé.
IPv6 (Internet Protocol Version 6) : Conçu comme le successeur permanent de nouvelle génération, IPv6 utilise une structure hexadécimale sur 128 bits (comme 2001:0db8:85a3:0000:0000:8a2e:0370:7334), offrant environ 340 undecillions d'adresses distinctes — une réserve pratiquement inépuisable.
Parce que les fournisseurs télécom ne peuvent pas migrer des milliards d'appareils matériels du jour au lendemain, les FAI et systèmes d'exploitation modernes fonctionnent sur une architecture double pile. Cela signifie que votre routeur Wi-Fi, PC et smartphone se voient attribuer simultanément une adresse IPv4 et une adresse IPv6.
Comment une fuite IPv6 contourne votre VPN
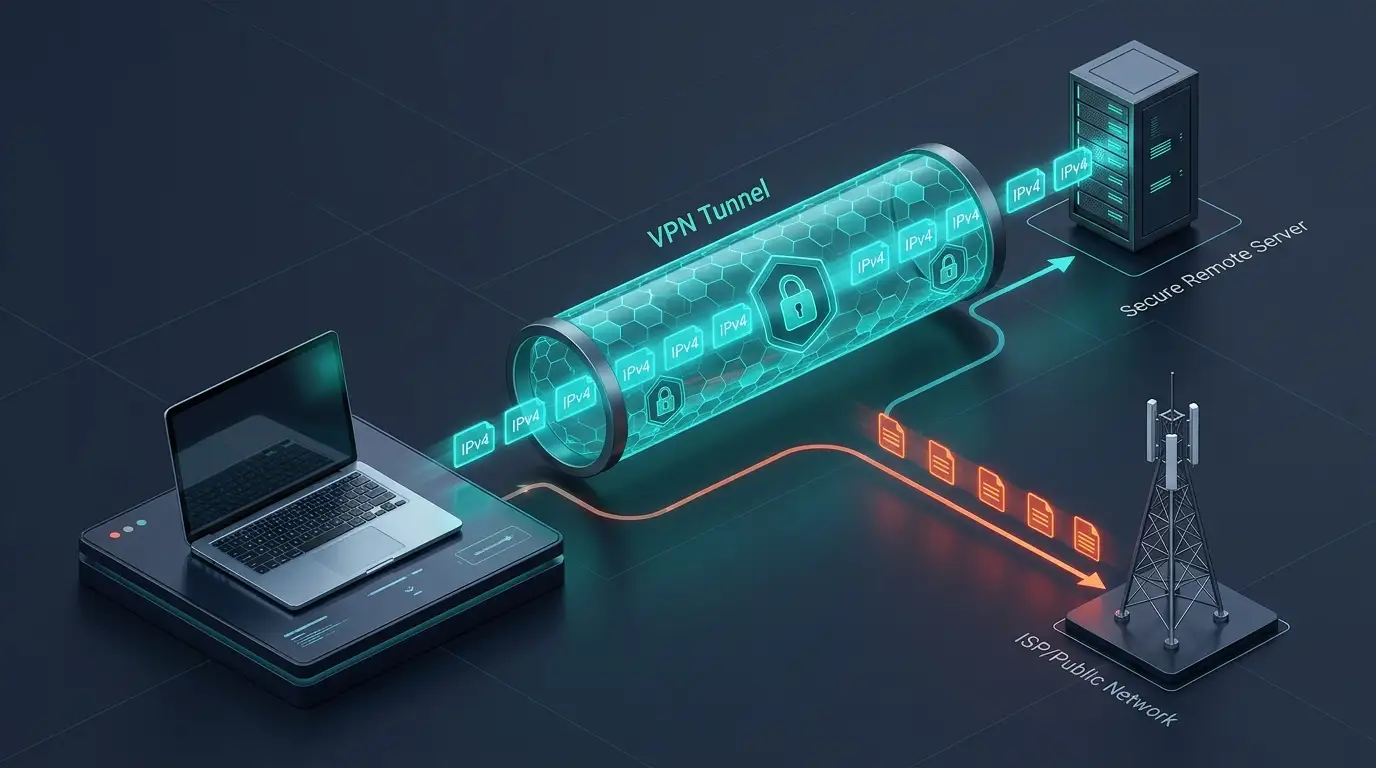
Lorsque vous vous connectez à un VPN standard, le logiciel client crée un tunnel chiffré entre votre appareil et un serveur distant. Cependant, de nombreux fournisseurs VPN basiques ou obsolètes configurent leurs tables de routage exclusivement pour les paquets de données IPv4.
Quand vous accédez à un site web ou une application supportant IPv6 :
Les systèmes d'exploitation modernes (Windows, macOS, Android et iOS) priorisent automatiquement les connexions IPv6 pour des raisons d'efficacité de routage.
Si votre client VPN ne gère pas activement le routage IPv6 ou la suppression automatisée des paquets, votre système d'exploitation contourne le tunnel chiffré et réalise la requête via votre connexion ISP locale non chiffrée.
Le serveur web destinataire reçoit alors votre véritable adresse IPv6 domestique et vos coordonnées géographiques, détruisant instantanément votre vie privée.
Les dangers cachés pour la vie privée d'une fuite IPv6
Subir une fuite IPv6 annule les protections fondamentales de confidentialité de votre VPN :
1. Exposition granulaire de la géolocalisation
Contrairement aux adresses IPv4 standards, qui correspondent généralement à une zone métropolitaine large ou un centre de commutation ISP, les préfixes IPv6 sont souvent subdivisés en cellules réseau suburbaines localisées. Une IPv6 exposée peut identifier votre quartier physique avec une précision déroutante.
2. Suivi complet des activités par le FAI
Parce que les paquets IPv6 fuyards contournent le tunnel chiffré, votre FAI local recouvre une visibilité totale sur les noms de domaine que vous résolvez, les services auxquels vous accédez et les horodatages exacts de vos sessions de navigation.
3. Profilage d'identité persistant
Les plateformes publicitaires numériques et les courtiers en données traquent les identifiants uniques IPv6 sur les sites web. Dès que votre véritable IPv6 fuit, les outils tiers peuvent relier vos habitudes de navigation chiffrées directement à votre identité réelle.
Fuite IPv6 vs fuite DNS vs fuite WebRTC : matrice comparative
Les utilisateurs confondent souvent les différentes formes de fuites IP. Le tableau ci-dessous expose leurs différences :
Type de fuite | Ce qui est exposé | Cause technique principale | Solution principale |
|---|---|---|---|
Fuite IPv6 | Votre véritable adresse IPv6 128 bits et passerelle ISP locale. | Trafic réseau double pile contournant un tunnel chiffré IPv4 uniquement. | Blocage automatisé des paquets IPv6 côté client ou tunnel IPv6 natif. |
Fuite DNS | Les noms de domaine et URLs des sites visités. | Requêtes contournant les résolveurs DNS chiffrés du VPN pour atteindre les serveurs DNS ISP par défaut. | Résolveurs DNS privés zéro-log appliqués sur tous les adaptateurs. |
Fuite WebRTC | Adresses IP publiques et privées visibles directement dans le navigateur. | APIs de communication en temps réel du navigateur interrogeant les interfaces réseau locales. | Désactivation de WebRTC ou utilisation d'extensions de confidentialité dédiées. |
Étapes pour tester une fuite IPv6 en 60 secondes
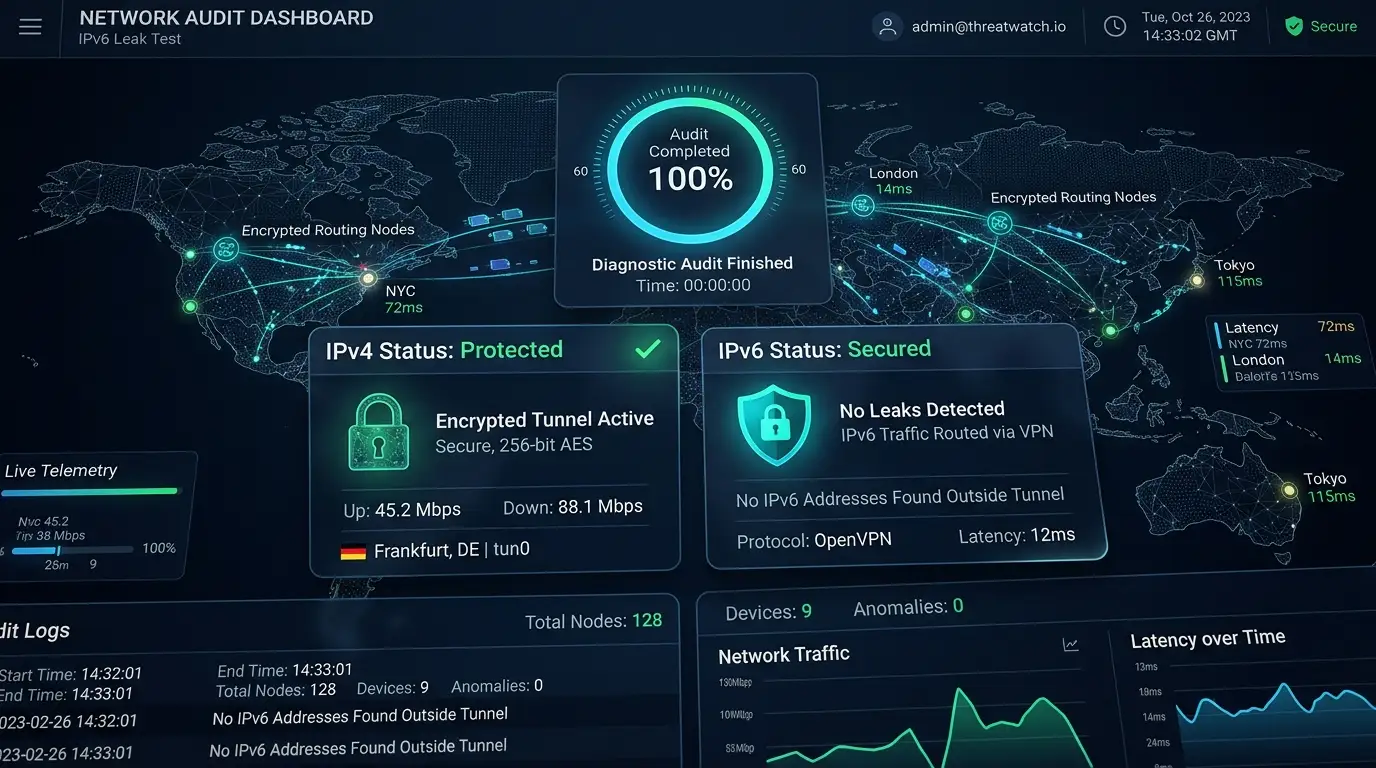
Vous pouvez vérifier si votre VPN fuit des données via un audit diagnostic simple et rapide :
Testez votre connexion non protégée :
Déconnectez votre VPN. Ouvrez dans votre navigateur l'outil SyncVPN What Is My IP Address. Notez vos adresses IPv4 et IPv6 visibles ainsi que le nom de votre FAI.Connectez-vous à votre serveur VPN :
Lancez votre application VPN et connectez-vous à un serveur de votre choix.Actualisez l'outil de diagnostic :
Rechargez la page du test IP.Évaluez les résultats :
Protection complète : L'outil n'affiche que l'adresse IP du serveur VPN et le nom d'hôte du fournisseur. Le champ IPv6 montre soit une adresse IPv6 VPN sécurisée correspondante, soit « Non détecté / Désactivé ».
Fuite active : Si l'outil affiche toujours la même adresse IPv6 authentique ou le nom ISP résidentiel observé à l'étape 1, votre connexion fuit activement.
Comment SyncVPN élimine les fuites IPv6
Contrairement aux VPN bas de gamme ou concurrents qui demandent aux utilisateurs de modifier manuellement des fichiers de routeurs complexes, SyncVPN applique des protections techniques multicouches dans toutes ses applications :
Filtrage IPv6 automatisé côté client : Sur nos applications de bureau et mobiles standard, SyncVPN applique des règles strictes aux adaptateurs réseau qui bloquent automatiquement tout trafic IPv6 non chiffré sortant de votre carte réseau physique tant que le tunnel est actif.
Protection Kill Switch intégrée : En cas de perte de connexion due à une instabilité réseau, notre Kill Switch intégré gèle instantanément tout trafic système, assurant qu'aucun paquet non chiffré ne fuit vers votre FAI.
Infrastructure double pile IPv4 & IPv6 Sync Max : Pour les utilisateurs avancés exigeant une connectivité IPv6 native de bout en bout, le plan SyncVPN Sync Max propose des IP dédiées dans 20 pays avec un routage natif complet des tunnels IPv4 et IPv6.
DNS privé zéro-log : Toutes les requêtes de domaines sont résolues exclusivement via nos propres serveurs DNS bare-metal chiffrés, garantissant une protection complète contre les fuites DNS simultanées.
Dépannage avancé : comment désactiver manuellement IPv6
Si vous utilisez des configurations manuelles tierces OpenVPN sur un routeur ou un système d'exploitation ancien ne disposant pas du blocage automatique des fuites côté client, vous pouvez désactiver IPv6 manuellement sous Windows :
Appuyez sur la touche Windows + R, tapez
ncpa.cpl, puis appuyez sur Entrée pour ouvrir Connexions réseau.Cliquez droit sur votre adaptateur réseau actif (Wi-Fi ou Ethernet) et sélectionnez Propriétés.
Dans la liste sous « Cette connexion utilise les éléments suivants », localisez Internet Protocol Version 6 (TCP/IPv6).
Décochez la case à côté de TCP/IPv6.
Cliquez sur OK pour enregistrer les modifications, puis redémarrez votre navigateur.
Désactiver IPv6 au niveau du système d'exploitation empêche les fuites IPv6 sur les connexions manuelles non gérées, mais l'utilisation d'une application VPN dédiée avec protection automatique contre les fuites reste la solution recommandée.
Questions fréquemment posées (FAQ)
Un VPN protège-t-il toujours contre les fuites IPv6 ?
Non. Les services VPN gratuits et économiques tunellent souvent le trafic IPv4 tout en ignorant totalement les paquets IPv6. Pour rester pleinement protégé, vous devez vérifier que votre VPN dispose d'un blocage actif des fuites IPv6 ou d'un tunneling double pile natif.
La désactivation d'IPv6 ralentit-elle ma connexion Internet ?
Non. La grande majorité des sites web modernes, services de streaming vidéo et plateformes en ligne fonctionnent parfaitement via IPv4 standard. Désactiver IPv6 localement n'affectera pas sensiblement vos débits ou latences quotidiens.
Les hackers peuvent-ils intercepter mes données lors d'une fuite IPv6 ?
Même si les protocoles HTTPS chiffrent le contenu spécifique de vos pages web, une fuite IPv6 révèle votre localisation géographique réelle, l'identité de votre FAI et les serveurs distants avec lesquels vous interagissez, détruisant votre confidentialité et vous exposant au profilage géolocalisé.
Résumé et points clés
Une fuite IPv6 survient lorsque le trafic réseau double pile contourne un tunnel chiffré, révélant votre adresse IP authentique et votre emplacement physique.
Les VPN traditionnels échouent souvent à gérer le trafic IPv6, laissant les utilisateurs vulnérables au suivi et à la surveillance par les FAI.
Vous pouvez vérifier votre sécurité à tout moment via notre outil en ligne de vérification d'adresse IP.
SyncVPN sécurise automatiquement votre connexion via un filtrage côté client, un Kill Switch intégré et une infrastructure double pile dédiée sur les offres premium.