Votre adresse IP est l'un des détails que les sites web peuvent connaître lorsque vous vous y connectez. Elle aide les services internet à renvoyer des données vers votre appareil, mais elle peut aussi révéler votre fournisseur d'accès internet et donner une indication approximative de votre localisation.
Alors, un VPN masque-t-il votre adresse IP ?
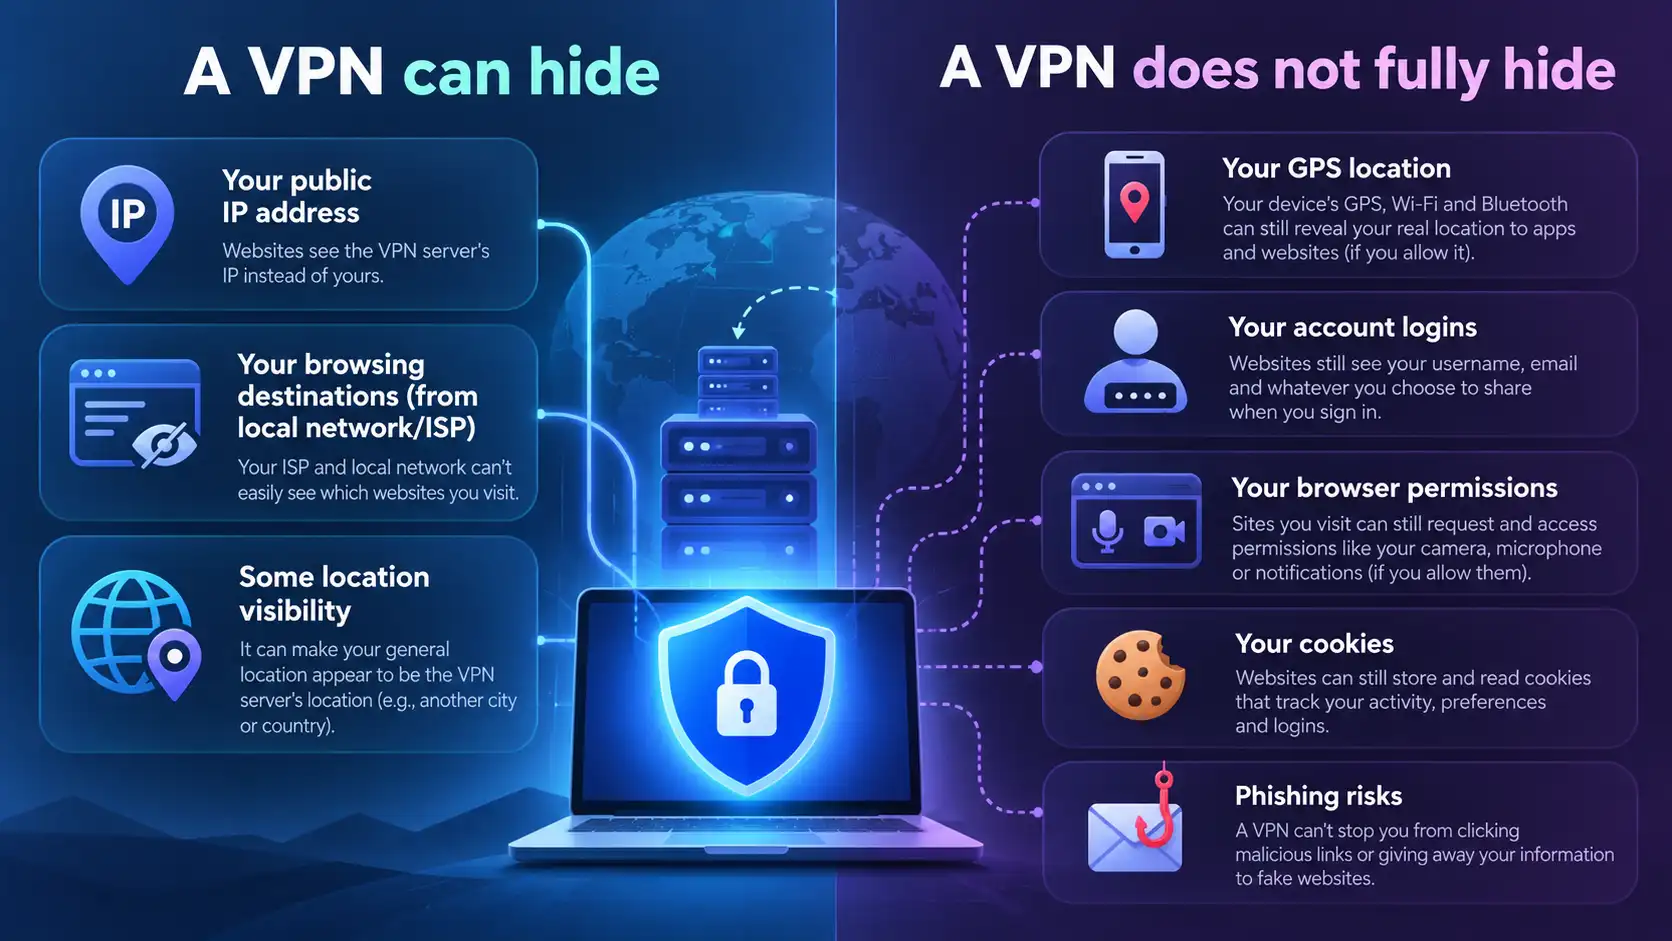
Oui. Lorsque votre trafic est correctement acheminé via un VPN, les sites web voient généralement l'adresse IP publique du serveur VPN plutôt que celle assignée à votre connexion internet habituelle. Cependant, votre adresse originale existe toujours, certaines parties peuvent encore la voir, et des fuites ou exceptions de routage peuvent l'exposer dans certaines situations.
Ce guide explique ce qui change lorsque vous vous connectez, qui peut encore voir votre IP, comment vérifier les fuites, et ce qu'un VPN ne peut pas masquer.
Qu'est-ce que votre adresse IP publique ?
Une adresse Internet Protocol (IP) aide les données à atteindre le bon point final du réseau. Une distinction importante est faite entre les adresses publiques et privées.
Votre adresse IP publique est l'adresse visible sur internet associée à votre connexion. Les sites web peuvent généralement la voir lorsque vous les visitez directement. Selon votre connexion, cette adresse peut appartenir à votre routeur, à l'infrastructure de votre fournisseur d’accès (FAI) ou à votre opérateur mobile.
Une adresse IP privée, telle que celle attribuée à votre ordinateur portable par votre routeur domestique, est utilisée au sein d’un réseau local. Ce n’est normalement pas l’adresse qu’un site web voit.
Les adresses IP publiques peuvent être de type IPv4 ou IPv6. Les deux sont importantes lors de la vérification de la protection par VPN.
Comment un VPN masque-t-il votre adresse IP ?
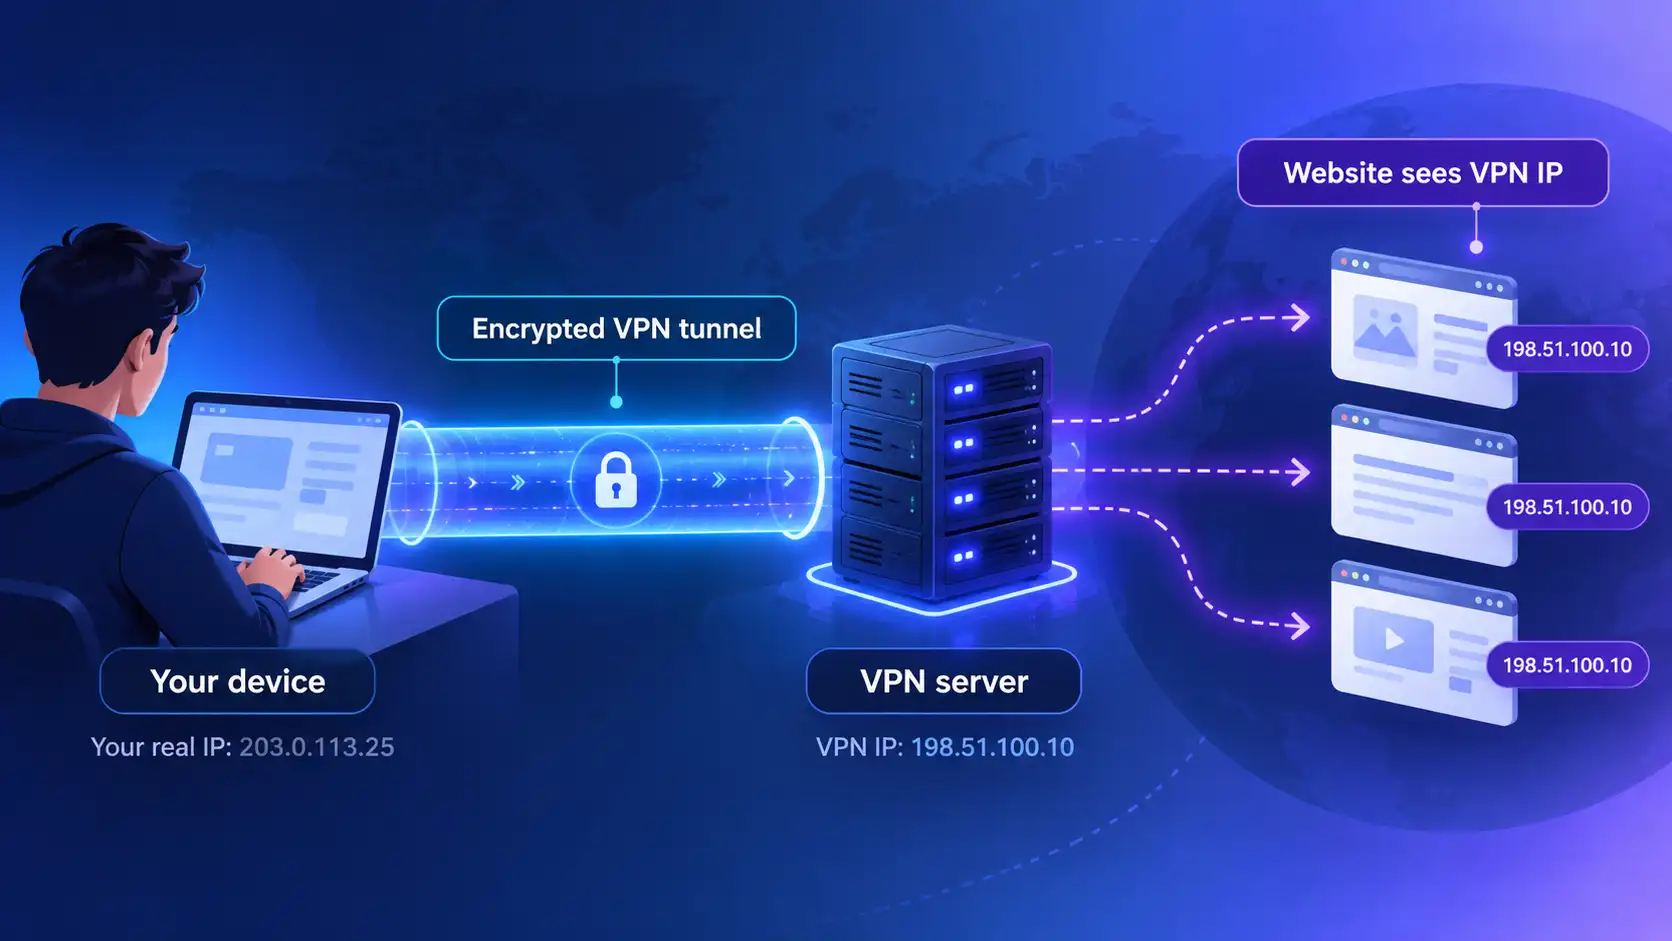
Un VPN crée un tunnel crypté entre votre appareil et un serveur VPN. Lorsque le trafic d'une application transite par ce tunnel, le serveur transmet ses requêtes aux sites web et autres services internet.
Du point de vue d’un site web, la requête arrive généralement depuis le serveur VPN, et non directement de votre connexion internet habituelle. Ses journaux peuvent donc afficher l'adresse IP publique du serveur VPN.
Considérez le trajet en deux parties :
De votre appareil au serveur VPN : Votre FAI transporte la connexion cryptée et peut voir que vous contactez le serveur VPN.
Du serveur VPN au site web : Le site web reçoit un trafic associé à l'adresse publique du serveur VPN.
Ce masquage d'IP réduit l’exposition de votre adresse IP publique normale, mais ne rend pas votre connexion invisible.
Les sites web peuvent toujours voir ce que vous faites sur leurs services et peuvent reconnaître votre compte, vos cookies ou les caractéristiques de votre appareil.
Un VPN masque-t-il ou change-t-il votre IP réelle ?
Les deux descriptions existent en ligne, mais elles font référence à des choses différentes.
Un VPN change généralement l'adresse IP publique visible par les sites web grâce au tunnel. Il ne change pas nécessairement l'adresse IP que votre FAI a assignée à votre connexion internet sous-jacente.
Par exemple, votre FAI peut continuer à attribuer la même adresse publique à votre connexion domestique tandis que les sites web voient l’adresse d’un serveur VPN situé ailleurs.
Déconnecter le VPN ramène normalement votre navigateur à son itinéraire réseau habituel, sauf si une autre fonction de confidentialité ou réseau modifie ce comportement.
Les FAI peuvent attribuer des adresses dynamiques qui changent sans VPN. Une adresse différente seule ne prouve pas la protection par VPN.
Qui peut encore voir votre adresse IP ?
La réponse dépend de l'adresse IP en question et de l'observateur de la connexion.
Observateur | Ce qu'il voit généralement avec un VPN actif |
|---|---|
Sites web que vous visitez | L'adresse IP publique du serveur VPN pour les requêtes tunnelisées |
Votre FAI | L'adresse attribuée à votre connexion et le serveur VPN que vous contactez |
Opérateur Wi-Fi public | Votre appareil sur son réseau et la connexion vers le serveur VPN |
Fournisseur VPN | La source de votre connexion et les informations nécessaires au fonctionnement du tunnel ; la gestion et la conservation dépendent de sa conception et de ses politiques |
Applications exclues du VPN | Votre adresse IP publique normale peut être visible par leurs destinations |
Se connecter à un compte peut vous identifier malgré une adresse VPN. Les appareils gérés peuvent aussi rapporter des activités via des logiciels de surveillance.
Un VPN masque une adresse à certains observateurs, pas à tous ceux impliqués dans le transport de la connexion.
Un VPN masque-t-il votre localisation ?
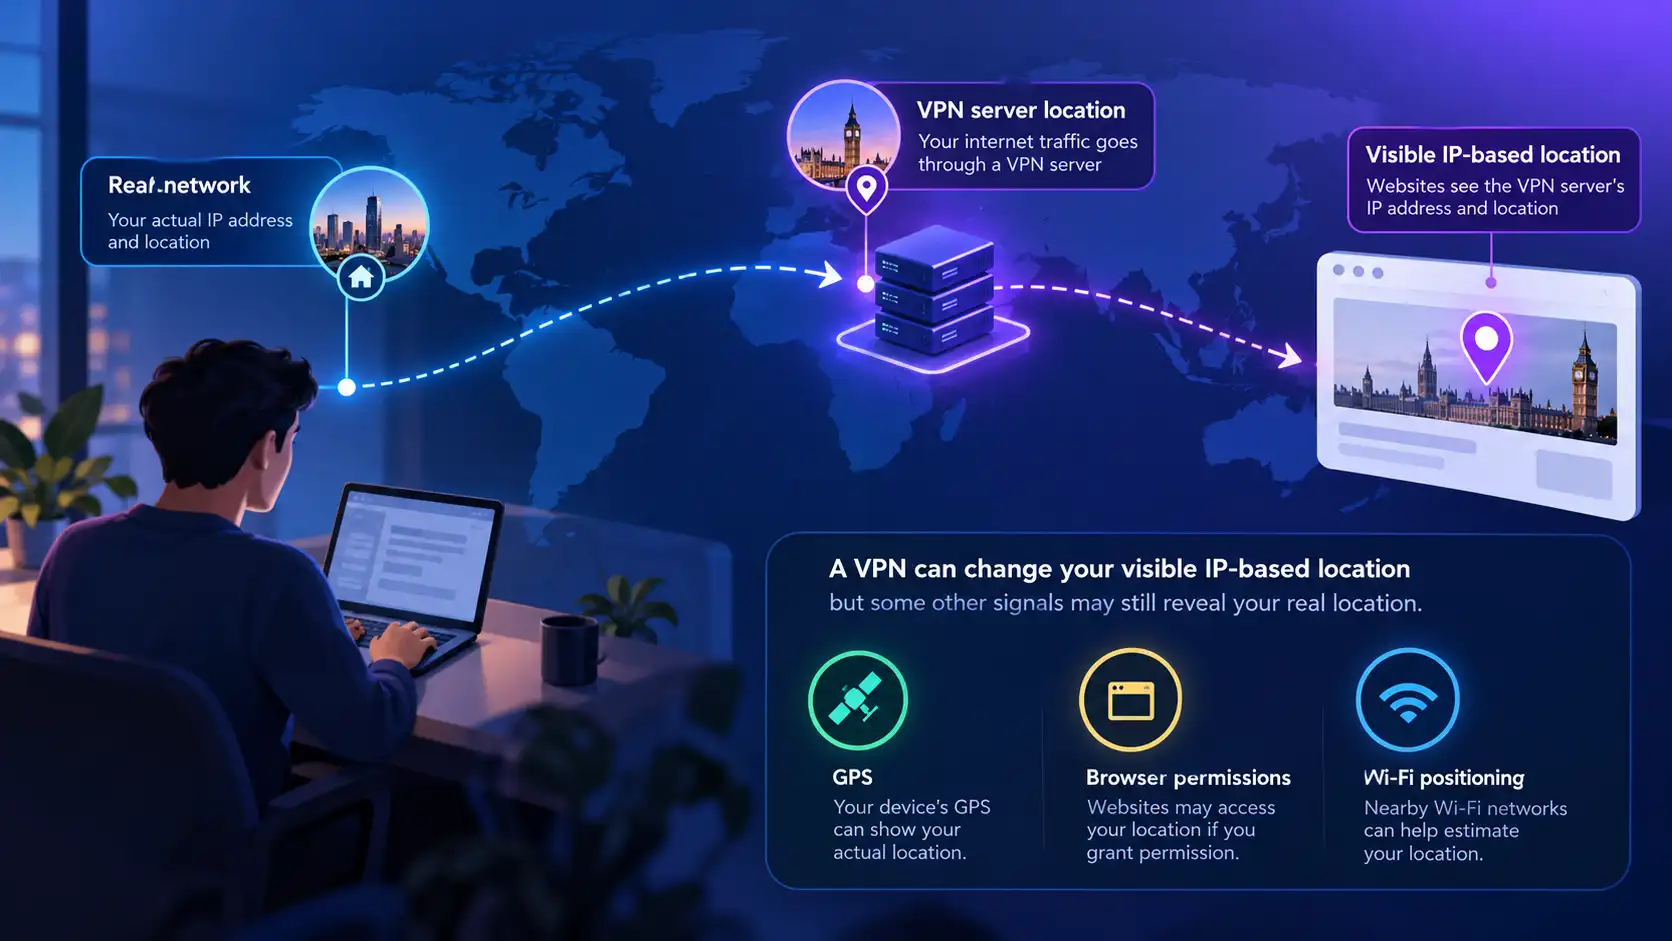
Une adresse IP publique peut être utilisée pour estimer une localisation géographique approximative. Cette estimation peut identifier un pays, une région ou une ville, mais ce n’est pas une coordonnée GPS précise.
Lorsque le VPN remplace l’adresse IP visible par un site web par celle de son serveur, une recherche basée sur l’IP peut situer votre connexion près du serveur VPN au lieu de votre localisation réelle.
Cependant, les services peuvent obtenir la localisation par d’autres moyens :
GPS ou autorisations de localisation du dispositif
Wi-Fi ou positionnement cellulaire à proximité
Détails de localisation enregistrés dans votre compte
Adresses que vous entrez pour la livraison ou le paiement
Informations que vous incluez volontairement dans des messages ou publications
Une application de cartographie avec autorisation de localisation peut toujours recevoir vos coordonnées réelles même lorsque votre VPN est connecté. Changer votre IP visible ne remplace pas automatiquement ces autorisations.
Si la confidentialité de votre localisation est importante, vérifiez à la fois votre connexion VPN et les autorisations des applications.
Votre adresse IP réelle peut-elle fuir en utilisant un VPN ?
Il est possible que certains trafics ou informations réseau identifiantes échappent au routage prévu par le VPN. Les risques exacts dépendent de votre système d’exploitation, navigateur, implémentation VPN et configurations.
Exposition IPv4 et IPv6
Certaines réseaux supportent IPv4 et IPv6. Si un VPN protège une famille d’adresses mais ne parvient pas à router ou bloquer l’autre, certaines connexions pourraient révéler une adresse associée à votre connexion normale.
Un VPN bien configuré doit gérer correctement le trafic supporté, mais il est recommandé de vérifier à la fois IPv4 et IPv6 plutôt que de tester un seul.
Exposition IP via WebRTC
WebRTC aide les navigateurs à supporter la communication en temps réel. Selon le comportement du navigateur et la configuration réseau, les tests liés à WebRTC peuvent révéler des adresses réseau.
Chaque adresse dans un test WebRTC n’est pas nécessairement une fuite. Une adresse locale privée ou du serveur VPN est différente de votre adresse publique habituelle.
Fuites DNS
DNS traduit les noms de domaine en adresses IP. Si les requêtes DNS contourneraient le VPN, un opérateur réseau ou un résolveur non souhaité peut connaître les destinations demandées.
Une fuite DNS n’est pas nécessairement la même chose qu’une exposition de votre adresse IP publique réelle à un site web. C’est une préoccupation distincte de routage et de confidentialité qui mérite une vérification spécifique.
Tunneling fractionné et déconnexions
Le tunneling fractionné peut autoriser intentionnellement certaines applications ou destinations à utiliser votre connexion normale. Leur trafic peut révéler votre IP publique habituelle même si d’autres applications passent par le VPN.
Une déconnexion inattendue du VPN peut aussi faire revenir le trafic à sa route normale. Un Kill Switch bien configuré, là où il est supporté, peut aider à bloquer le trafic affecté durant cette interruption, mais son comportement varie selon les appareils et réglages.
Comment vérifier si votre VPN masque votre IP
Vous pouvez faire une vérification simple sans outils techniques avancés.
Étape 1 : Notez votre IP sans le VPN
Déconnectez votre VPN et ouvrez un site web reconnu de recherche d’adresse IP publique. Notez les adresses IPv4 et IPv6 affichées, si présentes. Cela vous donne une référence pour votre réseau actuel.
Étape 2 : Connectez-vous à un serveur VPN
Ouvrez l’application VPN, choisissez un serveur, et attendez la confirmation d’une connexion établie. Ne supposez pas qu’un clic sur Connect signifie que le tunnel est déjà actif.
Étape 3 : Vérifiez à nouveau votre IP publique
Rechargez la même page de recherche IP. Pour un trafic navigateur correctement acheminé via le VPN, l’adresse publique affichée doit généralement correspondre à la connexion de sortie VPN plutôt qu’à votre adresse initiale.
Vérifiez IPv4 et IPv6 si disponibles. Certains services peuvent ne pas afficher d'adresse IPv6, ce qui nécessite une interprétation plutôt qu’une présomption d’échec automatique.
Étape 4 : Vérifiez DNS et WebRTC
Utilisez des outils réputés de test DNS et WebRTC pour détecter des adresses réseau ou résolveurs inattendus. Un résolveur DNS différent ne prouve pas automatiquement une fuite ; comparez le résultat avec votre configuration VPN attendue.
Étape 5 : Vérifiez les applications importantes
Un test IP navigateur ne contrôle que le navigateur. Le tunneling fractionné ou d’autres applications peuvent emprunter d’autres routes.
Répétez les vérifications importantes après changement de réseaux, serveurs VPN, ou paramètres de connexion. Aucun test unique ne garantit l’anonymat complet.
Que faire si votre IP réelle est encore visible
Si un test affiche votre IP publique habituelle alors que le VPN semble connecté, investiguez avant de faire confiance à la connexion pour votre confidentialité.
Confirmez que le VPN est connecté. Vérifiez le statut effectif dans l’application, pas seulement le serveur sélectionné.
Essayez un autre serveur. Reconnectez-vous et comparez de nouveau les IP.
Revoyez le tunneling fractionné. Assurez-vous que le navigateur ou application testé ne soit pas exclu du VPN.
Contrôlez les résultats IPv6 et WebRTC. Déterminez si l’adresse inattendue est publique, privée, ou liée au VPN.
Redémarrez l’app et mettez à jour les logiciels. Installez les versions à jour de l’application VPN, du navigateur et du système d’exploitation.
Vérifiez les paramètres de sécurité. Pare-feux, VPN additionnels, proxies et autres outils réseau peuvent perturber le routage.
Contactez le support si le problème persiste. Indiquez le type de votre appareil, système d’exploitation, serveur VPN, protocole, et observations lors des tests. Évitez d’envoyer des identifiants sensibles.
Ne désactivez pas des fonctions importantes de sécurité système simplement pour faire passer un test de fuite.
Comment protéger votre adresse IP avec SyncVPN
Pour réduire l’exposition de votre IP publique habituelle en utilisant SyncVPN, établissez d’abord une connexion VPN avec un serveur disponible et assurez-vous que l’application indique une connexion réussie.
Comparez ensuite votre adresse IP visible avant et après connexion. Vérifiez quelles applications sont réellement routées via le VPN.
Le menu des protocoles SyncVPN présenté dans l’application inclut Smart, WireGuard, OpenVPN UDP et OpenVPN TCP. Le choix de protocole peut influencer connectivité et performance, mais une simple étiquette de protocole ne garantit pas une protection contre toutes les fuites de routage.
Si vous utilisez le tunneling fractionné, n’oubliez pas que les connexions exclues peuvent toujours révéler votre IP publique normale. Si Kill Switch est disponible sur votre appareil, examinez son comportement supporté lors de déconnexions.
Pour des instructions spécifiques aux fonctionnalités, consultez les guides Comment utiliser le tunneling fractionné avec SyncVPN et Comment utiliser le Kill Switch avec SyncVPN dans le Centre d’assistance.
Le masquage d’IP rend-il anonyme ?
Non. Remplacer votre adresse IP publique visible est une mesure de confidentialité, pas une anonymisation complète.
Les sites peuvent toujours reconnaître un compte connecté, mémoriser des cookies, ou utiliser le fingerprinting du navigateur. Les applications peuvent obtenir des données de localisation via les permissions. Les informations que vous publiez, achetez ou soumettez peuvent vous identifier directement.
Votre fournisseur VPN fait aussi partie de la relation de confiance de la connexion. Selon son architecture et ses politiques, il peut gérer des métadonnées de connexion ou autres informations que votre FAI ne peut pas inspecter directement dans le tunnel.
Utilisez un fournisseur fiable, protégez vos comptes avec une authentification forte, maintenez vos appareils à jour et vérifiez les paramètres de confidentialité du navigateur. Ces étapes complètent le masquage IP plutôt que de le remplacer.
Questions fréquemment posées
Un VPN masque-t-il votre adresse IP aux sites web ?
Habituellement oui, pour les requêtes correctement envoyées via le VPN. Les sites voient en général l’adresse IP publique du serveur VPN au lieu de votre adresse habituelle. Les comptes connectés et autres méthodes de suivi peuvent toujours vous identifier.
Votre FAI peut-il voir votre adresse IP quand vous utilisez un VPN ?
Oui. Votre FAI exploite la connexion sous-jacente et peut identifier l’adresse attribuée. Il voit aussi généralement votre connexion à un serveur VPN, même si les destinations tunnelisées sont moins visibles.
Un VPN masque-t-il IPv4 et IPv6 ?
Cela dépend du VPN et de la configuration. Un service bien configuré doit gérer ou bloquer correctement les familles d’adresses supportées. Testez les deux si disponibles plutôt que d’assumer qu’un test IPv4 suffit.
Un site peut-il trouver ma vraie localisation avec un VPN ?
Cela peut arriver. Un VPN peut modifier l’estimation de localisation basée sur l’IP, mais le GPS, les permissions d’appareil, les comptes connectés et les informations partagées peuvent toujours révéler votre localisation réelle.
Une fuite DNS est-elle la même chose qu’une fuite IP ?
Non. Une fuite DNS signifie que les requêtes de résolution de nom empruntent une route non prévue. Une fuite IP peut exposer une adresse liée à votre connexion normale. Ces problèmes peuvent se recouper, mais ils ne sont pas identiques.
Puis-je être suivi même avec un VPN ?
Oui. Les cookies, comptes, fingerprinting et informations fournies peuvent toujours permettre le suivi. Un VPN réduit l’exposition de votre IP normale ; il n’élimine pas tous les identifiants.
Le mode navigation privée masque-t-il mon adresse IP ?
Non. Le mode privé limite principalement les informations sauvegardées dans la session locale du navigateur. Il ne remplace pas votre adresse IP publique ni ne chiffre le trafic via un serveur VPN.
Reflexions finales
Un VPN masque généralement votre adresse IP publique habituelle aux sites web en routant le trafic supporté via un serveur VPN. Il peut aussi changer votre localisation apparente basée sur l’IP et réduire ce qu’un réseau local peut observer sur les destinations tunnelisées correctement.
Cependant, l’adresse assignée à votre connexion initiale existe toujours, et les sites peuvent vous identifier via des comptes ou autres signaux. Les exceptions de routage, déconnexions et certaines fuites peuvent aussi affecter la protection.
L’objectif pratique n’est pas de devenir invisible, mais de comprendre quelle adresse est exposée, à qui, et dans quelles conditions. Testez votre connexion, vérifiez vos réglages, et utilisez SyncVPN avec d’autres pratiques raisonnables de confidentialité.