Le Wi-Fi gratuit est partout. Vous pouvez vous connecter dans les aéroports, hôtels, cafés, centres commerciaux et même dans les transports en commun. C'est pratique, ça économise vos données mobiles et cela facilite la connexion lorsque vous êtes loin de chez vous.
Mais le Wi-Fi public est-il réellement sûr ?
La réponse courte est que le Wi-Fi public peut être raisonnablement sûr pour une navigation quotidienne, surtout lorsque les sites web et les applications utilisent un chiffrement moderne. Cependant, les réseaux publics peuvent toujours vous exposer à des risques pour la vie privée, des points d'accès factices, des tentatives d'hameçonnage et d'autres menaces de sécurité.
La bonne nouvelle est que vous n'avez pas besoin d'éviter complètement le Wi-Fi public. Quelques habitudes pratiques de sécurité peuvent réduire considérablement votre risque.
Dans ce guide, vous apprendrez comment fonctionne le Wi-Fi public, ce qui rend certains réseaux risqués, comment HTTPS et les VPN protègent votre connexion, et ce que vous devez faire avant de vous connecter à un réseau inconnu.
Qu'est-ce que le Wi-Fi public ?
Le Wi-Fi public est une connexion Internet sans fil mise à disposition des visiteurs, clients ou membres du public.
Vous le trouverez couramment dans des lieux tels que :
Les aéroports et gares
Les hôtels et locations de vacances
Les cafés et restaurants
Les centres commerciaux
Les bibliothèques et universités
Les lieux de conférence
Les transports publics
Certains réseaux Wi-Fi publics sont complètement ouverts, ce qui signifie que vous pouvez vous connecter sans saisir de mot de passe.
D'autres nécessitent un mot de passe partagé ou vous demandent d'accepter des conditions sur une page de connexion, appelée communément portail captif.
La différence principale entre le Wi-Fi public et votre réseau domestique est le contrôle.
Chez vous, vous pouvez généralement gérer le routeur, les paramètres de sécurité sans fil, et les appareils autorisés à se connecter.
Sur un Wi-Fi public, vous ne savez généralement pas comment le réseau est configuré, qui le gère, ni quelles protections de sécurité sont en place.
Cette incertitude est une des raisons pour lesquelles il faut être plus prudent lors de la connexion.
Le Wi-Fi public est-il sûr à utiliser ?
Le Wi-Fi public n'est pas automatiquement dangereux.
Les navigateurs modernes et de nombreuses applications utilisent le chiffrement pour protéger les informations transitant entre votre appareil et les services en ligne.
Par exemple, lorsque vous visitez un site bancaire légitime utilisant HTTPS, le contenu de votre connexion est chiffré. Quelqu'un sur le même réseau Wi-Fi public ne devrait pas pouvoir lire votre mot de passe bancaire simplement en observant le trafic HTTPS correctement protégé.
C'est une amélioration importante par rapport aux débuts du Wi-Fi public, où les sites non chiffrés étaient beaucoup plus fréquents.
Cependant, HTTPS n’élimine pas tous les risques.
Un réseau peut toujours être exploité par quelqu'un en qui vous n'avez pas confiance. Des attaquants peuvent créer de faux hotspots convaincants, distribuer des liens d'hameçonnage, ou cibler des appareils avec des paramètres non sécurisés.
La sécurité du Wi-Fi public dépend de plusieurs facteurs : le réseau lui-même, la sécurité de votre appareil, les applications que vous utilisez, et les précautions que vous prenez.
Pourquoi le Wi-Fi public peut-il être risqué ?
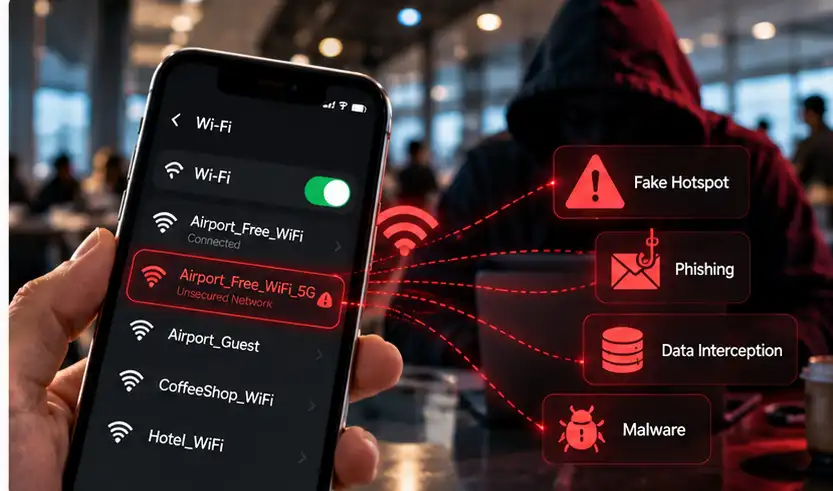
Les réseaux Wi-Fi publics sont conçus pour rendre l'accès à Internet pratique.
Malheureusement, certaines des fonctionnalités qui les rendent faciles à utiliser peuvent aussi créer des défis en matière de sécurité.
Par exemple, un réseau qui accepte les connexions de tout le monde peut inclure des appareils que vous ne reconnaissez pas ou en qui vous n'avez pas confiance.
Un attaquant peut aussi créer un hotspot séparé qui ressemble presque identiquement à un réseau légitime.
Ces situations peuvent conduire à plusieurs types de menaces.
Les principaux risques de sécurité du Wi-Fi public
1. Faux hotspots Wi-Fi et attaques de type "Evil Twin"
Imaginez que vous attendez un vol et voyez deux réseaux :
Airport_Guest_WiFi
Airport_Free_WiFi
Lequel est légitime ?
Un attaquant peut créer un hotspot avec un nom ressemblant à un réseau officiel. C'est ce qu'on appelle une attaque « Evil Twin ».
Si vous vous connectez au faux hotspot, l’attaquant peut contrôler le réseau par lequel votre trafic transite.
Il peut tenter de vous rediriger vers une fausse page de connexion, observer les informations de connexion disponibles, ou interférer avec le trafic qui n'est pas correctement chiffré.
Cependant, se connecter à un faux hotspot ne signifie pas automatiquement qu'un attaquant peut lire le contenu des connexions HTTPS correctement sécurisées.
Comment réduire le risque : Confirmez le nom officiel du réseau Wi-Fi auprès d'un employé ou d'une autre source fiable avant de vous connecter.
2. Interception du trafic non chiffré
Lorsque les informations transitent sans chiffrement approprié sur un réseau, quelqu'un ayant un accès suffisant au réseau peut être capable de les inspecter.
Cette activité s'appelle parfois sniffing de paquets.
Les connexions HTTPS modernes réduisent grandement le risque d'exposition du contenu des sites et des identifiants de connexion de cette manière.
Cependant, les sites anciens, les applications mal configurées, ou les services qui envoient des informations sans chiffrement peuvent toujours exposer des données sensibles.
Comment réduire le risque : Utilisez des sites HTTPS, maintenez vos applications à jour, et considérez un VPN de confiance pour une couche supplémentaire de confidentialité réseau.
3. Attaques de type Homme du Milieu (MITM)
Une attaque Homme du Milieu (MITM) survient lorsque quelqu'un se place entre deux parties communicantes pour observer ou manipuler leur trafic.
Sur un réseau non fiable, un attaquant peut tenter d'interférer avec les connexions, rediriger les utilisateurs, ou exploiter des applications qui ne vérifient pas correctement les connexions sécurisées.
HTTPS correctement mis en place aide à se défendre contre ces attaques en chiffrant le trafic et en authentifiant le site auquel vous vous connectez.
Un VPN peut offrir une protection supplémentaire en chiffrant le trafic entre votre appareil et le serveur VPN.
Comment réduire le risque : Ne jamais ignorer les avertissements de certificat, éviter les sites non sécurisés, et utiliser des applications mises à jour avec un chiffrement bien configuré.
4. Hameçonnage et fausses pages de connexion
Certains réseaux Wi-Fi exigent que vous ouvriez une page avant d'accéder à Internet.
Les portails captifs légitimes peuvent vous demander d’accepter des conditions, d’entrer un numéro de chambre, ou de fournir d’autres informations requises par le lieu.
Les attaquants peuvent imiter ces pages.
Un faux portail peut demander votre mot de passe de messagerie, vos informations de paiement, ou d'autres données sensibles sous prétexte d’offrir l’accès Internet.
HTTPS et les VPN ne peuvent pas vous protéger si vous entrez volontairement vos identifiants sur un site frauduleux.
Comment réduire le risque : Vérifiez que le portail appartient bien au lieu, et soyez méfiant face à toute demande inattendue de mots de passe ou d’informations financières.
5. Exposition des appareils sur les réseaux partagés
Le Wi-Fi public ne concerne pas seulement les sites web.
Selon la configuration du réseau, d’autres appareils connectés peuvent découvrir ou communiquer avec des services fonctionnant sur votre ordinateur portable ou votre téléphone.
Ceci peut poser problème si votre appareil a des fonctionnalités de partage de fichiers inutiles activées ou expose des services réseau vulnérables.
Certains réseaux publics isolent les appareils connectés entre eux, mais vous ne devez pas supposer que chaque hotspot offre cette protection.
Comment réduire le risque : Utilisez le profil réseau public de votre appareil, gardez son pare-feu activé, et désactivez le partage de fichiers lorsque vous n’en avez pas besoin.
6. Surveillance du réseau et risques pour la vie privée
Même lorsque HTTPS protège le contenu de votre navigation, un opérateur réseau peut toujours observer certaines informations de connexion.
Selon la configuration de votre appareil et du réseau, ces informations peuvent inclure :
Quand votre appareil se connecte
La durée de votre connexion
La quantité de données transférées
Les informations réseau locales de votre appareil
Certaines informations de destination ou DNS lorsqu’elles ne sont pas par ailleurs chiffrées
Un VPN fonctionnant correctement peut réduire les informations de destination visibles par le réseau local en acheminant le trafic concerné via un tunnel chiffré.
Cependant, le réseau peut toujours observer que vous communiquez avec un serveur VPN, ainsi que le timing et le volume du trafic.
Un mot de passe rend-il le Wi-Fi public sûr ?
Un réseau Wi-Fi protégé par mot de passe peut offrir une meilleure protection du lien sans fil qu’un hotspot complètement ouvert.
Cependant, un mot de passe Wi-Fi n’est pas équivalent à un chiffrement de bout en bout.
Dans un café ou un hôtel, de nombreux étrangers peuvent avoir accès au même mot de passe.
Vous ne savez pas non plus nécessairement comment le routeur est configuré ni si l’opérateur du réseau est digne de confiance.
Un mot de passe doit donc être considéré comme une mesure de sécurité parmi d’autres, et non comme une preuve que le réseau est complètement sûr.
L’approche la plus solide consiste à combiner une sécurité Wi-Fi appropriée avec HTTPS, des logiciels à jour, et des habitudes de navigation prudentes.
Comment se protéger sur un Wi-Fi public : 10 conseils pratiques
Vous n’avez pas besoin de connaissances avancées en cybersécurité pour utiliser le Wi-Fi public plus sûrement.
Ces dix précautions couvrent de nombreux risques courants.
1. Vérifiez le réseau avant de vous connecter
Vérifiez toujours le nom du réseau.
Si vous êtes dans un hôtel, un café ou un aéroport, demandez à un employé quel est le réseau Wi-Fi officiel.
Ne supposez pas que le réseau avec le signal le plus fort ou le nom le plus convaincant est légitime.
Soyez particulièrement prudent lorsque plusieurs réseaux ont des noms presque identiques.
2. Utilisez des sites HTTPS
HTTPS chiffre les informations échangées entre votre navigateur et le site web.
Cela aide à protéger les mots de passe, messages et autres informations transmises via la connexion.
Avant de saisir des informations sensibles, vérifiez que l'adresse du site commence par https:// et que votre navigateur n'affiche pas d'avertissement de sécurité.
Rappelez-vous que HTTPS confirme une connexion protégée avec un site particulier. Il ne garantit pas que le site lui-même est digne de confiance.
Les sites frauduleux peuvent aussi utiliser HTTPS.
3. Utilisez un VPN de confiance pour plus de confidentialité
Un VPN crée un tunnel chiffré entre votre appareil et un serveur VPN.
Quand le VPN fonctionne correctement, le réseau Wi-Fi public ne peut pas inspecter facilement le trafic transitant dans ce tunnel.
Cela ajoute une protection de confidentialité au-delà de la simple connexion avec chaque site.
C’est particulièrement utile lorsque vous ne faites pas confiance à l’opérateur du réseau ou si vous voulez réduire les informations de destination exposées au réseau local.
Cependant, un VPN ne remplace pas HTTPS, une protection antivirus ou une navigation prudente.
4. Désactivez les connexions automatiques aux réseaux inconnus
De nombreux appareils peuvent se reconnecter automatiquement aux réseaux Wi-Fi déjà utilisés.
Cela est pratique à la maison, mais peut être gênant sur les réseaux publics.
Un attaquant pourrait potentiellement créer un réseau avec le même nom qu’un hotspot précédemment approuvé.
Vérifiez vos paramètres Wi-Fi et désactivez la jonction automatique aux réseaux inconnus ou inutiles.
5. Gardez votre appareil et vos applications à jour
Les mises à jour logicielles comprennent souvent des correctifs de sécurité.
Des systèmes d’exploitation, navigateurs et applications obsolètes peuvent contenir des vulnérabilités exploitables.
Activez les mises à jour automatiques si possible et installez régulièrement les correctifs importants.
Cela protège votre appareil sur le Wi-Fi public et d’autres réseaux.
6. Désactivez le partage de fichiers inutile
Le partage de fichiers, la découverte d’appareils et d’autres services réseau locaux peuvent être utiles sur les réseaux de confiance.
Sur un Wi-Fi public, ces services peuvent exposer des fonctionnalités inutiles aux appareils alentour.
Utilisez les paramètres de réseau public de votre système et désactivez les fonctionnalités de partage que vous n’utilisez pas.
Gardez votre pare-feu activé.
7. Utilisez des mots de passe forts et l’authentification multifactorielle
Un VPN ne peut pas empêcher toutes les compromissions de compte.
Si vous saisissez votre mot de passe sur une page d’hameçonnage, un attaquant peut toujours l’obtenir.
Utilisez des mots de passe uniques pour vos comptes importants et activez l’authentification multifactorielle (MFA) dès que possible.
Un gestionnaire de mots de passe peut vous aider à éviter la réutilisation des mots de passe et peut aussi faciliter la détection d’adresses web suspectes.
8. Soyez prudents avec les activités sensibles
Utiliser un site bancaire HTTPS légitime sur un Wi-Fi public n’est pas intrinsèquement risqué.
Cependant, les transactions financières et l’accès aux informations confidentielles nécessitent une attention supplémentaire.
Si le réseau vous semble suspect, que votre navigateur affiche des avertissements de certificat ou que vous avez un doute sur une page de connexion, reportez cette activité.
Utiliser votre propre connexion cellulaire ou un hotspot personnel peut être une meilleure option quand vous avez besoin de plus de confiance dans le réseau utilisé.
9. Évitez les téléchargements et pop-ups suspects
Les attaquants utilisent parfois de faux avertissements, des téléchargements inattendus ou des liens trompeurs pour inciter les utilisateurs à installer des logiciels malveillants.
Un VPN ne garantit pas que les fichiers téléchargés soient sûrs.
Évitez d’installer des applications provenant de sources inconnues et ne suivez pas les instructions inattendues prétendant qu’une mise à jour de sécurité urgente est nécessaire.
10. Oubliez le réseau après utilisation
Quand vous n’avez plus besoin d’une connexion Wi-Fi publique, pensez à la supprimer des réseaux enregistrés sur votre appareil.
Cela évite les reconnexions automatiques ultérieures.
Cette habitude simple réduit l’exposition inutile à des réseaux que vous ne contrôlez pas.
Liste de contrôle de sécurité pour le Wi-Fi public
Utilisez cette liste rapide avant de commencer une session sur un réseau inconnu.
Vérification de sécurité | Que faire |
|---|---|
Identité du réseau | Vérifiez le nom officiel du Wi-Fi |
Sécurité du site web | Utilisez HTTPS et respectez les avertissements du navigateur |
Protection VPN | Connectez-vous à un VPN de confiance si vous voulez une confidentialité réseau supplémentaire |
Connexion automatique | Désactivez la jonction automatique pour les réseaux inconnus |
Sécurité de l’appareil | Gardez votre pare-feu et vos logiciels à jour |
Partage de fichiers | Désactivez le partage et la découverte inutiles |
Protection des comptes | Utilisez des mots de passe uniques et l’authentification multifactorielle |
Activité sensible | Préférez une connexion de confiance si le réseau semble suspect |
Téléchargements | Évitez les fichiers inattendus et les sollicitations logicielles |
Après utilisation | Déconnectez-vous et oubliez le réseau si nécessaire |
Ces précautions sont utiles que vous utilisiez un ordinateur portable, un smartphone ou une tablette.
Comment un VPN vous protège-t-il sur le Wi-Fi public ?
Un VPN fournit une connexion chiffrée supplémentaire entre votre appareil et un serveur VPN.
Sans VPN, votre appareil se connecte aux sites et services via le réseau public. HTTPS peut déjà chiffrer le contenu de ces connexions, mais le réseau peut toujours observer certaines informations de connexion.
Avec un VPN fonctionnel, le trafic pris en charge est acheminé via un tunnel chiffré avant d’atteindre le serveur VPN.
Cela aide à protéger le trafic contre l'observation par l’opérateur de Wi-Fi public et d’autres parties qui pourraient avoir accès à ce réseau.
Ce qui change lorsque vous activez un VPN
Considération de confidentialité | Sans VPN | Avec VPN |
|---|---|---|
Contenu des sites HTTPS | Chiffré par HTTPS | Toujours chiffré par HTTPS |
Trafic dans le tunnel VPN | Pas de tunnel VPN | Protégé entre l’appareil et le serveur VPN |
Visibilité de la destination au réseau local | Certaine information de destination peut être visible | Généralement réduite pour le trafic tunnelé |
IP publique vue par les sites | Souvent l’IP publique du réseau | Souvent l’IP publique du serveur VPN |
Métadonnées de connexion réseau | Visible par l’opérateur réseau | Certaines métadonnées restent visibles |
Protection contre l’hameçonnage | Non garantie | Non garantie |
Protection contre les malwares | Non garantie | Non garantie |
Un VPN modifie ce que le réseau local peut observer, mais n'élimine pas tous les risques de sécurité en ligne.
Il modifie aussi à qui vous faites confiance pour certaines informations de connexion. Votre fournisseur VPN peut être en mesure d’observer certains métadonnées du trafic acheminé via son service.
Cela rend important le choix d’un fournisseur digne de confiance.
HTTPS suffit-il sur le Wi-Fi public ou faut-il un VPN ?
HTTPS et les VPN protègent différentes parties de votre connexion.
HTTPS sécurise la communication entre votre appareil et un site ou service en ligne.
Un VPN sécurise le trafic entre votre appareil et le serveur VPN.
Pour une navigation ordinaire sur des sites HTTPS correctement sécurisés, HTTPS fournit déjà une protection importante contre l’interception locale.
Un VPN peut apporter une valeur ajoutée lorsque vous souhaitez réduire les informations visibles au réseau local ou protéger un trafic qui autrement ne passerait pas par un tunnel chiffré.
Ces protections se complètent plutôt qu’elles ne se remplacent.
L'important est que vous n'ayez pas à supposer que chaque session Wi-Fi publique est dangereuse sans VPN.
Comprenez plutôt la protection dont vous disposez déjà et quand un niveau supplémentaire est pertinent.
Comment utiliser SyncVPN sur le Wi-Fi public
SyncVPN peut aider à ajouter une protection par tunnel VPN lorsque vous êtes connecté à un réseau sans fil inconnu.
Le processus général est simple.
Étape 1 : Confirmez que le réseau Wi-Fi est légitime
Avant de vous connecter, vérifiez le nom officiel du réseau.
Évitez de vous connecter à des réseaux suspects avec des noms ou exigences de connexion inattendus.
Étape 2 : Effectuez toute connexion Wi-Fi requise
Certains hotspots publics affichent un portail captif où vous devez accepter les conditions ou vous authentifier avant d’avoir accès à Internet.
Terminez d’abord le processus de connexion au réseau légitime.
Évitez d’entrer des mots de passe de compte ou des informations sensibles sur des pages inattendues.
Étape 3 : Ouvrez SyncVPN
Une fois l’accès Internet disponible, lancez l’application SyncVPN sur votre appareil.
Assurez-vous que l’application est à jour.
Étape 4 : Connectez-vous à un serveur VPN
Sélectionnez un serveur approprié et établissez la connexion VPN.
Si votre application offre une option de protocole Smart, cela peut être un point de départ pratique.
Attendez que SyncVPN confirme que la connexion VPN est établie.
Étape 5 : Vérifiez vos paramètres de connexion
Si votre version de SyncVPN prend en charge la protection Kill Switch, vérifiez comment cette fonction agit lorsqu’une coupure VPN survient.
Kill Switch peut aider à empêcher que le trafic soit redirigé vers un itinéraire non protégé lors d’une déconnexion inattendue.
Vérifiez aussi les paramètres de Split Tunneling si vous les utilisez.
Les applications exclues intentionnellement du VPN ne bénéficient pas de la protection du tunnel VPN.
Étape 6 : Naviguez avec les précautions de sécurité habituelles
Continuez d’utiliser des sites HTTPS, une authentification forte, et des applications mises à jour.
Rappelez-vous qu’un VPN ne peut pas garantir que chaque site ou téléchargement est sûr.
Pour des instructions détaillées, consultez les guides pertinents dans le Centre d'assistance SyncVPN.
Que faire si votre VPN ne fonctionne pas sur le Wi-Fi public ?
Les réseaux publics utilisent parfois des pages de connexion, des règles de pare-feu, ou des restrictions qui interfèrent avec le trafic VPN.
Si SyncVPN ne se connecte pas, essayez les étapes suivantes.
Vérifiez votre connexion Internet. Assurez-vous que le Wi-Fi public fonctionne avant d’essayer de vous connecter au VPN.
Complétez le portail captif. Ouvrez la page de connexion du réseau légitime et terminez toute authentification requise.
Reconnectez-vous au VPN. Une fois l’accès Internet disponible, tentez d’établir une nouvelle connexion VPN.
Essayez un autre serveur. Un serveur différent peut mieux fonctionner dans vos conditions réseau actuelles.
Vérifiez les paramètres du protocole. Si les connexions basées sur UDP sont restreintes, tester OpenVPN TCP peut être utile là où c’est pris en charge.
Vérifiez les paramètres de sécurité de votre appareil. Les règles du pare-feu ou d’autres configurations réseau peuvent affecter la connectivité.
Utilisez un autre réseau si nécessaire. Si le Wi-Fi public continue d’interférer avec le VPN et que la confidentialité est importante, utilisez votre connexion de données mobiles.
Un changement de protocole VPN ne garantit pas de contourner les restrictions réseau.
Si vous ne pouvez pas établir la protection voulue, évitez les activités sensibles sur un réseau en qui vous n’avez pas confiance.
Le Wi-Fi d'hôtel est-il sûr ?
Le Wi-Fi d'hôtel est pratique, mais vous ne devez pas automatiquement le considérer comme un réseau privé ou fiable.
Certains hôtels exploitent des réseaux invités ouverts, d'autres exigent des identifiants spécifiques à la chambre ou un mot de passe partagé.
Même si le réseau appartient à l’hôtel, sa configuration et ses pratiques de sécurité peuvent varier.
Vérifiez le nom officiel du réseau, utilisez HTTPS, et considérez une protection VPN lorsque vous voulez plus de confidentialité.
Si votre hôtel affiche un portail de connexion, vérifiez que la page est légitime avant d’entrer des informations.
Le Wi-Fi d'aéroport est-il sûr ?
Le Wi-Fi d'aéroport est généralement utile pour l’accès Internet courant, surtout lorsque les sites et applications utilisent un chiffrement moderne.
Cependant, les espaces publics fréquentés peuvent rendre difficile la distinction entre hotspots officiels et réseaux aux noms similaires.
Confirmez les informations officielles du réseau auprès de la signalisation ou du personnel plutôt que de deviner.
Évitez les pages de connexion inconnues et contrôlez la jonction automatique Wi-Fi.
Pour plus de confidentialité, connectez-vous à un VPN de confiance après avoir établi l’accès Internet.
Le Wi-Fi de café est-il sûr ?
Le Wi-Fi de café présente nombre des mêmes considérations que d’autres réseaux partagés.
Un café peut proposer un réseau invité avec un mot de passe affiché publiquement, permettant à de nombreux clients de se connecter.
Cela ne signifie pas nécessairement que le réseau est malveillant, mais ne garantit pas non plus que tous les appareils connectés sont fiables.
Utilisez HTTPS, gardez le pare-feu de votre appareil activé, et désactivez le partage inutile.
Si vous travaillez régulièrement depuis des cafés, avoir l’habitude d’utiliser un VPN et de vérifier la sécurité réseau de votre appareil peut être utile.
Wi-Fi public vs données mobiles : lequel est plus sûr ?
Votre propre connexion cellulaire vous donne typiquement plus de contrôle sur le réseau utilisé qu’un hotspot public inconnu.
Un hotspot personnel vous permet aussi de choisir un mot de passe Wi-Fi et de gérer les appareils qui peuvent se connecter.
Cela peut rendre les données mobiles ou un hotspot personnel correctement sécurisé une option préférable pour éviter les risques liés à un réseau Wi-Fi partagé inconnu.
Cependant, les connexions cellulaires ne sont pas à l'abri du suivi, de l’hameçonnage, des malwares ou d’autres menaces en ligne.
Vous devriez continuer d’utiliser HTTPS et les précautions normales de sécurité des comptes sur tous les types de connexion.
Que faire si vous vous connectez à un réseau Wi-Fi suspect ?
Si vous pensez avoir rejoint un faux hotspot ou rencontré une page de connexion suspecte, agissez en fonction de ce qui s'est passé.
Si vous ne vous êtes connecté qu’au réseau
Déconnectez-vous du Wi-Fi et supprimez-le des réseaux enregistrés.
Vérifiez les paramètres réseau de votre appareil et recherchez des modifications inattendues.
Simplement rejoindre un hotspot suspect ne signifie pas automatiquement que vos comptes ont été compromis.
Si vous avez saisi un mot de passe
Si vous avez entré un vrai mot de passe sur une page suspecte, changez-le en utilisant une connexion fiable.
Mettez à jour les autres comptes si vous avez réutilisé ce mot de passe.
Activez la MFA si disponible et vérifiez l'activité récente de vos comptes.
Si vous avez installé un logiciel ou un profil de configuration
Supprimez les logiciels ou profils réseau non reconnus en suivant les consignes de sécurité de votre appareil.
Mettez à jour votre système d'exploitation et lancez un scan de sécurité réputé si possible.
Si l'appareil appartient à votre employeur, informez votre équipe IT ou sécurité.
Si vous avez saisi des informations de paiement
Contactez votre fournisseur de paiement ou institution financière via son site officiel ou ses coordonnées.
Expliquez la situation et suivez ses instructions anti-fraude.
Réagir correctement est plus utile que de supposer que chaque connexion Wi-Fi inconnue conduit à un incident de sécurité.
Foire aux questions sur la sécurité du Wi-Fi public
Le Wi-Fi public est-il sûr pour la banque en ligne ?
Utiliser une application bancaire légitime ou un site HTTPS sur un Wi-Fi public peut être raisonnablement sûr car un chiffrement bien mis en œuvre protège les informations échangées avec la banque.
Cependant, vous devez vérifier que vous utilisez le service correct, éviter les portails réseau suspectés, et utiliser la MFA.
Si le réseau semble peu fiable, passer aux données cellulaires est une précaution sensée.
Quelqu'un peut-il voir ce que je fais sur un Wi-Fi public ?
Un opérateur Wi-Fi public peut voir certaines métadonnées de connexion, et selon la configuration, certaines informations de destination.
Un HTTPS bien sécurisé empêche généralement l’opérateur de lire le contenu de vos sessions web.
Un VPN peut réduire la visibilité des destinations à l’intérieur de son tunnel chiffré, bien que certaines métadonnées restent observables.
Le Wi-Fi public peut-il voler mes mots de passe ?
Le Wi-Fi public lui-même ne vole pas automatiquement les mots de passe.
Des attaquants peuvent tenter de capturer des identifiants via des pages de connexion frauduleuses, des applications non sécurisées ou des connexions non chiffrées.
HTTPS, la MFA, les gestionnaires de mots de passe et la vérification attentive des sites aident à réduire ces risques.
Un VPN rend-il le Wi-Fi public complètement sûr ?
Non. Un VPN protège le trafic entre votre appareil et le serveur VPN, mais il ne prévient pas le phishing, les téléchargements malveillants, ou toutes les formes de compromise d’appareil.
Un VPN fait partie d'une approche de sécurité plus large.
Le Wi-Fi public est-il sûr sans VPN ?
Il peut l’être, notamment pour une navigation ordinaire sur des sites et applications HTTPS correctement sécurisés.
Cependant, un VPN apporte une confidentialité supplémentaire vis-à-vis du réseau local et peut protéger le trafic qui autrement ne serait pas chiffré dans un tunnel VPN.
L’intérêt d’utiliser un VPN dépend de vos besoins en confidentialité et de l’environnement réseau.
Le Wi-Fi public protégé par mot de passe est-il plus sûr que le Wi-Fi ouvert ?
Un Wi-Fi protégé par mot de passe peut offrir une sécurité supplémentaire du lien sans fil, selon la norme et la configuration de chiffrement.
Cependant, un mot de passe largement partagé ne rend pas un réseau public équivalent à votre réseau domestique privé.
Des pirates peuvent-ils accéder à mon téléphone via le Wi-Fi public ?
Un appareil vulnérable ou un service réseau exposé peut être à risque sur un réseau non fiable.
Cependant, se connecter au Wi-Fi public ne signifie pas automatiquement qu’un pirate peut accéder à votre téléphone.
Garder le système à jour et limiter les services réseau inutiles aide à réduire l’exposition.
Dois-je désactiver le Wi-Fi quand je ne l’utilise pas ?
Désactiver le Wi-Fi évite les connexions indésirables quand vous n’avez pas besoin d'accès sans fil.
Sinon, vous pouvez désactiver la jonction automatique aux réseaux inconnus et supprimer les anciens hotspots publics enregistrés.
Un VPN peut-il fonctionner sur le Wi-Fi d’aéroport ou d’hôtel ?
Oui, un VPN peut fonctionner sur de nombreux réseaux d’aéroport et d’hôtel.
Certains hotspots demandent une connexion via une page captive d'abord, tandis que d’autres peuvent restreindre certaines connexions VPN.
Si un VPN ne se connecte pas, vérifiez le processus de connexion réseau et essayez un autre serveur ou protocole pris en charge.
Quelle est la manière la plus sûre d’utiliser un Wi-Fi public gratuit ?
Vérifiez le réseau, utilisez HTTPS, maintenez vos logiciels à jour, évitez les pages de connexion suspectes, activez la MFA, et considérez un VPN de confiance pour plus de confidentialité.
Pour les activités très sensibles, votre propre connexion cellulaire peut être préférable si le réseau public ne peut pas être considéré comme sûr.
Dernières réflexions
Le Wi-Fi public est une commodité du quotidien, et il est généralement plus sûr qu’auparavant grâce au chiffrement moderne.
Cependant, se connecter à un réseau inconnu demande toujours de la prudence.
Les faux hotspots, pages d’hameçonnage, applications non sécurisées et services exposés sur l’appareil restent des menaces potentielles.
La meilleure approche n’est pas d’éviter complètement le Wi-Fi public, mais de l’utiliser avec les bonnes protections.
Vérifiez le réseau avant de vous connecter, utilisez HTTPS, gardez votre appareil à jour, et méfiez-vous des endroits où vous entrez des informations sensibles.
Un VPN de confiance comme SyncVPN peut ajouter une couche de confidentialité en chiffrant le trafic entre votre appareil et un serveur VPN, réduisant ce qu’un réseau inconnu peut observer.
Combinées à de bonnes habitudes de sécurité, ces précautions vous aident à rester connecté en toute confiance dans les aéroports, hôtels, cafés et partout où votre journée vous mène.