Ilmainen Wi-Fi on kaikkialla. Voit yhdistää lentoasemilla, hotelleissa, kahviloissa, ostoskeskuksissa ja jopa julkisissa kulkuvälineissä. Se on kätevää, säästää mobiilidataa ja helpottaa yhteydenpitoa poissa kotoa.
Mutta onko julkinen Wi-Fi oikeasti turvallinen?
Lyhyt vastaus on, että julkinen Wi-Fi voi olla kohtuullisen turvallinen arkiselaamiseen, erityisesti kun verkkosivustot ja sovellukset käyttävät nykyaikaista salausta. Kuitenkin julkiset verkot voivat silti altistaa yksityisyytesi riskeille, väärennetyille hotspot-verkkoille, kalasteluyrityksille ja muille tietoturvauhille.
Hyvä uutinen on, että sinun ei tarvitse välttää julkista Wi-Fiä kokonaan. Muutamat käytännön tietoturvatottumukset voivat merkittävästi vähentää riskiäsi.
Tässä oppaassa opit, miten julkinen Wi-Fi toimii, mikä tekee joistakin verkoista riskialttiita, kuinka HTTPS ja VPN suojaavat yhteyttäsi, ja mitä sinun kannattaa tehdä ennen kuin liityt tuntemattomaan verkkoon.
Mitä julkinen Wi-Fi on?
Julkinen Wi-Fi on langaton internetyhteys, joka on saatavilla vieraille, asiakkaille tai yleisölle.
Sitä löytyy yleisesti paikoista kuten:
Lentoasemat ja rautatieasemat
Hotellit ja lomamajoitukset
Kahvilat ja ravintolat
Ostoskeskukset
Kirjastot ja yliopistot
Konferenssitilat
Julkinen liikenne
Jotkut julkisen Wi-Fin verkot ovat täysin avoimia, eli voit liittyä ilman salasanaa.
Toiset vaativat jaetun salasanan tai pyytävät sinua hyväksymään ehdot kirjautumissivulla, joka tunnetaan usein nimellä captive portal.
Julkisen Wi-Fin ja kotiverkkosi pääasiallinen ero on hallinta.
Kodissa voit yleensä hallita reititintä, langattoman verkon tietoturva-asetuksia ja laitteita, jotka saavat liittyä verkkoon.
Julkisessa Wi-Fissä et yleensä tiedä, miten verkko on konfiguroitu, kuka sitä hallinnoi tai mitä tietoturvatoimia on käytössä.
Tämä epävarmuus on yksi syy olla varovaisempi yhdistäessäsi verkkoon.
Onko julkinen Wi-Fi turvallinen käyttää?
Julkinen Wi-Fi ei ole automaattisesti vaarallinen.
Nykyaikaiset selaimet ja monet sovellukset käyttävät salausta suojatakseen tiedon kulkua laitteesi ja verkkopalveluiden välillä.
Esimerkiksi, kun vierailet laillisella pankkisivustolla HTTPS:n kautta, yhteytesi sisältö on salattu. Sama julkisen Wi-Fi -verkossa oleva henkilö ei saisi lukea pankkisalasanasi pelkästään havainnoimalla asianmukaisesti suojattua HTTPS-liikennettä.
Tämä on merkittävä parannus verrattuna julkisen Wi-Fin varhaisiin päiviin, jolloin salaamattomat verkkosivustot olivat paljon yleisempiä.
Kuitenkaan HTTPS ei poista kaikkia riskejä.
Verkkoa voi silti hallinnoida henkilö, johon et luota. Hyökkääjät voivat luoda vakuuttavia väärennettyjä hotspot-verkkoja, levittää kalastelulinkkejä tai kohdistaa hyökkäyksiä laitteisiin, joissa on tietoturva-aukkoja.
Julkisen Wi-Fin tietoturva riippuu useista tekijöistä: verkosta itsestään, laitteesi tietoturvasta, käyttämistäsi sovelluksista ja varotoimista, joita noudatat.
Miksi julkinen Wi-Fi voi olla riskialtis?
Julkisen Wi-Fi -verkot on suunniteltu tekemään internet-yhteyden saamisesta kätevää.
Valitettavasti jotkin ominaisuudet, jotka tekevät niistä helppokäyttöisiä, voivat myös luoda tietoturvaongelmia.
Esimerkiksi verkko, joka hyväksyy yhteydet keneltä tahansa, saattaa sisältää laitteita, joita et tunnista tai joihin et luota.
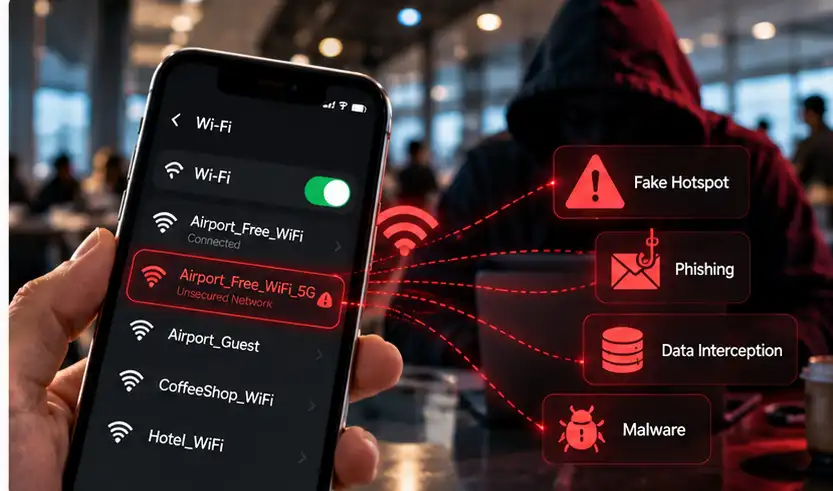
Hyökkääjä voi myös luoda erillisen hotspotin, joka näyttää lähes identtiseltä lailliselle verkolle.
Nämä tilanteet voivat johtaa useisiin uhkamuotoihin.
Julkisen Wi-Fin suurimmat tietoturvariskit
1. Väärennetyt Wi-Fi-hotspotit ja Evil Twin -hyökkäykset
Kuvittele, että odotat lentoa ja näet kaksi verkkoa:
Airport_Guest_WiFi
Airport_Free_WiFi
Kumpi on laillinen?
Hyökkääjä voi luoda hotspotin, jonka nimi muistuttaa virallista verkkoa. Tätä kutsutaan usein evil twin -hyökkäykseksi.
Jos yhdistyt väärennettyyn hotspot-verkkoon, hyökkääjä voi hallita verkkoliikennettäsi.
He saattavat yrittää ohjata sinut väärennetylle kirjautumissivulle, tarkkailla saatavilla olevaa yhteystietoa tai häiritä salaamatonta liikennettä.
Kuitenkaan yhteys väärennettyyn hotspot-verkkoon ei automaattisesti tarkoita, että hyökkääjä pystyisi lukemaan asianmukaisesti suojatun HTTPS-liikenteen sisältöä.
Riskin vähentäminen: Vahvista virallinen Wi-Fi-verkon nimi työntekijältä tai muulta luotettavalta taholta ennen yhdistämistä.
2. Salaamattoman liikenteen sieppaus
Kun tieto kulkee verkossa ilman asianmukaista salausta, henkilö, jolla on riittävä verkkoyhteys, saattaa pystyä tarkastelemaan sitä.
Tätä toimintaa kutsutaan joskus pakettinysväykseksi.
Nykyaikaiset HTTPS-yhteydet vähentävät merkittävästi riskiä, että verkkosisältö ja kirjautumistiedot paljastuvat tällä tavalla.
Kuitenkin vanhemmat sivustot, väärin konfiguroidut sovellukset tai palvelut, jotka lähettävät tietoa salaamattomasti, voivat edelleen paljastaa arkaluonteisia tietoja.
Riskin vähentäminen: Käytä HTTPS-sivustoja, pidä sovellukset ajan tasalla ja harkitse luotettavaa VPN:ää lisäkerroksena verkon yksityisyydelle.
3. Man-in-the-Middle -hyökkäykset
Man-in-the-Middle (MITM) -hyökkäys tapahtuu, kun joku sijoittuu kahden kommunikoivan osapuolen väliin tarkkaillakseen tai manipuloidakseen heidän liikennettään.
Luottamattomassa verkossa hyökkääjä saattaa yrittää häiritä yhteyksiä, ohjata käyttäjiä väärille sivuille tai hyödyntää sovelluksia, jotka eivät varmista suojattuja yhteyksiä kunnolla.
Oikein toteutettu HTTPS puolustaa näitä hyökkäyksiä vastaan salaamalla liikenteen ja varmentamalla, mihin sivustoon olet yhteydessä.
VPN voi tarjota lisäsuojaa salaamalla liikenteen laitteesi ja VPN-palvelimen välillä.
Riskin vähentäminen: Älä koskaan sivuuta sertifikaattivaroituksia, vältä suojaamattomia sivustoja ja käytä päivitettyjä sovelluksia, joissa on kunnollinen salaus.
4. Kalastelu ja väärennetyt kirjautumissivut
Jotkut Wi-Fi-verkot vaativat, että avaat sivun ennen internet-yhteyden saamista.
Lailliset captive portal -sivut voivat pyytää hyväksymään ehdot, antamaan huoneen numeron tai muun paikalle tarpeellisen tiedon.
Hyökkääjät voivat matkia näitä sivuja.
Väärennetty portaali saattaa pyytää sähköpostin salasanaa, maksutietoja tai muuta arkaluontoista tietoa esittäen tarjoavansa internet-yhteyden.
HTTPS ja VPN eivät suojaa, jos annat vapaaehtoisesti tunnuksesi väärennetylle verkkosivulle.
Riskin vähentäminen: Tarkista, että portaali todella kuuluu tilalle ja ole epäluuloinen odottamattomille pyynnöille, joissa kysytään salasanoja tai taloustietoja.
5. Laitepaljastus ja yhteisverkkojen haavoittuvuudet
Julkinen Wi-Fi ei koske pelkästään verkkosivuja.
Verkon asetuksista riippuen muut samassa verkossa olevat laitteet saattavat löytää tai kommunikoida esimerkiksi työpöytäsi tai puhelimesi palveluiden kanssa.
Tämä voi olla ongelma, jos laitteessa on tarpeettomia tiedostojen jakamisominaisuuksia päällä tai haavoittuvia verkkopalveluita näkyvillä.
Osa julkisista verkoista eristää laitteet toisistaan, mutta jokaista hotspotia ei kannata olettaa tarjoavan tätä suojaa.
Riskin vähentäminen: Käytä laitteen julkisen verkon profiilia, pidä palomuuri päällä ja poista tiedostojen jakaminen käytöstä, kun et tarvitse sitä.
6. Verkon valvonta ja yksityisyysriskit
Vaikka HTTPS suojaa selaamisesi sisällön, verkon operaattori voi silti havaita tiettyjä yhteystietoja.
Riippuen laitteesi ja verkon asetuksista, nämä tiedot voivat sisältää:
Milloin laitteesi liittyy verkkoon
Kuinka kauan yhteys kestää
Kuinka paljon dataa siirretään
Laitteesi paikallisen verkon tiedot
Tiettyjä kohde- tai DNS-tietoja, jos ne eivät ole muuten salattuja
Hyvin toimiva VPN voi vähentää paikan päällä näkyvää kohdetietoa ohjaamalla tuetun liikenteen salatun tunnelin kautta.
Silti verkko havaitsee, että kommunikoit VPN-palvelimen kanssa sekä yhteyden ajoituksen ja liikenteen määrän.
Teekö salasana julkisesta Wi-Fistä turvallisen?
Salasanasuojattu Wi-Fi voi tarjota paremman langattoman linkin suojan kuin täysin avoin hotspot.
Kuitenkin Wi-Fi-salasana ei ole sama asia kuin päästä päähän -salattu yhteys.
Kahvilassa tai hotellissa moni vieras saattaa käyttää samaa salasanaa.
Et myöskään välttämättä tiedä, miten reititin on konfiguroitu tai voiko verkon operaattoriin luottaa.
Salasana tulisi siis nähdä yhtenä tietoturvatoimena, ei osoituksena, että verkko on täysin turvallinen.
Paras tapa on yhdistää asianmukainen Wi-Fi-tietoturva HTTPS:ään, päivitettyyn ohjelmistoon ja järkeviin selainkäytäntöihin.
Kuinka suojautua julkisessa Wi-Fissä: 10 käytännön vinkkiä
Julkisen Wi-Fin turvallisempaan käyttöön ei tarvitse olla tietoturva-asiantuntija.
Nämä kymmenen varotoimea käsittelevät monia yleisiä riskejä.
1. Vahvista verkko ennen yhdistämistä
Tarkista aina verkon nimi.
Hotellissa, kahvilassa tai lentoasemalla kysy työntekijältä, mikä Wi-Fi-verkko on virallinen.
Älä luota siihen, että paras signaali tai vakuuttavin nimi tarkoittaa verkon aitoutta.
Ole erityisen varovainen, jos useamman verkon nimet ovat hyvin samankaltaisia.
2. Käytä HTTPS-verkkosivuja
HTTPS salaa selaimesi ja verkkosivuston välisen tiedonvaihdon.
Tämä auttaa suojaamaan salasanoja, viestejä ja muuta liikennettä.
Ennen kuin annat arkaluontoista tietoa, varmista, että sivuston osoite alkaa https:// eikä selaimessasi ole tietoturvavaroitusta.
Muista, että HTTPS varmistaa suojatun yhteyden tiettyyn sivustoon, mutta ei takaa, että sivusto itsessään on luotettava.
Petolliset sivustot voivat myös käyttää HTTPS:ää.
3. Käytä luotettavaa VPN:ää lisäyksityisyyteen
VPN luo salatun tunnelin laitteesi ja VPN-palvelimen välille.
Kun VPN toimii oikein, julkisen Wi-Fi -verkon operaattori ei helposti pääse näkemään tunnelin sisäistä liikennettä.
Tämä lisää yksityisyyden suojaa pelkän verkkosivustojen salauksen lisäksi.
Se on erityisen hyödyllistä, kun et luota verkon operaattoriin tai haluat vähentää paikallisverkossa näkyvää kohdetietoa.
Kuitenkin VPN ei korvaa HTTPS:ää, virustorjuntaa tai varovaista selaamista.
4. Poista automaattinen yhdistäminen tuntemattomiin verkkoihin käytöstä
Monet laitteet voivat automaattisesti yhdistää aiemmin käytettyihin Wi-Fi-verkkoihin.
Se on kätevää kotona, mutta julkisissa verkoissa ei välttämättä toivottavaa.
Hyökkääjä voisi luoda verkon, jonka nimi vastaa aiemmin luotettavaa hotspot-verkkoa.
Tarkista Wi-Fi-asetuksesi ja poista automaattinen liittyminen pois päältä tuntemattomille tai tarpeettomille verkoille.
5. Pidä laitteesi ja sovellukset päivitettyinä
Ohjelmistopäivitykset sisältävät usein tietoturvakorjauksia.
Vanhentuneet käyttöjärjestelmät, selaimet ja sovellukset voivat sisältää haavoittuvuuksia, joita hyökkääjät voivat käyttää hyväkseen.
Ota automaattiset päivitykset käyttöön ja asenna tärkeät tietoturvapaikkaukset säännöllisesti.
Tämä suojaa laitetta myös julkisessa Wi-Fissä ja muissa verkoissa.
6. Poista tarpeeton tiedostojen jakaminen käytöstä
Tiedostojen jakaminen, laitehavainto ja muut paikallisen verkon palvelut voivat olla hyödyllisiä luotetuissa verkoissa.
Julkisessa Wi-Fissä ne voivat kuitenkin altistaa tarpeetonta toimintoa lähellä oleville laitteille.
Käytä laitteen julkisen verkon asetuksia ja poista jakopalvelut pois päältä, kun et tarvitse niitä.
Pidä palomuuri aktiivisena.
7. Käytä vahvoja salasanoja ja monivaiheista tunnistautumista (MFA)
VPN ei voi estää kaikkia tilien kaappauksia.
Jos annat salasanasi kalastelusivulle, hyökkääjä voi silti saada tilisi haltuunsa.
Käytä uniikkeja salasanoja tärkeisiin palveluihin ja ota moni-vaiheinen tunnistautuminen käyttöön aina kun mahdollista.
Salasananhallintatyökalu voi auttaa välttämään salasanojen uudelleenkäyttöä ja tehdä epäilyttävien sivustojen havaitsemisesta helpompaa.
8. Ole varovainen arkaluontoisissa toiminnoissa
Laillisen HTTPS-pankkisivuston käyttö julkisessa Wi-Fissä ei ole lähtökohtaisesti epäilyttävää.
Kuitenkin rahansiirrot ja luottamukselliset työasiat vaativat erityistä huomiota.
Jos verkko vaikuttaa epäilyttävältä, selain näyttää varoituksia tai epäilet kirjautumissivua, siirrä toimet myöhemmäksi.
Oma mobiiliverkkoyhteys tai henkilökohtainen hotspot voi olla parempi vaihtoehto, kun haluat varmuutta verkosta.
9. Vältä epäilyttäviä latauksia ja ponnahdusikkunoita
Hyökkääjät käyttävät joskus väärennettyjä varoituksia, odottamattomia latauksia tai harhaanjohtavia linkkejä huijatakseen käyttäjiä asentamaan haittaohjelmia.
VPN ei tee automaattisesti ladatuista tiedostoista turvallisia.
Vältä asentamasta sovelluksia tuntemattomista lähteistä ja älä noudata odottamattomia ohjeita, joissa väitetään, että laitteesi tarvitsee kiireellisen tietoturvapäivityksen.
10. Unohda verkko käytön jälkeen
Kun et tarvitse enää julkista Wi-Fi -yhteyttä, harkitse sen poistamista tallennetuista verkoista laitteellasi.
Tämä estää automaattisen uudelleenliittymisen myöhemmin.
Se on yksinkertainen tapa vähentää tarpeetonta altistumista verkkohotspoteille, joita et hallitse.
Julkisen Wi-Fi:n turvallisuusmuistilista
Käytä tätä pikaista muistilistaa ennen yhteyden aloittamista tuntemattomassa verkossa.
Tietoturvatekijä | Mitä tehdä |
|---|---|
Verkon tunnistus | Vahvista virallinen Wi-Fi-nimi |
Verkkosivuston tietoturva | Käytä HTTPS:ää ja kunnioita selaimen varoituksia |
VPN-suojaus | Yhdistä luotettavaan VPN:ään, jos haluat lisäsuojaa |
Automaattinen yhteys | Poista automaattinen liittyminen tuntemattomiin verkkoihin |
Laitteen tietoturva | Pidä palomuuri ja ohjelmistot ajan tasalla |
Tiedostojen jakaminen | Poista tarpeeton jakaminen ja laitehavainto käytöstä |
Tilien suojaus | Käytä uniikkeja salasanoja ja MFA:ta |
Arkaluontoiset toiminnot | Käytä luotettavaa yhteyttä, jos verkko vaikuttaa epäilyttävältä |
Lataukset | Vältä odottamattomia tiedostoja ja ohjelmistokutsuja |
Käytön jälkeen | Katkaise yhteys ja unohda verkko, jos sopivaa |
Nämä varotoimet ovat hyödyllisiä, olivatpa julkisen Wi-Fin käyttäjänä kannettavalla tietokoneella, älypuhelimella tai tabletilla.
Kuinka VPN suojaa julkisessa Wi-Fissä?
VPN tarjoaa lisäsalatun yhteyden laitteesi ja VPN-palvelimen välillä.
Ilman VPN:ää laitteesi yhdistää verkkosivustoihin ja palveluihin julkisen verkon kautta. HTTPS salaa yhteyden sisällön, mutta verkko voi silti havaita joitain yhteystietoja.
Kun VPN toimii oikein, tuettu liikenne kulkee salatun tunnelin läpi ennen VPN-palvelinta.
Tämä auttaa suojaamaan liikennettä julkisen Wi-Fi -operaattorin ja muiden verkkoon pääsevien tarkkailijoiden havainnoilta.
Mitä muutoksia VPN:n käyttöönotto aiheuttaa?
Yksityisyyskysymys | Ilman VPN:ää | VPN:n kanssa |
|---|---|---|
HTTPS-verkkosisältö | Salattu HTTPS:n avulla | Edelleen salattu HTTPS:n avulla |
Liikenne VPN-tunnelin sisällä | Ei VPN-tunnelia | Suojattu laitteen ja VPN-palvelimen välillä |
Kohteen näkyvyys paikallisverkossa | Jotkin kohdetiedot voivat näkyä | Yleisesti vähäisempi tunneloinnin ansiosta |
Julkinen IP-osoite, jonka verkkosivustot näkevät | Yleensä oman verkon julkinen IP | Yleensä VPN-palvelimen julkinen IP |
Verkkoyhteystietojen metatiedot | Näkyvissä verkon operaattorille | Osa metatiedoista näkyy edelleen |
Suojaus kalastelua vastaan | Ei taattua | Ei taattua |
Suojaus haittaohjelmia vastaan | Ei taattua | Ei taattua |
VPN muuttaa sitä, mitä paikallinen verkko voi nähdä, mutta ei poista kaikkia online-tietoturvariskejä.
Se muuttaa myös sitä, keneen luotat liittyen tiettyihin yhteystietoihin. VPN-palveluntarjoajasi voi nähdä tiettyjä metatietoja liikenteestä, joka kulkee palvelun kautta.
Tämän takia on tärkeää valita luotettava palveluntarjoaja.
Riittääkö HTTPS julkisessa Wi-Fissä vai tarvitsetko VPN:n?
HTTPS ja VPN suojaavat eri osia yhteydestäsi.
HTTPS turvaa tiedonsiirron laitteesi ja verkkosivuston tai käyttämäsi verkko palvelun välillä.
VPN turvaa liikenteen laitteesi ja VPN-palvelimen välillä.
Normaalissa selaamisessa hyvin suojatuilla HTTPS-sivuilla HTTPS tarjoaa jo tärkeän suojan paikallista sieppausta vastaan.
VPN voi olla arvokas, kun haluat vähentää paikallisverkossa näkyvää informaatiota tai suojata liikennettä, joka muuten kulkisi suojaamattomana.
Nämä suojaukset täydentävät toisiaan eivätkä korvaa toisiaan.
Tärkeä asia ei ole olettaa, että jokainen julkinen Wi-Fi -istunto on vaarallinen ilman VPN:ää.
Sen sijaan ymmärrä, mitä suojaa sinulla jo on, ja milloin lisäkerros on järkevä.
Kuinka käyttää SyncVPN:ää julkisessa Wi-Fissä
SyncVPN voi auttaa lisäämään VPN-tunnelin suojaa, kun olet yhdistettynä tuntemattomaan langattomaan verkkoon.
Yleinen prosessi on suoraviivainen.
Vaihe 1: Vahvista Wi-Fi-verkon aitous
Ennen yhdistämistä varmista virallinen verkon nimi.
Vältä liittymästä epäilyttäviin verkkoihin, joissa on odottamattomia nimiä tai kirjautumisvaatimuksia.
Vaihe 2: Suorita tarvittava Wi-Fi-kirjautuminen
Jotkin julkiset hotspotit näyttävät captive portal -sivun, jossa sinun tulee hyväksyä ehdot tai tunnistautua ennen internet-yhteyden saamista.
Suorita ensin laillisen verkon kirjautumisprosessi.
Vältä antamasta tunnuksia tai arkaluontoisia tietoja odottamattomille sivuille.
Vaihe 3: Avaa SyncVPN
Kun internet-yhteys on saatavilla, käynnistä SyncVPN-sovellus laitteellasi.
Varmista, että sovellus on päivitetty.
Vaihe 4: Yhdistä VPN-palvelimeen
Valitse sopiva palvelin ja muodosta VPN-yhteys.
Jos sovellus tarjoaa Smart-protokollavaihtoehdon, se voi olla kätevä lähtökohta.
Odota, että SyncVPN vahvistaa VPN-yhteyden muodostumisen.
Vaihe 5: Tarkista yhteysasetukset
Jos SyncVPN:n versiosi tukee Kill Switch -suojaa, tarkista, miten ominaisuus toimii VPN-yhteyden katketessa.
Kill Switch voi estää liikenteen menemisen suojaamattomaan reittiin odottamattoman VPN-katkoksen aikana.
Tarkista myös Split Tunneling -asetukset, jos käytät niitä.
Sovellukset, jotka on tarkoituksella poissuljettu VPN:ltä, eivät saa suojaa VPN-tunnelista.
Vaihe 6: Käytä normaaleja tietoturvatoimia surffatessasi
Jatka HTTPS-verkkosivustojen, vahvan tunnistautumisen ja päivitettyjen sovellusten käyttöä.
Muista, että VPN ei voi päätellä, onko jokainen sivusto tai lataus turvallinen.
Tarkemmat käyttöohjeet löytyvät SyncVPN:n tukikeskuksen oppaista.
Mitä tehdä, jos VPN ei toimi julkisessa Wi-Fissä?
Julkiset verkot käyttävät toisinaan kirjautumissivuja, palomuurisääntöjä tai yhteysrajoituksia, jotka voivat häiritä VPN-liikennettä.
Jos SyncVPN ei yhdisty, kokeile seuraavia vaiheita.
Tarkista internet-yhteys. Varmista, että julkinen Wi-Fi toimii ennen VPN-yhteyden muodostamista.
Suorita captive portal loppuun. Avaa laillisen verkon kirjautumissivu ja tee tarvittava tunnistautuminen.
Yhdistä VPN uudelleen. Kun internet-yhteys on saatavilla, yritä muodostaa VPN-yhteys uudelleen.
Kokeile toista palvelinta. Eri palvelin voi toimia paremmin nykyisissä verkon olosuhteissa.
Tarkista protokolla-asetukset. Jos UDP-pohjaiset yhteydet on estetty, OpenVPN TCP voi olla kokeilemisen arvoinen, mikäli sitä tuetaan.
Tarkista laitteen tietoturva-asetukset. Palomuurisäännöt tai muut verkkokokoonpanot saattavat vaikuttaa yhteyksiin.
Käytä tarvittaessa toista verkkoa. Jos julkinen Wi-Fi häiritsee VPN-yhteyttä jatkuvasti ja yksityisyys on tärkeää, harkitse omaa mobiiliverkkoa.
VPN-protokollan vaihtaminen ei takaa verkkorajoitusten ylittämistä.
Jos et pysty muodostamaan tarvitsemaasi suojaa, vältä arkaluontoisia toimintoja sellaisessa verkossa, johon et luota.
Onko hotellin Wi-Fi turvallinen?
Hotellin Wi-Fi voi olla kätevä, mutta sitä ei kannata automaattisesti pitää yksityisenä tai luotettavana verkona.
Jotkut hotellit tarjoavat avoimia vierasverkkoja, toiset taas vaativat huonekohtaiset kirjautumistiedot tai jaetut salasanat.
Vaikka verkko kuuluisikin hotellille, sen kokoonpano ja tietoturvakäytännöt voivat vaihdella.
Vahvista virallinen verkon nimi, käytä HTTPS:ää ja harkitse VPN-suojaa, jos haluat lisäsuojaa.
Jos hotellisi näyttää kirjautumisportaalin, tarkista sivun aitous ennen tietojen antamista.
Onko lentoaseman Wi-Fi turvallinen?
Lentoaseman Wi-Fi on yleensä hyödyllinen rutiininomaiseen internetin käyttöön, erityisesti kun verkkosivut ja sovellukset käyttävät nykyaikaista salausta.
Kuitenkin vilkkaissa yleisillä paikoilla on vaikeaa erottaa virallisia hotspot-verkkoja samannimisiin verkkoihin.
Vahvista lentoaseman viralliset verkot opasteiden tai henkilökunnan kautta sen sijaan, että arvaat.
Vältä tuntemattomia kirjautumissivuja ja hallitse automaattista Wi-Fi-yhdistämistä.
Lisäyksityisyyttä saat yhdistämällä luotettuun VPN:ään internet-yhteyden luomisen jälkeen.
Onko kahvilan Wi-Fi turvallinen?
Kahvilan Wi-Fi:ssa on monia samoja huomioita kuin muissa jaetuissa verkoissa.
Kahvila saattaa tarjota vierasverkon julkisesti näkyvällä salasanalla, jonka avulla monet asiakkaat voivat liittyä.
Se ei välttämättä tarkoita, että verkko on haitallinen, mutta se ei myöskään takaa, että jokainen laite verkossa on luotettava.
Käytä HTTPS:ää, pidä laitteen palomuuri päällä ja poista tarpeeton jakaminen pois päältä.
Jos työskentelet usein kahviloista käsin, VPN:n käyttö ja laitteen tietoturva-asetusten tarkistaminen ovat hyviä käytäntöjä.
Julkinen Wi-Fi vs. mobiilidata: kumpi on turvallisempi?
Oma mobiiliverkkoyhteys antaa yleensä enemmän hallintaa valitsemastasi verkosta kuin tuntematon julkinen hotspot.
Henkilökohtainen hotspot antaa myös mahdollisuuden valita Wi-Fi-salasana ja hallita, mitkä laitteet voivat liittyä verkkoon.
Tämä voi tehdä mobiilidatasta tai asianmukaisesti suojatusta henkilökohtaisesta hotspotista suositeltavamman vaihtoehdon, kun haluat välttää tuntemattoman jaetun Wi-Fi-verkon riskejä.
Kuitenkaan mobiiliverkkoyhteydet eivät ole immuuneja seurannalle, kalastelulle, haittaohjelmille tai muille verkkouhille.
Jatka HTTPS:n ja tavallisen tiliturvallisuuden käyttöä kaikissa yhteystyypeissä.
Mitä tehdä, jos yhdistyt epäilyttävään Wi-Fi-verkkoon?
Jos epäilet liittyneesi väärennettyyn hotspot-verkkoon tai törmänneesi epäilyttävään kirjautumissivuun, toimi tilanteen mukaan.
Jos liityit vain verkkoon
Katkaise yhteys Wi-Fi:stä ja poista se laitteesi tallennetuista verkoista.
Tarkista laitteesi verkkoasetukset ja etsi odottamattomia muutoksia.
Pelkkä liittyminen epäilyttävään hotspot-verkkoon ei automaattisesti tarkoita tiliesi joutumista vaaraan.
Jos annoit salasanan
Jos annoit oikean tilin salasanan epäilyttävälle sivulle, vaihda salasana luotettavan yhteyden kautta.
Päivitä myös muut tilit, jos käytit samaa salasanaa useassa paikassa.
Ota käyttöön monivaiheinen tunnistus, jos mahdollista, ja tarkista tiliesi viimeaikaiset tapahtumat.
Jos asensit ohjelmiston tai verkkoasetustiedoston
Poista tunnistamaton ohjelmisto tai verkkoasetukset laitteen tietoturvaohjeiden mukaan.
Päivitä käyttöjärjestelmä ja suorita luotettava tietoturvaskannaus, jos mahdollista.
Jos laite on työnantajasi omistama, ota yhteys IT- tai tietoturvatiimiin.
Jos annoit maksutietoja
Ota yhteys maksupalveluntarjoajaasi tai pankkiin sen virallisten verkkosivujen tai yhteystietojen kautta.
Selitä tilanne ja noudata heidän ohjeitaan petosten ehkäisemiseksi.
Oikean vasteen antaminen on hyödyllisempää kuin olettaa, että jokainen tuntematon Wi-Fi-yhteys johtaa tietoturvaloukkaukseen.
Usein kysytyt kysymykset julkisen Wi-Fin turvallisuudesta
Onko julkinen Wi-Fi turvallinen pankkiasiointiin?
Laillisen pankkisovelluksen tai HTTPS-verkkosivun käyttäminen julkisessa Wi-Fissä voi olla kohtuullisen turvallista, koska asianmukaisesti toteutettu salaus suojaa tiedon pankkiin pysyvän yhteyden aikana.
Kuitenkin varmista, että käytät oikeaa palvelua, vältä epäilyttäviä verkkoportaalisivuja ja ota käyttöön monivaiheinen tunnistus.
Jos verkko vaikuttaa epäluotettavalta, siirtyminen mobiilidataan on järkevä varotoimi.
Voiko joku nähdä mitä teen julkisessa Wi-Fissä?
Julkisen Wi-Fi:n operaattori voi nähdä yhteyden metatietoja ja verkon asetuksista riippuen jonkin verran kohdeinformaatiota.
Asianmukaisesti suojattu HTTPS estää operaattoria lukemasta verkkosivuston sisältöä.
VPN voi vähentää näkyvyyttä kohteisiin, jotka kulkevat tunnelissa, vaikka osa metatiedoista jää edelleen havaittaviksi.
Voiko julkinen Wi-Fi varastaa salasanani?
Julkinen Wi-Fi ei automaattisesti varasta salasanoja.
Hyökkääjät voivat yrittää saada tunnuksia kalastelusivujen, suojaamattomien sovellusten tai salaamattomien yhteyksien kautta.
HTTPS, MFA, salasananhallinta ja huolellinen sivustojen tarkistaminen vähentävät näitä riskejä.
Teekö VPN julkisesta Wi-Fistä täysin turvallisen?
Ei. VPN suojaa liikenteen laitteesi ja VPN-palvelimen välillä, mutta ei estä kalastelua, haitallisia latauksia tai kaikkia laitehaittoja.
VPN on osa laajempaa tietoturvavaihtoehtoa.
Onko julkinen Wi-Fi turvallinen ilman VPN:ää?
Se voi olla, varsinkin tavanomaiseen selaamiseen hyvin suojatuilla HTTPS-verkkosivuilla ja sovelluksilla.
VPN tarjoaa lisäsuojaa paikallisverkolta ja voi suojata liikennettä, joka muuten kulkisi ilman tunnelointia.
Käytön arvo riippuu yksityisyystarpeistasi ja verkko-olosuhteista.
Onko salasanasuojattu julkinen Wi-Fi turvallisempi kuin avoin Wi-Fi?
Salasanasuojattu Wi-Fi voi tarjota lisäsuojaa langattomalle linkille käytetystä salausstandardista ja sen kokoonpanosta riippuen.
Kuitenkin laajasti jaettu salasana ei tee julkisesta verkosta samanvertaista kuin yksityisestä kotiverkosta.
Voivatko hakkerit päästä käsiksi puhelimeeni julkisessa Wi-Fissä?
Haavoittuva laite tai paljastunut verkkopalvelu voi olla riskissä luottamattomassa verkossa.
Kuitenkaan pelkkä yhdistäminen julkiseen Wi-Fi-verkkoon ei tarkoita, että joku pääsisi automaattisesti käsiksi puhelimeesi.
Pidä käyttöjärjestelmäsi ajan tasalla ja rajoita tarpeettomia verkkopalveluita altistuksen vähentämiseksi.
Kannattaako Wi-Fi kytkeä pois päältä, kun sitä ei käytä?
Wi-Fi:n pois kytkeminen estää ei-toivotut yhteydet, kun langaton yhteys ei ole tarpeen.
Vaihtoehtoisesti voit poistaa automaattisen yhteyden tuntemattomiin verkkoihin ja poistaa vanhat julkiset hotspot-verkon tallennukset laitteelta.
Toimiiko VPN lentoaseman tai hotellin Wi-Fissä?
Kyllä, VPN voi toimia monissa lentoaseman ja hotellin verkoissa.
Joidenkin hotspotien käyttö edellyttää ensin kirjautumissivun hyväksymistä, kun taas toiset voivat rajoittaa tiettyjä VPN-yhteyksiä.
Jos VPN ei yhdisty, tarkista kirjautumisprosessi ja kokeile toista palvelinta tai protokollaa, jos se on tuettu.
Mikä on turvallisin tapa käyttää ilmaista julkista Wi-Fiä?
Vahvista verkon aitous, käytä HTTPS:ää, pidä ohjelmistosi päivitettynä, vältä epäilyttäviä kirjautumissivuja, ota käyttöön MFA ja harkitse luotettavaa VPN:ää lisäyksityisyyden takaamiseksi.
Erittäin arkaluontoisissa toiminnoissa oma mobiiliverkkosi voi olla parempi vaihtoehto, mikäli julkista verkkoa ei voi luottaa.
Lopuksi
Julkinen Wi-Fi on kätevä osa arkea, ja se on yleensä turvallisempaa kuin ennen nykyaikaisen salauksen ansiosta.
Kuitenkin tuntemattomaan verkkoon yhdistäminen vaatii edelleen varovaisuutta.
Väärennetyt hotspotit, kalastelusivut, suojaamattomat sovellukset ja paljastuneet laitepalvelut ovat edelleen mahdollisia uhkia.
Paras tapa ei ole välttää julkista Wi-Fiä kokonaan, vaan käyttää sitä oikeilla suojauskeinoilla.
Vahvista verkko ennen yhdistämistä, käytä HTTPS:ää, pidä laitteesi ajan tasalla ja ole varovainen, missä annat arkaluontoisia tietoja.
Luotettu VPN, kuten SyncVPN, voi tarjota lisätason yksityisyyttä salaamalla liikenteen laitteesi ja VPN-palvelimen välillä, mikä vähentää tuntemattoman verkon havaitsemien tietojen määrää.
Yhdistettynä hyviin tietoturvakäytäntöihin nämä varotoimet auttavat sinua pysymään yhteydessä itsevarmasti lentoasemilla, hotelleissa, kahviloissa ja kaikkialla missä päiväsi kuljettaa.