وقتی به یک VPN متصل میشوید، معمولاً ترافیک اینترنتی شما از طریق یک تونل رمزنگاری شده به سرور VPN منتقل میشود. این امر به محافظت از اتصال شما کمک میکند و به وبسایتها اجازه میدهد آدرس IP عمومی سرور VPN را به جای آدرس IP عمومی معمولی شما ببینند.
اما اگر بخواهید برخی برنامهها از VPN استفاده کنند و برخی دیگر مستقیماً به اینترنت متصل شوند، چه؟
اینجاست که تونلزنی تقسیمشده VPN وارد میشود.
تونلزنی تقسیمشده یک ویژگی VPN است که به شما امکان میدهد کنترل کنید کدام برنامهها یا اتصالات از تونل VPN استفاده کنند و کدامها از اتصال اینترنت معمولی شما بهره بگیرند.
بهجای ارسال همه چیز از طریق VPN، میتوانید نحوه مدیریت بخشهای مختلف ترافیک اینترنتتان را سفارشی کنید.
با SyncVPN، ویژگی تونلزنی تقسیمشده بهگونهای طراحی شده که به کاربران اجازه میدهد برنامهها و آدرسهای IPیی را که توسط VPN محافظت میشوند، مدیریت کنند.
در این راهنما، توضیح میدهیم که تونلزنی تقسیمشده چگونه کار میکند، چه زمانی مفید است، چه مواردی را قبل از فعالسازی باید در نظر بگیرید و چگونه اتصال خود را مؤثرتر مدیریت کنید.
تونلزنی تقسیمشده VPN چیست؟
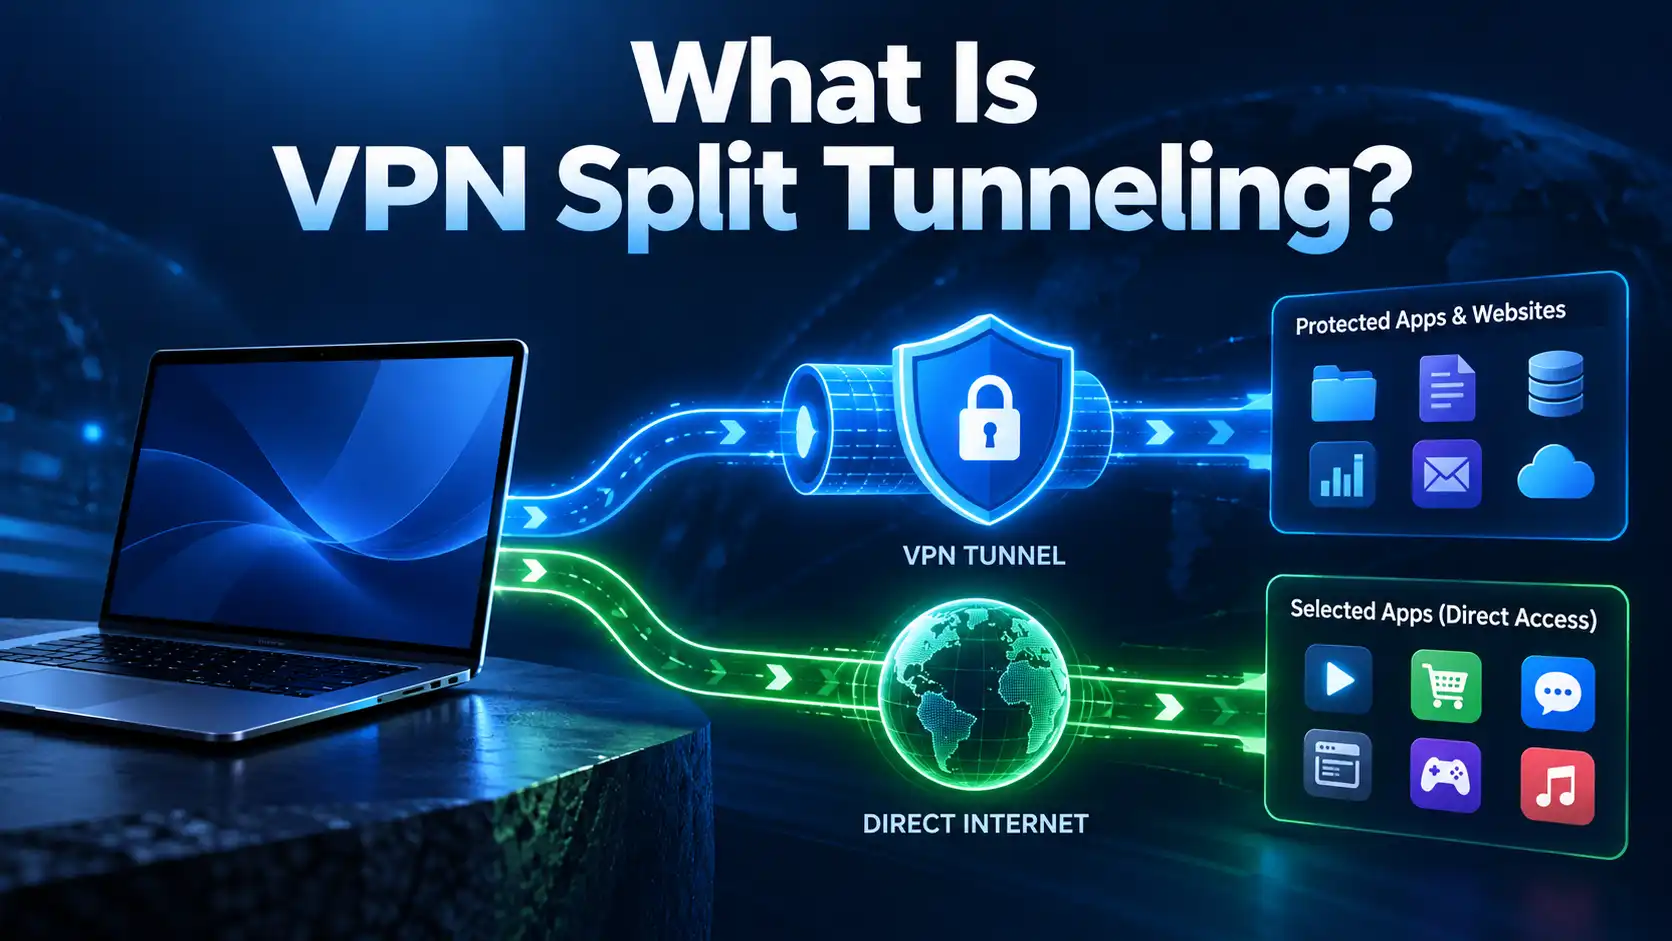
تونلزنی تقسیمشده VPN ویژگیای است که ترافیک اینترنت شما را به دو مسیر جداگانه تقسیم میکند:
ترافیک محافظتشده توسط VPN: اتصالاتی که از تونل رمزنگاری شده VPN عبور میکنند.
ترافیک مستقیم اینترنت: اتصالاتی که VPN را دور زده و از شبکه معمولی شما استفاده میکنند.
این به شما انعطافپذیری بیشتری میدهد که دستگاه شما چگونه با وبسایتها، برنامهها و خدمات آنلاین ارتباط برقرار کند.
برای مثال، ممکن است بخواهید مرورگر وب شما از VPN استفاده کند در حالی که یک برنامه محلی مستقیماً به اینترنت متصل شود.
با اتصال VPN سنتی تمامتونلی، معمولاً هر دو برنامه از VPN استفاده میکردند.
با تونلزنی تقسیمشده، میتوانید قوانین مسیریابی متفاوتی برای فعالیتهای مختلف تنظیم کنید.
نتیجه اتصال سفارشیتری است که میتواند تعادل بین حریم خصوصی، سازگاری و سهولت استفاده روزمره را ارائه دهد.
تونلزنی تقسیمشده چگونه کار میکند؟
وقتی VPN بدون تونلزنی تقسیمشده متصل است، ترافیک اینترنتی پشتیبانیشده معمولاً از طریق سرور VPN مسیریابی میشود.
تونلزنی تقسیمشده این رفتار را با اعمال قوانینی تغییر میدهد که تعیین میکنند کدام ترافیک وارد تونل VPN شود.
این قوانین ممکن است براساس برنامهها، آدرسهای IP مقصد یا معیارهای اتصالی پشتیبانی شده دیگر باشند.
در اینجا یک مثال ساده آمده است:
بدون تونلزنی تقسیمشده:
دستگاه خود را به سرور VPN متصل میکنید.
مرورگر شما ترافیک را از طریق VPN ارسال میکند.
برنامههای دیگر شما نیز از اتصال VPN استفاده میکنند.
وبسایتها و خدمات معمولاً آدرس IP عمومی سرور VPN را میبینند.
با تونلزنی تقسیمشده:
به VPN متصل میشوید.
تنظیم میکنید کدام برنامهها یا آدرسهای IP باید از VPN استفاده کنند.
ترافیک انتخاب شده از مسیر VPN عبور میکند.
ترافیکی که برای دور زدن VPN تنظیم شده از اتصال اینترنت معمولی شما استفاده میکند.
هر دو نوع اتصال میتوانند در حالی که VPN متصل است، به فعالیت خود ادامه دهند.
تفاوت مهم این است که شما تصمیم میگیرید ترافیک چگونه مسیریابی شود، نه اینکه یک مسیر اتصال برای همه چیز اعمال شود.
انواع تونلزنی تقسیمشده VPN
تونلزنی تقسیمشده میتواند به روشهای مختلفی بسته به برنامه VPN و سیستمعامل پیادهسازی شود.
دو تمایز مهم وجود دارد: چگونه ترافیک انتخاب میشود و آیا قوانین شامل یا حذف ترافیک از VPN میشوند.
تونلزنی تقسیمشده مبتنی بر برنامه
تونلزنی تقسیمشده مبتنی بر برنامه اجازه میدهد تصمیمهای مسیریابی برای برنامههای خاص گرفته شود.
مثلاً میتوانید تنظیم کنید:
یک مرورگر وب از طریق VPN متصل شود.
یک برنامه محلی VPN را دور بزند.
یک برنامه کاری توسط VPN محافظت شود.
برنامه دیگری از اتصال شبکه معمولی شما استفاده کند.
این روش زمانی مفید است که بخواهید برنامههای مختلف قوانین مسیریابی متفاوت داشته باشند.
تونلزنی تقسیمشده مبتنی بر آدرس IP
تونلزنی تقسیمشده مبتنی بر آدرس IP اجازه میدهد تصمیمات مسیریابی بر اساس آدرسهای IP مقصد گرفته شود.
مثلاً ممکن است بخواهید اتصالات به یک آدرس شبکه خاص VPN را دور بزنند در حالی که بقیه ترافیک از طریق سرور VPN عبور کند.
این برای دسترسی به خدمات یا منابع خاص شبکه که نیاز به اتصال مستقیم دارند، مفید است.
اما مسیریابی مبتنی بر آدرس IP نیازمند دقت است.
برخی خدمات آنلاین از چندین آدرس IP استفاده میکنند و آنها ممکن است در طول زمان تغییر کنند. افزودن یک آدرس IP بهتنهایی کنترل همه اتصالات مربوط به یک وبسایت یا سرویس را فراهم نمیکند.
حالت استثنا در مقابل حالت شامل
برخی برنامههای VPN دو رویکرد برای انتخاب ترافیک ارائه میدهند.
حالت استثنا
اکثر ترافیک پشتیبانیشده از VPN استفاده میکنند، بهجز برنامهها یا آدرسهای IPی که صریحاً مستثنا شدهاند.
حالت شامل
فقط برنامهها یا آدرسهای IPی که صریحاً شامل شدهاند از VPN استفاده میکنند. بقیه ترافیک از اتصال معمولی بهره میبرند.
ویژگی | حالت استثنا | حالت شامل |
|---|---|---|
مسیر پیشفرض | از طریق VPN | خارج از VPN |
ترافیک انتخابشده | VPN را دور میزند | از VPN استفاده میکند |
هدف معمول | ایجاد استثنا برای برخی برنامهها | محافظت فقط از برنامههای انتخاب شده |
ملاحظه اصلی | ترافیک مستثنا شده توسط VPN محافظت نمیشود | ترافیک انتخاب نشده توسط VPN محافظت نمیشود |
حالتهای موجود بستگی به برنامه VPN، سیستمعامل و نسخه نرمافزار دارد.
چرا از تونلزنی تقسیمشده استفاده کنیم؟
تونلزنی تقسیمشده زمانی مفید است که نیاز دارید برنامهها یا اتصالات مختلف رفتار متفاوتی داشته باشند.
در اینجا چند موقعیت معمول که میتواند مفید باشد آورده شده است.
۱. دسترسی به خدمات محلی در حین استفاده از VPN
برخی خدمات محلی ممکن است هنگام مسیریابی ترافیک از طریق سرور VPN راه دور، به درستی کار نکنند.
این خدمات میتوانند شامل برنامههای مبتنی بر شبکه خاص، ابزارهای کاری یا خدماتی باشند که انتظار اتصال از شبکه معمول شما را دارند.
تونلزنی تقسیمشده ممکن است به شما اجازه دهد VPN را برای سایر فعالیتها فعال نگه دارید و در عین حال اتصالات مورد نیاز را مستقیماً مسیریابی کنید.
۲. استفاده از برنامههایی که مشکلات سازگاری با VPN دارند
برخی برنامهها ممکن است اتصالات VPN را رد کنند یا هنگام شناسایی آدرس IP سرور VPN رفتار متفاوتی داشته باشند.
اگر یک برنامه خاص به اتصال شبکه معمولی شما نیاز دارد، تونلزنی تقسیمشده راهی برای دور زدن VPN برای آن برنامه فراهم میکند.
این به شما اجازه میدهد نیازی به قطع کامل VPN نداشته باشید.
۳. مدیریت برنامههای کاری و شخصی
ممکن است بخواهید برخی برنامهها از VPN استفاده کنند در حالی که برخی دیگر روی اتصال معمولی شما باقی بمانند.
بهعنوان مثال، میتوانید مرورگری محافظتشده توسط VPN برای برخی فعالیتها استفاده کنید و اجازه دهید برنامهای که به دسترسی شبکه محلی نیاز دارد مستقیماً متصل شود.
این به شما کنترل بیشتری میدهد که فعالیتهای مختلف چگونه از شبکه شما استفاده کنند.
۴. بهبود سازگاری با بازیهای آنلاین
بازیهای آنلاین حساس به تاخیر، مسیریابی و پایداری اتصال هستند.
در برخی موارد، اتصال مستقیم ممکن است بهتر از اتصال VPN عمل کند.
تونلزنی تقسیمشده اجازه میدهد یک بازی مجاز را از VPN دور بزنید در حالی که سایر برنامهها از VPN استفاده میکنند.
با این حال، مسیر مستقیم تضمینکننده کاهش تاخیر نیست. عملکرد واقعی به ارائهدهنده اینترنت، سرور بازی، شرایط شبکه و مسیریابی بستگی دارد.
۵. مدیریت اتصالات به آدرسهای IP خاص
برخی خدمات شبکه نیاز به دسترسی به یک آدرس IP یا محدوده شبکه خاص دارند.
وقتی تونلزنی تقسیمشده مبتنی بر IP پشتیبانی شود، میتوانید قوانین مسیریابی برای این مقاصد تعریف کنید.
این میتواند برای برنامهها، منابع شبکه یا خدمات تخصصی که نیاز به مسیر اتصال خاص دارند، مفید باشد.
مزایای تونلزنی تقسیمشده VPN
تونلزنی تقسیمشده چندین مزیت عملی ارائه میدهد.
کنترل بیشتر بر ترافیک اینترنت
مزیت اصلی انعطافپذیری است.
بهجای ارسال همه ترافیک پشتیبانیشده از طریق یک مسیر، میتوانید تصمیم بگیرید کدام اتصالات به محافظت VPN نیاز دارند و کدامها از شبکه معمولی استفاده کنند.
سازگاری بهتر با برنامههای خاص
برنامههایی که هنگام اتصال به VPN دچار مشکل میشوند ممکن است هنگام استفاده از اتصال اینترنت مستقیم بهتر عمل کنند.
این باعث میشود نیاز به روشن و خاموش کردن مکرر VPN کاهش یابد.
دسترسی شبکه انعطافپذیرتر
تونلزنی تقسیمشده میتواند به مدیریت دسترسی به منابع محلی یا تخصصی شبکه کمک کند بدون اینکه مجبور باشید VPN را برای همه چیز قطع کنید.
بهبودهای احتمالی عملکرد
مسیر دادن ترافیک انتخابشده خارج از VPN میتواند مقدار دادههای عبوری از تونل VPN را کاهش دهد.
در شرایط خاص، این ممکن است عملکرد برنامههای مستثنا شده را بهبود بخشد.
با این حال، تونلزنی تقسیمشده بهطور خودکار سرعت اینترنت را افزایش نمیدهد. تأثیر آن به شبکه، برنامه و اتصال VPN شما بستگی دارد.
تجربه شخصیسازی شدهتر VPN
برنامههای مختلف نیازهای اتصال متفاوتی دارند.
تونلزنی تقسیمشده به شما امکان میدهد VPN خود را بر اساس این نیازها تنظیم کنید بهجای اینکه به یک قانون مسیریابی واحد برای همه برنامهها اکتفا کنید.
تفاوت VPN تمامتونلی و تونلزنی تقسیمشده چیست؟
VPN تمامتونلی معمولاً ترافیک پشتیبانیشده اینترنت را از طریق اتصال VPN مسیریابی میکند.
VPN تونلزنی تقسیمشده قوانین مسیریابی انتخابی را اعمال میکند.
ویژگی | VPN تمامتونلی | VPN تونلزنی تقسیمشده |
|---|---|---|
مسیریابی ترافیک | ترافیک پشتیبانیشده از VPN استفاده میکند | ترافیک از قوانین مسیریابی انتخابشده پیروی میکند |
پوشش VPN | پوشش گسترده | پوشش بستگی به پیکربندی دارد |
انعطافپذیری برنامه | محدود | سفارشیتر |
سازگاری با خدمات محلی | ممکن است نیاز به پیکربندی اضافی داشته باشد | میتواند سازگاری را بهبود دهد |
ترافیک خارج از VPN | معمولاً به حداقل میرسد | عمداً برای ترافیک انتخابشده مجاز است |
مناسب برای | کاربرانی که میخواهند مسیر VPN یکپارچه داشته باشند | کاربرانی که نیاز به اتصالات انتخابی دارند |
هیچ یک از روشها بهطور خودکار بهترین انتخاب برای همه نیست.
تونلزنی کامل وقتی میخواهید همه ترافیک پشتیبانیشده در VPN بماند، عموماً سادهتر است.
تونلزنی تقسیمشده زمانی مفیدتر است که برنامهها یا مقصدهای خاصی به مسیرهای متفاوت نیاز دارند.
چگونه با SyncVPN از تونلزنی تقسیمشده استفاده کنیم
SyncVPN شامل بخش تونلزنی تقسیمشده است که به شما کمک میکند برنامهها و آدرسهای IPی را که توسط اتصال VPN شما محافظت میشوند، سفارشی کنید.
کنترلهای دقیق پیکربندی ممکن است بسته به سیستمعامل و نسخه برنامه متفاوت باشد.
مرحله ۱: SyncVPN را باز کنید
برنامه SyncVPN را روی دستگاه خود اجرا کنید.
اطمینان حاصل کنید که از نسخه بهروز برنامه استفاده میکنید.
مرحله ۲: تنظیمات تونلزنی تقسیمشده را باز کنید
به تنظیمات برنامه بروید و تونلزنی تقسیمشده را پیدا کنید.
در این بخش میتوانید گزینههای موجود برای مدیریت مسیریابی ترافیک را بررسی کنید.
مرحله ۳: تونلزنی تقسیمشده را فعال کنید
اگر نسخه شما کلید روشن/خاموش دارد، تونلزنی تقسیمشده را روشن کنید.
قبل از انتخاب برنامهها یا آدرسهای IP، گزینههای مسیریابی را بررسی کنید.
مرحله ۴: برنامهها یا آدرسهای IP خود را انتخاب کنید
بسته به کنترلهای موجود، برنامهها یا آدرسهای IP مقصدی را که میخواهید از طریق VPN یا خارج از VPN مسیریابی شوند، انتخاب کنید.
قبل از اعمال تغییرات، مشخص کنید چه هدفی دارید.
مثلاً:
یک برنامه خاص را توسط VPN محافظت کنید.
اجازه دهید برنامه محلی از اتصال مستقیم استفاده کند.
ترافیک مقصد یک آدرس IP خاص را مطابق نیاز شبکه خود مسیریابی کنید.
بررسی کنید نسخه شما از قوانین شمول، استثنا یا روش پیکربندی دیگری استفاده میکند.
مرحله ۵: تنظیمات خود را ذخیره یا اعمال کنید
تنظیمات را با استفاده از کنترلهای موجود در برنامه ذخیره یا اعمال کنید.
برخی تغییرات ممکن است نیاز به قطع و وصل مجدد VPN یا راهاندازی مجدد برنامههای مرتبط داشته باشد تا قوانین جدید مسیریابی اعمال شود.
مرحله ۶: اتصال خود را بررسی کنید
پس از پیکربندی تونلزنی تقسیمشده، بررسی کنید برنامههای انتخابشده رفتار مورد انتظار را داشته باشند.
برای برنامههایی که از وبسایتها استفاده میکنند، ممکن است بتوانید آدرس IP عمومی مشاهده شده از طریق مسیر VPN را با آدرس مشاهده شده از طریق مسیر مستقیم مقایسه کنید.
به یاد داشته باشید که بررسی IP در یک برنامه همه رفتارهای مسیریابی سایر برنامهها را تأیید نمیکند.
مهم: گزینههای نمایش داده شده در SyncVPN ممکن است بین سیستمعاملها و نسخههای برنامه متفاوت باشد. به جای فرض اینکه هر پلتفرم تنظیمات یکسانی دارد، از کنترلهای موجود در نسخه نصب شده خود پیروی کنید.
پس از فعال کردن تونلزنی تقسیمشده چه اتفاقی میافتد؟
پس از پیکربندی تونلزنی تقسیمشده، دستگاه شما از قوانین مسیریابی تعریفشده در برنامه VPN استفاده میکند.
ترافیکی که انتخاب شده از VPN استفاده کند، از تونل VPN عبور میکند.
ترافیکی که برای دور زدن VPN تنظیم شده، از مسیر شبکه معمولی استفاده میکند.
برای مثال، اگر برنامهای از VPN مستثنا شود:
ترافیک اینترنتی آن ممکن است از آدرس IP عمومی معمولی شما استفاده کند.
ترافیک مستثنا شده رمزنگاری تونل VPN را دریافت نمیکند.
عملکرد اتصال ممکن است با برنامههایی که VPN استفاده میکنند متفاوت باشد.
ممکن است بهروش متفاوتی با وبسایتها و خدمات تعامل داشته باشد.
این رفتار طبیعی است.
تونلزنی تقسیمشده در نظر گرفته شده که ترافیک مختلف مسیرهای متفاوتی را دنبال کند.
آیا تونلزنی تقسیمشده VPN ایمن است؟
تونلزنی تقسیمشده میتواند بهطور ایمن استفاده شود اما پیامدهای حریم خصوصی آن مهم است.
VPN ترافیکی را که واقعاً از تونل رمزنگاری شده آن عبور میکند، محافظت میکند.
ترافیکی که خارج از VPN مسیریابی میشود، از این محافظت محروم است.
مثلاً برنامهای که مستثنا شده ممکن است آدرس IP عمومی معمولی شما را به وبسایتها و خدمات آنلاین نمایش دهد.
ارائهدهنده خدمات اینترنت شما نیز ممکن است بتواند اطلاعات اتصالی مربوط به ترافیکی که VPN را دور میزند، مشاهده کند، البته تحت محافظتهای دیگری مانند HTTPS.
این به معنی ناامن بودن تونلزنی تقسیمشده نیست. به این معناست که شما انتخاب میکنید کدام اتصالات از محافظت VPN برخوردار باشند.
برای استفاده مسئولانه:
فقط برنامهها یا مقصدهایی را مستثنا کنید که واقعاً نیاز به اتصال مستقیم دارند.
برنامههای حساس به حریم خصوصی را در داخل VPN نگه دارید.
پس از بهروزرسانی برنامه یا سیستمعامل، تنظیمات مسیریابی را بازبینی کنید.
فریب نخورید که تونلزنی تقسیمشده بهطور خودکار هر اتصال را محافظت میکند.
وقتی حریم خصوصی اهمیت دارد، پیکربندی خود را آزمایش کنید.
نکته کلیدی این است که بدانید کدام ترافیک محافظت میشود و کدام خیر.
آیا تونلزنی تقسیمشده روی حریم خصوصی DNS یا آدرس IP تأثیر دارد؟
ممکن است باشد.
DNS برای تبدیل نام دامنه به آدرس IP استفاده میشود.
نحوه مدیریت درخواستهای DNS در تونلزنی تقسیمشده بستگی به سیستمعامل، نرمافزار VPN و پیکربندی مسیریابی دارد.
برخی برنامهها ممکن است از خدمات DNS سیستم استفاده کنند، در حالی که برخی دیگر مکانیزم DNS خاص خود را دارند.
همچنین، قانونی که براساس ترافیک برنامه باشد، همیشه همه پردازشهای پسزمینه مرتبط را پوشش نمیدهد.
اگر کنترل سختگیرانه روی افشای DNS یا آدرس IP نیاز دارید، رفتار واقعی پیکربندی VPN خود را تأیید کنید.
فرض نکنید مستثنا کردن یا گنجاندن یک برنامه بهطور خودکار همه درخواستهای شبکه مرتبط را تعریف میکند.
تونلزنی تقسیمشده در مقابل Kill Switch: آیا میتوانند با هم کار کنند؟
تونلزنی تقسیمشده و Kill Switch عملکردهای متفاوتی دارند.
تونلزنی تقسیمشده کنترل میکند که کدام ترافیک از VPN استفاده کند.
Kill Switch طراحی شده که در صورت قطع ناگهانی VPN، ترافیک اینترنتی مربوطه را مسدود کند.
ویژگی | تونلزنی تقسیمشده | Kill Switch |
|---|---|---|
هدف اصلی | کنترل مسیریابی ترافیک | جلوگیری از افشای ترافیک در هنگام خرابی VPN |
انتخاب اتصالات محافظتشده توسط VPN | بله | هدف اصلی آن نیست |
اجازه اتصال مستقیم عمداً | بسته به پیکربندی | ذاتاً خیر |
واکنش به قطع VPN | هدف اصلی آن نیست | بله |
مزیت اصلی | انعطافپذیری | حفاظت از حریم خصوصی اتصال |
اینکه آیا این دو ویژگی با هم کار میکنند، به برنامه VPN و سیستمعامل بستگی دارد.
برخی پیادهسازیها هر دو را همزمان پشتیبانی میکنند در حالی که برخی ترکیبهای خاصی را محدود میکنند.
اگر هر دو ویژگی را استفاده میکنید، بررسی کنید که Kill Switch چگونه با ترافیکی که عمداً از VPN مستثنا شده رفتار میکند.
فرض نکنید روشن کردن Kill Switch بهطور خودکار همه اتصال مستقیم مجاز توسط تونلزنی تقسیمشده را مسدود میکند.
چرا تونلزنی تقسیمشده کار نمیکند؟
اگر تونلزنی تقسیمشده طبق انتظار عمل نمیکند، چند عامل ممکن است باعث این موضوع باشند.
۱. تغییرات شما اعمال نشدهاند
برخی تغییرات مسیریابی نیاز به قطع و وصل مجدد VPN یا راهاندازی مجدد برنامه دارند.
سعی کنید VPN را قطع و دوباره متصل کنید و در صورت نیاز برنامههای مرتبط را مجدداً اجرا نمایید.
۲. برنامه اشتباهی انتخاب شده است
بررسی کنید برنامه مورد نظر خود را انتخاب کرده باشید.
برخی نرمافزارها چندین پردازش پسزمینه یا فایل اجرایی جداگانه دارند که میتواند روی مسیریابی مبتنی بر برنامه تأثیر بگذارد.
۳. آدرس IP تغییر کرده است
اگر از تونلزنی تقسیمشده مبتنی بر IP استفاده میکنید، ممکن است سرویس مقصد دیگر از آدرس وارد شده در تنظیمات شما استفاده نکند.
قبل از فرض اینکه ویژگی خراب است، آدرس IP را مرور و بهروزرسانی کنید.
۴. سیستمعامل شما محدودیتهای متفاوتی دارد
قابلیتهای تونلزنی تقسیمشده ممکن است در سیستمعاملهای مختلف متفاوت باشد.
برخی پلتفرمها قوانین مبتنی بر برنامه را پشتیبانی میکنند در حالی که برخی گزینههای محدودی دارند.
تأیید کنید نسخه SyncVPN شما کدام ویژگیها را دارد.
۵. یک تنظیم شبکه دیگر تداخل ایجاد میکند
فایروالها، نرمافزارهای امنیتی، تنظیمات پراکسی و پیکربندیهای دیگر شبکه میتوانند روی اتصال برنامهها تأثیر بگذارند.
اگر رفتار مسیریابی غیرمنتظره است، هر نرمافزار دیگری که مدیریت ترافیک شبکه را برعهده دارد، بررسی کنید.
۶. برنامه نیاز به بهروزرسانی دارد
یک برنامه VPN قدیمی ممکن است شامل بهبودها یا اصلاحات سازگاری اخیر نباشد.
بررسی کنید که نسخه جدیدی از SyncVPN در دسترس است یا خیر.
بهترین روشها برای استفاده از تونلزنی تقسیمشده
پیکربندی خوب تونلزنی تقسیمشده با هدف واضح شروع میشود.
اگر فقط یک برنامه نیاز به دور زدن VPN دارد، از همان برنامه شروع کنید به جای اینکه تعداد زیادی استثنا ایجاد کنید.
تنظیمات خود را ساده نگه دارید تا قابل فهم و نگهداری باشد.
هر بار که تغییراتی میدهید، تأیید کنید برنامهها و مقاصد مقصد به مسیر اتصال مورد انتظار متصل میشوند.
همچنین مفید است که بهطور دورهای تنظیمات خود را مرور کنید، بهویژه اگر برنامههای جدید نصب کنید یا شبکه را بهطور مکرر تغییر دهید.
اگر هدف شما محافظت از همه ترافیک پشتیبانیشده از طریق VPN است، اتصال تمامتونلی ممکن است انتخاب مناسبتری باشد.
سؤالات متداول درباره تونلزنی تقسیمشده VPN
تونلزنی تقسیمشده VPN چیست؟
تونلزنی تقسیمشده VPN ویژگیای است که اجازه میدهد برنامهها یا اتصالات انتخاب شده از VPN استفاده کنند در حالی که بقیه ترافیک از اتصال اینترنت معمولی بهره ببرند. این کنترل بیشتری بر نحوه مسیریابی ترافیک اینترنت توسط دستگاه شما میدهد.
آیا باید تونلزنی تقسیمشده را فعال کنم؟
اگر دلیل مشخصی برای مسیریابی برخی برنامهها یا مقصدها خارج یا داخل VPN دارید، تونلزنی تقسیمشده را فعال کنید. اگر میخواهید همه ترافیک پشتیبانیشده توسط VPN محافظت شود، غیرفعال نگه داشتن آن ممکن است سادهتر باشد.
آیا تونلزنی تقسیمشده سرعت اینترنت مرا افزایش میدهد؟
نه الزماً. دور زدن VPN برای برنامههای منتخب گاهی میتواند عملکرد آنها را بهبود بخشد، اما نتیجه به اتصال اینترنت، مسیریابی و شرایط شبکه شما بستگی دارد.
آیا تونلزنی تقسیمشده آدرس IP مرا مخفی میکند؟
فقط ترافیکی که از طریق VPN مسیریابی میشود معمولاً از آدرس IP عمومی سرور VPN بهره میبرد. برنامههایی که VPN را دور میزنند ممکن است آدرس IP عمومی معمولی شما را آشکار کنند.
میتوانم انتخاب کنم کدام برنامهها از VPN استفاده کنند؟
تونلزنی تقسیمشده مبتنی بر برنامه به شما اجازه میدهد قوانین مسیریابی را برای برنامههای منتخب اعمال کنید. کنترلهای موجود به برنامه VPN و سیستمعامل شما بستگی دارد.
میتوانم تونلزنی تقسیمشده را برای آدرسهای IP خاص استفاده کنم؟
برخی برنامههای VPN، از جمله واسط تونلزنی تقسیمشده نمایش داده شده در SyncVPN، گزینههایی برای مسیریابی مبتنی بر آدرس IP دارند. قابلیتهای دقیق به نسخه نصب شده و پلتفرم بستگی دارد.
آیا تونلزنی تقسیمشده بهتر از اتصال کامل VPN است؟
بستگی به نیازهای شما دارد. تونلزنی تقسیمشده انعطافپذیری بیشتری ارائه میدهد، در حالی که مسیریابی تمامتونلی برای کاربرانی که میخواهند پوشش گسترده VPN بدون استثنا داشته باشند، معمولاً سادهتر است.
آیا تونلزنی تقسیمشده باعث نشت آدرس IP میشود؟
ترافیک عمداً خارج از VPN مسیریابی شده میتواند آدرس IP عمومی معمولی شما را آشکار کند. این نتیجه مورد انتظار پیکربندی است و الزماً نشت نرمافزاری نیست. مسیریابی ناخواسته نیز ممکن است بهدلیل پیکربندی نادرست یا محدودیتهای پیادهسازی اتفاق بیفتد.
آیا تونلزنی تقسیمشده در همه دستگاهها کار میکند؟
خیر. قابلیتها و عملکرد بین برنامههای VPN، سیستمعاملها و نسخهها متفاوت است. تنظیمات برنامه خود را بررسی کنید تا ببینید چه ویژگیهایی در دستگاه شما پشتیبانی میشود.
آیا میتوانم همزمان از تونلزنی تقسیمشده و Kill Switch استفاده کنم؟
بستگی به برنامه VPN و پلتفرم دارد. برخی پیادهسازیها هر دو ویژگی را پشتیبانی میکنند اما تعامل آنها ممکن است محدود یا نیازمند پیکربندی اضافی باشد.
جمعبندی نهایی
تونلزنی تقسیمشده VPN کنترل بیشتری بر نحوه مسیریابی ترافیک اینترنت به شما میدهد.
بهجای انتخاب تمام ترافیک از طریق VPN یا خاموش کردن کامل آن، میتوانید مسیرهای اتصال متفاوت برای برنامهها یا مقصدهای مختلف تنظیم کنید.
این کار میتواند سازگاری را بهبود دهد، نیازهای خاص شبکه را پشتیبانی کند و استفاده روزمره از VPN را انعطافپذیرتر سازد.
با این حال، مهم است به یاد داشته باشید که ترافیکی که از VPN مستثنا شده، از محافظت تونل VPN محروم است.
برای کاربران SyncVPN، تونلزنی تقسیمشده راهی برای مدیریت برنامهها و آدرسهای IP استفادهکننده از اتصال VPN فراهم میکند.
با پیکربندی ساده شروع کنید، انتخابهای مسیریابی را به دقت مرور کنید و مطمئن شوید برنامههای شما رفتار مورد انتظار را داشته باشند.
بهترین تنظیم آن است که انعطافپذیری مورد نیاز شما را فراهم کند بدون اینکه بهطور ناخواسته ترافیکی که میخواهید محافظت شود، آشکار شود.