
رمزگذاری AES-256 یک الگوریتم رمزنگاری درجه نظامی است که دادههای دیجیتال را با استفاده از کلید ۲۵۶ بیتی رمزگذاری میکند و در نتیجه به صورت ریاضی غیرممکن است که با حملات جستجوی فراگیر و انرژی محاسباتی مدرن شکسته شود. شبکههای خصوصی مجازی (VPN) به AES-256 متکی هستند تا ترافیک اینترنت را از زیر نظر گرفتن توسط ارائهدهندگان خدمات اینترنتی، شنود دولت و بستهبرداریهای مخرب محافظت کنند و ارتباطات حساس را به متن رمزی غیرقابل شکستن تبدیل کنند قبل از اینکه از دستگاه شما خارج شود.
هر زمان که از وایفای عمومی استفاده میکنید، تراکنشهای بانکی آنلاین انجام میدهید یا به زیرساختهای محرمانه سازمانی متصل میشوید، بستههای شبکه شما از طریق دهها سوئیچ و روتر واسطه عبور میکنند. بدون پوشش رمزنگاری قوی، هر آدرس اینترنتی که بازدید میکنید و هر اعتبارنامهای که بدون رمز ارسال میکنید برای اشخاص ثالث قابل مشاهده است. آشنایی با نحوه عملکرد AES-256، دلیل اینکه چرا استاندارد طلایی غیرقابل منازعه در امنیت سایبری است و چگونگی پیادهسازی آن در معماریهای مدرن VPN بدون کاهش عملکرد اینترنت، برای ارزیابی حریم خصوصی دیجیتال شما حیاتی است.
ریاضیات غیرقابل شکستن بودن: چگونه AES-256 کار میکند
استاندارد رمزنگاری پیشرفته (AES) در سال ۲۰۰۱ توسط موسسه ملی استانداردها و فناوری ایالات متحده (NIST) برای جایگزینی استاندارد رمزنگاری داده (DES) قدیمی ایجاد شد. الگوریتم پایهای Rijndael توسط رمزنگاران بلژیکی وینسنت ریجمن و جوان دامِن توسعه داده شده و در یک رقابت رمزنگاری پنج ساله و شفاف انتخاب شد.
AES یک الگوریتم رمزنگاری کلید متقارن است. «متقارن» به این معناست که همان کلید رمزنگاری برای رمزگذاری دادهها به متن رمزی و رمزگشایی آن به متن اصلی استفاده میشود. «رمزنگاری بلاکی» بدین معناست که به جای رمزگذاری بیت به بیت، AES دادههای رمز نشده را در بلوکهای ثابت ۱۲۸ بیت (۱۶ بایت) گروهبندی میکند.
۱۴ دور تبدیل
برای تبدیل متن قابل خواندن به نویز غیرقابل فهم، AES-256 هر بلوک ۱۲۸ بیتی را از طریق ۱۴ دور متوالی تبدیلات ریاضی قرار میدهد. در حالی که AES-128 از ۱۰ دور و AES-192 از ۱۲ دور استفاده میکند، AES-256 حداکثر ۱۴ دور را اجرا میکند تا یک لایه امنیتی فوقالعاده فراهم کند. هر دور شامل چهار عملیات رمزنگاری متمایز است:
SubBytes: مرحله جایگزینی غیرخطی که در آن هر بایت بر اساس ماتریس پیشتعریف شده رمزنگاری (S-box) با بایت دیگری جایگزین میشود تا ارتباط ریاضی مستقیم جلوگیری شود.
ShiftRows: مرحله جابجایی که ردیفهای آرایه وضعیت ۴x۴ به صورت چرخشی با جابهجاییهای خاص حرکت میکنند و دادهها را در ستونها پخش میکنند.
MixColumns: تبدیل خطی که چهار بایت هر ستون را با استفاده از ضرب ماتریسی مدولار ترکیب میکند، به طوری که تفریق دادهها در سراسر بلوک بسیار بالا باشد.
AddRoundKey: بلوک وضعیت با کلید فرعی منحصر به فرد هر دور که از کلید اصلی ۲۵۶ بیتی با عملیات XOR بیت به بیت استخراج شده ترکیب میشود.
این طراحی چند دوری اثر بهمنی ایجاد میکند: تغییر یک بیت در متن اولیه بیش از ۵۰٪ بیتهای متن رمز شده نهایی را تغییر داده و الگوهای ساختاری را کاملاً پنهان میکند.
چرا حملات جستجوی فراگیر عملاً غیرممکناند
کلید ۲۵۶ بیتی به معنای ۲ به توان ۲۵۶ ترکیب کلید منحصر به فرد است، که تقریباً برابر ۱.۱۵۷۹×۱۰۷۷ ترکیب است. برای درک این عدد:
| معیار | مقیاس علمی | زمینه واقعی |
|---|---|---|
| اتمها در جهان قابل مشاهده | ~۱۰۸۰ | ذرات فیزیکی بنیادی موجود |
| ترکیبهای کلید AES-256 | ~۱.۱۵ × ۱۰۷۷ | کل ترکیبات رمزنگاری برای حدس زدن |
| خروجی ترکیبی ۵۰۰ ابرکامپیوتر برتر | ~۱۰۱۸ عملیات بر ثانیه | قدرت محاسباتی جهانی کلان |
| زمان لازم برای جستجوی فراگیر AES-256 | میلیاردها سال | بیشتر از عمر پیشبینی شده منظومه شمسی |
حتی اگر تمام کامپیوترهای زمین به یک ابرخوشه واحد تبدیل شوند که میلیاردها کلید را در ثانیه محاسبه کند، تست کردن بخش قابل توجهی از فضای کلید AES-256 بیشتر از انرژی تولید شده همه عمر خورشید نیاز دارد.
چرا VPNها به AES-256 برای امنیت تونل متکیاند
یک شبکه خصوصی مجازی مسیر ارتباطی محافظتشدهای را روی شبکه عمومی ناامن ایجاد میکند. AES-256 به عنوان گنجه ریاضی دادههایی که از این مسیر عبور میکنند عمل میکند.
1. خنثیسازی سنجش داده ISP و بازرسی بستهها
ارائهدهندگان خدمات اینترنتی معمولاً الگوهای ترافیک کاربران را ردگیری میکنند، نام دامنههای بازدید شده، دادههای بدون رمز و طول جلسات را ثبت میکنند. بسیاری از آنها از بازرسی عمیق بسته (DPI) برای نظارت بر فعالیتها، کاهش سرعت اتصالات پر پهنا یا کسب درآمد از پروفایلهای مرور ترکیبی استفاده میکنند.
وقتی دستگاه شما ترافیک اینترنت را از طریق ارائهدهندهای مانند SyncVPN مسیریابی میکند، AES-256 داده شما را قبل از رسیدن به رابط شبکه محلی رمزگذاری میکند. ISP شما فقط جریان داده رمزگذاری شدهای را بین روتر و سرور امن VPN مشاهده میکند. سایتهایی که باز میکنید، فایلهایی که منتقل میکنید و درخواستهایی که انجام میدهید غیرقابل خواندن باقی میمانند.
2. حذف حملات مرد-میان-راه در وایفای عمومی
شبکههای وایفای عمومی در فرودگاهها، هتلها و کافهها اغلب جداسازی مشتری پایه ندارند و کاربران را در معرض هاتاسپاتهای تقلبی، جعل ARP و رهگیری بستهها قرار میدهند. مهاجمان شبکه محلی میتوانند بستههای پخششده را ضبط کنند تا کوکیها و توکنهای احراز هویت را بدزدند. رمزگذاری همه بستهها در تونل AES-256 دادههای رهگیریشده را بیمعنی میکند و تلاشهای شنود در شبکههای غیرقابل اعتماد را خنثی میکند.
3. حفظ محرمانگی پیشرو
پیادهسازیهای برتر VPN رمزگذاری متقارن AES-256 را با مکانیزمهای تبادل کلید موقت مانند دیفی-هلمن یا رمزنگاری منحنی بیضوی (ECDH) ترکیب میکنند. این معماری محرمانگی پیشرو کامل (PFS) را برقرار میسازد که هر چند دقیقه یا هر بار قطع ارتباط، کلید جلسه متقارن جدید و موقتی تولید میکند. حتی اگر یک کلید جلسه رهگیری شود، جلسات مرور گذشته و آینده همچنان رمزگذاری و غیرقابل خواندن باقی میمانند.
AES-256-GCM در مقابل AES-256-CBC: چرا حالت رمزنگاری اهمیت دارد
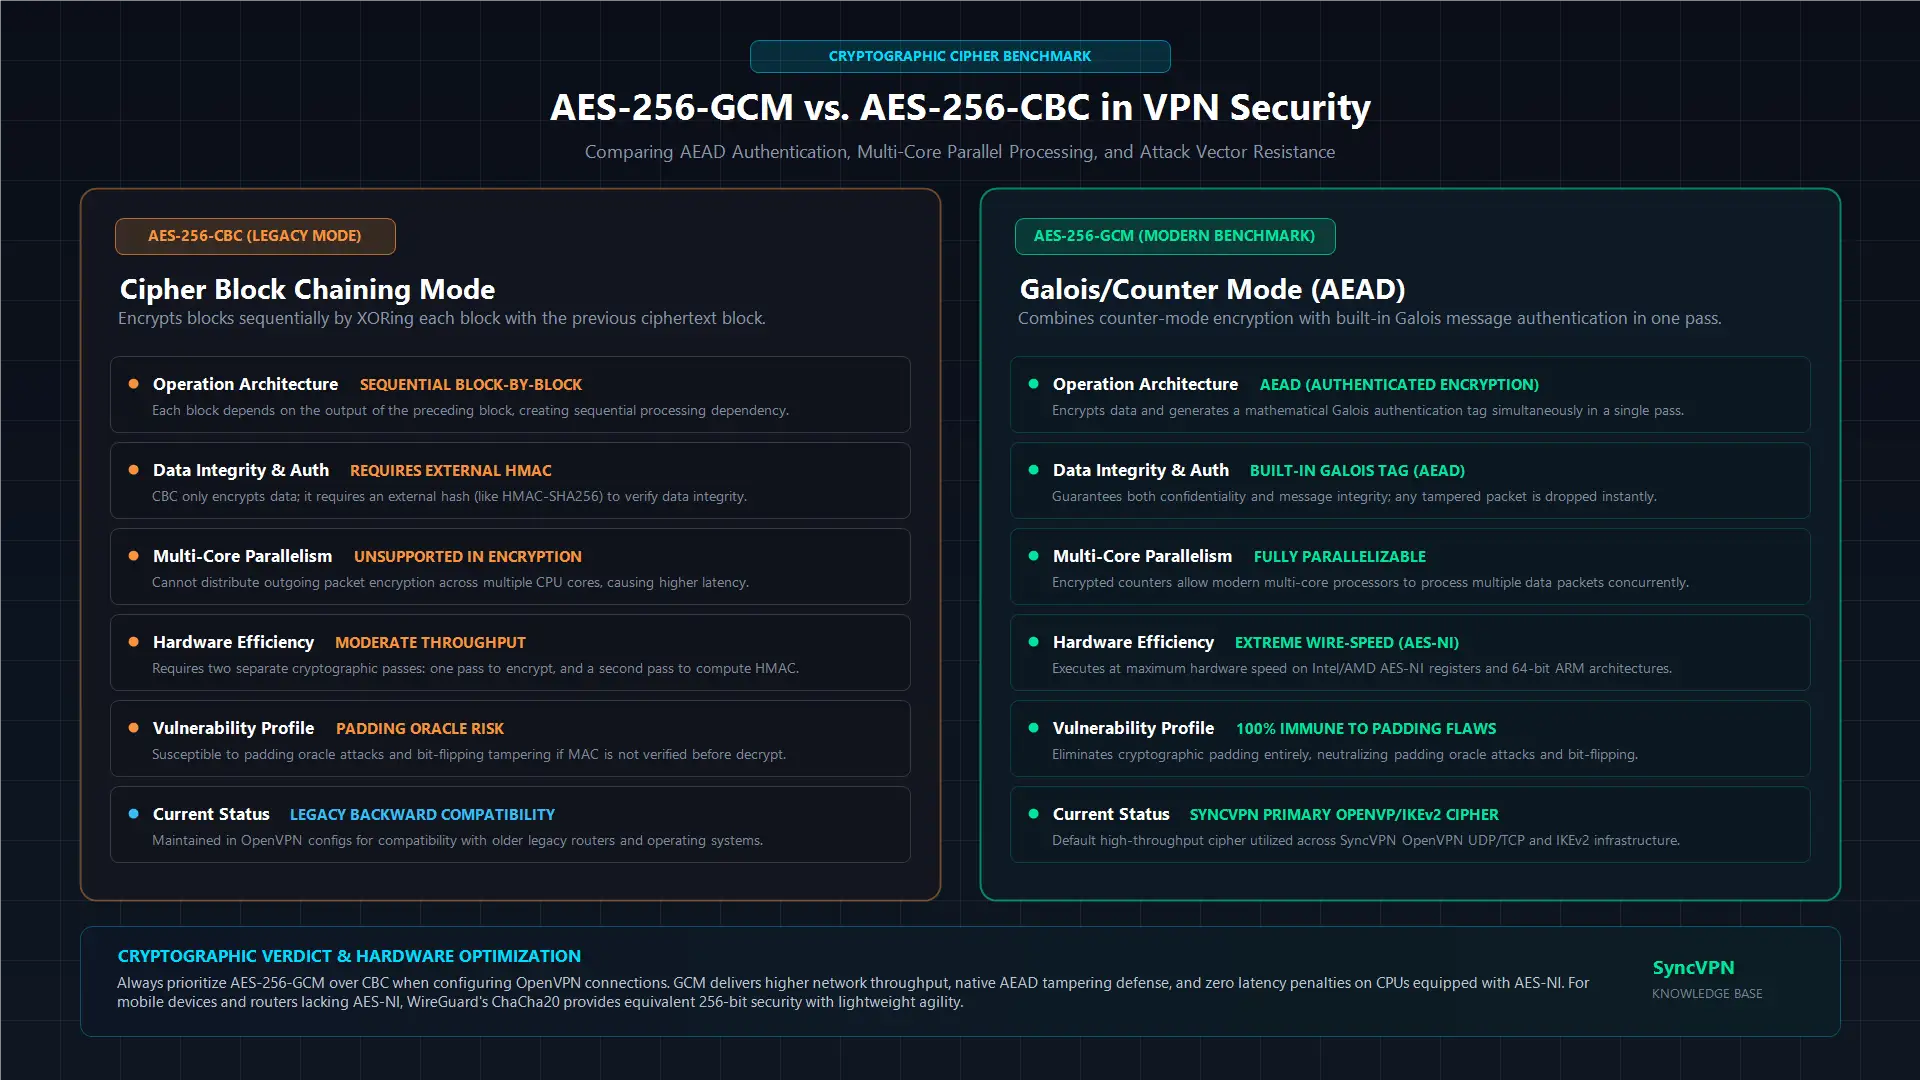
گفتن اینکه یک VPN از "AES-256" استفاده میکند فقط نیمی از ماجرا است. حالت عملیاتی تعیین میکند که چگونه الگوریتم بلوکهای داده را مدیریت کرده و صحت بستهها را بررسی میکند. دو حالت برجسته در مهندسی VPN عبارتند از CBC و GCM.
| ویژگی معماری | AES-256-CBC (زنجیره بلوک کدگذاری) | AES-256-GCM (حالت گاوسی/کانتر) |
|---|---|---|
| نوع عملیات | فقط رمزگذاری (نیاز به HMAC جداگانه) | رمزگذاری صحتسنجیشده (AEAD داخلی) |
| پردازش موازی | فقط دنبالهای (کندتر در CPUهای چند هستهای) | کاملاً موازیسازی شده (حداکثر توان عملیاتی) |
| سرعت محاسبات | متوسط | بسیار سریع |
| تأیید صحت | نیاز به هش خارجی (مثلاً HMAC-SHA256) | برچسب صحتسنجی گالیسی داخلی |
| نمایه آسیبپذیری | مستعد حملات پدینگ اوراکل در پیکربندی نادرست | مصون از سوءاستفادههای مبتنی بر پدینگ |
| توصیه صنعت | استاندارد قدیمی | معیار مدرن صنعت |
در حالت AES-CBC، هر بلوک متن اصلی قبل از رمزگذاری با بلوک رمز شده قبلی XOR میشود. CBC به تنهایی صحت دادهها را تأیید نمیکند و نیاز به هش رمزنگاری ثانویه دارد.
پروتکلهای مدرن AES-256-GCM را ترجیح میدهند زیرا رمزگذاری صحتسنجیشده با دادههای مرتبط (AEAD) ارائه میدهد. GCM دادهها را با مکانیزم کانتر رمزگذاری میکند و همزمان برچسب احراز صحت با ضرب در میدان گاوسی تولید میکند. این حالت اجازه میدهد بلوکهای داده به طور همزمان روی هستههای CPU پردازش شوند و توان عملیاتی بالاتر و تأخیر کمتر با حذف بردارهای حمله پدینگ اوراکل ارائه میدهد.
آیا AES-256 سرعت اینترنت شما را کاهش میدهد؟ نقش AES-NI
یک تصور رایج این است که اجرای رمزگذاری ۱۴ مرحلهای باید سرعت اینترنت شما را کاهش دهد. در حالی که سربار رمزنگاری باعث تأخیرهای پردازشی بسیار کوچک میشود، سختافزارهای مدرن عملاً این جریمه را با مجموعه دستورالعملهای تخصصی حذف کردهاند.
تولیدکنندگان CPU پیشرو، تسریع سختافزاری را مستقیماً در سیلیکون تعبیه کردهاند:
پردازندههای Intel و AMD از AES-NI (دستورالعملهای جدید AES) بهره میبرند که عملیات پیچیده AES را در سطح رجیستر سختافزار اجرا میکند به جای شبیهسازی نرمافزاری.
معماریهای مدرن ARM (که در Apple Silicon، گوشیهای اندروید و روترهای مدرن استفاده میشوند) شامل توسعههای رمزنگاری ARM هستند که تسریع سختافزاری برای وظایف رمزنگاری فراهم میکنند.
دستگاههای مدرن AES-256 را با سرعت خط انتقال پردازش میکنند، بنابراین هر کاهش سرعت ظاهری هنگام استفاده از VPN به ندرت ناشی از محاسبات رمزگذاری است. تغییرات سرعت عمدتاً ناشی از فاصله فیزیکی تا سرور، ترافیک مسیریابی ISP یا تأخیر محلی وایفای است نه رمزگذاری AES.
AES-256 در مقابل ChaCha20: چشمانداز پروتکلهای مدرن
در حالی که AES-256 اساس پروتکلهای OpenVPN و IKEv2/IPsec است، پروتکلهای جدیدتری مانند WireGuard از ChaCha20-Poly1305 استفاده میکنند. درک مقایسه این الگوریتمها روشن میکند چرا ارائهدهندگان مدرن هر دو را ارائه میدهند.
ChaCha20 یک رمز جریانی ۲۵۶ بیتی است که توسط دنیل جی. برنشتاین طراحی شده. روی آرایههای وضعیت ۵۱۲ بیتی کار میکند و با Poly1305 برای احراز هویت رمزنگاری جفت شده است.
روی CPUهای دسکتاپ و گوشیهای هوشمند پرچمدار: پردازندههایی که دارای تسریع سختافزاری AES-NI هستند، سرعت اجرای AES-256 و ChaCha20 تقریباً برابر و بسیار سریع دارند.
روی سختافزارهای اقتصادی و روترهای کممصرف: پردازندههایی که تسریع AES-NI سختافزاری ندارند معمولاً عملکرد کمتری هنگام اجرای AES-256 در نرمافزار دارند. ChaCha20 بهطور ویژه برای ارائه عملکرد فوقالعاده سریع روی رجیسترهای CPU عمومی طراحی شده بدون نیاز به دستورالعملهای سختافزاری اختصاصی.
هر دو الگوریتم قدرت رمزنگاری ۲۵۶ بیتی بدون سازش ارائه میدهند. فراهمکنندگان پیشرفته زیرساخت چندپروتکلی حفظ میکنند تا کاربران بتوانند براساس سختافزار و نیاز مسیریابی خود از AES-256 در OpenVPN یا ChaCha20 در WireGuard بهره ببرند.
آیا AES-256 در مقابل رایانههای کوانتومی ایمن است؟
رایانههای کوانتومی الگوریتمهایی ارائه میدهند که رمزنگاری کلید عمومی نامتقارن سنتی (مانند RSA و دیفی-هلمن) را با حل مسائل لگاریتم گسسته و تجزیه عدد اول از طریق الگوریتم شور به چالش میکشند.
الگوریتمهای متقارن مانند AES-256 با مکانیزم کوانتومی متفاوتی به نام الگوریتم گروور روبرو هستند. الگوریتم گروور سرعت جستجوی پایگاه داده بدون ساختار را بهصورت درجه دوم بهبود میبخشد و عملاً امنیت ریاضی کلید متقارن را نصف میکند:
کلید AES-128 در صورت اعمال الگوریتم گروور به سطح امنیت مؤثر ۶۴ بیت کاهش مییابد، که در دسترس رایانههای کوانتومی آینده با خطای کم قرار میگیرد.
کلید AES-256 وقتی الگوریتم گروور روی آن اعمال شود، به سطح امنیت پسا-کوانتومی مؤثر ۱۲۸ بیت کاهش مییابد.
از آنجا که فضای کلید ۱۲۸ بیتی هنوز به ۲ به توان ۱۲۸ عملیات برای جستجوی فراگیر نیاز دارد که مانعی محاسباتی بسیار بزرگتر از هر ماشین فیزیکی قابل تصور طبق قوانین ترمودینامیک کوانتومی است، AES-256 رسماً به عنوان مقاوم در برابر کوانتوم طبقهبندی میشود. مدتها پس از انتقال زیرساخت کلید عمومی قدیمی به استانداردهای پسا-کوانتومی، AES-256 همچنان از نظر محاسباتی غیرقابل شکستن باقی خواهد ماند.
خلاصه و نکات کلیدی
AES-256 یک رمز بلوکی متقارن است که دادهها را در بلوکهای ۱۲۸ بیتی از طریق ۱۴ دوره ریاضی با کلید ۲۵۶ بیتی پردازش میکند.
جستجوی فراگیر کلید AES-256 با استفاده از همه ابرکامپیوترهای ترکیب شده زمین میلیاردها سال طول میکشد، که آن را به استاندارد طلایی پذیرفته شده برای امنیت دولتی و مالی تبدیل کرده است.
AES-256-GCM استاندارد مدرن برای VPNها است که رمزگذاری صحتسنجیشده با توان عملیاتی بالاتر و بار پردازشی کمتر نسبت به حالت قدیمی CBC ارائه میدهد.
پردازندههای مدرن از AES-NI و افزونههای رمزنگاری ARM برای پردازش AES-256 با سرعت سختافزاری استفاده میکنند و تأثیر قابلتوجهی بر سرعت اینترنت ندارند.
در حالی که WireGuard از ChaCha20 برای تطبیقپذیری سختافزاری سبک استفاده میکند، AES-256 پایه اثبات شده و آزمایش شده در زیرساخت شبکههای OpenVPN و IKEv2 سازمانی باقی میماند.


