وایفای رایگان همه جا پیدا میشود. میتوانید در فرودگاهها، هتلها، کافیشاپها، مراکز خرید و حتی وسایل حملونقل عمومی متصل شوید. این راحت است، مصرف داده موبایل را کاهش میدهد و ارتباط را زمانی که از خانه دور هستید آسانتر میکند.
اما آیا وایفای عمومی واقعا ایمن است؟
پاسخ کوتاه این است که وایفای عمومی میتواند برای مرور روزمره به طور معقولی ایمن باشد، مخصوصا زمانی که وبسایتها و برنامهها از رمزگذاری مدرن استفاده میکنند. با این حال، شبکههای عمومی هنوز ممکن است شما را در معرض خطرات حریم خصوصی، نقاط دسترسی جعلی، تلاشهای فیشینگ و تهدیدات امنیتی دیگر قرار دهند.
خبر خوب این است که نیازی نیست کاملاً از وایفای عمومی اجتناب کنید. چند عادت امنیتی عملی میتواند به طور قابل توجهی ریسک شما را کاهش دهد.
در این راهنما، یاد خواهید گرفت وایفای عمومی چگونه کار میکند، چه چیزی برخی شبکهها را پرخطر میکند، چگونه HTTPS و VPNها اتصال شما را محافظت میکنند و قبل از اتصال به شبکهای ناآشنا چه باید کرد.
وایفای عمومی چیست؟
وایفای عمومی اتصال اینترنت بیسیمی است که به بازدیدکنندگان، مشتریان یا عموم مردم ارائه میشود.
اغلب در مکانهایی مانند:
فرودگاهها و ایستگاههای قطار
هتلها و واحدهای اجاره تعطیلات
کافیشاپها و رستورانها
مراکز خرید
کتابخانهها و دانشگاهها
مکانهای کنفرانس
حملونقل عمومی
برخی شبکههای وایفای عمومی کاملاً باز هستند و میتوانید بدون وارد کردن رمزعبور به آنها بپیوندید.
برخی دیگر نیاز به رمز عبور مشترک دارند یا شما را ملزم میکنند تا شرایط را در صفحه ورود که معمولاً پرتال اسیر نامیده میشود، بپذیرید.
تفاوت اصلی بین وایفای عمومی و شبکه خانگی شما، کنترل است.
در خانه معمولاً میتوانید روتر، تنظیمات امنیت بیسیم و دستگاههای مجاز به اتصال را مدیریت کنید.
در وایفای عمومی، معمولاً نمیدانید شبکه چگونه پیکربندی شده، چه کسی آن را مدیریت میکند یا چه حفاظتهای امنیتی وجود دارد.
این عدم قطعیت یکی از دلایل است که باید در اتصال دقت بیشتری داشته باشید.
آیا استفاده از وایفای عمومی ایمن است؟
وایفای عمومی همیشه خطرناک نیست.
مرورگرهای مدرن و بسیاری از برنامهها برای محافظت از اطلاعاتی که بین دستگاه شما و سرویسهای آنلاین منتقل میشود، از رمزگذاری استفاده میکنند.
برای مثال، وقتی از وبسایت بانکی معتبر با HTTPS بازدید میکنید، محتوای اتصال شما رمزگذاری میشود. کسی که روی همان شبکه وایفای عمومی است نباید با مشاهده ترافیک HTTPS به درستی محافظت شده، رمز عبور بانکی شما را بخواند.
این پیشرفت مهمی نسبت به روزهای اولیه وایفای عمومی است که وبسایتهای غیررمزگذاریشده بسیار رایجتر بودند.
با این حال، HTTPS همه خطرات را از بین نمیبرد.
ممکن است شبکه توسط فردی که به او اعتماد ندارید اداره شود. مهاجمان میتوانند نقاط دسترسی جعلی ایجاد کنند، لینکهای فیشینگ پخش کنند یا دستگاهها را با تنظیمات ناامن هدف بگیرند.
امنیت وایفای عمومی به عوامل مختلفی بستگی دارد: خود شبکه، امنیت دستگاه شما، برنامههایی که استفاده میکنید و اقداماتی که انجام میدهید.
چرا وایفای عمومی میتواند پرخطر باشد؟
شبکههای وایفای عمومی برای فراهم کردن دسترسی آسان به اینترنت طراحی شدهاند.
متأسفانه، برخی ویژگیهایی که استفاده از آنها را آسان میکنند میتوانند چالشهای امنیتی ایجاد کنند.
برای مثال، شبکهای که به همه اتصال میدهد ممکن است شامل دستگاههایی باشد که شما نمیشناسید یا به آنها اعتماد ندارید.
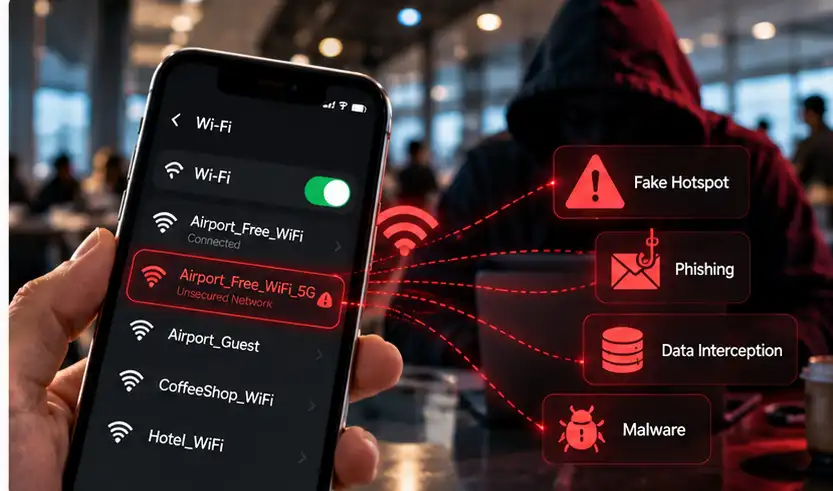
یک مهاجم همچنین ممکن است نقطه دسترسی جداگانهای بسازد که تقریباً شبیه نمونه اصلی به نظر برسد.
این شرایط میتواند منجر به چند نوع تهدید شود.
ریسکهای اصلی امنیتی وایفای عمومی
1. نقاط دسترسی وایفای جعلی و حملات دوقلوی شیطانی
تصور کنید در حال انتظار برای پرواز هستید و دو شبکه میبینید:
Airport_Guest_WiFi
Airport_Free_WiFi
کدام معتبر است؟
یک مهاجم میتواند نقطه دسترسی ای با نام شبیه شبکه رسمی بسازد. این معمولاً به عنوان حمله دوقلوی شیطانی شناخته میشود.
اگر به نقطه دسترسی جعلی متصل شوید، مهاجم ممکن است شبکهای را کنترل کند که ترافیک شما از آن عبور میکند.
ممکن است سعی کند شما را به صفحه ورود جعلی هدایت کند، اطلاعات اتصال موجود را مشاهده کند یا با ترافیکی که به درستی رمزگذاری نشدهاست دستکاری کند.
البته اتصال به نقطه دسترسی جعلی بدین معنی نیست که مهاجم بتواند محتوای اتصال HTTPS با امنیت صحیح را بخواند.
چگونه ریسک را کاهش دهید: پیش از اتصال نام شبکه رسمی را از کارمند یا منبع قابل اعتماد تأیید کنید.
2. رهگیری ترافیک رمزنگارینشده
وقتی اطلاعات بدون رمزنگاری مناسب از شبکه عبور میکند، کسی با دسترسی کافی به شبکه ممکن است آن را بررسی کند.
این فعالیت گاهی شکار بستهها نامیده میشود.
اتصالات مدرن HTTPS این خطر را تا حد زیادی کاهش میدهد که محتوای وبسایت و اطلاعات ورود فاش شود.
با این حال، وبسایتهای قدیمی، برنامههای نادرست تنظیم شده یا خدماتی که اطلاعات را بدون رمز ارسال میکنند ممکن است همچنان دادههای حساس را فاش کنند.
چگونه ریسک را کاهش دهید: از وبسایتهای HTTPS استفاده کنید، برنامههای خود را بهروز نگه دارید و VPN قابل اعتمادی برای لایه اضافی حریم خصوصی شبکه در نظر بگیرید.
3. حملات آدممیانجی (MITM)
حمله آدممیانجی زمانی رخ میدهد که فردی بین دو طرف ارتباط قرار میگیرد تا ترافیک آنها را مشاهده یا دستکاری کند.
در شبکه غیرقابل اعتماد، ممکن است مهاجم سعی کند ارتباطات را مختل کند، کاربران را هدایت مجدد کند یا از برنامههایی که اتصالهای امن را به درستی تأیید نمیکنند سوء استفاده کند.
پیادهسازی صحیح HTTPS در مقابل این حملات دفاع میکند زیرا ترافیک را رمزگذاری کرده و وبسایتی که به آن متصل میشوید را احراز هویت میکند.
VPN میتواند محافظت اضافی با رمزگذاری ترافیک بین دستگاه و سرور VPN فراهم کند.
چگونه ریسک را کاهش دهید: هشدارهای گواهی امنیتی را هرگز نادیده نگیرید، از وبسایتهای ناامن اجتناب کنید و برنامههای بهروزشده با رمزگذاری صحیح استفاده کنید.
4. فیشینگ و صفحات ورود جعلی
برخی شبکههای وایفای از شما میخواهند پیش از دسترسی به اینترنت صفحهای را باز کنید.
پرتالهای اسیر معتبر ممکن است از شما بخواهند شرایط را بپذیرید، شماره اتاق وارد کنید یا اطلاعات دیگری که مکانی نیاز دارد را ارائه دهید.
مهاجمان میتوانند این صفحات را جعل کنند.
پرژتال جعلی ممکن است رمز عبور ایمیل، جزئیات پرداخت یا اطلاعات حساس دیگر را تحت عنوان ارائه دسترسی به اینترنت درخواست کند.
HTTPS و VPN نمیتوانند شما را در صورتی که خودتان اطلاعات ورود را در سایت جعلی وارد کنید محافظت کنند.
چگونه ریسک را کاهش دهید: اطمینان حاصل کنید که پرتال به مکان مربوط است و نسبت به درخواستهای ناگهانی برای رمز عبور حساب یا اطلاعات مالی مشکوک باشید.
5. افشای دستگاهها در شبکههای مشترک
وایفای عمومی فقط مربوط به وبسایتها نیست.
بسته به پیکربندی شبکه، سایر دستگاههای متصل ممکن است قادر به کشف یا ارتباط با سرویسهای روی لپتاپ یا تلفن شما باشند.
این ممکن است مشکلساز باشد اگر دستگاه شما ویژگیهای بهاشتراکگذاری فایل غیرضروری فعال دارد یا سرویسهای آسیبپذیری را در معرض قرار میدهد.
برخی شبکههای عمومی دستگاههای متصل به هم را ایزوله میکنند، اما نباید فرض کنید هر نقطه دسترسی این حفاظت را ارائه میدهد.
چگونه ریسک را کاهش دهید: پروفایل شبکه عمومی دستگاه را استفاده کنید، فایروال را فعال نگه دارید و بهاشتراکگذاری فایل را وقتی نیاز ندارید غیرفعال کنید.
6. نظارت شبکه و خطرات حریم خصوصی
حتی وقتی HTTPS محتوای مرور شما را محافظت میکند، اپراتور شبکه ممکن است هنوز برخی اطلاعات اتصال را مشاهده کند.
بسته به دستگاه شما و پیکربندی شبکه، این اطلاعات میتواند شامل موارد زیر باشد:
زمان اتصال دستگاه شما
مدت زمان اتصال شما
میزان داده منتقل شده
اطلاعات شبکه محلی دستگاه شما
برخی اطلاعات مقصد یا DNS که به سایر روشها رمزگذاری نشده است
یک VPN کارآمد میتواند اطلاعات مقصد قابل مشاهده را برای شبکه محلی کاهش دهد زیرا ترافیک پشتیبانیشده را از طریق تونل رمزگذاری شده هدایت میکند.
اما شبکه همچنان میتواند ببیند که شما با سرور VPN در حال ارتباط هستید، همچنین زمانبندی اتصال و حجم ترافیک.
آیا رمز عبور وایفای عمومی را ایمن میکند؟
شبکه وایفای محافظت شده با رمز عبور میتواند حفاظت بهتری نسبت به نقطه دسترسی کاملاً باز ارائه دهد.
با این حال، رمز عبور وایفای با رمزگذاری انتها به انتها یکسان نیست.
در کافیشاپ یا هتل، بسیاری از غریبهها ممکن است به همان رمز عبور دسترسی داشته باشند.
همچنین شما لزوماً نمیدانید روتر چگونه پیکربندی شده یا آیا اپراتور شبکه قابل اعتماد است یا خیر.
رمز عبور باید به عنوان یکی از اقدامات امنیتی در نظر گرفته شود، نه مدرکی که شبکه کاملاً امن است.
قویترین روش ترکیب امنیت مناسب وایفای با HTTPS، نرمافزار بهروز و عادات مرور ایمن است.
چگونه در وایفای عمومی از خود محافظت کنیم: ۱۰ نکته عملی
برای استفاده ایمنتر از وایفای عمومی نیاز به دانش پیشرفته امنیت سایبری ندارید.
این ده اقدام موثر بسیاری از خطرات رایج را پوشش میدهند.
1. پیش از اتصال، شبکه را تأیید کنید
همیشه نام شبکه را بررسی کنید.
اگر در هتل، کافیشاپ یا فرودگاه هستید، از کارکنان سوال کنید کدام شبکه رسمی است.
فرض نکنید شبکه با سیگنال قویتر یا نام قانعکنندهتر معتبر است.
وقتی چند شبکه با نامهای تقریباً مشابه وجود دارد، مراقب باشید.
2. از وبسایتهای HTTPS استفاده کنید
HTTPS اطلاعات رد و بدلشده بین مرورگر و وبسایت را رمزگذاری میکند.
این به محافظت از رمز عبورها، پیامها و اطلاعات دیگر کمک میکند.
قبل از وارد کردن اطلاعات حساس، بررسی کنید آدرس وبسایت با https:// شروع شود و مرورگر هشدار امنیتی ندهد.
به یاد داشته باشید HTTPS تضمین اتصال محافظتشده به وبسایت خاص است اما تضمین نمیکند وبسایت خود قابل اعتماد باشد.
وبسایتهای جعلی نیز ممکن است از HTTPS استفاده کنند.
3. برای حریم خصوصی بیشتر از VPN قابل اعتماد استفاده کنید
VPN تونل رمزگذاری شدهای بین دستگاه و سرور VPN ایجاد میکند.
وقتی VPN به درستی کار میکند، شبکه وایفای عمومی نمیتواند به راحتی ترافیک داخل تونل را مشاهده کند.
این محافظت حریم خصوصی را فراتر از تکیه فقط بر اتصالهای تکتک وبسایتها فراهم میکند.
خصوصاً زمانی که به اپراتور شبکه اعتماد ندارید یا میخواهید اطلاعات مقصدی که به شبکه محلی نمایان است را کاهش دهید، مفید است.
با این حال VPN جایگزین HTTPS، آنتیویروس یا مرور ایمن نیست.
4. اتصال خودکار به شبکههای ناآشنا را غیرفعال کنید
بسیاری از دستگاهها میتوانند به شبکههایی که قبلاً استفاده کردهاند، به طور خودکار متصل شوند.
این در خانه راحت است اما در شبکههای عمومی ممکن است مطلوب نباشد.
یک مهاجم ممکن است شبکهای با همان نام نقطه دسترسی سابق معتبر بسازد.
تنظیمات وایفای خود را بررسی و اتصال خودکار به شبکههای ناآشنا یا غیر ضروری را غیرفعال کنید.
5. دستگاه و برنامههای خود را بهروز نگه دارید
بروزرسانیهای نرمافزاری اغلب شامل رفع مشکلات امنیتی هستند.
سیستمعامل، مرورگر و برنامههای قدیمی ممکن است آسیبپذیریهایی داشته باشند که مهاجمان بتوانند بهرهبرداری کنند.
در صورت امکان بروزرسانی خودکار را فعال کنید و وصلههای امنیتی مهم را مرتباً نصب کنید.
این محافظت دستگاه شما را در وایفای عمومی و سایر شبکهها تضمین میکند.
6. به اشتراک گذاری غیرضروری فایل را خاموش کنید
اشتراکگذاری فایل، کشف دستگاه و سایر سرویسهای شبکه محلی در شبکههای معتبر مفید است.
در وایفای عمومی ممکن است این خدمات عملکردهای غیرضروری به دستگاههای نزدیک باز کنند.
از تنظیمات شبکه عمومی سیستمعامل استفاده و ویژگیهای اشتراکگذاری غیرضروری را غیرفعال کنید.
فایروال را فعال نگه دارید.
7. از رمزهای عبور قوی و احراز هویت چند عاملی استفاده کنید
VPN نمیتواند همه نفوذهای حساب را پیشگیری کند.
اگر رمز عبورتان را در صفحه فیشینگ وارد کنید، مهاجم ممکن است آن را به دست آورد.
برای حسابهای مهم رمزهای متفاوتی استفاده کنید و احراز هویت چندعاملی (MFA) را فعال کنید.
مدیر رمز عبور میتواند به جلوگیری از تکرار رمز عبور و شناسایی آدرسهای مشکوک کمک کند.
8. مراقب فعالیتهای حساس باشید
استفاده از وبسایت بانکی معتبر HTTPS در وایفای عمومی ذاتاً ناامن نیست.
با اینحال، تراکنشهای مالی و دسترسی به اطلاعات کاری محرمانه نیازمند دقت بیشتری است.
اگر شبکه مش suspicious به نظر میرسد، مرورگر هشدار گواهی میدهد یا صفحه ورود شکبرانگیز است، فعالیت را به تعویق بیاندازید.
برای اطمینان بیشتر ممکن است از اتصال سلولار یا هاتاسپات شخصی استفاده کنید.
9. از دانلودها و پنجرههای بازشو مشکوک دوری کنید
مهاجمان گاهی از هشدارهای جعلی، دانلودهای ناخواسته یا لینکهای گمراهکننده برای نصب نرمافزار بهره میگیرند.
VPN به تنهایی دانلودها را امن نمیکند.
از نصب برنامهها از منابع ناآشنا پرهیز کنید و دستورالعملهای ناگهانی مبنی بر نیاز به بهروزرسانی امنیتی فوری را دنبال نکنید.
10. پس از اتمام شبکه را فراموش کنید
وقتی دیگر نیازی به اتصال به وایفای عمومی ندارید، آن را از شبکههای ذخیرهشده دستگاه حذف کنید.
این از اتصال خودکار بعدی جلوگیری میکند.
این عادت ساده احتمال در معرض قرار گرفتن ناروا به شبکههایی که کنترل ندارید را کاهش میدهد.
چکلیست ایمنی وایفای عمومی
قبل از شروع به استفاده در شبکهای ناآشنا این چکلیست سریع را به کار ببرید.
بررسی امنیتی | چه کاری انجام دهید |
|---|---|
هویت شبکه | نام وایفای رسمی را تأیید کنید |
امنیت وبسایت | از HTTPS استفاده کنید و هشدارهای مرورگر را رعایت کنید |
محافظت VPN | برای حریم خصوصی بیشتر به VPN اعتمادشده متصل شوید |
اتصال خودکار | اتصال خودکار به شبکههای ناآشنا را غیرفعال کنید |
امنیت دستگاه | فایروال و نرمافزار خود را بهروز نگه دارید |
اشتراک فایل | بهاشتراکگذاری غیرضروری را غیرفعال کنید |
محافظت حساب | از رمزهای منحصربهفرد و MFA استفاده کنید |
فعالیت حساس | اگر شبکه مش suspicious است از اتصال معتبر استفاده کنید |
دانلودها | از فایلها و درخواستهای نرمافزاری ناگهانی دوری کنید |
بعد از استفاده | در صورت مناسب بودن اتصال را قطع کنید و شبکه را فراموش کنید |
این اقدامات برای استفاده از وایفای عمومی در لپتاپ، تلفن هوشمند یا تبلت مفید هستند.
چگونه VPN شما را در وایفای عمومی محافظت میکند؟
VPN اتصالی رمزگذاری شده اضافی بین دستگاه شما و سرور VPN فراهم میکند.
بدون VPN دستگاه شما از طریق شبکه عمومی به وبسایتها و خدمات متصل میشود. HTTPS ممکن است محتوای آن اتصالها را رمزگذاری کند اما شبکه هنوز برخی اطلاعات اتصال را مشاهده میکند.
با VPN عملکردی صحیح، ترافیک پشتیبانیشده از طریق تونل رمزگذاری شده قبل از رسیدن به سرور VPN هدایت میشود.
این به محافظت از ترافیک در برابر مشاهده توسط اپراتور وایفای عمومی و دیگرانی که به شبکه دسترسی دارند کمک میکند.
چه چیزهایی هنگام روشن کردن VPN تغییر میکند؟
ملاحظه حریم خصوصی | بدون VPN | با VPN |
|---|---|---|
محتوای وبسایت HTTPS | توسط HTTPS رمزگذاری شده | هنوز توسط HTTPS رمزگذاری شده |
ترافیک داخل تونل VPN | تونل VPN ندارد | بین دستگاه و سرور VPN محافظت شده |
قابلیت مشاهده مقصد توسط شبکه محلی | برخی اطلاعات مقصد قابل مشاهده است | عموماً برای ترافیک تونل کاهش یافته |
IP عمومی شناخته شده توسط وبسایتها | معمولاً IP عمومی شبکه شماست | معمولاً IP عمومی سرور VPN است |
فراداده اتصال شبکه | برای اپراتور شبکه قابل مشاهده است | برخی فراداده هنوز قابل مشاهده است |
محافظت در برابر فیشینگ | تضمین نشده | تضمین نشده |
محافظت در برابر بدافزار | تضمین نشده | تضمین نشده |
VPN آنچه شبکه محلی میتواند ببیند را تغییر میدهد اما همه خطرات امنیتی آنلاین را حذف نمیکند.
همچنین تغییر میدهد که چه کسی را میخواهید با برخی اطلاعات اتصال اعتماد کنید. ارائهدهنده VPN شما ممکن است قادر به مشاهده برخی فراداده مربوط به ترافیک عبوری از سرویسش باشد.
این انتخاب ارائهدهنده قابل اعتماد را مهم میکند.
آیا HTTPS به تنهایی در وایفای عمومی کافی است یا VPN هم لازم است؟
HTTPS و VPN بخشهای مختلفی از اتصال شما را محافظت میکنند.
HTTPS ارتباط بین دستگاه شما و وبسایت یا سرویس آنلاین را ایمن میکند.
VPN ترافیک بین دستگاه شما و سرور VPN را ایمن میکند.
برای مرور معمولی روی وبسایتهای HTTPS-ایمن شده به درستی، HTTPS محافظت مهمی در برابر رهگیری محلی فراهم میکند.
VPN میتواند وقتی میخواهید اطلاعات قابل مشاهده توسط شبکه محلی را کاهش دهید یا ترافیکی را که ممکن است خارج تونل رمزگذاری شده سفر کند محافظت اضافی ارائه دهد، ارزش افزوده داشته باشد.
این محافظتها مکمل یکدیگر هستند و جایگزین هم نیستند.
نکته مهم این است که نیازی نیست فرض کنید هر جلسه وایفای عمومی بدون VPN خطرناک است.
به جای آن، بفهمید چه محافظتی دارید و چه زمانی اضافه کردن لایه اضافی مفید است.
چگونه از SyncVPN در وایفای عمومی استفاده کنیم
SyncVPN میتواند هنگام اتصال به شبکه بیسیم ناآشنا محافظت تونل VPN را اضافه کند.
فرآیند کلی ساده است.
گام ۱: اطمینان حاصل کنید که شبکه وایفای معتبر است
قبل از اتصال، نام شبکه رسمی را تأیید کنید.
از اتصال به شبکههای مشکوک با نامهای غیرمنتظره یا نیاز به ورود خودداری کنید.
گام ۲: ورود لازم به وایفای را کامل کنید
برخی نقاط دسترسی عمومی پرتال اسیری نمایش میدهند که باید شرایط را بپذیرید یا احراز هویت انجام دهید تا به اینترنت دسترسی پیدا کنید.
ابتدا فرآیند اتصال شبکه معتبر را کامل کنید.
از وارد کردن رمز عبورهای حساب یا اطلاعات حساس در صفحات غیر مرتبط خودداری کنید.
گام ۳: برنامه SyncVPN را باز کنید
وقتی اینترنت در دسترس شد، برنامه SyncVPN را روی دستگاه خود اجرا کنید.
اطمینان حاصل کنید که برنامه بهروز است.
گام ۴: به سرور VPN متصل شوید
یک سرور مناسب انتخاب کرده و اتصال VPN را برقرار کنید.
اگر برنامه گزینه پروتکل هوشمند را دارد، میتواند یک نقطه شروع مناسب باشد.
صبر کنید تا SyncVPN تأیید کند که اتصال VPN برقرار شده است.
گام ۵: تنظیمات اتصال خود را بررسی کنید
اگر نسخه SyncVPN شما محافظت Kill Switch را پشتیبانی میکند، نحوه عملکرد این ویژگی را هنگام قطع اتصال VPN بررسی کنید.
Kill Switch میتواند از انتقال ترافیک به مسیر بدون محافظت در هنگام قطع ناگهانی VPN جلوگیری کند.
همچنین تنظیمات تونلزنی تقسیم شده را بررسی کنید اگر استفاده میکنید.
برنامههایی که به طور عمد از VPN مستثنی شدهاند محافظت تونل VPN را دریافت نمیکنند.
گام ۶: با احتیاطهای معمول امنیتی مرور کنید
ادامه دهید به استفاده از وبسایتهای HTTPS، احراز هویت قوی و برنامههای بهروز.
بخاطر داشته باشید VPN نمیتواند تشخیص دهد که هر وبسایت یا فایل دانلود شده ایمن است یا نه.
برای دستورالعملهای دقیقتر، به راهنماهای مرکز پشتیبانی SyncVPN مراجعه کنید.
اگر VPN شما در وایفای عمومی کار نکرد چکار کنید؟
شبکههای عمومی گاهی از صفحات ورود، قوانین فایروال یا محدودیتهای اتصال استفاده میکنند که با ترافیک VPN تداخل دارند.
اگر SyncVPN متصل نمیشود، مراحل زیر را امتحان کنید.
اتصال اینترنت خود را بررسی کنید. قبل از تلاش برای اتصال به VPN، تأیید کنید که وایفای عمومی کار میکند.
پرتال اسیر را کامل کنید. صفحه ورود شبکه معتبر را باز کرده و احراز هویت لازم را انجام دهید.
دوباره به VPN متصل شوید. وقتی اینترنت در دسترس است، تلاش کنید اتصال VPN جدید برقرار کنید.
سرور دیگری را امتحان کنید. ممکن است سرور دیگری تحت شرایط شبکه شما بهتر کار کند.
تنظیمات پروتکل را بررسی کنید. اگر اتصالهای مبتنی بر UDP محدود شدهاند، ممکن است OpenVPN TCP در جاهایی که پشتیبانی میشود ارزش تست داشته باشد.
تنظیمات امنیتی دستگاه خود را بررسی کنید. قوانین فایروال یا پیکربندیهای شبکه دیگر میتواند بر اتصال تأثیر بگذارد.
در صورت نیاز از شبکه دیگری استفاده کنید. اگر وایفای عمومی همچنان با VPN تداخل دارد و حریم خصوصی برای شما مهم است، اتصال داده سلولار خود را در نظر بگیرید.
تغییر پروتکل VPN تضمین نمیکند که محدودیتهای شبکه را رفع کند.
اگر نتوانستید محافظت لازم را برقرار کنید، از انجام فعالیتهای حساس در شبکهای که به آن اعتماد ندارید اجتناب کنید.
آیا وایفای هتل ایمن است؟
وایفای هتل راحت است اما نباید آن را به طور خودکار شبکهای خصوصی یا قابل اعتماد قلمداد کنید.
برخی هتلها شبکه باز برای مهمان دارند، برخی دیگر به اطلاعات خاص اتاق یا رمز عبور مشترک نیاز دارند.
حتی اگر شبکه به هتل تعلق داشته باشد، پیکربندی و شیوههای امنیتی ممکن است متفاوت باشد.
نام شبکه رسمی را بررسی، از HTTPS استفاده و در صورت نیاز از حفاظت VPN بهره ببرید.
اگر هتل پرتال ورود دارد، قبل از وارد کردن اطلاعات صفحه را معتبر بررسی کنید.
آیا وایفای فرودگاه ایمن است؟
وایفای فرودگاه عمدتاً برای دسترسی معمول به اینترنت مفید است، بهخصوص وقتی وبسایتها و برنامهها رمزگذاری مدرن دارند.
با این حال، فضاهای عمومی شلوغ میتواند تشخیص نقاط دسترسی رسمی از شبکههای مشابه را مشکل کند.
اطلاعات رسمی شبکه فرودگاه را از تابلوها یا کارکنان بگیرید و به حدس و گمان اعتماد نکنید.
از صفحات ورود ناآشنا اجتناب کرده و اتصال خودکار وایفای را مدیریت کنید.
برای حریم خصوصی بیشتر، پس از دسترسی به اینترنت به VPN قابل اعتماد متصل شوید.
آیا وایفای کافیشاپ ایمن است؟
وایفای کافیشاپ بسیاری از ملاحظات مشابه سایر شبکههای مشترک را دارد.
کافیشاپ ممکن است شبکه مهمان با رمز عبور رویتشده عمومی ارائه دهد، که اجازه اتصال به مشتریان زیادی میدهد.
این به معنی مخرب بودن شبکه نیست اما تضمین نمیکند هر دستگاه متصل قابل اعتماد باشد.
از HTTPS استفاده کنید، فایروال دستگاه خود را فعال نگه دارید و بهاشتراکگذاری غیرضروری را غیرفعال کنید.
اگر مرتباً در کافیشاپ کار میکنید، استفاده از VPN و بررسی تنظیمات امنیتی شبکه دستگاه عادات مفیدی هستند.
وایفای عمومی در مقابل داده موبایل: کدام امنتر است؟
اتصال سلولار شخصی معمولاً کنترل بیشتر شما بر شبکهای که استفاده میکنید میدهد نسبت به نقطه دسترسی عمومی ناآشنا.
هاتاسپات شخصی همچنین به شما اجازه میدهد رمز وایفای انتخاب کرده و دستگاههای مجاز را مدیریت کنید.
این میتواند دادههای موبایل یا هاتاسپات شخصی بهدرستی امن گزینه برتر هنگام تمایل به اجتناب از ریسکها در شبکه وایفای مشترک ناشناخته باشد.
با این حال، اتصالات سلولار هم از ردیابی، فیشینگ، بدافزار یا تهدیدات آنلاین دیگر مصون نیستند.
باید همچنان از HTTPS و احتیاطهای امنیتی معمولی استفاده کنید فارغ از نوع اتصال.
اگر به شبکه وایفای مشکوک متصل شدید چه کار کنید؟
اگر فکر میکنید به نقطه دسترسی جعلی وصل شدید یا صفحه ورود مشکوکی مشاهده کردید، بسته به شرایط اقدام کنید.
اگر فقط به شبکه متصل شدید
از وایفای قطع شده و آن را از شبکههای ذخیرهشده حذف کنید.
تنظیمات شبکه دستگاه را بازبینی و بررسی تغییرات ناخواسته بکنید.
اتصال به نقطه مشکوک به تنهایی به معنی این نیست که حسابهای شما هک شدهاند.
اگر رمز عبور وارد کردید
اگر رمز عبور واقعی حساب خود را در صفحه مشکوک وارد کردید، با اتصال معتبر آن را تغییر دهید.
حسابهای دیگر را اگر رمز عبور مشابه داشتند بهروز کنید.
MFA را فعال کنید و فعالیتهای اخیر حساب را بازبینی نمایید.
اگر نرمافزار یا پروفایل تنظیمات نصب کردید
نرمافزار یا پروفایل شبکه ناشناس را با راهنمایی امنیتی دستگاه حذف کنید.
سیستمعامل را بهروزرسانی و اسکن امنیتی قابل اعتماد انجام دهید.
اگر دستگاه متعلق به کارفرما است، تیم IT یا امنیت را مطلع کنید.
اگر اطلاعات پرداخت وارد کردید
با ارائهدهنده پرداخت یا موسسه مالی از طریق وبسایت یا اطلاعات تماس رسمی آنها تماس بگیرید.
شرح دهید چه اتفاقی افتاده و دستورالعملهای جلوگیری از تقلب را دنبال کنید.
اقدام مناسب بهتر از فرض کردن وقوع حادثه از هر اتصال وایفای ناآشنا است.
پرسشهای متداول درباره امنیت وایفای عمومی
آیا وایفای عمومی برای بانکداری امن است؟
استفاده از نرمافزار بانکی معتبر یا وبسایت HTTPS در وایفای عمومی میتواند معقولانه امن باشد زیرا رمزگذاری مناسب اطلاعات تبادلشده را محافظت میکند.
با این حال، باید اطمینان حاصل کنید که سرویس درست را استفاده میکنید، از پرتالهای شبکه مشکوک دوری کنید و از MFA بهره ببرید.
اگر شبکه غیرقابل اعتماد به نظر میرسد، استفاده از داده سلولار احتیاط معقولی است.
آیا کسی میتواند در وایفای عمومی کارهای من را ببیند؟
اپراتور وایفای عمومی ممکن است فراداده اتصال و بسته به پیکربندی، برخی اطلاعات مقصد را مشاهده کند.
HTTPS به طور معمول مانع مشاهده محتوای جلسات وبسایت شما میشود.
VPN میتواند قابلیت مشاهده مقصد ترافیک داخل تونل رمزگذاری شده را کاهش دهد اگرچه بعضی فراداده دیده میشود.
آیا وایفای عمومی میتواند رمزهای عبور شما را بدزدد؟
خود وایفای عمومی به طور خودکار رمزها را نمیدزدد.
مهاجمان ممکن است از روشهای فیشینگ، برنامههای ناامن یا اتصالهای بدون رمزگذاری استفاده کنند.
HTTPS، MFA، مدیر رمز عبور و تأیید وبسایتها کمک میکند ریسکها کاهش یابد.
آیا VPN وایفای عمومی را کاملا امن میکند؟
خیر. VPN ترافیک بین دستگاه و سرور VPN را محافظت میکند اما از فیشینگ، دانلودهای مخرب یا همه اشکال نفوذ دستگاه جلوگیری نمیکند.
VPN بخشی از استراتژی امنیتی وسیعتر است.
آیا وایفای عمومی بدون VPN امن است؟
ممکن است باشد، بخصوص برای مرور معمولی روی وبسایتهای HTTPS امن شده.
اما VPN حفاظت اضافی از شبکه محلی فراهم میکند و ممکن است ترافیکی که در تونل VPN نیست را محافظت کند.
ارزش استفاده به نیازهای حریم خصوصی و محیط شبکه شما بستگی دارد.
آیا وایفای محافظت شده با رمز امنتر از وایفای باز است؟
وایفای رمزگذاری شده میتواند امنیت اتصال بیسیم بهتری ارائه دهد، وابسته به استاندارد و پیکربندی رمزگذاری.
با این حال، رمز عبور اشتراکگذاریشده وسیعاً به معنی شبکه مساوی با شبکه خانگی خصوصی نیست.
آیا هکرها میتوانند از طریق وایفای عمومی به گوشی من دسترسی پیدا کنند؟
دستگاه آسیبپذیر یا سرویس شبکه آسیبپذیر ممکن است در شبکه غیرقابل اعتماد در معرض خطر باشند.
اما صرف اتصال به وایفای عمومی به معنی دسترسی خودکار به گوشی نیست.
بهروزرسانی سیستمعامل و محدود کردن سرویسهای غیرضروری به کاهش این خطر کمک میکند.
آیا باید وقتی از وایفای استفاده نمیکنم آن را خاموش کنم؟
خاموش کردن وایفای میتواند از اتصال ناخواسته جلوگیری کند وقتی نیاز به اتصال بیسیم ندارید.
همچنین میتوانید اتصال خودکار به شبکههای ناآشنا را غیرفعال و نقاط دسترسی قدیمی را حذف کنید.
آیا VPN در وایفای فرودگاه یا هتل کار میکند؟
بله، VPN در بسیاری از شبکههای فرودگاه و هتل کار میکند.
برخی نقاط دسترسی نیاز به ورود صفحه دارند و برخی ممکن است برخی اتصالهای VPN را محدود کنند.
اگر VPN نتواند متصل شود، فرآیند ورود شبکه را بررسی و سرور یا پروتکل دیگری را آزمون کنید.
ایمنترین روش استفاده از وایفای عمومی رایگان چیست؟
شبکه را تأیید کنید، از HTTPS استفاده کنید، نرمافزار را بهروز نگه دارید، از صفحات ورود مشکوک دوری کنید، MFA فعال کنید و VPN قابل اعتماد برای حریم خصوصی بیشتر استفاده کنید.
برای فعالیتهای بسیار حساس، اتصال سلولار شخصی ممکن است گزینه بهتر باشد وقتی نمیتوانید به شبکه عمومی اعتماد کنید.
جمعبندی
وایفای عمومی بخشی راحت از زندگی روزمره است و به لطف رمزگذاری مدرن معمولاً امنتر شده است.
با این حال، اتصال به شبکه ناآشنا نیازمند احتیاط است.
نقاط دسترسی جعلی، صفحات فیشینگ، برنامههای ناامن و سرویسهای دستگاه در معرض تهدید باقی میمانند.
بهترین روش اجتناب کامل از وایفای عمومی نیست بلکه استفاده با حفاظتهای مناسب است.
قبل از اتصال شبکه را تأیید کنید، از HTTPS استفاده کنید، دستگاه خود را بهروز نگه دارید و در وارد کردن اطلاعات حساس دقت کنید.
VPN قابل اعتمادی مانند SyncVPN میتواند با رمزگذاری ترافیک بین دستگاه و سرور VPN، لایهای دیگر از حریم خصوصی اضافه کند و مشاهده توسط شبکه ناآشنا را کاهش دهد.
با عادات امنیتی خوب، این اقدامات به شما کمک میکنند در فرودگاه، هتل، کافیشاپ و هر جایی که روزتان را میگذرانید با اطمینان بیشتری متصل بمانید.