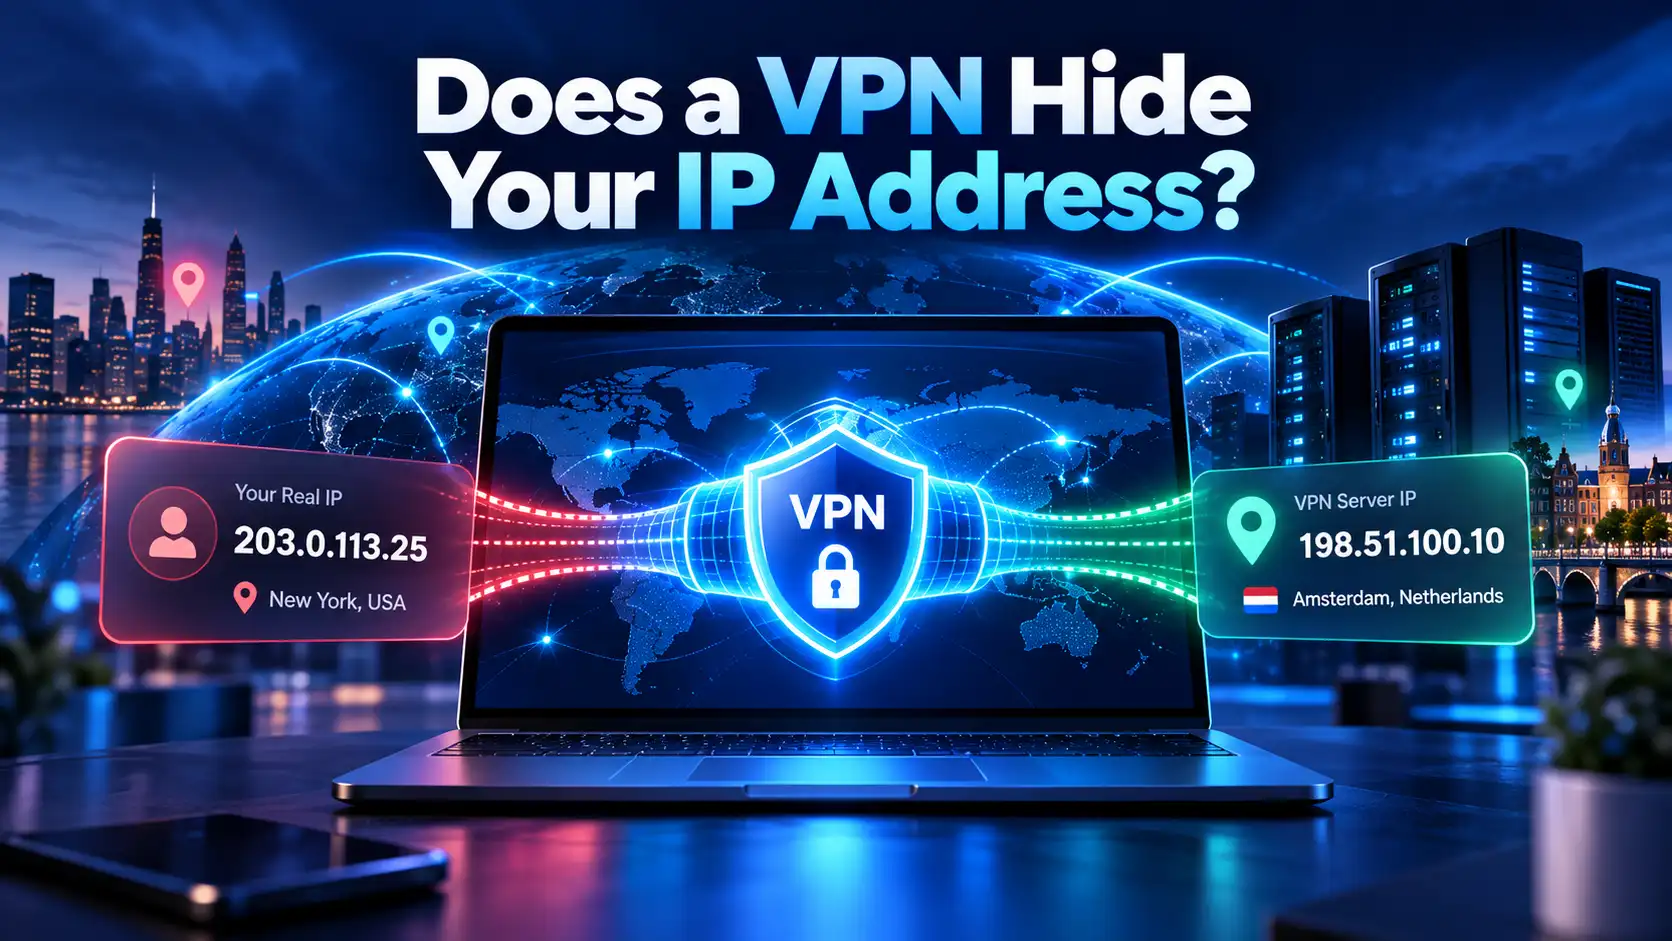
Una fuga de IPv6 se produce cuando tu conexión a internet evita el túnel VPN cifrado para transmitir tráfico IPv6 directamente a través de tu proveedor local de servicios de Internet (ISP). Esta falla técnica expone tu dirección IP personal real, ubicación física y solicitudes en línea a observadores de la red, incluso cuando la interfaz del VPN muestra una conexión segura y activa.
Cuando activas una red privada virtual, esperas anonimato total y cifrado impenetrable. Sin embargo, debido a que la infraestructura global de internet está en una fase de transición entre los protocolos IPv4 antiguos y los modernos estándares IPv6, millones de usuarios sufren fugas de datos silenciosas e indetectadas. En esta guía completa, examinamos por qué ocurren las fugas de IPv6, por qué socavan tu ciberseguridad, cómo probar tu conexión en sesenta segundos y cómo SyncVPN previene automáticamente estas fugas.
La causa principal: IPv4 vs. IPv6 en redes dual-stack
Para entender por qué ocurren las fugas de IPv6, es esencial comprender por qué dos versiones distintas del protocolo de internet operan simultáneamente hoy en día:
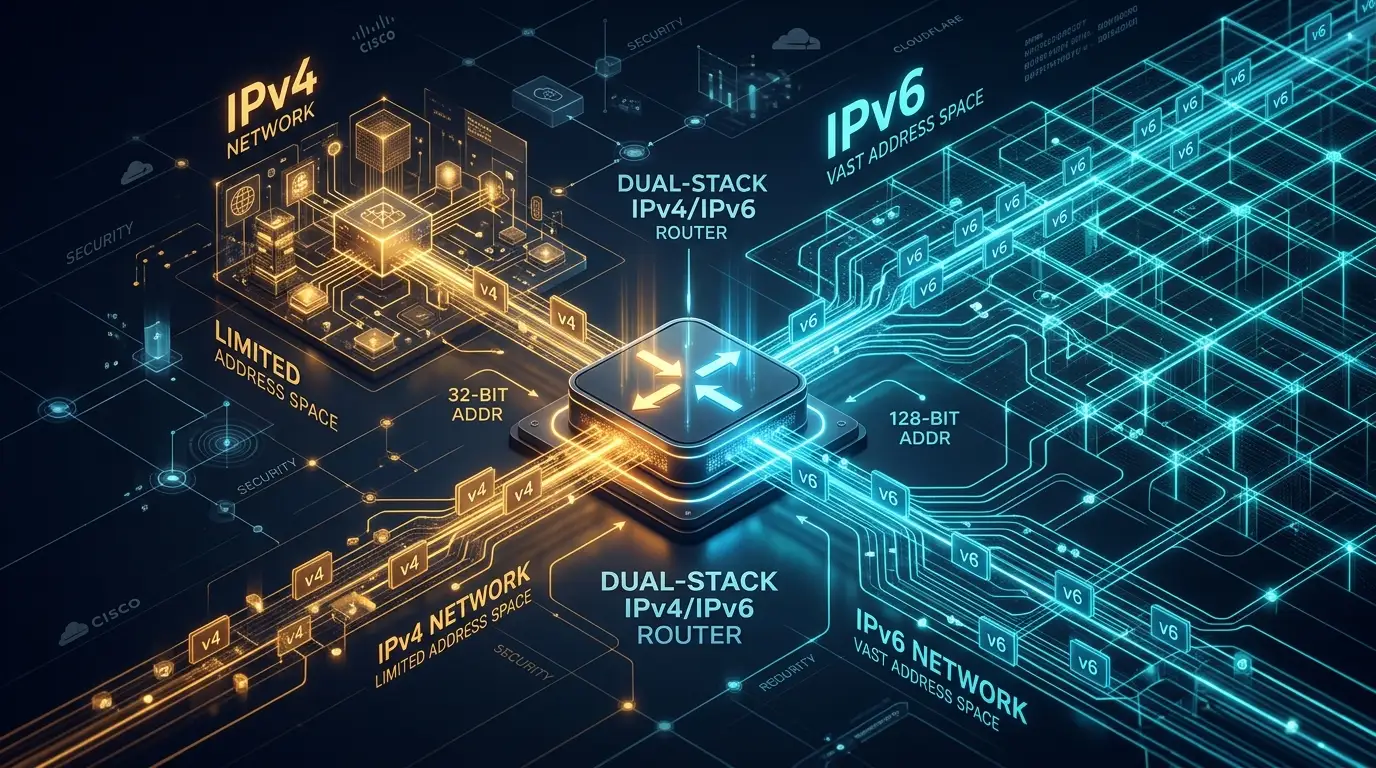
IPv4 (Protocolo de Internet Versión 4): Estandarizado en 1981, IPv4 usa una estructura numérica de 32 bits (como 198.51.100.1), proporcionando aproximadamente 4.3 mil millones de direcciones IP únicas. Debido a la explosión de smartphones modernos, servidores en la nube y hardware inteligente para hogares, el conjunto global de direcciones IPv4 no asignadas se agotó completamente.
IPv6 (Protocolo de Internet Versión 6): Diseñado como sucesor permanente de próxima generación, IPv6 utiliza una estructura hexadecimal de 128 bits (como 2001:0db8:85a3:0000:0000:8a2e:0370:7334), ofreciendo alrededor de 340 undecillones de direcciones distintas, un suministro prácticamente inagotable.
Dado que los proveedores no pueden migrar miles de millones de dispositivos de hardware de la noche a la mañana, los ISP modernos y sistemas operativos funcionan con arquitectura dual-stack. Esto significa que tu router Wi-Fi, PC y smartphone reciben simultáneamente una dirección IPv4 y una IPv6.
Cómo una fuga de IPv6 evade tu VPN
Cuando te conectas a un VPN estándar, el software cliente construye un túnel cifrado entre tu dispositivo y un servidor remoto. Sin embargo, muchos proveedores de VPN básicos o desactualizados configuran sus tablas de enrutamiento solo para paquetes de datos IPv4.
Al navegar a un sitio web o aplicación que soporta IPv6:
Los sistemas operativos modernos (Windows, macOS, Android e iOS) priorizan automáticamente las conexiones IPv6 por eficiencia en el enrutamiento.
Si tu cliente VPN no tiene enrutamiento IPv6 activo o supresión automática de paquetes, el sistema operativo evita el túnel cifrado y cumple la consulta a través de la conexión ISP local sin cifrar.
El servidor web destino recibe tu dirección IPv6 auténtica y coordenadas geográficas, destruyendo instantáneamente tu privacidad.
Los peligros ocultos para la privacidad de una fuga IPv6
Una fuga de IPv6 anula las protecciones principales de privacidad de tu VPN:
1. Exposición precisa de geolocalización
A diferencia de direcciones IPv4 estándar, que generalmente remiten a un centro metropolitano amplio o un centro de conmutación ISP, los prefijos IPv6 suelen dividirse en celdas locales suburbanas. Una IPv6 expuesta puede señalar tu vecindario físico con una precisión inquietante.
2. Seguimiento completo de actividad por tu ISP
Debido a que los paquetes IPv6 filtrados evaden el túnel cifrado, tu ISP local recupera visibilidad total de los nombres de dominio que resuelves, los servicios que accedes y las marcas de tiempo exactas de tus sesiones de navegación.
3. Perfilado persistente de identidad
Los intercambios de publicidad digital y agentes de datos rastrean identificadores únicos IPv6 en múltiples sitios. Una vez que tu IPv6 auténtica se filtra, análisis de terceros pueden vincular tus hábitos de navegación cifrados directamente con tu identidad real.
Fuga IPv6 vs. Fuga DNS vs. Fuga WebRTC: Matriz comparativa
Los usuarios con frecuencia confunden distintos tipos de filtración IP. La tabla a continuación detalla sus diferencias:
Tipo de fuga | Qué se expone | Causa técnica raíz | Solución principal |
|---|---|---|---|
Fuga IPv6 | Tu dirección IPv6 genuina de 128 bits y la puerta de enlace ISP local. | Tráfico en red dual-stack que evade un túnel cifrado solo IPv4. | Bloqueo automatizado de paquetes IPv6 en cliente o túneles nativos IPv6. |
Fuga DNS | Los nombres de dominio y URLs de sitios visitados. | Consultas que evaden resolutores DNS cifrados VPN para alcanzar servidores DNS ISP por defecto. | Resolutores DNS privados sin registro aplicados en todos los adaptadores. |
Fuga WebRTC | Direcciones IP públicas y privadas dentro del navegador. | APIs de comunicación en tiempo real del navegador que consultan interfaces de red locales. | Deshabilitar WebRTC o usar extensiones de privacidad dedicadas. |
Paso a paso: Cómo probar una fuga IPv6 en 60 segundos
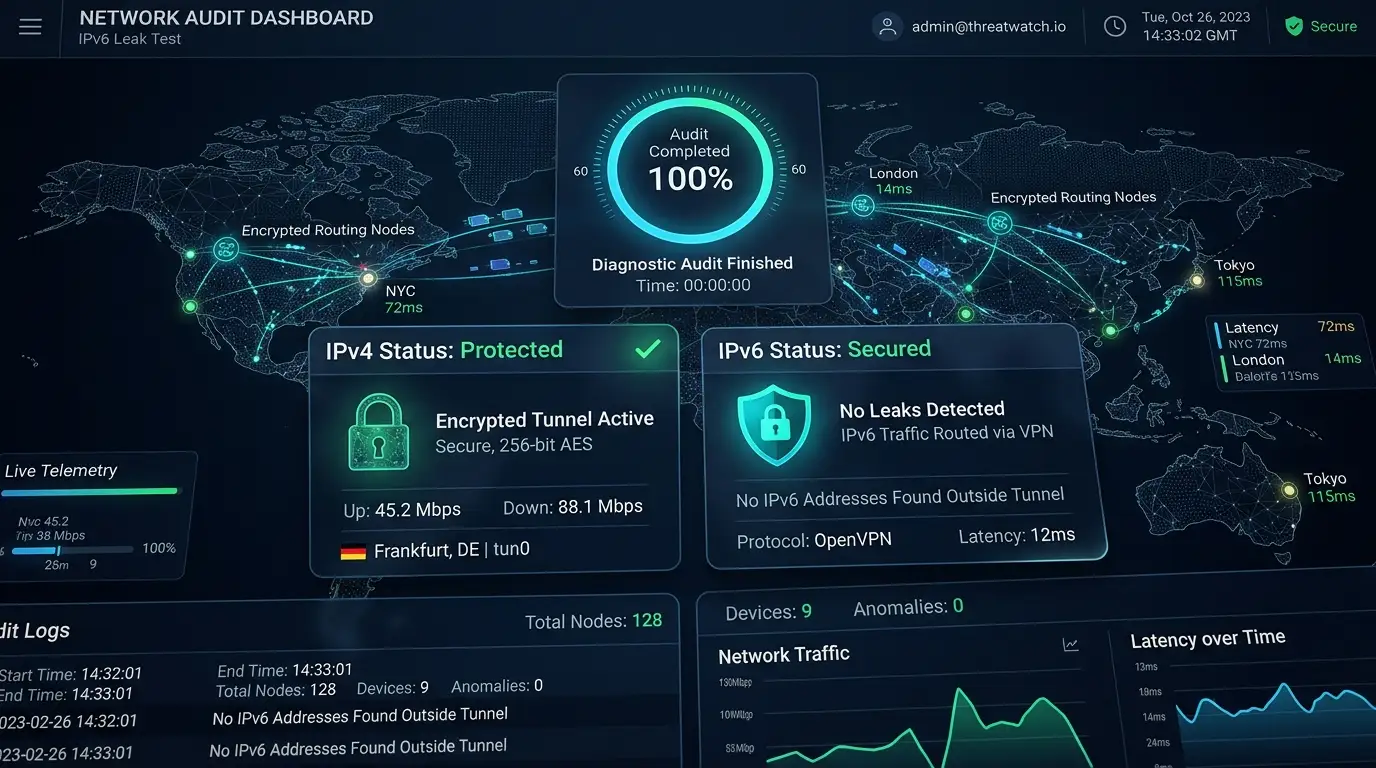
Puedes verificar si tu VPN filtra datos usando una auditoría diagnóstica rápida y sencilla:
Prueba tu conexión sin protección:
Desconecta tu VPN. Abre la herramienta SyncVPN Qué es mi dirección IP en tu navegador. Anota tus direcciones IPv4 e IPv6 visibles junto con el nombre de tu ISP.Conéctate a tu servidor VPN:
Inicia tu aplicación VPN y conéctate a un servidor de tu elección.Actualiza la herramienta diagnóstica:
Recarga la página de prueba de IP.Evalúa los resultados:
Protección completa: La herramienta muestra solo la dirección IP y el nombre de host del servidor VPN. El campo IPv6 mostrará una dirección IPv6 segura correspondiente o indicará "No detectado / Deshabilitado".
Fuga activa: Si la herramienta sigue mostrando la misma dirección IPv6 auténtica o nombre residencial del ISP visible en el paso 1, tu conexión presenta fuga activa.
Cómo SyncVPN elimina las fugas IPv6
A diferencia de VPNs básicos o competidores que esperan que los usuarios modifiquen manualmente archivos complejos del router, SyncVPN implementa salvaguardas de ingeniería multinivel en todas las aplicaciones:
Filtro IPv6 automático a nivel cliente: En nuestras aplicaciones estándar de escritorio y móvil, SyncVPN aplica reglas estrictas de adaptadores de red que bloquean automáticamente el tráfico IPv6 sin cifrar para que no escape de tu tarjeta de red física mientras el túnel está activo.
Protección integrada Kill Switch: Si tu conexión se cae inesperadamente por inestabilidad, nuestro Kill Switch incorporado congela instantáneamente todo el tráfico del sistema, asegurando que paquetes sin cifrar nunca se filtren a tu ISP.
Infraestructura dual IPv4 e IPv6 Sync Max: Para usuarios avanzados que requieren conectividad IPv6 nativa de extremo a extremo, el plan SyncVPN Sync Max entrega IPs dedicadas en 20 países con enrutamiento completo de túneles nativos IPv4 e IPv6.
DNS privado sin registro: Todas las solicitudes de dominio se resuelven exclusivamente mediante nuestros propios servidores DNS cifrados bare-metal, garantizando protección integral contra fugas DNS simultáneas.
Solución avanzada: Cómo desactivar IPv6 manualmente
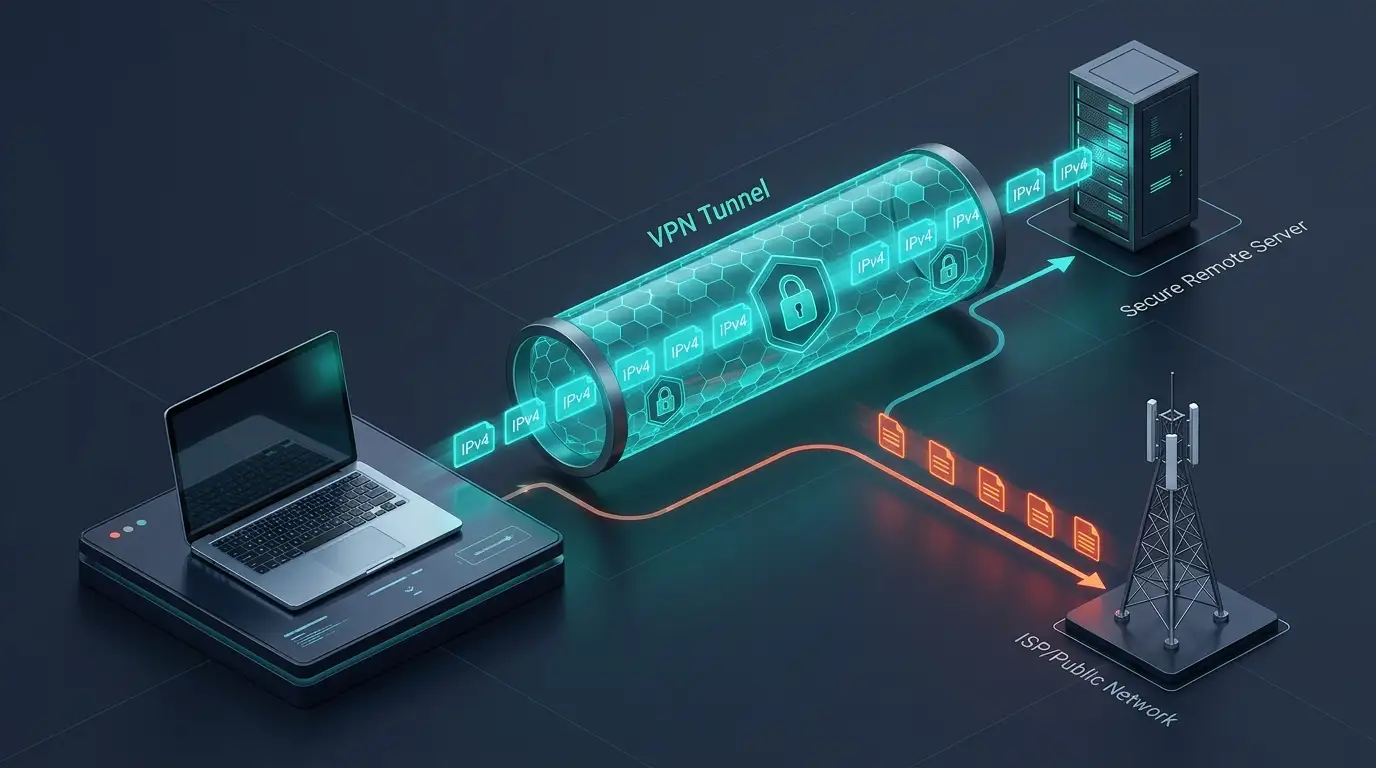
Si utilizas configuraciones manuales de terceros OpenVPN en un router o sistema operativo legado sin bloqueo automático de fugas a nivel cliente, puedes desactivar IPv6 manualmente en Windows:
Presiona la tecla Windows + R, escribe
ncpa.cply presiona Enter para abrir Conexiones de red.Haz clic derecho en tu adaptador de red activo (Wi-Fi o Ethernet) y selecciona Propiedades.
En la lista de "Esta conexión usa los siguientes elementos", localiza Protocolo de Internet versión 6 (TCP/IPv6).
Desmarca la casilla junto a TCP/IPv6.
Haz clic en Aceptar para guardar cambios y reinicia el navegador.
Desactivar IPv6 a nivel del sistema operativo previene fugas IPv6 en conexiones manuales no gestionadas, pero usar una aplicación VPN dedicada con protección automática contra fugas es la solución recomendada.
Preguntas frecuentes (FAQ)
¿Un VPN siempre protege contra fugas IPv6?
No. Servicios VPN gratuitos y económicos suelen tunelizar solo tráfico IPv4 mientras ignoran completamente paquetes IPv6. Para estar totalmente protegido, debes verificar que tu VPN tenga bloqueo activo de fugas IPv6 o túneles nativos dual-stack.
¿Desactivar IPv6 ralentiza mi conexión a internet?
No. La gran mayoría de sitios web modernos, servicios de streaming y plataformas online funcionan plenamente sobre IPv4 estándar. Desactivar IPv6 localmente no afecta perceptiblemente tu velocidad de descarga ni latencia diaria.
¿Pueden los hackers interceptar mis datos durante una fuga IPv6?
Aunque los protocolos HTTPS modernos cifran el contenido específico de tus páginas web, una fuga IPv6 revela tu ubicación geográfica real, identidad del ISP y los servidores remotos con los que interactúas, destruyendo tu privacidad y exponiéndote a perfiles de ubicación.
Resumen y puntos clave
Una fuga de IPv6 sucede cuando el tráfico en redes dual-stack evade un túnel cifrado, revelando tu dirección IP auténtica y ubicación física.
Los VPN tradicionales suelen no gestionar tráfico IPv6, dejando a los usuarios vulnerables a seguimiento y vigilancia del ISP.
Puedes auditar tu seguridad en cualquier momento usando nuestra herramienta en línea de verificación IP.
SyncVPN asegura tu conexión automáticamente mediante filtrado a nivel cliente, un Kill Switch integrado e infraestructura dual-stack dedicada en planes premium.