
El cifrado AES-256 es un cifrado criptográfico de grado militar que codifica datos digitales usando una clave de 256 bits, haciendo matemáticamente imposible descifrarlo mediante ataques de fuerza bruta con la potencia informática moderna. Las Redes Privadas Virtuales (VPN) confían en AES-256 para proteger el tráfico de internet frente a la vigilancia del ISP, la interceptación gubernamental y los sniffers maliciosos de paquetes, transformando comunicaciones sensibles en texto cifrado irrompible antes de salir de tu dispositivo.
Cuando navegas por internet en Wi-Fi público, realizas transacciones bancarias en línea o te conectas a infraestructuras empresariales confidenciales, tus paquetes de red atraviesan docenas de conmutadores y routers intermedios. Sin un encapsulamiento criptográfico robusto, cada URL visitada y cada credencial no cifrada permanece visible para terceros. Entender cómo funciona AES-256, por qué representa el estándar oro indiscutible en ciberseguridad y cómo las arquitecturas modernas de VPN lo implementan sin degradar el rendimiento es esencial para evaluar tu privacidad digital.
La matemática de lo irrompible: cómo funciona AES-256
El Estándar de Encriptación Avanzada (AES) fue establecido en 2001 por el Instituto Nacional de Estándares y Tecnología (NIST) de EE.UU. para reemplazar el envejecido Estándar de Encriptación de Datos (DES). Elegido mediante una competencia criptográfica transparente de cinco años, el cifrado subyacente Rijndael fue diseñado por los criptógrafos belgas Vincent Rijmen y Joan Daemen.
AES es un cifrado simétrico por bloques. "Simétrico" significa que la misma clave criptográfica se utiliza para cifrar datos en texto cifrado y descifrarlos de vuelta a texto plano. "Cifrado por bloques" indica que en lugar de cifrar datos bit por bit, AES agrupa datos sin cifrar en bloques fijos de 128 bits (16 bytes).
Las 14 rondas de transformación
Para transformar texto plano legible en ruido indescifrable, AES-256 somete cada bloque de 128 bits a 14 rondas secuenciales de permutaciones matemáticas. Mientras AES-128 usa 10 rondas y AES-192 usa 12, AES-256 ejecuta las máximas 14 rondas, proporcionando un increíble margen de seguridad. Cada ronda se compone de cuatro operaciones criptográficas distintas:
SubBytes: una fase de sustitución no lineal donde cada byte es reemplazado por otro byte según una matriz criptográfica predefinida (S-box), previniendo correlaciones matemáticas directas.
ShiftRows: un paso de transposición donde las filas del arreglo de estado 4x4 se desplazan cíclicamente por desplazamientos específicos, dispersando datos entre columnas.
MixColumns: una transformación lineal que mezcla los cuatro bytes de cada columna usando multiplicación matricial modular, asegurando una alta difusión en el bloque.
AddRoundKey: el bloque de estado se combina con una subclave única de ronda derivada de la clave maestra de 256 bits mediante una operación XOR a nivel de bits.
Este diseño multironda produce un efecto avalancha: cambiar un solo bit en el texto plano original altera más del 50% de los bits resultantes en el texto cifrado, ocultando completamente patrones estructurales.
Por qué son físicamente imposibles los ataques de fuerza bruta
Una clave de 256 bits permite 2^256 combinaciones únicas de claves, equivalente a aproximadamente 1.1579 x 10^77 posibilidades. Para entender la escala de este número:
Métrica | Escala científica | Contexto real |
|---|---|---|
Átomos estimados en el Universo observable | ~10^80 | Partículas físicas fundamentales existentes |
Combinaciones de claves AES-256 | ~1,15 x 10^77 | Total de combinaciones criptográficas a adivinar |
Producción combinada de los 500 superordenadores principales | ~10^18 operaciones/segundo | Potencia computacional global acumulada |
Tiempo necesario para forzar por fuerza bruta AES-256 | Miles de millones de años | Supera la vida prevista de nuestro sistema solar |
Incluso si todos los ordenadores del planeta se combinaran en un superclúster unificado capaz de calcular miles de millones de claves por segundo, probar una fracción decisiva del espacio de claves AES-256 requeriría más energía que la que el sol producirá en toda su vida.
Por qué las VPN dependen de AES-256 para la seguridad del túnel
Una Red Privada Virtual crea un camino de comunicación protegido a través de una red pública insegura. AES-256 funciona como la bóveda matemática que rodea los datos que viajan por este camino.
1. Neutralizando la telemetría del ISP y la inspección de paquetes
Los proveedores de servicios de internet rastrean rutinariamente los patrones de tráfico del usuario, registrando nombres de dominio visitados, cargas de datos no cifrados y duraciones de sesión. Muchos despliegan Inspección Profunda de Paquetes (DPI) para monitorear actividades, limitar conexiones de alta banda o monetizar perfiles agregados de navegación.
Cuando tu dispositivo enruta el tráfico a través de un proveedor como SyncVPN, AES-256 cifra la carga de datos antes de que llegue a la interfaz de red local. Tu ISP solo ve un flujo de datos cifrados entre tu router y un nodo de servidor VPN seguro. Los sitios web que abres, archivos que transfieres y consultas que realizas permanecen ilegibles.
2. Eliminando ataques de intermediarios en Wi-Fi público
Las redes Wi-Fi públicas en aeropuertos, hoteles y cafés a menudo carecen de aislamiento básico de clientes, exponiendo usuarios a hotspots falsos, suplantación ARP y intercepción de paquetes. Los ciberdelincuentes en la misma subred local pueden capturar paquetes para recolectar cookies de sesión y tokens de autenticación. Encapsular todos los paquetes salientes dentro de un túnel AES-256 hace que los paquetes interceptados carezcan de sentido, neutralizando intentos de espionaje en redes no confiables.
3. Preservando el secreto hacia adelante
Despliegues VPN de élite combinan cifrado simétrico AES-256 con mecanismos efímeros de intercambio de claves como Diffie-Hellman o criptografía de curva elíptica (ECDH). Esta arquitectura establece el Secreto Perfecto hacia Adelante (PFS), generando una clave de sesión simétrica nueva y temporal cada pocos minutos o cada vez que te desconectas. Incluso si una clave de sesión se intercepta, sesiones pasadas y futuras permanecen cifradas e ilegibles.
AES-256-GCM vs. AES-256-CBC: por qué importa el modo de cifrado
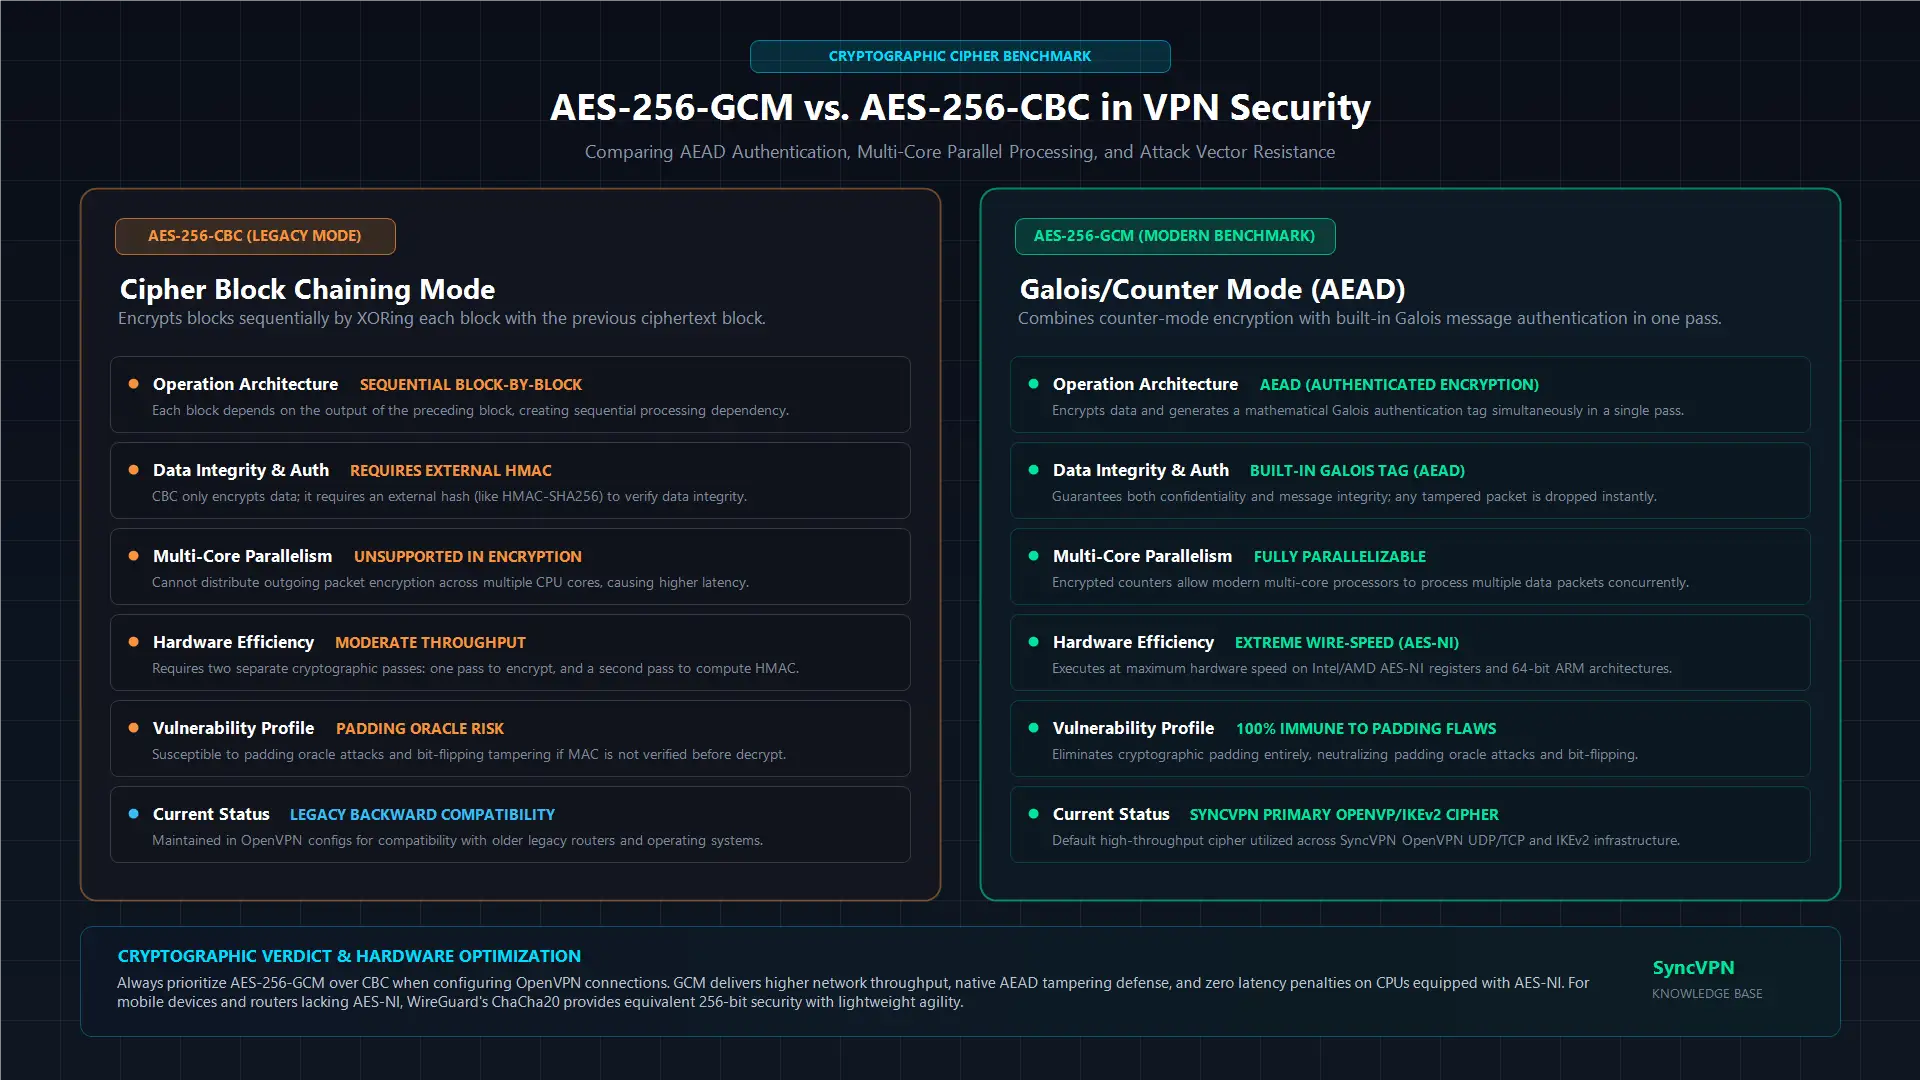
Decir que una VPN usa "AES-256" es solo media ecuación. El modo operativo dicta cómo el cifrado maneja múltiples bloques de datos y verifica la autenticidad del paquete. Los dos modos más prominentes en ingeniería VPN son CBC y GCM.
Característica arquitectónica | AES-256-CBC (Encadenamiento de bloques cifrados) | AES-256-GCM (Modo Galois/Contador) |
|---|---|---|
Tipo de operación | Solo cifrado (requiere HMAC separado) | Cifrado autenticado (AEAD incorporado) |
Procesamiento paralelo | Sólo secuencial (más lento en CPUs multinúcleo) | Totalmente paralelizable (máximo rendimiento) |
Velocidad computacional | Moderada | Extremadamente rápida |
Verificación de integridad | Necesita hash externo (p.ej., HMAC-SHA256) | Etiqueta de autenticación Galois integrada |
Perfil de vulnerabilidad | Vulnerable a ataques de oracle de relleno si está mal configurado | Inmune a exploits basados en relleno |
Recomendación industrial | Estándar heredado | Referencia industrial moderna |
En modo AES-CBC, cada bloque de texto plano se combina con el bloque cifrado anterior mediante XOR antes del cifrado. CBC no autentica datos de forma nativa; requiere un hash criptográfico secundario (como HMAC-SHA256) para asegurar que el paquete no fue alterado en tránsito.
Los protocolos modernos prefieren AES-256-GCM porque ofrece Cifrado Autenticado con Datos Asociados (AEAD). GCM cifra datos usando un contador mientras genera simultáneamente una etiqueta de autenticación mediante multiplicación en campo de Galois. Como GCM permite que múltiples bloques de datos se procesen simultáneamente en núcleos modernos de CPU, entrega un rendimiento sustancialmente mayor y menor latencia, eliminando vectores de ataques por oracle de relleno.
¿El AES-256 ralentiza tu internet? El papel de AES-NI
Un concepto erróneo común es que ejecutar un cifrado intensivo de 14 rondas debe ralentizar tu velocidad de banda ancha. Aunque la sobrecarga criptográfica añade retardos microscópicos, el hardware moderno ha eliminado prácticamente esta penalización mediante conjuntos de instrucciones especializadas.
Los principales fabricantes de CPU incorporan aceleración de hardware dedicada directamente en el silicio:
Los procesadores Intel y AMD incluyen AES-NI (Nuevas Instrucciones AES), que ejecuta operaciones AES complejas a nivel de registros de hardware en vez de emulación por software.
Las arquitecturas ARM modernas (que impulsan Apple Silicon, smartphones Android y routers modernos) incluyen Extensiones Criptográficas ARM, proporcionando aceleración de hardware dedicada para cargas criptográficas.
Como los dispositivos modernos procesan AES-256 a velocidades de línea, cualquier lentitud percibida al usar una VPN rara vez proviene de los cálculos del cifrado. Las variaciones de velocidad son casi exclusivamente causadas por la distancia física al servidor, congestión en rutas del ISP o latencia del Wi-Fi local, no por el cifrado AES.
AES-256 vs. ChaCha20: el panorama moderno de protocolos
Mientras AES-256 sigue siendo la base de protocolos OpenVPN e IKEv2/IPsec, protocolos más recientes como WireGuard implementan ChaCha20-Poly1305. Entender cómo se comparan estos cifrados aclara por qué los proveedores modernos ofrecen ambos.
ChaCha20 es un cifrado de flujo de 256 bits diseñado por Daniel J. Bernstein. Opera sobre arreglos de estado de 512 bits y se combina con Poly1305 para autenticación criptográfica.
En CPU de escritorio y smartphones de gama alta: procesadores con aceleración AES-NI procesan AES-256 y ChaCha20 a velocidades virtualmente idénticas y muy rápidas.
En hardware económico y routers de baja potencia: procesadores sin aceleración AES-NI a nivel de hardware suelen experimentar degradación al procesar AES-256 en software. ChaCha20 fue diseñado explícitamente para ofrecer rendimiento ultra rápido en registros CPU generales sin requerir instrucciones criptográficas dedicadas.
Ambos cifrados entregan fuerza criptográfica de 256 bits sin compromisos. Los proveedores avanzados mantienen infraestructura multiprotocolo, permitiendo a los usuarios aprovechar AES-256 mediante OpenVPN o usar ChaCha20 vía WireGuard según requisitos específicos de hardware y rutas.
¿Es AES-256 seguro frente a computadoras cuánticas?
La computación cuántica introduce algoritmos capaces de interrumpir la criptografía asimétrica tradicional de clave pública (como RSA y Diffie-Hellman) resolviendo problemas de logaritmo discreto y factorización mediante el Algoritmo de Shor.
Los cifrados simétricos como AES-256 enfrentan un mecanismo cuántico diferente conocido como Algoritmo de Grover. Grover ofrece una aceleración cuadrática para búsquedas no estructuradas, reduciendo efectivamente a la mitad la seguridad matemática de una clave simétrica:
Una clave AES-128 reducida por Grover tiene una fuerza efectiva de 64 bits, acercándose a la capacidad teórica de futuras computadoras cuánticas tolerantes a fallos.
Una clave AES-256 reducida por Grover mantiene un nivel de seguridad poscuántica efectivo de 128 bits.
Como un espacio de claves de 128 bits aún requiere 2^128 operaciones para forzar por fuerza bruta — una barrera computacional que supera cualquier máquina física concebible bajo las leyes de la termodinámica cuántica — AES-256 se clasifica formalmente como resistente a la computación cuántica. Mucho después de que la infraestructura de clave pública heredada haya migrado a estándares poscuánticos, AES-256 seguirá siendo computacionalmente inviolable.
Resumen y puntos clave
AES-256 es un cifrado simétrico por bloques que procesa datos en bloques de 128 bits mediante 14 rondas matemáticas usando claves de 256 bits.
Forzar por fuerza bruta una clave AES-256 tomaría miles de millones de años usando todos los superordenadores combinados del mundo, convirtiéndolo en el estándar oro global para seguridad gubernamental y financiera.
AES-256-GCM es el estándar moderno para VPN, ofreciendo cifrado autenticado con mayor rendimiento y menor carga de CPU comparado con modos CBC heredados.
Los procesadores modernos usan AES-NI y extensiones criptográficas ARM para procesar AES-256 a velocidad de hardware, garantizando impacto imperceptible en el rendimiento de banda ancha.
Mientras WireGuard usa ChaCha20 para agilidad en hardware ligero, AES-256 sigue siendo la base probada y confiable en infraestructuras empresariales OpenVPN e IKEv2.


