
AES-256-Verschlüsselung ist ein kryptografisches Chiffre auf militärischem Niveau, das digitale Daten mit einem 256-Bit-Schlüssel verschlüsselt und es somit mathematisch unmöglich macht, sie mit moderner Rechenleistung durch Brute-Force-Angriffe zu entschlüsseln. Virtuelle private Netzwerke (VPNs) nutzen AES-256, um den Internetverkehr vor Überwachung durch Internetanbieter, staatliche Abhörmaßnahmen und bösartige Paket-Sniffer zu schützen, indem sie sensible Kommunikation in unknackbaren Geheimtext verwandeln, bevor sie Ihr Gerät verlassen.
Immer wenn Sie im öffentlichen WLAN surfen, Online-Banking durchführen oder sich mit vertraulicher Unternehmensinfrastruktur verbinden, durchlaufen Ihre Netzwerkpakete dutzende Zwischen-Switches und Router. Ohne starke kryptografische Verkapselung bleiben jede besuchte URL und jede unverschlüsselte Anmeldedaten für Dritte sichtbar. Das Verständnis, wie AES-256 funktioniert, warum es der unangefochtene Goldstandard in der Cybersicherheit ist und wie moderne VPN-Architekturen es verwenden, ohne die Internetgeschwindigkeit zu beeinträchtigen, ist entscheidend zur Bewertung Ihres digitalen Datenschutzes.
Die Mathematik der Unknackbarheit: Wie AES-256 funktioniert
Der Advanced Encryption Standard (AES) wurde 2001 vom US-amerikanischen National Institute of Standards and Technology (NIST) als Ersatz für den veralteten Data Encryption Standard (DES) eingeführt. Die zugrundeliegende Rijndael-Chiffre wurde in einem transparenten fünfjährigen Wettbewerb von den belgischen Kryptografen Vincent Rijmen und Joan Daemen entwickelt.
AES ist eine symmetrische Blockchiffre. „Symmetrisch“ bedeutet, dass derselbe kryptografische Schlüssel zur Verschlüsselung von Klartext in Geheimtext und zur Entschlüsselung zurück in Klartext verwendet wird. „Blockchiffre“ bedeutet, dass AES Daten nicht bitweise, sondern in festen Blöcken von 128 Bit (16 Bytes) verarbeitet.
Die 14 Transformationsrunden
Um lesbaren Klartext in unleserlichen Geheimtext zu verwandeln, unterzieht AES-256 jeden 128-Bit-Block 14 aufeinanderfolgenden mathematischen Permutationen. Während AES-128 10 Runden und AES-192 12 Runden verwendet, führt AES-256 die maximalen 14 Runden aus und bietet so eine außergewöhnliche Sicherheitspufferung. Jede Runde besteht aus vier kryptografischen Operationen:
SubBytes: Eine nichtlineare Substitutionsphase, in der jedes Byte anhand einer vordefinierten S-Box ersetzt wird, um direkte mathematische Zusammenhänge zu verhindern.
ShiftRows: Ein Transpositionsschritt, bei dem die Reihen des 4x4-Zustandsarrays zyklisch um bestimmte Versätze verschoben werden, um Daten über Spalten zu verteilen.
MixColumns: Eine lineare Transformation, die die vier Bytes jeder Spalte mittels modularer Matrixmultiplikation vermischt und so eine hohe Diffusion im Block gewährleistet.
AddRoundKey: Der Zustandsblock wird mit einem einzigartigen Rundenschlüssel kombiniert, der aus dem 256-Bit-Hauptschlüssel mittels bitweisem XOR abgeleitet wird.
Dieses mehrstufige Design erzeugt einen Avalanche-Effekt: Eine Änderung eines einzelnen Bits im ursprünglichen Klartext verändert mehr als 50 % der Bits im resultierenden Geheimtext, wodurch jegliche Struktur vollständig verborgen wird.
Warum Brute-Force-Angriffe physikalisch unmöglich sind
Ein 256-Bit-Schlüssel ermöglicht 2^256 einzigartige Schlüssel-Kombinationen, etwa 1,1579 x 10^77 Möglichkeiten. Zum besseren Verständnis hier ein Vergleich:
Metrik | Wissenschaftliche Größenordnung | Realweltlicher Kontext |
|---|---|---|
Geschätzte Atome im beobachtbaren Universum | ~10^80 | Existierende fundamentale Teilchen |
AES-256-Schlüssel-Kombinationen | ~1,15 x 10^77 | Gesamte kryptografische Kombinationsmöglichkeiten |
Kombinierte Leistung der Top 500 Supercomputer | ~10^18 Operationen/Sekunde | Globale Hochleistungs-Rechenkapazität |
Zeit zum Brute-Force von AES-256 | Milliarden Jahre | Übersteigt die erwartete Lebensdauer unseres Sonnensystems |
Selbst wenn alle Computer der Erde zu einem Supercluster vereint würden, der Milliarden Schlüssel pro Sekunde berechnen kann, würde das Durchprobieren eines relevanten Teils des AES-256-Schlüsselraums mehr Energie benötigen, als die Sonne während ihrer gesamten Lebenszeit liefern kann.
Warum VPNs auf AES-256 für den Tunnel-Schutz setzen
Ein Virtual Private Network schafft einen geschützten Kommunikationsweg über ein unsicheres öffentliches Netzwerk. AES-256 fungiert dabei als mathematischer Tresor, der die Daten auf diesem Weg umschließt.
1. Neutralisierung von ISP-Telemetrie und Paket-Inspektion
Internetdienstanbieter verfolgen routinemäßig das Nutzerverhalten, protokollieren besuchte Domains, unverschlüsselte Dateninhalte und Sitzungsdauer. Viele setzen Deep Packet Inspection (DPI) ein, um Nutzeraktivitäten zu überwachen, Bandbreiten zu drosseln oder Nutzerprofile zu monetarisieren.
Wenn Ihr Gerät den Internetverkehr über einen Anbieter wie SyncVPN leitet, verschlüsselt AES-256 Ihre Daten, bevor sie die lokale Netzwerkschnittstelle erreichen. Ihr ISP sieht nur einen verschlüsselten Datenstrom zwischen Ihrem Router und einem sicheren VPN-Server. Die von Ihnen geöffneten Webseiten, übertragenen Dateien und Suchanfragen bleiben unlesbar.
2. Verhinderung von Man-in-the-Middle-Angriffen über öffentliches WLAN
Öffentliche WLANs in Flughäfen, Hotels und Cafés bieten oft keine ausreichende Client-Isolation, wodurch Nutzer anfällig für Evil-Twin-Hotspots, ARP-Spoofing und Paketabfangversuche werden. Cyberkriminelle im gleichen lokalen Netz können gesendete Pakete abfangen, um Sitzungscookies oder Authentifizierungstoken zu stehlen. Die Verkapselung aller ausgehenden Pakete in einem AES-256-Tunnel macht abgefangene Pakete bedeutungslos und neutralisiert Lauscher-Versuche in unsicheren Netzwerken.
3. Schutz der Vorwärtsgeheimhaltung
Erstklassige VPN-Implementierungen kombinieren AES-256-Symmetrie mit temporären Schlüssel-Austauschverfahren wie Diffie-Hellman oder Elliptic Curve-Kryptografie (ECDH). Dieses Design ermöglicht Perfect Forward Secrecy (PFS), wobei alle paar Minuten oder bei jeder Verbindungsunterbrechung ein neuer temporärer Sitzungsschlüssel erstellt wird. Im theoretischen Fall eines abgefangenen Sitzungsschlüssels bleiben frühere und zukünftige Sitzungen verschlüsselt und sicher.
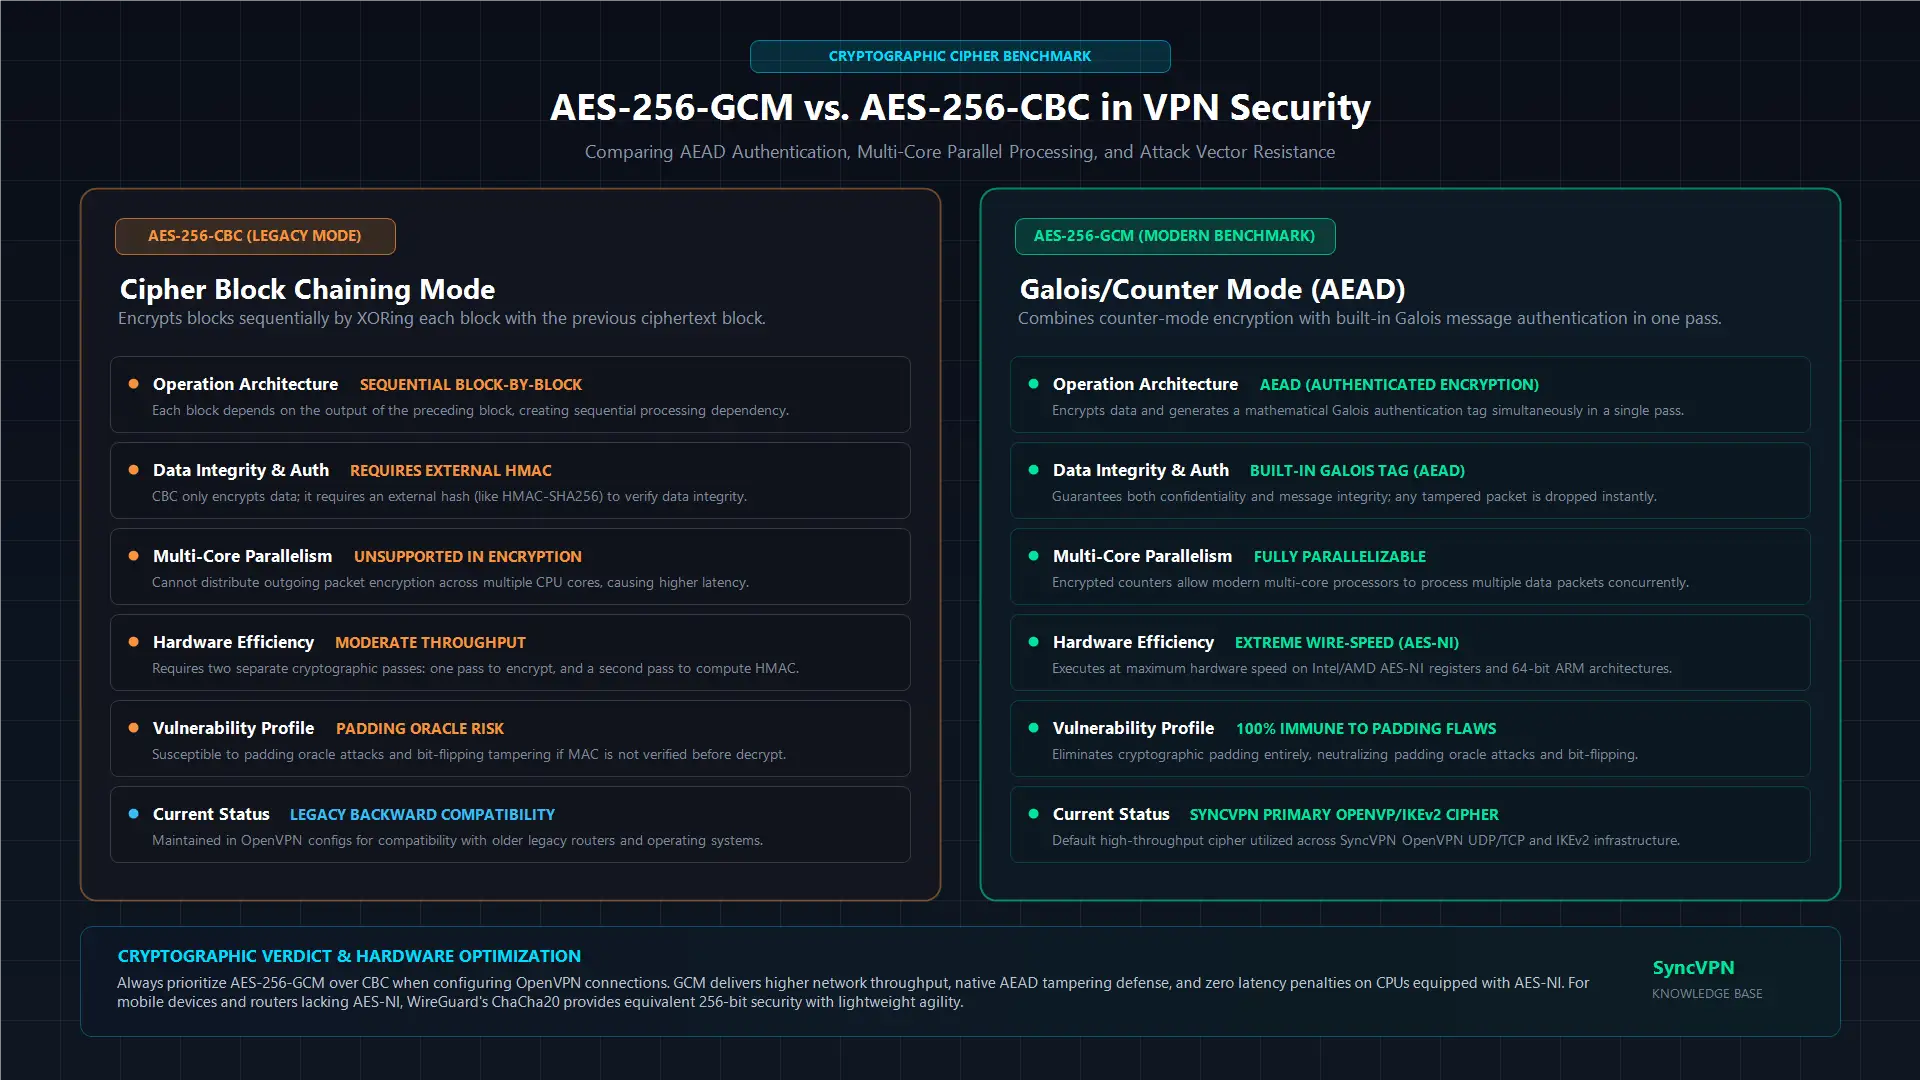
AES-256-GCM vs. AES-256-CBC: Warum der Chiffrier-Modus entscheidend ist
Die Angabe, dass ein VPN „AES-256“ verwendet, ist nur die Hälfte der Wahrheit. Der Betriebsmodus bestimmt, wie der Chiffre mehrere Datenblöcke verarbeitet und die Authentizität von Paketen überprüft. Die zwei wichtigsten Modi in der VPN-Entwicklung sind CBC und GCM.
Architekturmerkmal | AES-256-CBC (Cipher Block Chaining) | AES-256-GCM (Galois/Counter Mode) |
|---|---|---|
Verschlüsselungstyp | Nur Verschlüsselung (benötigt separate HMAC) | Authentifizierte Verschlüsselung (AEAD integriert) |
Parallelverarbeitung | Nur sequenziell (langsamer auf Multi-Core-CPUs) | Vollständig parallelisierbar (maximaler Durchsatz) |
Rechengeschwindigkeit | Mittelmäßig | Extrem schnell |
Integritätsprüfung | Externer Hash (z. B. HMAC-SHA256) erforderlich | Integrierter Galois-Authentifizierungs-Tag |
Verwundbarkeitsprofil | Angreifbar durch Padding-Oracle bei Fehlkonfiguration | Immun gegen Padding-basierte Exploits |
Industrieempfehlung | Legacy-Standard | Moderner Industriestandard |
Im AES-CBC-Modus wird jeder Klartextblock vor der Verschlüsselung mit dem vorherigen Geheimtextblock XOR-verknüpft. CBC authentifiziert Datenintegrität nicht nativ; dazu wird ein separater kryptografischer Hash (wie HMAC-SHA256) benötigt, um Manipulationen auf dem Übertragungsweg zu erkennen.
Moderne Protokolle bevorzugen AES-256-GCM, da es eine Authenticated Encryption with Associated Data (AEAD) bietet. GCM verschlüsselt Daten mit einem Zählermechanismus und erzeugt gleichzeitig ein Authentifizierungs-Tag mittels Galois-Feldmultiplikation. Da GCM mehrere Datenblöcke parallel auf modernen CPUs verarbeiten kann, erreicht es deutlich höhere Durchsatzraten, geringere Latenz und eliminiert Angriffspunkte wie Padding-Orakel.
Verlangsamt AES-256 Ihr Internet? Die Rolle von AES-NI
Ein häufiger Irrglaube ist, dass die komplexe 14-Runden-Verschlüsselung die Breitbandgeschwindigkeit einschränkt. Zwar verursacht kryptografischer Overhead minimale Verzögerungen, moderne Hardware hat diese aber durch spezielle Befehlssätze nahezu eliminiert.
Führende CPU-Hersteller integrieren Hardware-Beschleunigung direkt in den Siliziumchip:
Intel- und AMD-Prozessoren verfügen über AES-NI (AES New Instructions), die komplexe AES-Operationen auf Hardware-Registerebene statt in Software ausführen.
Moderne ARM-Architekturen (in Apple Silicon, Android-Smartphones und Routern) bieten ARM Cryptography Extensions zur Hardwarebeschleunigung kryptografischer Aufgaben.
Da moderne Geräte AES-256 mit voller Geschwindigkeit verarbeiten, resultieren wahrgenommene Leistungseinbußen bei VPNs fast immer aus physischer Entfernung, ISP-Routing-Engpässen oder lokaler WLAN-Latenz – nie aus der AES-Verschlüsselung selbst.
AES-256 vs. ChaCha20: Der moderne Protokollvergleich
Während AES-256 das Fundament von OpenVPN und IKEv2/IPsec ist, verwenden neuere Protokolle wie WireGuard ChaCha20-Poly1305. Das Verständnis der Unterschiede zeigt, warum moderne VPN-Anbieter beide Chiffren unterstützen.
ChaCha20 ist eine 256-Bit-Stromchiffre von Daniel J. Bernstein. Sie arbeitet mit 512-Bit-Zuständen und wird für Authentifizierung mit Poly1305 kombiniert.
Auf Desktop-CPUs und Spitzengeräten: Prozessoren mit AES-NI verarbeiten AES-256 und ChaCha20 nahezu gleich schnell.
Auf Budget-Hardware und stromsparenden Routern: Fehlt AES-NI, sinkt die AES-256-Leistung stark, da sie softwarebasiert läuft. ChaCha20 wurde speziell für hohe Performance ohne Hardwarebeschleunigung entwickelt.
Beide bieten starke 256-Bit-Kryptografie. Fortgeschrittene Anbieter setzen auf Multi-Protokoll-Infrastrukturen, sodass Nutzer je nach Hardware und Netzwerk sowohl AES-256 über OpenVPN als auch ChaCha20 via WireGuard verwenden können.
Ist AES-256 gegen Quantencomputer sicher?
Quantencomputer führen Algorithmen aus, die asymmetrische Kryptografie (RSA, Diffie-Hellman) durch Shors Algorithmus bedrohen.
Symmetrische Chiffren wie AES-256 sind von Grovers Algorithmus betroffen, der unstrukturierte Suche quadratisch beschleunigt und so die Stärke halbiert:
Ein AES-128-Schlüssel schrumpft auf 64 Bit Sicherheit, was für künftige Quantencomputer theoretisch erreichbar ist.
Ein AES-256-Schlüssel hat nach Grover-Reduktion noch eine effektive post-quantensichere Stärke von 128 Bit.
Da 2^128 Operationen für einen Brute-Force-Angriff eine praktisch unüberwindbare Hürde bleiben, gilt AES-256 als quantenresistent. Selbst nachdem asymmetrische Infrastruktur zu postquanten Standards migriert ist, bleibt AES-256 unknackbar.
Zusammenfassung und wichtigste Erkenntnisse
AES-256 ist eine symmetrische Blockchiffre, die Daten in 128-Bit-Blöcken über 14 mathematische Runden mit einem 256-Bit-Schlüssel verarbeitet.
Das Brute-Forcen eines AES-256-Schlüssels würde mit allen Supercomputern der Erde Milliarden Jahre dauern – der weltweit anerkannte Goldstandard für staatliche und finanzielle Sicherheit.
AES-256-GCM ist der moderne Standard für VPNs, bietet authentifizierte Verschlüsselung mit höherem Durchsatz und geringerer CPU-Belastung als ältere CBC-Modi.
Moderne Prozessoren nutzen AES-NI und ARM-Kryptographie-Erweiterungen für hardwarebeschleunigte AES-256-Verarbeitung ohne spürbare Einbußen bei der Internetgeschwindigkeit.
Während WireGuard ChaCha20 für leichte Hardware-Unterstützung verwendet, bleibt AES-256 das bewährte Fundament in Unternehmensinfrastrukturen wie OpenVPN und IKEv2.


