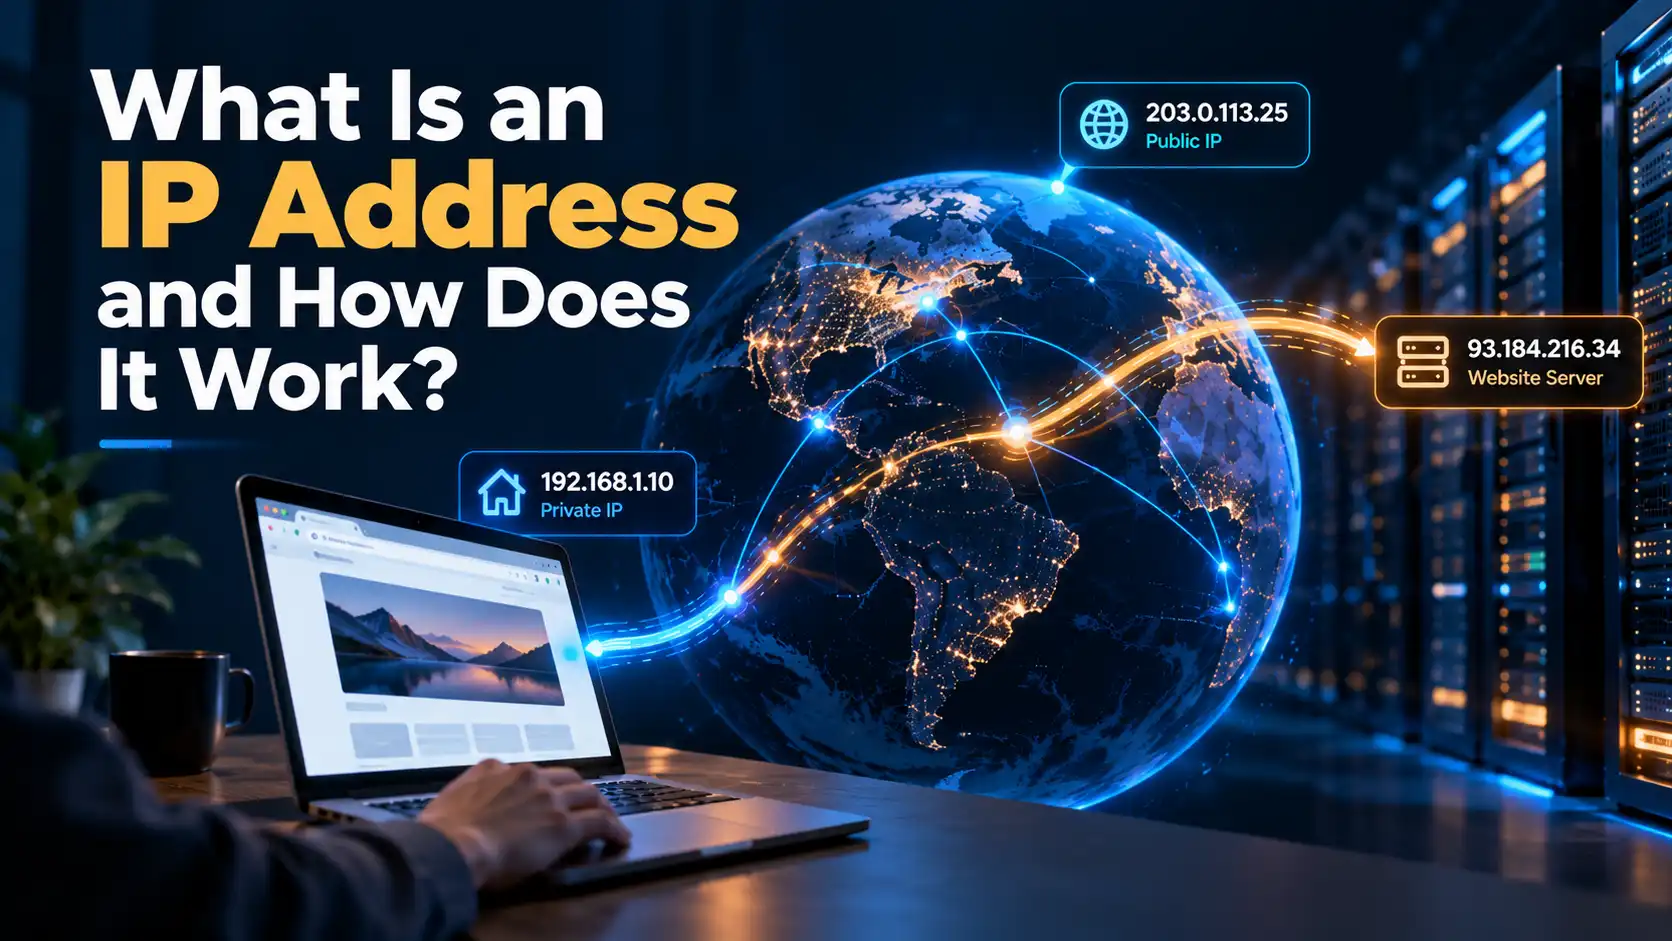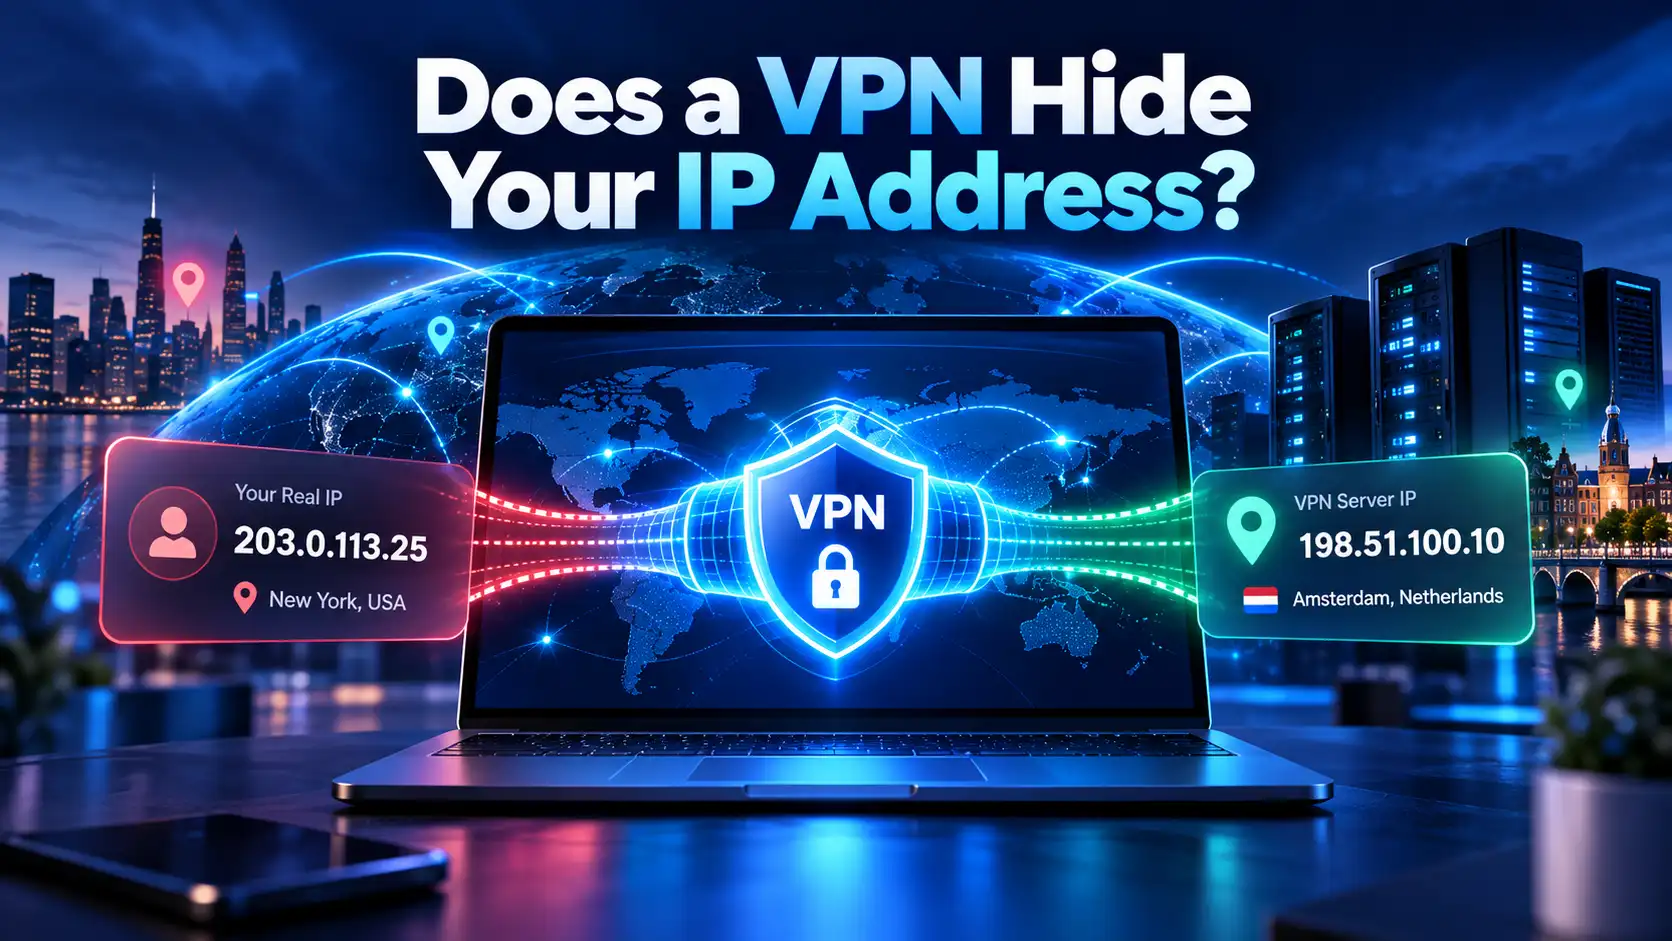
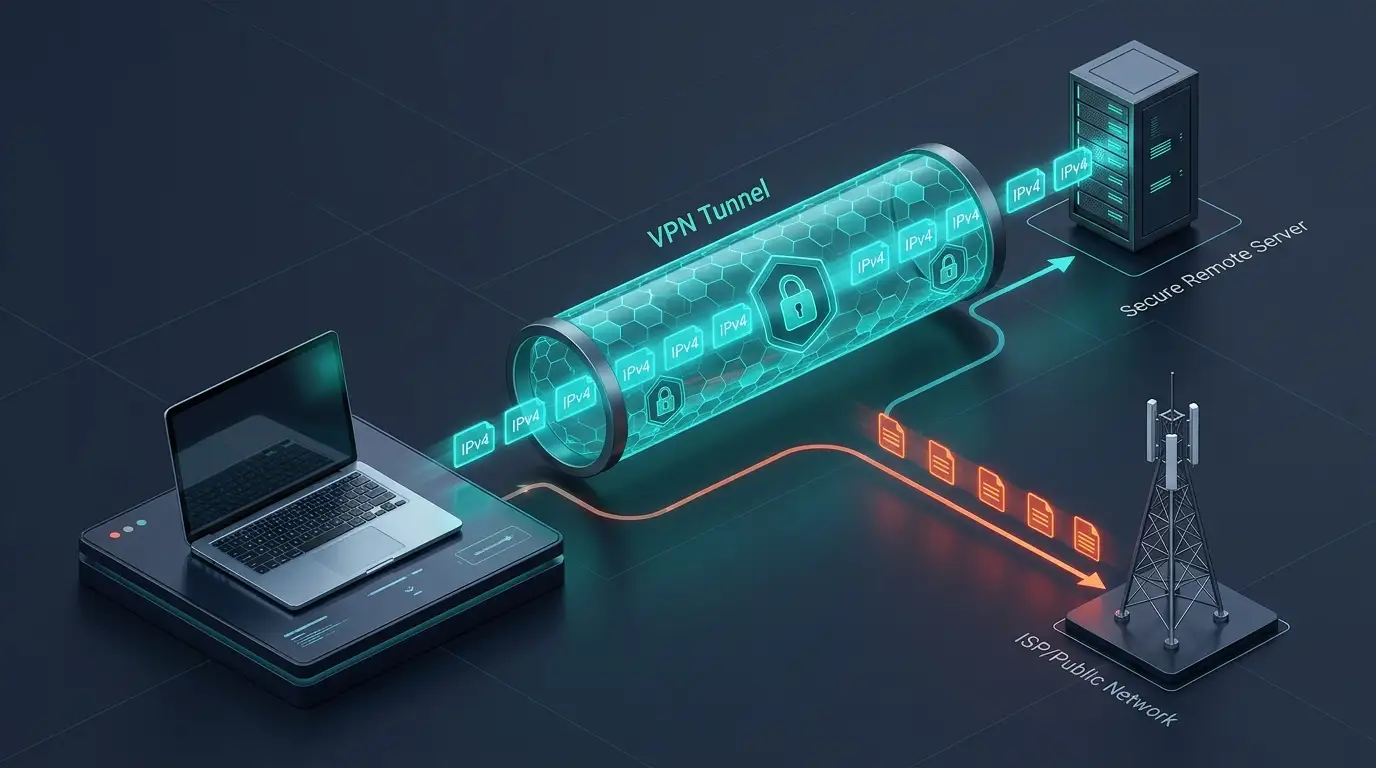
Ein IPv6-Leck tritt auf, wenn Ihre Internetverbindung Ihren verschlüsselten VPN-Tunnel umgeht, um IPv6-Verkehr direkt über Ihren lokalen Internetanbieter (ISP) zu übertragen. Dieses technische Versagen setzt Ihre echte persönliche IP-Adresse, Ihren physischen Standort und Ihre Online-Anfragen Netzwerkbeobachtern aus, selbst wenn Ihre VPN-Schnittstelle eine sichere, aktive Verbindung anzeigt.
Wenn Sie ein Virtual Private Network einschalten, erwarten Sie völlige Anonymität und undurchdringliche Verschlüsselung. Da sich die globale Internetinfrastruktur derzeit in einer Übergangsphase zwischen älteren IPv4-Protokollen und modernen IPv6-Standards befindet, leiden Millionen von Internetnutzern unter stillen, unentdeckten Datenlecks. In diesem umfassenden Leitfaden untersuchen wir, warum IPv6-Lecks auftreten, warum sie Ihre Cybersicherheit untergraben, wie Sie Ihre Verbindung in sechzig Sekunden testen und wie SyncVPN Lecks automatisch verhindert.
Die Hauptursache: IPv4 vs. IPv6 in Dual-Stack-Netzwerken
Um zu verstehen, warum IPv6-Lecks passieren, ist es wichtig zu verstehen, warum heute zwei unterschiedliche Internetprotokollversionen nebeneinander arbeiten:
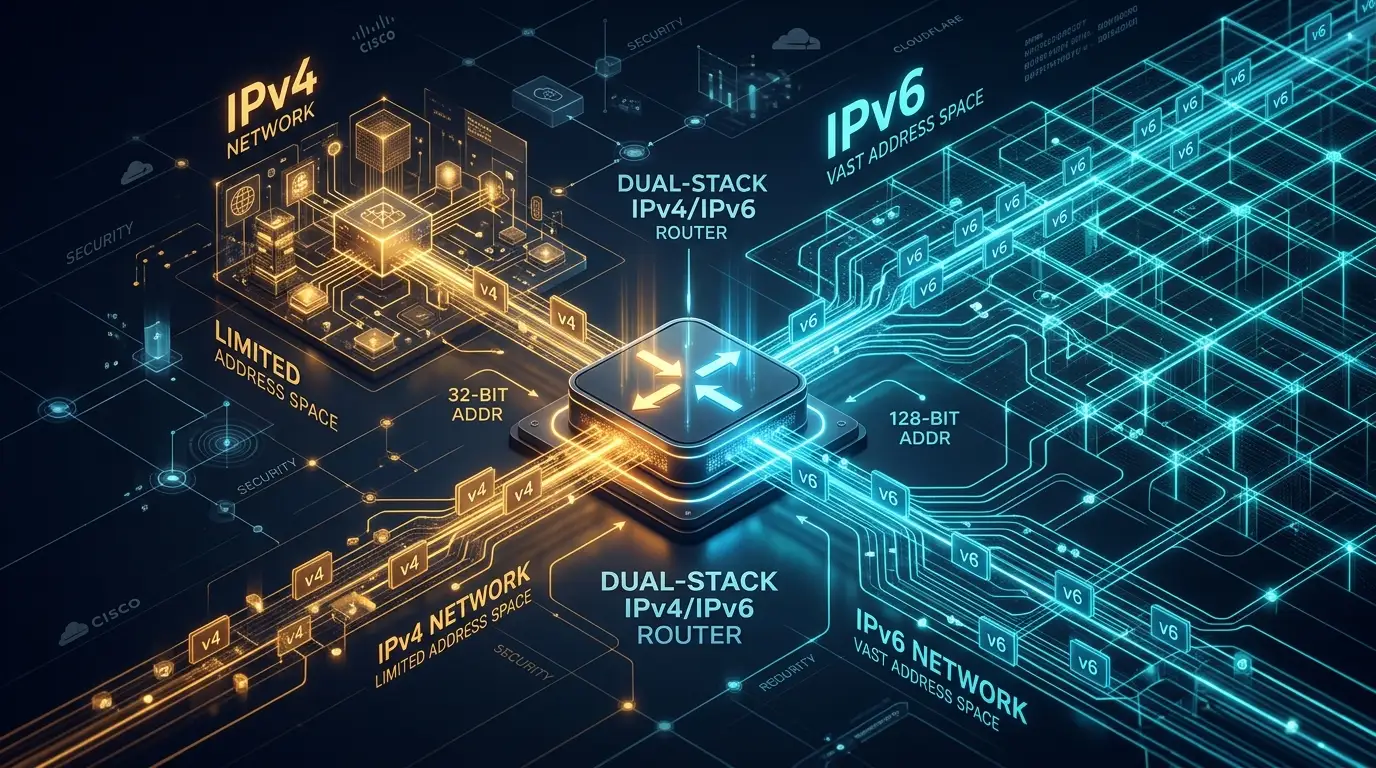
IPv4 (Internetprotokoll Version 4): Standardisiert 1981, verwendet IPv4 eine 32-Bit-Zahlenstruktur (z. B. 198.51.100.1), die etwa 4,3 Milliarden eindeutige IP-Adressen bereitstellt. Aufgrund der Explosion moderner vernetzter Smartphones, Cloud-Server und Smart-Home-Hardware ist der weltweite Pool nicht zugewiesener IPv4-Adressen vollständig erschöpft.
IPv6 (Internetprotokoll Version 6): Entwickelt als dauerhafter Nachfolger, nutzt IPv6 eine 128-Bit-hexadezimale Struktur (z. B. 2001:0db8:85a3:0000:0000:8a2e:0370:7334) und bietet ungefähr 340 Undezillionen verschiedene Adressen – eine praktisch unerschöpfliche Menge.
Weil Telekommunikationsanbieter nicht Milliarden von Hardwaregeräten über Nacht migrieren können, arbeiten moderne ISPs und Betriebssysteme mit Dual-Stack-Architektur. Das bedeutet, dass Ihr WLAN-Router, PC und Smartphone gleichzeitig eine IPv4- und eine IPv6-Adresse zugewiesen bekommen.
Wie ein IPv6-Leck Ihr VPN umgeht
Wenn Sie sich mit einem Standard-VPN verbinden, baut die Client-Software einen verschlüsselten Tunnel zwischen Ihrem Gerät und einem externen Server auf. Viele einfache oder veraltete VPN-Anbieter konfigurieren jedoch ihre Routing-Tabellen nur für IPv4-Datenpakete.
Wenn Sie eine IPv6-unterstützte Website oder Webanwendung aufrufen:
Moderne Betriebssysteme (Windows, macOS, Android und iOS) bevorzugen automatisch IPv6-Verbindungen aufgrund von Routing-Effizienz.
Falls Ihr VPN-Client keine aktive IPv6-Routing oder automatische Paketunterdrückung unterstützt, umgeht Ihr Betriebssystem den verschlüsselten Tunnel und erfüllt die Abfrage direkt über Ihre unverschlüsselte lokale ISP-Verbindung.
Der Ziel-Webserver erhält Ihre echte IPv6-Heimadresse und geografischen Koordinaten, wodurch Ihre Privatsphäre sofort aufgehoben wird.
Die verborgenen Datenschutzrisiken eines IPv6-Lecks
Ein IPv6-Leck macht die grundlegenden Datenschutzfunktionen Ihres VPNs zunichte:
1. Detaillierte Geostandortoffenlegung
Im Gegensatz zu standardmäßigen IPv4-Adressen, die meist auf eine breite Metropolregion oder ein ISP-Schaltzentrum schließen lassen, sind IPv6-Präfixe häufig in lokal begrenzte Vorort-Netzwerkbereiche unterteilt. Ein offengelegtes IPv6 kann Ihren tatsächlichen Wohnort mit beunruhigender Genauigkeit bestimmen.
2. Vollständige ISP-Aktivitätsüberwachung
Da durchgesickerte IPv6-Pakete den verschlüsselten Tunnel umgehen, hat Ihr lokaler ISP volle Einsicht in die von Ihnen aufgelösten Domainnamen, die von Ihnen genutzten Dienste sowie die exakten Zeitpunkte Ihrer Surf-Sitzungen.
3. Dauerhafte Identitätsprofilierung
Digitale Werbeplattformen und Datenbroker verfolgen einzigartige IPv6-Identifikatoren über Webseiten hinweg. Sobald Ihr echtes IPv6 ausläuft, können Drittanbieter-Analysen Ihre verschlüsselten Surfgewohnheiten direkt mit Ihrer realen Identität verknüpfen.
IPv6-Leck vs. DNS-Leck vs. WebRTC-Leck: Vergleichstabelle
Benutzer verwechseln häufig verschiedene Arten von IP-Lecks. Die folgende Tabelle zeigt die Unterschiede:
Lecktyp | Was wird offengelegt? | Technische Ursache | Hauptlösung |
|---|---|---|---|
IPv6-Leck | Ihre echte 128-Bit IPv6-Adresse und lokales ISP-Gateway. | Dual-Stack-Netzwerkverkehr umgeht einen nur für IPv4 verschlüsselten Tunnel. | Automatisiertes clientseitiges Blockieren von IPv6-Paketen oder native IPv6-Tunnelung. |
DNS-Leck | Die Domainnamen und URLs besuchter Webseiten. | Abfragen umgehen verschlüsselte VPN-Resolver und werden an Standard-ISP-DNS-Server gesendet. | Private, zero-log DNS-Resolver, die auf allen Adaptern durchgesetzt werden. |
WebRTC-Leck | Öffentliche und private IP-Adressen direkt im Browser. | Browser-APIs für Echtzeitkommunikation fragen lokale Netzwerkschnittstellen ab. | Deaktivierung von WebRTC oder Verwendung spezieller Datenschutz-Erweiterungen. |
Schritt-für-Schritt: So testen Sie ein IPv6-Leck in 60 Sekunden
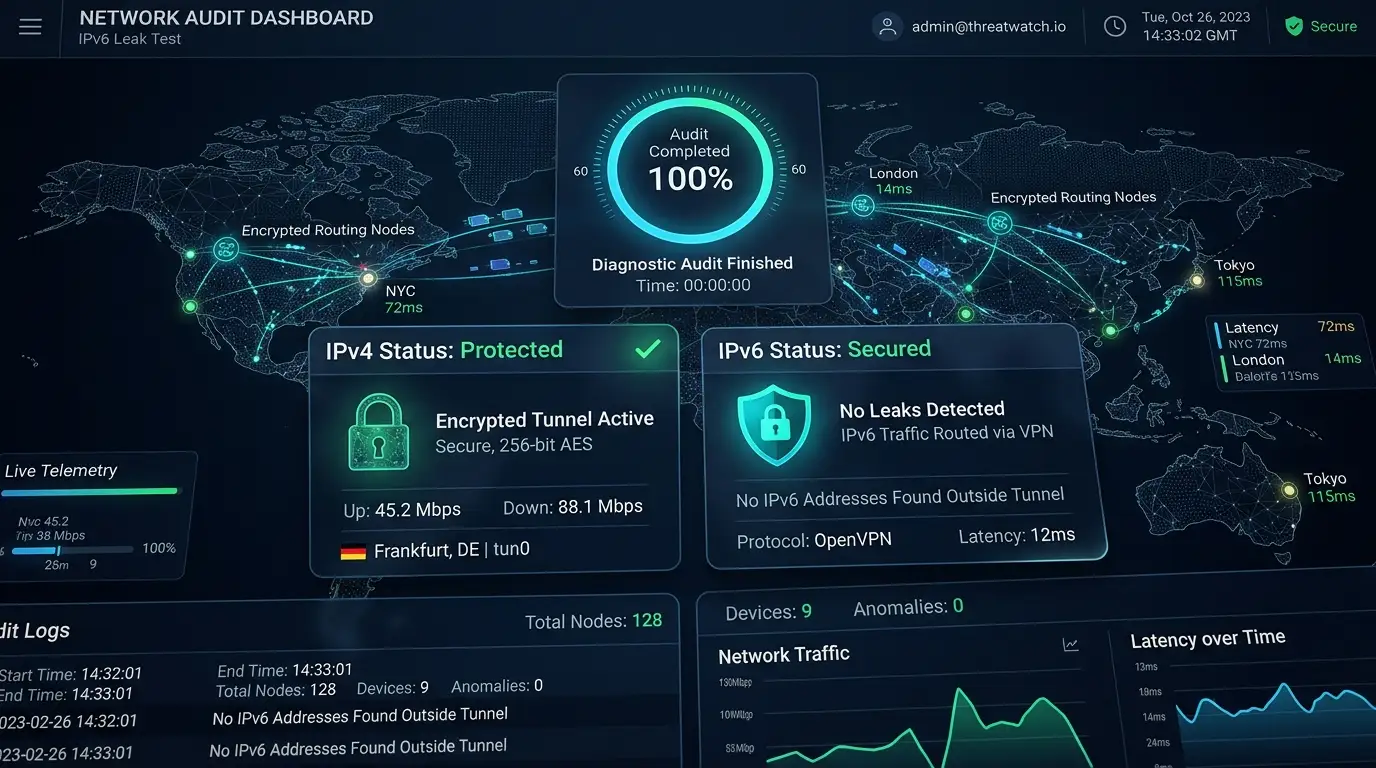
Sie können überprüfen, ob Ihr VPN Daten leakt, indem Sie eine schnelle Diagnostik durchführen:
Testen Sie Ihre ungeschützte Verbindung:
Trennen Sie Ihr VPN. Öffnen Sie das SyncVPN What Is My IP Address-Tool in Ihrem Browser. Notieren Sie Ihre sichtbaren IPv4- und IPv6-Adressen sowie den Namen Ihres ISP.Verbinden Sie sich mit Ihrem VPN-Server:
Starten Sie Ihre VPN-Anwendung und verbinden Sie sich mit einem Server Ihrer Wahl.Aktualisieren Sie das Diagnosetool:
Laden Sie die IP-Testseite neu.Bewerten Sie die Ergebnisse:
Vollständig geschützt: Das Tool zeigt nur die IP-Adresse des VPN-Servers und den Hostnamen des Anbieters an. Das IPv6-Feld zeigt entweder eine sichere VPN-IPv6-Adresse an oder "Nicht erkannt / Deaktiviert".
Aktives Leck: Wenn das Tool noch immer dieselbe echte IPv6-Adresse oder den ursprünglichen ISP-Namen anzeigt wie in Schritt 1, leckt Ihre Verbindung aktiv.
Wie SyncVPN IPv6-Lecks beseitigt
Im Gegensatz zu einfachen VPNs oder Konkurrenten, die von Nutzern verlangen, komplizierte Router-Dateien manuell anzupassen, implementiert SyncVPN mehrschichtige technische Schutzmechanismen in allen Anwendungen:
Automatisierte clientseitige IPv6-Filterung: In unseren Standard-Desktop- und Mobilanwendungen wendet SyncVPN strenge Netzwerkadapter-Regeln an, die automatisch unverschlüsselten IPv6-Datenverkehr blockieren, der versucht, Ihre physische Netzwerkkarte zu verlassen, während der Tunnel aktiv ist.
Integrierter Kill-Switch-Schutz: Fällt Ihre Verbindung aufgrund von Netzwerkinstabilität unerwartet aus, friert unser eingebauter Kill Switch sofort jeglichen Systemverkehr ein, sodass unverschlüsselte Pakete niemals an Ihren ISP gelangen.
Sync Max Dual IPv4- & IPv6-Infrastruktur: Für fortgeschrittene Nutzer, die eine natives IPv6-Ende-zu-Ende-Verbindung benötigen, bietet der SyncVPN Sync Max Tarif Dedicated IP-Adressen in 20 Ländern mit vollständiger nativer IPv4- und IPv6-Tunnel-Routing.
Zero-Log Private DNS: Alle Domain-Anfragen werden ausschließlich über unsere eigenen Bare-Metal-verschlüsselten DNS-Server aufgelöst, was umfassenden Schutz gegen gleichzeitige DNS-Lecks bietet.
Fortgeschrittene Fehlerbehebung: So deaktivieren Sie IPv6 manuell
Wenn Sie manuelle OpenVPN-Konfigurationen von Drittanbietern auf einem Router oder einem veralteten Betriebssystem verwenden, das keine automatischen clientseitigen Leck-Schutzmechanismen besitzt, können Sie IPv6 unter Windows manuell deaktivieren:
Drücken Sie die Windows-Taste + R, geben Sie
ncpa.cplein und drücken Sie Enter, um die Netzwerkverbindungen zu öffnen.Klicken Sie mit der rechten Maustaste auf Ihren aktiven Netzwerkadapter (WLAN oder Ethernet) und wählen Sie Eigenschaften.
In der Liste unter "Diese Verbindung verwendet folgende Elemente" suchen Sie Internetprotokoll Version 6 (TCP/IPv6).
Deaktivieren Sie das Häkchen neben TCP/IPv6.
Klicken Sie auf OK, um die Änderungen zu speichern, und starten Sie Ihren Browser neu.
Das Deaktivieren von IPv6 auf Betriebssystemebene verhindert IPv6-Lecks bei nicht verwalteten manuellen Verbindungen, aber die Verwendung einer dedizierten VPN-Anwendung mit automatischem Leak-Schutz ist die empfohlene Lösung.
Häufig gestellte Fragen (FAQ)
Schützt ein VPN immer vor IPv6-Lecks?
Nein. Kostenlose und günstige VPN-Dienste tunneln oft nur den IPv4-Verkehr und ignorieren IPv6-Pakete vollständig. Um vollständig geschützt zu bleiben, müssen Sie sicherstellen, dass Ihr VPN aktiv IPv6-Lecks blockiert oder native Dual-Stack-Tunnelung unterstützt.
Verlangsamt das Deaktivieren von IPv6 meine Internetverbindung?
Nein. Die überwiegende Mehrheit moderner Websites, Videostreaming-Dienste und Online-Plattformen funktioniert vollständig über standardmäßiges IPv4. Das lokale Deaktivieren von IPv6 beeinträchtigt Ihre täglichen Download-Geschwindigkeiten oder Latenz nicht merklich.
Können Hacker meine Daten bei einem IPv6-Leck abfangen?
Obwohl moderne HTTPS-Protokolle den spezifischen Inhalt Ihrer Webseiten verschlüsseln, offenbart ein IPv6-Leck Ihren echten geografischen Standort, die Identität Ihres ISPs und die entfernten Server, mit denen Sie interagieren. Dies zerstört Ihre Privatsphäre und setzt Sie Profiling-Gefahren aus.
Zusammenfassung und wichtigste Erkenntnisse
Ein IPv6-Leck tritt auf, wenn Dual-Stack-Netzwerkverkehr einen verschlüsselten Tunnel umgeht und Ihre echte IP-Adresse sowie Ihren physischen Standort offenlegt.
Traditionelle VPNs vernachlässigen häufig den Umgang mit IPv6-Datenverkehr, wodurch Nutzer anfällig für ISP-Verfolgung und Überwachung werden.
Sie können Ihre Sicherheit jederzeit mit unserem Online-IP-Überprüfungswerkzeug auditieren.
SyncVPN sichert Ihre Verbindung automatisch durch clientseitige Filterung, einen integrierten Kill Switch und eine dedizierte Dual-Stack-Infrastruktur in den Premium-Tarifen.