Ihre IP-Adresse ist eines der Details, die Websites erfahren können, wenn Sie eine Verbindung zu ihnen herstellen. Sie hilft Internetdiensten, Daten an Ihr Gerät zurückzusenden, kann aber auch Ihren Internetanbieter offenbaren und eine ungefähre Angabe Ihres Standorts liefern.
Also, versteckt ein VPN Ihre IP-Adresse?
Ja. Wenn Ihr Datenverkehr korrekt über ein VPN geleitet wird, sehen Websites in der Regel die öffentliche IP-Adresse des VPN-Servers anstelle der öffentlichen IP-Adresse, die Ihrer üblichen Internetverbindung zugewiesen ist. Ihre ursprüngliche Adresse bleibt jedoch weiterhin bestehen, einige Parteien können sie weiterhin sehen, und Lecks oder Routing-Ausnahmen können sie in bestimmten Situationen offenbaren.
Dieser Leitfaden erklärt, was sich beim Verbinden ändert, wer Ihre IP weiterhin sehen kann, wie Sie Lecks überprüfen und was ein VPN nicht verbergen kann.
Was ist Ihre öffentliche IP-Adresse?
Eine Internetprotokoll-(IP)-Adresse hilft dabei, Daten zum richtigen Netzwerkendpunkt zu leiten. Ein wichtiger Unterschied besteht zwischen öffentlichen und privaten Adressen.
Ihre öffentliche IP-Adresse ist die nach außen gerichtete Adresse, die mit Ihrer Verbindung verknüpft ist. Websites können sie normalerweise sehen, wenn Sie sie direkt besuchen. Je nach Verbindung kann diese Adresse Ihrem Router, der Infrastruktur Ihres ISPs oder Ihrem Mobilfunkanbieter gehören.
Eine private IP-Adresse, wie zum Beispiel eine, die Ihrem Laptop von Ihrem Heimrouter zugewiesen wird, wird innerhalb eines lokalen Netzwerks verwendet. Sie ist normalerweise nicht die Adresse, die eine Website sieht.
Öffentliche IP-Adressen können IPv4 oder IPv6 sein. Beide sind beim Überprüfen des VPN-Schutzes wichtig.
Wie versteckt ein VPN Ihre IP-Adresse?
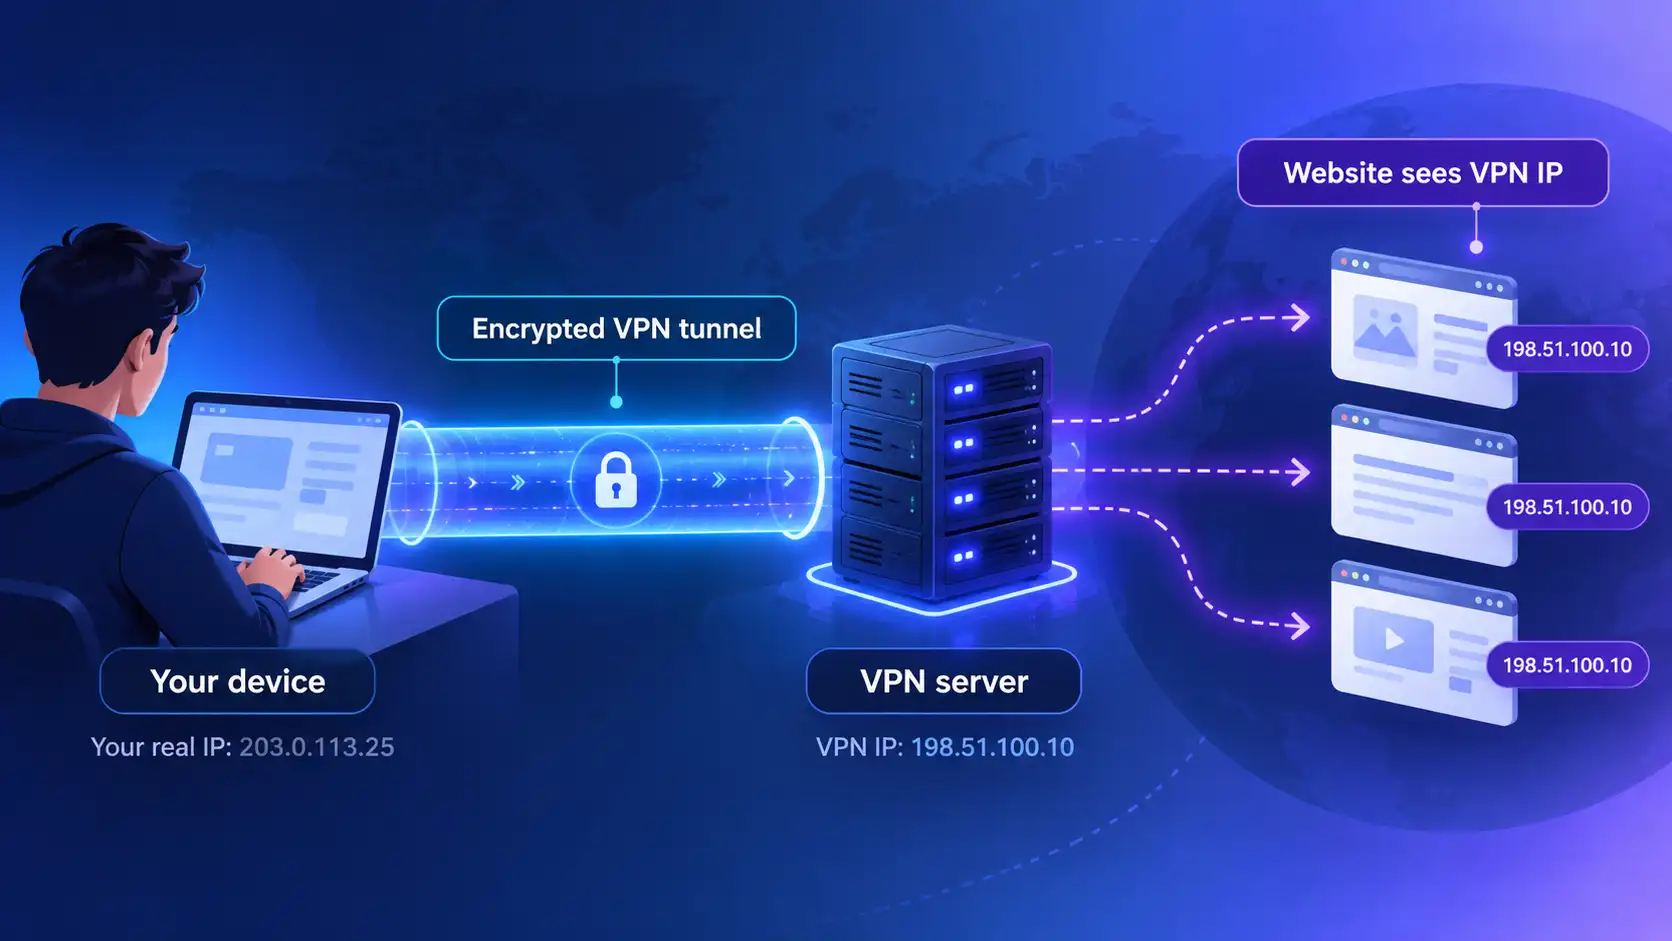
Ein VPN erstellt einen verschlüsselten Tunnel zwischen Ihrem Gerät und einem VPN-Server. Wenn der Datenverkehr einer App durch diesen Tunnel geleitet wird, leitet der Server ihre Anfragen an Websites und andere Internetdienste weiter.
Aus der Sicht einer Website stammt die Anfrage in der Regel vom VPN-Server und nicht direkt von Ihrer üblichen Internetverbindung. Die Protokolle können daher die öffentliche IP-Adresse des VPN-Servers anzeigen.
Man kann die Reise in zwei Teile unterteilen:
Ihr Gerät zum VPN-Server: Ihr ISP trägt die verschlüsselte Verbindung und kann sehen, dass Sie den VPN-Server kontaktieren.
Der VPN-Server zur Website: Die Website erhält Datenverkehr, der mit der öffentlichen Adresse des VPN-Servers verknüpft ist.
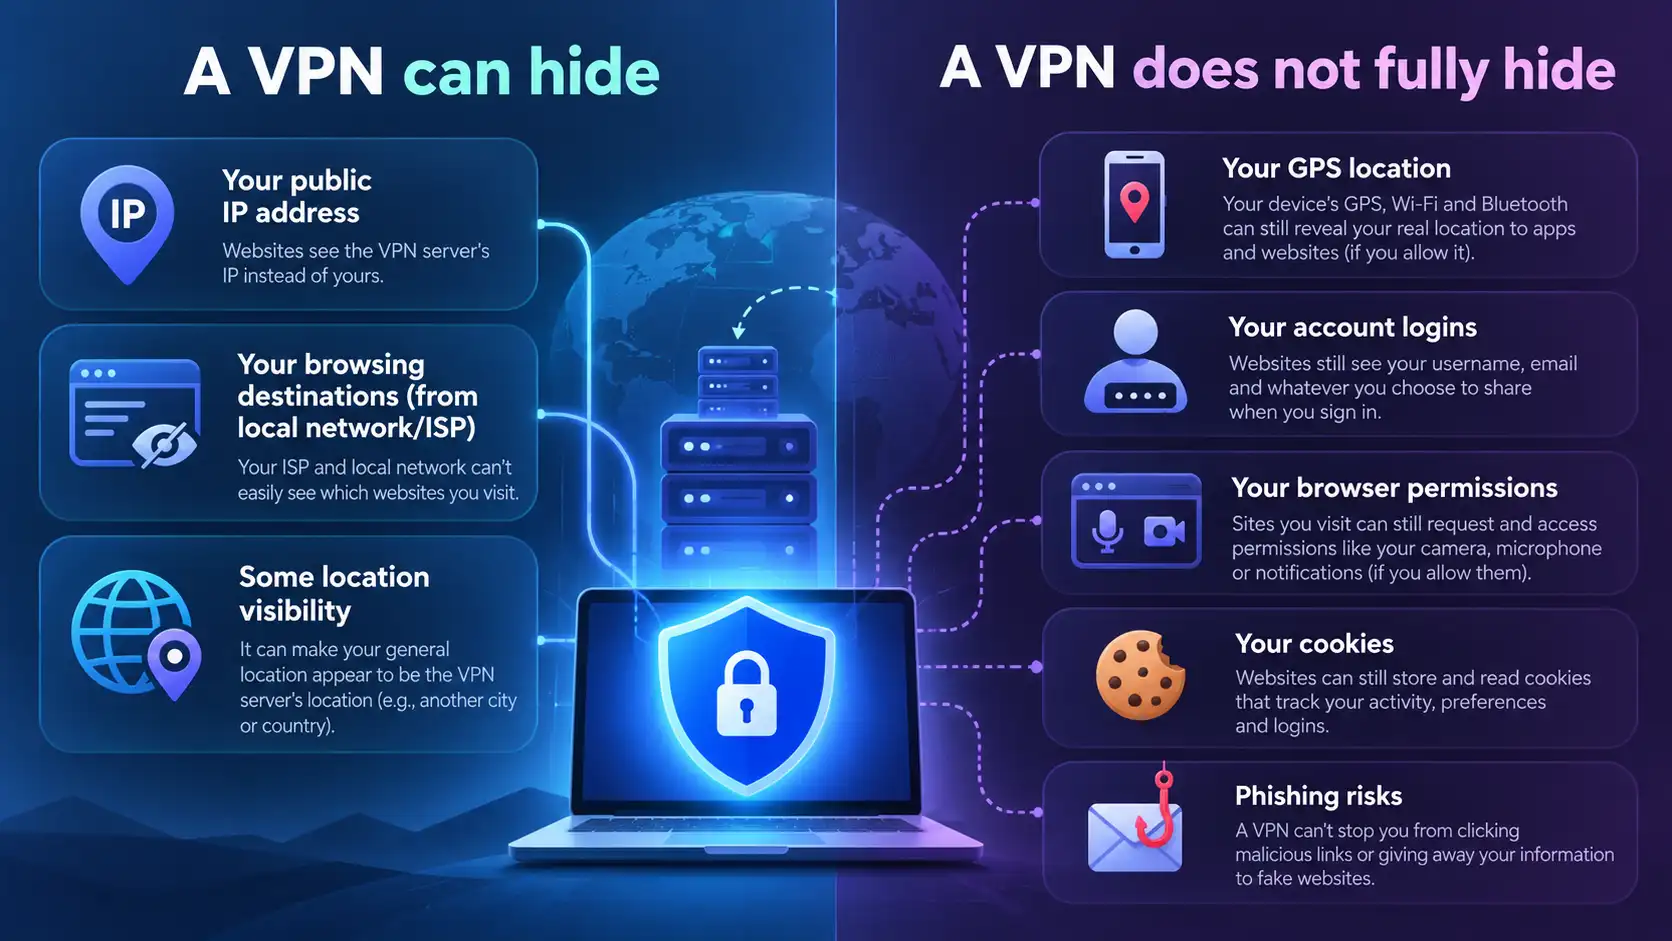
Diese IP-Verschleierung reduziert die Sichtbarkeit Ihrer normalen öffentlichen IP, macht Ihre Verbindung aber nicht unsichtbar.
Websites können weiterhin sehen, was Sie auf ihren Diensten tun, und möglicherweise Ihr Konto, Cookies oder Gerätecharakteristika erkennen.
Versteckt oder ändert ein VPN Ihre echte IP?
Beide Beschreibungen kursieren online, beziehen sich aber auf unterschiedliche Dinge.
Ein VPN ändert normalerweise die öffentliche IP-Adresse, die Websites sichtbar ist, indem es den Tunnel nutzt. Es ändert jedoch nicht unbedingt die IP-Adresse, die Ihr ISP Ihrer zugrundeliegenden Internetverbindung zugewiesen hat.
Zum Beispiel kann Ihr ISP weiterhin dieselbe öffentliche Adresse für Ihre Heimverbindung vergeben, während Websites die Adresse eines VPN-Servers an einem anderen Ort sehen.
Das Trennen des VPN bringt Ihren Browser normalerweise wieder zum normalen Netzwerkpfad zurück, sofern nicht eine andere Datenschutz- oder Netzwerkfunktion dieses Verhalten ändert.
ISPs vergeben möglicherweise dynamische Adressen, die sich auch ohne VPN ändern. Eine geänderte Adresse alleine beweist keinen VPN-Schutz.
Wer kann Ihre IP-Adresse weiterhin sehen?
Die Antwort hängt davon ab, welche IP-Adresse gemeint ist und wer die Verbindung beobachtet.
Beobachter | Was sie bei funktionierendem VPN üblicherweise sehen |
|---|---|
Besuchte Websites | Die öffentliche IP des VPN-Servers für tunnelführende Anfragen |
Ihr ISP | Die zugewiesene Adresse Ihrer Verbindung und den VPN-Server, den Sie kontaktieren |
Betreiber eines öffentlichen WLAN | Ihr Gerät in deren Netzwerk und die Verbindung zum VPN-Server |
VPN-Anbieter | Die Quelle Ihrer Verbindung und Informationen, die zur Tunnelverwaltung benötigt werden; Verarbeitung und Speicherung hängen von Design und Richtlinien ab |
Von VPN ausgeschlossene Apps | Ihre reguläre öffentliche IP kann an deren Ziele sichtbar sein |
Die Anmeldung kann Sie trotz VPN-Adresse identifizieren. Verwaltete Geräte können Aktivitäten auch durch Überwachungssoftware melden.
Ein VPN verbirgt eine Adresse vor einigen Beobachtern, nicht vor allen an der Verbindung Beteiligten.
Versteckt ein VPN Ihren Standort?
Eine öffentliche IP-Adresse kann verwendet werden, um eine grobe geografische Lage zu schätzen. Diese Schätzung kann ein Land, eine Region oder Stadt identifizieren, ist jedoch kein genauer GPS-Koordinatenpunkt.
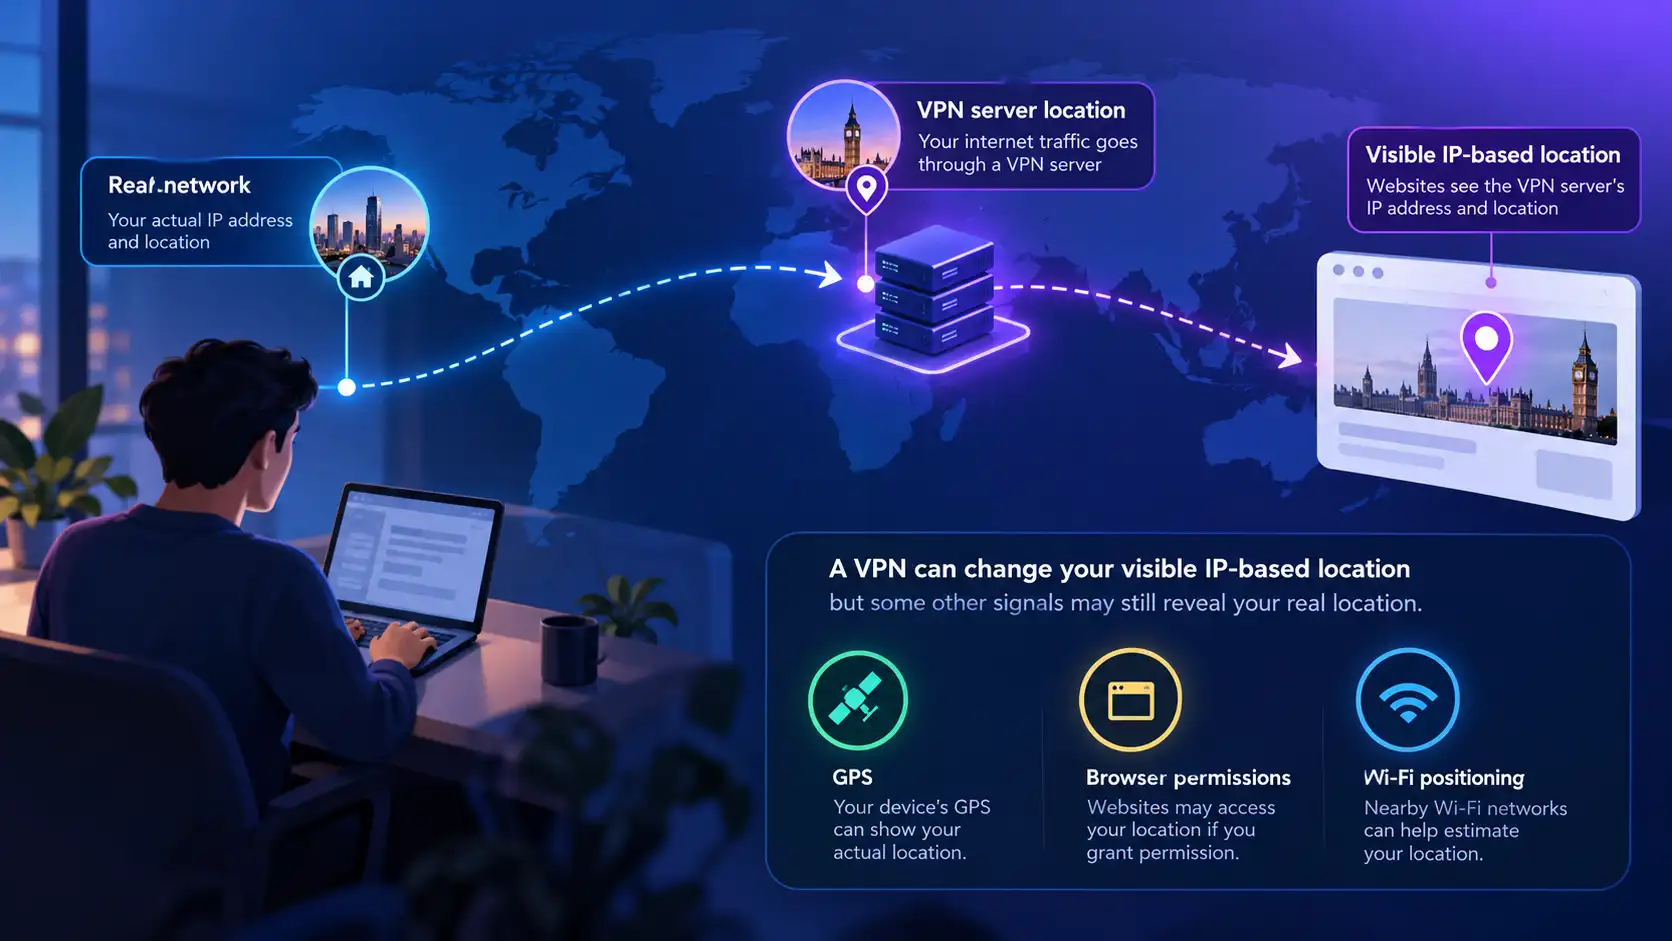
Wenn ein VPN die IP-Adresse, die eine Website sieht, durch die Adresse seines Servers ersetzt, kann eine IP-basierte Lokalisierung Ihre Verbindung nahe dem VPN-Server statt Ihrem tatsächlichen Standort verorten.
Jedoch können Dienste den Standort auch anders ermitteln:
GPS- oder Geräte-Standortberechtigungen
Nähe von WLAN- oder Mobilfunknetzen
Standortangaben, die auf Ihrem Konto gespeichert sind
Adressen, die Sie für Lieferung oder Zahlung eingeben
Freiwillig eingegebene Informationen in Beiträgen oder Nachrichten
Eine Karten-App mit Standortberechtigung kann Ihre tatsächlichen Koordinaten weiterhin empfangen, während Ihr VPN verbunden ist. Das Ändern Ihrer sichtbaren IP ersetzt diese Berechtigungen nicht automatisch.
Wenn Standort-Privatsphäre wichtig ist, prüfen Sie sowohl Ihre VPN-Verbindung als auch Ihre App-Berechtigungen.
Kann Ihre echte IP-Adresse bei Nutzung eines VPNs auslaufen?
Es ist möglich, dass ein Teil des Datenverkehrs oder identifizierende Netzwerkdetails die beabsichtigte VPN-Route verlassen. Die genauen Risiken hängen von Ihrem Betriebssystem, Browser, der VPN-Implementierung und den Einstellungen ab.
IPv4- und IPv6-Exposition
Einige Netzwerke unterstützen sowohl IPv4 als auch IPv6. Wenn ein VPN nur eine Adressfamilie schützt, aber die andere nicht korrekt weiterleitet oder blockiert, können bestimmte Verbindungen eine mit Ihrer normalen Verbindung assoziierte Adresse offenbaren.
Ein gut konfiguriertes VPN sollte unterstützten Datenverkehr angemessen behandeln, aber es lohnt sich, sowohl IPv4 als auch IPv6 zu testen, anstatt nur eine Variante zu prüfen.
WebRTC-IP-Exposition
WebRTC unterstützt Browser bei der Echtzeitkommunikation. Je nach Browserverhalten und Netzwerkkonfiguration können WebRTC-bezogene Tests Netzwerkadressen offenbaren.
Nicht jede Adresse in einem WebRTC-Test ist ein Leck. Eine private lokale Adresse oder eine VPN-Server-Adresse unterscheidet sich von Ihrer üblichen öffentlichen Adresse.
DNS-Lecks
DNS übersetzt Domainnamen in IP-Adressen. Wenn DNS-Anfragen den VPN umgehen, kann ein Netzwerkbetreiber oder ein unbeabsichtigter Resolver darüber informiert werden, welche Ziele angefragt wurden.
Ein DNS-Leck ist nicht unbedingt dasselbe wie das Offenlegen Ihrer echten öffentlichen IP-Adresse gegenüber einer Website. Es ist ein eigenständiges Routing- und Datenschutzproblem, das ebenfalls überprüft werden sollte.
Split Tunneling und Verbindungsabbrüche
Split Tunneling kann absichtlich bestimmten Apps oder Zielen erlauben, Ihre reguläre Verbindung zu nutzen. Deren Datenverkehr kann Ihre übliche öffentliche IP offenbaren, auch wenn andere Apps das VPN verwenden.
Ein unerwarteter VPN-Verbindungsverlust kann den Datenverkehr wieder auf den normalen Pfad bringen. Ein richtig konfigurierter Kill Switch kann, sofern unterstützt, den betroffenen Datenverkehr bei Unterbrechungen blockieren, doch sein Verhalten variiert je nach Gerät und Einstellung.
Wie Sie prüfen, ob Ihr VPN Ihre IP versteckt
Sie können eine einfache Überprüfung ohne fortgeschrittene technische Werkzeuge durchführen.
Schritt 1: Notieren Sie Ihre IP ohne VPN
Trennen Sie Ihr VPN und öffnen Sie eine seriöse öffentliche IP-Abfrage-Website. Notieren Sie die angezeigten IPv4- und IPv6-Adressen, sofern vorhanden. Das ist Ihre aktuelle Netzwerkbasislinie.
Schritt 2: Verbinden Sie sich mit einem VPN-Server
Starten Sie Ihre VPN-Anwendung, wählen Sie einen Server aus und warten Sie, bis der Verbindungsaufbau bestätigt ist. Gehen Sie nicht davon aus, dass das Klicken auf Verbinden bedeutet, dass der Tunnel bereits aktiv ist.
Schritt 3: Prüfen Sie Ihre öffentliche IP erneut
Laden Sie die gleiche IP-Abfrage-Seite neu. Für richtig über das VPN geleiteten Browserverkehr sollte die angezeigte öffentliche Adresse im Allgemeinen der Exit-Server-Adresse des VPN entsprechen und nicht Ihrer Ausgangsadresse.
Überprüfen Sie IPv4 und IPv6, wenn verfügbar. Manche Dienste zeigen keine IPv6-Adresse an, was interpretiert werden sollte und keinen automatischen Fehler bedeutet.
Schritt 4: Prüfen Sie DNS und WebRTC
Nutzen Sie seriöse DNS- und WebRTC-Testtools, um unerwartete Netzwerkadressen oder Resolver zu suchen. Ein anderer DNS-Resolver beweist nicht automatisch ein Leck; vergleichen Sie das Ergebnis mit Ihrer erwarteten VPN-Konfiguration.
Schritt 5: Überprüfen Sie die wichtigen Apps
Ein Browser-IP-Test prüft nur den Browser. Split Tunneling oder andere Anwendungen können andere Routen nutzen.
Wiederholen Sie wichtige Tests nach Wechseln von Netzwerk, VPN-Server oder Verbindungseinstellungen. Kein einziger Test kann komplette Anonymität garantieren.
Was zu tun ist, wenn Ihre echte IP weiterhin sichtbar ist
Wenn ein Test Ihre übliche öffentliche IP anzeigt, während das VPN verbunden zu sein scheint, untersuchen Sie die Ursache, bevor Sie der Verbindung für Privatsphäre vertrauen.
Bestätigen Sie, dass das VPN verbunden ist. Prüfen Sie den tatsächlichen Verbindungsstatus der Anwendung, nicht nur den ausgewählten Server.
Probieren Sie einen anderen Server. Stellen Sie die Verbindung erneut her und wiederholen Sie den IP-Vergleich.
Überprüfen Sie Split Tunneling. Stellen Sie sicher, dass der zu testende Browser oder die App nicht vom VPN ausgeschlossen ist.
Prüfen Sie IPv6- und WebRTC-Ergebnisse. Bestimmen Sie, ob die unerwartete Adresse öffentlich, privat oder mit dem VPN verbunden ist.
Starten Sie die App neu und aktualisieren Sie Software. Installieren Sie aktuelle Versionen der VPN-App, des Browsers und des Betriebssystems.
Überprüfen Sie Sicherheitseinstellungen. Firewalls, zusätzliche VPNs, Proxies und andere Netzwerktools können das Routing beeinträchtigen.
Kontaktieren Sie den Support, wenn das Problem fortbesteht. Geben Sie Gerätetyp, Betriebssystem, VPN-Server, Protokoll und Testergebnisse an. Vermeiden Sie das Senden sensibler Zugangsdaten.
Deaktivieren Sie wichtiges Systemsicherheitsfeatures nicht nur, um einen Leck-Test zu bestehen.
Wie Sie Ihre IP-Adresse mit SyncVPN schützen
Um die Sichtbarkeit Ihrer üblichen öffentlichen IP bei Nutzung von SyncVPN zu reduzieren, stellen Sie zunächst eine VPN-Verbindung zu einem verfügbaren Server her und bestätigen Sie, dass die Anwendung eine erfolgreiche Verbindung meldet.
Vergleichen Sie dann Ihre sichtbare IP-Adresse vor und nach der Verbindung. Prüfen Sie, welche Anwendungen tatsächlich durch das VPN geleitet werden.
Das Protokollmenü von SyncVPN in der Anwendung enthält Smart, WireGuard, OpenVPN UDP und OpenVPN TCP. Die Wahl des Protokolls kann Konnektivität und Leistung beeinflussen, aber nur das Protokolletikett garantiert keinen Schutz vor jedem Routing-Leck.
Wenn Sie Split Tunneling nutzen, bedenken Sie, dass ausgeschlossene Verbindungen Ihre normale öffentliche IP offenbaren können. Prüfen Sie bei Unterstützung den Kill Switch bezüglich seines Verhaltens bei Verbindungsabbrüchen.
Für funktionsspezifische Anweisungen konsultieren Sie die Anleitungen Wie man Split Tunneling mit SyncVPN verwendet und Wie man Kill Switch mit SyncVPN verwendet im Support-Center.
Macht das Verstecken Ihrer IP-Adresse Sie anonym?
Nein. Das Ersetzen Ihrer sichtbaren öffentlichen IP-Adresse ist eine Datenschutzmaßnahme, keine vollständige Anonymität.
Websites können weiterhin ein angemeldetes Konto erkennen, Cookies speichern oder Browser-Fingerprinting durchführen. Apps können Standortdaten über Berechtigungen erhalten. Informationen, die Sie posten, kaufen oder übermitteln, können Sie direkt identifizieren.
Ihr VPN-Anbieter wird zudem Teil des Vertrauensverhältnisses der Verbindung. Je nach Architektur und Richtlinien kann er Verbindungsmetadaten oder andere Informationen verarbeiten, die Ihr ISP im Tunnel nicht direkt einsehen kann.
Verwenden Sie einen vertrauenswürdigen Anbieter, schützen Sie Ihre Konten mit starker Authentifizierung, halten Sie Geräte aktuell und überprüfen Sie Datenschutzeinstellungen im Browser. Diese Schritte ergänzen die IP-Verschleierung und ersetzen sie nicht.
Häufig gestellte Fragen
Versteckt ein VPN Ihre IP-Adresse vor Websites?
In der Regel ja, für Anfragen, die korrekt über das VPN geleitet werden. Websites sehen meist die öffentliche IP des VPN-Servers und nicht Ihre reguläre Adresse. Angemeldete Konten und andere Tracking-Methoden können Sie dennoch identifizieren.
Kann Ihr ISP Ihre IP-Adresse sehen, wenn Sie ein VPN verwenden?
Ja. Ihr ISP betreibt die zugrundeliegende Verbindung und kann die ihr zugewiesene Adresse identifizieren. Er kann in der Regel auch sehen, dass Sie eine Verbindung zu einem VPN-Server herstellen, allerdings sind korrekt getunnelte Ziele weniger sichtbar.
Versteckt ein VPN sowohl IPv4 als auch IPv6?
Das hängt vom VPN und der Konfiguration ab. Ein richtig konfigurierter Dienst sollte alle unterstützten Adressfamilien korrekt routen oder blockieren. Testen Sie beide, wenn möglich, statt nur IPv4 als ausreichend anzusehen.
Kann eine Website meinen echten Standort mit einem VPN finden?
Das kann passieren. Ein VPN kann Ihre IP-basierte Standortschätzung verändern, aber GPS, Geräteberechtigungen, angemeldete Konten und von Ihnen geteilte Informationen können Ihren tatsächlichen Standort verraten.
Ist ein DNS-Leck dasselbe wie ein IP-Leck?
Nein. Ein DNS-Leck bedeutet, dass Namensauflösungsanfragen einen unbeabsichtigten Weg nehmen. Ein IP-Leck kann eine mit Ihrer normalen Verbindung assoziierte Adresse offenbaren. Diese Probleme können sich überschneiden, sind aber nicht identisch.
Kann ich getrackt werden, wenn ich ein VPN nutze?
Ja. Cookies, Konten, Fingerprinting und von Ihnen bereitgestellte Informationen erlauben weiterhin Tracking. Ein VPN reduziert die Sichtbarkeit Ihrer normalen IP-Adresse, eliminiert aber nicht jeden Identifikator.
Verbirgt der Inkognito-Modus meine IP-Adresse?
Nein. Der private oder Inkognito-Modus beschränkt hauptsächlich die lokal im Browser gespeicherten Informationen. Er ersetzt nicht Ihre öffentliche IP-Adresse oder verschlüsselt Ihren Datenverkehr durch einen VPN-Server.
Schlussgedanken
Ein VPN versteckt in der Regel Ihre übliche öffentliche IP-Adresse vor Websites, indem unterstützter Datenverkehr durch einen VPN-Server geleitet wird. Es kann auch Ihre scheinbare IP-basierte Position ändern und reduzieren, was ein lokales Netzwerk über richtig getunnelte Ziele sieht.
Die Ihrem ursprünglichen Anschluss zugewiesene Adresse bleibt jedoch bestehen, und Websites können Sie über Konten oder andere Signale identifizieren. Routing-Ausnahmen, Verbindungsabbrüche und bestimmte Lecks können ebenfalls den Schutz beeinträchtigen.
Das praktische Ziel ist nicht, unsichtbar zu werden, sondern zu verstehen, welche Adresse wem unter welchen Bedingungen angezeigt wird. Testen Sie Ihre Verbindung, prüfen Sie Ihre Einstellungen und verwenden Sie SyncVPN zusammen mit anderen sinnvollen Datenschutzpraktiken.