Kostenloses WLAN ist überall verfügbar. Sie können sich an Flughäfen, in Hotels, Cafés, Einkaufszentren und sogar im öffentlichen Nahverkehr verbinden. Es ist praktisch, spart mobiles Datenvolumen und erleichtert es, auch unterwegs in Kontakt zu bleiben.
Aber ist öffentliches WLAN tatsächlich sicher?
Die kurze Antwort lautet: Öffentliches WLAN kann für das normale Surfen durchaus sicher sein, besonders wenn Websites und Apps moderne Verschlüsselung verwenden. Dennoch können öffentliche Netzwerke Sie Gefahren wie Datenschutzrisiken, gefälschten Hotspots, Phishing-Versuchen und anderen Sicherheitsbedrohungen aussetzen.
Die gute Nachricht ist, dass Sie öffentliches WLAN nicht vollständig meiden müssen. Einige praktische Sicherheitsgewohnheiten können Ihr Risiko erheblich reduzieren.
In diesem Leitfaden erfahren Sie, wie öffentliches WLAN funktioniert, was bestimmte Netzwerke riskant macht, wie HTTPS und VPNs Ihre Verbindung schützen und was Sie tun sollten, bevor Sie sich mit einem unbekannten Netzwerk verbinden.
Was ist öffentliches WLAN?
Öffentliches WLAN ist eine drahtlose Internetverbindung, die Besuchern, Kunden oder der Allgemeinheit zur Verfügung gestellt wird.
Sie finden es häufig an Orten wie:
Flughäfen und Bahnhöfen
Hotels und Ferienunterkünften
Cafés und Restaurants
Einkaufszentren
Bibliotheken und Universitäten
Veranstaltungsorten
Öffentlichen Verkehrsmitteln
Manche öffentlichen WLAN-Netze sind komplett offen, das heißt, Sie können sich verbinden, ohne ein Passwort einzugeben.
Andere erfordern ein gemeinsames Passwort oder bitten Sie, auf einer Login-Seite, dem sogenannten Captive Portal, Nutzungsbedingungen zu akzeptieren.
Der Hauptunterschied zwischen öffentlichem WLAN und Ihrem Heimnetzwerk ist die Kontrolle.
Zuhause können Sie in der Regel den Router, die drahtlosen Sicherheitseinstellungen und die zulässigen Geräte verwalten.
Im öffentlichen WLAN wissen Sie meist nicht, wie das Netzwerk konfiguriert ist, wer es betreibt oder welche Sicherheitsmaßnahmen bestehen.
Diese Unsicherheit ist ein Grund, beim Verbinden vorsichtiger zu sein.
Ist öffentliches WLAN sicher zu nutzen?
Öffentliches WLAN ist nicht automatisch gefährlich.
Moderne Browser und viele Anwendungen verwenden Verschlüsselung, um Informationen zwischen Ihrem Gerät und Online-Diensten zu schützen.
Zum Beispiel werden beim Besuch einer legitimen Banking-Website mit HTTPS die Verbindungsinhalte verschlüsselt. Jemand im selben öffentlichen WLAN sollte Ihr Bankpasswort nicht einfach durch das Beobachten korrekt geschützter HTTPS-Verbindungen lesen können.
Dies ist eine wichtige Verbesserung gegenüber den Anfangszeiten des öffentlichen WLAN, als unverschlüsselte Websites deutlich häufiger waren.
HTTPS beseitigt jedoch nicht alle Risiken.
Ein Netzwerk kann noch immer von jemandem betrieben werden, dem Sie nicht vertrauen. Angreifer können gefälschte Hotspots erstellen, Phishing-Links verteilen oder Geräte mit unsicheren Einstellungen angreifen.
Die Sicherheit von öffentlichem WLAN hängt von mehreren Faktoren ab: dem Netzwerk selbst, der Sicherheit Ihres Geräts, den von Ihnen verwendeten Anwendungen und den Vorsichtsmaßnahmen, die Sie treffen.
Warum kann öffentliches WLAN riskant sein?
Öffentliche WLAN-Netzwerke sind darauf ausgelegt, Internetzugang bequem zu machen.
Leider können einige Merkmale, die die Nutzung erleichtern, auch Sicherheitsprobleme verursachen.
Ein Netzwerk, das Verbindungen von jedem akzeptiert, kann Geräte enthalten, die Sie nicht kennen oder denen Sie nicht vertrauen.
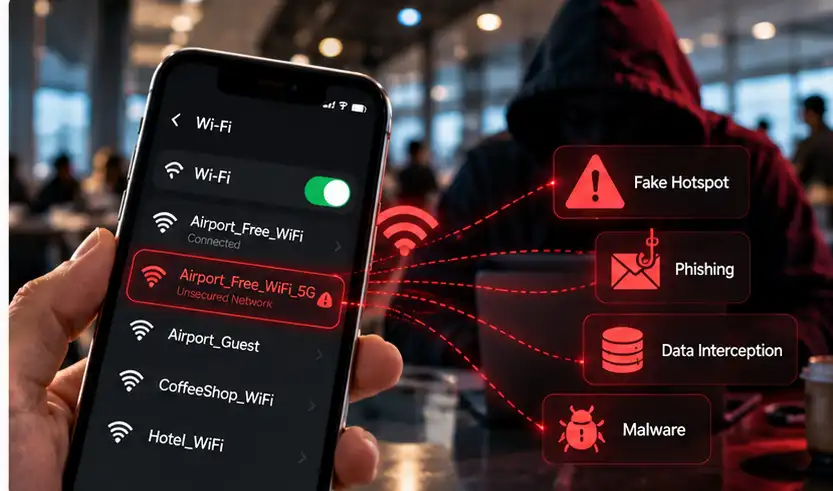
Ein Angreifer kann zudem einen separaten Hotspot einrichten, der fast identisch mit einem legitimen aussieht.
Solche Situationen können verschiedene Bedrohungen nach sich ziehen.
Die größten Sicherheitsrisiken von öffentlichem WLAN
1. Gefälschte WLAN-Hotspots und Evil-Twin-Angriffe
Stellen Sie sich vor, Sie warten auf einen Flug und sehen zwei Netzwerke:
Airport_Guest_WiFi
Airport_Free_WiFi
Welches ist echt?
Ein Angreifer kann einen Hotspot mit einem Namen erstellen, der einem offiziellen Netzwerk ähnelt. Das nennt man einen Evil-Twin-Angriff.
Wenn Sie sich mit dem gefälschten Hotspot verbinden, kann der Angreifer den Datenverkehr kontrollieren, der durch dieses Netzwerk läuft.
Er kann versuchen, Sie auf eine betrügerische Login-Seite umzuleiten, Verbindungsinformationen auszuspähen oder mit unverschlüsseltem Datenverkehr zu interagieren.
Allerdings bedeutet die Verbindung zu einem gefälschten Hotspot nicht automatisch, dass der Angreifer Inhalte von korrekt gesicherten HTTPS-Verbindungen lesen kann.
So reduzieren Sie das Risiko: Bestätigen Sie vor der Verbindung den offiziellen WLAN-Netzwerknamen bei einem Mitarbeiter oder einer anderen vertrauenswürdigen Quelle.
2. Abfangen von unverschlüsseltem Datenverkehr
Wenn Daten ohne entsprechende Verschlüsselung über ein Netzwerk gesendet werden, kann jemand mit ausreichendem Netzwerkzugriff sie möglicherweise einsehen.
Diese Praxis nennt man manchmal Packet Sniffing.
Moderne HTTPS-Verbindungen reduzieren das Risiko, dass Webseiteninhalte und Anmeldedaten auf diese Weise ausspioniert werden.
Ältere Websites, falsch konfigurierte Anwendungen oder Dienste, die Informationen ohne Verschlüsselung senden, können jedoch immer noch sensible Daten preisgeben.
So reduzieren Sie das Risiko: Nutzen Sie HTTPS-Websites, halten Sie Ihre Anwendungen aktuell und erwägen Sie die Nutzung eines vertrauenswürdigen VPN für eine zusätzliche Datenschutzeinstellung im Netzwerk.
3. Man-in-the-Middle-Angriffe
Ein Man-in-the-Middle-Angriff (MITM) liegt vor, wenn sich jemand zwischen zwei kommunizierende Parteien schaltet, um deren Datenverkehr zu beobachten oder zu manipulieren.
In einem unzuverlässigen Netzwerk kann ein Angreifer versuchen, Verbindungen zu stören, Benutzer umzuleiten oder Anwendungen auszunutzen, die sichere Verbindungen nicht korrekt überprüfen.
Richtig implementiertes HTTPS schützt davor, indem der Datenverkehr verschlüsselt und die Website authentifiziert wird, zu der Sie sich verbinden.
Ein VPN bietet zusätzlichen Schutz, indem es den Datenverkehr zwischen Ihrem Gerät und dem VPN-Server verschlüsselt.
So reduzieren Sie das Risiko: Ignorieren Sie niemals Zertifikatwarnungen, vermeiden Sie ungesicherte Websites und verwenden Sie aktualisierte Anwendungen mit korrekt konfigurierter Verschlüsselung.
4. Phishing und gefälschte Login-Seiten
Manche WLAN-Netzwerke verlangen, dass Sie eine Seite öffnen, bevor Sie auf das Internet zugreifen können.
Legitime Captive Portals verlangen von Ihnen oft, Nutzungsbedingungen zu akzeptieren, eine Zimmernummer einzugeben oder andere vom Veranstaltungsort geforderte Angaben zu machen.
Angreifer können solche Seiten nachahmen.
Ein gefälschtes Portal könnte Sie auffordern, Ihre E-Mail-Anmeldedaten, Zahlungsinformationen oder andere sensible Daten unter dem Vorwand des Internetzugangs einzugeben.
HTTPS und VPNs können Sie nicht schützen, wenn Sie Ihre Zugangsdaten freiwillig auf einer betrügerischen Website eingeben.
So reduzieren Sie das Risiko: Prüfen Sie, ob das Portal tatsächlich vom Veranstaltungsort stammt, und seien Sie misstrauisch bei unerwarteten Anfragen nach Kontopasswörtern oder Finanzinformationen.
5. Sichtbarkeit von Geräten im gemeinsamen Netzwerk
Öffentliches WLAN betrifft nicht nur Websites.
Je nach Netzwerk-Konfiguration können andere verbundene Geräte möglicherweise Dienste auf Ihrem Laptop oder Smartphone erkennen oder mit ihnen kommunizieren.
Das ist problematisch, wenn Ihr Gerät unnötige Dateifreigaben aktiviert oder verwundbare Netzwerkdienste preisgibt.
Einige öffentliche Netzwerke isolieren verbundene Geräte voneinander, aber darauf sollten Sie sich nicht immer verlassen.
So reduzieren Sie das Risiko: Nutzen Sie das öffentliche Netzwerkprofil Ihres Geräts, halten Sie die Firewall aktiviert und deaktivieren Sie die Dateifreigabe, wenn Sie sie nicht benötigen.
6. Überwachung des Netzwerks und Datenschutzrisiken
Selbst wenn HTTPS die Inhalte Ihres Surfens schützt, kann der Betreiber des Netzwerks einige Verbindungsdaten sehen.
Je nach Gerät und Netzwerk-Konfiguration können darunter fallen:
Wann Ihr Gerät eine Verbindung herstellt
Wie lange die Verbindung besteht
Wie viele Daten übertragen werden
Lokale Netzwerkdetails Ihres Geräts
Bestimmte Ziel- oder DNS-Informationen, wenn sie nicht anderweitig verschlüsselt sind
Ein korrekt funktionierendes VPN kann die Zielinformationen, die im lokalen Netzwerk sichtbar sind, reduzieren, indem unterstützter Datenverkehr durch einen verschlüsselten Tunnel geleitet wird.
Das Netzwerk kann jedoch weiterhin erkennen, dass Sie mit einem VPN-Server kommunizieren, einschließlich Verbindungszeitpunkt und Datenvolumen.
Macht ein Passwort öffentliches WLAN sicher?
Ein passwortgeschütztes WLAN bietet eine bessere Funkverbindungssicherheit als ein komplett offener Hotspot.
Ein WLAN-Passwort ist jedoch nicht dasselbe wie eine Ende-zu-Ende-Verschlüsselung.
In einem Café oder Hotel haben viele fremde Personen Zugriff auf dasselbe Passwort.
Sie wissen außerdem oft nicht, wie der Router konfiguriert ist oder ob Sie dem Betreiber vertrauen können.
Ein Passwort ist daher nur eine Sicherheitsmaßnahme, aber kein Beweis dafür, dass ein Netzwerk komplett sicher ist.
Die beste Strategie ist, passende WLAN-Sicherheit mit HTTPS, aktueller Software und vernünftigen Surfgewohnheiten zu kombinieren.
Wie schützen Sie sich im öffentlichen WLAN: 10 praktische Tipps
Sie brauchen kein IT-Sicherheitsprofi zu sein, um öffentliches WLAN sicherer zu nutzen.
Diese zehn Maßnahmen decken viele gängige Risiken ab.
1. Überprüfen Sie das Netzwerk vor dem Verbinden
Vergewissern Sie sich immer, wie das Netzwerk heißt.
Fragen Sie im Hotel, Café oder Flughafen bei Mitarbeiter*innen nach, welches das offizielle WLAN ist.
Gehen Sie nicht davon aus, dass das mit dem stärksten Signal oder dem überzeugendsten Namen echt ist.
Seien Sie besonders vorsichtig, wenn mehrere Netzwerke fast gleiche Namen haben.
2. Nutzen Sie HTTPS-Websites
HTTPS verschlüsselt die Daten, die zwischen Ihrem Browser und der Website übertragen werden.
So werden Passwörter, Nachrichten und andere Informationen geschützt.
Bevor Sie sensible Daten eingeben, prüfen Sie, ob die Webseite mit https:// beginnt und keine Sicherheitswarnung im Browser erscheint.
Denken Sie daran, dass HTTPS eine geschützte Verbindung zu einer bestimmten Website bestätigt, aber die Website selbst nicht automatisch vertrauenswürdig ist.
Auch betrügerische Seiten können HTTPS verwenden.
3. Verwenden Sie ein vertrauenswürdiges VPN für zusätzlichen Schutz
Ein VPN schafft einen verschlüsselten Tunnel zwischen Ihrem Gerät und einem VPN-Server.
Wenn das VPN funktioniert, kann das öffentliche Netzwerk den darin übertragenen Datenverkehr kaum einsehen.
So schützt es Ihre Privatsphäre zusätzlich zur Verschlüsselung einzelner Websites.
Besonders wenn Sie dem Betreiber des Netzwerks nicht vertrauen oder die Zielinformationen, die das lokale Netzwerk sieht, reduzieren möchten, ist ein VPN sinnvoll.
Ein VPN ersetzt jedoch kein HTTPS, keinen Virenschutz oder umsichtiges Surfen.
4. Deaktivieren Sie automatische Verbindungen zu unbekannten Netzwerken
Viele Geräte verbinden sich automatisch mit WLANs, die sie zuvor genutzt haben.
Zuhause ist das bequem, aber im öffentlichen WLAN kann das unerwünscht sein.
Ein Angreifer könnte ein Netzwerk mit demselben Namen wie ein zuvor vertrauter Hotspot einrichten.
Überprüfen Sie daher Ihre WLAN-Einstellungen und deaktivieren Sie die automatische Verbindung für unbekannte oder unnötige Netze.
5. Halten Sie Ihr Gerät und Ihre Anwendungen aktuell
Software-Updates enthalten oft Sicherheitskorrekturen.
Veraltete Betriebssysteme, Browser und Apps enthalten möglicherweise Schwachstellen, die Angreifer ausnutzen.
Aktivieren Sie automatische Updates wenn möglich und installieren Sie wichtige Sicherheitsupdates regelmäßig.
Das schützt Ihr Gerät in öffentlichem WLAN und anderen Netzwerken.
6. Schalten Sie unnötige Dateifreigabe aus
Dateifreigabe, Geräteerkennung und andere lokale Netzwerkdienste sind in vertrauenswürdigen Netzen nützlich.
Im öffentlichen WLAN können sie unnötige Funktionen für andere Geräte im Netzwerk offenlegen.
Nutzen Sie die „Öffentliches Netzwerk“-Einstellungen Ihres Betriebssystems und deaktivieren Sie die Freigabeoptionen, die Sie nicht brauchen.
Lassen Sie die Firewall Ihres Geräts aktiviert.
7. Nutzen Sie starke Passwörter und Multi-Faktor-Authentifizierung
Ein VPN verhindert nicht jede Kompromittierung von Accounts.
Wenn Sie Ihr Passwort auf einer Phishing-Seite eingeben, kann ein Angreifer es dennoch erlangen.
Nutzen Sie für wichtige Konten einzigartige Passwörter und aktivieren Sie, wo immer möglich, Multi-Faktor-Authentifizierung (MFA).
Ein Passwortmanager hilft Ihnen, Passwortwiederholungen zu vermeiden und verdächtige Webseitenadressen besser zu erkennen.
8. Seien Sie vorsichtig bei sensiblen Aktivitäten
Die Nutzung einer legitimen HTTPS-Banking-Website im öffentlichen WLAN ist nicht grundsätzlich unsicher.
Trotzdem verdienen Finanztransaktionen und der Zugriff auf vertrauliche Arbeitsinformationen erhöhte Aufmerksamkeit.
Wenn das Netzwerk verdächtig wirkt, Ihr Browser Zertifikatwarnungen anzeigt oder Sie sich bei einer Login-Seite unsicher sind, verschieben Sie die Aktion.
Ihr eigenes Mobilfunknetz oder persönlicher Hotspot kann eine bessere Option sein, wenn Sie sich in Sachen Netzwerksicherheit unsicher fühlen.
9. Vermeiden Sie verdächtige Downloads und Pop-ups
Angreifer nutzen gelegentlich gefälschte Warnmeldungen, unerwartete Downloads oder irreführende Links, um Nutzer zur Installation von Software zu verleiten.
Ein VPN macht heruntergeladene Dateien nicht automatisch sicher.
Installieren Sie keine Anwendungen aus unbekannten Quellen und folgen Sie keinen unerwarteten Anweisungen, die angeblich eine dringende Sicherheitsaktualisierung erfordern.
10. Vergessen Sie das Netzwerk nach der Nutzung
Wenn Sie eine öffentliche WLAN-Verbindung nicht mehr benötigen, sollten Sie diese aus Ihren gespeicherten Netzwerken entfernen.
So verhindern Sie spätere automatische Verbindungen.
Eine einfache Gewohnheit, mit der Sie unnötige Exposition gegenüber Netzwerken, die Sie nicht kontrollieren, vermeiden.
Sicherheitscheckliste für öffentliches WLAN
Nutzen Sie diese kurze Checkliste, bevor Sie eine Sitzung in einem unbekannten Netzwerk starten.
Sicherheitscheck | Was zu tun ist |
|---|---|
Netzwerkidentität | Offiziellen WLAN-Namen verifizieren |
Website-Sicherheit | HTTPS verwenden und Browserwarnungen beachten |
VPN-Schutz | Mit vertrauenswürdigem VPN verbinden, wenn zusätzlicher Netzwerkschutz gewünscht ist |
Automatische Verbindung | Automatisches Verbinden mit unbekannten Netzwerken deaktivieren |
Gerätesicherheit | Firewall und Software aktuell halten |
Dateifreigabe | Unnötige Freigabe- und Erkennungsfunktionen abschalten |
Accountschutz | Einzigartige Passwörter und MFA verwenden |
Empfindliche Aktivitäten | Bei verdächtigem Netzwerk eine vertrauenswürdige Verbindung bevorzugen |
Downloads | Unerwartete Dateien und Softwareaufforderungen vermeiden |
Nach der Nutzung | Verbindung trennen und Netzwerk ggf. vergessen |
Diese Maßnahmen sind nützlich, egal ob Sie öffentliches WLAN mit einem Laptop, Smartphone oder Tablet nutzen.
Wie schützt Sie ein VPN im öffentlichen WLAN?
Ein VPN stellt eine zusätzliche verschlüsselte Verbindung zwischen Ihrem Gerät und einem VPN-Server her.
Ohne VPN verbindet sich Ihr Gerät über das öffentliche Netzwerk direkt mit Websites und Diensten. HTTPS kann den Inhalt dieser Verbindungen bereits verschlüsseln, doch das Netzwerk kann trotzdem einige Verbindungsinformationen sehen.
Mit einem richtig funktionierenden VPN wird unterstützter Datenverkehr vor Erreichen des VPN-Servers durch einen verschlüsselten Tunnel geleitet.
Das schützt Daten vor Einsicht durch den Betreiber des öffentlichen WLAN und andere, die Zugriff auf das Netzwerk haben könnten.
Was ändert sich, wenn Sie ein VPN einschalten?
Datenschutzaspekt | Ohne VPN | Mit VPN |
|---|---|---|
HTTPS Website-Inhalte | Verschlüsselt durch HTTPS | Weiterhin durch HTTPS verschlüsselt |
Datenverkehr im VPN-Tunnel | Kein VPN-Tunnel | Geschützt zwischen Gerät und VPN-Server |
Zielinformation für lokales Netzwerk | Teils sichtbar | In der Regel reduziert für getunnelten Datenverkehr |
Öffentliche IP-Adresse für Websites | Meist die öffentliche IP des lokalen Netzwerks | Meist die öffentliche IP des VPN-Servers |
Metadaten der Netzwerkverbindung | Für Netzwerkbetreiber sichtbar | Einige Metadaten bleiben sichtbar |
Schutz vor Phishing | Nicht garantiert | Nicht garantiert |
Schutz vor Malware | Nicht garantiert | Nicht garantiert |
Ein VPN verändert, was das lokale Netzwerk beobachten kann, beseitigt jedoch nicht alle Online-Sicherheitsrisiken.
Es verändert auch die Vertrauensbasis bei Verbindung-Informationen: Ihr VPN-Anbieter kann bestimmte Metadaten über den über seinen Service geleiteten Datenverkehr sehen.
Deshalb ist es wichtig, einen vertrauenswürdigen Anbieter zu wählen.
Reicht HTTPS im öffentlichen WLAN oder brauchen Sie ein VPN?
HTTPS und VPNs schützen unterschiedliche Teile Ihrer Verbindung.
HTTPS sichert die Kommunikation zwischen Ihrem Gerät und einer Website oder einem Online-Dienst ab.
Ein VPN sichert den Datenverkehr zwischen Ihrem Gerät und dem VPN-Server.
Beim normalen Surfen auf korrekt abgesicherten HTTPS-Websites bietet HTTPS bereits einen wichtigen Schutz vor lokalem Abfangen.
Ein VPN kann zusätzlichen Wert schaffen, wenn Sie die für das lokale Netzwerk sichtbaren Informationen reduzieren oder Verkehr schützen wollen, der sonst unverschlüsselt übertragen würde.
Diese Schutzmaßnahmen ergänzen sich, ersetzen sich aber nicht.
Wichtig ist, dass Sie nicht davon ausgehen müssen, dass jede öffentliche WLAN-Sitzung ohne VPN gefährlich ist.
Stattdessen sollten Sie verstehen, welchen Schutz Sie bereits haben und wann eine zusätzliche Schutzschicht sinnvoll ist.
Wie nutzen Sie SyncVPN im öffentlichen WLAN?
SyncVPN kann VPN-Tunnel-Schutz hinzufügen, wenn Sie sich mit einem unbekannten drahtlosen Netzwerk verbinden.
Das Vorgehen ist allgemein einfach.
Schritt 1: Bestätigen Sie, dass das WLAN legitim ist
Verifizieren Sie vor der Verbindung den offiziellen Netzwerknamen.
Vermeiden Sie Verbindungen zu verdächtigen Netzwerken mit unerwarteten Namen oder Login-Anforderungen.
Schritt 2: Schließen Sie ggf. erforderliche WLAN-Registrierung ab
Manche öffentliche Hotspots zeigen ein Captive Portal, in dem Sie Nutzungsbedingungen zustimmen oder sich authentifizieren müssen.
Schließen Sie den Verbindungsprozess des legitimen Netzwerks zuerst ab.
Geben Sie keine fremden Passwörter oder sensible Daten auf unerwarteten Seiten ein.
Schritt 3: Öffnen Sie SyncVPN
Starten Sie die SyncVPN-Anwendung auf Ihrem Gerät, sobald Internetzugang besteht.
Stellen Sie sicher, dass die App auf dem neuesten Stand ist.
Schritt 4: Verbinden Sie sich mit einem VPN-Server
Wählen Sie einen passenden Server aus und stellen Sie die VPN-Verbindung her.
Wenn Ihre App eine Smart-Protokoll-Option anbietet, ist das ein praktischer Anfang.
Warten Sie, bis SyncVPN bestätigt, dass die VPN-Verbindung steht.
Schritt 5: Prüfen Sie Ihre Verbindungseinstellungen
Falls Ihre SyncVPN-Version Kill Switch-Schutz unterstützt, überprüfen Sie, wie diese Funktion bei Verbindungsverlust reagiert.
Kill Switch kann verhindern, dass betroffener Datenverkehr ungeschützt weitergeleitet wird, wenn die VPN-Verbindung unerwartet abbricht.
Überprüfen Sie ebenfalls Split-Tunneling-Einstellungen, wenn Sie diese einsetzen.
Anwendungen, die bei Split Tunneling gezielt vom VPN ausgeschlossen sind, erhalten durch diesen VPN-Tunnel keinen Schutz.
Schritt 6: Surfen Sie mit üblichen Sicherheitsvorkehrungen
Nutzen Sie weiterhin HTTPS-Websites, starke Authentifizierung und aktuell gehaltene Anwendungen.
Ein VPN kann nicht garantieren, dass jede Website oder jeder Download sicher ist.
Detaillierte Anleitungen zu Funktionen finden Sie im entsprechenden Support-Center von SyncVPN.
Was tun, wenn Ihr VPN im öffentlichen WLAN nicht funktioniert?
Öffentliche Netzwerke nutzen manchmal Login-Seiten, Firewall-Regeln oder Verbindungseinschränkungen, die VPN-Datenverkehr stören können.
Wenn SyncVPN sich nicht verbindet, probieren Sie folgende Schritte:
Überprüfen Sie Ihre Internetverbindung. Stellen Sie sicher, dass das öffentliche WLAN funktioniert, bevor Sie das VPN versuchen.
Schließen Sie das Captive Portal ab. Öffnen Sie die legitime Netzwerk-Login-Seite und führen Sie die erforderlichen Anmeldungen durch.
Verbinden Sie das VPN erneut. Sobald Internetzugang besteht, versuchen Sie erneut eine VPN-Verbindung herzustellen.
Probieren Sie einen anderen Server. Unter aktuellen Netzwerkbedingungen funktioniert möglicherweise ein anderer Server besser.
Überprüfen Sie die Protokolleinstellungen. Falls UDP-basierte Verbindungen eingeschränkt sind, könnte OpenVPN TCP eine Alternative sein, sofern unterstützt.
Prüfen Sie die Sicherheitseinstellungen Ihres Geräts. Firewall-Regeln oder andere Netzwerkkonfigurationen können den Zugriff verhindern.
Nutzen Sie bei Bedarf ein anderes Netzwerk. Wenn das öffentliche WLAN weiterhin VPN-Verbindungen blockiert und Datenschutz wichtig ist, nutzen Sie ggf. Ihr mobiles Datenvolumen.
Ein Protokollwechsel garantiert nicht, dass Netzwerkeinschränkungen überwunden werden.
Wenn Sie keinen ausreichenden Schutz erreichen können, vermeiden Sie sensible Aktivitäten in einem Netzwerk, dem Sie nicht vertrauen.
Ist Hotel-WLAN sicher?
Hotel-WLAN ist praktisch, sollte aber nicht automatisch als privat oder vertrauenswürdig betrachtet werden.
Manche Hotels bieten offene Gastnetzwerke, andere benötigen zimmerspezifische Zugangsdaten oder gemeinsame Passwörter.
Selbst wenn das WLAN dem Hotel gehört, können sich die Konfiguration und Sicherheitsmaßnahmen stark unterscheiden.
Überprüfen Sie immer den offiziellen Netzwerknamen, nutzen Sie HTTPS und erwägen Sie VPN-Schutz, wenn Sie zusätzliche Privatsphäre wollen.
Wenn Ihr Hotel ein Login-Portal zeigt, prüfen Sie, ob die Seite legitim ist, bevor Sie Daten eingeben.
Ist Airport-WLAN sicher?
Airport-WLAN ist für routinemäßigen Internetzugang meist nützlich, besonders wenn Websites und Apps moderne Verschlüsselung verwenden.
In überfüllten öffentlichen Bereichen ist es allerdings oft schwierig, offizielle Hotspots von ähnlich benannten Netzwerken zu unterscheiden.
Bestätigen Sie offizielle Netzwerkinformationen an Schildern oder bei Mitarbeitern statt zu raten.
Vermeiden Sie unbekannte Login-Seiten und kontrollieren Sie automatische Verbindungen.
Für mehr Privatsphäre verbinden Sie sich nach dem Internetzugang mit einem vertrauenswürdigen VPN.
Ist Café-WLAN sicher?
Café-WLAN stellt viele der gleichen Überlegungen dar wie andere geteilte Netzwerke.
In einem Café gibt es oft ein Gastnetzwerk mit öffentlich sichtbarem Passwort, über das viele Kunden zugreifen.
Das bedeutet nicht unbedingt, dass das Netzwerk bösartig ist, aber es garantiert auch nicht, dass jedes verbundene Gerät vertrauenswürdig ist.
Nutzen Sie HTTPS, lassen Sie die Firewall Ihres Geräts aktiviert und deaktivieren Sie unnötige Freigabeoptionen.
Wenn Sie regelmäßig aus Cafés arbeiten, können VPN- und Sicherheitskonfigurationen nützliche Gewohnheiten sein.
Öffentliches WLAN vs. mobile Daten: Was ist sicherer?
Ihre eigene Mobilfunkverbindung gibt Ihnen in der Regel mehr Kontrolle darüber, welches Netzwerk Sie nutzen, als ein unbekannter öffentlicher Hotspot.
Ein persönlicher Hotspot erlaubt Ihnen außerdem die Wahl eines WLAN-Passworts und die Verwaltung der zugelassenen Geräte.
Das kann mobile Daten oder einen richtig gesicherten persönlichen Hotspot zu einer besseren Option machen, wenn Sie Risiken eines fremden, geteilten WLANs vermeiden möchten.
Mobilfunkverbindungen sind jedoch nicht immun gegen Tracking, Phishing, Malware oder andere Online-Bedrohungen.
Sie sollten auf allen Verbindungstypen HTTPS und normale Sicherheitsmaßnahmen für Konten nutzen.
Was tun, wenn Sie sich mit einem verdächtigen WLAN verbinden?
Wenn Sie glauben, mit einem gefälschten Hotspot verbunden zu sein oder eine verdächtige Login-Seite gesehen zu haben, handeln Sie entsprechend:
Wenn Sie sich nur mit dem Netzwerk verbunden haben
Trennen Sie die WLAN-Verbindung und entfernen Sie das Netzwerk aus Ihren gespeicherten Netzwerken.
Prüfen Sie die Netzwerkeinstellungen Ihres Geräts auf unerwartete Änderungen.
Nur das Verbinden mit einem verdächtigen Hotspot bedeutet nicht automatisch, dass Ihre Konten kompromittiert wurden.
Wenn Sie ein Passwort eingegeben haben
Ändern Sie betroffene Passwörter über eine vertrauenswürdige Verbindung.
Aktualisieren Sie andere Accounts, falls Sie dasselbe Passwort mehrfach verwendet haben.
Aktivieren Sie MFA, wo verfügbar, und überprüfen Sie kürzliche Kontoaktivitäten.
Wenn Sie Software oder Profile installiert haben
Entfernen Sie unbekannte Software oder Netzwerkkonfigurationen gemäß den Sicherheitsrichtlinien Ihres Geräts.
Führen Sie Updates des Betriebssystems durch und nutzen Sie zuverlässige Sicherheits-Scans, falls unterstützt.
Ist das Gerät im Besitz Ihres Arbeitgebers, informieren Sie die IT- oder Sicherheitsabteilung.
Wenn Sie Zahlungsinformationen eingegeben haben
Kontaktieren Sie Ihren Zahlungsanbieter oder Ihre Bank über offizielle Webseiten oder Kontaktdaten.
Erklären Sie, was geschehen ist, und folgen Sie den Betrugspräventions-Anweisungen.
Richtiges Handeln ist hilfreicher als davon auszugehen, dass jede unbekannte WLAN-Verbindung einen Sicherheitsfall bedeutet.
Häufig gestellte Fragen zur Sicherheit von öffentlichem WLAN
Ist öffentliches WLAN für Bankgeschäfte sicher?
Die Nutzung legitimer Banking-Apps oder HTTPS-Websites im öffentlichen WLAN kann relativ sicher sein, da Verschlüsselung die mit der Bank ausgetauschten Daten schützt.
Sie sollten jedoch überprüfen, dass Sie den korrekten Dienst nutzen, verdächtigen Netzwerkanmeldeseiten ausweichen und MFA verwenden.
Wenn das Netzwerk unzuverlässig erscheint, ist der Wechsel zu Mobilfunkdaten eine sinnvolle Vorsichtsmaßnahme.
Kann jemand sehen, was ich im öffentlichen WLAN mache?
Ein Betreiber des öffentlichen WLAN kann Verbindungsmetadaten und je nach Konfiguration einige Zielinformationen sehen.
Richtig gesichertes HTTPS verhindert jedoch in der Regel, dass Inhalte Ihrer Website-Sessions eingesehen werden können.
Ein VPN kann die Sichtbarkeit der im verschlüsselten Tunnel übertragenen Ziele reduzieren, auch wenn einige Metadaten sichtbar bleiben.
Kann öffentliches WLAN meine Passwörter stehlen?
Das öffentliche WLAN selbst stiehlt keine Passwörter automatisch.
Angreifer können jedoch versuchen, Zugangsdaten über gefälschte Login-Seiten, unsichere Anwendungen oder unverschlüsselte Verbindungen abzugreifen.
HTTPS, MFA, Passwortmanager und sorgfältige Webseiten-Überprüfung helfen, diese Risiken zu minimieren.
Macht ein VPN öffentliches WLAN komplett sicher?
Nein. Ein VPN schützt den Datenverkehr zwischen Ihrem Gerät und dem VPN-Server, verhindert aber nicht Phishing, bösartige Downloads oder jede Art von Gerätekumprovisierung.
Ein VPN ist nur Teil eines umfassenderen Sicherheitsansatzes.
Ist öffentliches WLAN ohne VPN sicher?
Es kann sicher sein, vor allem beim normalen Surfen auf technisch korrekten HTTPS-Websites und in Apps.
Ein VPN bietet jedoch zusätzlichen Schutz vor Sichtbarkeit im lokalen Netzwerk und sichert Daten, die ohne eigenen VPN-Tunnel sonst unverschlüsselt übertragen würden.
Der Nutzen eines VPN hängt von Ihren Datenschutzbedürfnissen und der Netzwerksituation ab.
Ist passwortgeschütztes öffentliches WLAN sicherer als offenes WLAN?
Passwortgeschütztes WLAN bietet je nach Verschlüsselungsstandard und Konfiguration besseren Schutz auf der Funkstrecke.
Ein vielfach genutztes Passwort macht ein öffentliches Netz aber nicht automatisch gleichwertig zu Ihrem privaten Heimnetzwerk.
Können Hacker über öffentliches WLAN auf mein Telefon zugreifen?
Ein verwundbares Gerät oder exponierte Dienste können in einem unzuverlässigen Netzwerk gefährdet sein.
Das bloße Verbinden mit öffentlichem WLAN bedeutet aber nicht, dass jemand automatisch Zugriff auf Ihr Telefon bekommt.
Halten Sie das Betriebssystem aktuell und beschränken Sie unnötige Netzwerkdienste, um Risiken zu minimieren.
Sollte ich WLAN ausschalten, wenn ich es nicht benutze?
WLAN auszuschalten kann ungewollte Verbindungen verhindern, wenn Sie keine Funkverbindung benötigen.
Alternativ deaktivieren Sie automatische Verbindungen zu unbekannten Netzwerken und entfernen Sie nicht mehr benötigte öffentliche Hotspots aus Ihren gespeicherten Netzwerken.
Funktioniert ein VPN im Flughafen- oder Hotel-WLAN?
Ja, VPNs funktionieren in vielen Flughafen- und Hotelnetzwerken.
Manche Hotspots erfordern zuerst eine Login-Seite, andere können bestimmte VPN-Verbindungen einschränken.
Wenn ein VPN nicht verbindet, prüfen Sie zunächst den Netzwerk-Login und testen Sie andere unterstützte Server oder Protokolle.
Wie nutze ich kostenloses öffentliches WLAN am sichersten?
Überprüfen Sie das Netzwerk, nutzen Sie HTTPS, halten Sie Software aktuell, meiden Sie verdächtige Login-Seiten, aktivieren Sie MFA und erwägen Sie ein vertrauenswürdiges VPN für mehr Privatsphäre.
Für sehr sensible Aufgaben ist oftmals eine eigene Mobilfunkverbindung vorzuziehen, wenn Sie dem öffentlichen Netzwerk nicht vertrauen.
Fazit
Öffentliches WLAN ist ein praktischer Bestandteil des Alltags und dank moderner Verschlüsselung meist sicherer als früher.
Trotzdem erfordert die Verbindung mit einem unbekannten Netzwerk Vorsicht.
Gefälschte Hotspots, Phishing-Seiten, unsichere Anwendungen und exponierte Geräteservices bleiben potenzielle Bedrohungen.
Der beste Ansatz ist nicht, öffentliches WLAN komplett zu vermeiden, sondern es mit den richtigen Schutzmaßnahmen zu nutzen.
Bestätigen Sie vor dem Verbinden das Netzwerk, verwenden Sie HTTPS, halten Sie Ihr Gerät aktuell und seien Sie vorsichtig bei der Eingabe sensibler Daten.
Ein vertrauenswürdiges VPN wie SyncVPN kann durch Verschlüsselung des Datenverkehrs zwischen Ihrem Gerät und dem VPN-Server eine weitere Datenschutzeinstellung bieten und verringert, was ein unbekanntes Netzwerk sehen kann.
In Kombination mit guten Sicherheitsgewohnheiten helfen diese Vorsichtsmaßnahmen, dass Sie an Flughäfen, Hotels, Cafés und unterwegs insgesamt sicherer und selbstbewusster netzwerken können.