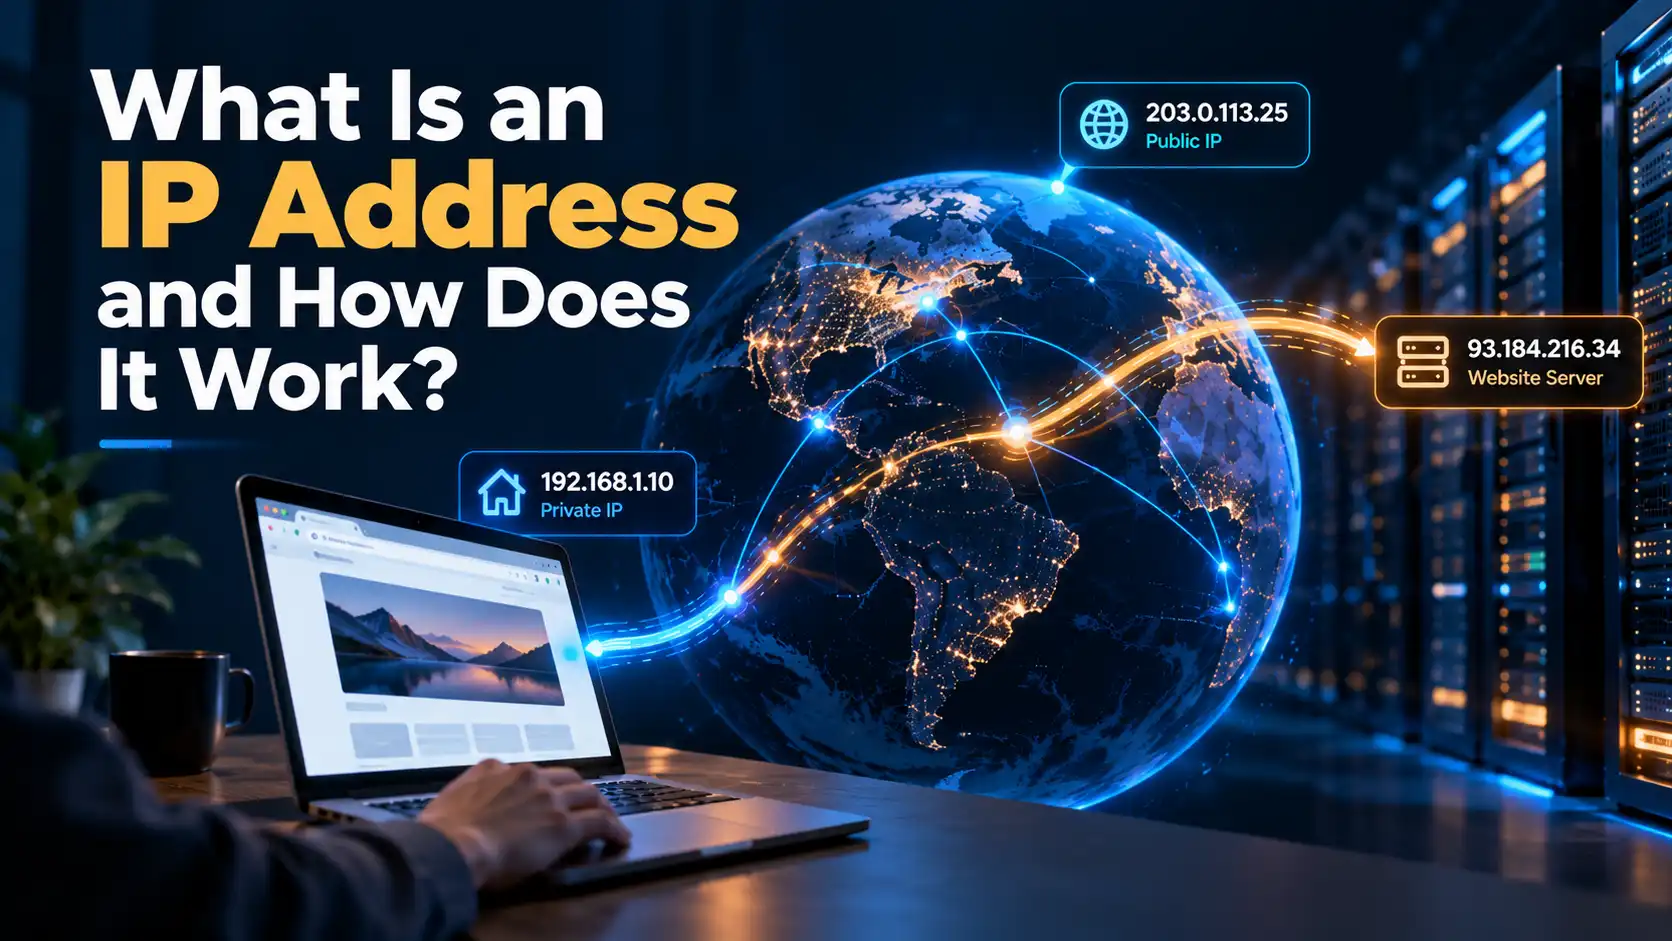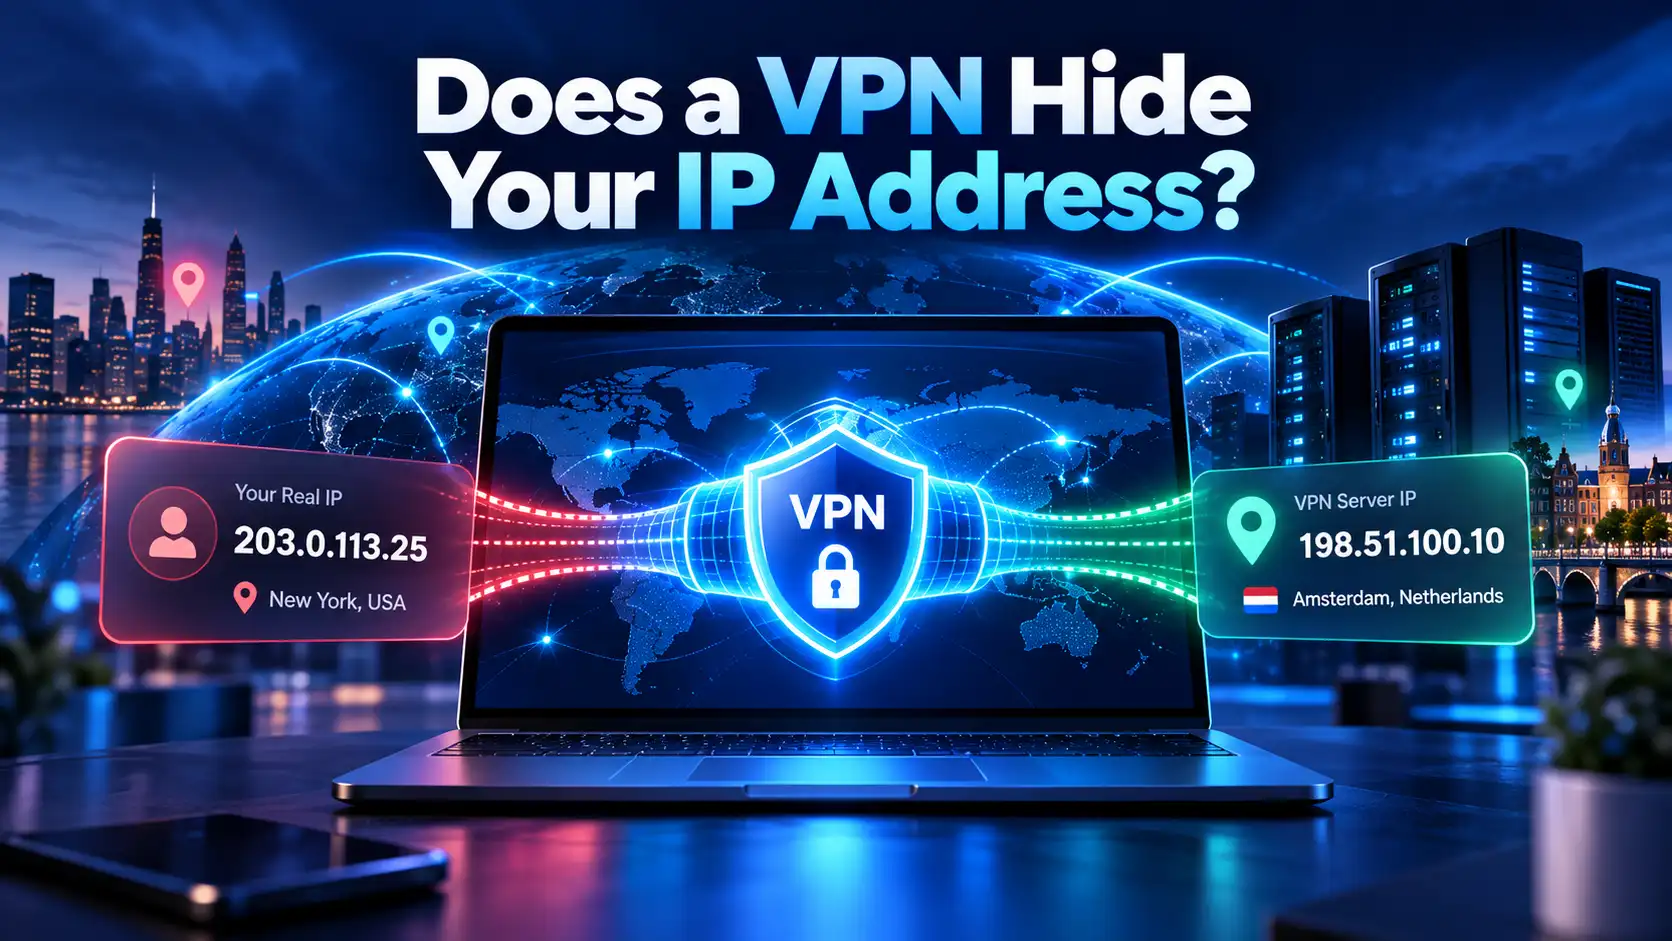
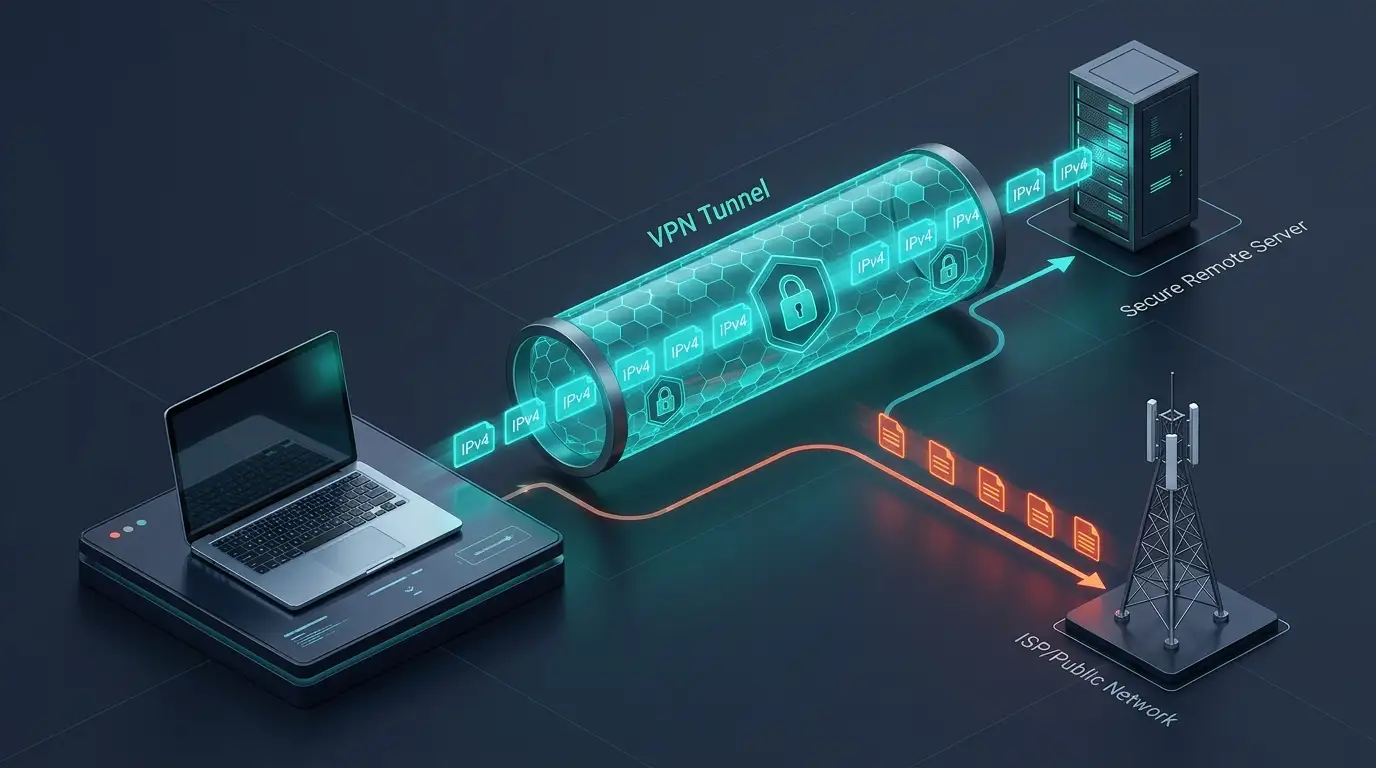
En IPv6-lækage opstår, når din internetforbindelse omgår din krypterede VPN-tunnel for at sende IPv6-trafik direkte gennem din lokale internetudbyder (ISP). Denne tekniske fejl afslører din rigtige personlige IP-adresse, fysiske placering og onlineforespørgsler for netværksobservatører, selvom din VPN-interface viser en sikker, aktiv forbindelse.
Når du aktiverer et Virtual Private Network, forventer du total anonymitet og umulig kryptering. Men fordi den globale internetinfrastruktur i øjeblikket er i en overgangsperiode mellem ældre IPv4-protokoller og moderne IPv6-standarder, oplever millioner af internetbrugere stille og uopdagede datalækager. I denne omfattende guide undersøger vi, hvorfor IPv6-lækager sker, hvorfor de underminerer din cybersikkerhed, hvordan du tester din forbindelse på 60 sekunder, og hvordan SyncVPN automatisk forhindrer lækager.
Den grundlæggende årsag: IPv4 vs. IPv6 i dual-stack-netværk
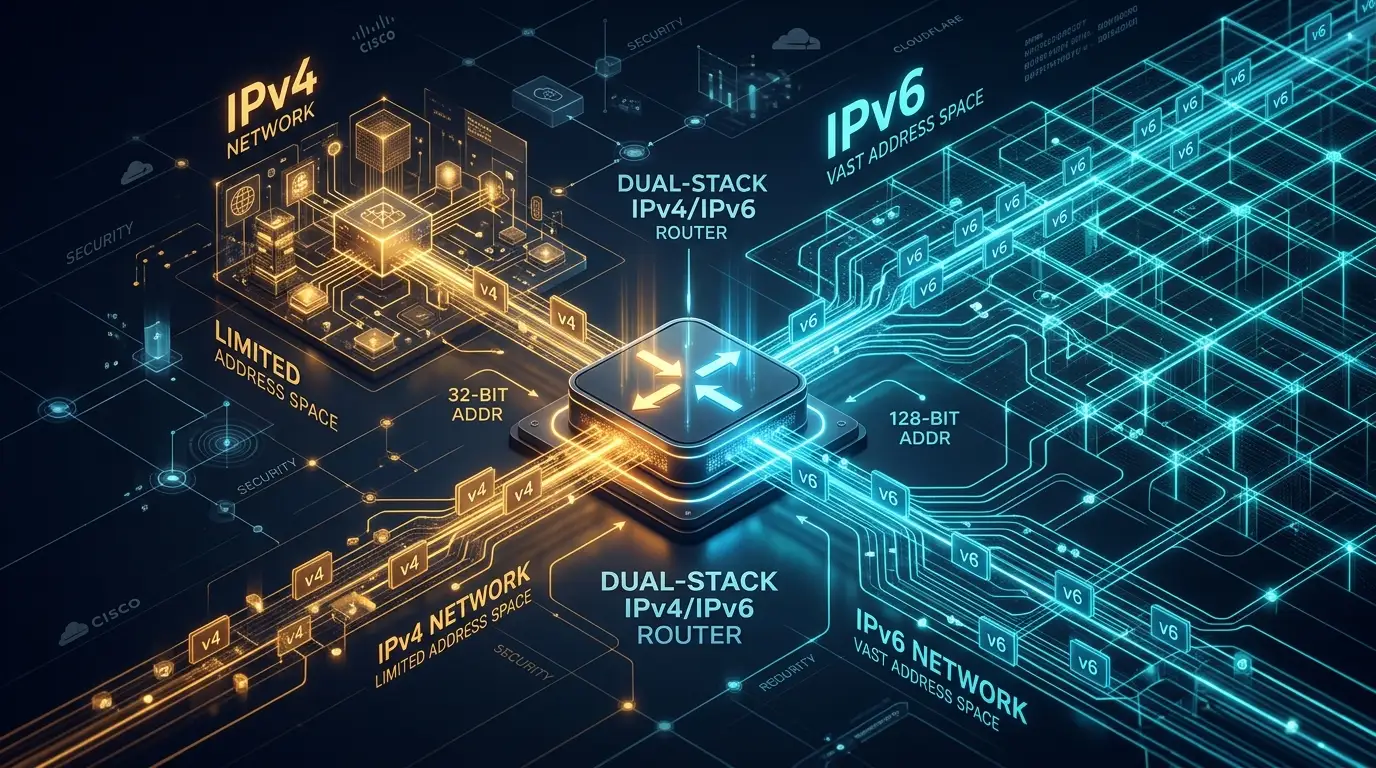
For at forstå, hvorfor IPv6-lækager sker, er det vigtigt at forstå, hvorfor to forskellige internetprotokolversioner kører side om side i dag:
IPv4 (Internet Protocol Version 4): Standardiseret i 1981, bruger IPv4 en 32-bit numerisk struktur (såsom 198.51.100.1), hvilket giver cirka 4,3 milliarder unikke IP-adresser. På grund af eksplosiv vækst i moderne smartphones, cloud-servere og smart home-enheder er puljen af ledige IPv4-adresser globalt set udtømt.
IPv6 (Internet Protocol Version 6): Bygget som den permanente næste generation, anvender IPv6 en 128-bit hexadecimal struktur (såsom 2001:0db8:85a3:0000:0000:8a2e:0370:7334), som tilbyder cirka 340 undecillion unikke adresser – en i praksis uudtømmelig mængde.
Da teleselskaber ikke kan overflytte milliarder af hardwareenheder over natten, kører moderne internetudbydere og operativsystemer med dual-stack-arkitektur. Det betyder, at din Wi-Fi-router, pc og smartphone tildeles både en IPv4- og en IPv6-adresse samtidigt.
Hvordan en IPv6-lækage omgår din VPN
Når du opretter forbindelse til en standard VPN, opbygger klientsoftwaren en krypteret tunnel mellem din enhed og en server eksternt. Men mange grundlæggende eller forældede VPN-udbydere konfigurerer deres routingtabeller udelukkende til IPv4 datapakker.
Når du besøger et websted eller en webapplikation, der understøtter IPv6:
Moderne operativsystemer (Windows, macOS, Android og iOS) prioriterer automatisk IPv6-forbindelser på grund af routingeffektivitet.
Hvis din VPN-klient ikke har aktiv IPv6-route eller automatisk pakkeundertrykkelse, omgår dit operativsystem den krypterede tunnel og opfylder forespørgslen via din ukrypterede, lokale ISP-forbindelse.
Den destination server modtager din ægte hjemme IPv6-adresse og geografiske lokalitet, hvilket straks kompromitterer dit privatliv.
De skjulte privatlivsfarer ved en IPv6-lækage
En IPv6-lækage ophæver de grundlæggende privatlivsbeskyttelser, som din VPN tilbyder:
1. Præcis geolokaliseringsafsløring
I modsætning til standard IPv4-adresser, som typisk peger bredt til en større by eller et ISP-skiftecenter, opdeles IPv6-præfikser ofte i lokale forstadsnetværk. En eksponeret IPv6-adresse kan identificere dit fysiske kvarter med foruroligende præcision.
2. Fuld ISP-aktivitetssporing
Da lækkede IPv6-pakker omgår den krypterede tunnel, får din lokale ISP fuldt overblik over de domænenavne, du opsøger, de tjenester, du bruger, og de nøjagtige tidspunkter for dine browsing-sessioner.
3. Vedvarende identitetsprofilering
Digitale annoncebørser og datamæglere sporer unikke IPv6-identifikatorer på tværs af websteder. Når din ægte IPv6 lækker, kan tredjepartsanalyser forbinde dine krypterede browser-vaner direkte med din rigtige identitet.
IPv6-lækage vs. DNS-lækage vs. WebRTC-lækage: Sammenligning
Brugere forveksler ofte forskellige former for IP-lækager. Tabellen nedenfor forklarer forskellene:
Type lækage | Hvad afsløres? | Teknisk årsag | Primær løsning |
|---|---|---|---|
IPv6-lækage | Din ægte 128-bit IPv6-adresse og lokale ISP-gateway. | Dual-stack netværkstrafik, der omgår en kun IPv4-krypteret tunnel. | Automatisk klient-side blokering af IPv6-pakker eller native IPv6-tunneling. |
DNS-lækage | Domænenavne og URL'er på de websider, du besøger. | Forespørgsler omgår krypterede VPN-DNS-servere og rammer standard ISP-DNS-servere. | Private, nul-log DNS-servere anvendt på alle netværksadaptere. |
WebRTC-lækage | Offentlige og private IP-adresser direkte i browseren. | Browserens realtid kommunikations-API'er, der forespørger lokale netværksinterfacer. | Deaktivering af WebRTC eller brug af dedikerede privatlivsudvidelser. |
Trin-for-trin: Sådan tester du for en IPv6-lækage på 60 sekunder
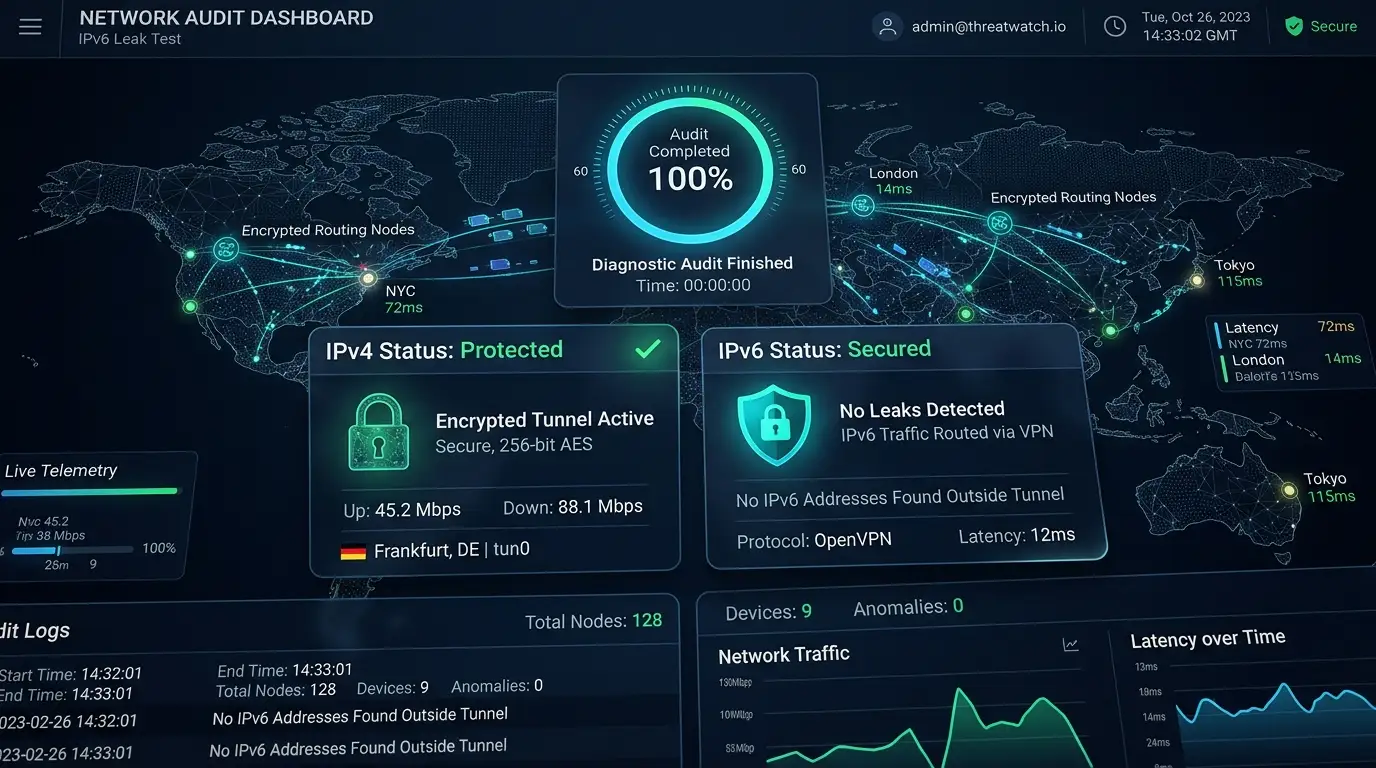
Du kan kontrollere, om din VPN lækker data, med en hurtig og enkel diagnostisk test:
Test din ubeskyttede forbindelse:
Sluk din VPN. Åbn SyncVPN What Is My IP Address-værktøjet i din browser. Noter både din synlige IPv4- og IPv6-adresse samt din ISP's navn.Forbind til din VPN-server:
Start din VPN-applikation og forbind til en server efter eget valg.Opdater testværktøjet:
Genindlæs IP-test-siden.Vurder resultaterne:
Fuld beskyttelse: Værktøjet viser kun VPN-serverens IP-adresse og udbyderens hostnavn. IPv6-feltet viser enten en sikker VPN IPv6-adresse eller angiver "Ikke fundet / Deaktiveret".
Aktiv lækage: Hvis værktøjet stadig viser den samme ægte IPv6-adresse eller dit ISP-navn, som du noterede i trin 1, er din forbindelse aktivt lækkende.
Hvordan SyncVPN eliminerer IPv6-lækager
Modsat lavkvalitets VPN'er eller konkurrenter, der forventer, at brugerne manuelt ændrer komplekse routerfiler, implementerer SyncVPN flerlags tekniske sikkerhedsforanstaltninger i alle applikationer:
Automatisk klientbaseret IPv6-filtrering: På vores standard desktop- og mobilapps bruger SyncVPN strenge netværksadapterregler, der automatisk blokerer ukrypteret IPv6-trafik fra at forlade dit fysiske netværkskort, mens tunnelen er aktiv.
Integreret Kill Switch-beskyttelse: Hvis din forbindelse uventet falder på grund af netværksustabilitet, fryser vores indbyggede Kill Switch straks al systemtrafik, hvilket sikrer, at ukrypterede pakker aldrig lækker til din ISP.
Sync Max med Dual IPv4 & IPv6-infrastruktur: For avancerede brugere, der kræver native end-to-end IPv6-forbindelse, tilbyder SyncVPN Sync Max-planen dedikerede IP'er i 20 lande med fuld native IPv4- og IPv6-tunnelrouting.
Zero-Log Private DNS: Alle domæneforespørgsler løses udelukkende gennem vores egne krypterede bare-metal DNS-servere, hvilket sikrer fuldstændig beskyttelse mod samtidig DNS-lækage.
Avanceret fejlfinding: Sådan deaktiverer du IPv6 manuelt
Hvis du bruger manuelle tredjeparts OpenVPN-konfigurationer på en router eller et ældre operativsystem uden automatisk klientbaseret lækageblokering, kan du deaktivere IPv6 manuelt i Windows:
Tryk på Windows-tasten + R, skriv
ncpa.cplog tryk Enter for at åbne Netværksforbindelser.Højreklik på din aktive netværksadapter (Wi-Fi eller Ethernet) og vælg Egenskaber.
Find i listen under "Denne forbindelse bruger følgende elementer" Internet Protocol Version 6 (TCP/IPv6).
Fjern markeringen i boksen ved TCP/IPv6.
Klik OK for at gemme ændringerne, og genstart derefter din browser.
Deaktivering af IPv6 på operativsystemniveau forhindrer IPv6-lækager på unmanaged manuelle forbindelser, men det anbefales at bruge en dedikeret VPN-applikation med automatisk lækagebeskyttelse.
Ofte stillede spørgsmål (FAQ)
Beskyttter en VPN altid mod IPv6-lækager?
Nej. Gratis og billige VPN-tjenester tunneler ofte IPv4-trafik, mens de fuldstændigt ignorerer IPv6-pakker. For at være fuldt beskyttet skal du sikre dig, at din VPN har aktiv IPv6-lækageblokering eller native dual-stack tunneling.
Sænker deaktivering af IPv6 min internetforbindelse?
Nej. Langt de fleste moderne websider, streamingtjenester og onlineplatforme fungerer fuldt ud over standard IPv4. Lokal deaktivering af IPv6 påvirker ikke mærkbart dine daglige downloadhastigheder eller latenstid.
Kan hackere opsnappe mine data under en IPv6-lækage?
Selvom moderne HTTPS-protokoller krypterer det specifikke indhold på dine websider, afslører en IPv6-lækage din rigtige geografiske placering, ISP-identitet og de fjernservere, du interagerer med. Det ødelægger dit privatliv og eksponerer dig for lokalitetsprofilering.
Resumé og vigtige pointer
En IPv6-lækage sker, når dual-stack-netværkstrafik omgår en krypteret tunnel og afslører din ægte IP-adresse og fysiske placering.
Traditionelle VPN'er håndterer ofte ikke IPv6-trafik og efterlader brugere sårbare over for ISP-sporing og overvågning.
Du kan til enhver tid gennemgå din sikkerhed ved hjælp af vores online IP-verifikationsværktøj.
SyncVPN sikrer din forbindelse automatisk via klientfiltrering, integreret Kill Switch og dedikeret dual-stack-infrastruktur på premium-planer.