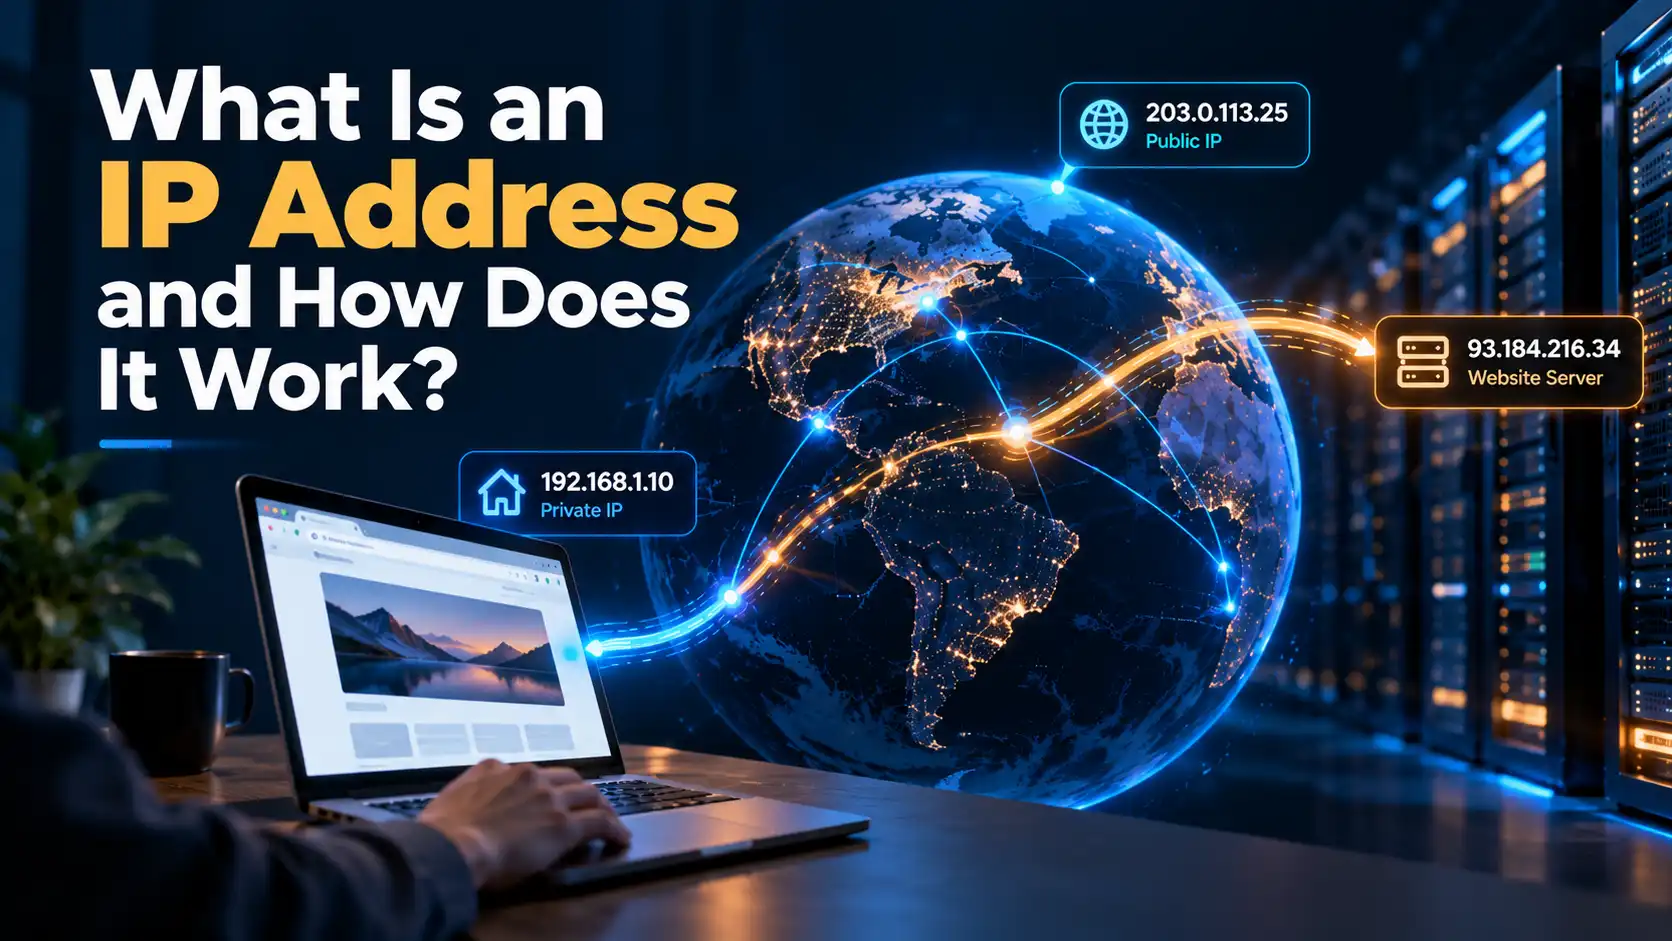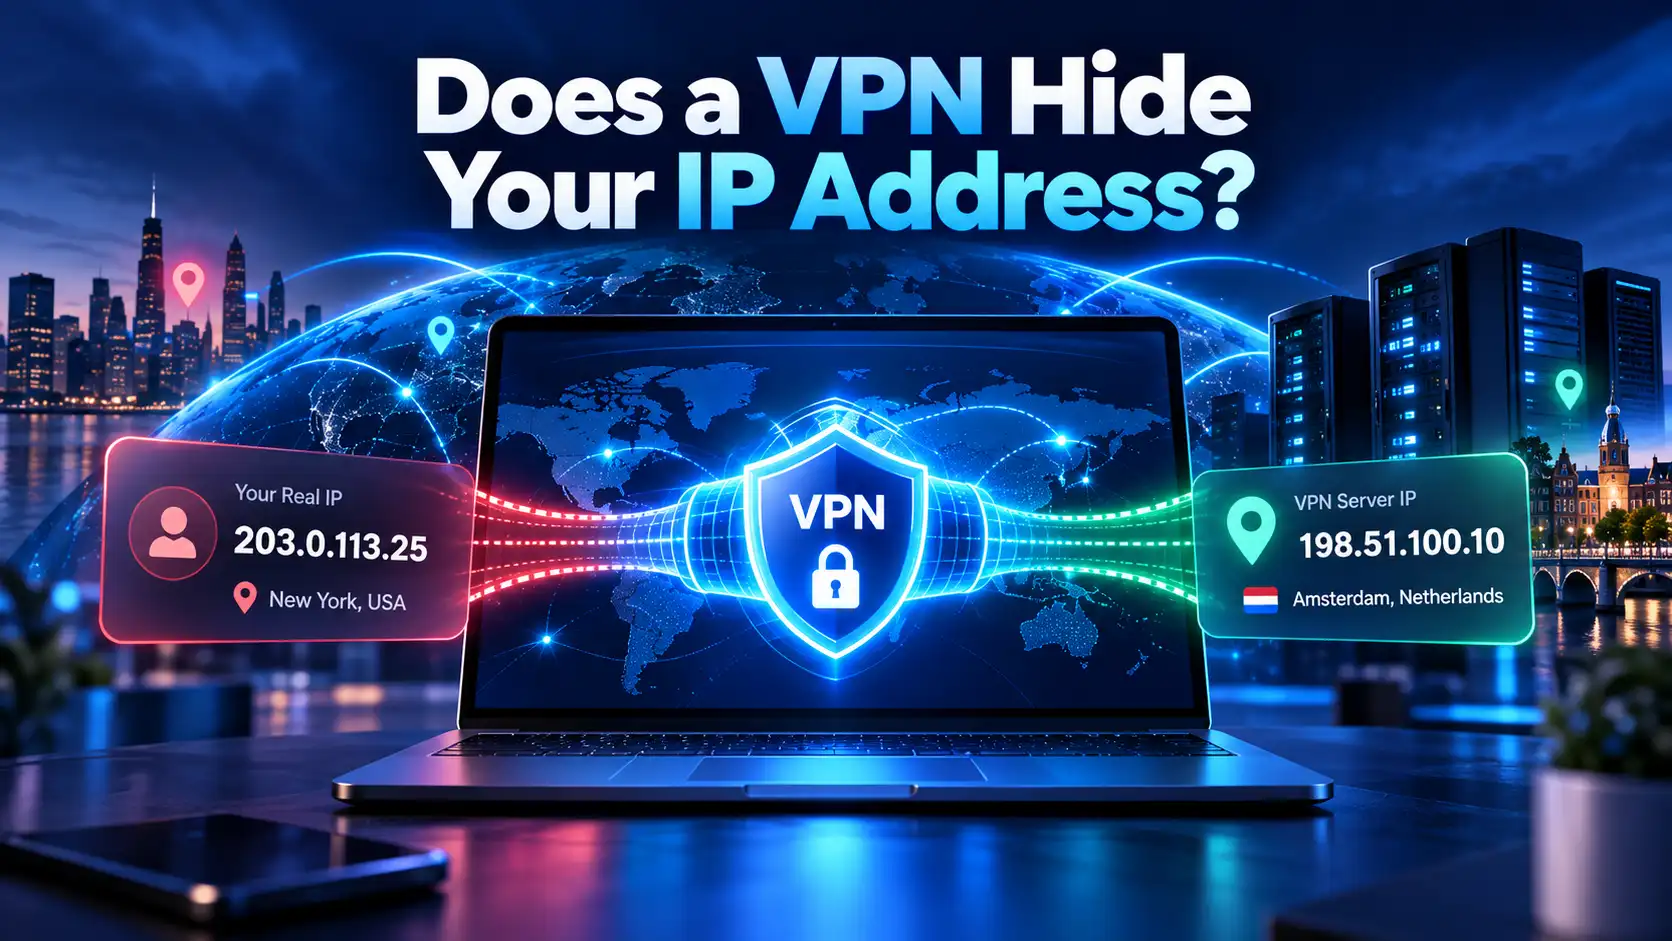
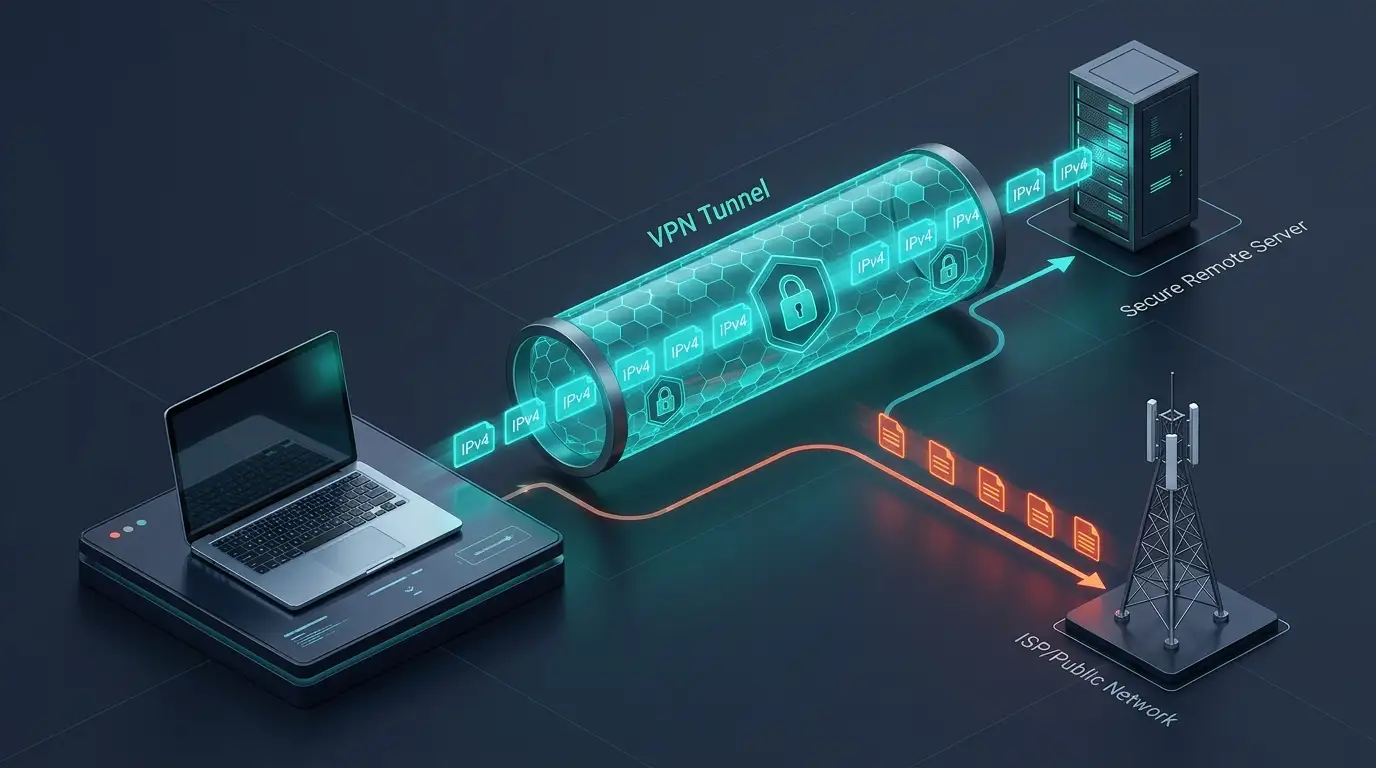
当您的互联网连接绕过加密的VPN隧道,直接通过本地互联网服务提供商(ISP)发送IPv6流量时,就会发生IPv6泄漏。这种技术故障会暴露您的真实个人IP地址、物理位置和在线请求,即使您的VPN界面显示连接安全且处于活动状态,网络观察者仍然可以看到这些信息。
当您开启虚拟专用网络(VPN)时,您期望获得完全的匿名性和不可破解的加密。然而,由于全球互联网基础设施目前正处于旧的IPv4协议和现代IPv6标准的过渡阶段,数以百万计的互联网用户正遭受隐秘且未被察觉的数据泄露。在这份全面指南中,我们将分析IPv6泄漏的发生原因、为何它破坏您的网络安全、如何在60秒内测试您的连接,以及SyncVPN如何自动防止泄漏。
根本原因:双栈网络中的IPv4与IPv6
要理解IPv6泄漏为何发生,必须先了解为何目前仍有两种不同的互联网协议版本并存:
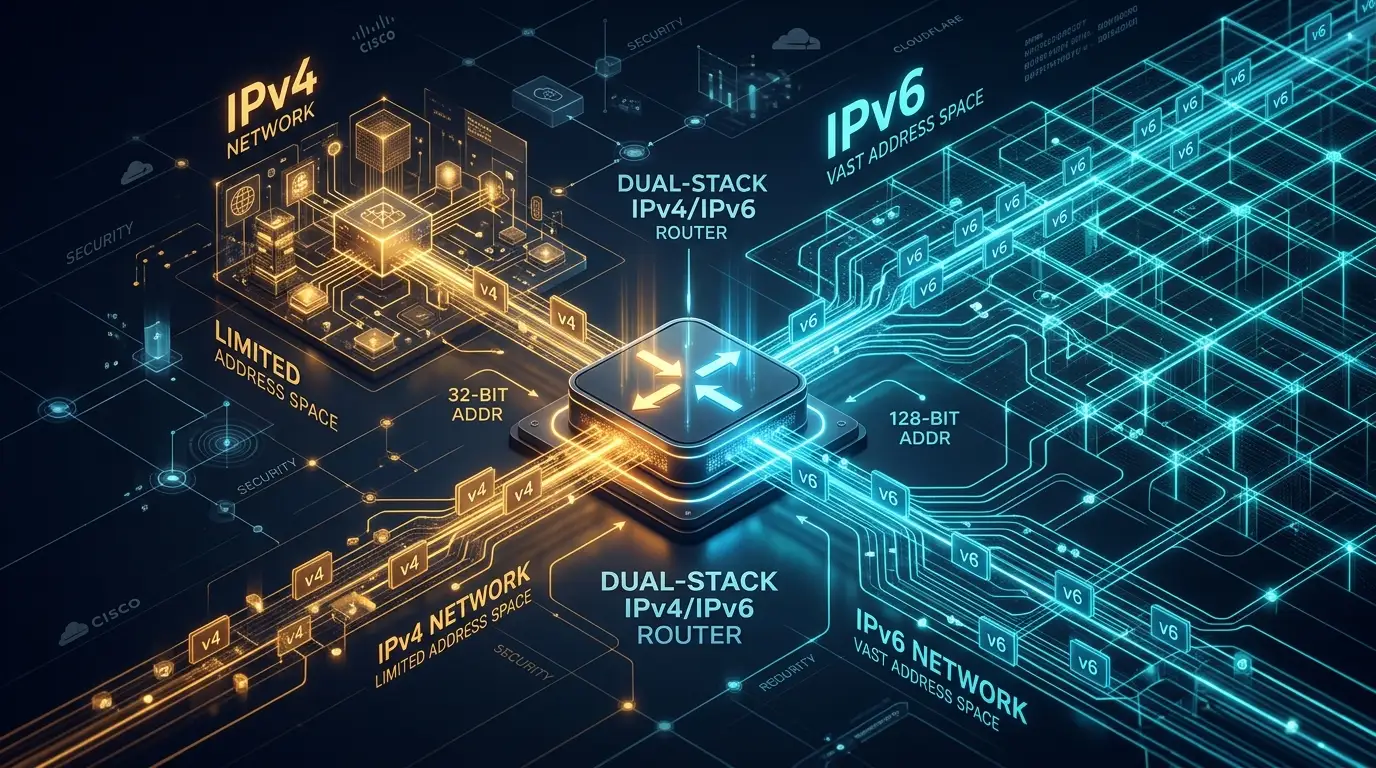
IPv4(互联网协议版本4): 于1981年标准化,IPv4使用32位数字结构(例如198.51.100.1),提供约43亿个独特IP地址。由于现代智能手机、云服务器和智能家居硬件的爆炸式增长,全球未分配的IPv4地址池已完全耗尽。
IPv6(互联网协议版本6): 作为永久的下一代继任者,IPv6采用128位十六进制结构(例如2001:0db8:85a3:0000:0000:8a2e:0370:7334),可提供约340无穷大的独特地址,供应几乎取之不尽。
鉴于电信运营商无法在一夜之间迁移数十亿硬件设备,现代ISP和操作系统采用双栈架构。这意味着您的Wi-Fi路由器、电脑和智能手机同时分配有IPv4和IPv6地址。
IPv6泄漏如何绕过您的VPN保护
当您连接到标准VPN时,客户端软件在您的设备和远程服务器之间建立加密隧道。但许多基础或过时的VPN供应商仅为IPv4数据包配置路由表。
当您访问支持IPv6的网站或网络应用时:
现代操作系统(Windows、macOS、Android和iOS)因路由效率自动优先使用IPv6连接。
如果您的VPN客户端没有启用IPv6路由或自动数据包抑制,操作系统会绕过加密隧道,直接通过未加密的本地ISP连接发出请求。
目标服务器接收到您的真实家庭IPv6地址和地理坐标,立即暴露您的隐私。
IPv6泄漏的隐秘隐私风险
遭遇IPv6泄漏意味着VPN的核心隐私保护机制失效:
1. 精确地理位置暴露
与通常映射到大都市枢纽或ISP交换中心的IPv4地址不同,IPv6前缀经常被划分为本地郊区网络单元,泄漏的IPv6能准确定位您的具体社区。
2. 完整ISP活动追踪
由于泄露的IPv6数据包绕过了加密隧道,本地ISP能够完全看到您解析的域名、访问的服务以及详细的浏览时间戳。
3. 持续身份分析
数字广告交换和数据经纪人通过独特的IPv6标识符跨网站追踪。一旦IPv6泄露,第三方分析可以将您加密的浏览习惯直接关联到您的真实身份。
IPv6泄漏 vs. DNS泄漏 vs. WebRTC泄漏:对比表
用户常常混淆不同类型的IP泄漏。下表说明了它们的不同之处:
泄漏类型 | 暴露内容 | 技术根源 | 主要解决方法 |
|---|---|---|---|
IPv6泄漏 | 您的真实128位IPv6地址及本地ISP网关。 | 双栈网络流量绕过仅支持IPv4的加密隧道。 | 自动客户端IPv6数据包阻断或原生IPv6隧道。 |
DNS泄漏 | 您访问网站的域名和URL。 | 查询绕过加密VPN解析器,访问默认ISP DNS服务器。 | 在所有适配器上应用私有无日志DNS解析器。 |
WebRTC泄漏 | 浏览器内的公网和私网IP地址。 | 浏览器实时通信API查询本地网络接口。 | 禁用WebRTC或使用专用隐私扩展。 |
一步步教您60秒内测试IPv6泄漏
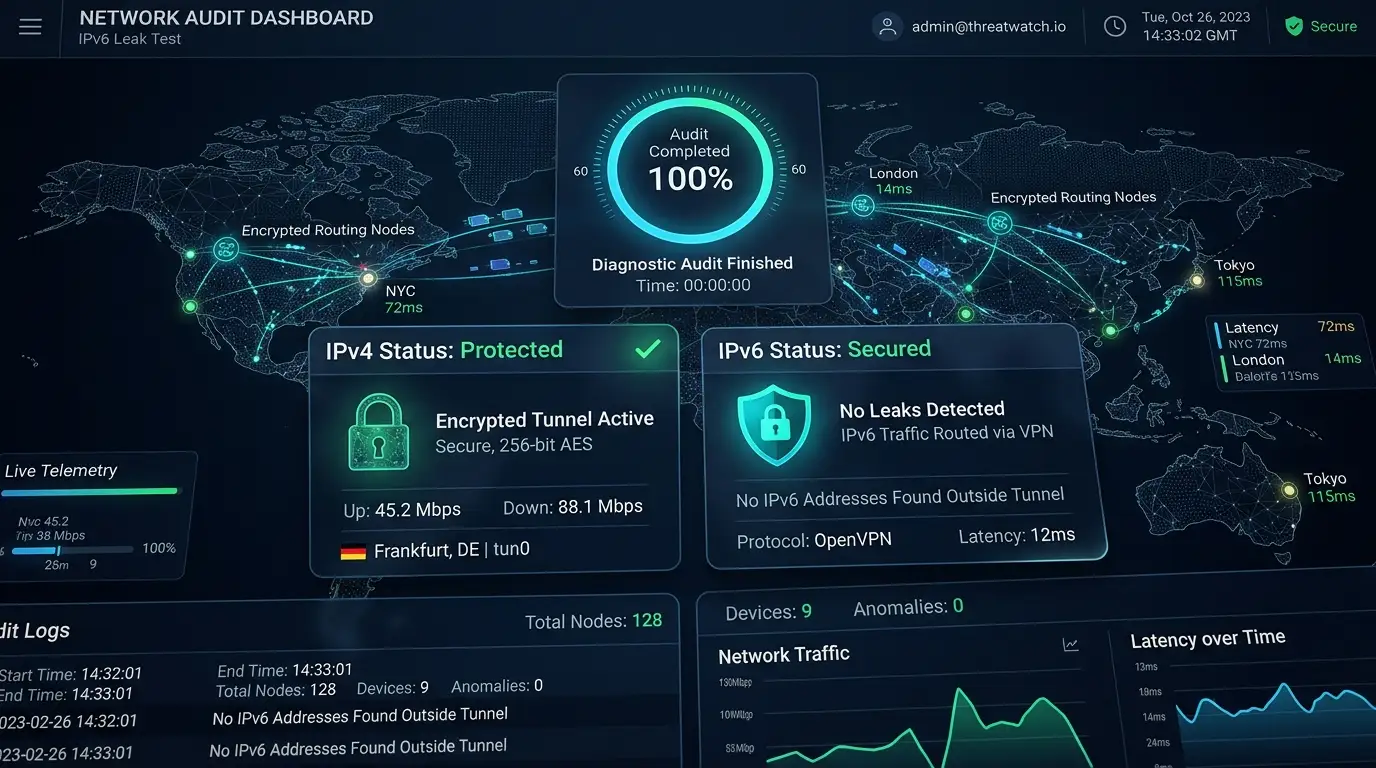
您可以通过快速且简便的诊断审计验证您的VPN是否泄漏数据:
测试无保护连接:
断开VPN。打开浏览器中的SyncVPN 我的IP地址查询工具。记录您的可见IPv4和IPv6地址及ISP名称。连接VPN服务器:
启动VPN应用,连接您选择的服务器位置。刷新诊断工具:
重新加载IP测试页面。评估结果:
完全保护:工具仅显示VPN服务器的IP地址和提供者主机名。IPv6字段将显示匹配的安全VPN IPv6地址或注明“未检测/已禁用”。
存在泄漏:若工具仍显示在步骤1中记录的真实IPv6地址或住宅ISP名称,说明您的连接正在泄漏。
SyncVPN如何消除IPv6泄漏
不同于低端VPN或要求用户手动修改复杂路由配置的竞争产品,SyncVPN在所有应用中实施多层工程防护措施:
自动客户端IPv6过滤:在我们的标准桌面和移动应用中,SyncVPN应用严格的网络适配器规则,自动阻止未加密的IPv6流量在隧道激活时从您的物理网络卡泄漏。
集成Kill Switch保护:若因网络不稳定连接意外中断,我们的内置Kill Switch立即冻结所有系统流量,确保未加密的数据包永不泄露给ISP。
Sync Max双栈IPv4 & IPv6基础设施:针对需要端到端原生IPv6连接的高级用户,SyncVPN Sync Max计划提供覆盖20个国家的专用IP,支持完整原生IPv4和IPv6隧道路由。
零日志私有DNS:所有域请求均通过我们自己的裸金属加密DNS服务器解析,全面防护同时防止DNS泄漏。
高级故障排除:如何手动禁用IPv6
如果您使用第三方OpenVPN手动配置在路由器或缺少自动客户端级别泄漏阻止功能的旧版操作系统,可以在Windows上手动禁用IPv6:
按Windows键+R,输入
ncpa.cpl,回车打开网络连接。右键点击您当前使用的网络适配器(Wi-Fi或以太网),选择“属性”。
在“此连接使用下列项目”列表中找到“Internet协议版本6(TCP/IPv6)”。
取消选中TCP/IPv6复选框。
点击“确定”保存更改,然后重启浏览器。
在操作系统层禁用IPv6可防止在非托管的手动连接上发生IPv6泄漏,但推荐使用具备自动防泄漏保护的专用VPN应用作为解决方案。
常见问题解答(FAQ)
VPN总能防止IPv6泄漏吗?
不一定。免费和廉价VPN通常只针对IPv4流量建立隧道,完全忽略IPv6数据包。要完全保护,请确保您的VPN具备主动IPv6泄漏阻止功能或原生双栈隧道。
关闭IPv6会减慢我的网络速度吗?
不会。绝大多数现代网站、视频流服务和在线平台在标准IPv4环境下仍能正常运行。局部禁用IPv6对您的日常下载速度或延迟影响不大。
IPv6泄漏时黑客能截获我的数据吗?
虽然现代HTTPS协议能加密网页内容,但IPv6泄漏会暴露您的真实地理位置、ISP身份及您访问的远程服务器,破坏隐私,使您面临位置跟踪风险。
总结与关键要点
IPv6泄漏是指双栈网络流量绕过加密隧道,暴露您的真实IP地址和物理位置。
传统VPN往往无法管理IPv6流量,致使用户暴露于ISP的追踪和监视之下。
您可以随时使用我们的在线IP验证工具审计您的安全性。
SyncVPN通过客户端过滤、集成Kill Switch和高级双栈基础设施自动保护您的连接。