当您连接到网站时,您的IP地址是网站可能获取的详细信息之一。它帮助互联网服务将数据发送回您的设备,但也可能暴露您的互联网提供商并大致指示您的地理位置。
那么,VPN会隐藏您的IP地址吗?
会的。当您的网络流量正确地通过VPN路由时,网站通常会看到VPN服务器的公网IP地址,而不是分配给您常用网络连接的公网IP地址。然而,您的原始地址仍然存在,某些方仍可看到它,在特定情况下,泄漏或路由例外可能会暴露它。
本指南将解释连接后发生了哪些变化,谁仍能看到您的IP,如何检查泄漏,以及VPN无法隐藏什么。
什么是您的公网IP地址?
互联网协议(IP)地址帮助数据到达正确的网络终端。需要区分的是公网和内网地址。
您的公网IP地址是与您的连接相关联的对外公开地址。网站通常在您直接访问时能看到它。根据您的连接情况,该地址可能属于您的路由器、ISP基础设施或移动运营商。
私有IP地址,比如家用路由器分配给您笔记本的地址,则在局域网内使用,通常不是网站能看到的地址。
公网IP地址可能是IPv4或IPv6。检查VPN保护时两者都很重要。
VPN如何隐藏您的IP地址?
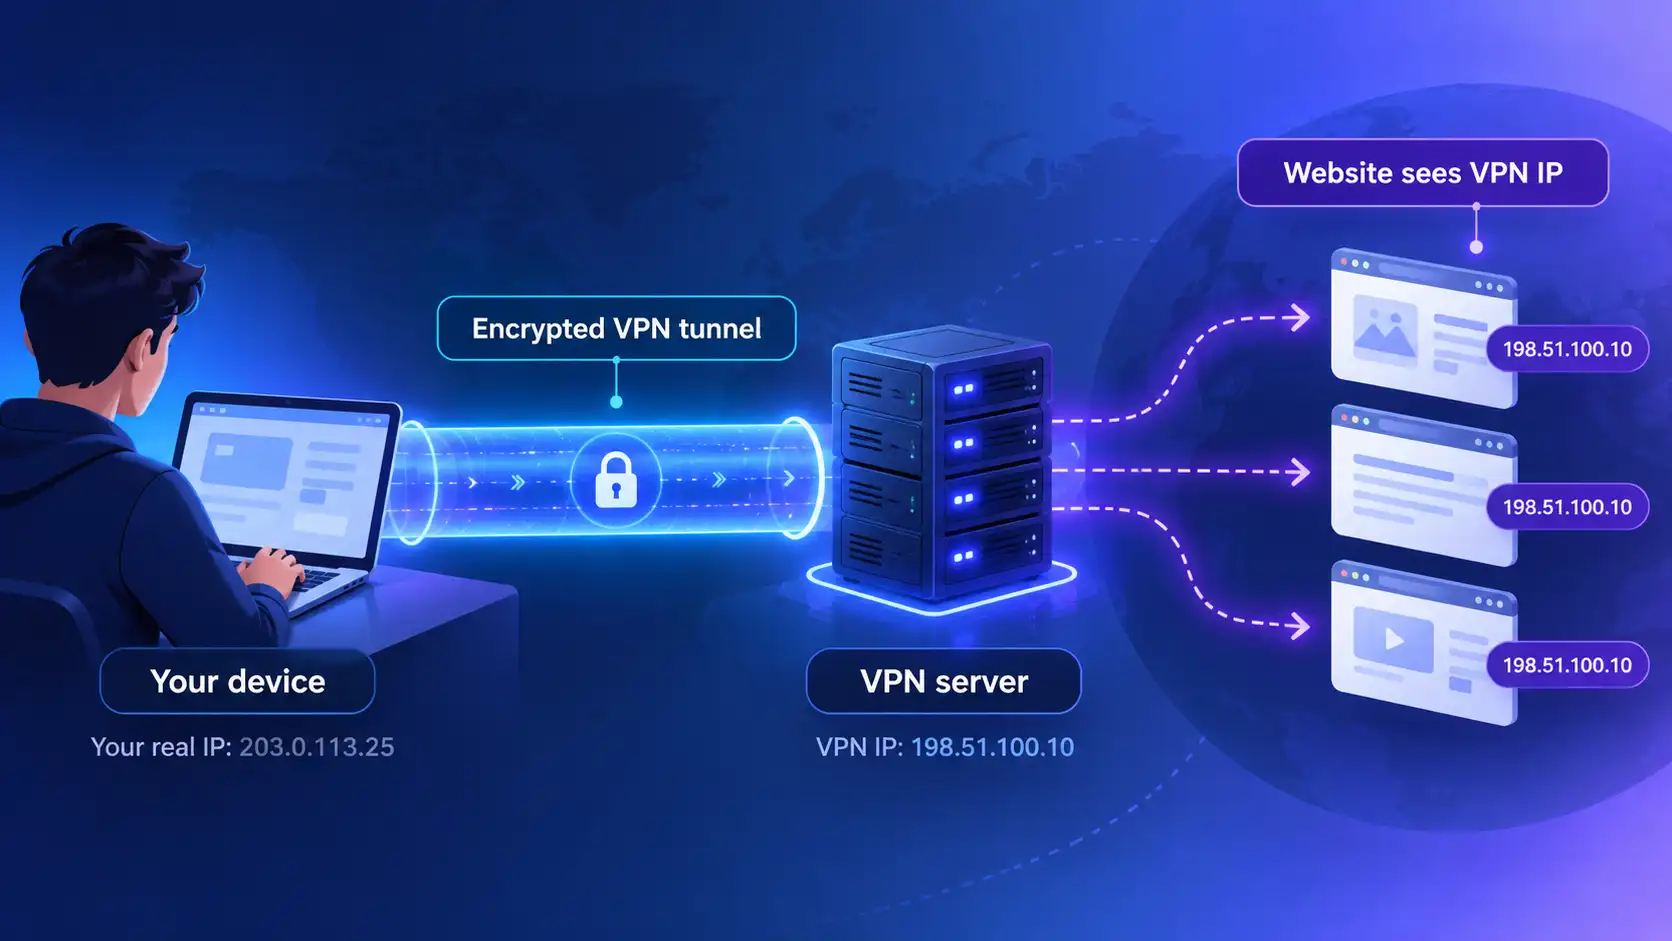
VPN在您的设备与VPN服务器之间建立加密隧道。当应用程序的流量通过该隧道传输时,服务器将请求转发给网站和其他互联网服务。
从网站视角来看,请求一般来源于VPN服务器,而非您的常用网络连接。其日志因此可能显示VPN服务器的公网IP地址。
可以将连接旅程分为两部分:
您的设备到VPN服务器:您的ISP携带加密连接,可见您正在访问VPN服务器。
VPN服务器到网站:网站接收到的流量来自VPN服务器的公网地址。
这种IP地址掩码减少了您正常公网IP的暴露,但并不让您的连接完全隐身。
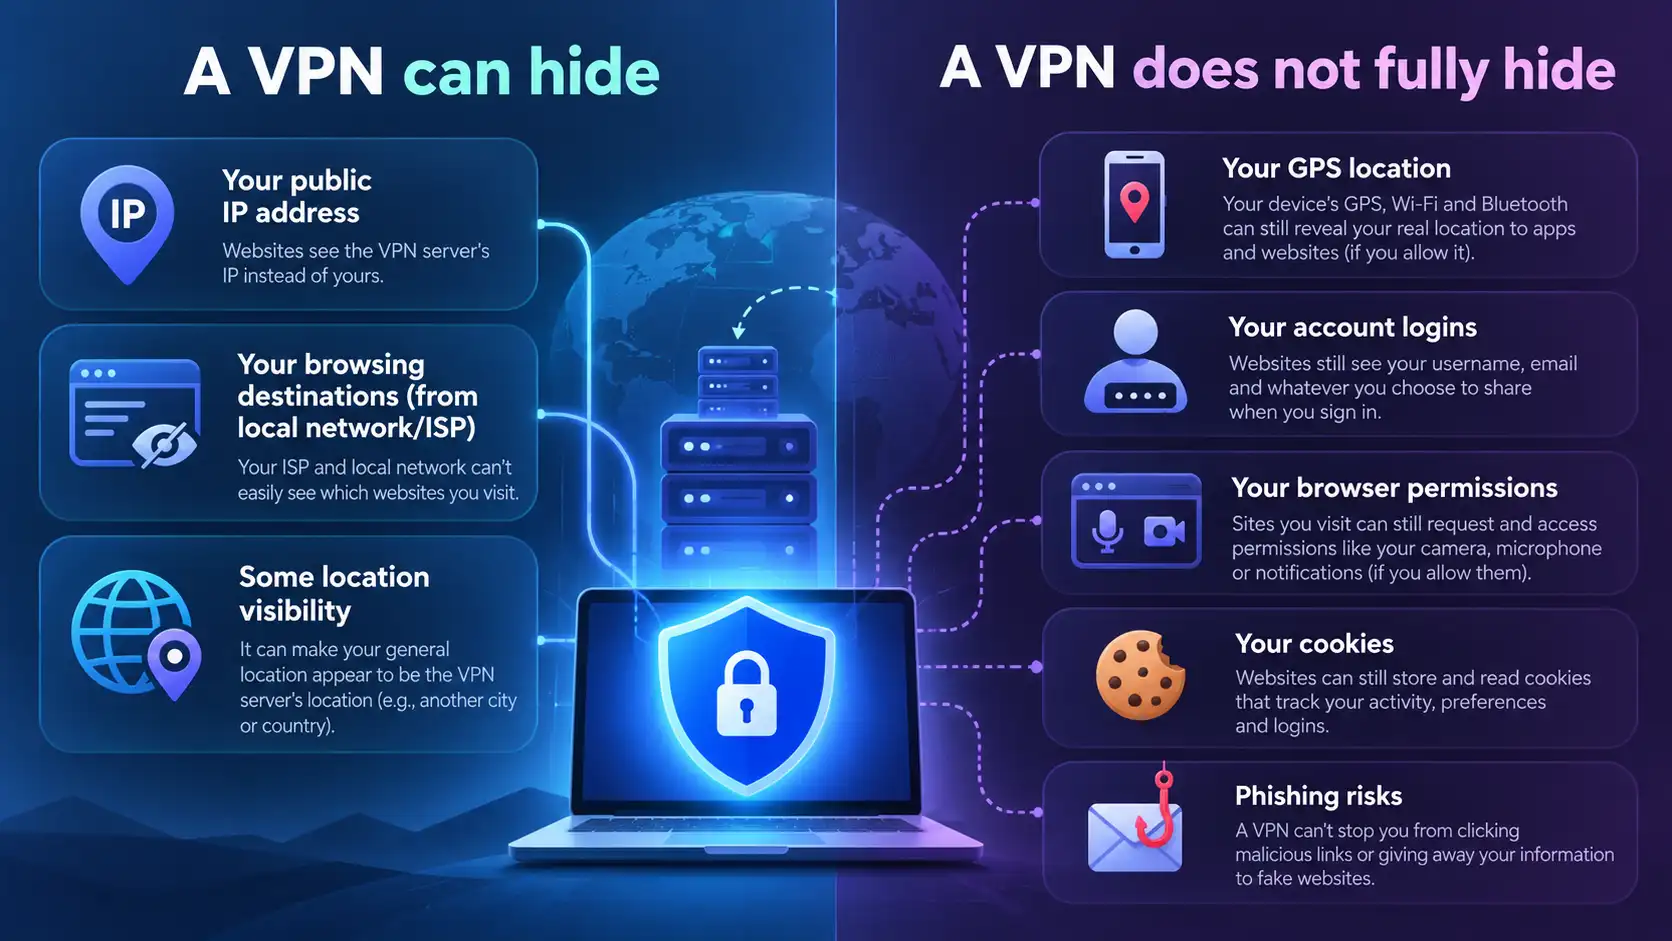
网站仍能看到您在其服务上的操作,并可能识别您的账户、Cookie或设备特征。
VPN是隐藏还是更改您的真实IP?
网上有两种说法,但它们指向不同的概念。
VPN通常更改网站可见的公网IP地址,通过隧道路由流量,而不一定更改ISP分配给您底层连接的IP地址。
例如,您的ISP可能继续为家中连接分配同一个公网地址,而网站看见的是另一个地方VPN服务器的地址。
断开VPN通常会让浏览器恢复正常的网络路由,除非另有隐私或网络策略改变该行为。
ISP可能会动态更换地址,即使不使用VPN也会变动。单凭地址变化不能证明VPN正在起作用。
谁还可以看到您的IP地址?
这取决于您指的是哪个IP地址以及谁在观察连接。
观察者 | 使用正常VPN时通常看到的内容 |
|---|---|
您访问的网站 | 来自隧道请求的VPN服务器公网IP |
您的ISP | 分配给您连接的地址以及您访问的VPN服务器 |
公共Wi-Fi运营商 | 您设备在其网络上的地址以及到VPN服务器的连接 |
VPN提供商 | 您连接的来源及运行隧道所需信息;处理和保留取决于其设计和政策 |
排除在VPN外的应用 | 它们的目的地可能看到您的正常公网IP |
登录网站时,即使使用VPN也可能被识别。被管理的设备可能通过监控软件报告活动。
VPN只是对部分观察者隐藏IP地址,并非对承担连接的所有方隐藏。
VPN会隐藏您的地理位置吗?
公网IP地址可以被用来估算大致地理位置。该估算可能指向国家、区域或城市,但不是精确的GPS坐标。
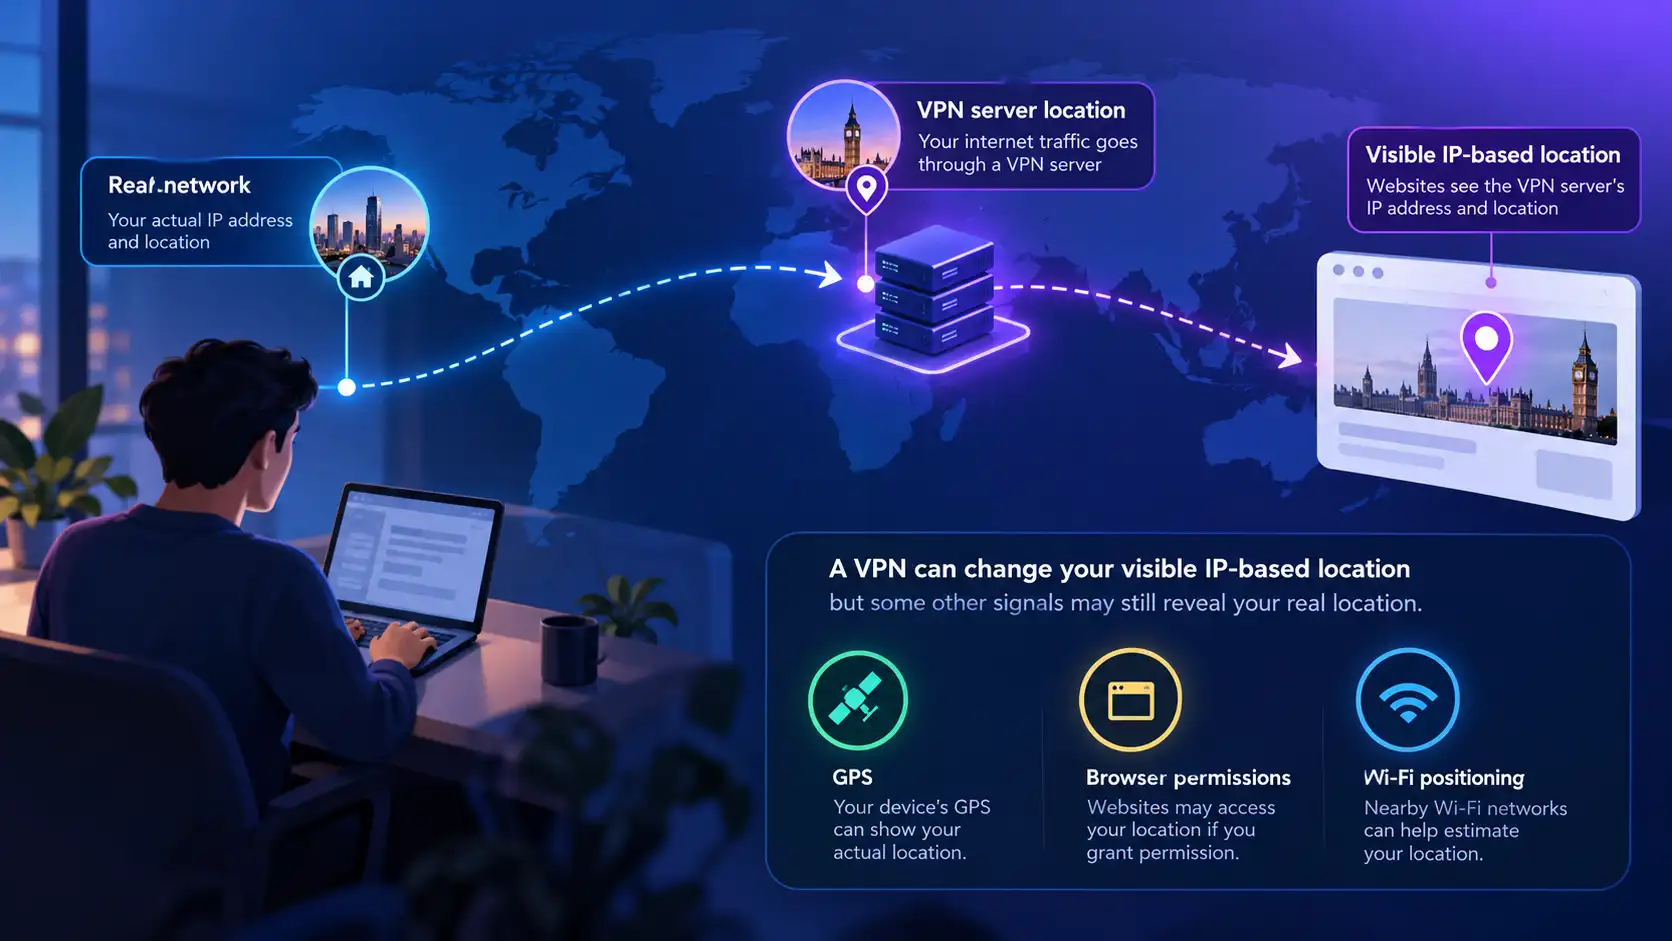
当VPN将网站看到的IP替换为自己的服务器地址时,基于IP的定位可能显示您的连接接近VPN服务器,而非您实际所在地。
不过,服务也能通过其他方式获知位置:
GPS或设备位置权限
附近Wi-Fi或蜂窝网络定位
账户保存的位置详情
您输入的收货或付款地址
发布或消息中自愿包含的信息
带有位置权限的地图应用即使连接了VPN,也能接收您真实的坐标。更改可见IP并不代表自动覆盖这些权限。
如果位置隐私重要,请同时检查VPN连接和应用权限。
使用VPN时,您的真实IP会泄漏吗?
部分流量或网络识别信息可能会绕过VPN路线外泄。具体风险取决于您的操作系统、浏览器、VPN实现和设置。
IPv4和IPv6暴露
部分网络同时支持IPv4和IPv6。如果VPN仅保护其中一个地址族,未路由或阻断另一个,某些连接可能会泄露您正常连接的地址。
配置良好的VPN应恰当处理两种流量,但建议同时检测IPv4和IPv6,不要只测试其中之一。
WebRTC IP泄露
WebRTC帮助浏览器支持实时通讯。根据浏览器行为和网络配置,WebRTC检测可能暴露网络地址。
并非所有WebRTC检测到的地址都是泄露。私有内网地址或VPN服务器地址有别于您常用公网地址。
DNS泄露
DNS将域名解析为IP地址。如果DNS请求绕过VPN,网络运营商或未预期的解析器可能获知请求目的地。
DNS泄露不等同于向网站暴露真实公网IP。它是不同的路由和隐私问题,需要独立检测。
分流和断线
分流允许特定应用或目的地使用正常连接,这类流量可能泄露您的正常公网IP,即使其他应用使用VPN。
意外断线时,流量也可能恢复正常路由。支持的设备上配置准确的Kill Switch可以阻断中断期间的流量,但其行为因设备和设置而异。
如何检测您的VPN是否隐藏IP?
无需高级技术工具,您可以进行简单检测。
步骤1:断开VPN记录IP
断开VPN,打开可信的公网IP查询网站,记录显示的IPv4和IPv6(如果有),为当前网络建立基线。
步骤2:连接VPN服务器
打开VPN应用,选择服务器,等待确认连接成功。不要仅凭点击“连接”就认为隧道已激活。
步骤3:再次检查公网IP
刷新同一IP查询页面,正确通过VPN路由的浏览器流量应看到VPN出口连接的公网地址,而非您的基线地址。
如有IPv6,则同时检查。部分服务可能不显示IPv6地址,应进行合理判断而非自动判定失败。
步骤4:检查DNS和WebRTC
使用可信DNS和WebRTC测试工具,检测未经预期的网络地址或解析器。不同的DNS解析器不自动意味着泄露;与您的VPN配置预期比较。
步骤5:验证关键应用
浏览器IP测试仅检查浏览器。分流和其他应用可能走不同路线。
更换网络环境、VPN服务器或连接设置后重复关键检测。没有单一测试能确保完全匿名。
如果真实IP仍可见,该怎么办?
VPN显示连接但测试显示您的常用公网IP时,请先调查再依赖该连接保护隐私。
确认VPN已连接。检查应用实际连接状态,而非仅挑选服务器。
尝试更换服务器。重新连接并重复IP比对。
审查分流设置。确保测试浏览器或应用未被排除在VPN外。
检查IPv6和WebRTC检测结果。判断异常地址是公网、内网还是VPN相关。
重启应用并更新软件。安装最新版本VPN应用、浏览器和操作系统。
检查安全设置。防火墙、额外VPN、代理及其他网络工具会影响路由。
问题持续时联系技术支持。提供设备类型、操作系统、VPN服务器、协议及测试观察,不发送敏感凭证。
不要为通过漏检测试而禁用重要系统安全功能。
如何使用SyncVPN保护您的IP地址
使用SyncVPN时,要减少您常用公网IP的暴露,先连接可用服务器并确认应用报告已成功连接。
然后比较连接前后的可见IP地址,检查哪些应用实际通过VPN路由。
SyncVPN应用中的协议菜单包括Smart、WireGuard、OpenVPN UDP和OpenVPN TCP。协议选择会影响连接和性能,但仅凭协议标签不能保证防止所有路由泄露。
若使用分流,请记住排除的连接仍可能泄露您的正常IP。若设备支持Kill Switch,请了解其断线时的行为。
具体功能使用说明可查阅支持中心的《如何使用SyncVPN的分流》和《如何使用SyncVPN的Kill Switch》指南。
隐藏IP是否意味着匿名?
不完全是。替换可见公网IP是隐私措施之一,但不等于完全匿名。
网站仍可能识别登录账户、记忆Cookie或使用浏览器指纹技术。应用可能通过权限获取位置数据。您发布的内容、购买或提交的信息也可能直接识别您。
VPN服务商也是连接信任链的一部分。根据其架构和政策,可能处理连接元数据或无法被ISP直接检查的隧道内部信息。
请选择可信提供商,使用强认证保护账户,保持设备更新,配置浏览器隐私设置。这些都是IP隐藏的补充措施,而非替代。
常见问题
VPN会隐藏网站看到的IP地址吗?
通常会,对正确通过VPN路由的请求,网站一般只看到VPN服务器公网IP。登录账户和其他追踪手段仍可能识别您。
使用VPN时ISP还能看到您的IP吗?
能。ISP运营基础连接,能识别分配的地址,也通常知道您连接了VPN服务器,虽然隧道后的目的地不可见。
VPN会同时隐藏IPv4和IPv6吗?
视VPN及配置而定。应正确路由或阻断支持的地址族。建议同时测试IPv4和IPv6,别只检测其中之一。
网站能通过VPN找到真实位置吗?
可能。VPN能更改基于IP的位置估算,但GPS、设备权限、登录账户及您分享的信息可揭示实际位置。
DNS泄露和IP泄露一样吗?
不是。DNS泄露是名称解析请求走了错误路线,IP泄露是暴露了正常连接的地址。两者可能重叠,但不相同。
使用VPN会被追踪吗?
会。Cookie、账户、指纹识别及您提供的信息仍能实现追踪。VPN减少正常IP暴露,但不会消除所有识别信息。
无痕浏览模式隐藏IP地址吗?
不隐藏。无痕或隐私模式主要限制浏览器本地会话信息存储,不替换公网IP,也不通过VPN服务器加密流量。
总结
VPN通常通过将支持的流量路由至VPN服务器,隐藏您通常的公网IP地址,改变您的IP基地理位置,并减少局域网对经过隧道的目的地的观察。
不过,您原始连接分配的地址仍存在,网站可能通过账户或其他信号识别您。路由例外、断线及某些泄漏也可能影响保护效果。
实际目标不是成为“隐形人”,而是理解暴露了哪个地址,暴露给谁,在何种条件下。检测连接,审查设置,并结合SyncVPN与其他合理隐私措施使用。