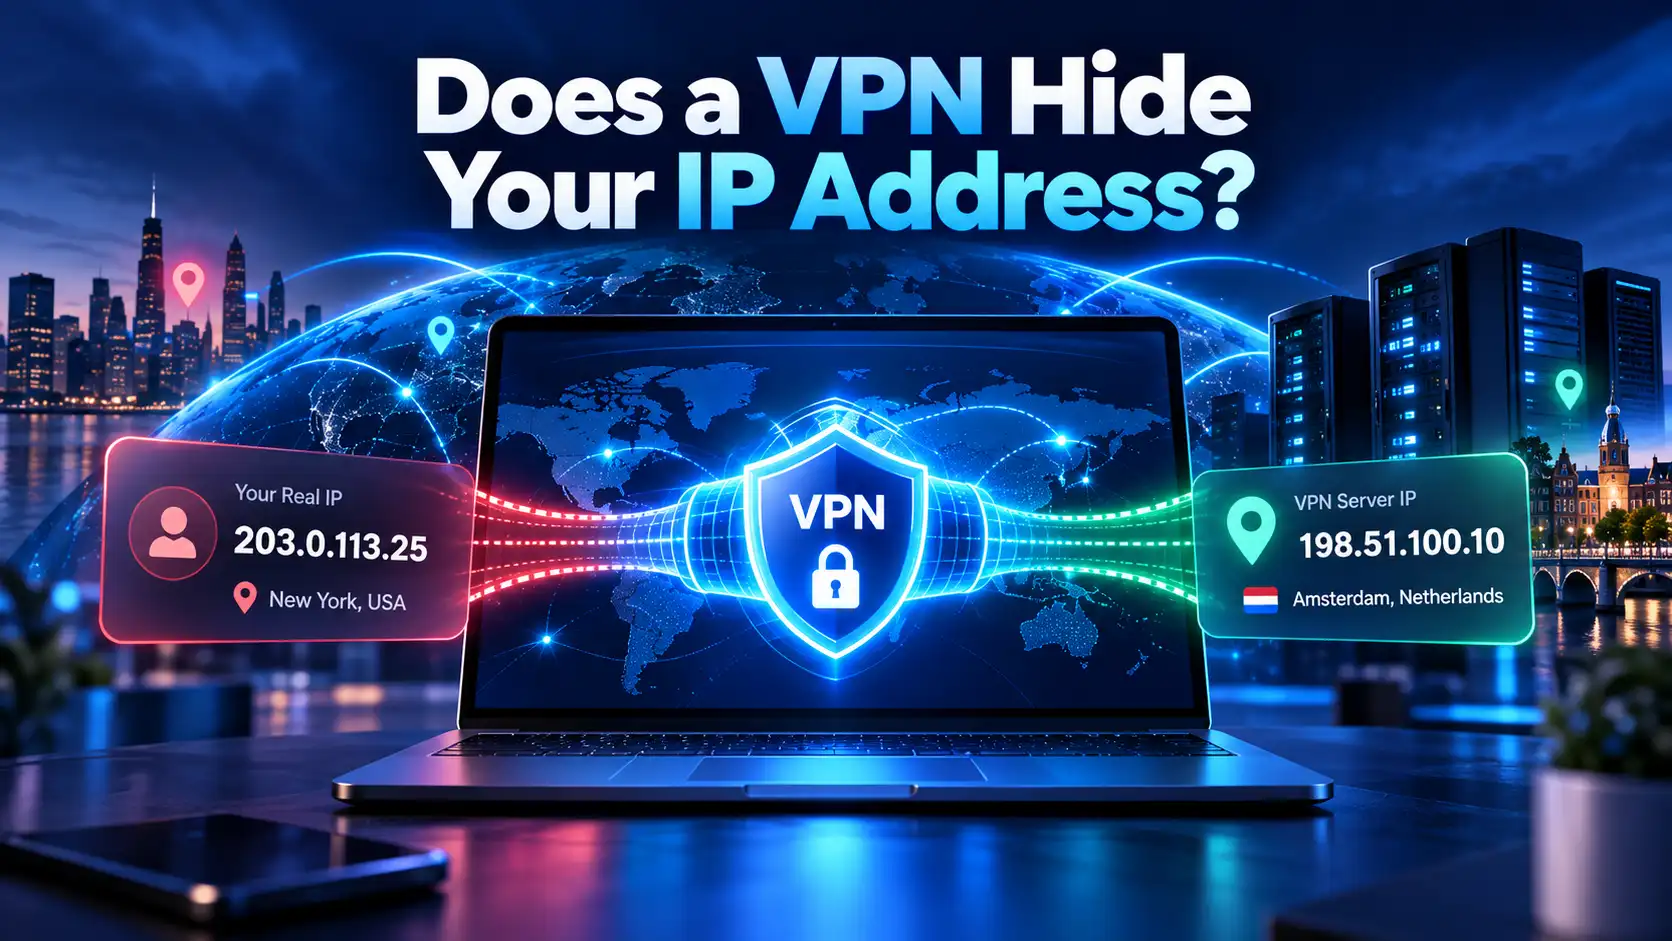
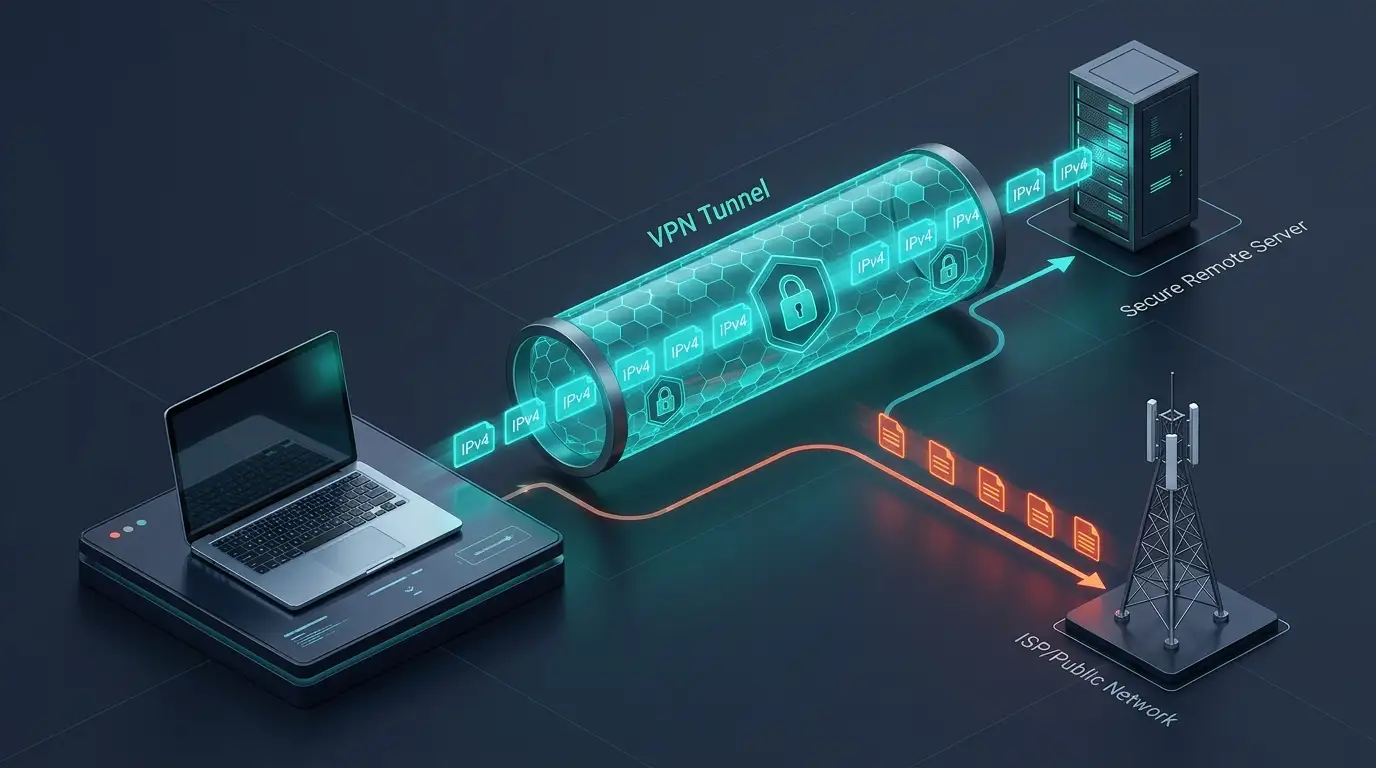
Витік IPv6 відбувається, коли ваше інтернет-з'єднання проходить повз зашифрований VPN-тунель і передає трафік IPv6 безпосередньо через вашого локального Інтернет-провайдера (ISP). Цей технічний збій розкриває вашу справжню особисту IP-адресу, фізичне місцезнаходження та онлайн-запити спостерігачам мережі, навіть якщо інтерфейс VPN показує безпечне активне з'єднання.
Коли ви вмикаєте Віртуальну Приватну Мережу, ви очікуєте повну анонімність і недосяжне шифрування. Проте через перехідну фазу глобальної інтернет-інфраструктури між застарілими протоколами IPv4 і сучасними стандартами IPv6 мільйони користувачів переживають тихі, непомічені витоки даних. У цьому докладному посібнику ми розглядаємо, чому виникають витоки IPv6, чому вони порушують вашу кібербезпеку, як протестувати ваше з'єднання за шістдесят секунд і як SyncVPN автоматично запобігає витокам.
Корінна причина: IPv4 vs. IPv6 у мережах з подвійним стеком
Щоб зрозуміти, чому виникають витоки IPv6, важливо розібратися, чому сьогодні працюють два різних версії інтернет-протоколу:
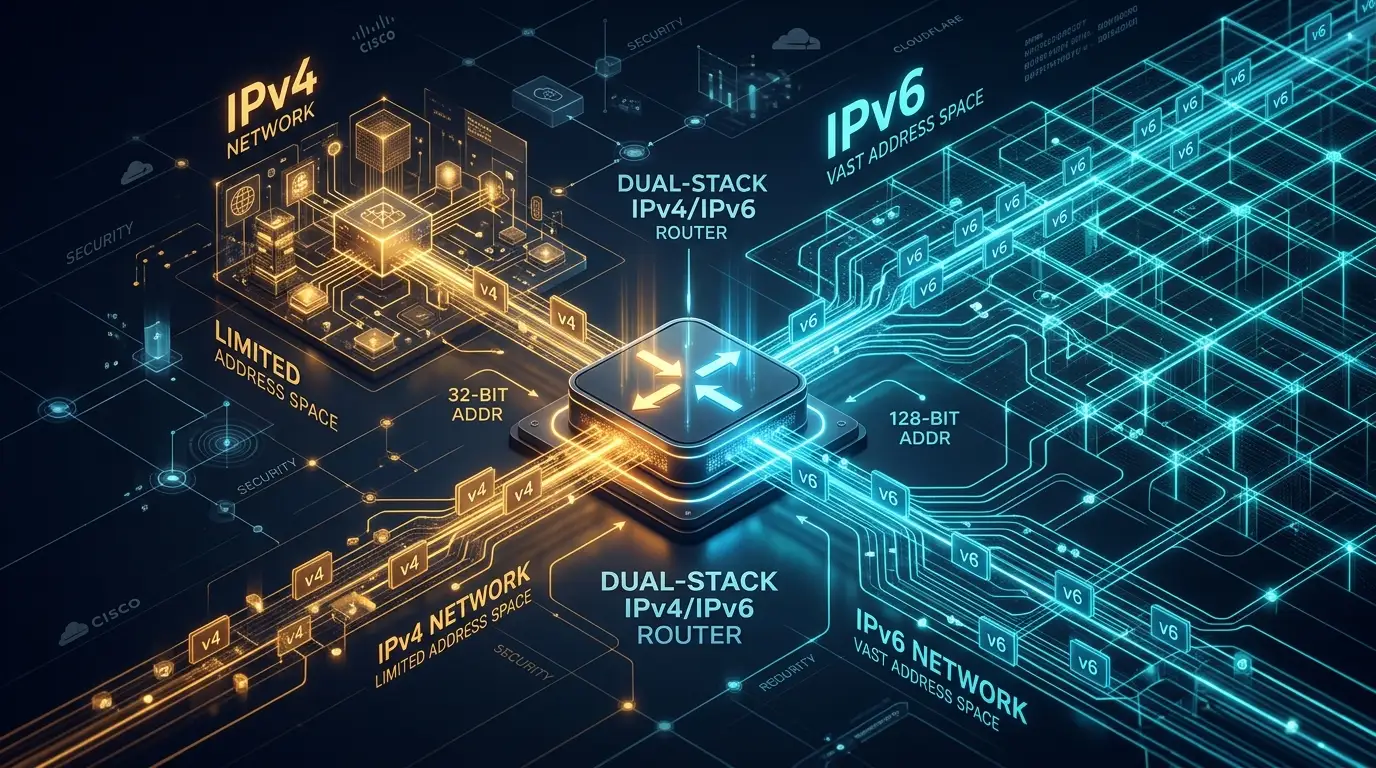
IPv4 (Інтернет-протокол версії 4): Стандартизований у 1981 році, IPv4 використовує 32-бітову числову структуру (наприклад, 198.51.100.1), забезпечуючи приблизно 4,3 мільярда унікальних IP-адрес. Через стрімке зростання сучасних підключених смартфонів, хмарних серверів та розумної домашньої техніки глобальний пул незадіянних IPv4-адрес повністю вичерпано.
IPv6 (Інтернет-протокол версії 6): Розроблений як постійний наступник, IPv6 використовує 128-бітову шістнадцяткову структуру (наприклад, 2001:0db8:85a3:0000:0000:8a2e:0370:7334) і пропонує приблизно 340 ундесильйонів унікальних адрес — фактично необмежений запас.
Оскільки телекомунікаційні провайдери не можуть мігрувати мільярди пристроїв за одну ніч, сучасні ISP і операційні системи працюють на архітектурі з подвійним стеком. Це означає, що ваш Wi-Fi роутер, ПК і смартфон одночасно отримують як IPv4, так і IPv6 адреси.
Як витік IPv6 обходить ваш VPN
Коли ви підключаєтеся до стандартного VPN, клієнтське програмне забезпечення створює зашифрований тунель між вашим пристроєм і сервером поза мережею. Однак багато базових або застарілих VPN-провайдерів налаштовують свої таблиці маршрутизації виключно для IPv4 пакетів.
Коли ви переходите на вебсайт або додаток із підтримкою IPv6:
Сучасні операційні системи (Windows, macOS, Android, iOS) автоматично віддають пріоритет з'єднанням IPv6 через ефективні маршрутизації.
Якщо ваш VPN-клієнт не має активної маршрутизації IPv6 або автоматичного придушення пакетів, ваша операційна система обходить зашифрований тунель і виконує запит через незашифроване локальне з'єднання ISP.
Цільовий вебсервер отримує вашу справжню домашню IPv6-адресу та географічні координати, миттєво порушуючи вашу приватність.
Приховані ризики для приватності через витік IPv6
Витік IPv6 нівелює основні гарантії приватності вашого VPN:
1. Точне визначення геолокації
На відміну від стандартних IPv4-адрес, які зазвичай відносяться до великого міського хабу або центру ISP, IPv6-префікси часто розділені на локальні передміські мережеві осередки. Витік IPv6 може з тривожною точністю встановити ваше фізичне сусідство.
2. Повний моніторинг активності ISP
Оскільки витікні IPv6-пакети обходять зашифрований тунель, ваш локальний провайдер знову отримує повний огляд доменних імен, які ви запитуєте, сервісів, які використовуєте, та точних часових міток ваших сесій.
3. Постійне формування профілю особистості
Обміни цифровою рекламою та брокери даних відстежують унікальні IPv6-ідентифікатори по сайтах. Після витоку вашого справжнього IPv6 треті сервіси аналітики можуть прямо пов’язати зашифровані звички серфінгу з вашою реальною особою.
Витік IPv6 проти витоку DNS проти витоку WebRTC: матриця порівняння
Користувачі часто плутають різні типи витоків IP. Нижче наведена таблиця з відмінностями:
Тип витоку | Що розкривається? | Технічна причина | Головне рішення |
|---|---|---|---|
Витік IPv6 | Ваша справжня 128-бітова IPv6-адреса та локальний ISP-шлюз. | Трафік у мережі з подвійним стеком, що обходить зашифрований тунель лише для IPv4. | Автоматичне блокування IPv6-пакетів на стороні клієнта або рідна маршрутизація IPv6. |
Витік DNS | Домени та URL-адреси відвідуваних сайтів. | Запити обходять зашифровані VPN DNS-резолвери та потрапляють на DNS-сервери провайдера. | Приватні DNS-резолвери без журналів, які застосовуються на всіх адаптерах. |
Витік WebRTC | Публічні та приватні IP-адреси всередині браузера. | API браузера для реального часу опитують локальні мережеві інтерфейси. | Відключення WebRTC або використання спеціальних розширень для приватності. |
Покроково: як перевірити витік IPv6 за 60 секунд
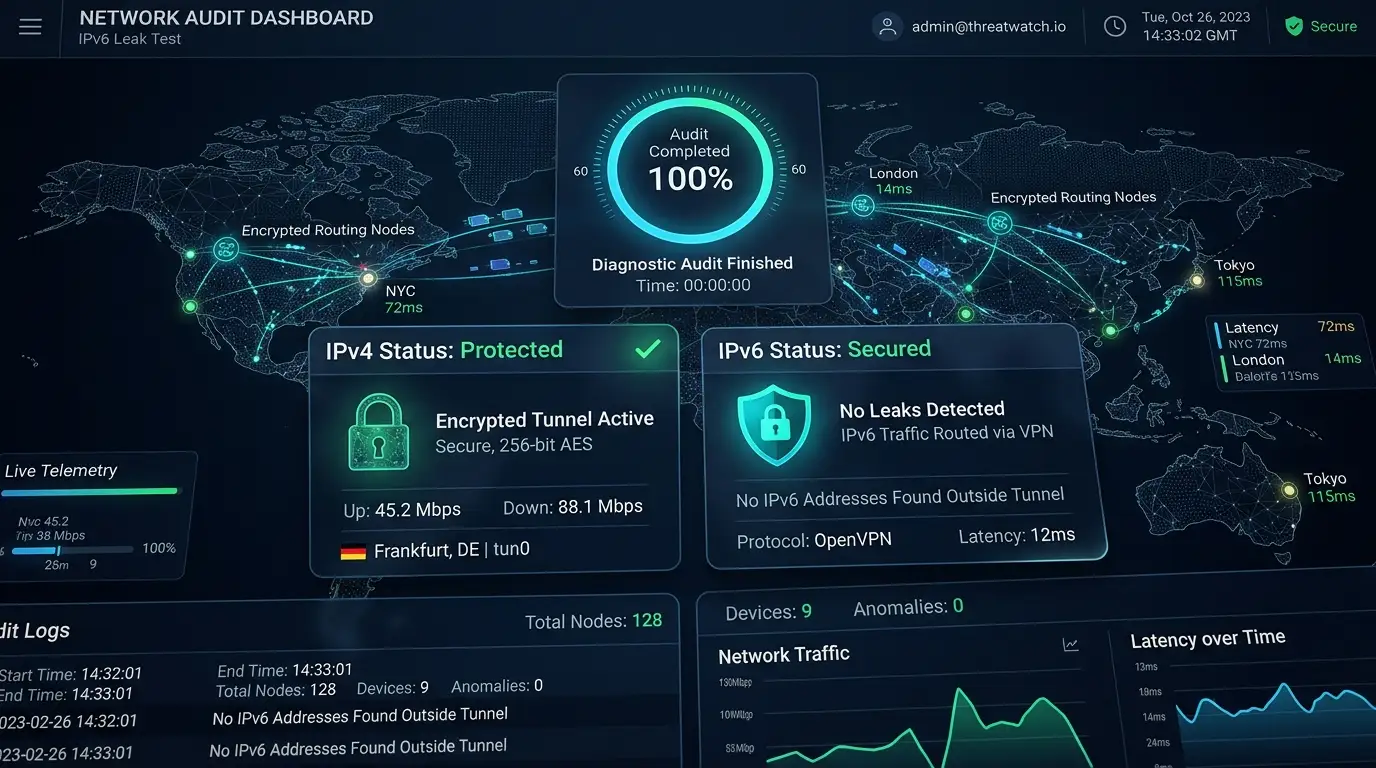
Ви можете переконатися, чи не витікають ваші дані через швидкий і простий діагностичний аудит:
Перевірте незахищене з’єднання:
Відключіть VPN. Відкрийте у браузері інструмент SyncVPN What Is My IP Address. Запишіть свої видимі IPv4 і IPv6-адреси та назву вашого ISP.Підключіться до VPN-сервера:
Запустіть VPN та підключіться до будь-якого сервера.Оновіть інструмент діагностики:
Перезавантажте сторінку тесту IP.Оцініть результати:
Повністю захищено: Інструмент показує лише IP-адресу VPN-сервера та ім’я провайдера. Поле IPv6 відображає або захищену VPN-IPv6 адресу або повідомлення «Not Detected / Disabled».
Активний витік: Якщо інструмент все ще показує вашу справжню IPv6-адресу або назву провайдера, вказану у кроці 1, ваше з’єднання має витік.
Як SyncVPN усуває витоки IPv6
На відміну від базових VPN або конкурентів, які вимагають ручного налаштування складних файлів маршрутизатора, SyncVPN застосовує багатошарові інженерні заходи безпеки у всіх додатках:
Автоматичне фільтрування IPv6 на стороні клієнта: У наших стандартних десктопних і мобільних програмах SyncVPN застосовує суворі правила мережевих адаптерів, які автоматично блокують незашифрований трафік IPv6, що намагається вийти за межі вашої фізичної мережевої карти, доки тунель активний.
Інтегрована захист Kill Switch: Якщо ваше з’єднання несподівано падає через нестабільність мережі, наш вбудований Kill Switch миттєво заморожує весь системний трафік, гарантуючи, що незашифровані пакети не просочаться до ISP.
Інфраструктура Sync Max з підтримкою IPv4 та IPv6: Для досвідчених користувачів, які потребують повноцінного нативного IPv6, тарифний план SyncVPN Sync Max надає виділені IP у 20 країнах з повною нативною маршрутизацією тунелів IPv4 і IPv6.
Приватний DNS без журналів: Всі доменні запити розв’язуються виключно через наші власні зашифровані bare-metal DNS-сервери, забезпечуючи комплексний захист і від одночасних витоків DNS.
Розширене усунення несправностей: як вручну відключити IPv6
Якщо ви використовуєте ручні сторонні конфігурації OpenVPN на маршрутизаторі або застарілі операційні системи без автоматичного блокування витоків на стороні клієнта, ви можете вручну відключити IPv6 у Windows:
Натисніть клавішу Windows + R, введіть
ncpa.cplі натисніть Enter для відкриття мережевих підключень.Клацніть правою кнопкою миші на активний мережевий адаптер (Wi-Fi чи Ethernet) і виберіть Властивості.
У списку «Це підключення використовує наступні компоненти» знайдіть Інтернет-протокол версії 6 (TCP/IPv6).
Зніміть галочку біля TCP/IPv6.
Натисніть ОК для збереження змін, потім перезапустіть браузер.
Вимкнення IPv6 на рівні операційної системи запобігає витокам IPv6 у незахищених ручних з'єднаннях, але рекомендованим рішенням залишається використання спеціалізованого VPN-додатку з автоматичним захистом від витоків.
Поширені питання (FAQ)
Чи захищає VPN завжди від витоків IPv6?
Ні. Безкоштовні та бюджетні VPN-сервіси звичайно тунелюють лише IPv4 трафік, повністю ігноруючи пакети IPv6. Щоб залишатися повністю захищеним, потрібно переконатися, що у вашому VPN є активне блокування витоків IPv6 або рідна маршрутизація з подвійним стеком.
Чи уповільнює вимкнення IPv6 моє інтернет-з'єднання?
Ні. Більшість сучасних сайтів, сервісів потокового відео та онлайн-платформ повністю працюють через стандартний IPv4. Вимкнення IPv6 локально не вплине помітно на ваші щоденні швидкості завантаження чи затримки.
Чи можуть хакери перехопити мої дані під час витоку IPv6?
Хоча сучасні протоколи HTTPS шифрують конкретний вміст ваших сторінок, витік IPv6 розкриває ваше справжнє географічне розташування, ідентичність провайдера та віддалені сервери, з якими ви взаємодієте, знищуючи вашу приватність і роблячи вас вразливим для гео-профілювання.
Підсумки та ключові висновки
Витік IPv6 відбувається, коли мережевий трафік з подвійним стеком обходить зашифрований тунель, розкриваючи вашу реальну IP-адресу та фізичне місцезнаходження.
Традиційні VPN часто не вміють керувати IPv6-трафіком, залишаючи користувачів вразливими до стеження та моніторингу ISP.
Ви можете перевірити ваш захист у будь-який час за допомогою нашого онлайн-інструменту перевірки IP.
SyncVPN автоматично забезпечує безпеку вашого з’єднання завдяки фільтрації на стороні клієнта, інтегрованому Kill Switch та спеціалізованій інфраструктурі з подвійним стеком на преміум-тарифах.