
Шифрування AES-256 — це криптографічний шифр військового рівня, який шифрує цифрові дані за допомогою 256-бітного ключа, роблячи математично неможливим розшифрувати їх за допомогою атак методом перебору з використанням сучасної обчислювальної потужності. Віртуальні приватні мережі (VPN) покладаються на AES-256, щоб захистити інтернет-трафік від спостереження провайдера, перехоплення урядом та шкідливих сніферів пакетів, перетворюючи конфіденційні повідомлення у незламний шифротекст ще до їх відправлення з вашого пристрою.
Коли ви користуєтеся громадським Wi-Fi, здійснюєте онлайн-банкінг або підключаєтеся до конфіденційної корпоративної інфраструктури, ваші мережеві пакети проходять через десятки проміжних комутаторів і маршрутизаторів. Без надійного криптографічного захисту кожен відвіданий URL і кожні незашифровані дані залишаються видимими для третіх сторін. Розуміння роботи AES-256, чому це визнаний стандарт у кібербезпеці та як сучасні VPN реалізують його без втрати продуктивності, має важливе значення для оцінки вашої цифрової приватності.
Математика незламності: як працює AES-256
Стандарт Advanced Encryption Standard (AES) був затверджений у 2001 році Національним інститутом стандартів і технологій США (NIST) на зміну застарілому стандарту Data Encryption Standard (DES). Основний шифр Rijndael розробили бельгійські криптографи Вінсент Реймен та Джоан Дімен у рамках п’ятирічного відкритого конкурсу.
AES є симетричним блочним шифром. «Симетричний» означає, що для шифрування та розшифрування даних використовується один і той же криптографічний ключ. «Блочний» вказує, що AES групує незашифровані дані у блоки фіксованого розміру 128 біт (16 байт), а не обробляє їх по одному біту.
14 раундів перетворення
Для перетворення зрозумілого відкритого тексту у нерозпізнані дані AES-256 застосовує 14 послідовних раундів математичних операцій до кожного блоку по 128 біт. У той час як AES-128 застосовує 10 раундів, а AES-192 — 12, AES-256 використовує максимальні 14, забезпечуючи надзвичайний рівень безпеки. Кожен раунд містить чотири криптографічні операції:
SubBytes: Нелінійна підстановка, де кожен байт замінюється на інший відповідно до попередньо визначеної матриці (S-box), що унеможливлює пряму математичну кореляцію.
ShiftRows: Транспозиція, в якій рядки 4x4 матриці циклічно зміщуються на задані позиції, розсіюючи дані по стовпцях.
MixColumns: Лінійне перетворення, що змішує чотири байти кожного стовпця за допомогою матричного множення за модулем, забезпечуючи високу дифузію по блоку.
AddRoundKey: Поєднання поточного блоку стану з унікальним субключем раунду, сформованим із головного 256-бітного ключа за допомогою операції XOR.
Ця багаторівнева конструкція створює ефект лавини: зміна навіть одного біта у відкритому тексті змінює понад 50% біт у шифротексті, повністю приховуючи структурні закономірності.
Чому атаки перебором неможливі фізично
256-бітний ключ забезпечує 2^256 унікальних комбінацій, що приблизно дорівнює 1,1579 x 10^77 можливостям. Щоб оцінити масштаб:
Показник | Науковий масштаб | Контекст |
|---|---|---|
Оціночна кількість атомів в спостережуваному Всесвіті | ~10^80 | Основні фізичні частинки у всесвіті |
Комбінації ключа AES-256 | ~1,15 x 10^77 | Загальна кількість криптографічних варіантів |
Потужність 500 найпотужніших суперкомп’ютерів | ~10^18 операцій/сек | Загальна обчислювальна потужність світу |
Час для атаки методом перебору AES-256 | Мільярди років | Перевищує очікуваний термін існування Сонячної системи |
Навіть якби всі комп’ютери на Землі об’єдналися в єдиний суперкомп’ютер, який виконував би мільярди операцій на секунду, перевірка хоча б частини простору ключів AES-256 вимагала б більше енергії, ніж виділить Сонце за все своє життя.
Чому VPN покладаються на AES-256 для безпеки тунелів
VPN створює захищений канал зв’язку через незахищену публічну мережу. AES-256 виконує роль математичного сховища для даних, що передаються через цей канал.
1. Знешкодження телеметрії провайдера та аналізу пакетів
Інтернет-провайдери регулярно відслідковують трафік користувачів, фіксуючи відвідані домени, незашифровані дані і тривалість сеансів. Багато застосовують технологію глибокого аналізу пакетів (DPI) для моніторингу, обмеження швидкості або продажу зібраної інформації.
Коли ваш пристрій маршрутизує трафік через провайдера, наприклад, SyncVPN, AES-256 шифрує пакети, перш ніж вони потраплять у локальну мережу. Провайдер бачить лише зашифрований потік між вашим маршрутизатором і VPN-сервером, а сайти, файли та запити залишаються захищеними.
2. Запобігання атакам «людина посередині» в публічних Wi-Fi
Громадські Wi-Fi мережі часто не ізолюють клієнтів, роблячи їх вразливими до злочинців, які створюють фальшиві точки доступу, підробляють ARP та перехоплюють пакети. Зашифрування усіх вихідних пакетів AES-256 робить перехоплені дані марними, нейтралізуючи прослуховування на ненадійних мережах.
3. Захист «ідеальної секретності вперед»
Просунуті VPN комбінують AES-256 із механізмами тимчасового обміну ключами, такими як Diffie-Hellman або криптографія на еліптичних кривих (ECDH). Це забезпечує «ідеальну секретність вперед» (PFS), при якій кожен сеанс отримує новий тимчасовий ключ. Навіть якщо ключ перехоплено, минулі та майбутні сесії залишаються захищеними.
AES-256-GCM vs. AES-256-CBC: чому важливий режим шифрування
Фраза «VPN використовує AES-256» лише частково описує безпеку. Режим роботи шифру визначає як обробляються блоки даних і перевіряється автентичність пакетів. Найпопулярніші режими в VPN – CBC і GCM.
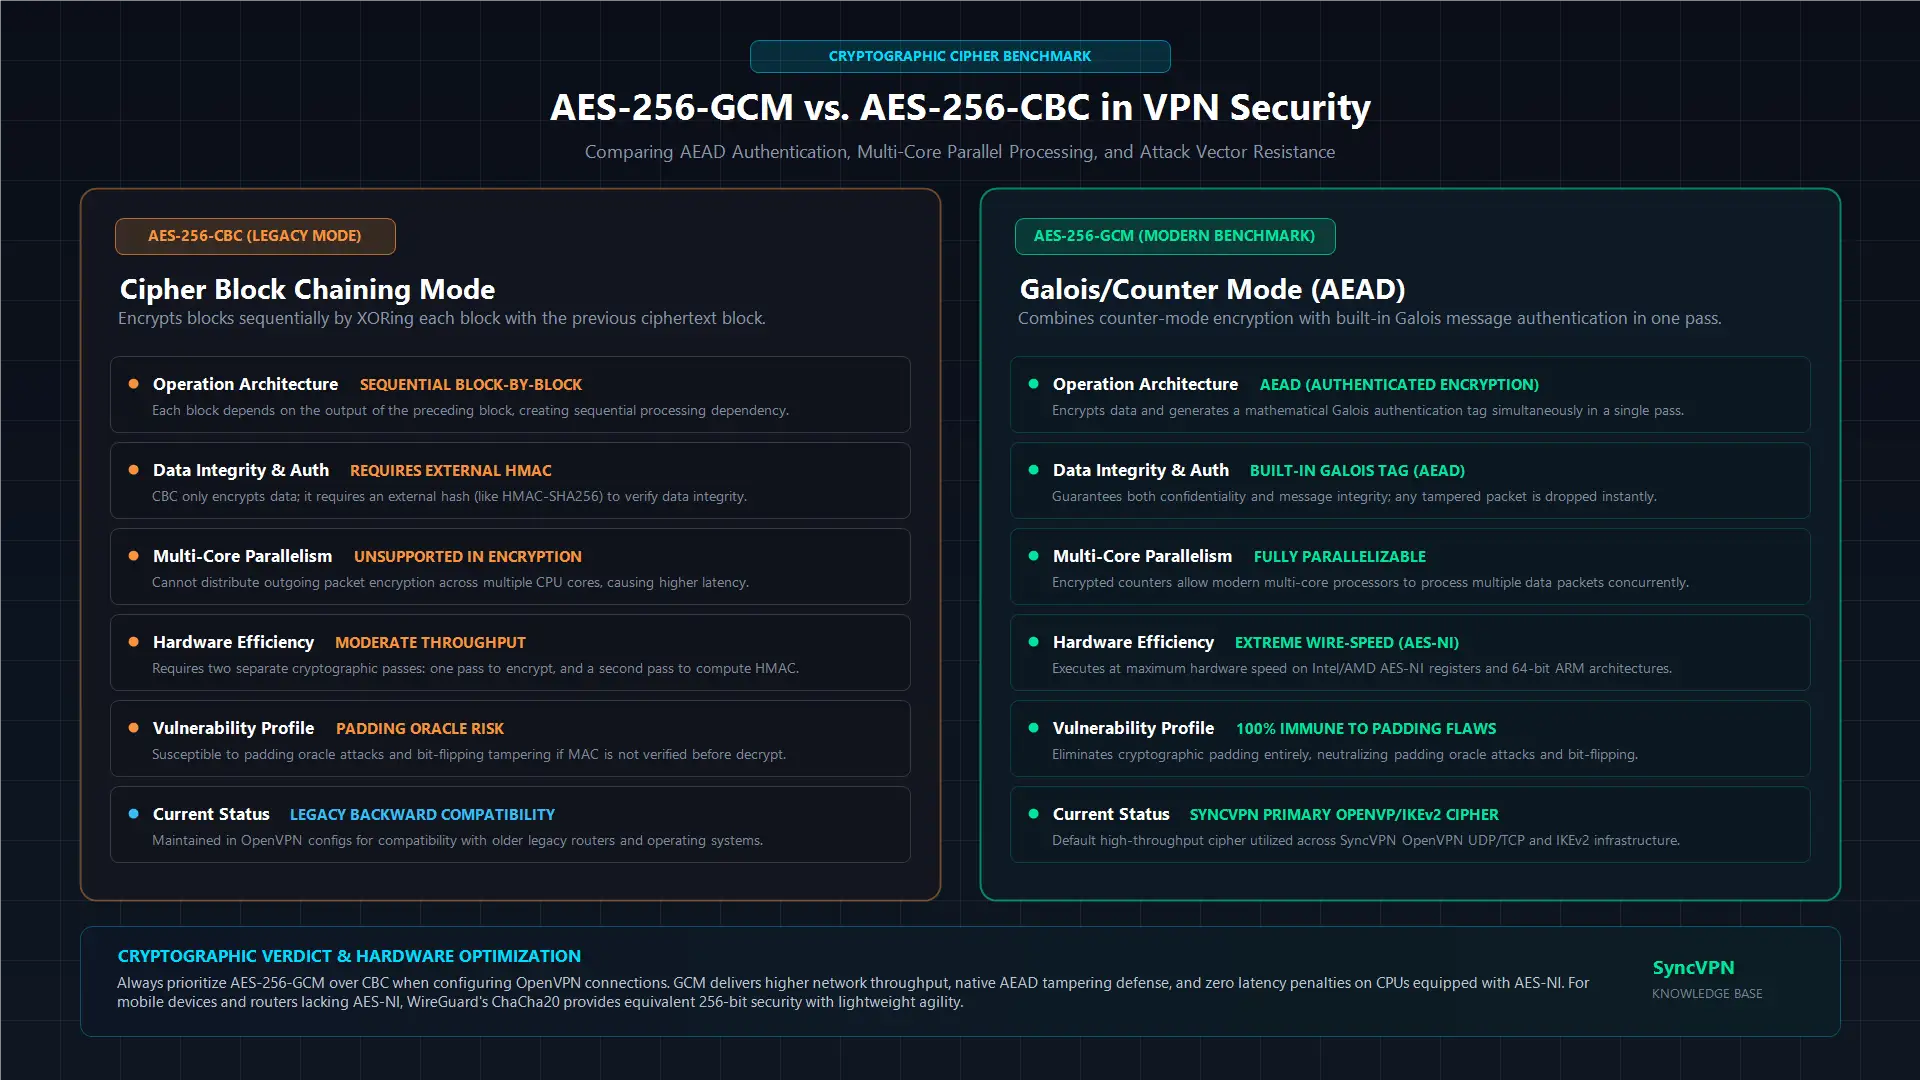
Особливість | AES-256-CBC (Cipher Block Chaining) | AES-256-GCM (Galois/Counter Mode) |
|---|---|---|
Тип операції | Шифрування тільки (потребує окремої HMAC) | Аутентифіковане шифрування (AEAD вбудовано) |
Паралельна обробка | Послідовна (повільніше на багатоядерних CPU) | Повністю паралельна (максимальна пропускна здатність) |
Швидкість обчислень | Помірна | Дуже висока |
Перевірка цілісності | Потрібен зовнішній хеш (наприклад, HMAC-SHA256) | Вбудований тег автентифікації Галою |
Вразливості | Вразливий до padding oracle атак при неправильній конфігурації | Стійкий до padding-атак |
Рекомендації індустрії | Застарілий стандарт | Сучасний галузевий еталон |
В режимі AES-CBC кожен блок відкритого тексту перед шифруванням XOR-иться з попереднім блоком шифротексту. CBC не забезпечує нативної перевірки цілісності, потребуючи додаткового хешу для захисту від змін даних.
Сучасні протоколи надають перевагу AES-256-GCM, який забезпечує Аутентифіковане Шифрування з Пов’язаними Даними (AEAD). GCM шифрує дані лічильником і одночасно генерує тег автентичності дією в полі Галуа. Завдяки паралельній обробці блоків по CPU GCM забезпечує вищу швидкість та меншу затримку, усуваючи вектори атак на padding.
Чи уповільнює AES-256 інтернет? Роль AES-NI
Поширений міф — що 14-раундове шифрування суттєво уповільнює швидкість з’єднання. Хоча криптографічна обробка додає невеликі затримки, сучасне обладнання майже повністю нейтралізує їх за рахунок апаратного прискорення.
Провідні виробники процесорів інтегрують в кремній спеціалізовані інструкції:
Процесори Intel і AMD підтримують AES-NI, що виконує складні AES-операції на рівні апаратних регістрів замість програмної емуляції.
Сучасні процесори ARM (у пристроях Apple Silicon, смартфонах Android, маршрутизаторах) мають криптографічні розширення ARM для апаратного прискорення шифрування.
Завдяки цьому AES-256 обробляється зі швидкістю дроту, і будь-яке уповільнення інтернету при використанні VPN майже завжди спричинене відстанню до сервера, заторами провайдера або затримками Wi-Fi, а не шифруванням.
AES-256 vs. ChaCha20: сучасний протокольний ландшафт
Хоча AES-256 залишається основою протоколів OpenVPN та IKEv2/IPsec, нові протоколи, як WireGuard, використовують ChaCha20-Poly1305. Порівняння цих шифрів допомагає зрозуміти, чому провайдери пропонують обидва.
ChaCha20 — це 256-бітний потоковий шифр, розроблений Даніелем Дж. Бернштейном, що працює на 512-бітних станах і поєднаний з Poly1305 для криптографічної аутентифікації.
На десктопних процесорах та топових смартфонах: CPU з підтримкою AES-NI опрацьовують AES-256 і ChaCha20 з приблизно однаковою високою швидкістю.
На бюджетному обладнанні і низькопотужних маршрутизаторах: відсутність апаратного AES-NI викликає падіння продуктивності AES-256 у програмному режимі. ChaCha20 дуже швидкий на загальних CPU без спеціального апаратного прискорення.
Обидва шифри забезпечують криптографічну стійкість 256 біт. Провайдери підтримують мультипротокольну інфраструктуру, дозволяючи користувачам обирати OpenVPN з AES-256 або WireGuard з ChaCha20 залежно від обладнання та маршрутизації.
Чи безпечний AES-256 проти квантових комп’ютерів?
Квантові комп’ютери здатні порушувати традиційну асиметричну криптографію (RSA, Diffie-Hellman) за допомогою алгоритму Шора, що розв’язує задачу дискретного логарифму і факторизації.
Симетричні шифри, такі як AES-256, уразливі до алгоритму Гровера, який прискорює пошук у непрструктурованій базі даних у квадратному корені. Це ефективно зменшує стійкість ключа наполовину:
Ключ AES-128 під алгоритмом Гровера має еквівалент стійкості 64 біти, що потенційно уразливо для майбутніх квантових комп’ютерів.
Ключ AES-256 під алгоритмом Гровера зменшується до 128 біт стійкості після квантового впливу.
Оскільки 128-бітний простір ключів все ще вимагає 2^128 операцій для перебору — це границі, недосяжні для фізичних машин згідно з квантовою термодинамікою, AES-256 формально вважається квантово-стійким. Навіть після переходу на постквантові стандарти, AES-256 залишатиметься надійним шифром.
Підсумок та ключові висновки
AES-256 — симетричний блочний шифр, що обробляє дані блоками по 128 біт через 14 раундів з 256-бітним ключем.
Атака перебором AES-256 зайняла б мільярди років, навіть із усіма суперкомп’ютерами на планеті, роблячи його золотим стандартом у безпеці.
AES-256-GCM — сучасний стандарт для VPN із автентифікованим шифруванням, що забезпечує вищу пропускну здатність і менше навантаження на CPU, ніж застарілий CBC.
Сучасні процесори використовують AES-NI та ARM криптографічні розширення для апаратної обробки AES-256 на рівні швидкості інтернет-з’єднання, без помітних втрат продуктивності.
WireGuard використовує ChaCha20 для обладнання з обмеженими ресурсами, але AES-256 лишається основою для OpenVPN і IKEv2 в підприємницьких мережах.


