Коли ви підключаєтеся до VPN, ваш інтернет-трафік проходить іншим маршрутом. Замість прямого зв’язку з вебсайтами через звичний мережевий шлях, підтримуваний трафік спочатку проходить через зашифроване з'єднання до VPN-сервера.
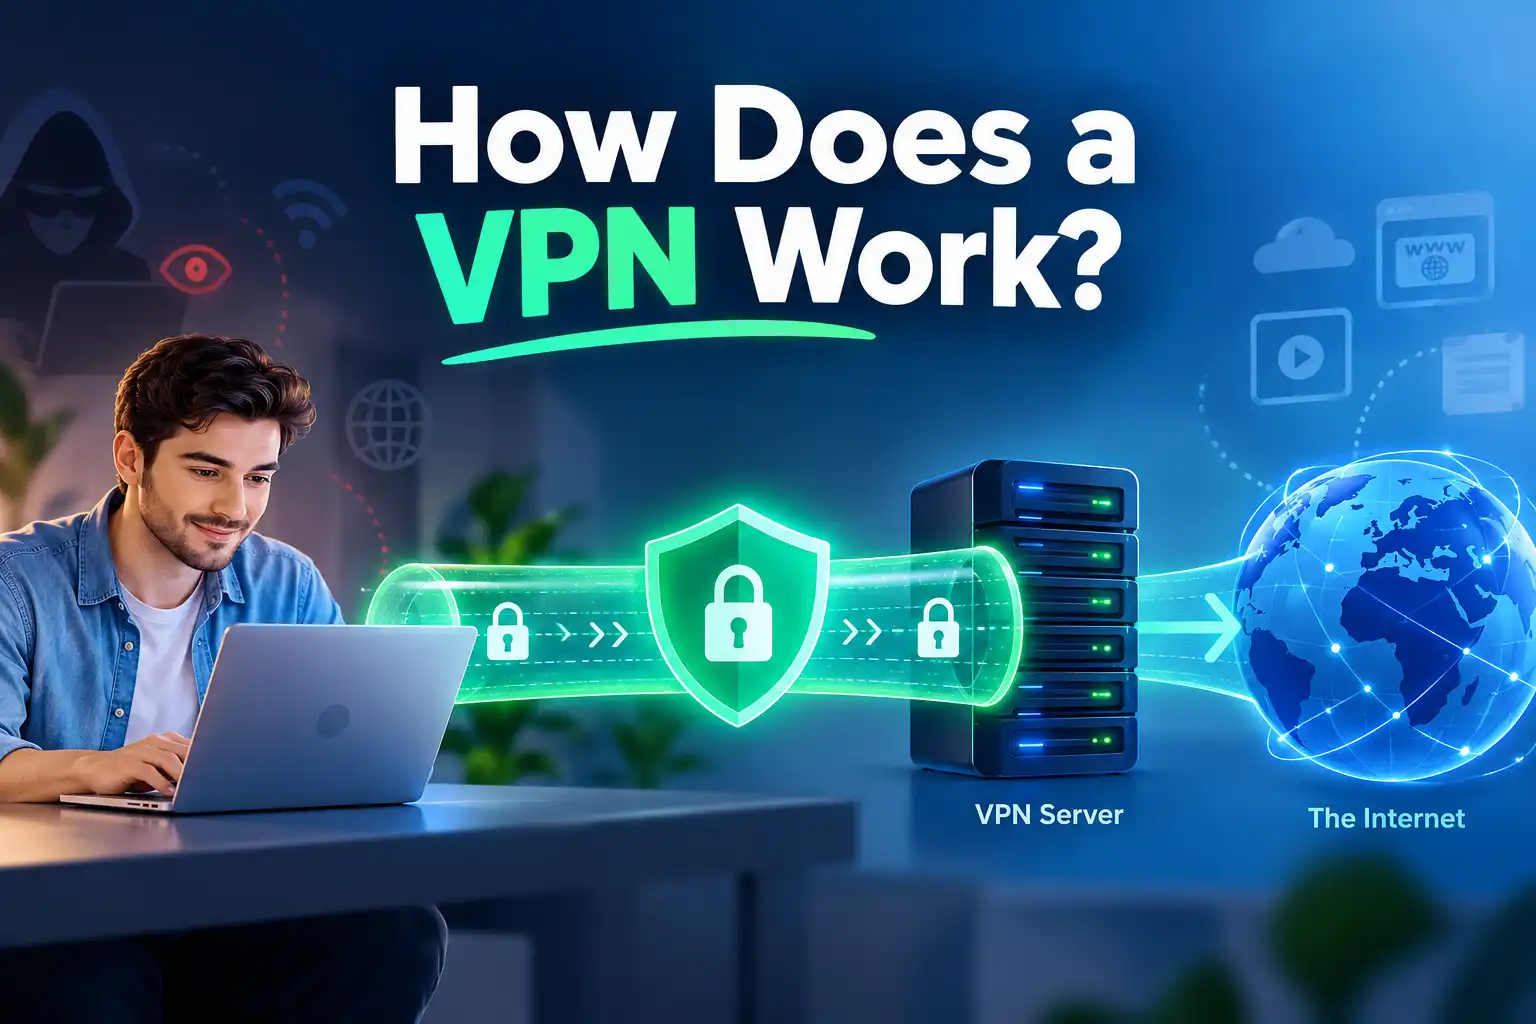
Простими словами, VPN працює, встановлюючи захищений тунель між вашим пристроєм і VPN-сервером. Сервер переадресовує ваші запити, тому вебсайти зазвичай бачать його публічну IP-адресу, а не вашу звичайну. Тунель також обмежує те, що ваш інтернет-провайдер (ISP) або оператор локальної Wi-Fi мережі можуть бачити в трафіку всередині нього.
VPN не робить вас невидимим і не замінює захист вебсайтів. Ось що відбувається, коли ви натискаєте "Підключитися".
Що таке VPN і що воно робить?
Віртуальна приватна мережа (VPN) — це технологія, яка створює захищене з'єднання через іншу мережу, наприклад загальнодоступний інтернет. Користувацькі VPN-сервіси зазвичай маршрутизують ваш трафік через сервер, керований провайдером.
Основні компоненти — це VPN-додаток, VPN-протокол і VPN-сервер.
Не кожен додаток обов’язково використовує тунель.
Як працює VPN крок за кроком?
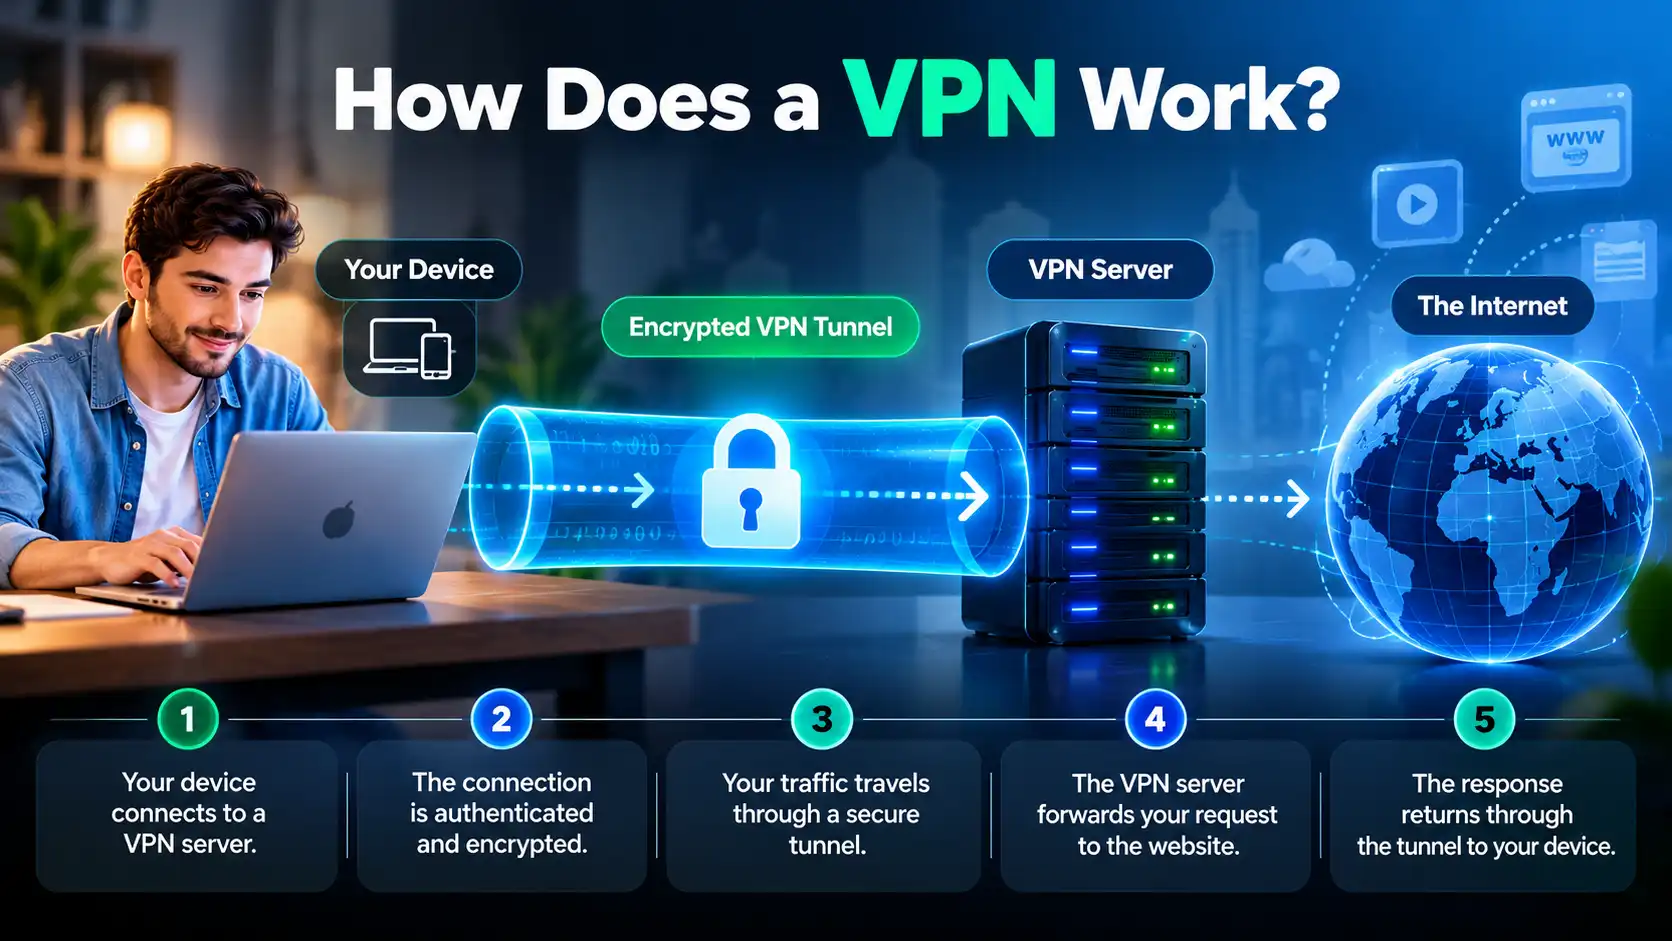
Давайте прослідкуємо запит від вашого браузера до вебсайта і назад.
Крок 1: Ваш пристрій зв’язується з VPN-сервером
Ви відкриваєте VPN-додаток, обираєте доступний сервер і починаєте підключення. Ваш пристрій використовує існуюче інтернет-з'єднання, будь то домашній Wi-Fi, мобільні дані або громадський хотспот.
Ваш ISP все ще передає з'єднання, проте він не може напряму читати трафік, що передається через належним чином тунельоване з'єднання.
Крок 2: Здійснюється автентифікація з'єднання
VPN-клієнт та сервер виконують необхідну автентифікацію та обмін ключами протоколу. Цей процес допомагає встановити, що кінцеві точки дозволені до спілкування, та створює або погоджує криптографічні ключі.
Процес відрізняється залежно від протоколу, як-от WireGuard чи OpenVPN.
Крок 3: Встановлюється зашифрований тунель
Коли захищене з’єднання готове, VPN-програма шифрує пакети, обрані для маршрутизації через VPN, і пакує їх для передачі на сервер.
Цей захищений шлях часто називають VPN-тунелем. Локальна мережа бачить з’єднання з VPN-сервером, але не може напряму прочитати тунельований трафік.
Крок 4: VPN-сервер переадресовує ваш запит
Припустимо, ви відкриваєте вебсайт. Ваш пристрій надсилає відповідний трафік через тунель. VPN-сервер отримує його, видаляє VPN-шар і переадресовує запит до пункту призначення.
Для цього тунельованого з’єднання вебсайт зазвичай бачить публічну IP-адресу VPN-сервера. Ваша домашня IP-адреса зазвичай прихована від цього вебсайта.
Крок 5: Відповідь повертається на ваш пристрій
Вебсайт надсилає відповідь VPN-серверу. Сервер переадресовує відповідь через захищений тунель, а ваш пристрій дешифрує VPN-шар, щоб браузер міг відобразити сторінку.
Цей процес повторюється для інших тунельованих запитів.
Як працює шифрування VPN?
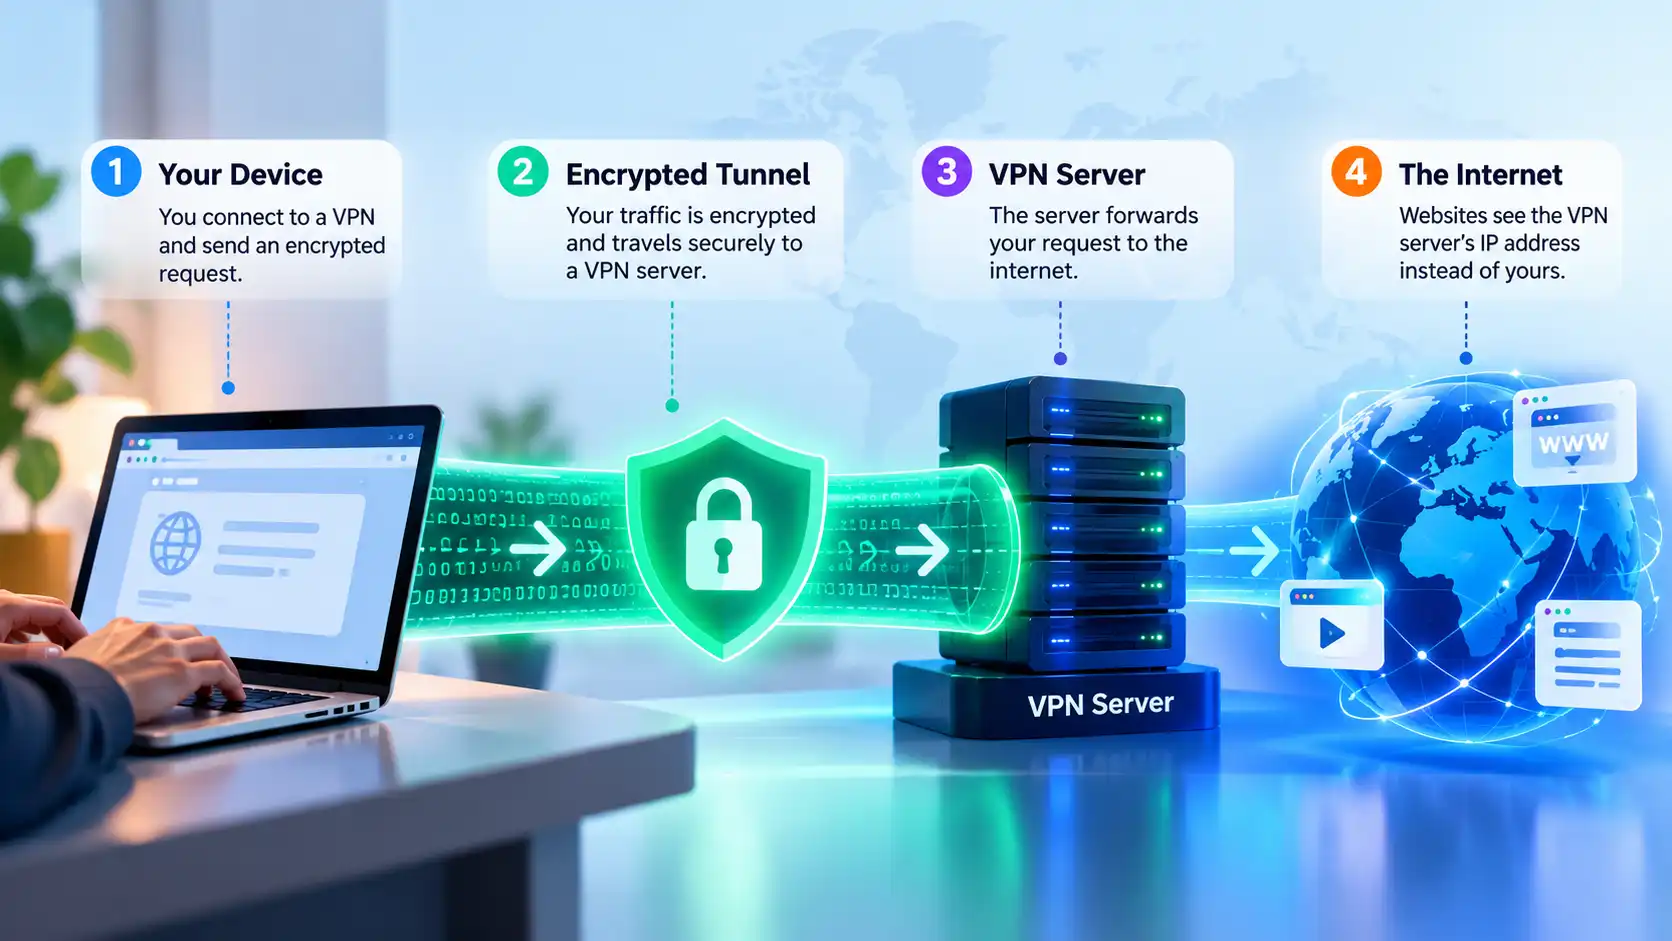
Шифрування перетворює зрозумілі дані на інформацію, яку неможливо правильно інтерпретувати без відповідного ключа. Протоколи VPN використовують криптографічні механізми для захисту трафіку між вашим пристроєм та VPN-сервером.
Це не означає, що VPN шифрує весь шлях трафіку від VPN-сервера до кінцевого вебсайту. Після виходу з VPN-тунелю захист залежить від з'єднання до пункту призначення. Правильно реалізований HTTPS продовжує захищати вміст вебсайта по цьому залишковому шляху.
Шифрування також потребує обчислювальних ресурсів.
Що таке VPN-тунель?
VPN-тунель — це не окремий фізичний кабель. Це логічне з'єднання, що переносить обрані мережеві пакети всередині захищеного каналу між двома кінцевими точками.
Тунель допомагає запобігти спостерігачам між вашим пристроєм і VPN-сервером безпосередньо читати його вміст. Проте вони можуть бачити метадані, такі як адреса VPN-сервера, час з’єднання і обсяг переданих даних.
Тунель захищає лише одну ділянку маршруту, а не кожну взаємодію в інтернеті.
Як VPN-сервер приховує вашу IP-адресу?
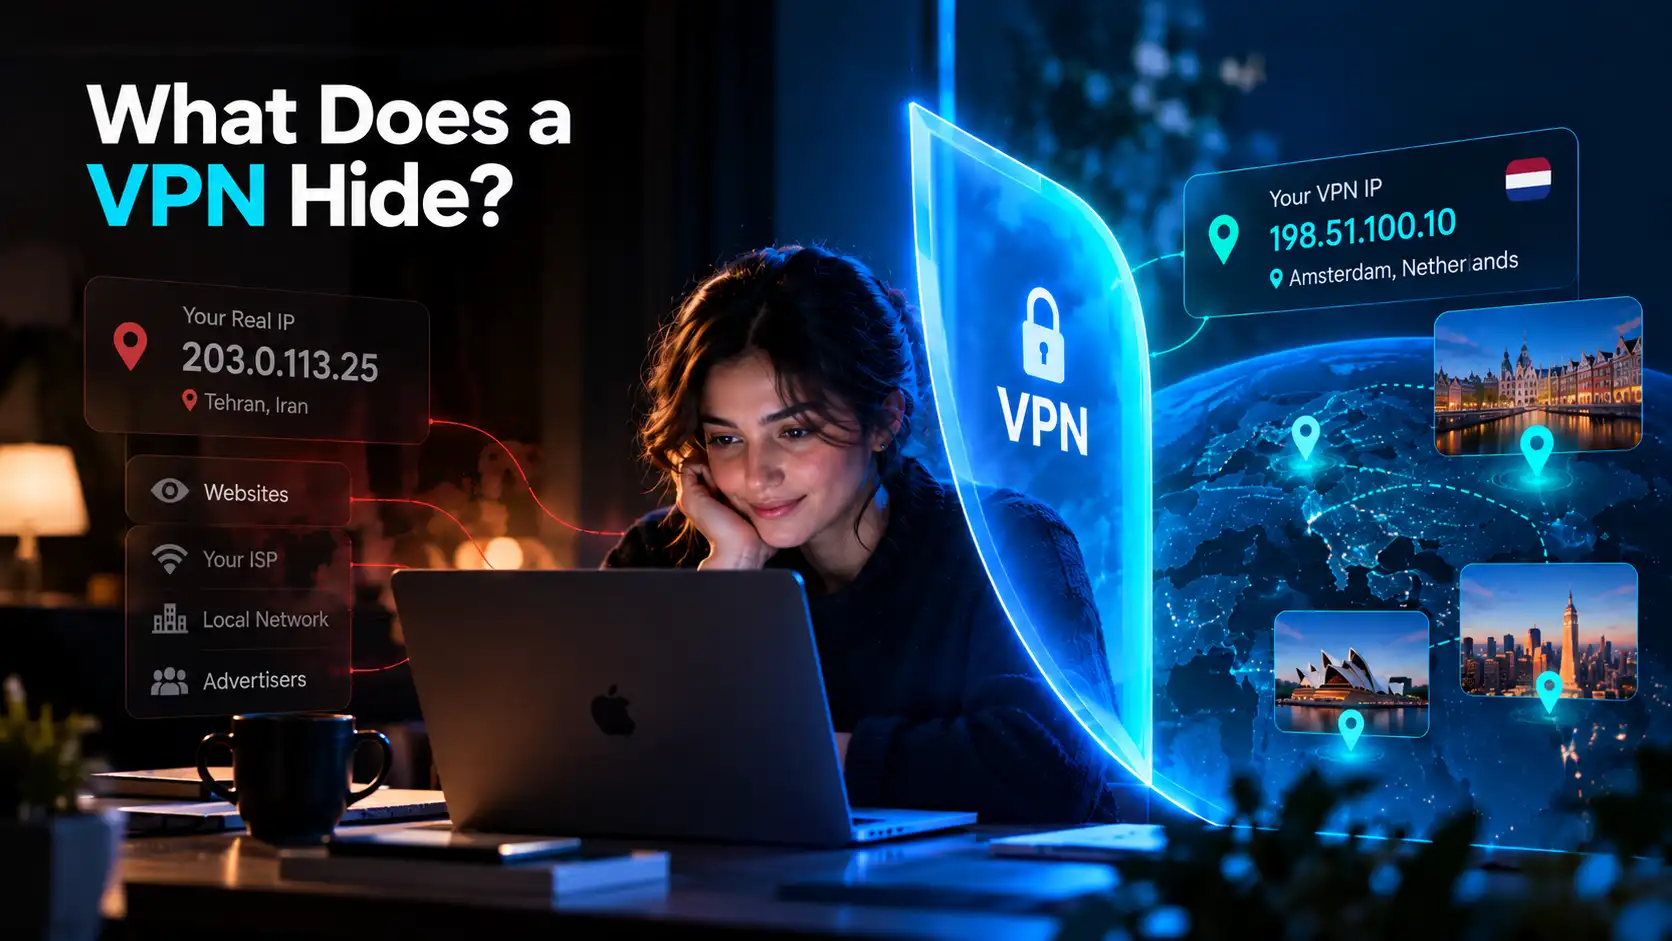
Коли ви безпосередньо заходите на вебсайт, він зазвичай бачить публічну IP-адресу вашої мережі. Коли ваш запит передається через VPN-сервер, вебсайт зазвичай бачить публічну IP-адресу цього сервера.
Ваша початкова IP-адреса залишається прив’язаною до вашого базового з’єднання. VPN змінює адресу, видиму кінцевим точкам тунелю, але не обов’язково ту, що призначена вашим ISP.
Що відбувається з DNS-запитами?
DNS переводить доменні імена в IP-адреси, щоб ваш пристрій міг знаходити вебсайти. DNS-запити можуть виявити, до яких доменів пристрій намагається отримати доступ.
VPN може направляти DNS-запити через тунель до резолвера, обраного VPN-сервісом. Проте поведінка DNS залежить від додатку, браузера, операційної системи та налаштувань. Деякі браузери використовують власні зашифровані налаштування DNS, і неправильно налаштовані запити можуть обходити призначений тунель.
DNS-протікання розкриває небажаний маршрут DNS, а не обов’язково вашу публічну IP-адресу вебсайту.
VPN vs HTTPS: яка різниця?
Шифрування VPN і HTTPS вирішують схожі, але різні завдання.
Захист | VPN | HTTPS |
|---|---|---|
Захищене з’єднання | Пристрій до VPN-сервера | Браузер або додаток до вебсайта або сервісу |
Основна мета | Захищати тунельований трафік від локальних спостерігачів і змінювати його маршрут виходу | Захищати зв’язок з пунктом призначення |
Що бачить вебсайт | Зазвичай публічну IP-адресу VPN-сервера | Публічну IP-адресу підключення, чи то VPN, чи звичайну |
Захист від фішингу | Не автоматично | Не автоматично |
Правильно захищений вебсайт із HTTPS захищає вміст вашої сесії навіть без VPN. Використання обох може надати комплементарний захист: HTTPS для з’єднання з вебсайтом, VPN — для шляху до його сервера.
Хто може бачити вашу активність із VPN?
Відповідь залежить від того, хто спостерігає, і чи проходить трафік через тунель.
Спостерігач | Що може залишатися видимим |
|---|---|
ISP або оператор публічного Wi-Fi | Адреса VPN-сервера, час з'єднання, обсяг даних |
Вебсайт або додаток | IP-адреса виходу VPN, ваші дії на сервісі, ідентифікатори облікових записів і cookies |
Провайдер VPN | Інформація, необхідна для роботи з’єднання і потенційно метадані пункту призначення, залежно від архітектури та політик |
Хтось, хто керує вашим пристроєм | Активність, зібрана через управління пристроєм або встановлене програмне забезпечення моніторингу |
VPN переміщує частину довіри з вашого ISP на VPN-провайдера; він не видаляє логіни або cookies.
Як протоколи VPN впливають на з’єднання?
VPN-протокол визначає, як узгоджується захищений тунель і як трафік через нього передається.
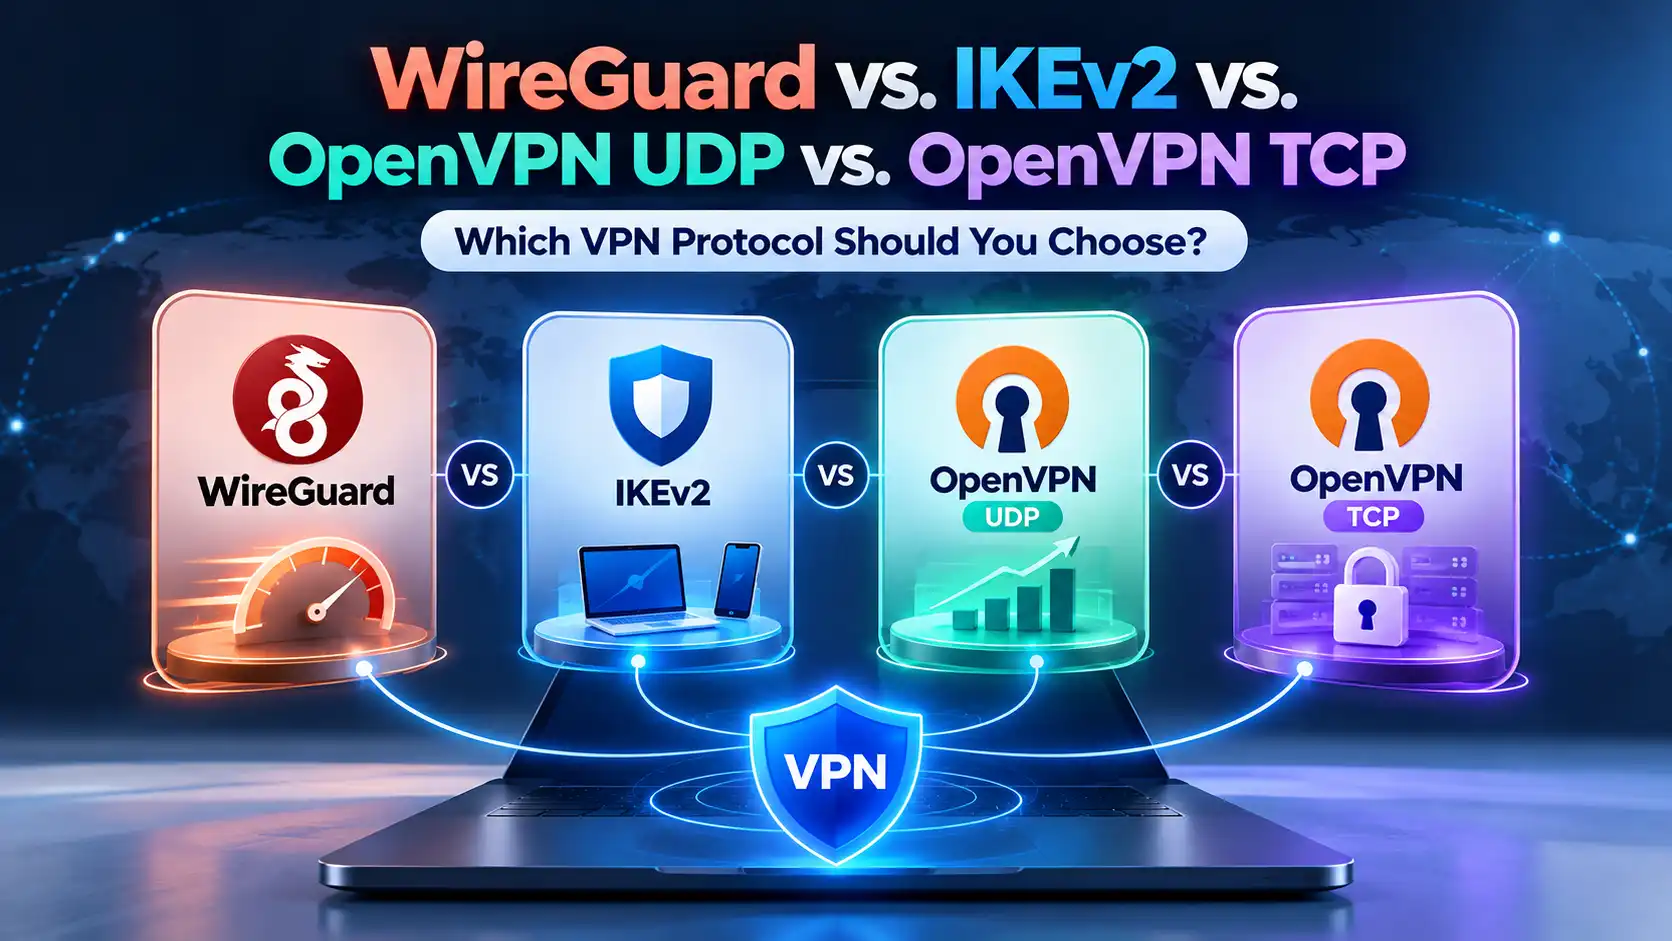
WireGuard розроблено для ефективності з використанням сучасних криптографічних компонентів. OpenVPN UDP — це зріла альтернатива, яка часто забезпечує хорошу продуктивність. OpenVPN TCP може допомогти у мережах, які обмежують UDP, хоча TCP-транспорт може додавати накладні витрати.
Продуктивність залежить від відстані до сервера, навантаження і можливостей пристрою. Детальніше — у порівнянні протоколів SyncVPN.
Що відбувається, коли VPN відключається?
Якщо тунель розірвано, ваш пристрій може знову надсилати трафік через звичайне мережеве з’єднання. Це може викрити вашу звичайну публічну IP-адресу службам, з якими ви зв’язуєтеся після відключення.
Kill Switch — якщо він доступний і правильно увімкнений — призначений блокувати відповідний трафік, поки необхідне VPN-з’єднання недоступне. Його поведінка залежить від додатка, платформи та налаштувань; він не завжди охоплює усі випадки запуску або вимкнення.
Автоматичне повторне підключення намагається відновити VPN, але саме по собі не гарантує блокування трафіку.
Чи захищає VPN весь ваш інтернет-трафік?
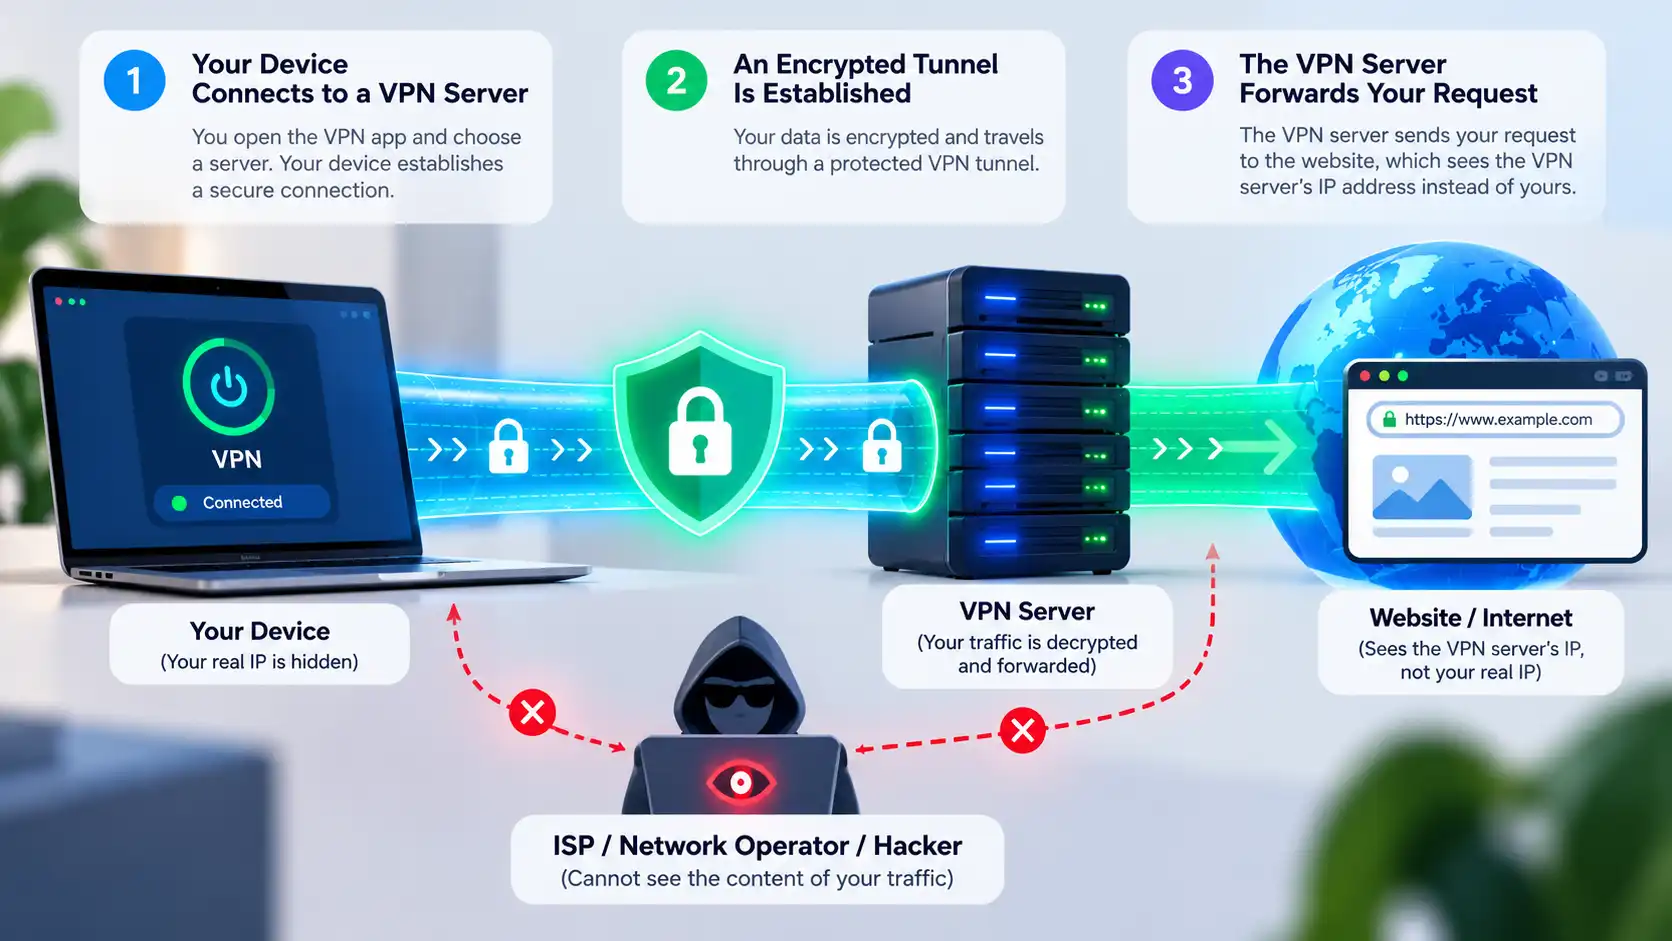
Не обов’язково. Розділення тунелювання (Split Tunneling) може свідомо направляти вибрані додатки або напрямки поза VPN. Деякий трафік також може слідувати іншими шляхами через особливості платформи або проблеми конфігурації.
VPN не запобігає фішингу, шкідливому програмному забезпеченню, відстеженню облікових записів або доступу до геолокації за згодою. Продовжуйте використовувати надійний захист і оновлення.
Як перевірити, чи працює ваш VPN
Перевірте вашу публічну IP-адресу до підключення.
Підключіться до VPN-сервера і дочекайтеся підтвердження підключення в додатку.
Знову перевірте публічну IP. Для трафіку, що використовує тунель, він зазвичай має відображати адресу виходу VPN, а не вашу початкову.
За потреби перевірте DNS і WebRTC тести та чи не виключає Розділення тунелювання додаток, який ви тестуєте.
Одна перевірка IP через браузер не може гарантувати повного захисту або анонімності.
Як працює SyncVPN?
У SyncVPN ви обираєте доступний сервер і підключаєтеся за допомогою протоколів, які підтримує додаток. Інтерфейс, описаний у наявних посібниках SyncVPN, включає опції Smart, WireGuard, OpenVPN UDP та OpenVPN TCP; доступність залежить від платформи та версії.
Після підключення можна порівняти видиму публічну IP-адресу, щоб підтвердити маршрут, який використовує ваш браузер. Якщо ви користуєтесь Kill Switch або Розділенням тунелювання, перегляньте, як ці налаштування впливають на відключення і виключений трафік.
Для покрокових інструкцій для конкретного пристрою звертайтеся до Центру підтримки SyncVPN.
Часто задавані питання
Чи шифрує VPN усе?
VPN шифрує трафік, який використовує його тунель між вашим пристроєм і сервером. Він не гарантує, що всі додатки включені або замінює шифрування, яке використовують вебсайти.
Чи бачить мій ISP, що я використовую VPN?
Зазвичай так. Ваш ISP зазвичай бачить з'єднання з VPN-сервером, а також час і обсяг даних, але не бачить кінцеві цілі, які проходять через правильний тунель.
Чи приховує VPN мою історію переглядів?
Він може зменшити видимість ISP тунельованих напрямків. Проте не видаляє історію переглядів, збережену на пристрої, або пошуки, пов’язані з обліковим записом.
Чи робить VPN мене анонімним?
Ні. Вебсайти все ще можуть розпізнавати логіни, cookies, браузерний відбиток та інформацію, яку ви надаєте.
Чи сповільнює VPN інтернет?
Може. Шифрування, відстань до сервера та маршрутизація можуть додати накладні витрати. Ефект залежить від мережі і протоколу, іноді це незначно.
Чи можна користуватися VPN у публічному Wi-Fi?
Так. VPN може зменшити, що локальна мережа бачить про ваш тунельований трафік. Продовжуйте використовувати HTTPS і уникайте підозрілих сторінок входу чи завантажень.
Підсумки
VPN працює, створюючи зашифрований маршрут від вашого пристрою до VPN-сервера, який переадресовує запити і зазвичай замінює вашу публічну IP-адресу на свою у пункті призначення.
Розуміння де починається і закінчується тунель і яка інформація залишається видимою допомагає вам користуватися SyncVPN із реалістичними очікуваннями конфіденційності.