Ücretsiz Wi-Fi her yerde bulunabilir. Havalimanlarında, otellerde, kahve dükkanlarında, alışveriş merkezlerinde hatta toplu taşıma araçlarında bile bağlanabilirsiniz. Bu, kullanışlıdır, mobil veriden tasarruf sağlar ve evden uzakta olduğunuzda bağlı kalmanızı kolaylaştırır.
Peki halka açık Wi-Fi gerçekten güvenli midir?
Kısa cevap; halka açık Wi-Fi, özellikle web siteleri ve uygulamalar modern şifreleme kullandığında günlük gezinti için makul derecede güvenli olabilir. Ancak halka açık ağlar yine de gizlilik risklerine, sahte hotspotlara, oltalama girişimlerine ve diğer güvenlik tehditlerine maruz kalmanıza neden olabilir.
İyi haber şu ki, halka açık Wi-Fi'den tamamen kaçınmanıza gerek yoktur. Birkaç pratik güvenlik alışkanlığı riski önemli ölçüde azaltabilir.
Bu rehberde, halka açık Wi-Fi'nin nasıl çalıştığını, hangi ağların riskli olduğunu, HTTPS ve VPN'lerin bağlantınızı nasıl koruduğunu ve tanımadığınız bir ağa bağlanmadan önce neler yapmanız gerektiğini öğreneceksiniz.
Halka Açık Wi-Fi Nedir?
Halka açık Wi-Fi, ziyaretçilere, müşterilere veya genel halka sunulan kablosuz internet bağlantısıdır.
Genellikle şu yerlerde bulunur:
Havalimanları ve tren istasyonları
Oteller ve tatil kiralamaları
Kahve dükkanları ve restoranlar
Alışveriş merkezleri
Kütüphaneler ve üniversiteler
Konferans mekanları
Toplu taşıma araçları
Bazı halka açık Wi-Fi ağları tamamen açıktır; yani parola girmeden bağlanabilirsiniz.
Diğerleri ortak parola gerektirir veya genellikle captive portal olarak adlandırılan bir giriş sayfasında şartları kabul etmenizi ister.
Halka açık Wi-Fi ile ev ağınız arasındaki temel fark kontrol mekanizmasıdır.
Evde genellikle yönlendiriciyi, kablosuz güvenlik ayarlarını ve bağlanmasına izin verilen cihazları yönetebilirsiniz.
Halka açık Wi-Fi'de ise ağın nasıl yapılandırıldığını, kim tarafından yönetildiğini veya hangi güvenlik önlemlerinin bulunduğunu genellikle bilmezsiniz.
Bu belirsizlik, bağlanırken daha dikkatli olmanız gereken bir neden oluşturur.
Halka Açık Wi-Fi Kullanmak Güvenli mi?
Halka açık Wi-Fi otomatik olarak tehlikeli değildir.
Modern tarayıcılar ve birçok uygulama, cihazınız ile çevrimiçi servisler arasındaki bilgileri korumak için şifreleme kullanır.
Örneğin, HTTPS kullanan gerçek bir bankacılık sitesini ziyaret ettiğinizde, bağlantınızın içeriği şifrelenir. Aynı halka açık Wi-Fi ağındaki biri, uygun şekilde korunmuş HTTPS trafiğini gözlemleyerek bankacılık şifrenizi okuyamaz.
Bu, halka açık Wi-Fi’nin erken dönemlerindeki, şifrelenmemiş web sitelerinin daha yaygın olduğu duruma kıyasla önemli bir gelişmedir.
Ancak HTTPS her riski ortadan kaldırmaz.
Ağ hala güvenmediğiniz biri tarafından işletiliyor olabilir. Saldırganlar ikna edici sahte hotspotlar oluşturabilir, oltalama bağlantıları dağıtabilir veya güvenli olmayan ayarlara sahip cihazları hedefleyebilir.
Halka açık Wi-Fi güvenliği, ağın kendisi, cihazınızın güvenliği, kullandığınız uygulamalar ve aldığınız önlemler gibi çeşitli faktörlere bağlıdır.
Halka Açık Wi-Fi Neden Riskli Olabilir?
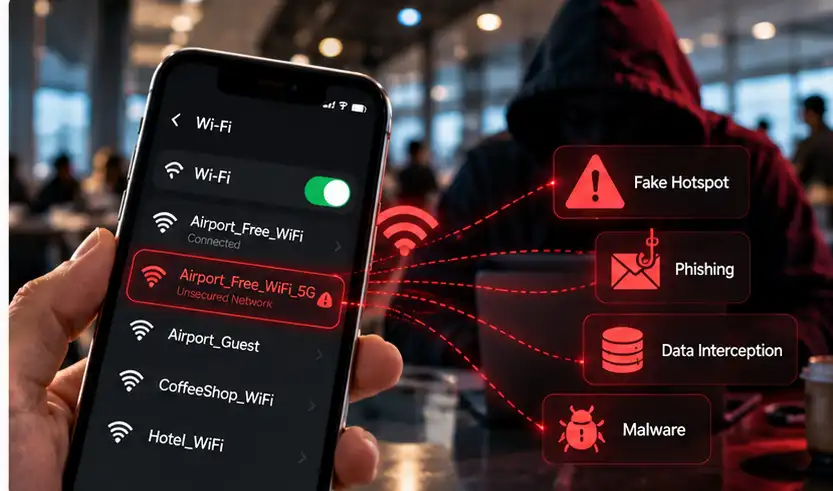
Halka açık Wi-Fi ağları, internet erişimini kolaylaştırmak için tasarlanmıştır.
Ne yazık ki, kullanım kolaylığı sağlayan bazı özellikler aynı zamanda güvenlik zorluklarını da beraberinde getirir.
Örneğin, herkesten bağlantı kabul eden bir ağda tanımadığınız veya güvenmediğiniz cihazlar olabilir.
Bir saldırgan, gerçek bir ağa çok benzeyen ayrı bir hotspot da oluşturabilir.
Bu durumlar çeşitli tehdit türlerine yol açabilir.
Halka Açık Wi-Fi'nin Temel Güvenlik Riskleri
1. Sahte Wi-Fi Hotspotları ve Kötü İkiz (Evil Twin) Saldırıları
Bir uçuşu beklerken iki ağı gördüğünüzü hayal edin:
Airport_Guest_WiFi
Airport_Free_WiFi
Hangisi gerçek?
Bir saldırgan resmi ağla benzer adı olan bir hotspot oluşturabilir. Buna yaygın olarak kötü ikiz saldırı denir.
Sahte hotspot'a bağlanırsanız, saldırgan trafiğinizin geçtiği ağı kontrol edebilir.
Sizi sahte bir giriş sayfasına yönlendirmeye çalışabilir, erişilebilir bağlantı bilgilerini gözlemleyebilir veya doğru şifrelenmemiş trafikle müdahale edebilir.
Ancak, sahte hotspot'a bağlanmak, doğru şekilde korunan HTTPS bağlantılarının içeriğinin saldırgan tarafından otomatik olarak okunabileceği anlamına gelmez.
Risk nasıl azaltılır: Bağlanmadan önce resmi Wi-Fi ağ adını çalışan veya başka güvenilir bir kaynaktan doğrulayın.
2. Şifrelenmemiş Trafiğin Yakalanması
Bilgi uygun şifreleme olmadan ağ üzerinden taşındığında, ağda yeterli erişime sahip biri bunu inceleyebilir.
Bu işleme bazen paket dinleme (packet sniffing) denir.
Modern HTTPS bağlantıları, web sitesi içeriklerini ve giriş bilgilerini bu tür risklere karşı büyük ölçüde korur.
Ancak eski web siteleri, yanlış yapılandırılmış uygulamalar veya şifreleme olmadan bilgi gönderen servisler hala hassas verileri açığa çıkarabilir.
Risk nasıl azaltılır: HTTPS kullanan sitelere bağlanın, uygulamalarınızı güncel tutun ve ek bir ağ gizliliği için güvenilir bir VPN kullanmayı düşünün.
3. Ortadaki Adam (Man-in-the-Middle) Saldırıları
Ortadaki adam (MITM) saldırısı, iki iletişim tarafının arasında biri konumlanarak trafiği gözlemlediğinde veya değiştirdiğinde gerçekleşir.
Güvenilmeyen bir ağda, saldırgan bağlantılara müdahale etmeye, kullanıcıları yönlendirmeye veya güvenli bağlantıları doğru doğrulamayan uygulamalardan yararlanmaya çalışabilir.
Doğru uygulanan HTTPS, trafiği şifreleyerek ve bağlandığınız web sitesini doğrulayarak bu saldırılara karşı koruma sağlar.
Bir VPN, cihazınız ile VPN sunucusu arasındaki trafiği şifreleyerek ekstra koruma sunabilir.
Risk nasıl azaltılır: Sertifika uyarılarını asla göz ardı etmeyin, güvensiz sitelerden kaçının ve güncel uygulamalar ve doğru yapılandırılmış şifreleme kullanın.
4. Oltalama ve Sahte Giriş Sayfaları
Bazı Wi-Fi ağları internete erişmeden önce bir sayfa açmanızı gerektirir.
Meşru captive portal'lar şartları kabul etmenizi, oda numarası girmenizi veya mekana özgü başka bilgiler sağlamanızı isteyebilir.
Saldırganlar bu sayfaların taklitlerini oluşturabilir.
Bir sahte portal, internet erişimi sağlıyor bahanesiyle e-posta şifrenizi, ödeme bilgilerinizi veya diğer hassas bilgilerinizi isteyebilir.
HTTPS ve VPN, siz gönüllü olarak kimlik bilgilerinizi sahte bir siteye girerseniz koruma sağlayamaz.
Risk nasıl azaltılır: Portalın mekâna ait olduğundan emin olun ve beklenmeyen şifre veya finansal bilgi isteklerine şüpheyle yaklaşın.
5. Paylaşılan Ağlarda Cihazların Açığa Çıkması
Halka açık Wi-Fi sadece web ile ilgili değildir.
Ağ yapılandırmasına bağlı olarak, diğer bağlı cihazlar dizüstü bilgisayarınızda veya telefonunuzda çalışan hizmetleri keşfedebilir veya onlarla iletişim kurabilir.
Bu, cihazınızda gereksiz dosya paylaşımı özellikleri açıksa veya savunmasız ağ servisleri expos edilmişse sorun olabilir.
Bazı halka açık ağlar bağlı cihazları birbirinden izole eder ama her hotspotun bu korumayı sağladığını varsaymamalısınız.
Risk nasıl azaltılır: Cihazınızın halka açık ağ profilini kullanın, güvenlik duvarını etkin tutun ve dosya paylaşımını ihtiyaç olmadığında kapatın.
6. Ağ İzleme ve Gizlilik Riskleri
HTTPS bağlantınızın içeriğini korusa bile, ağ operatörü bazı bağlantı bilgilerini görebilir.
Cihazınız ve ağ yapılandırmanıza bağlı olarak bu bilgiler şunları içerebilir:
Cihazınızın bağlandığı zaman
Bağlantınızın süresi
Aktarılan veri miktarı
Cihazınızın yerel ağ bilgileri
Şifrelenmemişse belirli hedef veya DNS bilgileri
Doğru çalışan bir VPN, desteklenen trafiği şifreli tünel üzerinden yönlendirerek yerel ağın görebileceği hedef bilgilerini azaltabilir.
Ancak ağ, VPN sunucusuna bağlandığınızı ve bağlantı zamanlaması ile trafik hacmini halen görebilir.
Parola Halka Açık Wi-Fi’yi Güvenli Yapar mı?
Parola korumalı Wi-Fi ağı, tamamen açık bir hotspot’a göre daha iyi kablosuz bağlantı koruması sunabilir.
Ancak Wi-Fi parolası uçtan uca şifreleme ile aynı şey değildir.
Bir kafe veya otelde, birçok kişinin aynı parolaya erişimi olabilir.
Ayrıca, yönlendiricinin nasıl yapılandırıldığını veya ağ operatörünün güvenilir olup olmadığını mutlaka bilemezsiniz.
Bu nedenle parola bir güvenlik önlemi olarak değerlendirilmelidir, ağın tamamen güvenli olduğunun kanıtı olarak değil.
En güçlü yaklaşım, uygun Wi-Fi güvenliğini HTTPS, güncel yazılım ve sağduyulu gezinme alışkanlıkları ile birleştirmektir.
Halka Açık Wi-Fi'de Kendinizi Korumak İçin 10 Pratik İpucu
Halka açık Wi-Fi’yi daha güvenli kullanmak için ileri düzey siber güvenlik bilgisine ihtiyacınız yoktur.
Bu on önlem birçok yaygın riski ele almaktadır.
1. Bağlanmadan Önce Ağı Doğrulayın
Her zaman ağ adını kontrol edin.
Bir otel, kafe veya havalimanındaysanız, hangi Wi-Fi ağının resmi olduğunu bir çalışana sorun.
En güçlü sinyal gücüne veya en ikna edici görünüme sahip ağın meşru olduğunu varsaymayın.
Özellikle benzer isimlerde birden fazla ağ varsa dikkatli olun.
2. HTTPS Web Sitelerini Kullanın
HTTPS, tarayıcınız ile web sitesi arasındaki bilgileri şifreler.
Bu, şifrelerinizin, mesajlarınızın ve bağlantı üzerinden iletilen diğer bilgilerin korunmasına yardımcı olur.
Hassas bilgileri girmeden önce web sitesi adresinin https:// ile başladığını ve tarayıcınızın güvenlik uyarısı göstermediğini kontrol edin.
Unutmayın, HTTPS belirli bir web sitesine korumalı bağlantıyı onaylar, sitenin kendisinin güvenilir olduğunu garanti etmez.
Sahte web siteleri de HTTPS kullanabilir.
3. Ekstra Gizlilik İçin Güvenilir Bir VPN Kullanın
VPN, cihazınız ile VPN sunucusu arasında şifreli bir tünel oluşturur.
VPN doğru çalıştığında, halka açık Wi-Fi ağı bu tünelde taşınan trafiği kolayca inceleyemez.
Bu, yalnızca bireysel web sitesi bağlantılarına güvenmenin ötesinde gizlilik koruması sağlar.
Ağ operatörüne güvenmiyorsanız veya yerel ağda görünen hedef bilgilerini azaltmak istiyorsanız özellikle faydalıdır.
Ancak VPN, HTTPS, antivirüs koruması veya dikkatli gezinmenin yerini almaz.
4. Tanımadığınız Ağlara Otomatik Bağlantıyı Kapatın
Birçok cihaz daha önce bağlandığı Wi-Fi ağlarına otomatik olarak yeniden bağlanabilir.
Evde bu kullanışlı olabilir ancak halka açık ağlarda istenmeyebilir.
Saldırganlar, daha önce güvenilen bir hotspot ile aynı ada sahip bir ağ oluşturabilir.
Wi-Fi ayarlarınızı gözden geçirin ve tanımadığınız veya gereksiz ağlara otomatik katılımı devre dışı bırakın.
5. Cihazınızı ve Uygulamalarınızı Güncel Tutun
Yazılım güncellemeleri genellikle güvenlik düzeltmeleri içerir.
Eski işletim sistemleri, tarayıcılar ve uygulamalar, saldırganların yararlanabileceği zayıflıklar içerebilir.
Mümkünse otomatik güncellemeleri etkinleştirin ve önemli güvenlik yamalarını düzenli olarak yükleyin.
Bu, cihazınızı halka açık Wi-Fi ve diğer ağlarda korur.
6. Gereksiz Dosya Paylaşımını Kapatın
Dosya paylaşımı, cihaz keşfi ve diğer yerel ağ servisleri güvenilir ağlarda faydalı olabilir.
Halka açık Wi-Fi'de bu servisler yakınlardaki cihazlara gereksiz fonksiyonellik açabilir.
Cihazınızın halka açık ağ ayarlarını kullanın ve ihtiyaç duymadığınız paylaşım özelliklerini devre dışı bırakın.
Güvenlik duvarınızı açık tutun.
7. Güçlü Parolalar ve Çok Faktörlü Kimlik Doğrulama Kullanın
Bir VPN her hesap ihlalini engelleyemez.
Şifrenizi oltalama sayfasına girerseniz, saldırganlar yine de şifrenizi alabilir.
Önemli hesaplar için benzersiz parolalar kullanın ve mümkün olduğunca MFA'yı etkinleştirin.
Parola yöneticileri, şifre tekrarını önlemeye ve şüpheli web sitesi adreslerini fark etmeye yardımcı olabilir.
8. Hassas İşlemlerde Dikkatli Olun
Halka açık Wi-Fi’de meşru bir HTTPS bankacılık sitesi kullanmak başlı başına güvensiz değildir.
Ancak finansal işlemler ve gizli iş bilgilerine erişim ekstra özen gerektirir.
Ağ şüpheli görünüyorsa, tarayıcınız sertifika uyarıları veriyorsa veya giriş sayfasından emin değilseniz işlemi erteleyin.
Daha yüksek güvence için kendi hücresel bağlantınızı veya kişisel hotspotunuzu kullanmanız daha iyi olabilir.
9. Şüpheli İndirmeler ve Pop-up’lardan Kaçının
Saldırganlar bazen sahte uyarılar, beklenmeyen indirmeler veya yanıltıcı bağlantılar kullanarak kullanıcıları kötü amaçlı yazılım yüklemeye ikna etmeye çalışır.
VPN, indirilen dosyaların güvenli olduğu anlamına gelmez.
Tanımadığınız kaynaklardan uygulama yüklemeyin ve cihazınızın acil bir güvenlik güncellemesine ihtiyacı olduğu iddiasıyla gelen beklenmeyen talimatları takip etmeyin.
10. İşiniz Bittiğinde Ağı Unutun
Halka açık Wi-Fi bağlantısına artık ihtiyacınız olmadığında, onu cihazınızın kayıtlı ağlarından silmeyi düşünün.
Bu, daha sonra otomatik yeniden bağlanmayı önlemeye yardımcı olur.
Kontrolünüz dışındaki ağlara gereksiz maruziyeti azaltan basit bir alışkanlıktır.
Halka Açık Wi-Fi Güvenlik Kontrol Listesi
Tanımadığınız bir ağda oturum açmadan önce bu hızlı kontrol listesini kullanın.
Güvenlik Kontrolü | Ne Yapmalı |
|---|---|
Ağ Kimliği | Resmi Wi-Fi adını doğrulayın |
Web Sitesi Güvenliği | HTTPS kullanın ve tarayıcı uyarılarına dikkat edin |
VPN Koruması | Ek ağ gizliliği için güvenilir bir VPN’e bağlanın |
Otomatik Bağlanma | Tanımadığınız ağlar için otomatik katılımı kapatın |
Cihaz Güvenliği | Güvenlik duvarınızı ve yazılımınızı güncel tutun |
Dosya Paylaşımı | Gereksiz paylaşım ve keşfi kapatın |
Hesap Koruması | Benzersiz parolalar ve MFA kullanın |
Hassas Faaliyetler | Ağ şüpheli ise güvenilir bağlantı tercih edin |
İndirmeler | Beklenmeyen dosya ve yazılım uyarılarından kaçının |
Kullanım Sonrası | Gerekirse ağdan çıkış yapın ve unutun |
Bu önlemler, halka açık Wi-Fi’yi laptop, akıllı telefon veya tablet ile kullanırken faydalıdır.
VPN Halka Açık Wi-Fi'de Nasıl Korur?
VPN, cihazınız ile VPN sunucusu arasında ek bir şifreli bağlantı sağlar.
VPN olmadan cihazınız, halka açık ağ üzerinden web sitelerine ve servislere bağlanır. HTTPS içeriği zaten şifrelese de, ağ bazı bağlantı bilgilerini gözlemleyebilir.
VPN düzgün çalıştığında desteklenen trafik, VPN sunucusuna ulaşmadan önce şifreli bir tünelden geçirilir.
Bu, halka açık Wi-Fi operatörü ve o ağa erişimi olabilecek diğer tarafların trafiği gözlemlemesini zorlaştırır.
VPN Açıldığında Ne Değişir?
Gizlilik Değerlendirmesi | VPN Olmadan | VPN İle |
|---|---|---|
HTTPS web sitesi içeriği | HTTPS ile şifreli | Hala HTTPS ile şifreli |
VPN tüneli içindeki trafik | VPN tüneli yok | Cihaz ve VPN sunucusu arasında korunuyor |
Yerel ağ tarafından görülen hedef bilgisi | Bazı hedef bilgisi görünür olabilir | Tünellenen trafik için genellikle azaltılır |
Web sitelerinin gördüğü genel IP | Genellikle ağınızın genel IP’si | Genellikle VPN sunucusunun genel IP’si |
Ağ bağlantısı meta verileri | Ağ operatörü tarafından görülebilir | Bazı meta veriler hala görünür |
Oltalama Koruması | Garantili değil | Garantili değil |
Kötü Amaçlı Yazılımlara Karşı Koruma | Garantili değil | Garantili değil |
VPN, yerel ağın görebileceği bilgileri değiştirir ancak tüm çevrimiçi güvenlik risklerini ortadan kaldırmaz.
Ayrıca, bazı bağlantı bilgilerini görmek için kimi güvendiğinizi değiştirir. VPN sağlayıcınız, hizmeti üzerinden yönlendirilen trafikle ilgili belirli meta verileri gözlemleyebilir.
Bu nedenle güvenilir bir sağlayıcı seçmek önemlidir.
Halka Açık Wi-Fi'de Sadece HTTPS Yeterli mi, Yoksa VPN Gerekir mi?
HTTPS ve VPN bağlantınızın farklı bölümlerini korur.
HTTPS, cihazınız ile kullanıldığı web sitesi veya çevrimiçi servis arasındaki iletişimi güvence altına alır.
VPN, cihazınız ile VPN sunucusu arasındaki trafiği güvence altına alır.
Doğru şekilde güvenli HTTPS web sitelerinde normal gezintilerde HTTPS, yerel erişim engelleme için önemli koruma sağlar.
VPN, yerel ağda görülebilen bilgileri azaltmak istediğinizde ya da şifrelenmemiş kanallardan geçebilecek trafiği korumak istediğinizde değer katabilir.
Bu korumalar birbirini tamamlar, birbirlerinin yerine geçmez.
Önemli olan, her halka açık Wi-Fi oturumunun VPN olmadan tehlikeli olduğunu varsaymanız değil; var olan korumayı anlamanız ve ek katmanın ne zaman mantıklı olduğunu bilmenizdir.
SyncVPN'i Halka Açık Wi-Fi'de Nasıl Kullanırsınız
SyncVPN, tanımadığınız kablosuz ağa bağlandığınızda VPN tüneli koruması eklemenize yardımcı olabilir.
Genel süreç basittir.
Adım 1: Wi-Fi Ağının Meşru Olduğunu Doğrulayın
Bağlanmadan önce resmi ağ adını doğrulayın.
Şüpheli adlara veya giriş gereksinimlerine sahip ağlara bağlanmaktan kaçının.
Adım 2: Gerekliyse Wi-Fi Girişini Tamamlayın
Bazı hotspotlar, internete erişmeden önce şartları kabul etmenizi veya kimlik doğrulamanızı gerektiren captive portal gösterir.
Meşru ağın bağlantı sürecini tamamlayın.
Beklenmeyen sayfalara hesap şifresi veya hassas bilgi girmeyin.
Adım 3: SyncVPN'i Açın
İnternet erişimi sağlandıktan sonra cihazınızda SyncVPN uygulamasını başlatın.
Uygulamanın güncel olduğundan emin olun.
Adım 4: Bir VPN Sunucusuna Bağlanın
Uygun bir sunucu seçin ve VPN bağlantısını kurun.
Smart protokol seçeneği varsa başlangıç için kullanışlıdır.
SyncVPN VPN bağlantısının kurulduğunu onaylayana kadar bekleyin.
Adım 5: Bağlantı Ayarlarınızı Gözden Geçirin
Eğer SyncVPN sürümünüz Kill Switch korumasını destekliyorsa, VPN bağlantısı kesildiğinde nasıl davrandığını inceleyin.
Kill Switch, beklenmeyen VPN kesilmelerinde trafiğin korunmasız yola geçmesini engeller.
Split Tunneling ayarlarını da kullanıyorsanız kontrol edin.
VPN’den kasıtlı olarak çıkartılmış uygulamalar o VPN tünelinden koruma almaz.
Adım 6: Normal Güvenlik Önlemleriyle Gezinmeye Devam Edin
HTTPS siteleri, güçlü kimlik doğrulama ve güncel uygulamalar kullanmaya devam edin.
VPN her web sitesi veya indirme dosyasının güvenli olup olmadığını belirleyemez.
Detaylı özellik kullanımı için SyncVPN Destek Merkezi’nde ilgili kılavuzlara bakın.
VPN Halka Açık Wi-Fi'de Çalışmazsa Ne Yapmalı?
Halka açık ağlar bazen giriş sayfaları, güvenlik duvarı kuralları veya bağlantı kısıtlamaları nedeniyle VPN trafiğini engelleyebilir.
SyncVPN bağlanmazsa şu adımları deneyin.
İnternet bağlantınızı kontrol edin. VPN bağlanmaya çalışmadan önce halka açık Wi-Fi'nin çalıştığını doğrulayın.
Captive portal'ı tamamlayın. Meşru ağ giriş sayfasını açın ve gereken kimlik doğrulamayı yapın.
VPN’e yeniden bağlanın. İnternet sağlandıktan sonra yeni VPN bağlantısı kurmayı deneyin.
Başka bir sunucu deneyin. Farklı bir sunucu mevcut koşullar altında daha iyi çalışabilir.
Protokol ayarlarını gözden geçirin. UDP tabanlı bağlantılar kısıtlanıyorsa, destekliyorsa OpenVPN TCP denenebilir.
Cihaz güvenlik ayarlarını kontrol edin. Güvenlik duvarı veya diğer ağ ayarları bağlantıyı etkileyebilir.
Gerekirse başka bir ağ kullanın. Halka açık Wi-Fi VPN bağlantısına engel olmaya devam ederse ve gizlilik önemliyse kendi hücresel veri bağlantınızı düşünün.
VPN protokol değişikliği ağ kısıtlamalarını kesin olarak aşmaz.
Gerekli korumayı sağlayamazsanız, güvensiz ağlarda hassas işlemlerden kaçının.
Otel Wi-Fi'si Güvenli mi?
Otel Wi-Fi kullanışlı olabilir ama otomatik olarak özel veya güvenilen bir ağ olarak değerlendirilmemelidir.
Bazı oteller açık misafir ağları sunarken, bazıları oda bazlı kimlik bilgileri veya ortak parolalar isteyebilir.
Ağ otele ait olsa bile, konfigürasyonları ve güvenlik uygulamaları değişkenlik gösterebilir.
Resmi ağ adını doğrulayın, HTTPS kullanın ve ekstra gizlilik için VPN korumasını düşünün.
Otel giriş portalı varsa, bilgi girmeden önce sayfanın gerçek olduğundan emin olun.
Havalimanı Wi-Fi'si Güvenli mi?
Havalimanı Wi-Fi'si genellikle modern şifreleme kullanan web siteleri ve uygulamalarda rutin internet erişimi için faydalıdır.
Ancak kalabalık halka açık alanlarda resmi hotspotlar ile benzer isimli ağlar arasında ayrım yapmak zor olabilir.
Resmi havalimanı ağ bilgisini tabelalar veya personelden doğrulayın, tahmin yürütmeyin.
Tanımadığınız giriş sayfalarından kaçının ve otomatik Wi-Fi bağlanmayı kontrol altında tutun.
Ek gizlilik için internet erişiminden sonra güvenilir bir VPN’e bağlanın.
Kahvehane Wi-Fi'si Güvenli mi?
Kahvehane Wi-Fi'si diğer paylaşılan ağlarla benzer hususları içerir.
Bir kafe genellikle misafi̇rler için şifreyi açıkça yayımlayan bir ağ sunar, pek çok müşteri bağlanabilir.
Bu ağın kötü niyetli olduğu anlamına gelmez ancak her bağlı cihazın güvenilir olduğunu garanti etmez.
HTTPS kullanın, cihazınızın güvenlik duvarını açık tutun ve gereksiz paylaşımı kapatın.
Sık sık kafelerden çalışıyorsanız, VPN kullanmak ve cihaz ağ güvenliği ayarlarını gözden geçirmek faydalı alışkanlıklardır.
Halka Açık Wi-Fi mi Yoksa Mobil Veri mi Daha Güvenli?
Kendi hücresel bağlantınız, bilinmeyen halka açık hotspotlara göre hangi ağı kullandığınız üzerinde daha fazla kontrol sağlar.
Kişisel hotspot, Wi-Fi parolası seçmenize ve hangi cihazların bağlanabileceğini yönetmenize olanak verir.
Bu nedenle bilinmeyen paylaşılan Wi-Fi risklerinden kaçınmak isteyenler için mobil veri veya düzgün korunan kişisel hotspot tercih edilebilir.
Ancak hücresel bağlantılar takip, oltalama, kötü amaçlı yazılım veya diğer çevrimiçi tehditlerden muaf değildir.
Her bağlantı türünde HTTPS ve hesap güvenliği önlemleri kullanmaya devam edin.
Şüpheli Bir Wi-Fi Ağına Bağlandıysanız Ne Yapmalısınız?
Sahte hotspot’a bağlandığınızı veya şüpheli bir giriş sayfasıyla karşılaştığınızı düşünüyorsanız, yaşananlara göre harekete geçin.
Yalnızca Ağa Bağlandıysanız
Wi-Fi bağlantısını kesin ve kaydedilmiş ağlardan silin.
Ağ ayarlarını gözden geçirin ve beklenmedik yapılandırma değişikliklerini kontrol edin.
Yalnızca şüpheli hotspot’a bağlanmak, hesaplarınızın otomatik olarak tehlikeye girdiği anlamına gelmez.
Şifre Girdiyseniz
Şüpheli sayfaya gerçek hesap şifrenizi girdiyseniz, güvenilir bir bağlantı kullanarak şifreyi değiştirin.
Aynı şifreyi kullandığınız diğer hesapları da güncelleyin.
Mümkünse MFA’yı etkinleştirin ve hesap etkinliklerinizi gözden geçirin.
Yazılım veya Yapılandırma Profili Yüklediyseniz
Tanımadığınız yazılım veya profil varsa cihaz güvenliği rehberine göre kaldırın.
İşletim sisteminizi güncelleyin ve destekleniyorsa saygın bir güvenlik taraması yapın.
Cihaz işverene aitse, BT veya güvenlik ekibini bilgilendirin.
Ödeme Bilgisi Girdiyseniz
Ödeme sağlayıcınız veya finans kurumu ile resmi web sitesi veya iletişim bilgileri üzerinden iletişime geçin.
Durumu açıklayın ve dolandırıcılık önleme talimatlarını takip edin.
Uygun yanıt vermek, her şüpheli Wi-Fi bağlantısının otomatik olarak bir güvenlik olayına yol açacağı varsayımından daha faydalıdır.
Halka Açık Wi-Fi Güvenliği Hakkında Sıkça Sorulan Sorular
Halka Açık Wi-Fi Bankacılık İçin Güvenli mi?
Meşru bir bankacılık uygulaması veya HTTPS web sitesi halka açık Wi-Fi üzerinde makul ölçüde güvenlidir çünkü doğru uygulanmış şifreleme bankayla paylaşılan bilgiyi korur.
Ancak doğru servisi kullandığınızı doğrulayın, şüpheli ağ portallarından kaçının ve MFA kullanın.
Ağ güvensiz görünüyorsa, hücresel veriye geçmek mantıklı bir önlemdir.
Halka Açık Wi-Fi’de Ne Yaptığımı Biri Görebilir mi?
Halka açık Wi-Fi operatörü bağlantı meta verilerini ve yapılandırmaya bağlı olarak bazı hedef bilgilerini görebilir.
Doğru korunan HTTPS, operatörün web sitesi oturumlarınızın içeriğini okumasını engeller.
VPN, tünel içi destinasyon görünürlüğünü azaltabilir ama bazı meta veriler hâlâ gözlemlenebilir.
Halka Açık Wi-Fi Şifrelerimi Çalabilir mi?
Halka açık Wi-Fi doğrudan şifre çalmaz.
Saldırganlar, sahte giriş sayfaları, güvensiz uygulamalar veya şifrelenmemiş bağlantılarla kimlik bilgilerini yakalamaya çalışabilir.
HTTPS, MFA, parola yöneticileri ve dikkatli site doğrulaması bu riskleri azaltır.
VPN Halka Açık Wi-Fi'yi Tamamen Güvenli Yapar mı?
Hayır. VPN cihazınız ile VPN sunucusu arasındaki trafiği korur ama oltalama, kötü amaçlı yazılımlar veya tüm cihaz saldırılarını önleyemez.
VPN, daha geniş bir güvenlik yaklaşımının parçasıdır.
VPN Olmadan Halka Açık Wi-Fi Güvenli mi?
Özellikle doğru şekilde güvenli HTTPS web sitelerinde ve uygulamalarda gezinti için güvenli olabilir.
Ancak VPN, yerel ağdan gizlilik sağlar ve VPN tünel şifreleme olmadan taşınan trafiği koruyabilir.
VPN kullanmanın değeri gizlilik ihtiyaçlarınız ve ağ ortamına bağlıdır.
Parola Korumalı Halka Açık Wi-Fi Açık Wi-Fi’den Daha Güvenli midir?
Parola korumalı Wi-Fi, kullanılan şifreleme standardına ve yapılandırmaya bağlı olarak ek kablosuz bağlantı güvenliği sağlayabilir.
Ancak yaygın paylaşılan bir parola, halka açık ağı ev ağınızla eşdeğer yapmaz.
Hacker'lar Halka Açık Wi-Fi ile Telefonuma Erişebilir mi?
Güvenlik zaafiyetine sahip cihazlar veya savunmasız ağ servisleri güvenilmeyen ağlarda risk altındadır.
Ancak sadece halka açık Wi-Fi'ye bağlanmak anlamına otomatik erişim verilmez.
İşletim sistemini güncel tutmak ve gereksiz ağ servislerini sınırlamak maruziyeti azaltır.
Kullanmadığımda Wi-Fi’yi Kapatmalı mıyım?
Wi-Fi’yi kapatmak gereksiz bağlantıları önleyebilir.
Alternatif olarak, tanımadığınız ağlara otomatik bağlanmayı kapatabilir ve kaydedilmiş eski halka açık hotspotları silebilirsiniz.
VPN Havalimanı veya Otel Wi-Fi’sinde Çalışır mı?
Evet, VPN birçok havalimanı ve otel ağı üzerinde çalışabilir.
Bazı hotspotlar önce giriş sayfasını tamamlamanızı ister, bazıları ise bazı VPN bağlantılarını kısıtlayabilir.
VPN bağlanmazsa, ağ giriş sürecini gözden geçirin ve desteklenen başka bir sunucu veya protokol deneyin.
Ücretsiz Halka Açık Wi-Fi’yi En Güvenli Nasıl Kullanırım?
Ağı doğrulayın, HTTPS kullanın, yazılımınızı güncel tutun, şüpheli giriş sayfalarından kaçının, MFA açın ve ek gizlilik için güvenilir bir VPN kullanmayı düşünün.
Çok hassas işlemler için halka açık ağ güvenilir değilse kendi hücresel bağlantınız daha iyi olabilir.
Son Sözler
Halka açık Wi-Fi günlük hayatın kullanışlı bir parçasıdır ve modern şifreleme sayesinde geçmişe göre genel olarak daha güvenlidir.
Ancak tanımadığınız ağa bağlanırken dikkatli olmak gerekir.
Sahte hotspotlar, oltalama sayfaları, güvensiz uygulamalar ve açık cihaz servisleri hâlâ potansiyel tehditlerdir.
En iyi yaklaşım, halka açık Wi-Fi’den tamamen kaçınmak değil; doğru korumalarla kullanmaktır.
Bağlanmadan önce ağı doğrulayın, HTTPS kullanın, cihazınızı güncel tutun ve hassas bilgileri nereye girdiğinize dikkat edin.
SyncVPN gibi güvenilir bir VPN, cihazınız ve VPN sunucusu arasında trafiği şifreleyerek tanımadığınız ağın görebileceği bilgiyi azaltan ek bir gizlilik katmanı sunar.
İyi güvenlik alışkanlıklarıyla bu önlemler, havalimanlarında, otellerde, kafelerde ve gününüzün geçtiği her yerde daha özgüvenli bağlantı kurmanıza yardımcı olur.