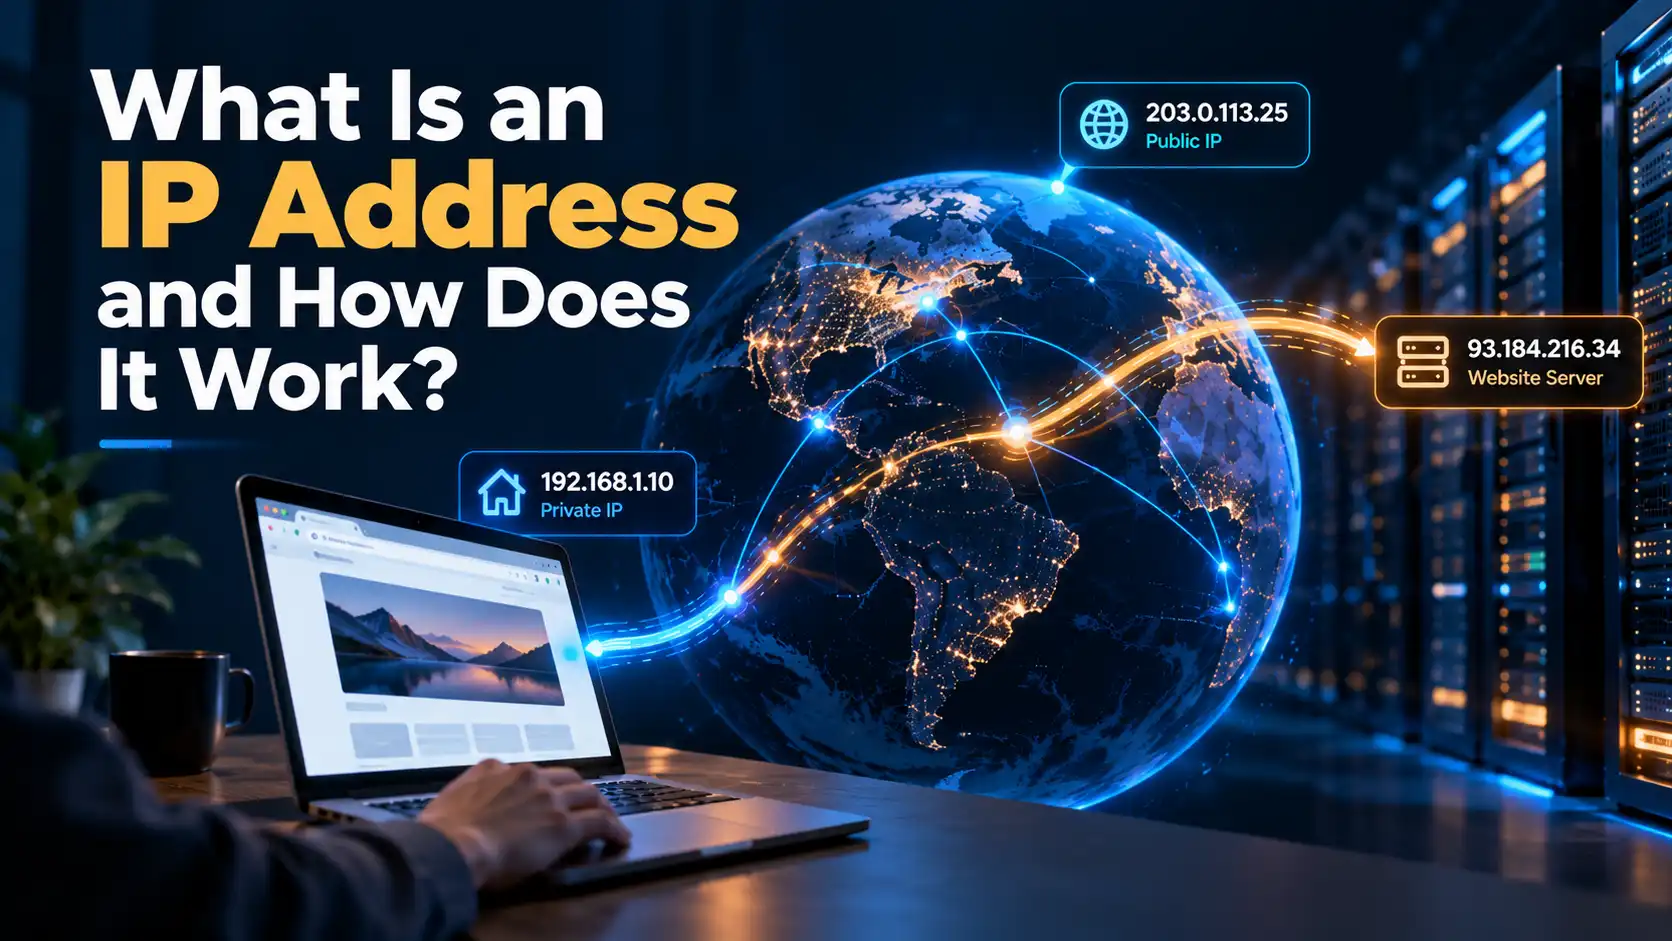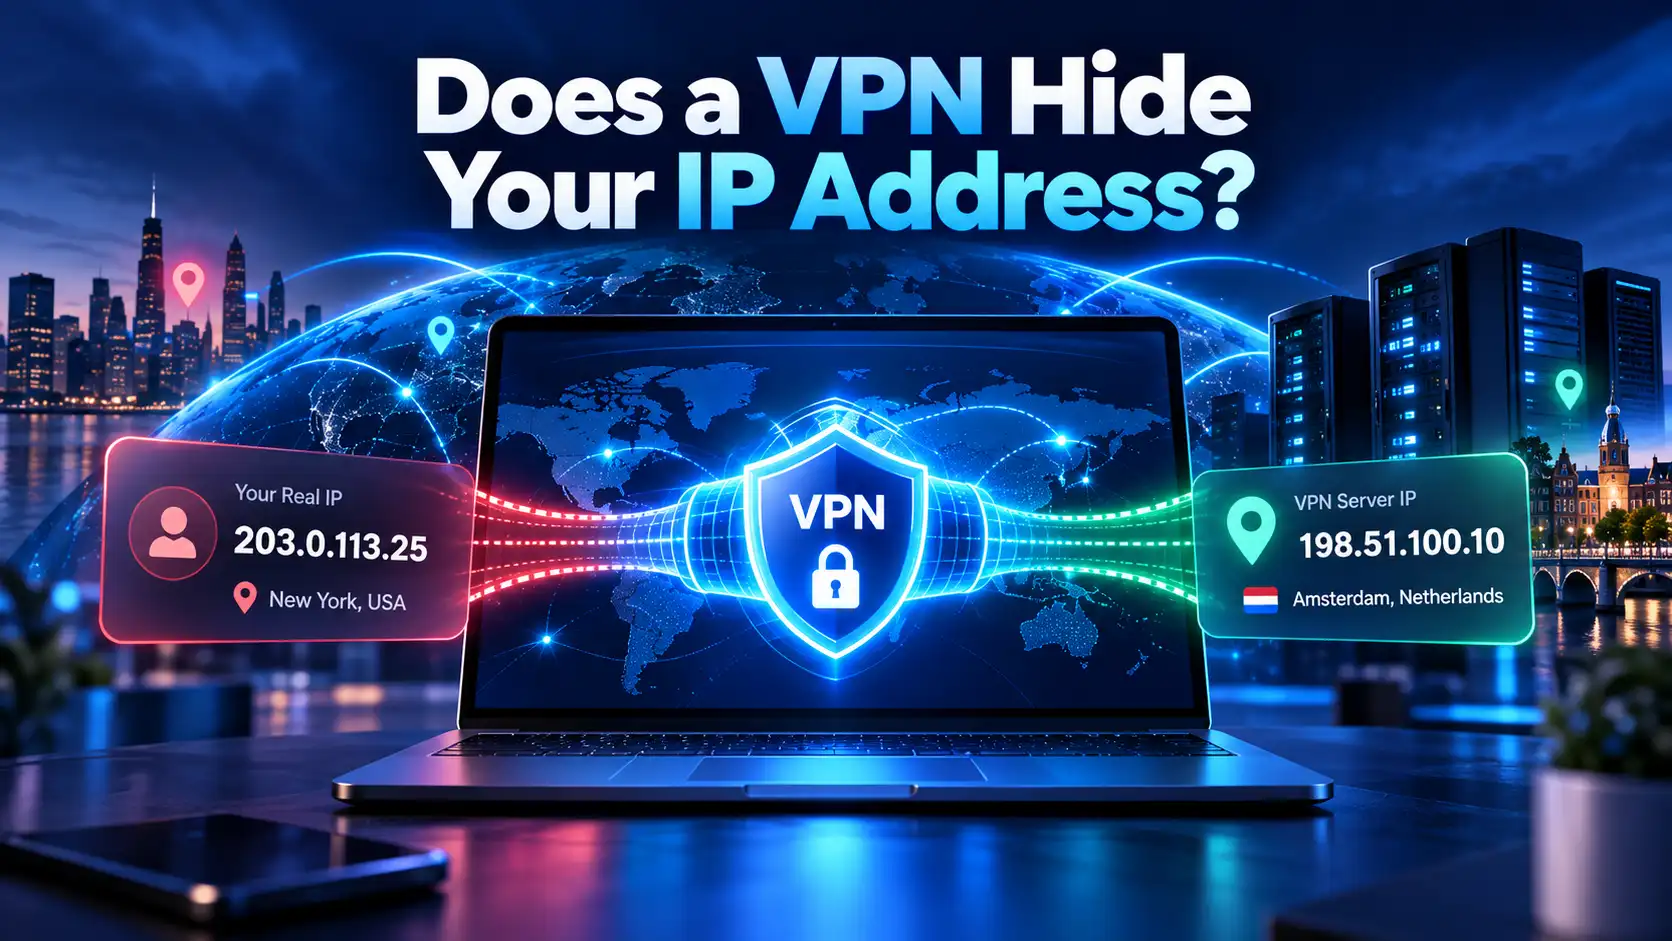
Wyciek IPv6 ma miejsce, gdy Twoje połączenie internetowe omija zaszyfrowany tunel VPN, przesyłając ruch IPv6 bezpośrednio przez lokalnego dostawcę usług internetowych (ISP). Ten techniczny błąd ujawnia Twój rzeczywisty adres IP, fizyczną lokalizację i zapytania online dla obserwatorów sieci, nawet jeśli interfejs VPN pokazuje bezpieczne, aktywne połączenie.
Gdy włączasz Wirtualną Sieć Prywatną, oczekujesz całkowitej anonimowości i nieskradalnego szyfrowania. Jednak ponieważ globalna infrastruktura internetowa przechodzi obecnie fazę przejściową między starszymi protokołami IPv4 a nowoczesnymi standardami IPv6, miliony użytkowników internetu cierpią na ciche, niezauważone wycieki danych. W tym kompleksowym przewodniku wyjaśniamy, dlaczego wycieki IPv6 występują, dlaczego podważają Twoje bezpieczeństwo w sieci, jak przetestować połączenie w sześćdziesiąt sekund oraz jak SyncVPN automatycznie zapobiega wyciekom.
Główna przyczyna: IPv4 kontra IPv6 w sieciach dual-stack
Aby zrozumieć, dlaczego wycieki IPv6 się zdarzają, trzeba poznać, dlaczego dwie odmienne wersje protokołu internetowego działają dziś równolegle:
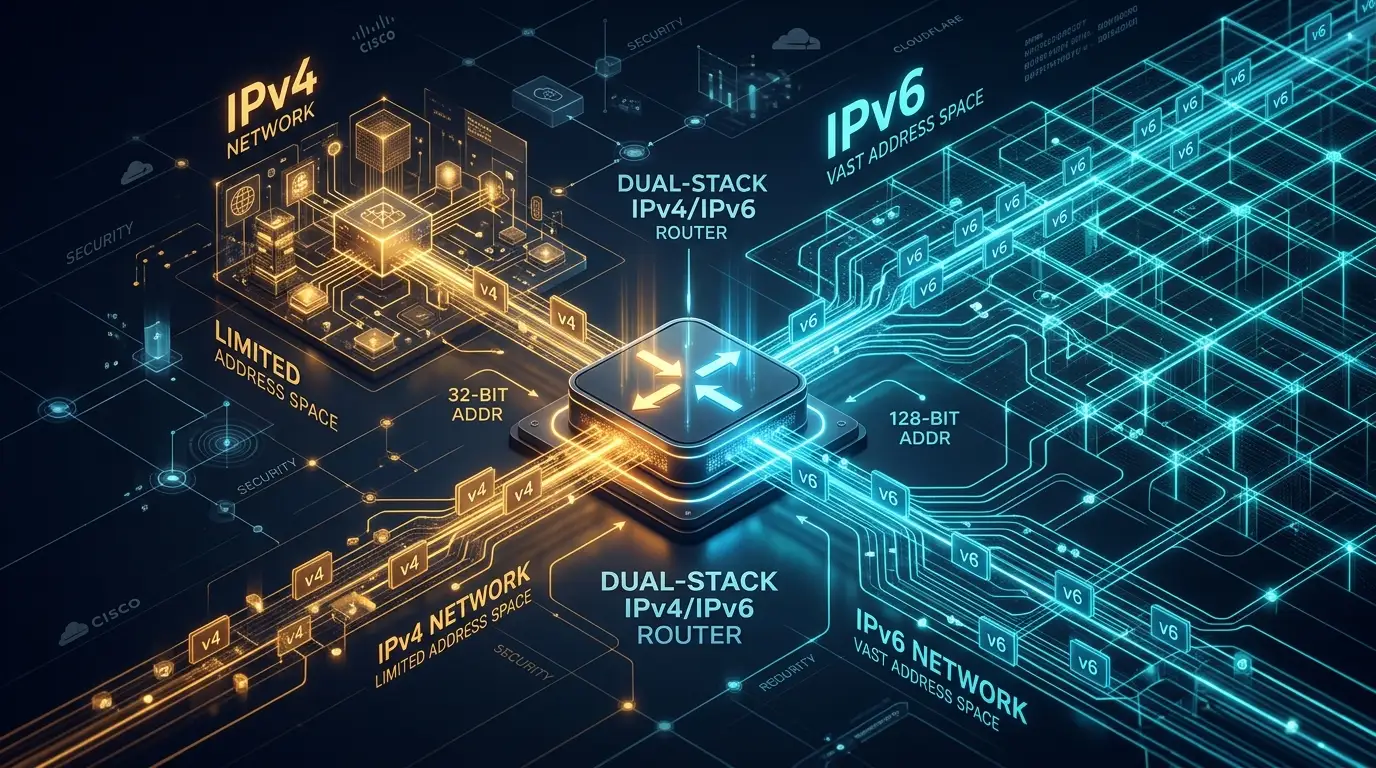
IPv4 (Internet Protocol Version 4): Ustandaryzowany w 1981 roku, IPv4 używa 32-bitowej struktury liczbowej (np. 198.51.100.1), oferując około 4,3 miliarda unikalnych adresów IP. Z powodu eksplozji nowoczesnych smartfonów, serwerów chmurowych i inteligentnych urządzeń domowych, globalny zapas nieprzydzielonych adresów IPv4 całkowicie się wyczerpał.
IPv6 (Internet Protocol Version 6): Stworzony jako trwały, następnej generacji następca, IPv6 wykorzystuje 128-bitową strukturę szesnastkową (np. 2001:0db8:85a3:0000:0000:8a2e:0370:7334), oferując około 340 undecylionów adresów — praktycznie niewyczerpalny zasób.
Ponieważ operatorzy telekomunikacyjni nie mogą migrować miliardów urządzeń sprzętowych z dnia na dzień, nowocześni dostawcy ISP i systemy operacyjne działają w architekturze dual-stack. Oznacza to, że Twój router Wi-Fi, komputer i smartfon mają jednocześnie przypisane adresy IPv4 i IPv6.
Jak wyciek IPv6 omija Twój VPN
Gdy łączysz się ze standardowym VPN, oprogramowanie klienckie buduje zaszyfrowany tunel między Twoim urządzeniem a serwerem zdalnym. Jednak wielu podstawowych lub przestarzałych dostawców VPN konfiguruje swoje tablice routingu wyłącznie dla pakietów danych IPv4.
Gdy odwiedzasz stronę lub aplikację obsługującą IPv6:
Nowoczesne systemy operacyjne (Windows, macOS, Android, iOS) automatycznie priorytetyzują połączenia IPv6 ze względu na efektywność routingu.
Jeśli Twój klient VPN nie obsługuje aktywnego routingu IPv6 lub automatycznego blokowania pakietów, system operacyjny omija zaszyfrowany tunel i realizuje zapytanie przez niezaszyfrowane lokalne połączenie ISP.
Docelowy serwer internetowy otrzymuje Twój prawdziwy domowy adres IPv6 oraz współrzędne geograficzne, natychmiast obnażając Twoją prywatność.
Ukryte zagrożenia prywatności wynikające z wycieku IPv6
Doświadczenie wycieku IPv6 niweczy podstawowe zabezpieczenia prywatności VPN:
1. Szczegółowe odsłonięcie lokalizacji geograficznej
W przeciwieństwie do standardowych adresów IPv4, które zwykle wskazują na szeroki obszar miejski lub centrum techniczne ISP, prefiksy IPv6 często są podzielone na lokalne sieci podmiejskie. Ujawniony adres IPv6 może precyzyjnie wskazać Twoją fizyczną okolicę.
2. Pełne śledzenie aktywności przez ISP
Ponieważ wyciekające pakiety IPv6 omijają szyfrowany tunel, lokalny ISP odzyskuje pełną widoczność nazw domen, usług, z których korzystasz, oraz dokładnych czasów Twoich sesji przeglądania.
3. Stałe profilowanie tożsamości
Wymiany reklam cyfrowych i brokerzy danych śledzą unikalne identyfikatory IPv6 między stronami internetowymi. Po wycieku prawdziwego IPv6 analizy stron trzecich mogą powiązać Twoje zaszyfrowane nawyki przeglądania bezpośrednio z Twoją rzeczywistą tożsamością.
Wyciek IPv6 vs. Wyciek DNS vs. Wyciek WebRTC: Macierz porównawcza
Użytkownicy często mylą różne formy wycieków IP. Poniższa tabela wyjaśnia różnice:
Typ wycieku | Co jest ujawniane? | Przyczyna techniczna | Podstawowa naprawa |
|---|---|---|---|
Wyciek IPv6 | Twój prawdziwy 128-bitowy adres IPv6 i lokalna brama ISP. | Ruch w sieci dual-stack omijający szyfrowany tunel tylko dla IPv4. | Automatyczne blokowanie pakietów IPv6 po stronie klienta lub natywne tunelowanie IPv6. |
Wyciek DNS | Nazwy domen i adresy URL odwiedzanych stron. | Zapytania omijające szyfrowane serwery DNS VPN i trafiające do domyślnych serwerów ISP. | Prywatne, zero-logowe serwery DNS wymuszane na wszystkich adapterach. |
Wyciek WebRTC | Publiczne i prywatne adresy IP wewnątrz przeglądarki. | Interfejsy API komunikacji czasu rzeczywistego przeglądarki pytające o lokalne sieci. | Wyłączenie WebRTC lub użycie dedykowanych rozszerzeń prywatności. |
Krok po kroku: Jak przetestować wyciek IPv6 w 60 sekund
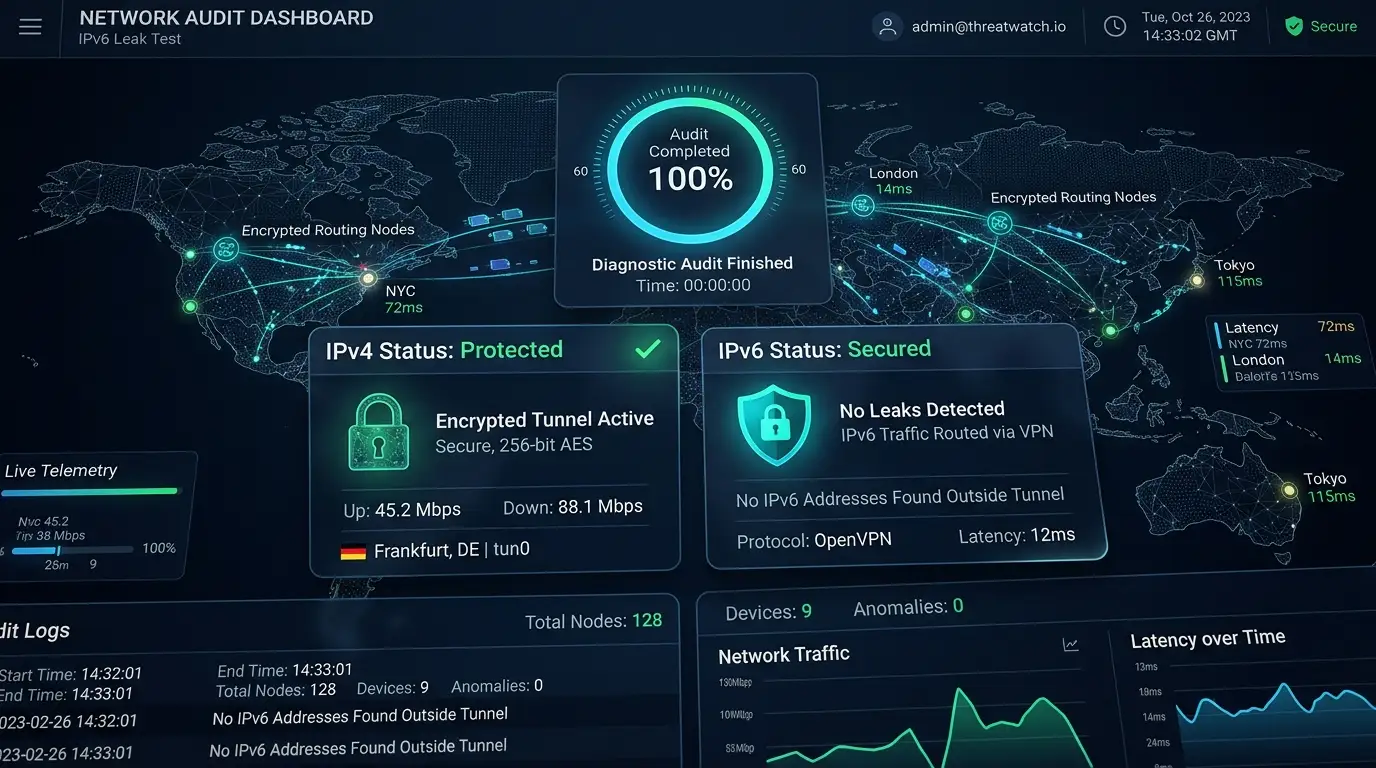
Możesz sprawdzić, czy Twój VPN wycieka dane, za pomocą szybkiego, prostego audytu diagnostycznego:
Przetestuj swoje niezabezpieczone połączenie:
Rozłącz VPN. Otwórz w przeglądarce narzędzie SyncVPN What Is My IP Address. Zanotuj widoczne adresy IPv4 i IPv6 oraz nazwę ISP.Połącz się z serwerem VPN:
Uruchom aplikację VPN i połącz się z wybraną lokalizacją serwera.Odśwież narzędzie diagnostyczne:
Przeładuj stronę testu IP.Oceń wyniki:
Pełna ochrona: Narzędzie pokazuje tylko adres IP serwera VPN i nazwę hosta dostawcy. Pole IPv6 wyświetli albo bezpieczny adres IPv6 VPN lub oznaczenie "Nie wykryto / Wyłączone".
Aktywny wyciek: Jeśli narzędzie pokazuje nadal ten sam prawdziwy adres IPv6 lub nazwę ISP z Krok 1, Twoje połączenie aktywnie wycieka.
Jak SyncVPN eliminuje wycieki IPv6
W przeciwieństwie do niskobudżetowych VPN lub konkurentów wymagających ręcznej edycji skomplikowanych plików routera, SyncVPN stosuje wielowarstwowe zabezpieczenia inżynieryjne we wszystkich aplikacjach:
Automatyczne filtrowanie IPv6 po stronie klienta: W naszych standardowych aplikacjach desktopowych i mobilnych SyncVPN stosuje ścisłe zasady adapterów sieciowych, które automatycznie blokują niezaszyfrowany ruch IPv6 przed opuszczeniem fizycznej karty sieciowej, gdy tunel jest aktywny.
Zintegrowana ochrona Kill Switch: Jeśli Twoje połączenie przerwie się niespodziewanie z powodu niestabilności sieci, nasz wbudowany Kill Switch natychmiast zamraża cały ruch systemowy, gwarantując, że niezaszyfrowane pakiety nigdy nie wyciekają do ISP.
Infrastruktura Sync Max z natywnym IPv4 i IPv6: Dla zaawansowanych użytkowników wymagających pełnej natywnej łączności IPv6, plan SyncVPN Sync Max oferuje dedykowane IP w 20 krajach z pełnym routingiem tuneli IPv4 i IPv6.
Prywatne DNS bez logów: Wszystkie zapytania domenowe są obsługiwane wyłącznie przez nasze własne urządzenia bare-metal z szyfrowanym DNS, zapewniając kompleksową ochronę przed jednoczesnymi wyciekami DNS.
Zaawansowane rozwiązywanie problemów: Jak ręcznie wyłączyć IPv6
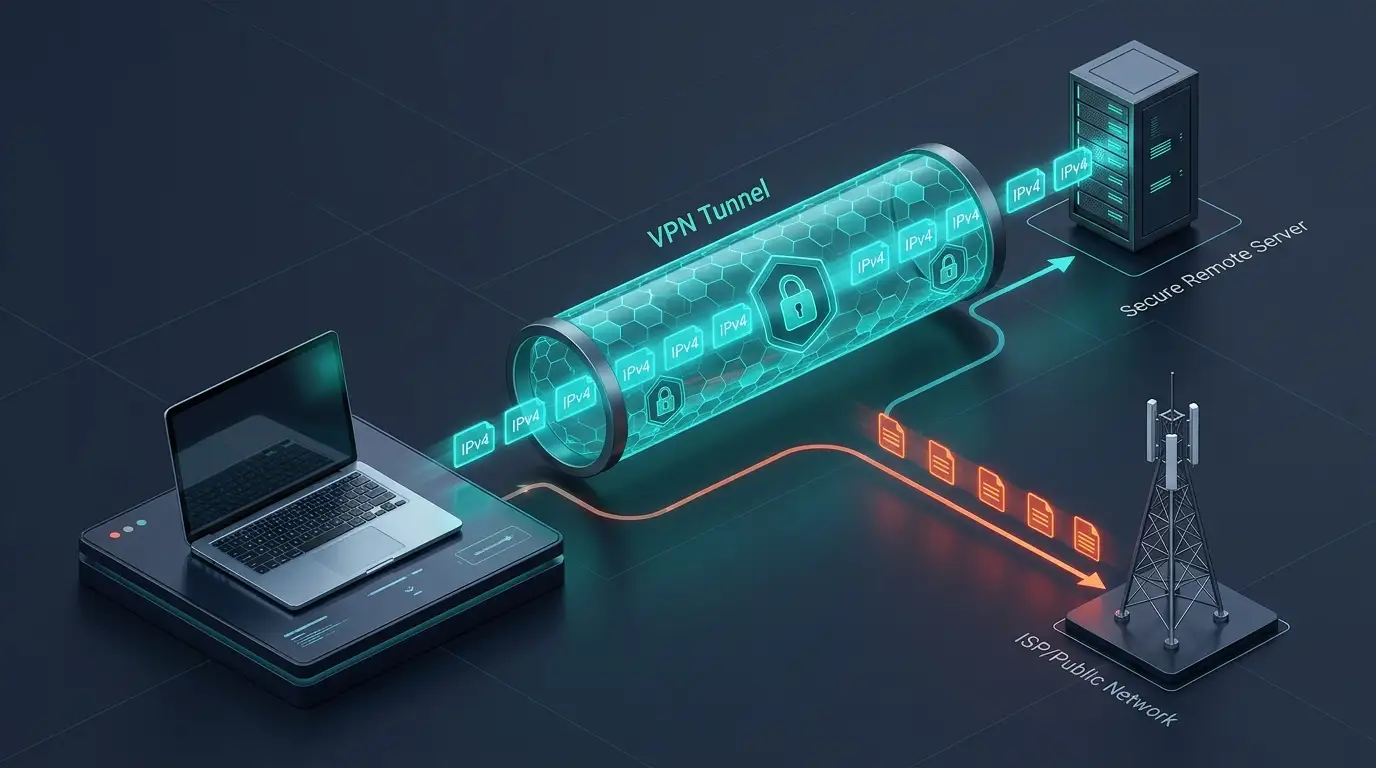
Jeśli korzystasz z ręcznych konfiguracji OpenVPN firm trzecich na routerze lub starszego systemu operacyjnego bez automatycznego blokowania wycieków po stronie klienta, możesz wyłączyć IPv6 ręcznie w Windows:
Naciśnij klawisz Windows + R, wpisz
ncpa.cpli naciśnij Enter, aby otworzyć Połączenia sieciowe.Kliknij prawym przyciskiem aktywny adapter sieciowy (Wi-Fi lub Ethernet) i wybierz Właściwości.
W liście pod "To połączenie używa następujących składników" znajdź Internet Protocol Version 6 (TCP/IPv6).
Odznacz pole obok TCP/IPv6.
Kliknij OK, aby zapisać zmiany, następnie uruchom ponownie przeglądarkę.
Wyłączenie IPv6 na poziomie systemu operacyjnego zapobiega wyciekom IPv6 na niezarządzanych połączeniach ręcznych, ale zalecanym rozwiązaniem jest użycie dedykowanej aplikacji VPN z automatyczną ochroną przed wyciekami.
Najczęściej zadawane pytania (FAQ)
Czy VPN zawsze chroni przed wyciekiem IPv6?
Nie. Darmowe i budżetowe usługi VPN rutynowo tunelują ruch IPv4 ignorując pakiety IPv6. Aby być w pełni chronionym, musisz upewnić się, że Twój VPN ma aktywne blokowanie wycieków IPv6 lub natywne tunelowanie dual-stack.
Czy wyłączenie IPv6 spowalnia moje połączenie internetowe?
Nie. Zdecydowana większość nowoczesnych stron, serwisów streamingowych i platform działa w pełni po IPv4. Lokalna dezaktywacja IPv6 nie wpłynie zauważalnie na prędkości pobierania ani opóźnienia.
Czy hakerzy mogą przechwycić moje dane podczas wycieku IPv6?
Choć nowoczesne protokoły HTTPS szyfrują zawartość stron, wyciek IPv6 ujawnia Twoją rzeczywistą lokalizację, tożsamość ISP i serwery, z którymi się łączysz, niszcząc prywatność i narażając na profilowanie lokalizacyjne.
Podsumowanie i kluczowe wnioski
Wyciek IPv6 występuje, gdy ruch w sieci dual-stack omija zaszyfrowany tunel, ujawniając prawdziwy adres IP i lokalizację fizyczną.
Tradycyjne VPN często nie radzą sobie z ruchem IPv6, pozostawiając użytkowników podatnych na śledzenie i nadzór ISP.
Możesz w każdej chwili sprawdzić swoje bezpieczeństwo, korzystając z naszego internetowego narzędzia do weryfikacji IP.
SyncVPN automatycznie zabezpiecza Twoje połączenie poprzez filtrowanie po stronie klienta, zintegrowany Kill Switch oraz dedykowaną infrastrukturę dual-stack na planach premium.