En IPv6-lekkasje oppstår når internettilkoblingen din omgår din krypterte VPN-tunnel for å sende IPv6-trafikk direkte via din lokale internettleverandør (ISP). Denne tekniske feilen eksponerer din ekte personlige IP-adresse, fysiske beliggenhet og nettrelaterte forespørsler til nettverksobservatører, selv om VPN-grensesnittet ditt viser en sikker, aktiv tilkobling.
Når du aktiverer et virtuelt privat nettverk (VPN), forventer du total anonymitet og usårbar kryptering. Men fordi den globale internettinfrastrukturen er i en overgangsfase mellom eldre IPv4-protokoller og moderne IPv6-standarder, rammes millioner av internettbrukere av stille, uoppdagede datalekkasjer. I denne omfattende guiden undersøker vi hvorfor IPv6-lekkasjer skjer, hvorfor de undergraver cybersikkerheten din, hvordan du tester tilkoblingen på seksti sekunder, og hvordan SyncVPN forebygger lekkasjer automatisk.
Rotårsaken: IPv4 mot IPv6 i dual-stack-nettverk
For å forstå hvorfor IPv6-lekkasjer oppstår, er det viktig å vite hvorfor to distinkte internettprotokollversjoner opererer side om side i dag:
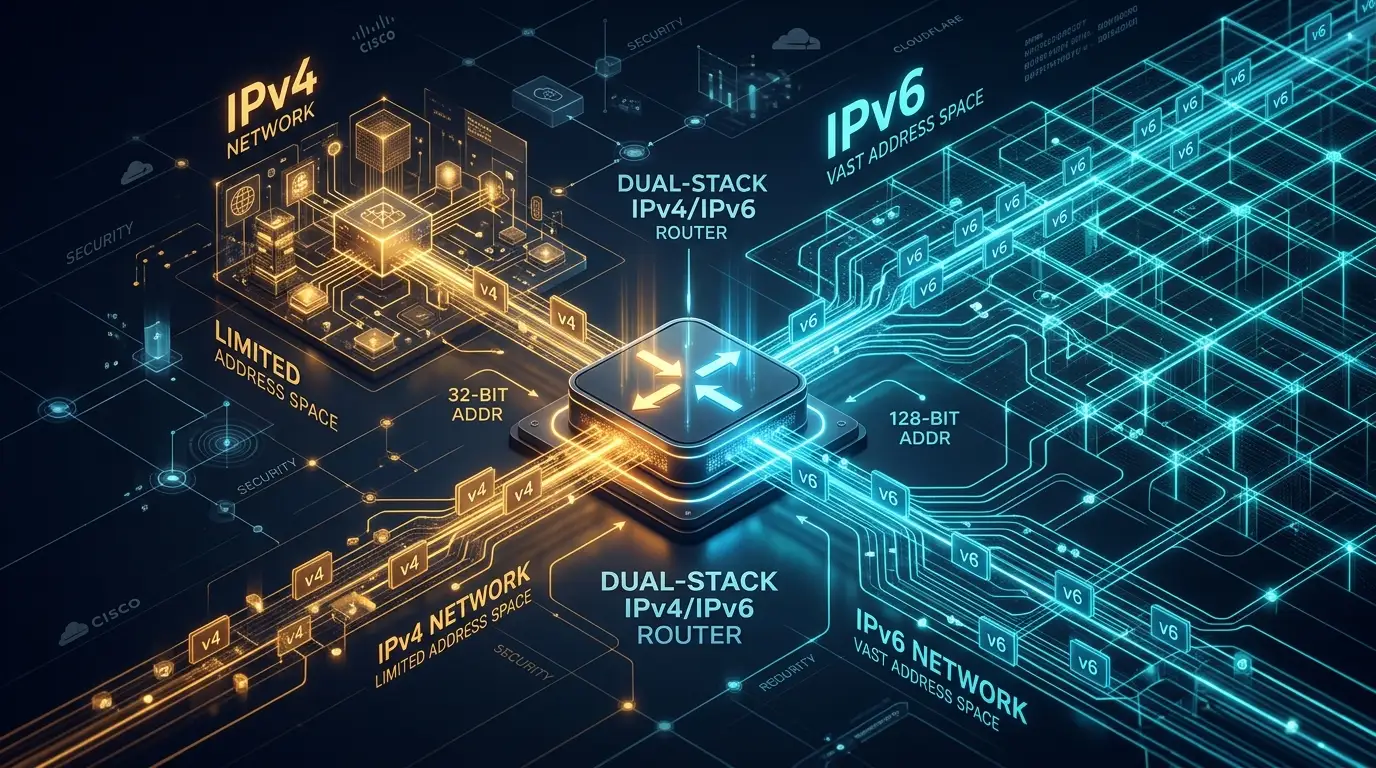
IPv4 (Internettprotokoll versjon 4): Standardisert i 1981, bruker IPv4 en 32-bits numerisk struktur (slik som 198.51.100.1), som gir omtrent 4,3 milliarder unike IP-adresser. På grunn av eksplosjonen av moderne tilkoblede smarttelefoner, skytjenere og smarthus-enheter, er den globale IP-adressepoolen for IPv4 fullstendig oppbrukt.
IPv6 (Internettprotokoll versjon 6): Utviklet som den permanente generasjonsskiftet, benytter IPv6 en 128-bits heksadesimal struktur (slik som 2001:0db8:85a3:0000:0000:8a2e:0370:7334), og tilbyr omtrent 340 undecillion ulike adresser—en i praksis uuttømmelig forsyning.
Siden telekomleverandører ikke kan migrere milliarder av maskinvareenheter over natten, kjører moderne ISP-er og operativsystemer på dual-stack-arkitektur. Det vil si at Wi-Fi-ruteren, PC-en og smarttelefonen din er tildelt både en IPv4- og en IPv6-adresse samtidig.
Hvordan en IPv6-lekkasje omgår VPN-en din
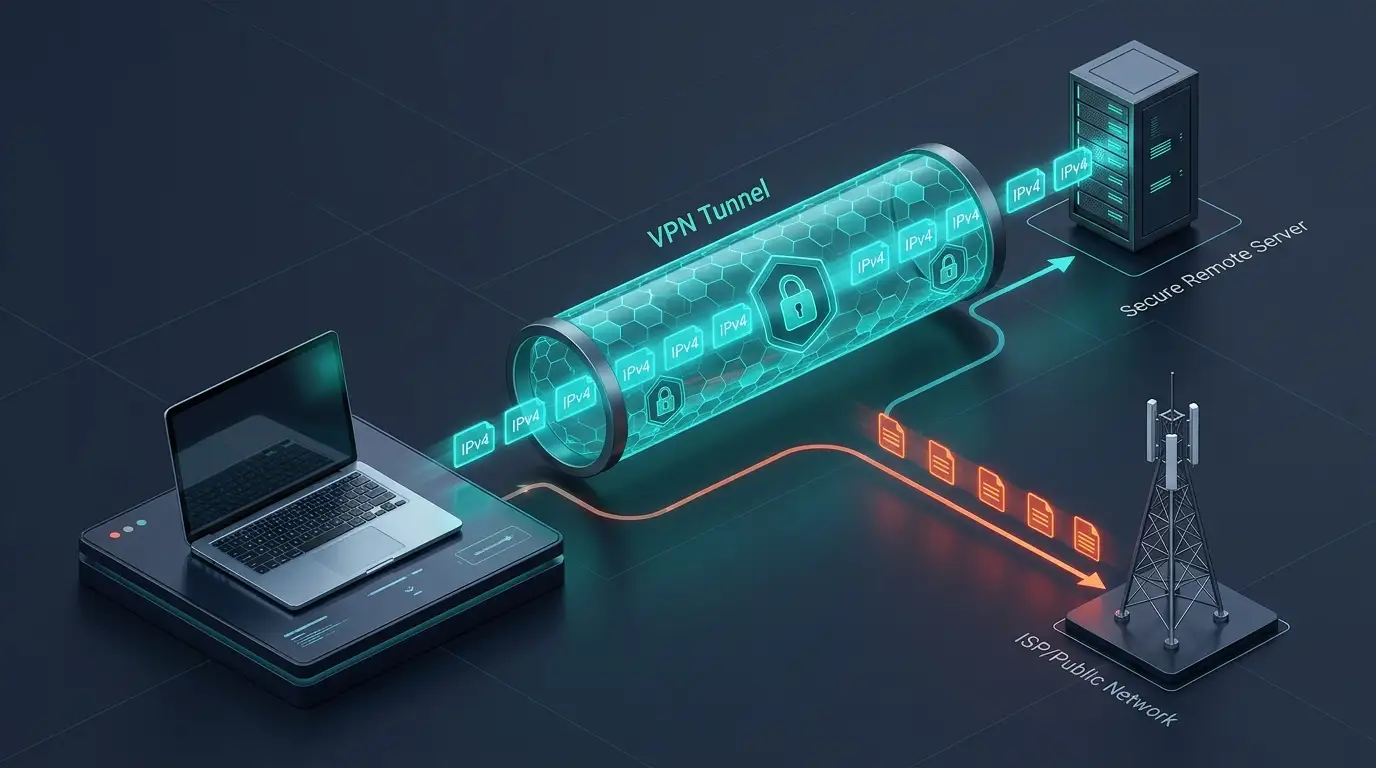
Når du kobler til en standard VPN, bygger klientprogramvaren en kryptert tunnel mellom enheten din og en ekstern server. Mange enkle eller utdaterte VPN-leverandører konfigurerer imidlertid rutetabellene sine bare for IPv4 datapakker.
Når du besøker en IPv6-støttet nettside eller nettapplikasjon:
Moderne operativsystemer (Windows, macOS, Android og iOS) prioriterer IPv6-tilkoblinger automatisk på grunn av rutingseffektivitet.
Dersom VPN-klienten ikke har aktiv IPv6-ruting eller automatisk pakkeundertrykkelse, omgår operativsystemet den krypterte tunnelen og utfører forespørselen via din ukrypterte lokale ISP-tilkobling.
Målserveren mottar din ekte hjemmebaserte IPv6-adresse og geografiske posisjon, og avslører øyeblikkelig privatlivet ditt.
De skjulte personvernrisikoene ved en IPv6-lekkasje
En IPv6-lekkasje undergraver VPN-ens grunnleggende personvern:
1. Nøyaktig geolokaliseringsavsløring
Til forskjell fra standard IPv4-adresser, som vanligvis knyttes til et bredt storbyområde eller en ISP-switching-terminal, deles IPv6-prefikser ofte inn i lokale nettverkssoner i forsteder. En eksponert IPv6 kan lokalisere ditt fysiske nabolag med foruroligende presisjon.
2. Fullstendig ISP-aktivitetssporing
Fordi lekkede IPv6-pakker omgår den krypterte tunnelen, får din lokale ISP full oversikt over domenenavnene du besøker, tjenestene du bruker, og nøyaktige tidsstempler for nettlesingsøktene.
3. Vedvarende identitetsprofilering
Digitale reklameutvekslinger og databrokere sporer unike IPv6-identifikatorer på tvers av nettsider. Når din ekte IPv6 lekker, kan tredjepartsanalyser knytte dine krypterte nettvaner direkte til din virkelige identitet.
IPv6-lekkasje vs. DNS-lekkasje vs. WebRTC-lekkasje: Sammenligning
Brukere forveksler ofte ulike typer IP-lekkasjer. Tabellen nedenfor forklarer forskjellene:
Type lekkasje | Hva som avsløres | Teknisk årsak | Hovedløsning |
|---|---|---|---|
IPv6-lekkasje | Din ekte 128-bits IPv6-adresse og lokale ISP-gateway. | Dual-stack-nettverkstrafikk som omgår en kryptert tunnel kun for IPv4. | Automatisk klientbasert blokkering av IPv6-pakker eller native IPv6-tunnelering. |
DNS-lekkasje | Domenenavn og URLer på nettsider du besøker. | Forespørsler som omgår krypterte VPN-resolvere og går til standard ISP DNS-servere. | Private, null-logg DNS-resolvere aktivert på alle adaptere. |
WebRTC-lekkasje | Offentlige og private IP-adresser direkte i nettleseren. | Nettleserens sanntidskommunikasjons-APIer som spør lokale nettverksgrensesnitt. | Deaktivering av WebRTC eller bruk av dedikerte personvernsutvidelser. |
Steg-for-steg: Hvordan teste for IPv6-lekkasje på 60 sekunder
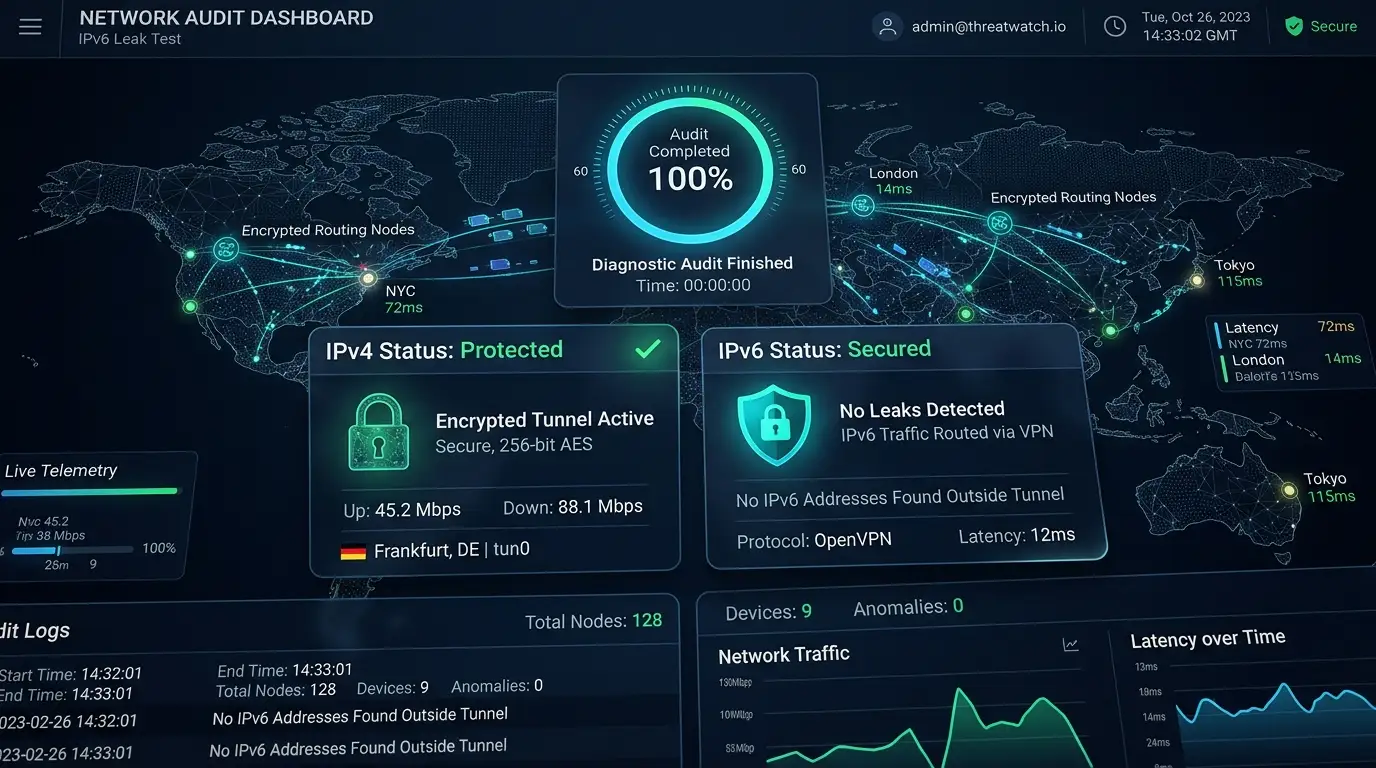
Du kan kontrollere om VPN-en lekker data ved å gjøre en rask og enkel diagnostikk:
Test din ubeskyttede tilkobling:
Koble fra VPN-en. Åpne SyncVPN Hva er Min IP-adresse-verktøyet i nettleseren. Noter både synlige IPv4- og IPv6-adresser sammen med ISP-navnet ditt.Koble til VPN-serveren din:
Start VPN-applikasjonen og koble til en serverlokasjon du ønsker.Oppdater diagnostikkverktøyet:
Last IP-test-siden på nytt.Vurder resultatene:
Fullt beskyttet: Verktøyet viser bare VPN-serverens IP-adresse og leverandørens vertsnavn. IPv6-feltet viser enten en tilsvarende sikker VPN IPv6-adresse eller «Ikke oppdaget / Deaktivert».
Aktiv lekkasje: Hvis verktøyet fortsatt viser samme ekte IPv6-adresse eller ISP-navn som i steg 1, lekker tilkoblingen din aktivt.
Slik eliminerer SyncVPN IPv6-lekkasjer
I motsetning til lavkvalitets VPN-er eller konkurrenter som forventer at brukere manuelt endrer komplekse ruterfiler, implementerer SyncVPN flerlags sikkerhetsmekanismer på alle applikasjoner:
Automatisk klientnivå IPv6-filtrering: I våre standard skrivebords- og mobilapplikasjoner håndhever SyncVPN strenge regler for nettverksadaptere som automatisk blokkerer ukryptert IPv6-trafikk fra å forlate det fysiske nettverkskortet mens tunnelen er aktiv.
Integrert Kill Switch-beskyttelse: Hvis tilkoblingen faller uventet på grunn av nettverksustabilitet, fryser vår innebygde Kill Switch umiddelbart all systemtrafikk, og sikrer at ukrypterte pakker aldri lekker til ISP-en.
Sync Max dual IPv4 og IPv6-infrastruktur: For avanserte brukere som trenger ende-til-ende native IPv6-tilkobling, tilbyr SyncVPN Sync Max-planen dedikerte IP-adresser i 20 land med full native IPv4 og IPv6 tunnelruting.
Null-logg privat DNS: Alle domeneforespørsler løses utelukkende gjennom våre egne høyteknologiske krypterte DNS-servere, som sikrer full beskyttelse mot samtidige DNS-lekkasjer.
Avansert feilsøking: Hvordan deaktivere IPv6 manuelt
Hvis du bruker manuelle tredjeparts OpenVPN-konfigurasjoner på en ruter eller et eldre operativsystem uten automatisert klientnivå lekkasjeblokkering, kan du deaktivere IPv6 manuelt på Windows:
Trykk Windows-tast + R, skriv
ncpa.cplog trykk Enter for å åpne Nettverkstilkoblinger.Høyreklikk på din aktive nettverksadapter (Wi-Fi eller Ethernet) og velg Egenskaper.
Finn Internet Protocol Version 6 (TCP/IPv6) i listen under «Denne tilkoblingen bruker følgende elementer».
Fjern avmerkingen ved TCP/IPv6.
Trykk OK for å lagre endringene, og start nettleseren på nytt.
Å deaktivere IPv6 på operativsystemnivå forhindrer IPv6-lekkasjer på ikke-administrerte manuelle tilkoblinger, men å bruke en dedikert VPN-applikasjon med automatisk lekkasjebeskyttelse er den anbefalte løsningen.
Ofte stilte spørsmål (FAQ)
Beskyter en VPN alltid mot IPv6-lekkasjer?
Nei. Gratis og rimelige VPN-tjenester ruter som regel IPv4-trafikk, mens IPv6-pakker fullstendig ignoreres. For å være fullt beskyttet må du forsikre deg om at VPN-en har aktiv blokkering av IPv6-lekkasjer eller native dual-stack tunneling.
Senkes internett-hastigheten min hvis jeg slår av IPv6?
Nei. De aller fleste moderne nettsider, videostrømmetjenester og nettplattformer fungerer fullt ut over standard IPv4. Å deaktivere IPv6 lokalt påvirker ikke merkbart nedlastingshastighet eller forsinkelse i daglig bruk.
Kan hackere avlytte dataene mine under en IPv6-lekkasje?
Selv om moderne HTTPS-protokoller krypterer det spesifikke innholdet på nettsidene dine, avslører en IPv6-lekkasje din ekte geografiske plassering, ISP-identitet og eksterne servere du kommuniserer med. Dette ødelegger personvernet ditt og utsetter deg for lokasjonsprofilering.
Oppsummering og viktige punkter
En IPv6-lekkasje oppstår når dual-stack trafikk omgår en kryptert tunnel og avslører din ekte IP-adresse og fysiske plassering.
Tradisjonelle VPN-er håndterer ofte ikke IPv6-trafikk, noe som gjør brukere sårbare for sporing og overvåking av ISP.
Du kan når som helst kontrollere din sikkerhet med vårt online verktøy for IP-verifisering.
SyncVPN sikrer tilkoblingen din automatisk gjennom klientfiltrering, integrert Kill Switch og dedikert dual-stack-infrastruktur på premium planer.