
La crittografia AES-256 è un cifrario crittografico di livello militare che codifica i dati digitali utilizzando una chiave a 256 bit, rendendone matematicamente impossibile la decrittazione mediante attacchi brute-force con la potenza di calcolo moderna. Le Reti Private Virtuali (VPN) si affidano a AES-256 per proteggere il traffico internet dalla sorveglianza degli ISP, dall'intercettazione governativa e da sniffatori di pacchetti malevoli, trasformando le comunicazioni sensibili in testi cifrati impossibili da decifrare prima che lascino il tuo dispositivo.
Ogni volta che navighi sul web tramite Wi-Fi pubblico, effettui transazioni bancarie online o ti connetti a infrastrutture aziendali riservate, i tuoi pacchetti di rete attraversano dozzine di switch e router intermedi. Senza un'incapsulazione crittografica robusta, ogni URL visitato e ogni credenziale non criptata rimane visibile a terzi. Comprendere come funziona AES-256, perché rappresenta lo standard aureo indiscusso della cybersecurity e come le architetture VPN moderne lo implementano senza degradare le prestazioni di internet è essenziale per valutare la tua privacy digitale.
La matematica dell'infrangibilità: come funziona AES-256
Lo Standard di Crittografia Avanzata (AES) è stato istituito nel 2001 dal National Institute of Standards and Technology (NIST) degli Stati Uniti per sostituire il Data Encryption Standard (DES) obsoleto. Selezionato tramite una trasparente competizione crittografica durata cinque anni, il cifrario sottostante Rijndael fu progettato dai crittografi belgi Vincent Rijmen e Joan Daemen.
AES è un cifrario a blocchi a chiave simmetrica. "Simmetrica" significa che la stessa chiave crittografica viene usata sia per criptare i dati in testo cifrato sia per decifrarli in testo originale. "Cifrario a blocchi" indica che invece di criptare i dati bit per bit, AES raggruppa i dati non cifrati in blocchi fissi da 128 bit (16 byte).
I 14 cicli di trasformazione
Per trasformare il testo leggibile in rumore indecifrabile, AES-256 applica a ogni blocco da 128 bit 14 cicli consecutivi di permutazioni matematiche. Mentre AES-128 utilizza 10 cicli e AES-192 ne usa 12, AES-256 esegue il massimo di 14 cicli, fornendo un incredibile margine di sicurezza. Ogni ciclo comprende quattro operazioni crittografiche distinte:
SubBytes: una fase di sostituzione non lineare dove ogni byte viene sostituito con un altro byte secondo una matrice crittografica predefinita (S-box), prevenendo correlazioni matematiche dirette.
ShiftRows: una fase di trasposizione in cui le righe dell'array di stato 4x4 vengono spostate ciclicamente di offset specifici, disperdendo i dati nelle colonne.
MixColumns: una trasformazione lineare che mischia i quattro byte di ogni colonna usando moltiplicazione matriciale modulare, garantendo alta diffusione sul blocco.
AddRoundKey: il blocco di stato viene combinato con una sottochiave unica di ciclo, derivata dalla chiave master a 256 bit tramite un'operazione XOR a livello di bit.
Questo design multi-ciclo genera un effetto avalanche: modificare anche un singolo bit nel testo originale cambia oltre il 50% dei bit nel testo cifrato risultante, nascondendo completamente schemi strutturali.
Perché gli attacchi brute-force sono fisicamente impossibili
Una chiave a 256 bit consente 2^256 combinazioni uniche, equivalenti a circa 1,1579 x 10^77 possibilità. Per capire la portata di questo numero:
Metrica | Scala scientifica | Contesto reale |
|---|---|---|
Atomi stimati nell'universo osservabile | ~10^80 | Particelle fisiche fondamentali esistenti |
Combinazioni chiave AES-256 | ~1,15 x 10^77 | Tutte le combinazioni crittografiche da indovinare |
Output combinato Top 500 supercomputer | ~10^18 operazioni/sec | Potenza computazionale globale cumulativa |
Tempo richiesto per brute-force AES-256 | Miliardi di anni | Supera la durata prevista del nostro sistema solare |
Anche se tutti i computer della Terra fossero unificati in un supercluster capace di calcolare miliardi di chiavi al secondo, testare una frazione decisiva dello spazio chiave AES-256 richiederebbe più energia di quanta ne produrrà il sole in tutta la sua vita.
Perché le VPN si affidano ad AES-256 per la sicurezza dei tunnel
Una Rete Privata Virtuale crea un percorso di comunicazione protetto attraverso una rete pubblica insicura. AES-256 funge da cassaforte matematica intorno ai dati che viaggiano su questo percorso.
1. Neutralizzare la telemetria ISP e l'ispezione dei pacchetti
I Provider di Servizi Internet monitorano abitualmente i modelli di traffico degli utenti, registrando i nomi di dominio visitati, i dati non criptati e la durata delle sessioni. Molti provider utilizzano il Deep Packet Inspection (DPI) per controllare le attività degli utenti, limitare le connessioni ad alta larghezza di banda o monetizzare profili aggregati di navigazione.
Quando il tuo dispositivo instrada il traffico internet attraverso un provider come SyncVPN, AES-256 cripta il payload dei dati prima che raggiunga l'interfaccia di rete locale. Il tuo ISP vede solo uno stream di dati cifrato tra il router e un nodo sicuro del server VPN. I siti web che apri, i file che trasferisci e le query che risolvi rimangono illeggibili.
2. Eliminare gli attacchi man-in-the-middle su Wi-Fi pubblico
Le reti Wi-Fi pubbliche in aeroporti, hotel e caffè spesso mancano di isolamento tra client, esponendo gli utenti a hotspot maligni, spoofing ARP e intercettazione di pacchetti. I criminali informatici sulla stessa sottorete locale possono catturare pacchetti broadcast per raccogliere cookie di sessione e token di autenticazione. Incapsulare tutti i pacchetti in uscita all'interno di un tunnel AES-256 rende i pacchetti intercettati inutili, neutralizzando tentativi di spionaggio su reti non affidabili.
3. Preservare la segretezza futura (Forward Secrecy)
Le implementazioni VPN più avanzate combinano la crittografia simmetrica AES-256 con meccanismi di scambio chiavi effimeri come Diffie-Hellman o crittografia su curve ellittiche (ECDH). Questa architettura stabilisce la Perfect Forward Secrecy (PFS), che genera una nuova chiave simmetrica temporanea ogni pochi minuti o ogni volta che ti disconnetti. Anche nello scenario teorico in cui una chiave di sessione venga intercettata, le sessioni di navigazione passate e future rimangono criptate e illeggibili.
AES-256-GCM vs. AES-256-CBC: perché la modalità di cifratura conta
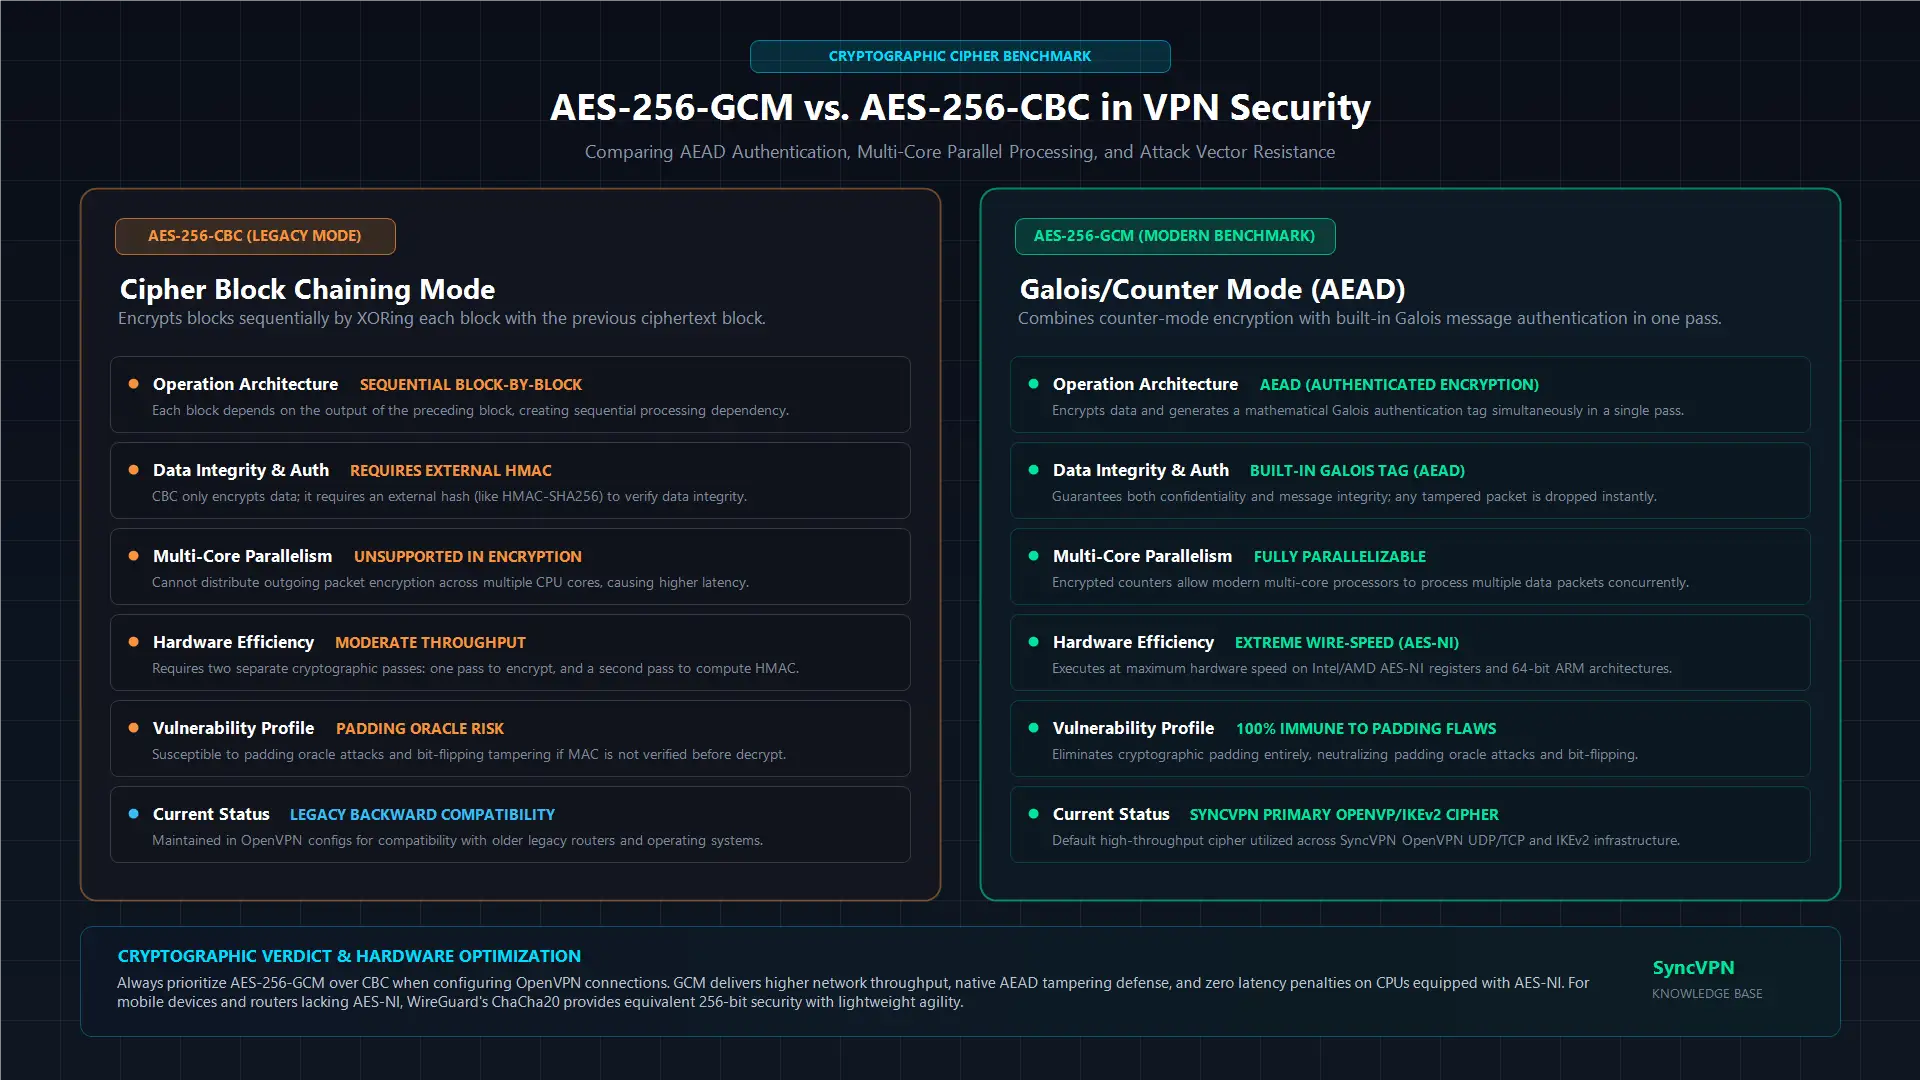
Dire che una VPN usa "AES-256" è solo metà dell'equazione. La modalità operativa determina come il cifrario gestisce più blocchi di dati e verifica l'autenticità dei pacchetti. Le due modalità più diffuse nell'ingegneria VPN sono CBC e GCM.
Caratteristica architettonica | AES-256-CBC (Cipher Block Chaining) | AES-256-GCM (Galois/Counter Mode) |
|---|---|---|
Tipo di operazione | Solo cifratura (richiede HMAC separato) | Cifratura autenticata (AEAD integrato) |
Elaborazione parallela | Solo sequenziale (più lento su CPU multi-core) | Completamente parallelo (massima velocità) |
Velocità computazionale | Moderata | Estremamente veloce |
Verifica integrità | Richiede hash esterno (es. HMAC-SHA256) | Tag di autenticazione Galois integrato |
Profilo vulnerabilità | Vulnerabile ad attacchi padding oracle se mal configurato | Immunità dagli exploit basati sul padding |
Consiglio industriale | Standard legacy | Benchmark moderno |
In modalità AES-CBC, ogni blocco di testo in chiaro viene XORato con il blocco di testo cifrato precedente prima della cifratura. CBC non autentica nativamente l'integrità dei dati; richiede un hash crittografico secondario (come HMAC-SHA256) per assicurare che il pacchetto non sia stato modificato in transito.
I protocolli moderni preferiscono AES-256-GCM perché offre Cifratura Autenticata con Dati Associati (AEAD). GCM cifra i dati usando un meccanismo a contatore generando simultaneamente un tag di autenticazione tramite moltiplicazione nel campo di Galois. Poiché GCM consente di processare più blocchi simultaneamente sui core CPU moderni, offre una larghezza di banda sostanzialmente superiore e una latenza inferiore, eliminando vettori di attacco da padding oracle.
L'AES-256 rallenta la tua connessione? Il ruolo di AES-NI
Un'idea erronea comune è che l'esecuzione di una crittografia intensa a 14 cicli debba limitare la velocità della banda larga. Pur aggiungendo ritardi di processazione microscopici, l'hardware moderno ha virtualmente eliminato questa penalità grazie a set di istruzioni specializzate.
I principali produttori di CPU integrano accelerazioni hardware dedicate direttamente nel silicio:
Processori Intel e AMD presentano AES-NI (AES New Instructions), che esegue le complesse operazioni AES a livello di registri hardware invece che tramite emulazione software.
Le architetture ARM moderne (alla base di Apple Silicon, smartphone Android e router moderni) includono le ARM Cryptography Extensions, fornendo accelerazione hardware per carichi crittografici.
Poiché i dispositivi moderni elaborano AES-256 a velocità di linea, ogni rallentamento percepito usando una VPN deriva raramente dai calcoli di cifratura. Le variazioni di velocità sono quasi esclusivamente causate dalla distanza fisica dal server, congestione del routing ISP o latenza locale Wi-Fi piuttosto che dall'encryption AES.
AES-256 vs. ChaCha20: il panorama moderno dei protocolli
Sebbene AES-256 rimanga la pietra angolare dei protocolli OpenVPN e IKEv2/IPsec, protocolli più recenti come WireGuard implementano ChaCha20-Poly1305. Comprendere il confronto tra questi cifrari chiarisce perché i provider VPN moderni offrono entrambi.
ChaCha20 è un cifrario a flusso a 256 bit progettato da Daniel J. Bernstein. Opera su array di stato da 512 bit e si associa a Poly1305 per l'autenticazione crittografica.
Su CPU desktop e smartphone di fascia alta: i processori dotati di hardware AES-NI elaborano AES-256 e ChaCha20 a velocità virtualmente identiche e molto elevate.
Su hardware economico e router a basso consumo: i processori privi di accelerazione hardware AES-NI spesso subiscono degrado nelle prestazioni di AES-256 se eseguito via software. ChaCha20 è stato progettato esplicitamente per offrire prestazioni fulminee su registri CPU generici senza necessità di istruzioni hardware crittografiche dedicate.
Entrambi i cifrari forniscono una forza crittografica a 256 bit senza compromessi. I provider avanzati mantengono un'infrastruttura multi-protocollo, consentendo agli utenti di utilizzare AES-256 tramite OpenVPN o ChaCha20 via WireGuard a seconda dell'hardware e delle esigenze di routing specifiche.
AES-256 è sicuro contro i computer quantistici?
Il calcolo quantistico introduce algoritmi capaci di compromettere la crittografia asimmetrica tradizionale (come RSA e Diffie-Hellman) risolvendo problemi di logaritmi discreti e fattorizzazione primi tramite l'algoritmo di Shor.
I cifrari simmetrici come AES-256 affrontano un diverso meccanismo quantistico noto come algoritmo di Grover. Questo algoritmo offre un'accelerazione quadratica per ricerche non strutturate in basi dati, dimezzando di fatto la sicurezza matematica di una chiave simmetrica:
Una chiave AES-128 sottoposta all'algoritmo di Grover scende a una forza effettiva di 64 bit, collocandola nel campo teorico di futuri computer quantistici tolleranti agli errori.
Una chiave AES-256 sottoposta allo stesso algoritmo è ridotta a un livello quantistico posteriore alla sicurezza di 128 bit.
Poiché uno spazio chiave a 128 bit richiede ancora 2^128 operazioni per il brute-force, una barriera computazionale largamente superiore a qualsiasi macchina fisica concepibile secondo le leggi della termodinamica quantistica, AES-256 è formalmente classificata come resistente ai quantum. Molto tempo dopo che l'infrastruttura a chiavi pubbliche legacy sarà passata a standard post-quantistici, AES-256 rimarrà computazionalmente infrangibile.
Riassunto e punti chiave
AES-256 è un cifrario a blocchi simmetrico che elabora i dati in blocchi da 128 bit attraverso 14 cicli matematici usando una chiave a 256 bit.
Un attacco brute-force a una chiave AES-256 richiederebbe miliardi di anni utilizzando tutti i supercomputer terrestri combinati, rendendola lo standard aureo globale per sicurezza governativa e finanziaria.
AES-256-GCM è lo standard moderno per le VPN, offrendo cifratura autenticata con throughput superiore e minore uso CPU rispetto alle modalità legacy CBC.
I processori moderni usano AES-NI e le estensioni crittografiche ARM per processare AES-256 a velocità hardware, assicurando nessun impatto percepibile sulle prestazioni di banda larga.
Sebbene WireGuard impieghi ChaCha20 per agilità su hardware leggero, AES-256 resta la base comprovata e consolidata nelle infrastrutture di rete enterprise OpenVPN e IKEv2.


