نشت IPv6 زمانی اتفاق میافتد که اتصال اینترنت شما تونل رمزنگاری شده VPN را دور زده و ترافیک IPv6 را مستقیماً از طریق ارائهدهنده اینترنت محلی (ISP) شما ارسال کند. این نقص فنی، آدرس IP واقعی شخصی، مکان فیزیکی و درخواستهای آنلاین شما را برای ناظران شبکه فاش میکند، حتی زمانی که رابط VPN شما اتصال امن و فعالی را نمایش میدهد.
زمانی که یک شبکه خصوصی مجازی (VPN) را فعال میکنید، انتظار دارید به طور کامل ناشناس باشید و رمزنگاری غیرقابل نفوذ داشته باشید. اما به دلیل اینکه زیرساخت اینترنت جهانی در مرحله گذار از پروتکلهای قدیمی IPv4 به استانداردهای مدرن IPv6 است، میلیونها کاربر اینترنت از نشت دادههای پنهان و کشفنشده رنج میبرند. در این راهنمای جامع، بررسی میکنیم که چرا نشت IPv6 رخ میدهد، چرا امنیت سایبری شما را تضعیف میکند، چگونه در شصت ثانیه اتصال خود را آزمایش کنید و چگونه SyncVPN به طور خودکار از نشت جلوگیری میکند.
علت اصلی: IPv4 در مقابل IPv6 در شبکههای دوپشته
برای درک علت نشت IPv6، لازم است بدانیم چرا دو نسخه مختلف پروتکل اینترنت امروز به موازات هم کار میکنند:
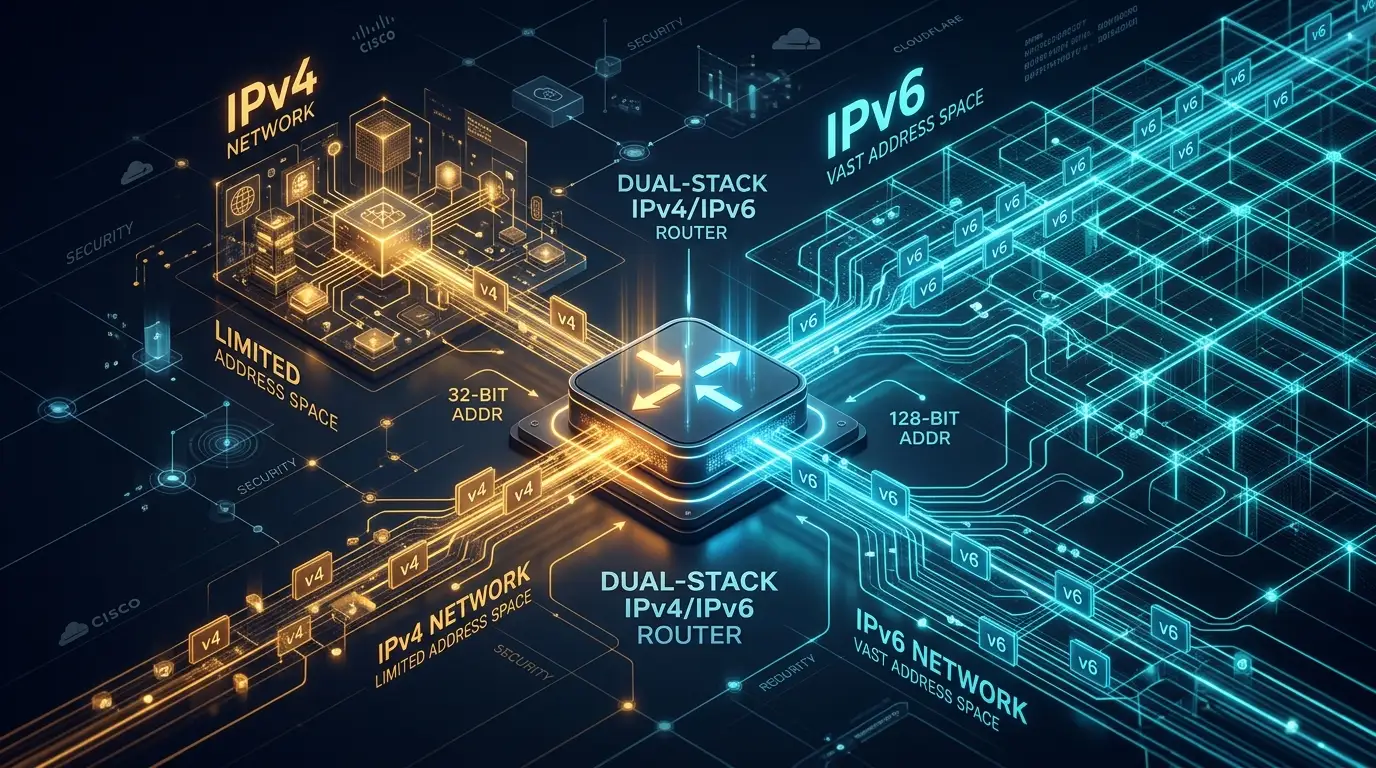
IPv4 (نسخه ۴ پروتکل اینترنت): استاندارد شده در سال ۱۹۸۱، IPv4 از ساختار عددی ۳۲ بیتی استفاده میکند (مانند 198.51.100.1) و حدود ۴.۳ میلیارد آدرس IP منحصر به فرد ارائه میدهد. به دلیل افزایش شدید استفاده از گوشیهای هوشمند، سرورهای ابری و تجهیزات هوشمند خانگی، مخزن جهانی آدرسهای IPv4 تخصیص نیافته کاملاً تمام شده است.
IPv6 (نسخه ۶ پروتکل اینترنت): به عنوان جانشین دائمی و نسل بعدی ساخته شده، IPv6 از ساختار هگزادسیمال ۱۲۸ بیتی استفاده میکند (مانند 2001:0db8:85a3:0000:0000:8a2e:0370:7334) و تقریباً ۳۴۰ آدرس کادریلیون (undecillion) منحصر به فرد ارائه میدهد که منبعی عملاً بیپایان است.
از آنجایی که ارائهدهندگان مخابراتی نمیتوانند میلیاردها دستگاه سختافزاری را یک شبه منتقل کنند، ISPها و سیستمهای عامل مدرن از معماری دوپشته استفاده میکنند. این بدان معناست که روتر Wi-Fi، رایانه شخصی و گوشی هوشمند شما همزمان آدرس IPv4 و IPv6 دریافت میکنند.
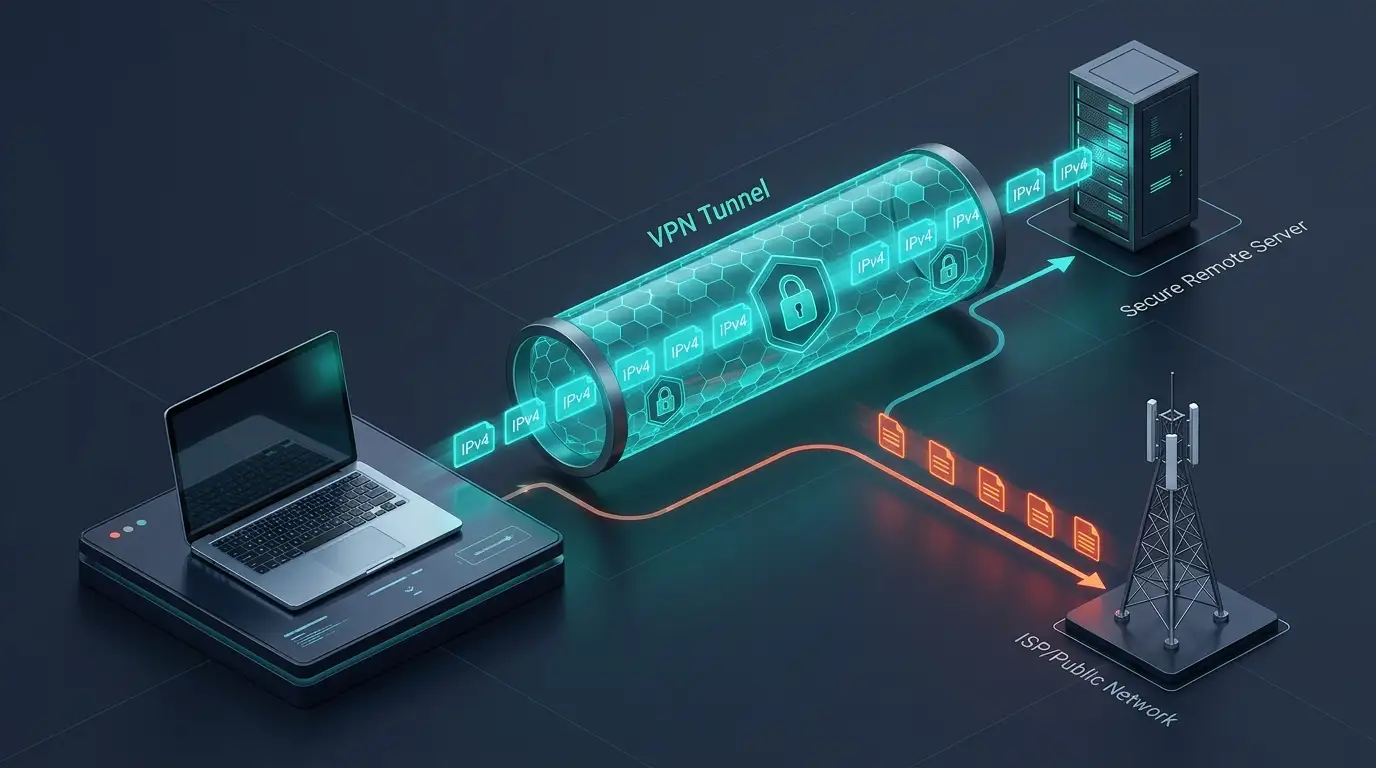
چگونه نشت IPv6 تونل VPN شما را دور میزند
وقتی به VPN متصل میشوید، نرمافزار کلاینت یک تونل رمزنگاری شده بین دستگاه شما و سرور از راه دور ایجاد میکند. اما بسیاری از ارائهدهندگان VPN ساده یا قدیمی جداول مسیریابی خود را فقط برای بستههای داده IPv4 پیکربندی میکنند.
وقتی به یک وبسایت یا برنامه وب پشتیبانیشده از IPv6 مراجعه میکنید:
سیستمهای عامل مدرن (ویندوز، مکاواس، اندروید و iOS) به صورت خودکار اتصال IPv6 را به دلیل کارایی مسیریابی ترجیح میدهند.
اگر کلاینت VPN شما مسیریابی فعال IPv6 یا سرکوب خودکار بستهها را نداشته باشد، سیستم عامل شما تونل رمزنگاری شده را دور زده و درخواست را از طریق اتصال ISP محلی و بدون رمزنگاری ارسال میکند.
سرور مقصد آدرس IPv6 واقعی خانه و مختصات جغرافیایی شما را دریافت میکند و بلافاصله حریم خصوصی شما را نابود میکند.
خطرات پنهان حفظ حریم خصوصی از نشت IPv6
نشت IPv6 حفاظتهای اساسی حریم خصوصی VPN شما را باطل میکند:
۱. افشای دقیق موقعیت جغرافیایی
برخلاف آدرسهای استاندارد IPv4 که معمولاً به هابهای شهری یا مراکز تعویض ISP محدود است، پیشوندهای IPv6 اغلب به سلولهای کوچک شبکههای حومه محلی تقسیم میشوند. یک IPv6 افشا شده میتواند محل دقیق محله شما را با دقت نگرانکنندهای نشان دهد.
۲. ردیابی کامل فعالیت ISP
چون بستههای IPv6 نشتشده تونل رمزنگاری شده را دور میزنند، ISP محلی شما کنترل کامل نامدامنههایی که بازدید میکنید، خدماتی که استفاده میکنید و زمان دقیق جلسات مرورگری شما را دارا میشود.
۳. پروفایلسازی هویتی مداوم
صرافیهای تبلیغات دیجیتال و کارگزاران داده، شناساگرهای منحصر به فرد IPv6 را در وبسایتها ردیابی میکنند. وقتی IPv6 واقعی شما نشت میکند، تحلیلهای شخص ثالث میتواند عادات مرور رمزنگاری شده شما را مستقیماً به هویت واقعی دنیای واقعیتان متصل کند.
مقایسه نشت IPv6، نشت DNS و نشت WebRTC
کاربران اغلب انواع مختلف نشت IP را اشتباه میگیرند. جدول زیر تفاوتهای آنها را نشان میدهد:
نوع نشت | چه چیزی افشا میشود؟ | علت اصلی فنی | اصلاح اصلی |
|---|---|---|---|
نشت IPv6 | آدرس ۱۲۸ بیتی IPv6 واقعی و دروازه ISP محلی شما. | ترافیک شبکه دوپشته که تونل رمزنگاری شده فقط IPv4 را دور میزند. | مسدودسازی خودکار بستههای IPv6 در کلاینت یا تونلزنی بومی IPv6. |
نشت DNS | نامهای دامنه و URLهای وبسایتهایی که بازدید میکنید. | درخواستهایی که از مفسرهای رمزنگاریشده VPN عبور نکرده و به سرورهای DNS پیشفرض ISP میرسند. | استفاده از مفسرهای DNS خصوصی بدون ثبت لاگ و اعمال شده در همه آداپتورها. |
نشت WebRTC | آدرسهای IP عمومی و خصوصی مستقیم داخل مرورگر. | APIهای ارتباطات بلادرنگ مرورگر که به رابطهای شبکه محلی دسترسی دارند. | غیرفعال کردن WebRTC یا استفاده از افزونههای حفظ حریم خصوصی مخصوص. |
گامبهگام: چگونه در ۶۰ ثانیه نشت IPv6 را تست کنیم
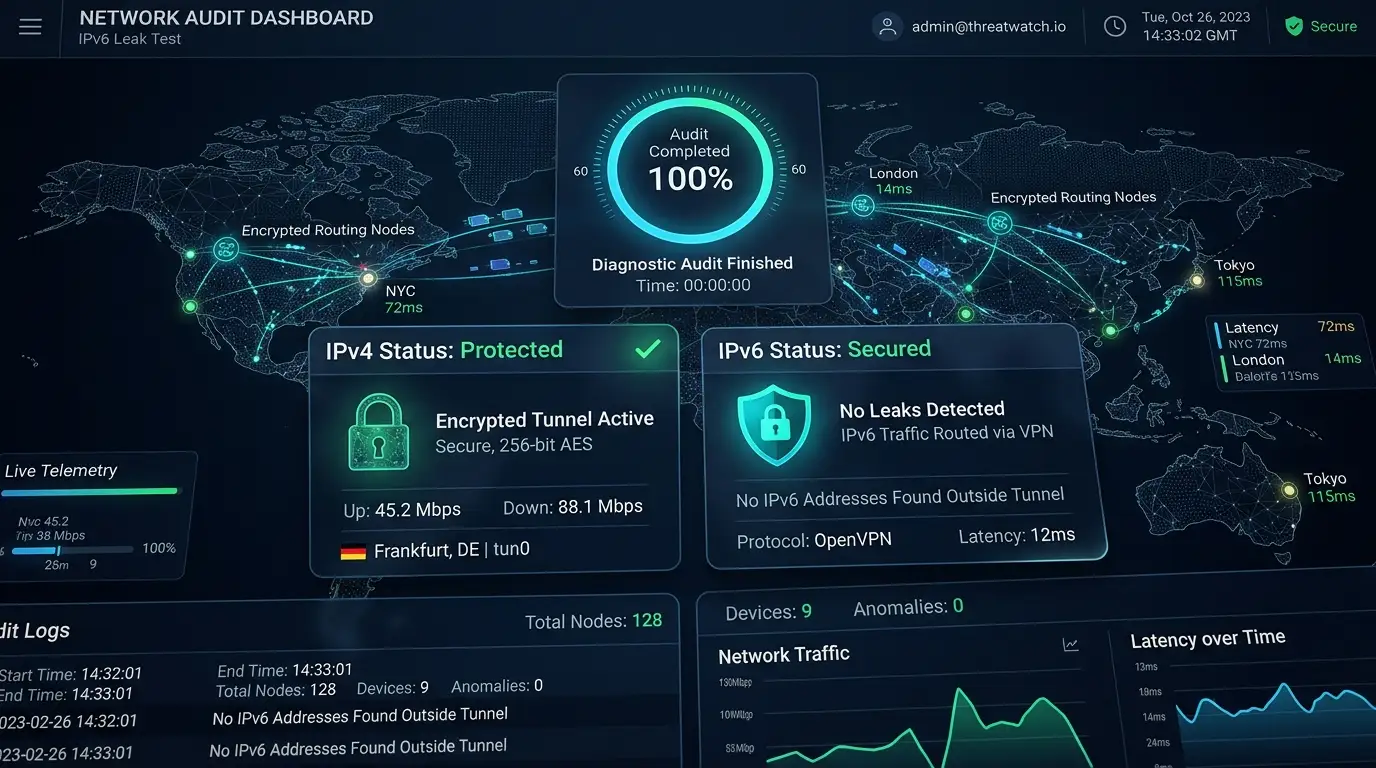
میتوانید با یک ممیزی ساده و سریع بررسی کنید که آیا VPN شما داده نشت میدهد یا خیر:
اتصال بدون حفاظت خود را تست کنید:
VPN خود را قطع کنید. ابزار SyncVPN What Is My IP Address را در مرورگر باز کنید. آدرسهای قابل مشاهده IPv4 و IPv6 خود و نام ISP را یادداشت کنید.به سرور VPN خود متصل شوید:
برنامه VPN خود را اجرا کرده و به سرور دلخواه متصل شوید.ابزار تشخیصی را تازهسازی کنید:
صفحه تست IP را دوباره بارگذاری کنید.نتایج را ارزیابی کنید:
کاملاً محافظت شده: ابزار فقط آدرس IP و نام میزبان سرور VPN را نشان میدهد. بخش IPv6 یا آدرس ایمن IPv6 سرور VPN را نمایش میدهد یا «شناسایی نشده / غیرفعال» را میبینید.
نشت فعال: اگر ابزار همچنان آدرس IPv6 اصلی یا نام ISP مسکونی شما را که در مرحله ۱ مشاهده شده بود نشان دهد، اتصال شما در حال نشت است.
چگونه SyncVPN نشتهای IPv6 را حذف میکند
برخلاف VPNهای سطح پایین یا رقبایی که انتظار دارند کاربران به صورت دستی فایلهای پیچیده روتر را تنظیم کنند، SyncVPN حفاظهای مهندسی چندلایهای را در همه برنامهها اعمال میکند:
فیلترینگ خودکار بستههای IPv6 در سطح کلاینت: در برنامههای استاندارد دسکتاپ و موبایل، SyncVPN قوانین سختگیرانه آداپتور شبکه را اعمال میکند که به طور خودکار ترافیک رمزنگاری نشده IPv6 را هنگام فعال بودن تونل از خروج کارت شبکه فیزیکی جلوگیری میکند.
حفاظت کلید قطعکننده یکپارچه: اگر اتصال شما به طور ناگهانی بر اثر ناپایداری شبکه قطع شود، کلید قطعکننده داخلی ما فوراً همه ترافیک سیستم را متوقف میکند و جلوگیری میکند که بستههای رمزنگاری نشده به ISP نشت کنند.
زیرساخت دوپشته بومی IPv4 و IPv6 در Sync Max: برای کاربران پیشرفته که نیاز به اتصال بومی پایان به پایان IPv6 دارند، طرح SyncVPN Sync Max آیپی اختصاصی در ۲۰ کشور ارائه میدهد با مسیریابی کامل تونل IPv4 و IPv6.
DNS خصوصی بدون ثبت لاگ: همه درخواستهای دامنه فقط از طریق سرورهای DNS رمزنگاریشده اختصاصی ما حل میشوند، که محافظت کامل در برابر نشتهای همزمان DNS را تضمین میکند.
عیبیابی پیشرفته: چگونه به صورت دستی IPv6 را غیرفعال کنیم
اگر از تنظیمات دستی OpenVPN شخص ثالث روی روتر یا سیستم عاملهای قدیمی استفاده میکنید که مسدودسازی نشت خودکار ندارد، میتوانید IPv6 را در ویندوز به صورت دستی غیرفعال کنید:
کلید ویندوز + R را فشار دهید،
ncpa.cplرا تایپ کرده و Enter بزنید تا اتصالات شبکه باز شود.روی آداپتور شبکه فعال خود (Wi-Fi یا اترنت) راستکلیک کرده و Properties را انتخاب کنید.
در فهرست «این اتصال از موارد زیر استفاده میکند»، نسخه اینترنت پروتکل ۶ (TCP/IPv6) را پیدا کنید.
کادر کنار TCP/IPv6 را غیرفعال کنید.
روی OK کلیک کرده و تغییرات را ذخیره کنید، سپس مرورگر را مجدداً راهاندازی کنید.
غیرفعال کردن IPv6 در سطح سیستم عامل از نشتهای IPv6 روی اتصالات دستی مدیریتنشده جلوگیری میکند، اما استفاده از برنامه VPN اختصاصی با حفاظت خودکار نشت توصیه میشود.
پرسشهای متداول (FAQ)
آیا VPN همیشه از نشتهای IPv6 محافظت میکند؟
خیر. سرویسهای VPN رایگان و ارزانقیمت معمولاً فقط ترافیک IPv4 را تونل میکنند و بستههای IPv6 را نادیده میگیرند. برای محافظت کامل باید اطمینان حاصل کنید که VPN شما قابلیت مسدودسازی نشت IPv6 فعال یا تونلزنی دوپشته بومی دارد.
خاموش کردن IPv6 سرعت اینترنتم را کاهش میدهد؟
خیر. اکثر وبسایتها، سرویسهای پخش و پلتفرمهای آنلاین مدرن به خوبی از IPv4 استفاده میکنند. خاموش کردن محلی IPv6 به طور محسوسی سرعت دانلود یا تأخیر روزانه شما را تحت تأثیر قرار نمیدهد.
آیا هکرها میتوانند در نشت IPv6 دادههایم را رهگیری کنند؟
هرچند پروتکلهای مدرن HTTPS محتوای دقیق صفحات وب شما را رمزنگاری میکنند، نشت IPv6 موقعیت جغرافیایی واقعی، هویت ISP و سرورهای راه دوری که با آنها ارتباط دارید را افشا میکند و حریم خصوصی شما را نابود و شما را در معرض پروفایلسازی موقعیتی قرار میدهد.
خلاصه و نکات کلیدی
نشت IPv6 زمانی رخ میدهد که ترافیک شبکه دوپشته تونل رمزنگاری شده را دور میزند و آدرس IP واقعی و مکان فیزیکی شما را افشا میکند.
VPNهای سنتی اغلب ترافیک IPv6 را مدیریت نمیکنند و کاربران را در برابر ردیابی و نظارت ISP آسیبپذیر میگذارند.
شما هر زمان میتوانید امنیت خود را با استفاده از ابزار آنلاین بررسی IP ما ارزیابی کنید.
SyncVPN اتصال شما را به صورت خودکار با فیلتر سطح کلاینت، کلید قطعکننده یکپارچه و زیرساخت دوپشته اختصاصی در طرحهای پریمیوم امن میکند.