وقتی به یک VPN متصل میشوید، ترافیک اینترنت شما مسیر متفاوتی را طی میکند. به جای ارتباط مستقیم با وبسایتها از طریق مسیر معمول شبکهتان، ترافیک پشتیبانی شده ابتدا از طریق یک اتصال رمزگذاری شده به یک سرور VPN سفر میکند.
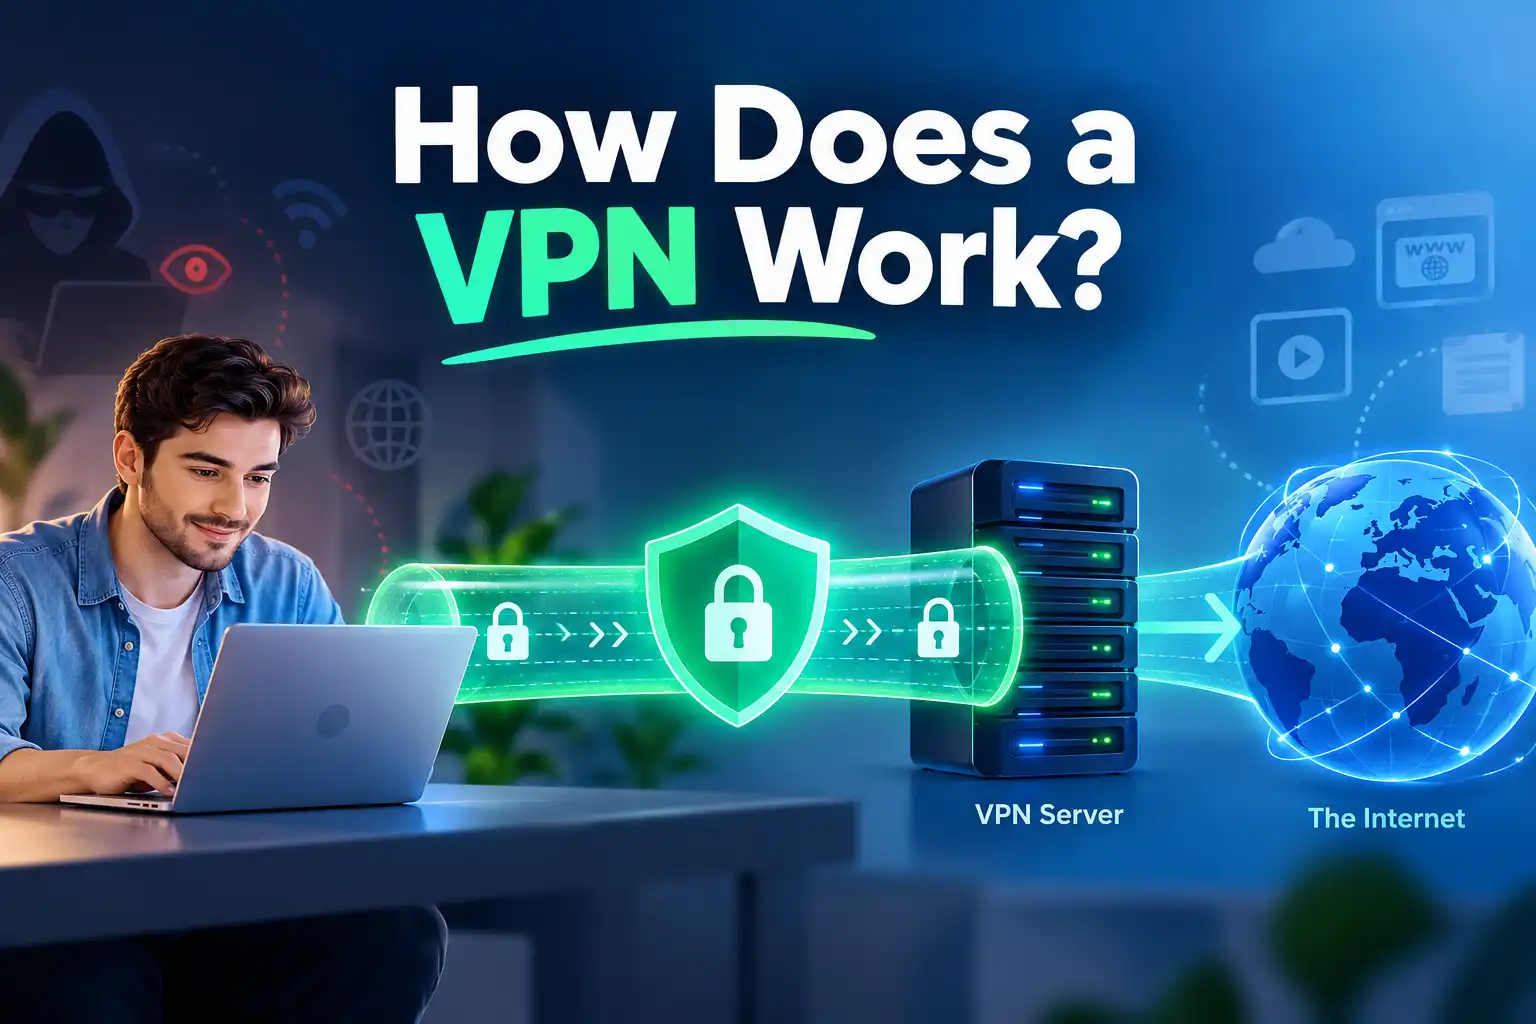
به زبان ساده، یک VPN با ایجاد یک تونل امن بین دستگاه شما و سرور VPN کار میکند. سرور درخواستهای شما را ارسال میکند، بنابراین وبسایتها به طور کلی آدرس IP عمومی آن سرور را میبینند نه آدرس IP معمول شما را. این تونل همچنین مشاهده توانایی ارائهدهنده خدمات اینترنت (ISP) یا اپراتور وایفای محلی شما را از ترافیک داخل آن کاهش میدهد.
یک VPN شما را نامرئی نمیکند و جایگزین امنیت وبسایتها نمیشود. اینها اتفاقاتی هستند که وقتی روی اتصال کلیک میکنید رخ میدهد.
VPN چیست و چه کاری انجام میدهد؟
شبکه خصوصی مجازی (VPN) فناوری است که یک اتصال محافظتشده روی یک شبکه دیگر، مانند اینترنت عمومی ایجاد میکند. خدمات VPN مصرفکننده معمولاً ترافیک شما را از طریق یک سرور تحت مدیریت ارائهدهنده هدایت میکنند.
ضروریات شامل اپلیکیشن VPN، پروتکل VPN و سرور VPN است.
همه برنامهها لزوماً از تونل استفاده نمیکنند.
یک VPN چگونه قدم به قدم کار میکند؟
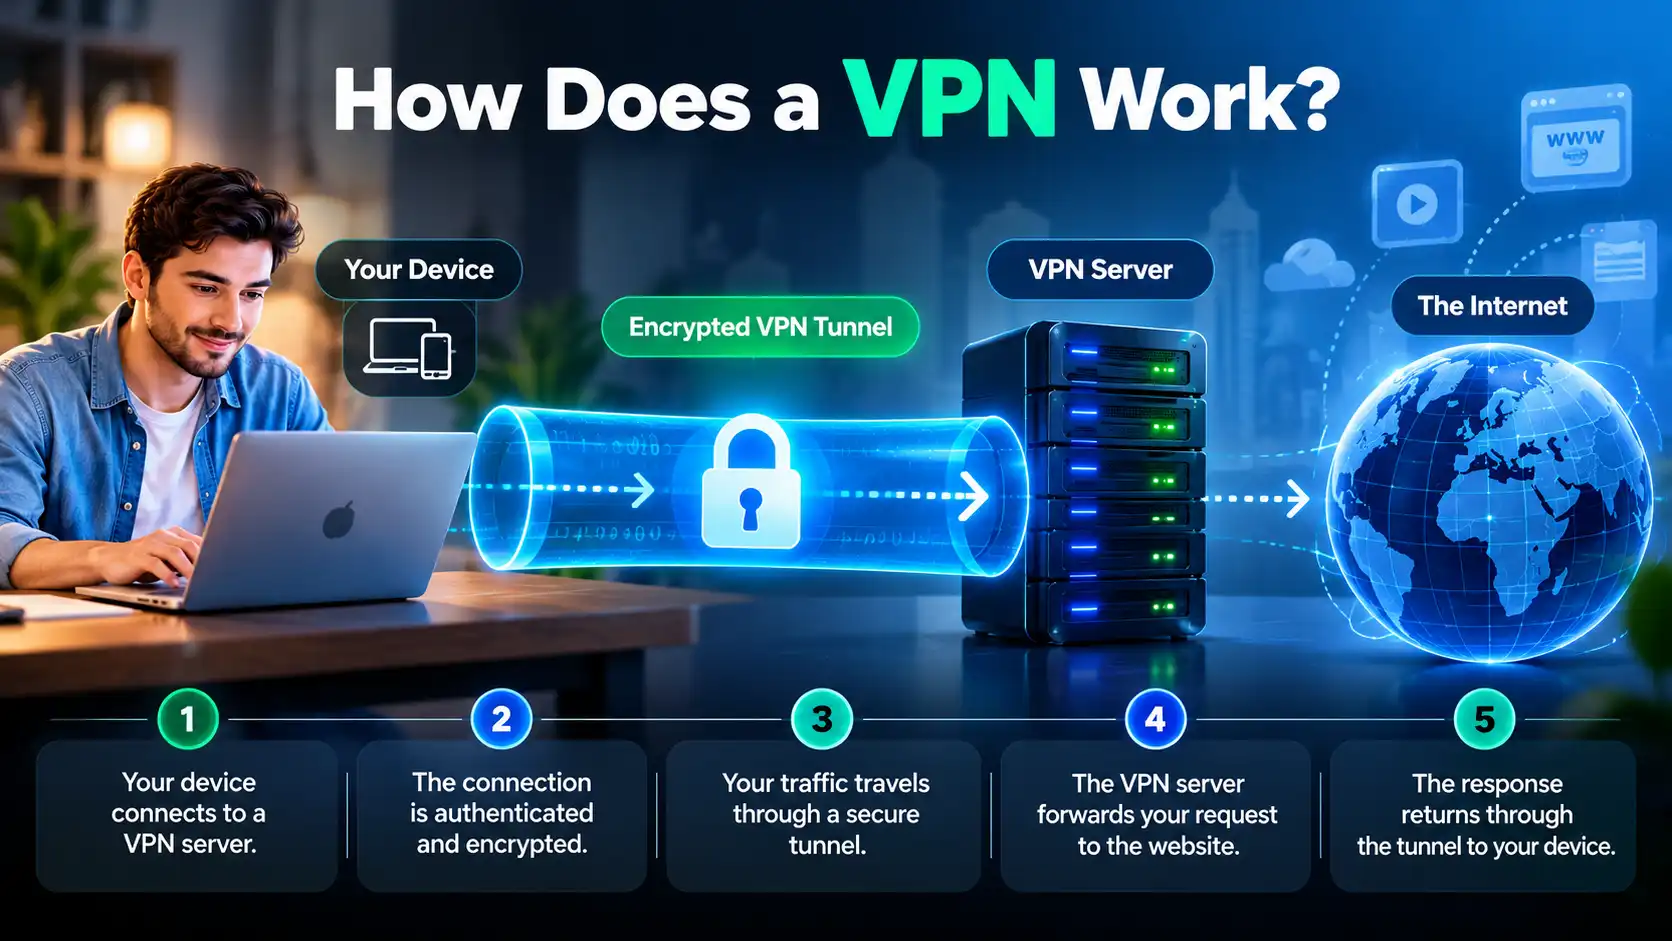
بیایید یک درخواست از مرورگر شما به یک وبسایت و بازگشت آن را دنبال کنیم.
مرحله ۱: دستگاه شما با یک سرور VPN تماس میگیرد
شما برنامه VPN را باز میکنید، سرور موجود را انتخاب کرده و اتصال را شروع میکنید. دستگاه شما با استفاده از دسترسی اینترنت موجود، چه از طریق وایفای خانگی، داده موبایل یا هاتاسپات عمومی، به آن سرور دسترسی پیدا میکند.
ارائهدهنده اینترنت شما هنوز اتصال را حمل میکند اما نمیتواند به طور مستقیم ترافیک به درستی تونل شده را بررسی کند.
مرحله ۲: اتصال احراز هویت میشود
کلاینت و سرور VPN احراز هویت لازم و دست دادن پروتکل را انجام میدهند. این فرایند کمک میکند تا مشخص شود نقاط انتهایی مجاز به برقراری ارتباط هستند و کلیدهای رمزنگاری ایجاد یا توافق میشوند.
این فرایند بین پروتکلهایی مانند WireGuard و OpenVPN متفاوت است.
مرحله ۳: یک تونل رمزگذاری شده برقرار میشود
پس از آماده شدن اتصال امن، نرمافزار VPN بستههای انتخاب شده برای مسیر VPN را رمزگذاری کرده و آنها را برای انتقال به سرور بستهبندی میکند.
این مسیر محافظت شده را مردم تونل VPN مینامند. شبکه محلی میتواند اتصال به سرور VPN را ببیند اما نمیتواند مستقیماً ترافیک تونل شده را بخواند.
مرحله ۴: سرور VPN درخواست شما را ارسال میکند
فرض کنید یک وبسایت را باز میکنید. دستگاه شما ترافیک مربوطه را از طریق تونل ارسال میکند. سرور VPN آن را دریافت میکند، لایه VPN را حذف کرده و درخواست را به سمت مقصد ارسال میکند.
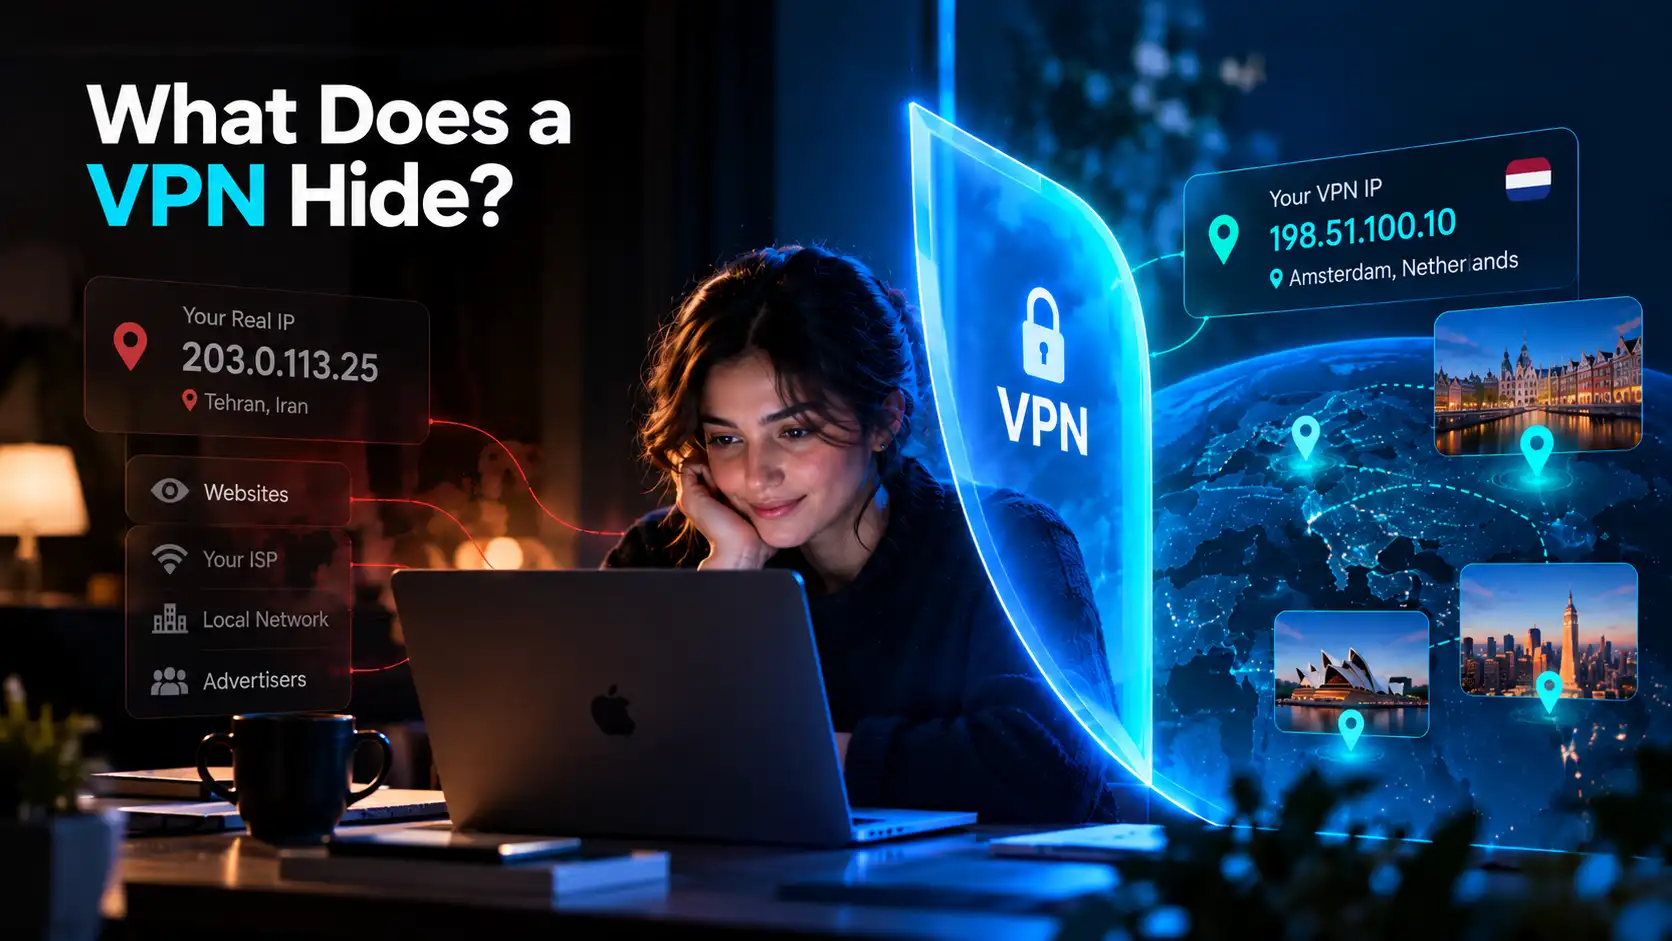
برای این اتصال تونل شده، وبسایت معمولاً آدرس IP عمومی سرور VPN را میبیند. آدرس IP خانه شما معمولاً از آن وبسایت مخفی میماند.
مرحله ۵: پاسخ به دستگاه شما بازگشت داده میشود
وبسایت پاسخ خود را به سرور VPN ارسال میکند. سرور پاسخ را از طریق تونل محافظت شده ارسال میکند و دستگاه شما لایه VPN را رمزگشایی میکند تا مرورگر شما صفحه را نمایش دهد.
این روند برای سایر درخواستهای تونل شده تکرار میشود.
رمزگذاری VPN چگونه کار میکند؟
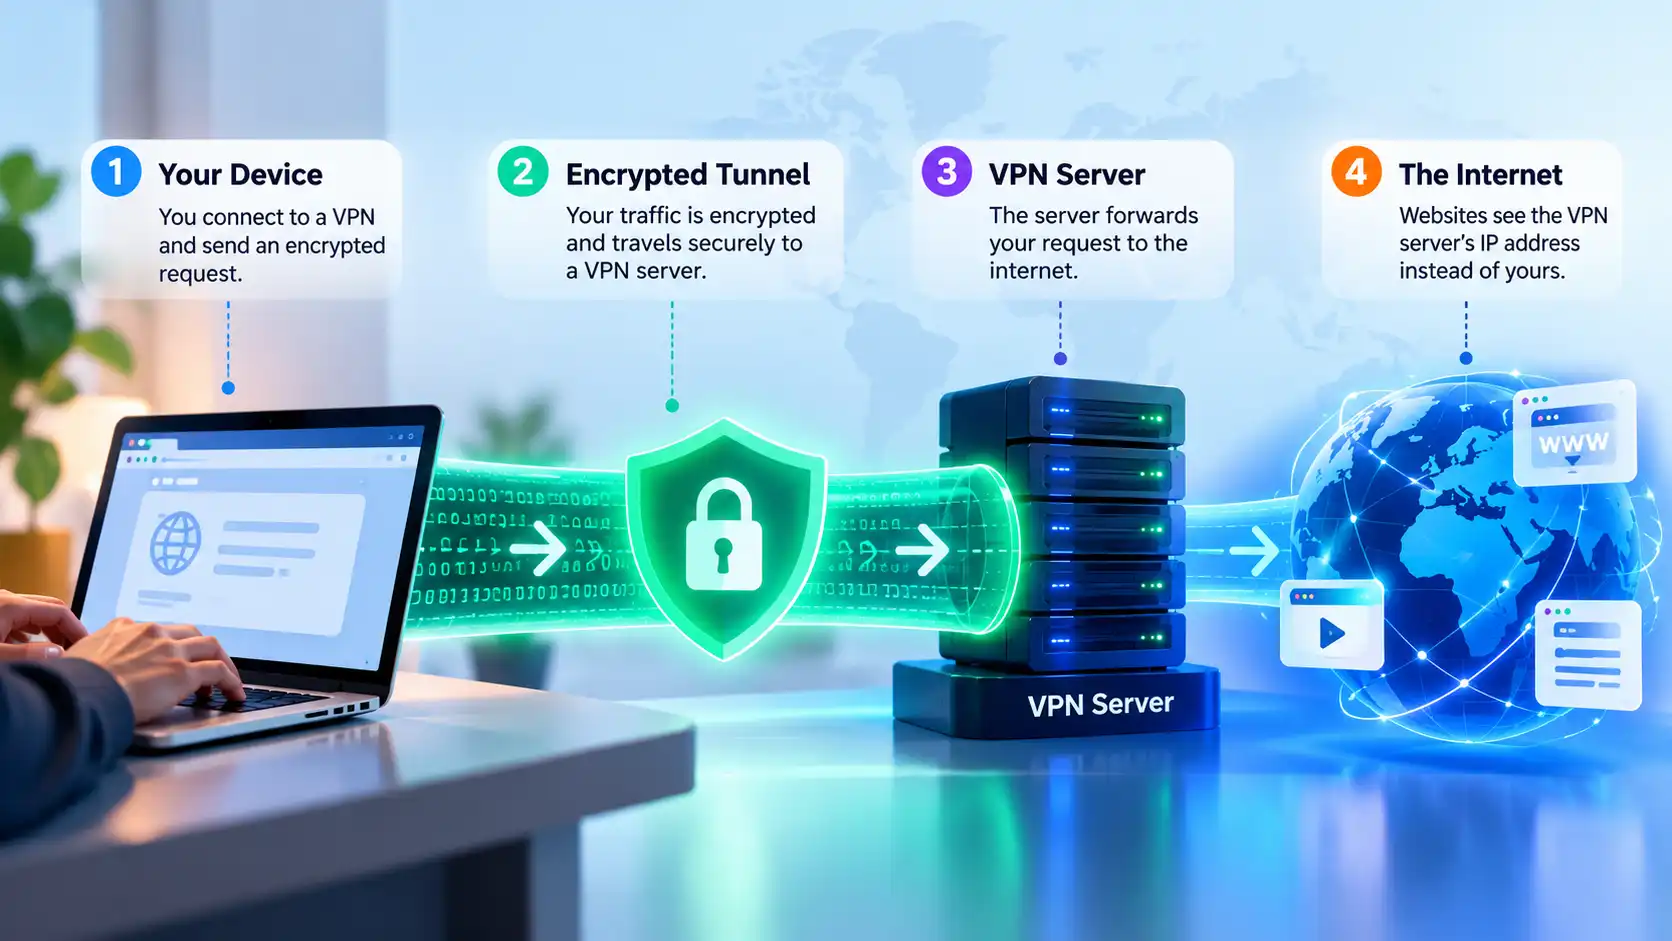
رمزگذاری اطلاعات قابل خواندن را تبدیل به دادههایی میکند که بدون کلید مناسب نمیتوان معنای آنها را فهمید. پروتکلهای VPN از مکانیزمهای رمزنگاری برای محافظت از ترافیک بین دستگاه شما و سرور VPN استفاده میکنند.
این به معنای رمزگذاری تمام مسیر از سرور VPN تا وبسایت نهایی نیست. وقتی ترافیک از تونل VPN خارج میشود، محافظت آن به اتصال مقصد بستگی دارد. HTTPS به درستی پیادهسازی شده ادامه میدهد تا محتوای وبسایت در مسیر باقیمانده محافظت شود.
رمزگذاری همچنین نیازمند منابع پردازشی است.
تونل VPN چیست؟
تونل VPN یک کابل فیزیکی جداگانه نیست. این یک اتصال منطقی است که بستههای شبکه انتخاب شده را در حمل و نقلی محافظت شده بین دو نقطه نهایی حمل میکند.
این تونل کمک میکند تا ناظران بین دستگاه شما و سرور VPN نتوانند مستقیماً محتویات آن را بخوانند. با این حال، آنها ممکن است همچنان متادیتا مانند آدرس سرور VPN، زمانبندی اتصال و حجم داده منتقل شده را مشاهده کنند.
تونل یک بخش از مسیر را محافظت میکند، نه هر تعامل آنلاین.
سرور VPN چگونه آدرس IP شما را مخفی میکند؟
وقتی مستقیماً به یک وبسایت دسترسی دارید، وبسایت معمولاً آدرس IP عمومی شبکه شما را میبیند. وقتی درخواست شما از طریق سرور VPN میرود، معمولاً آدرس IP عمومی آن سرور را میبیند.
آدرس IP اصلی شما همچنان به اتصال زیرین شما اختصاص دارد. VPN آدرسی که مقصد تونل میبیند را تغییر میدهد، نه لزوماً آدرسی که ISP شما اختصاص داده است.
درخواستهای DNS چه میشوند؟
DNS نام دامنه را به آدرس IP تبدیل میکند تا دستگاه شما بتواند وبسایتها را پیدا کند. درخواستهای DNS ممکن است نشان دهند کدام دامنهها هدف دستگاه هستند.
VPN ممکن است درخواستهای DNS را از طریق تونل به مفسری که توسط سرویس VPN انتخاب شده ارسال کند. اما رفتار DNS به برنامه، مرورگر، سیستم عامل و تنظیمات بستگی دارد. برخی مرورگرها از تنظیمات DNS رمزگذاری شده خود استفاده میکنند و درخواستهای نادرست ممکن است از تونل عبور نکنند.
نشت DNS مسیر DNS ناخواسته را نشان میدهد، نه لزوماً IP عمومی شما به یک وبسایت.
تفاوت VPN و HTTPS چیست؟
رمزگذاری VPN و HTTPS مشکلات مرتبط اما متفاوتی را حل میکنند.
محافظت | VPN | HTTPS |
|---|---|---|
اتصال محافظت شده | دستگاه به سرور VPN | مرورگر یا برنامه به وبسایت یا سرویس |
هدف اصلی | محافظت از ترافیک تونل شده در برابر مشاهدهکنندگان محلی و تغییر مسیر خروجی | محافظت ارتباط با سرویس مقصد |
آنچه وبسایت میبیند | معمولاً IP عمومی سرور VPN | IP عمومی متصل شونده، چه VPN و چه معمولی |
محافظت در برابر فیشینگ | بهصورت خودکار خیر | بهصورت خودکار خیر |
یک وبسایت HTTPS بهدرستی امن شده محتوای نشست شما را حتی بدون VPN محافظت میکند. استفاده از هر دو میتواند محافظت مکمل فراهم کند: HTTPS برای اتصال به وبسایت و VPN برای مسیر تا سرور آن.
چه کسانی میتوانند فعالیت شما را با VPN ببینند؟
جواب به کسی وابسته است که مشاهده میکند و اینکه آیا ترافیک واقعاً وارد تونل شده است یا خیر.
ناظر | آنچه ممکن است قابل مشاهده باشد |
|---|---|
ISP یا اپراتور وایفای عمومی | آدرس سرور VPN، زمانبندی اتصال، حجم داده |
وبسایت یا برنامه | IP خروجی VPN، اقدامات شما در آن سرویس، شناسههای حساب و کوکیها |
ارائهدهنده VPN | اطلاعات لازم برای راهاندازی اتصال و احتمالا متادیتای مقصد، بسته به طراحی و سیاستها |
کسی که دستگاه شما را مدیریت میکند | فعالیت جمعآوری شده از طریق مدیریت دستگاه یا نرمافزار نظارت نصب شده |
یک VPN بخشی از اعتماد را از ISP شما به ارائهدهنده VPN منتقل میکند؛ اما ورودها یا کوکیها را پاک نمیکند.
پروتکلهای VPN چگونه بر اتصال تأثیر میگذارند؟
یک پروتکل VPN تعریف میکند که چگونه تونل امن مذاکره میشود و چگونه ترافیک آن منتقل میشود.
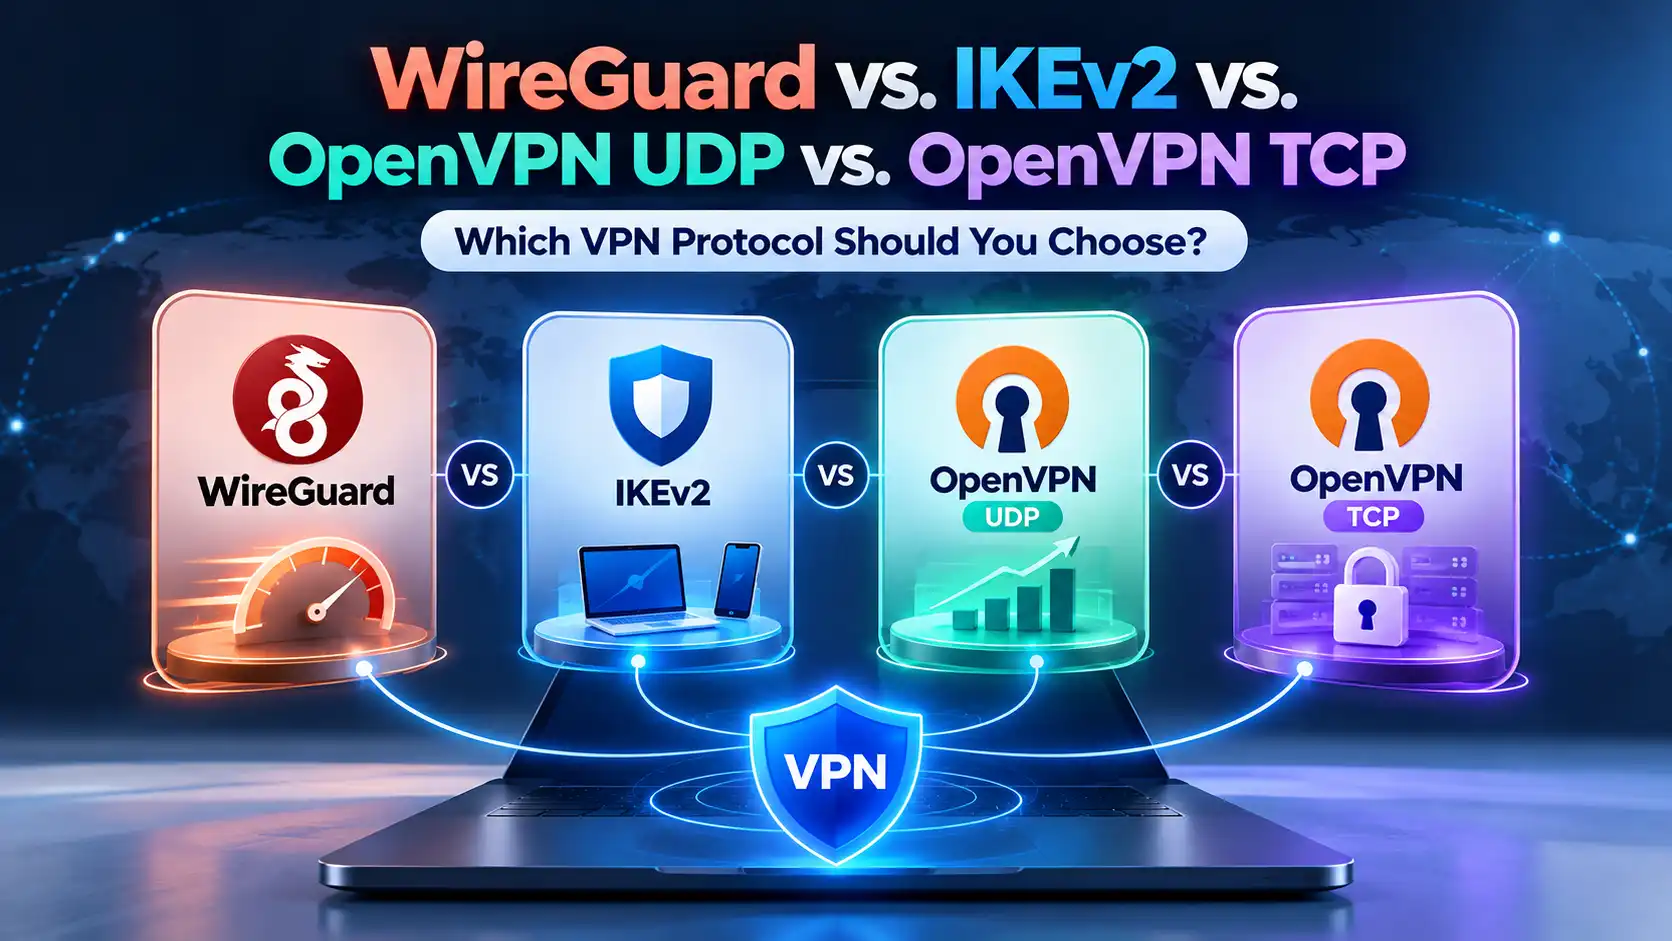
WireGuard برای کارایی طراحی شده و از اجزای رمزنگاری مدرن استفاده میکند. OpenVPN UDP جایگزینی بالغ است که اغلب عملکرد خوبی ارائه میدهد. OpenVPN TCP ممکن است در شبکههایی که UDP را محدود میکنند، کمک کند اگرچه انتقال TCP میتواند سربار اضافه کند.
عملکرد با فاصله سرور، تراکم شبکه و قابلیتهای دستگاه متفاوت است. برای جزئیات بیشتر، مقایسه پروتکل SyncVPN را ببینید.
وقتی VPN قطع میشود چه اتفاقی میافتد؟
اگر تونل قطع شود، دستگاه شما شاید دوباره ترافیک را از طریق اتصال شبکه معمولی ارسال کند. این ممکن است آدرس IP عمومی معمول شما را برای سرویسهایی که پس از قطع اتصال تماس گرفتهاند، آشکار کند.
کلید قطع کن (Kill Switch) وقتی موجود و به درستی فعال باشد، طراحی شده تا ترافیک تحت تأثیر را هنگامی که اتصال VPN مورد نیاز در دسترس نیست، مسدود کند. رفتار آن به برنامه، پلتفرم و تنظیمات بستگی دارد؛ ممکن است همه شرایط راهاندازی یا خاموش شدن را پوشش ندهد.
اتصال مجدد خودکار سعی میکند VPN را بازیابی کند اما خودش تضمینی برای مسدود کردن ترافیک نیست.
آیا VPN تمام ترافیک اینترنت شما را محافظت میکند؟
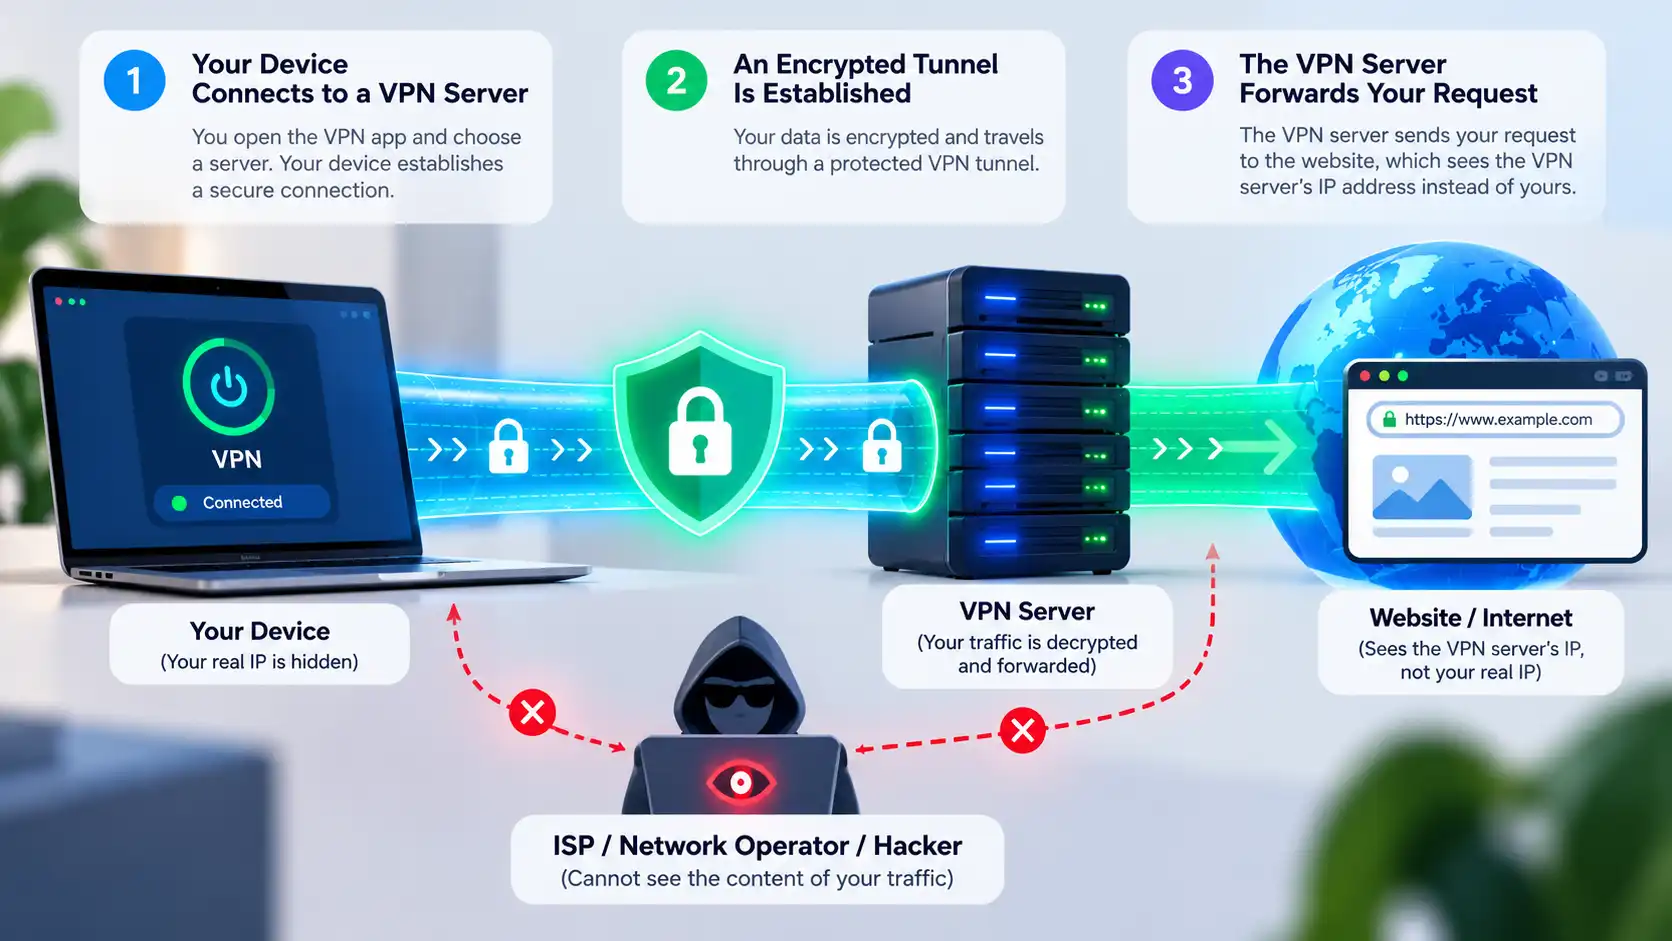
نه لزوماً. مسیردهی تقسیم شده میتواند عمدی برخی برنامهها یا مقصدها را خارج از VPN بفرستد. همچنین برخی ترافیک ممکن است به دلیل رفتار پلتفرم یا مشکلات پیکربندی مسیرهای متفاوتی را دنبال کند.
یک VPN از فیشینگ، بدافزار، ردیابی حساب یا دسترسی مبتنی بر مجوز مکان جلوگیری نمیکند. همچنان از احراز هویت قوی و بهروزرسانیها استفاده کنید.
چگونه میتوان بررسی کرد که VPN شما کار میکند؟
قبل از اتصال، آدرس IP عمومی خود را بررسی کنید.
به یک سرور VPN متصل شوید و منتظر تأیید اتصال توسط برنامه بمانید.
دوباره آدرس IP عمومی را بررسی کنید. ترافیک استفادهکننده از تونل باید معمولاً آدرس خروجی VPN را نشان دهد نه آدرس اصلی شما را.
اگر لازم است، آزمایشهای DNS و WebRTC را بررسی کنید و ببینید آیا مسیردهی تقسیم شده برنامه مورد آزمایش شما را مستثنی کرده است یا خیر.
یک بررسی آدرس IP در مرورگر نمیتواند حفاظت یا ناشناسی کامل را ثابت کند.
SyncVPN چگونه کار میکند؟
با SyncVPN، شما سرور موجود را انتخاب کرده و با تنظیمات پروتکل پشتیبانی شده برنامه متصل میشوید. رابط کاربری که در راهنماهای موجود SyncVPN توضیح داده شده شامل گزینههای هوشمند، WireGuard، OpenVPN UDP و OpenVPN TCP است؛ دسترسی ممکن است بسته به پلتفرم و نسخه متفاوت باشد.
پس از اتصال، میتوانید آدرس IP عمومی قابل مشاهده خود را برای تأیید مسیری که مرورگرتان استفاده میکند، مقایسه کنید. اگر از کلید قطع کن یا مسیردهی تقسیم شده استفاده میکنید، بررسی کنید که چگونه این تنظیمات بر قطع اتصال و ترافیک استثنا شده تأثیر میگذارند.
برای مراحل خاص دستگاه، از مرکز پشتیبانی SyncVPN استفاده کنید.
سؤالات متداول
آیا VPN همه چیز را رمزگذاری میکند؟
VPN ترافیکی را رمزگذاری میکند که از تونل آن بین دستگاه شما و سرورش عبور میکند. تضمینی وجود ندارد که هر برنامهای شامل شود یا جایگزین رمزگذاری استفاده شده توسط وبسایتها شود.
آیا ISP من میتواند ببیند که من از VPN استفاده میکنم؟
به طور کلی، بله. معمولاً ISP شما میتواند اتصال به سرور VPN را ببیند، به همراه زمانبندی و حجم داده، اما نه مقصدهایی که داخل تونل به درستی عمل میکنند.
آیا VPN تاریخچه مرور من را مخفی میکند؟
میتواند دید ISP به مقصدهای تونل شده را کاهش دهد. تاریخچه مرور ذخیره شده روی دستگاه یا جستجوهای مرتبط با حساب را پاک نمیکند.
آیا VPN من را ناشناس میکند؟
خیر. وبسایتها هنوز میتوانند ورودها، کوکیها، اثر انگشت مرورگر و اطلاعات ارائهشده شما را تشخیص دهند.
آیا VPN سرعت اینترنت را کند میکند؟
ممکن است. رمزگذاری، فاصله سرور و مسیریابی میتوانند سربار اضافه کنند. تأثیر بسته به شبکه و پروتکل متفاوت است و گاهی کم است.
آیا میتوانم از VPN در وایفای عمومی استفاده کنم؟
بله. VPN میتواند آنچه شبکه محلی درباره ترافیک تونل شده شما میبیند را کاهش دهد. همچنان از HTTPS استفاده کنید و از صفحات ورود یا دانلودهای مشکوک پرهیز کنید.
افکار نهایی
یک VPN با ایجاد مسیر رمزگذاری شده از دستگاه شما به یک سرور VPN کار میکند که درخواستها را ارسال کرده و معمولاً آدرس IP عمومی خود را جایگزین آدرس شما در مقصد میکند.
دانستن مبدا و مقصد تونل و اینکه کدام اطلاعات قابل مشاهده باقی میمانند، به شما کمک میکند SyncVPN را با انتظارات واقعبینانه در مورد حریم خصوصی استفاده کنید.