
Η κρυπτογράφηση AES-256 είναι ένας κρυπτογραφικός κώδικας στρατιωτικού επιπέδου που ανακατεύει ψηφιακά δεδομένα χρησιμοποιώντας ένα κλειδί 256-bit, καθιστώντας μαθηματικά αδύνατη την αποκρυπτογράφηση μέσω επιθέσεων brute-force με τη σύγχρονη υπολογιστική ισχύ. Τα Εικονικά Ιδιωτικά Δίκτυα (Virtual Private Networks) βασίζονται στο AES-256 για να θωρακίσουν την κίνηση στο διαδίκτυο από παρακολούθηση από τον ISP, κυβερνητική παρεμβολή και κακόβουλους παγιδευτές πακέτων, μετατρέποντας τις ευαίσθητες επικοινωνίες σε αδιάσπαστο κρυπτοκείμενο πριν φύγουν από τη συσκευή σας.
Όποτε περιηγείστε στο διαδίκτυο μέσω δημόσιου Wi-Fi, πραγματοποιείτε συναλλαγές ηλεκτρονικής τραπεζικής ή συνδέεστε σε εμπιστευτικές επιχειρησιακές υποδομές, τα πακέτα δικτύου σας περνούν από δεκάδες ενδιάμεσους διακόπτες και δρομολογητές. Χωρίς ισχυρή κρυπτογραφική συσκευασία, κάθε URL που επισκέπτεστε και κάθε μη κρυπτογραφημένο διαπιστευτήριο που υποβάλλετε παραμένει ορατό σε τρίτους. Η κατανόηση του πώς λειτουργεί το AES-256, γιατί αποτελεί το αδιαμφισβήτητο πρότυπο χρυσού στην κυβερνοασφάλεια και πώς οι μοντέρνες αρχιτεκτονικές VPN το εφαρμόζουν χωρίς να υποβαθμίζουν την απόδοση του διαδικτύου είναι βασική για την αξιολόγηση της ψηφιακής σας ιδιωτικότητας.
Τα Μαθηματικά της Αδιάσπαστης Ασφάλειας: Πώς Λειτουργεί το AES-256
Το Πρότυπο Προηγμένης Κρυπτογράφησης (AES) καθιερώθηκε το 2001 από το Εθνικό Ινστιτούτο Προτύπων και Τεχνολογίας των ΗΠΑ (NIST) για να αντικαταστήσει το παλαιό Πρότυπο Κρυπτογράφησης Δεδομένων (DES). Επιλέχθηκε μέσω ενός διαφανούς πενταετούς κρυπτογραφικού διαγωνισμού, με τον υποκείμενο κώδικα Rijndael να έχει σχεδιαστεί από τους Βέλγους κρυπτογράφους Vincent Rijmen και Joan Daemen.
Το AES είναι συμμετρικός μπλοκ κρυπτογράφος. «Συμμετρικός» σημαίνει ότι το ίδιο κλειδί κρυπτογράφησης χρησιμοποιείται για την κρυπτογράφηση των δεδομένων σε κρυπτοκείμενο και την αποκρυπτογράφηση πίσω σε απλό κείμενο. «Μπλοκ κρυπτογράφος» σημαίνει ότι αντί να κρυπτογραφεί τα δεδομένα bit προς bit, το AES ομαδοποιεί μη κρυπτογραφημένα δεδομένα σε σταθερά μπλοκ των 128 bits (16 bytes).
Οι 14 Γύροι Μετασχηματισμού
Για να μετατραπεί το κατανοητό απλό κείμενο σε ακατανόητο θόρυβο, το AES-256 υποβάλλει κάθε μπλοκ των 128-bit σε 14 διαδοχικούς γύρους μαθηματικής μετάθεσης. Ενώ το AES-128 χρησιμοποιεί 10 γύρους και το AES-192 12 γύρους, το AES-256 εκτελεί τους μέγιστους 14, παρέχοντας ένα εξαιρετικό απόθεμα ασφαλείας. Κάθε γύρος περιλαμβάνει τέσσερις διακεκριμένες κρυπτογραφικές λειτουργίες:
SubBytes: Μια μη-γραμμική φάση υποκατάστασης όπου κάθε byte αντικαθίσταται με άλλο byte σύμφωνα με έναν προκαθορισμένο κρυπτογραφικό πίνακα αναζήτησης (S-box), αποτρέποντας άμεση μαθηματική συσχέτιση.
ShiftRows: Ένα βήμα ανάθεσης όπου οι γραμμές του πίνακα κατάστασης 4x4 μετατοπίζονται κυκλικά κατά συγκεκριμένες μεταθέσεις, διασκορπίζοντας τα δεδομένα ανά στήλες.
MixColumns: Μια γραμμική μετατροπή που αναμιγνύει τα τέσσερα bytes κάθε στήλης χρησιμοποιώντας πολλαπλασιασμό μήτρας modulo, εξασφαλίζοντας υψηλή διάχυση σε όλο το μπλοκ.
AddRoundKey: Το μπλοκ κατάστασης συνδυάζεται με ένα μοναδικό υπο-κλειδί γύρου, παράγεται από το κύριο κλειδί 256-bit μέσω λειτουργίας bitwise XOR.
Αυτή η σχεδίαση πολλαπλών γύρων παράγει ένα φαινόμενο χιονοστιβάδας: η αλλαγή ενός μόνο bit στο αρχικό απλό κείμενο μεταβάλλει πάνω από το 50% των bits στο τελικό κρυπτοκείμενο, κρύβοντας πλήρως τις δομικές του μορφές.
Γιατί οι Επιθέσεις Brute-Force Είναι Φυσικά Αδύνατες
Ένα κλειδί 256-bit επιτρέπει 2^256 μοναδικούς συνδυασμούς κλειδιών, που αντιστοιχούν περίπου σε 1,1579 x 10^77 δυνατότητες. Για να κατανοήσετε το μέγεθος αυτού του αριθμού:
Μετρική | Επιστημονική Κλίμακα | Πραγματικό Πλαίσιο |
|---|---|---|
Εκτιμώμενα Άτομα στο Παρατηρήσιμο Σύμπαν | ~10^80 | Βασικά φυσικά σωματίδια που υπάρχουν |
Συνδυασμοί Κλειδιών AES-256 | ~1,15 x 10^77 | Συνολικοί κρυπτογραφικοί συνδυασμοί προς δοκιμή |
Συνολική Ισχύς 500 Κορυφαίων Υπερυπολογιστών | ~10^18 εργασίες/δευτερόλεπτο | Συσσωρευμένη παγκόσμια ισχύς υψηλής απόδοσης υπολογιστών |
Χρόνος Απαραίτητος για Brute-Force AES-256 | Δισεκατομμύρια Χρόνια | Υπερβαίνει το αναμενόμενο προσδόκιμο ζωής του ηλιακού μας συστήματος |
Ακόμη και αν όλοι οι υπολογιστές στη Γη ενώνονταν σε έναν ενιαίο υπερυπολογιστικό σύμπλεγμα ικανοποιητικό να δοκιμάζει δισεκατομμύρια κλειδιά το δευτερόλεπτο, η δοκιμή ουσιαστικού μέρους του χώρου κλειδιών AES-256 θα απαιτούσε περισσότερη ενέργεια απ’ όση ο ήλιος θα εκπέμψει σε όλη τη διάρκεια ζωής του.
Γιατί τα VPN Εξαρτώνται από το AES-256 για την Ασφάλεια των Σήραγγών
Ένα Εικονικό Ιδιωτικό Δίκτυο δημιουργεί ένα προστατευμένο κανάλι επικοινωνίας μέσω ενός ανασφαλούς δημόσιου δικτύου. Το AES-256 λειτουργεί ως το μαθηματικό θησαυροφυλάκιο γύρω από τα δεδομένα που διακινούνται μέσω αυτής της σήραγγας.
1. Εξουδετέρωση Τηλεμετρίας ISP και Επιθεώρησης Πακέτων
Οι Πάροχοι Υπηρεσιών Διαδικτύου συνήθως παρακολουθούν τα μοτίβα κίνησης των χρηστών, καταγράφοντας τα ονόματα επισκεπτόμενων τομέων, μη κρυπτογραφημένα δεδομένα και διάρκεια συνεδριών. Πολλοί χρησιμοποιούν Επεξεργασία Βαθιών Πακέτων (DPI) για να επιβλέπουν δραστηριότητες, να μειώνουν τις υψηλές ταχύτητες ή να εκμεταλλεύονται συνολικά προφίλ περιήγησης.
Όταν η συσκευή σας δρομολογεί την κυκλοφορία μέσω ενός παρόχου όπως το SyncVPN, το AES-256 κρυπτογραφεί το περιεχόμενο πριν φτάσει στην τοπική διεπαφή δικτύου. Ο ISP βλέπει μόνο μια κρυπτογραφημένη ροή δεδομένων μεταξύ του δρομολογητή σας και ενός ασφαλούς κόμβου του VPN. Οι ιστοσελίδες που ανοίγετε, τα αρχεία που μεταφέρετε και τα αιτήματα που κάνετε παραμένουν αδιάβαστα.
2. Εξάλειψη Επιθέσεων Man-in-the-Middle σε Δημόσιο Wi-Fi
Τα δημόσια δίκτυα Wi-Fi σε αεροδρόμια, ξενοδοχεία και καφετέριες συχνά στερούνται βασικής απομόνωσης πελατών, εκθέτοντας τους χρήστες σε κακόβουλα δίκτυα (evil-twin), παραπλανητική διεύθυνση ARP και παγίδευση πακέτων. Οι κυβερνοεγκληματίες στο ίδιο τοπικό υποδίκτυο μπορούν να παγιδεύσουν πακέτα μετάδοσης για να συλλέξουν cookies και tokens ταυτότητας. Η κρυπτογράφηση όλων των εξερχόμενων πακέτων μέσα σε μια σήραγγα AES-256 καθιστά τα παγιδευμένα πακέτα άσχετα και ανήμπορα να διαβαστούν, εξουδετερώνοντας προσπάθειες υποκλοπής σε μη αξιόπιστα δίκτυα.
3. Διατήρηση Απόλυτης Μυστικότητας (Forward Secrecy)
Οι κορυφαίες υλοποιήσεις VPN συνδυάζουν την συμμετρική κρυπτογράφηση AES-256 με μηχανισμούς προσωρινής ανταλλαγής κλειδιών όπως Diffie-Hellman ή Ελλειπτική Καμπύλη (ECDH). Αυτή η αρχιτεκτονική καθιερώνει την Τέλεια Απόλυτη Μυστικότητα (Perfect Forward Secrecy - PFS), δημιουργώντας κάθε λίγα λεπτά ή με κάθε αποσύνδεση καινούργιο προσωρινό συμμετρικό κλειδί συνεδρίας. Ακόμη και αν ένα κλειδί συνεδρίας υποκλαπεί θεωρητικά, οι προηγούμενες και μελλοντικές συνεδρίες παραμένουν κρυπτογραφημένες και μη αποκρυπτογραφήσιμες.
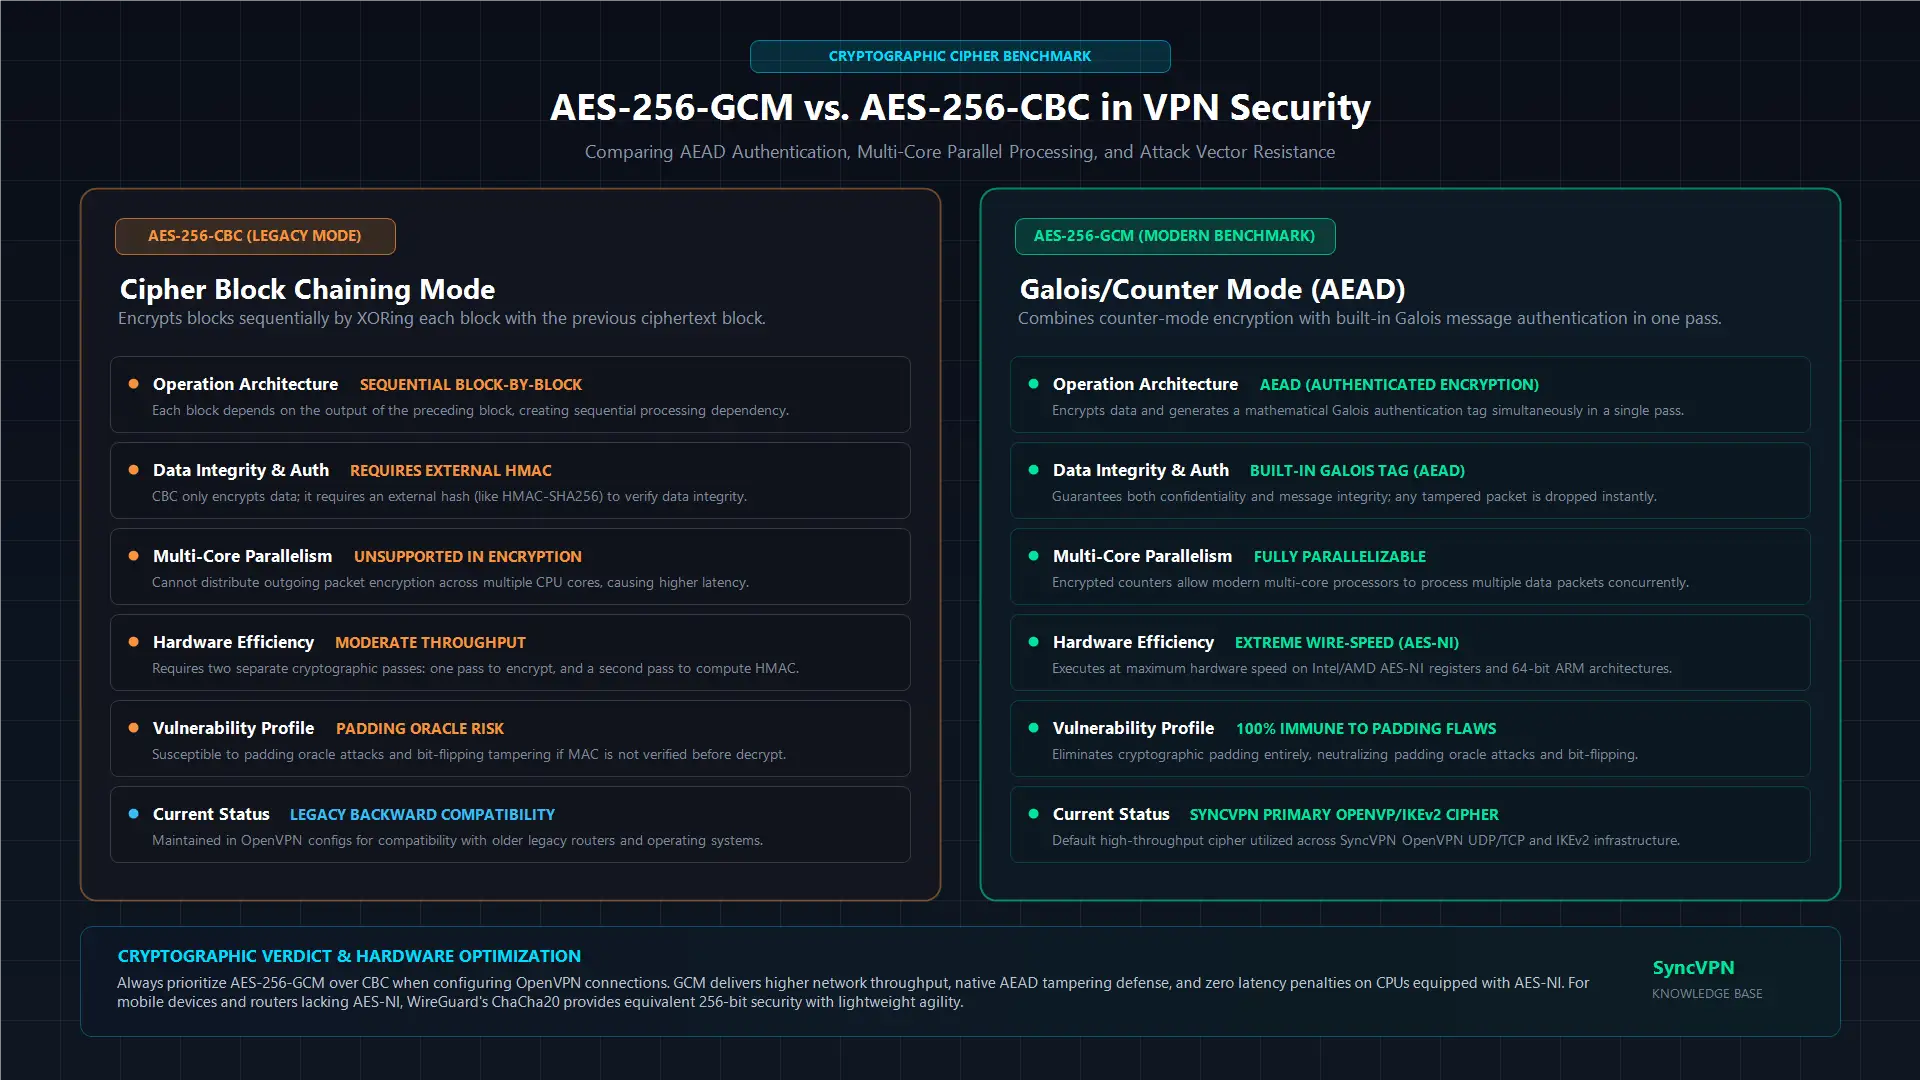
AES-256-GCM vs. AES-256-CBC: Γιατί Μετράει η Λειτουργία Κρυπτογράφησης
Το να λέμε ότι ένα VPN χρησιμοποιεί «AES-256» είναι μόνο το μισό της εξίσωσης. Η λειτουργία κρυπτογράφησης καθορίζει πώς ο κώδικας χειρίζεται πολλαπλά μπλοκ δεδομένων και επαληθεύει την εγκυρότητα πακέτων. Οι δύο πιο διαδεδομένες λειτουργίες στα VPN είναι η CBC και η GCM.
Αρχιτεκτονικό Χαρακτηριστικό | AES-256-CBC (Cipher Block Chaining) | AES-256-GCM (Galois/Counter Mode) |
|---|---|---|
Τύπος Λειτουργίας | Μόνο κρυπτογράφηση (απαιτεί ξεχωριστό HMAC) | Πιστοποιημένη Κρυπτογράφηση (με AEAD ενσωματωμένο) |
Παράλληλη Επεξεργασία | Τεταρτολογική μόνο (αργότερο σε πολυπύρηνους CPUs) | Πλήρως παράλληλο (μέγιστο throughput) |
Υπολογιστική Ταχύτητα | Μέτρια | Εξαιρετικά γρήγορη |
Επαλήθευση Ακεραιότητας | Απαιτεί εξωτερικό hash (π.χ. HMAC-SHA256) | Ενσωματωμένη ετικέτα αυθεντικοποίησης Galois |
Προφίλ Ευπάθειας | Ευάλωτο σε επιθέσεις padding oracle αν ρυθμιστεί λανθασμένα | Ανθεκτικό σε επιθέσεις που βασίζονται σε padding |
Σύσταση Βιομηχανίας | Παλιό πρότυπο | Σύγχρονο πρότυπο βιομηχανίας |
Στη λειτουργία AES-CBC, κάθε μπλοκ απλού κειμένου συγκρούεται (XOR) με το προηγούμενο κρυπτοκείμενο μπλοκ πριν την κρυπτογράφηση. Η CBC δεν επαληθεύει εγγενώς την ακεραιότητα των δεδομένων· χρειάζεται μια δευτερεύουσα κρυπτογραφική συνάρτηση κατακερματισμού (όπως το HMAC-SHA256) για να βεβαιώσει ότι το πακέτο δεν έχει αλλοιωθεί κατά τη μετάδοση.
Τα σύγχρονα πρωτόκολλα προτιμούν το AES-256-GCM επειδή παρέχει Πιστοποιημένη Κρυπτογράφηση με Συναφή Δεδομένα (AEAD). Η GCM κρυπτογραφεί δεδομένα χρησιμοποιώντας έναν μετρητή ενώ ταυτόχρονα παράγει ετικέτα αυθεντικοποίησης μέσω πολλαπλασιασμού πεδίου Galois. Επειδή η GCM επιτρέπει την παράλληλη επεξεργασία πολλαπλών μπλοκ δεδομένων σε σύγχρονους πολυπύρηνους επεξεργαστές, προσφέρει σημαντικά υψηλότερο ρυθμό μεταφοράς και χαμηλότερη καθυστέρηση, ενώ εξαλείφει ευπάθειες σε επιθέσεις padding oracle.
Κρατάει το AES-256 την Ταχύτητα του Διαδικτύου; Ο Ρόλος του AES-NI
Μια κοινή παρανόηση είναι ότι η εκτέλεση ενός εντατικού 14-γύρου κρυπτογράφηση πρέπει να φρενάρει τις ευρυζωνικές ταχύτητες. Παρόλο που το κρυπτογραφικό φορτίο προσθέτει μικροσκοπικές καθυστερήσεις, το σύγχρονο υλικό έχει ουσιαστικά εξαλείψει αυτή την ποινή μέσω εξειδικευμένων συνόλων εντολών.
Οι κορυφαίοι κατασκευαστές CPU ενσωματώνουν επιτάχυνση κρυπτογραφίας απευθείας στο πυρίτιο:
Οι επεξεργαστές Intel και AMD διαθέτουν AES-NI (AES New Instructions), που εκτελεί πολύπλοκες λειτουργίες AES στο επίπεδο καταχωρητών υλικού, χωρίς προσομοίωση λογισμικού.
Οι σύγχρονες αρχιτεκτονικές ARM (που χρησιμοποιούνται στα Apple Silicon, στα Android smartphones και σε σύγχρονους δρομολογητές) περιλαμβάνουν τις ARM Cryptography Extensions, με επιτάχυνση υλικού για κρυπτογραφικά φορτία.
Επειδή οι σύγχρονες συσκευές εκτελούν το AES-256 με ταχύτητα ίση με τη γραμμή μετάδοσης δεδομένων, οποιαδήποτε αντιληπτή επιβράδυνση κατά τη χρήση VPN σπάνια προέρχεται από τους υπολογισμούς της κρυπτογράφησης. Οι διακυμάνσεις ταχύτητας προκαλούνται σχεδόν αποκλειστικά από τη φυσική απόσταση έως τον διακομιστή, συμφόρηση δρομολόγησης ISP ή τοπική καθυστέρηση Wi-Fi και όχι από το AES.
AES-256 vs. ChaCha20: Το Σύγχρονο Τοπίο Πρωτοκόλλων
Ενώ το AES-256 παραμένει ο ακρογωνιαίος λίθος των πρωτοκόλλων OpenVPN και IKEv2/IPsec, νεότερα πρωτόκολλα όπως το WireGuard υλοποιούν το ChaCha20-Poly1305. Η κατανόηση της σύγκρισης αυτών των κρυπτογραφιών διευκρινίζει γιατί οι σύγχρονοι πάροχοι VPN προσφέρουν και τα δύο.
Το ChaCha20 είναι ένας 256-bit ροής κρυπτογράφος σχεδιασμένος από τον Daniel J. Bernstein. Λειτουργεί σε καταστάσεις 512-bit και συνδυάζεται με Poly1305 για κρυπτογραφική πιστοποίηση.
Σε επιτραπέζιους CPUs και κορυφαία smartphones: Οι επεξεργαστές με AES-NI υλικού επεξεργάζονται το AES-256 και το ChaCha20 σε σχεδόν identικές, εξαιρετικά γρήγορες ταχύτητες.
Σε οικονομικό υλικό και χαμηλής ισχύος δρομολογητές: Οι επεξεργαστές χωρίς AES-NI hardware συχνά εμφανίζουν μειωμένη απόδοση με το AES-256 λογισμικού. Το ChaCha20 έχει σχεδιαστεί ειδικά για ταχύτατη εκτέλεση μέσω γενικών CPU registers χωρίς ανάγκη ειδικών εντολών κρυπτογραφίας.
Και οι δύο κρυπτογράφοι παρέχουν αδιάβλητη κρυπτογραφική ισχύ 256-bit. Προηγμένοι πάροχοι διατηρούν πολλαπλή υποδομή πρωτοκόλλων, δίνοντας τη δυνατότητα επιλογής ανάμεσα σε AES-256 μέσω OpenVPN ή ChaCha20 μέσω WireGuard, ανάλογα με τις απαιτήσεις υλικού και δρομολόγησης.
Είναι το AES-256 Ασφαλές έναντι Κβαντικών Υπολογιστών;
Οι κβαντικοί υπολογιστές εισάγουν αλγορίθμους ικανών να διαταράξουν την παραδοσιακή ασύμμετρη δημόσια κρυπτογραφία (RSA, Diffie-Hellman) με τη χρήση του Αλγορίθμου Shor για λογάριθμους και παραγοντοποίηση.
Οι συμμετρικοί κρυπτογράφοι, όπως το AES-256, αντιμετωπίζουν διαφορετικό ŕυμαντικό μέσο μέσω του Αλγορίθμου Grover, που παρέχει τετραγωνική επιτάχυνση στην αναζήτηση μη δομημένης βάσης δεδομένων, μειώνοντας την ασφάλεια του συμμετρικού κλειδιού στο ήμισυ:
Ένα κλειδί AES-128 μέσω Grover πέφτει σε αποτελεσματική ισχύ 64-bit, δηλαδή θεωρητικά προσβάσιμο σε μελλοντικούς αναξιόπιστους κβαντικούς υπολογιστές.
Ένα κλειδί AES-256 μέσω Grover μειώνεται σε επίπεδο 128-bit μετά κβαντικής ασφαλείας.
Επειδή ο χώρος κλειδιών 128-bit χρειάζεται ακόμα 2^128 λειτουργίες για brute-force — ένα υπολογιστικό φράγμα που υπερβαίνει οποιαδήποτε φυσική μηχανή που μπορούμε να φανταστούμε με βάση τους νόμους της κβαντικής θερμοδυναμικής — το AES-256 ταξινομείται επισήμως ως ανθεκτικό στην κβαντική επίθεση. Ακόμη και αφού η παλαιά δημόσια κρυπτογραφία αντικατασταθεί με κβαντικά ασφαλή πρότυπα, το AES-256 θα παραμείνει μαθηματικά αδιάσπαστο.
Περίληψη και Κύρια Σημεία
Το AES-256 είναι συμμετρικός μπλοκ κρυπτογράφος που επεξεργάζεται δεδομένα σε μπλοκ 128-bit μέσω 14 μαθηματικών γύρων χρησιμοποιώντας κλειδί 256-bit.
Η επίθεση brute-force σε κλειδί AES-256 θα απαιτούσε δισεκατομμύρια χρόνια με όλους τους υπερυπολογιστές της Γης μαζί, καθιστώντας το διεθνώς αποδεκτό πρότυπο χρυσού για κυβερνητική και οικονομική ασφάλεια.
Το AES-256-GCM είναι το σύγχρονο πρότυπο για VPNs, προσφέροντας πιστοποιημένη κρυπτογράφηση με υψηλότερο ρυθμό μετάδοσης και χαμηλότερο φόρτο CPU σε σύγκριση με το παλιό CBC.
Οι σύγχρονοι επεξεργαστές χρησιμοποιούν AES-NI και επεκτάσεις ARM κρυπτογραφίας για να εκτελούν AES-256 με ταχύτητα υλικού χωρίς αξιοσημείωτο αντίκτυπο στην ταχύτητα του διαδικτύου.
Ενώ το WireGuard χρησιμοποιεί το ChaCha20 για ελαφριά απόδοση σε διαφορετικό υλικό, το AES-256 παραμένει η αποδεδειγμένη, δοκιμασμένη βάση σε OpenVPN και IKEv2 επιχειρησιακές υποδομές.


