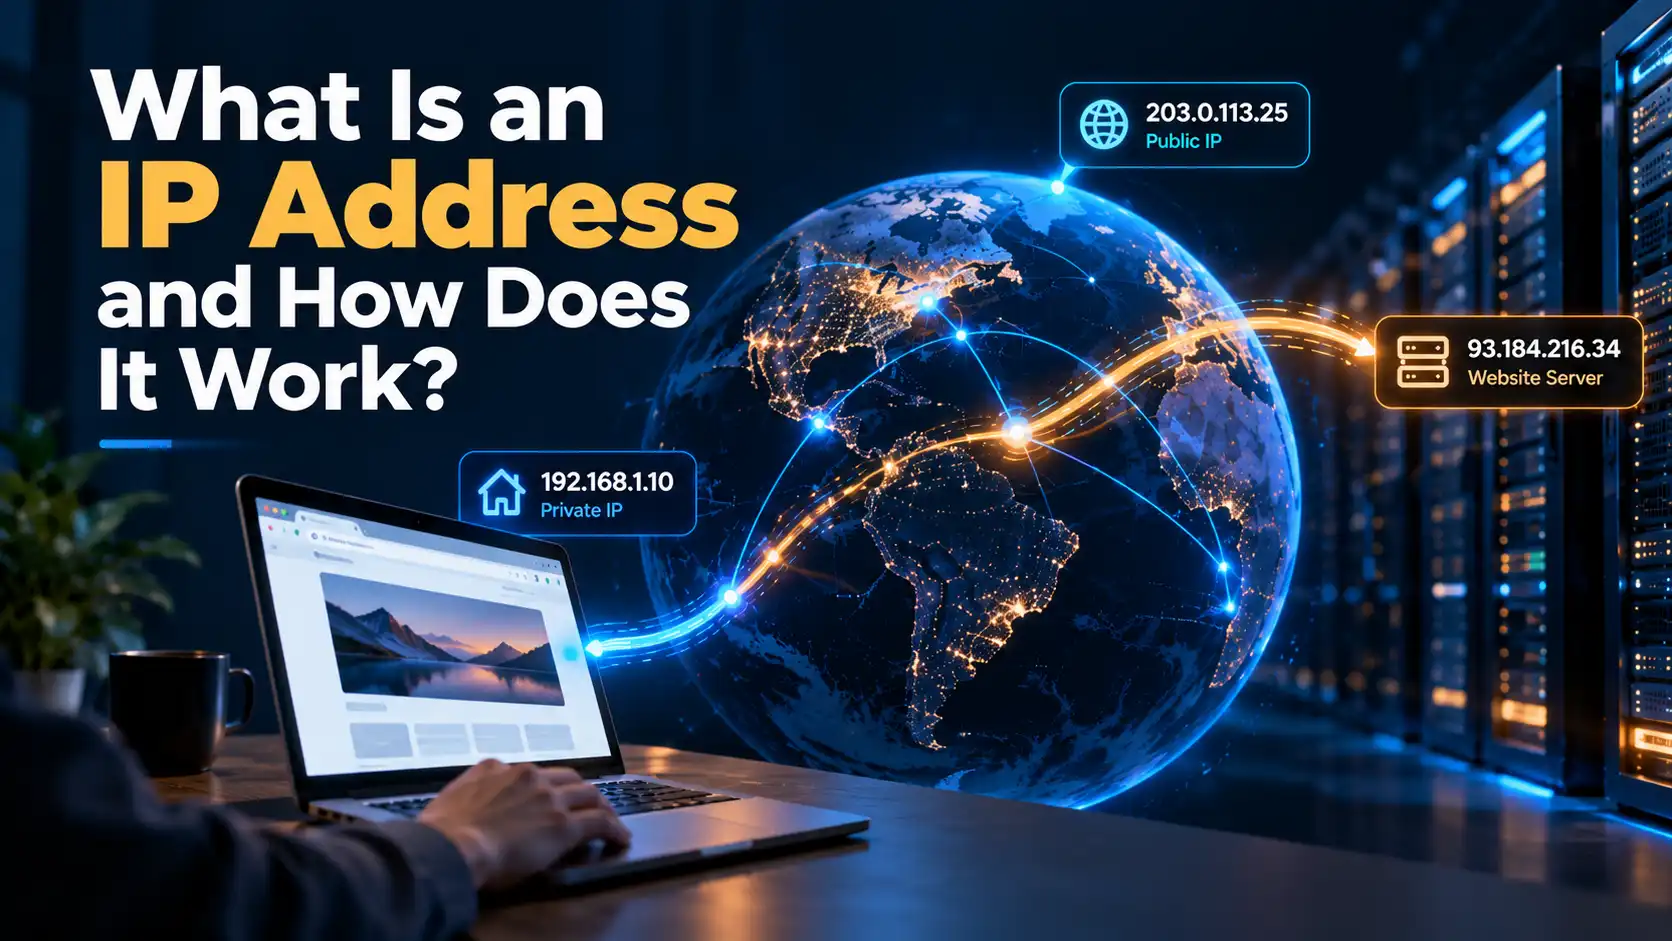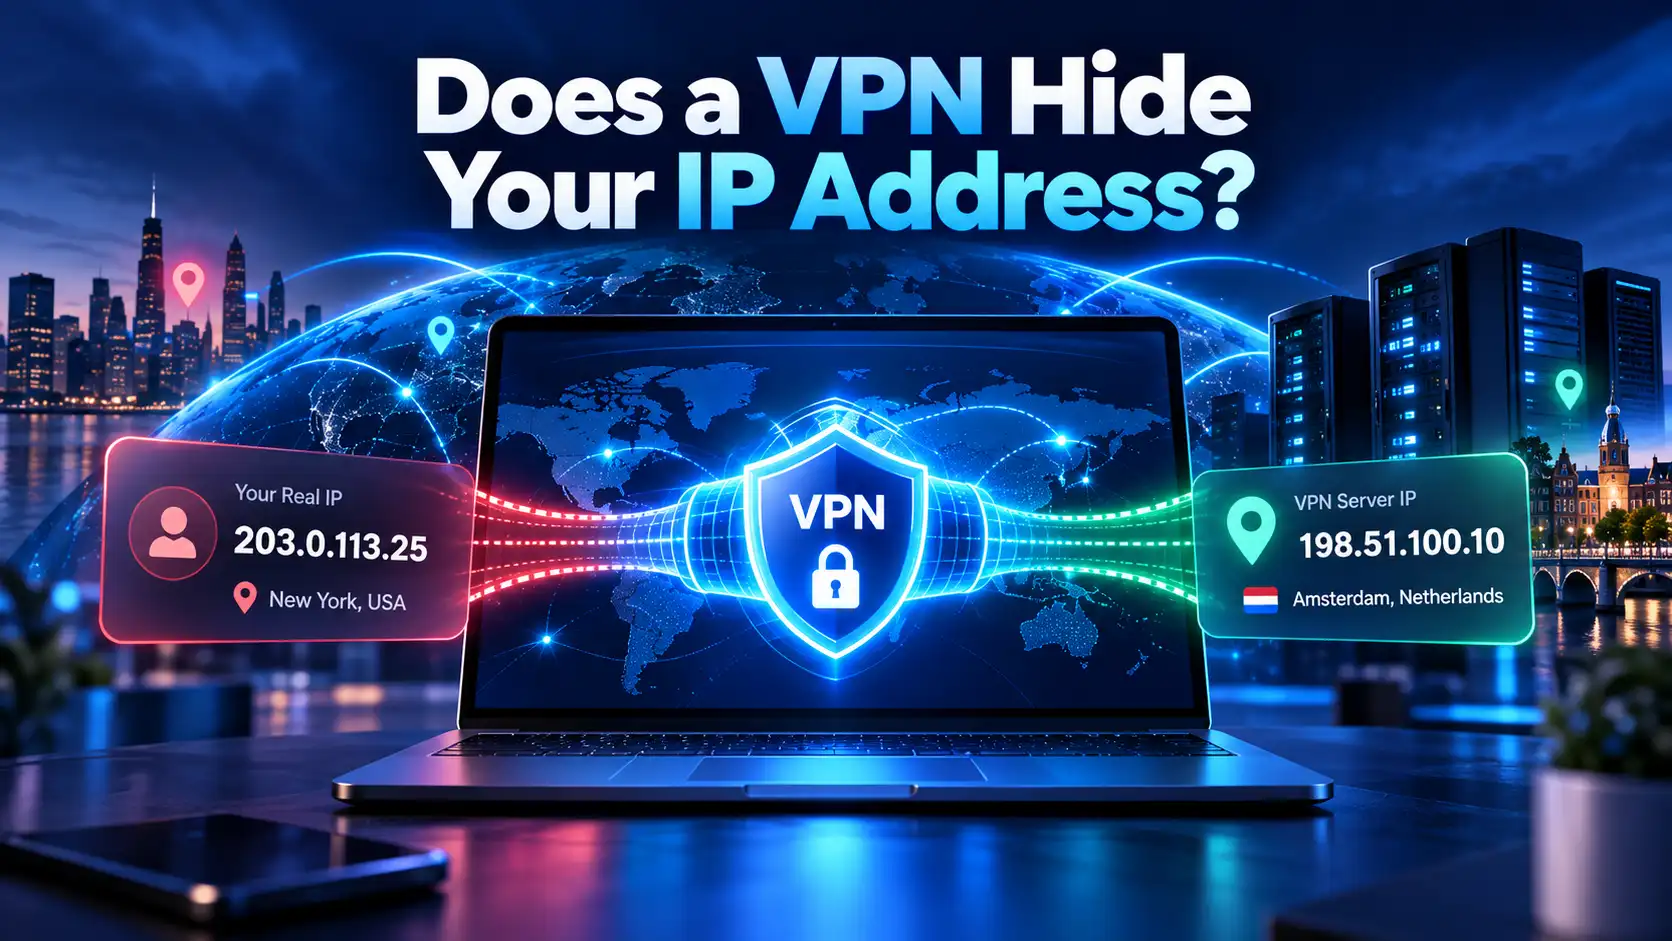
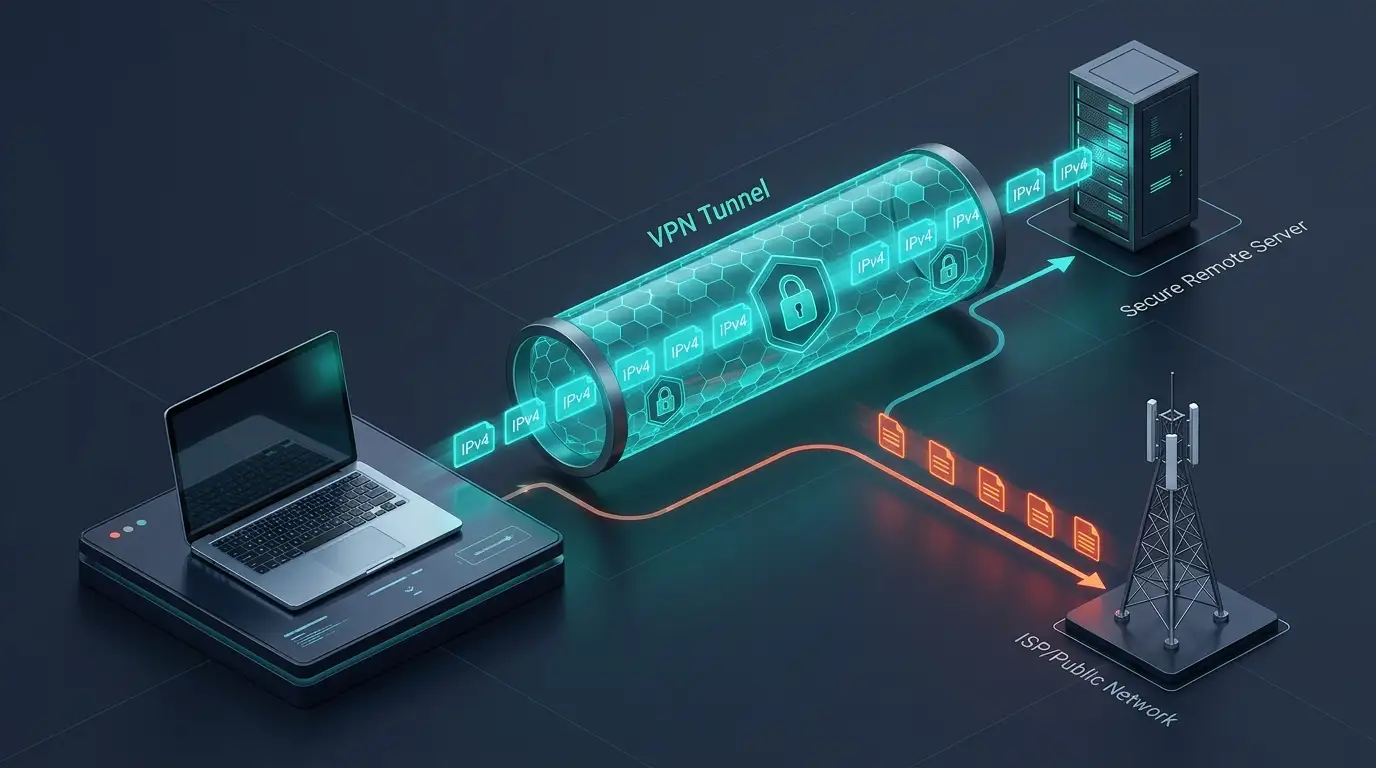
يحدث تسرب IPv6 عندما يتجاوز اتصال الإنترنت الخاص بك نفق VPN المشفر لنقل حركة مرور IPv6 مباشرةً عبر مزود خدمة الإنترنت (ISP) المحلي الخاص بك. هذا الفشل التقني يكشف عنوان IP الشخصي الحقيقي الخاص بك، الموقع الجغرافي، والطلبات الإلكترونية للمراقبين الشبكيين، حتى عندما يعرض واجهة VPN اتصالًا آمنًا ونشطًا.
عند تشغيل شبكة خاصة افتراضية (VPN)، تتوقع إخفاء الهوية الكامل وتشفيرًا منيعيًا. ومع ذلك، بسبب أن البنية التحتية العالمية للإنترنت في مرحلة انتقالية بين بروتوكولات IPv4 الأقدم ومعايير IPv6 الحديثة، يعاني ملايين المستخدمين من تسربات بيانات هادئة وغير مكتشفة. في هذا الدليل الشامل، نستعرض سبب حدوث تسربات IPv6، لماذا تقوض أمانك السيبراني، كيفية اختبار الاتصال في ستين ثانية، وكيف تقوم SyncVPN بمنع التسربات تلقائيًا.
السبب الجذري: IPv4 مقابل IPv6 في شبكات الطبقتين
لفهم سبب حدوث تسرب IPv6، من الضروري فهم سبب تشغيل نسختين مختلفتين من بروتوكولات الإنترنت جنبًا إلى جنب اليوم:
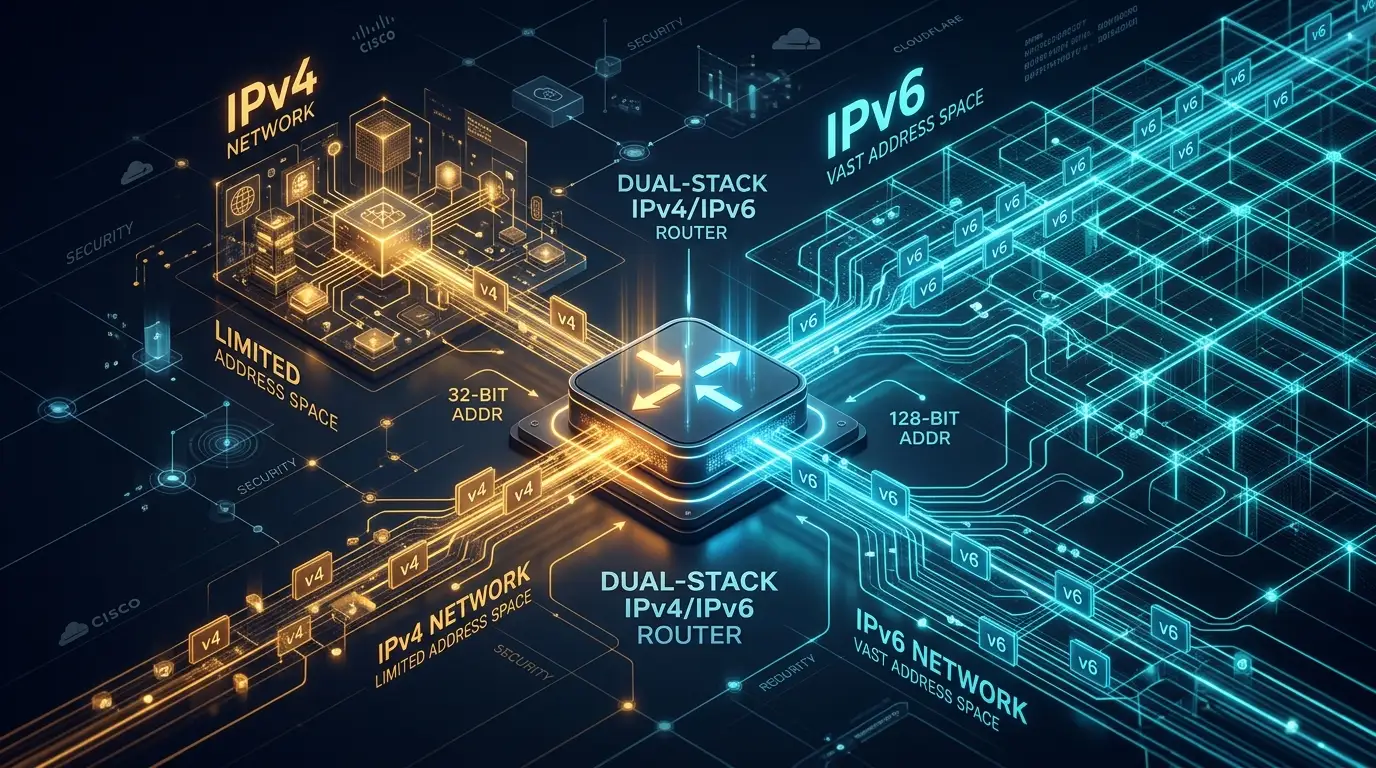
IPv4 (بروتوكول الإنترنت الإصدار 4): مُعتمد عام 1981، يستخدم IPv4 هيكلًا رقميًا 32-بت (مثل 198.51.100.1)، يوفر حوالي 4.3 مليار عنوان IP فريد. وبسبب النمو الهائل للأجهزة المتصلة الحديثة مثل الهواتف الذكية والسيرفرات السحابية وأجهزة المنزل الذكي، استُنزفت مجموعات IPv4 العالمية غير المُخصصة كليًا.
IPv6 (بروتوكول الإنترنت الإصدار 6): تم تصميمه كخليفة دائم للجيل القادم، يستخدم IPv6 هيكلًا سداسي عشريًا 128-بت (مثل 2001:0db8:85a3:0000:0000:8a2e:0370:7334)، ويقدم حوالي 340 كوينيليون عنوان مميز—عرض لا ينضب فعليًا.
نظرًا لأن مزودي الاتصالات لا يمكنهم ترحيل مليارات الأجهزة بين عشية وضحاها، فإن مقدمي خدمات الإنترنت وأنظمة التشغيل الحديثة تعمل على بنية ثنائية الطبقة. وهذا يعني أن جهاز التوجيه اللاسلكي، الكمبيوتر، والهاتف الذكي الخاص بك تُخصص لهم عناوين IPv4 وIPv6 بشكل متزامن.
كيف يتجاوز تسرب IPv6 حماية VPN الخاصة بك
عند اتصالك بشبكة VPN عادية، ينشئ برنامج العميل نفقًا مشفرًا بين جهازك وخادم بعيد. لكن العديد من مزودي VPN الأساسيين أو القدامي يضبطون جداول التوجيه فقط لحزم بيانات IPv4.
عند تصفح موقع أو تطبيق ويب يدعم IPv6:
تقوم أنظمة التشغيل الحديثة (Windows، macOS، Android، وiOS) تلقائيًا بإعطاء أولوية لاتصالات IPv6 بسبب كفاءات التوجيه.
إذا لم يكن لدى عميل VPN توجيه IPv6 فعال أو كبح تلقائي للحزم، يتجاوز نظام التشغيل النفق المشفر ويكمل الطلب عبر اتصال مزود الإنترنت المحلي غير المشفر.
يستقبل خادم الويب الوجهة عنوان IPv6 الأصلي الخاص بك وإحداثياتك الجغرافية، مما يفكك خصوصيتك فورًا.
مخاطر الخصوصية الخفية لتسرب IPv6
يتسبب تسرب IPv6 في إلغاء الحماية الأساسية للخصوصية من VPN الخاص بك:
1. كشف الموقع الجغرافي بدقة عالية
على عكس عناوين IPv4 التي تشير عادة إلى مدن كبرى أو مراكز تبديل ISP، تُقسّم بادئات IPv6 غالبًا إلى خلايا شبكية ضاحية محلية. يمكن لتسرب IPv6 أن يحدد منطقتك السكنية بدقة مقلقة.
2. تتبع كامل لنشاط مزود الإنترنت
بما أن حزم IPv6 المتسربة تتجاوز النفق المشفر، يستعيد مزود الإنترنت المحلي نظرة كاملة على أسماء النطاقات التي تزورها، الخدمات التي تستخدمها، والتوقيتات الدقيقة لجلسات التصفح.
3. ملفات تعريف هوية مستمرة
تتعقب شبكات الإعلانات الرقمية والوسطاء البيانات معرفات IPv6 الفريدة عبر المواقع. بمجرد تسرب IPv6 الحقيقي الخاص بك، يمكن للتحليلات الطرف الثالث ربط عادات التصفح المشفرة بهويتك الحقيقية.
مقارنة تسرب IPv6 بتسرب DNS وتسرب WebRTC: مصفوفة مقارنة
يرتكب المستخدمون غالبًا لبسًا بين أشكال تسرب IP المختلفة. الجدول التالي يوضح الفرق:
نوع التسرب | ما الذي يُكشف؟ | السبب التقني الجذري | الحل الأساسي |
|---|---|---|---|
تسرب IPv6 | عنوان IPv6 الحقيقي 128-بت وبوابة مزود الإنترنت المحلي. | حركة مرور الشبكة ثنائية الطبقة تتجاوز نفق مشفر يدعم IPv4 فقط. | حجب الحزم IPv6 على مستوى العميل تلقائيًا أو نفق IPv6 أصلي. |
تسرب DNS | أسماء النطاقات وروابط المواقع التي تزورها. | طلبات تتجاوز محللات DNS المشفرة إلى خوادم DNS لمزود الإنترنت الافتراضية. | محللات DNS خاصة بدون سجلات مطبقة على كافة المحولات. |
تسرب WebRTC | عناوين IP الخاصة والعامة داخل المتصفح مباشرة. | واجهات برمجة تطبيقات الاتصالات في الوقت الحقيقي للمتصفح تستعلم عن واجهات الشبكة المحلية. | تعطيل WebRTC أو استخدام إضافات الخصوصية المخصصة. |
خطوة بخطوة: كيفية اختبار تسرب IPv6 خلال 60 ثانية
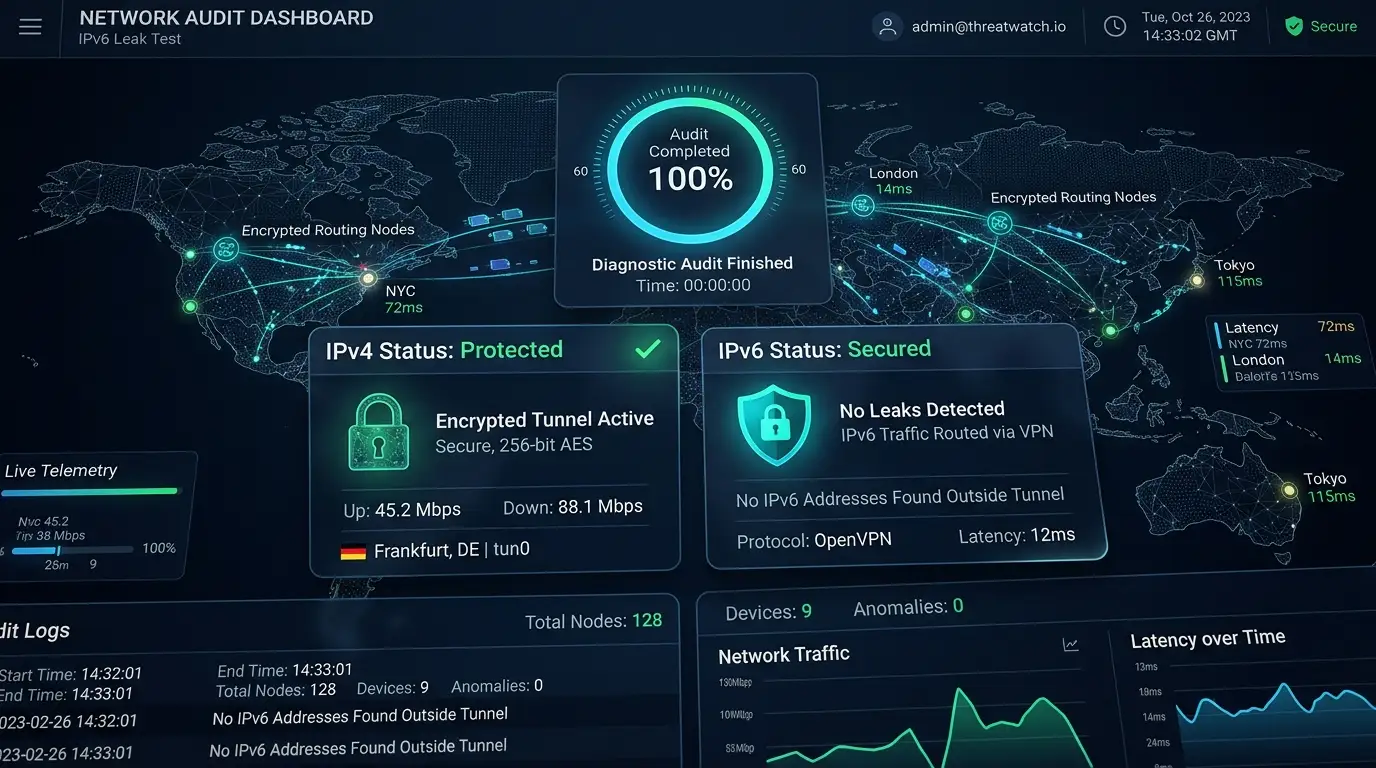
يمكنك التحقق مما إذا كان VPN الخاص بك يتسرب عبر تدقيق تشخيصي سريع وبسيط:
اختبر اتصالك غير المحمي:
افصل اتصال VPN الخاص بك. افتح أداة SyncVPN What Is My IP Address في المتصفح. سجل عناوين IPv4 وIPv6 الظاهرة مع اسم مزود الخدمة.اتصل بخادم VPN:
شغل تطبيق VPN الخاص بك واتصل بخادم في الموقع الذي تختاره.قم بتحديث الأداة التشخيصية:
أعد تحميل صفحة اختبار IP.قيم النتائج:
محمي تمامًا: تعرض الأداة فقط عنوان IP لخادم VPN مع اسم المضيف الخاص بالمزود. سيعرض حقل IPv6 عنوان IPv6 آمن مطابق أو يشير إلى "غير مكتشف / معطل".
تسرب نشط: إذا استمرت الأداة في عرض نفس عنوان IPv6 الحقيقي أو اسم مزود الإنترنت الذي سجلته في الخطوة 1، فإن الاتصال يتسرب فعليًا.
كيف يوقف SyncVPN تسرب IPv6
على عكس شبكات VPN منخفضة المستوى أو المنافسين الذين يتوقعون من المستخدمين تعديل ملفات رواتر معقدة يدويًا، يطبق SyncVPN تدابير أمان متعددة الطبقات في جميع التطبيقات:
تصفية IPv6 أوتوماتيكية على مستوى العميل: في تطبيقات سطح المكتب والهواتف الذكية القياسية، يفرض SyncVPN قواعد صارمة على محول الشبكة تمنع حركة IPv6 غير المشفرة من الخروج من بطاقة الشبكة الفيزيائية أثناء تنشيط النفق.
حماية مفتاح القتل المدمج: إذا فقد الاتصال بشكل غير متوقع بسبب عدم استقرار الشبكة، يقوم مفتاح القتل الخاص بنا بوقف كل حركة النظام فورًا، مما يضمن عدم تسرب أي حزم غير مشفرة إلى مزود الإنترنت.
بنية تحتية ثنائية IPv4 وIPv6 في Sync Max: للمستخدمين المتقدمين الذين يحتاجون إلى اتصال IPv6 أصلي شامل، تقدم خطة SyncVPN Sync Max عناوين IP مخصصة في 20 دولة مع توجيه نفق أصلي لكل من IPv4 وIPv6.
DNS خاص بدون سجلات على مستوى صفر: يتم حل جميع طلبات النطاق حصريًا عبر خوادم DNS المشفرة الخاصة بنا، مما يضمن حماية شاملة ضد تسربات DNS المتزامنة.
استكشاف متقدم: كيفية تعطيل IPv6 يدويًا
إذا كنت تستخدم إعدادات OpenVPN يدوية من جهة خارجية على الراوتر أو نظام تشغيل قديم لا يدعم حجب التسرب الآلي على مستوى العميل، يمكنك تعطيل IPv6 يدويًا على ويندوز:
اضغط مفتاح ويندوز + R، اكتب
ncpa.cpl، واضغط Enter لفتح اتصالات الشبكة.انقر بزر الماوس الأيمن على محول الشبكة النشط (Wi-Fi أو إيثرنت) واختر الخصائص.
ابحث في القائمة تحت "هذا الاتصال يستخدم العناصر التالية" عن بروتوكول الإنترنت الإصدار 6 (TCP/IPv6).
قم بإلغاء تحديد مربع TCP/IPv6.
انقر موافق لحفظ التغييرات، ثم أعد تشغيل المتصفح.
إن تعطيل IPv6 على مستوى نظام التشغيل يمنع تسرب IPv6 على الاتصالات اليدوية غير المدارة، لكن استخدام تطبيق VPN مخصص مع حماية تسرب آلية هو الحل الموصى به.
الأسئلة الشائعة (FAQ)
هل يحمي VPN دائمًا من تسرب IPv6؟
لا. خدمات VPN المجانية أو منخفضة التكلفة عادةً ما تمرر حركة مرور IPv4 فقط وتتجاهل حزم IPv6 كليًا. للبقاء محميًا تمامًا، يجب التأكد من أن VPN الخاص بك يملك حجب تسرب IPv6 فعال أو نفق ثنائي الطبقة أصلي.
هل يؤدي إيقاف IPv6 إلى إبطاء الاتصال بالإنترنت؟
لا. الغالبية العظمى من المواقع الحديثة، خدمات الفيديو عبر الإنترنت، والمنصات تعمل بكاملها عبر IPv4 الاعتيادي. تعطيل IPv6 محليًا لن يؤثر ملحوظًا على سرعة التنزيل اليومية أو زمن الاستجابة.
هل يمكن للقراصنة اعتراض بياناتي أثناء تسرب IPv6؟
بينما تحمي بروتوكولات HTTPS الحديثة محتوى صفحات الويب المشفر، يكشف تسرب IPv6 موقعك الجغرافي الحقيقي، وهوية مزود الإنترنت، والخوادم التي تتفاعل معها، مما يدمر خصوصيتك ويعرضك لتتبع الموقع.
ملخص وأهم النقاط
يحدث تسرب IPv6 عندما يتجاوز مرور شبكة ثنائية الطبقة نفقًا مشفرًا، كاشفًا عنوان IP الحقيقي والموقع المادي الخاص بك.
شركات VPN التقليدية غالبًا ما تفشل في إدارة حركة IPv6، مما يجعل المستخدمين عرضة لتتبع ومراقبة مزود الإنترنت.
يمكنك مراجعة أمانك في أي وقت باستخدام أداة التحقق من IP على الإنترنت الخاصة بنا.
يحمي SyncVPN اتصالك تلقائيًا عبر التصفية على مستوى العميل، مفتاح القتل المدمج، وبنية تحتية مزدوجة الطبقة مخصصة في tiers المميزة.