
تشفير AES-256 هو شيفرة تشفير عسكرية المستوى تقوم بتشفير البيانات الرقمية باستخدام مفتاح بحجم 256 بت، مما يجعل من المستحيل فك تشفيره رياضياً عبر هجمات القسر باستخدام قوة الحوسبة الحديثة. تعتمد الشبكات الخاصة الافتراضية (VPN) على AES-256 لحماية حركة الإنترنت من مراقبة مزود الخدمة، واعتراض الحكومات، والمتطفلين الخبيثين، محولة الاتصالات الحساسة إلى نص مشفر لا يمكن فكّه قبل مغادرة جهازك.
عندما تتصفح الويب عبر شبكات واي فاي عامة، أو تجري معاملات مصرفية عبر الإنترنت، أو تتصل ببنية تحتية سرية للشركات، تمر حزم الشبكة بعدة نقاط وسيطة من محولات وموجهات. بدون تغليف تشفير قوي، كل عنوان URL تزوره وكل بيانات اعتماد غير مشفرة تقدمها تبقى مرئية لأطراف ثالثة. فهم كيفية عمل AES-256، ولماذا هو المعيار الذهبي في الأمن السيبراني، وكيف تنفذه شبكات VPN الحديثة دون تقليل أداء الإنترنت أمر بالغ الأهمية لتقييم خصوصيتك الرقمية.
الرياضيات وراء عدم قابلية الكسر: كيف يعمل AES-256
تم اعتماد معيار التشفير المتقدم (AES) عام 2001 من قبل المعهد الوطني الأمريكي للمعايير والتقنية (NIST) ليحل محل معيار تشفير البيانات القديم (DES). تم اختياره بعد منافسة شفافة استمرت خمس سنوات، وصُمم خوارزمية Rijndael الأساسية بواسطة علماء التشفير البلجيكيين فنسنت ريجمن وجوان دايمن.
AES هو شيفرة كتلة بالمفتاح المتماثل. "متماثل" يعني استخدام نفس المفتاح لتشفير البيانات إلى نص مشفر وفكّ الشفرة لإعادتها إلى نص واضح. "شيفرة كتلة" تشير إلى أن AES يجمع البيانات غير المشفرة في كتل ثابتة بحجم 128 بت (16 بايت) بدلاً من التعامل بت بت.
الجولات الـ14 من التحويل
لتحويل النص المفهوم إلى ضوضاء غير قابلة للفك، يخضع كل كتلة 128-بت لـ14 جولة متتالية من التبديل الرياضي في AES-256. بينما يستخدم AES-128 عشر جولات وAES-192 اثنتي عشرة جولة، ينفذ AES-256 الحد الأقصى 14 جولة، مما يوفر هامش أمان استثنائي. كل جولة تتكون من أربع عمليات تشفير مميزة:
SubBytes: مرحلة استبدال غير خطية حيث يُستبدل كل بايت بآخر حسب مصفوفة بحث تشفير محددة (S-box)، لمنع الارتباط الرياضي المباشر.
ShiftRows: خطوة تبديل حيث تُحرك صفوف المصفوفة 4×4 دورياً بمقدار إزاحات محددة، لتوزيع البيانات عبر الأعمدة.
MixColumns: تحويل خطي يمزج أربعه بايتات من كل عمود باستخدام ضرب مصفوفات معيارية، لضمان انتشار عالي عبر الكتلة.
AddRoundKey: تُدمج كتلة الحالة مع مفتاح فرعي مميز يُشتق من المفتاح الرئيسي ذو 256 بت باستخدام عملية XOR بت-بت.
تصميم الجولات المتعددة هذا ينتج تأثير انفجاري: تعديل بايت واحد فقط في النص الأصلي يغير أكثر من 50% من حروف النص المشفر الناتج، مخفياً تماماً أنماط البُنية.
لماذا هجمات القوة الغاشمة مستحيلة عملياً
يسمح مفتاح 256-بت لـ2^256 توليفة فريدة من المفاتيح، أي ما يعادل حوالي 1.1579 × 10^77 احتمالاً. لفهم حجم هذا الرقم:
الوحدة | المقياس العلمي | السياق الواقعي |
|---|---|---|
عدد الذرات المقدّر في الكون المرئي | ~10^80 | الجسيمات الفيزيائية الأساسية الموجودة |
توليفات مفاتيح AES-256 | ~1.15 × 10^77 | مجموع التوليفات التشفيرية للترشيح |
إجمالي أداء أعلى 500 حاسوب فائق | ~10^18 عمليات/ثانية | الحوسبة عالية الأداء العالمية التراكمية |
المدة المطلوبة لاختراق AES-256 بالقوة الغاشمة | مليارات السنين | تفوق العمر المتوقع لنظامنا الشمسي |
حتى لو تم تحويل كل كمبيوتر على الأرض إلى عنقود حوسبة موحد قادر على حساب مليارات المفاتيح في الثانية، فإن اختبار جزء حاسم من مساحة مفاتيح AES-256 سيتطلب طاقة أكثر مما ستنتجه الشمس طوال عمرها.
لماذا تعتمد شبكات VPN على AES-256 لأمان النفق
شبكة VPN تُنشئ مسار اتصال محمي عبر شبكة عامة غير آمنة. يعمل AES-256 كصندوق خزنة رياضي يحيط بالبيانات التي تمر عبر هذا المسار.
1. تحييد رصد مزودي الإنترنت وفحص الحزم
يقوم مزودو خدمة الإنترنت بشكل روتيني بتتبع أنماط حركة المستخدم، وتسجيل أسماء النطاقات التي تمت زيارتها، وحمولات البيانات غير المشفرة، ومدد الجلسات. يستخدم العديد منهم فحص حزم عميق (DPI) لمراقبة الأنشطة، أو تقليل سرعة الاتصالات عالية النطاق، أو جني أرباح من ملفات تصفح تجميعية.
عندما يمر جهازك بحركة الإنترنت عبر مزود مثل SyncVPN، يقوم AES-256 بتشفير بياناتك قبل وصولها إلى واجهة الشبكة المحلية. يرى مزود الإنترنت فقط تدفق بيانات مشفر بين جهاز التوجيه وعقدة خادم VPN آمنة. المواقع التي تفتحها، والملفات التي تنقلها، والاستعلامات التي تقوم بها تبقى غير قابلة للقراءة.
2. القضاء على هجمات الرجل في الوسط على واي فاي العامة
شبكات الواي فاي العامة في المطارات والفنادق والمقاهي غالباً لا توفر عزلة العملاء الأساسية، مما يعرض المستخدمين لنقاط اتصال مزيفة، وتزوير ARP، واعتراض الحزم. يمكن للمجرمين الإلكترونيين على نفس الشبكة المحلية التقاط الحزم المرسلة لجمع ملفات التعريف ومفاتيح التحقق. تغليف كل الحزم الصادرة داخل نفق AES-256 يجعل الحزم المعترضة بلا معنى، محيّدًا محاولات التنصت على الشبكات غير الموثوقة.
3. الحفاظ على سرية التقدم الأمامي
تدمج عمليات نشر VPN المتقدمة تشفير AES-256 المتماثل مع آليات تبادل المفتاح العابر مثل Diffie-Hellman أو التشفير المنحني (ECDH). تؤسس هذه البنية لـ"السرية المثالية للأمام" (PFS)، حيث يُنتج مفتاح جلسة متماثل جديد ومؤقت كل عدة دقائق أو في كل مرة تفصل فيها الاتصال. حتى في الحالة النظرية لاعتراض مفتاح الجلسة، تبقى الجلسات السابقة واللاحقة مشفرة وغير قابلة للقراءة.
AES-256-GCM مقابل AES-256-CBC: لماذا وضع الشيفرة مهم
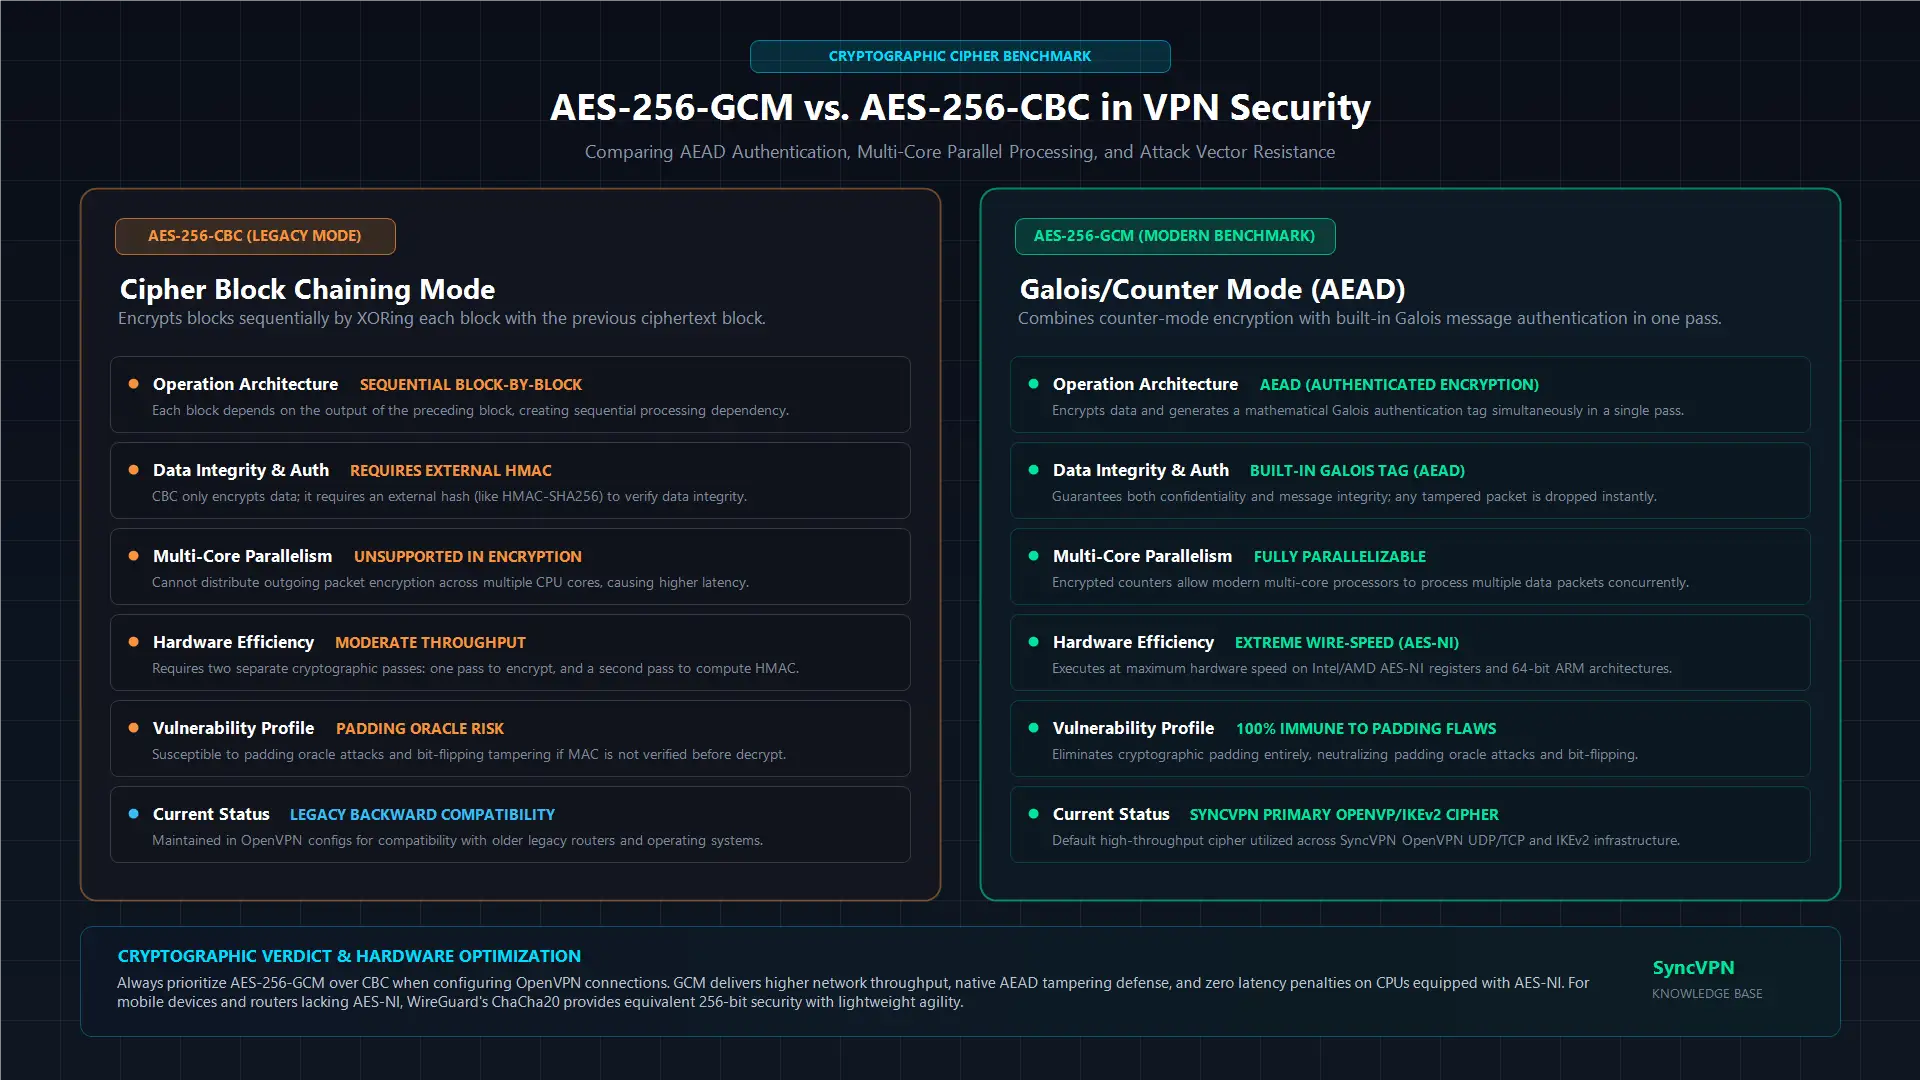
قول إن VPN يستخدم "AES-256" هو نصف المعادلة فقط. الوضع التشغيلي يحدد كيفية تعامل الشيفرة مع كتل بيانات متعددة وكيفية التحقق من صحة الحزم. أكثر الوضعين بروزًا في هندسة VPN هما CBC وGCM.
الميزة المعمارية | AES-256-CBC (تسلسل ربط كتل الشيفرة) | AES-256-GCM (وضع جالوا/العداد) |
|---|---|---|
نوع العملية | تشفير فقط (يتطلب HMAC منفصل) | تشفير معتمد (AEAD مدمج) |
المعالجة المتوازية | تسلسلي فقط (أبطأ على المعالجات متعددة الأنوية) | موازٍ بالكامل (أقصى إنتاجية) |
سرعة الحوسبة | متوسطة | سريعة للغاية |
التحقق من التكامل | يحتاج إلى هاش خارجي (مثل HMAC-SHA256) | علامة مصادقة Galois مدمجة |
ملف الثغرات الأمنية | عرضة لهجمات ملزم الحشو إذا أُسيء التكوين | مناعة ضد اختراقات الحشو |
توصية الصناعة | معيار قديم | مرجع صناعي حديث |
في وضع AES-CBC، يتم XOR كل كتلة نص واضح مع الكتلة المشفرة السابقة قبل التشفير. لا يوفر CBC تحققاً أصلياً من سلامة البيانات؛ يتطلب هاش تشفير ثانوي (مثل HMAC-SHA256) لضمان عدم تعديل الحزمة أثناء النقل.
تفضل البروتوكولات الحديثة AES-256-GCM لأنها توفر تشفيرًا موثوقًا مع بيانات مرتبطة (AEAD). GCM يشفر البيانات باستخدام عداد بينما يولد في الوقت نفسه علامة مصادقة باستخدام ضرب مجال جالوا. بما أن GCM يسمح بمعالجة كتل بيانات متعددة بشكل متزامن عبر أنوية المعالجات الحديثة، فهو يوفر سرعة أعلى بكثير وتأخير أقل ويقضي على ثغرات هجمات ملزم الحشو.
هل يبطئ AES-256 الإنترنت الخاص بك؟ دور AES-NI
سوء الفهم الشائع أن تشغيل تشفير مكثف بـ14 جولة يجب أن يبطئ سرعة الإنترنت لديك. رغم أن الحمل التشفيري يضيف تأخيرات معالجة صغيرة جدًا، فقد قضت الأجهزة الحديثة على هذه العقبة تقريباً عبر مجموعات تعليمات مخصصة.
تدمج كبار مصنعي المعالجات تسريع تشفير مدمج مباشرة في السيليكون:
تتميز معالجات إنتل و AMD بتعليمات AES-NI التي تنفذ عمليات AES المعقدة على مستوى مسجلات الأجهزة بدلاً من المحاكاة البرمجية.
تشمل بنى ARM الحديثة (المستخدمة في Apple Silicon وهواتف أندرويد وأجهزة التوجيه) امتدادات تشفير ARM، والتي توفر تسريعاً مخصصاً للأعباء التشفيرية.
نظرًا لأن الأجهزة الحديثة تعالج AES-256 بسرعة الخط، فإن أي تباطؤ محسوس عند استخدام VPN نادراً ما يكون بسبب حسابات الشيفرة. وتتأثر سرعة الإنترنت عادةً بمسافة السيرفر، أو ازدحام التوجيه عند مزود الخدمة، أو تأخير شبكة الواي فاي المحلية بدلاً من التشفير AES.
AES-256 مقابل ChaCha20: مشهد البروتوكولات الحديثة
بينما لا يزال AES-256 حجر الزاوية لبروتوكولات OpenVPN و IKEv2/IPsec، تنفذ البروتوكولات الأحدث مثل WireGuard ChaCha20-Poly1305. فهم كيفية مقارنة هذه الشيفرات يوضح سبب توفير مزودي VPN الحديثين كلا الخيارين.
ChaCha20 هو شيفرة تدفق 256-بت صممها دانيال ج. برنشتاين. يعمل على مصفوفات حالة بحجم 512-بت ويرتبط مع Poly1305 للمصادقة التشفيرية.
على معالجات الحواسيب المكتبية والهواتف الذكية الرائدة: المعالجات المزودة بتسريع AES-NI تعالج AES-256 وChaCha20 بسرعات متساوية تقريبًا وسريعة جداً.
على الأجهزة منخفضة التكلفة وأجهزة التوجيه ذات الطاقة المحدودة: تعاني المعالجات التي تفتقر إلى تسريع AES-NI على مستوى الأجهزة من تدهور الأداء عند معالجة AES-256 برمجياً. تم تصميم ChaCha20 صراحة لتوفير أداء سريع عبر سجلات المعالج العامة دون الحاجة لتعليمات تشفير مخصصة.
كلتا الشيفرتين تقدمان قوة تشفير 256-بت غير مخترقة. يحافظ المزودون المتقدمون على بنية تحتية متعددة البروتوكولات، مما يمكن المستخدمين من الاستفادة من AES-256 عبر OpenVPN أو استخدام ChaCha20 عبر WireGuard وفقًا لمتطلبات الأجهزة والتوجيه المحددة.
هل AES-256 آمن من الحواسيب الكمومية؟
تقدم الحوسبة الكمومية خوارزميات قادرة على تعطيل التشفير العام التقليدي (مثل RSA و Diffie-Hellman) عبر حل مسألتين اللوغاريتم المنفصل وتحليل العوامل الأولية باستخدام خوارزمية شور.
تواجه الشيفرات المتماثلة مثل AES-256 آلية كمومية مختلفة تعرف بخوارزمية جوفر. توفر خوارزمية جوفر تسريعًا تربيعيًا لعمليات البحث بدون هيكل في قواعد البيانات، مما يقلل فعلياً أمان المفتاح المتماثل إلى نصف قوته الرياضية:
مفتاح AES-128 يخفض إلى قوة فعالة 64 بت، مما يجعله ضمن متناول الحواسيب الكمومية النظرية المستقبلية ذات التصحيح.
مفتاح AES-256 يخفض إلى مستوى أمان بعد الكمومية فعالة 128 بت.
وبما أن مساحة مفاتيح 128 بت لا تزال تتطلب 2^128 عملية لغزوها بالقوة الغاشمة - وهو حاجز حوسبي يفوق أي آلة فيزيائية ممكنة بموجب قوانين الديناميكا الحرارية الكمومية - يُصنف AES-256 رسمياً كمقاوم للكمومية. حتى بعد انتقال البنية التحتية للمفاتيح العامة القديمة إلى معايير ما بعد الكم، سيظل AES-256 غير قابل للكسر حوسبياً.
ملخص وأهم النقاط
AES-256 هو شيفرة كتلة متماثلة تعالج البيانات في كتل بحجم 128 بت عبر 14 جولة رياضية باستخدام مفتاح 256 بت.
اختراق مفتاح AES-256 بالقوة الغاشمة سيستغرق مليارات السنين باستخدام كل الحواسيب الفائقة المدمجة على الأرض، مما يجعله المعيار الذهبي المعترف به عالميًا لأمن الحكومات والمال.
AES-256-GCM هو المعيار الحديث لشبكات VPN، حيث يوفر تشفيرًا موثوقًا مع throughput أعلى وحمل أقل على وحدة المعالجة مقارنة بوضع CBC القديم.
تستخدم المعالجات الحديثة تعليمات AES-NI وامتدادات التشفير ARM لمعالجة AES-256 بسرعات مادية، ما يضمن عدم وجود تأثير ملحوظ على أداء الإنترنت.
بينما تنشر WireGuard ChaCha20 لأداء خفيف على الأجهزة، يبقى AES-256 الأساس المثبت والمجرب للبنية التحتية المفتوحة OpenVPN و IKEv2 المؤسسية.


