
AES-256加密是一种军用级别的密码算法,使用256位密钥对数字数据进行混淆,使得通过现代计算能力进行暴力破解在数学上不可能成功。虚拟专用网络依赖AES-256来保护互联网流量免受ISP监控、政府拦截和恶意数据包嗅探,在数据离开你的设备前,将敏感通信转换成无法破解的密文。
无论你是在公共Wi-Fi上浏览网页、进行网上银行交易,还是连接到企业机密基础设施,你的网络数据包都会经过数十个中间交换机和路由器。如果没有强大的加密封装,你访问的每个网址和提交的每个未加密凭证都可能被第三方看到。理解AES-256的工作原理、为何它是网络安全无可争议的黄金标准,以及现代VPN架构如何在不降低互联网性能的情况下实现它,对于评估你的数字隐私至关重要。
不可破解的数学原理:AES-256的工作机制
高级加密标准(AES)于2001年由美国国家标准与技术研究院(NIST)制定,替代了已过时的数据加密标准(DES)。通过公开透明的五年密码竞赛,底层的Rijndael密码由比利时密码学家Vincent Rijmen和Joan Daemen设计。
AES是一种对称密钥分组密码。“对称”意味着使用相同的密钥加密数据为密文和解密回明文。“分组密码”表示AES不是逐位加密数据,而是将未加密数据分为固定大小的128位(16字节)块进行处理。
14轮转换过程
为了将可读的明文转变为无法解读的噪声,AES-256对每个128位数据块执行14轮连续的数学置换。AES-128使用10轮,AES-192使用12轮,而AES-256执行最大14轮,提供极高的安全缓冲。每轮包含四个不同的密码操作:
SubBytes:非线性的替换阶段,每个字节根据预定义的密码查找表(S盒)替换成另一个字节,防止直接的数学关联。
ShiftRows:4x4状态数组的行进行循环移位,按照特定偏移量转置数据,扩散到不同列。
MixColumns:使用模矩阵乘法对每列的四个字节进行线性变换,确保块内高扩散性。
AddRoundKey:将状态块与由主256位密钥派生的唯一轮密钥通过按位异或操作合并。
这种多轮设计产生雪崩效应:修改原始明文中的一个比特会改变超过50%的密文字节,彻底隐藏结构模式。
暴力破解为何物理上不可能
256位密钥允许2^256种独特组合,约等于1.1579 x 10^77种可能。理解这个数值的规模:
指标 | 科学规模 | 现实背景 |
|---|---|---|
可观测宇宙中估计原子数 | ~10^80 | 存在的基本物理粒子 |
AES-256密钥组合数 | ~1.15 x 10^77 | 需要猜测的全部密码组合 |
全球前500超算联合算力 | ~10^18次操作/秒 | 全球高性能计算总和 |
暴力破解AES-256所需时间 | 数十亿年 | 超过太阳系预计寿命 |
即使地球上所有计算机联合成一个超级集群,能够每秒计算数十亿个密钥,要测试AES-256密钥空间中的决定性部分也将消耗超过太阳一生所产生的能量。
VPN为何依赖AES-256保障隧道安全
虚拟专用网络在不安全的公用网络上建立受保护的通信通路。AES-256作为数学保险箱,保护通过该通路传输的数据。
1. 消除ISP遥测和数据包检测
互联网服务提供商常规追踪用户流量模式,记录访问的域名、未加密的数据负载和会话时长。很多提供商部署深度包检测(DPI)监控用户行为,限制高带宽连接或将浏览数据变现。
当你的设备通过如SyncVPN这样的提供商路由互联网流量时,AES-256在数据到达本地网络接口前加密数据负载。你的ISP只能看到路由器和安全VPN服务器节点之间传输的加密数据流。你访问的网站、传输的文件和查询内容都是不可读的。
2. 消除公用Wi-Fi中间人攻击
机场、酒店和咖啡厅的公共Wi-Fi通常缺乏基础的客户端隔离,用户容易遭受恶意热点、ARP欺骗和数据包截获。同一局域网内的网络犯罪者可捕获广播包,窃取会话cookie和认证令牌。所有外发包封装在AES-256隧道内,使截获的包毫无意义,抵消了不受信网络的窃听风险。
3. 保证前向保密性
顶级VPN部署将AES-256对称加密与临时密钥交换机制结合,如Diffie-Hellman或椭圆曲线加密(ECDH)。此架构建立完善的前向保密(PFS),每隔几分钟或断线重连即生成全新的临时对称会话密钥。即便理论上会话密钥被截获,过去和未来的浏览会话依然加密且不可读。
AES-256-GCM与AES-256-CBC:加密模式为何重要
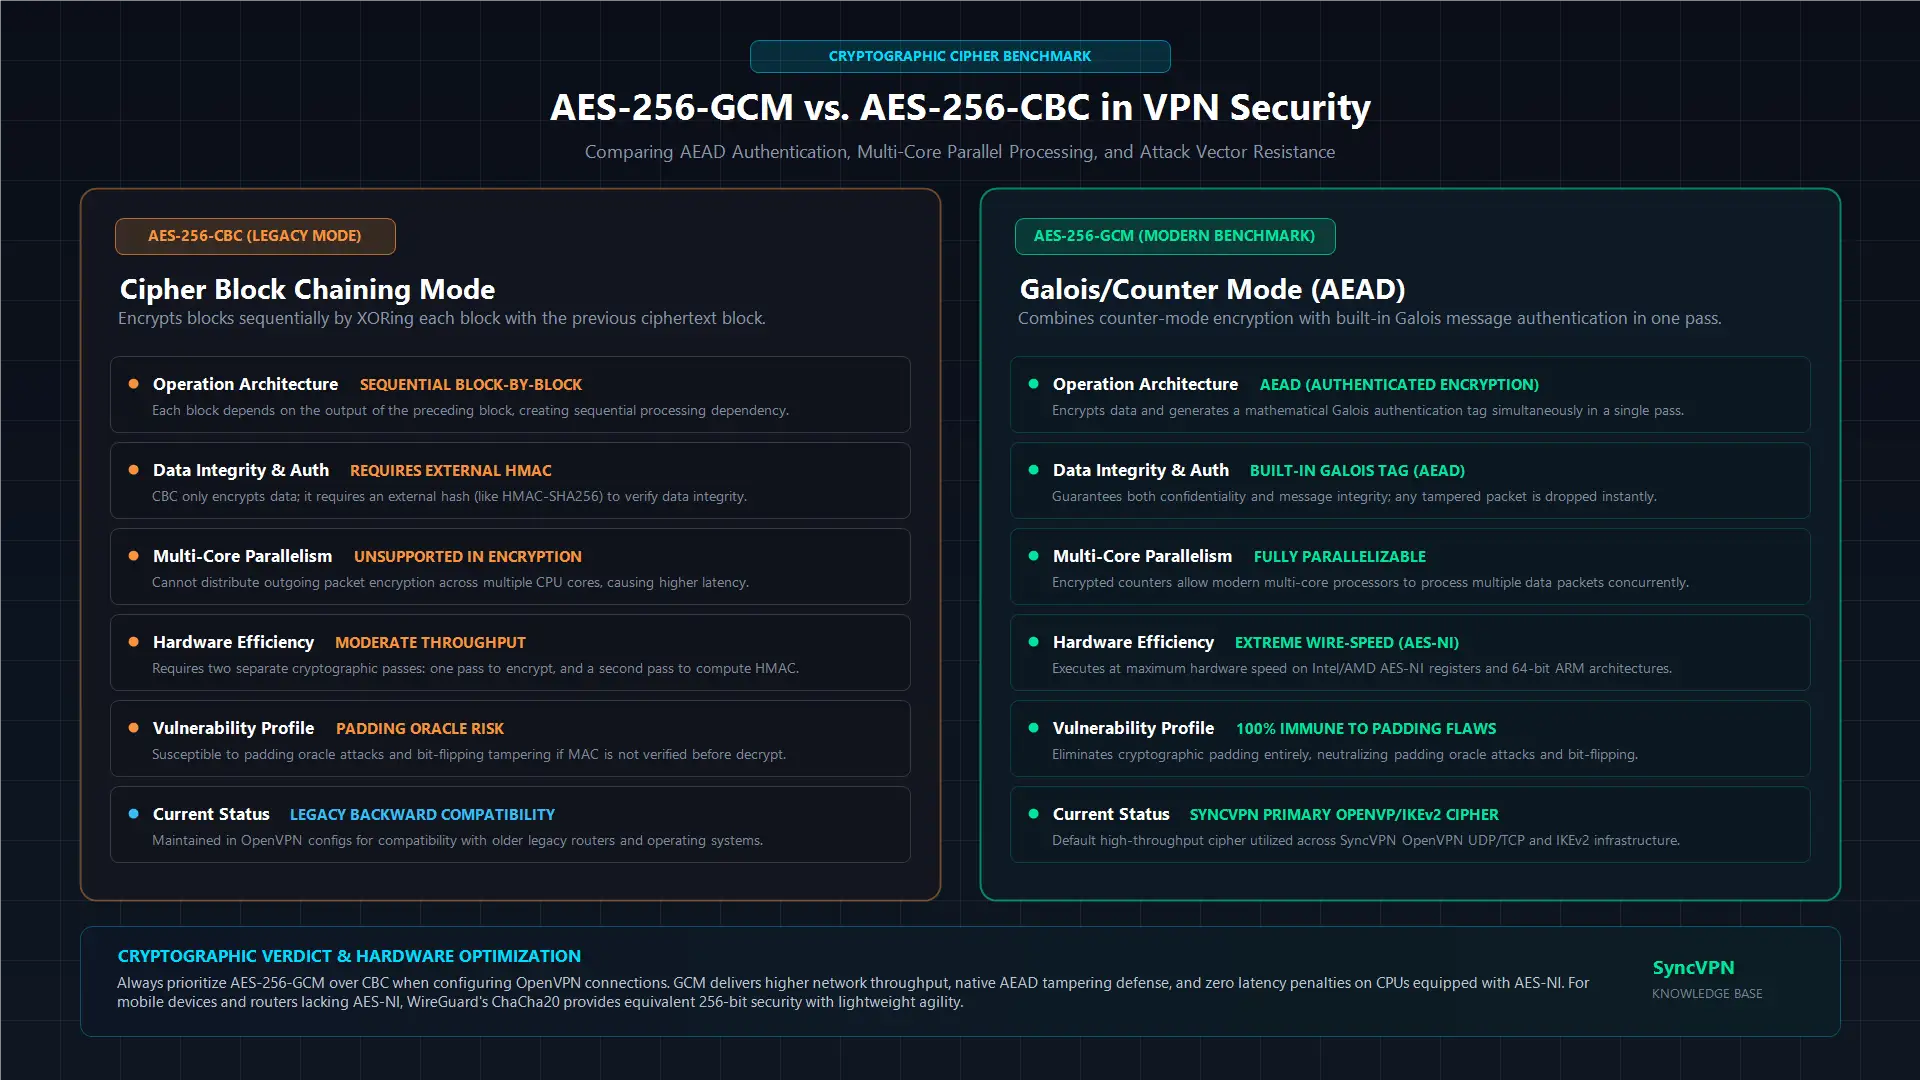
仅说VPN使用“AES-256”是不够的。运行模式决定密码如何处理多块数据和验证数据包真实性。VPN工程中的两大主流模式是CBC和GCM。
架构特点 | AES-256-CBC(密码分组链接) | AES-256-GCM(加洛瓦/计数器模式) |
|---|---|---|
操作类型 | 仅加密(需外部HMAC) | 认证加密(内建AEAD) |
并行处理 | 顺序执行(多核CPU较慢) | 全并行处理(吞吐量最大) |
计算速度 | 中等 | 极快 |
完整性验证 | 需外部哈希(如HMAC-SHA256) | 内建加洛瓦认证标签 |
漏洞表现 | 配置不当易受填充预言机攻击 | 免疫填充基础攻击 |
行业推荐 | 传统标准 | 现代行业典范 |
AES-CBC模式下,每个明文块在加密前需与前一个密文块进行异或运算。CBC本身不验证数据完整性,需要额外的密码哈希(如HMAC-SHA256)保证包未被篡改。
现代协议偏好AES-256-GCM,它提供关联数据认证加密(AEAD)。GCM利用计数器机制加密数据,同时使用加洛瓦域乘法生成认证标签。GCM允许多数据块在多核CPU上并行处理,显著提升吞吐率并减少延迟,同时消除填充预言机攻击向量。
AES-256会减慢你的网络速度吗?AES-NI的作用
人们常误解进行14轮高强度加密一定会拖慢宽带速度。虽然密码开销确实带来微小计算延迟,现代硬件通过专用指令集几乎消除了这一影响。
主流CPU制造商在芯片中集成专用硬件加速:
英特尔和AMD处理器提供AES-NI(AES新指令),直接在硬件寄存器级别执行复杂AES操作,而非软件模拟。
现代ARM架构(如Apple Silicon、Android智能手机及现代路由器)内含ARM密码扩展,为密码学工作负载提供专用硬件加速。
由于现代设备能以线速度处理AES-256,使用VPN时的任何明显速度下降几乎不源自加密计算。速度变化几乎完全由服务器物理距离、ISP路由拥塞或本地Wi-Fi延迟引起,而非AES加密。
AES-256与ChaCha20:现代协议对比
虽然AES-256依旧是OpenVPN和IKEv2/IPsec协议的核心,较新协议如WireGuard采用ChaCha20-Poly1305。了解这两者对比解释了为何现代VPN提供商同时支持。
ChaCha20是由Daniel J. Bernstein设计的256位流密码,操作512位状态数组,并结合Poly1305做认证。
桌面CPU和旗舰智能手机:具备AES-NI硬件加速的处理器处理AES-256和ChaCha20速度几乎相同,非常快。
低端硬件和低功耗路由器:缺乏硬件AES-NI的处理器运行AES-256软件实现时性能下降。ChaCha20专为无需专用硬件即可在通用CPU寄存器上高速运算设计。
两种密码均提供无妥协的256位密码强度。高级供应商保持多协议基础设施,允许用户依据硬件和路由需求,选择通过OpenVPN使用AES-256,或通过WireGuard使用ChaCha20。
AES-256对抗量子计算机安全吗?
量子计算引入了能够破坏传统非对称公钥密码(如RSA和Diffie-Hellman)的算法,利用Shor算法解决离散对数和质因数分解问题。
对称密码如AES-256面临的是Grover算法。这一算法能提供无结构数据库搜索的平方级加速,实质上将对称密钥的数学安全性减半:
AES-128键在Grover算法下有效安全强度降至64位,理论上未来的容错量子计算机可被攻破。
AES-256键在Grover算法下有效后量子安全等级为128位。
由于128位密钥空间仍需2^128次操作才能暴力破解——这一计算障碍远超在量子热力学法则下任何物理机器可想象范围——AES-256被正式归类为量子抗性加密。即使传统公钥基础设施转向后量子标准,AES-256仍将不可计算破解。
总结与要点
AES-256是一种对称分组密码,使用256位密钥,通过14轮数学运算处理128位数据块。
利用地球上所有超算暴力破解AES-256密钥需数十亿年,使其成为全球政府和金融安全公认的旗舰标准。
AES-256-GCM是VPN的现代标准,提供认证加密,吞吐量更高,CPU开销比传统CBC模式更低。
现代处理器利用AES-NI和ARM密码扩展在硬件线速处理AES-256,确保宽带速度无感影响。
尽管WireGuard使用ChaCha20以适应轻量级硬件,AES-256依旧是企业OpenVPN和IKEv2网络架构的可靠基石。


