当您连接到 VPN 时,您的网络流量会走另一条路径。支持的流量不会通过您通常的网络路径直接与网站通信,而是先通过加密连接传输到 VPN 服务器。
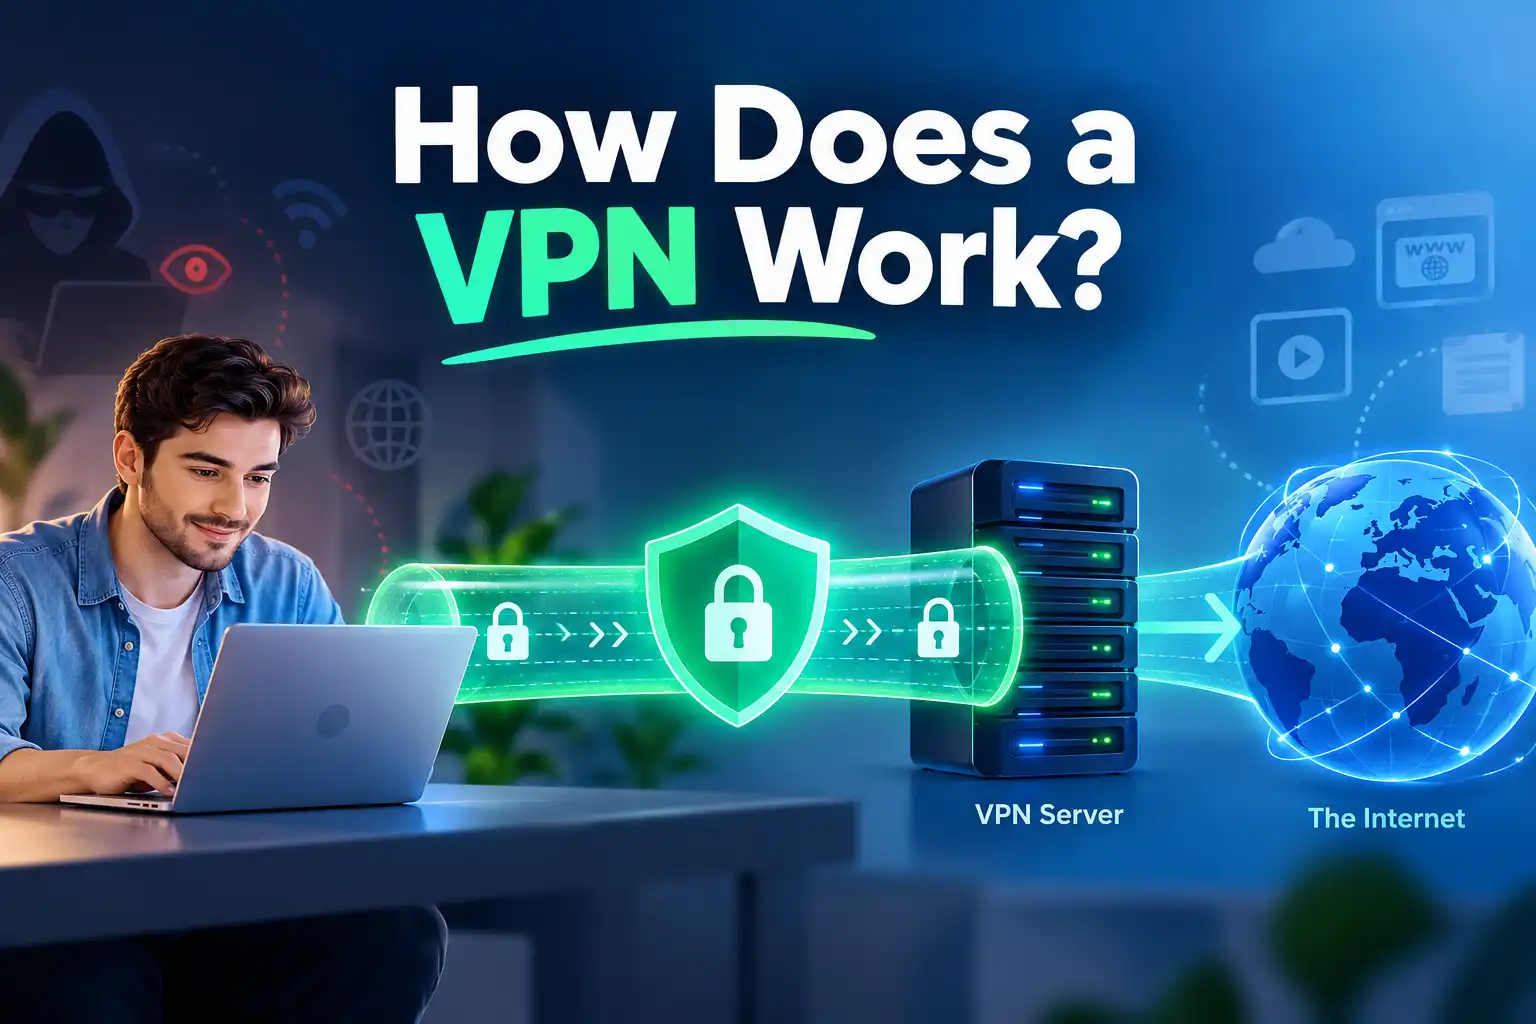
简单来说,VPN 通过在您的设备和 VPN 服务器之间建立安全隧道来工作。服务器转发您的请求,因此网站通常看到的是服务器的公共 IP 地址,而不是您的常规 IP。该隧道还减少了您的互联网服务提供商(ISP)或本地 Wi-Fi 运营者能够观察到的流量内容。
VPN 并不会让您隐形或替代网站安全。以下是您点击连接时发生的事情。
什么是 VPN?它做什么?
虚拟私人网络(VPN)是一种技术,可以在另一个网络(例如公共互联网)上创建受保护的连接。消费者 VPN 服务通常将您的流量通过供应商运营的服务器路由。
基本组成包括 VPN 应用程序、VPN 协议和 VPN 服务器。
并非每个应用程序都会使用隧道。
VPN 是如何一步一步工作的?
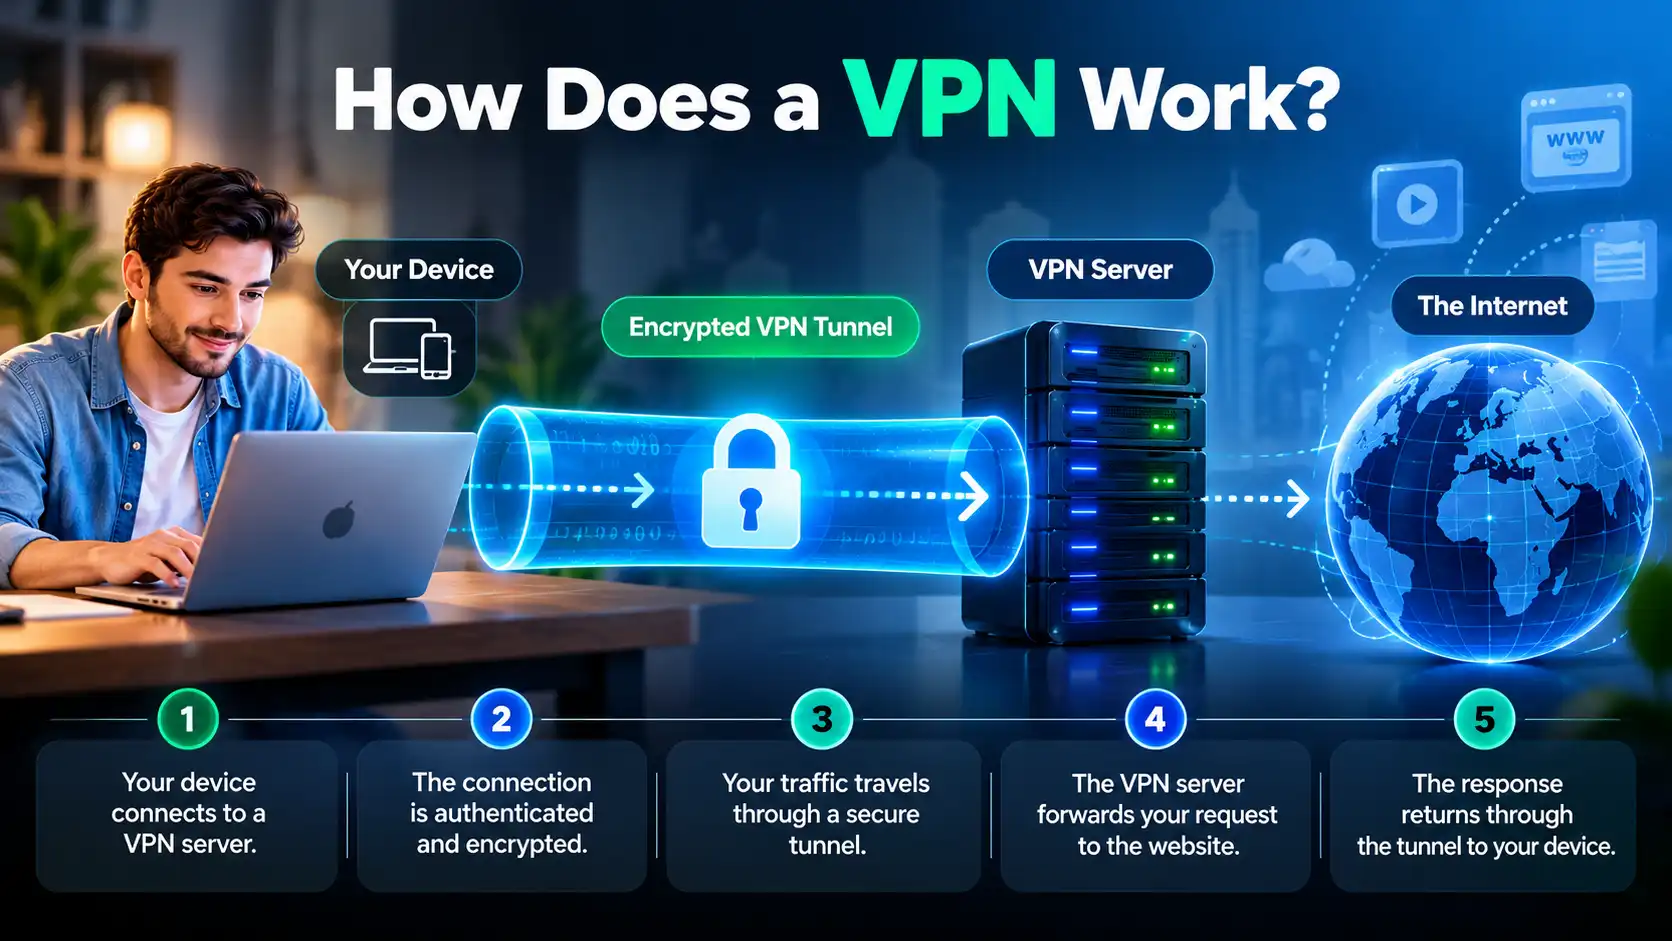
让我们跟踪浏览器发出请求到网站再返回的过程。
步骤 1:您的设备联系 VPN 服务器
您打开 VPN 应用程序,选择可用的服务器并开始连接。您的设备使用现有的互联网访问方式,无论是家庭 Wi-Fi、移动数据还是公共热点,连接该服务器。
您的 ISP 仍承担传输,但无法直接检查经过正确隧道封装的流量。
步骤 2:连接认证
VPN 客户端和服务器执行协议要求的认证和握手。这一过程确保通信双方获授权,并创建或协商加密密钥。
具体过程依据 WireGuard 和 OpenVPN 等协议有所不同。
步骤 3:建立加密隧道
安全连接准备就绪后,VPN 软件对选定用于 VPN 路由的数据包进行加密并打包,准备传输至服务器。
此保护路径称为VPN 隧道。本地网络只能看到与 VPN 服务器的连接,但无法直接读取隧道内的流量。
步骤 4:VPN 服务器转发您的请求
假设您打开了一个网站。您的设备通过隧道发送相关流量。VPN 服务器接收流量,剥离 VPN 层,并将请求转发到目的地。
对于此隧道连接,网站通常看到的是 VPN 服务器的公共 IP 地址,您的家庭 IP 通常对网站隐藏。
步骤 5:响应返回您的设备
网站将响应发送至 VPN 服务器,服务器通过受保护的隧道转发响应,您的设备解密 VPN 层,浏览器即可显示网页。
此过程会对其他隧道内请求重复进行。
VPN 加密如何工作?
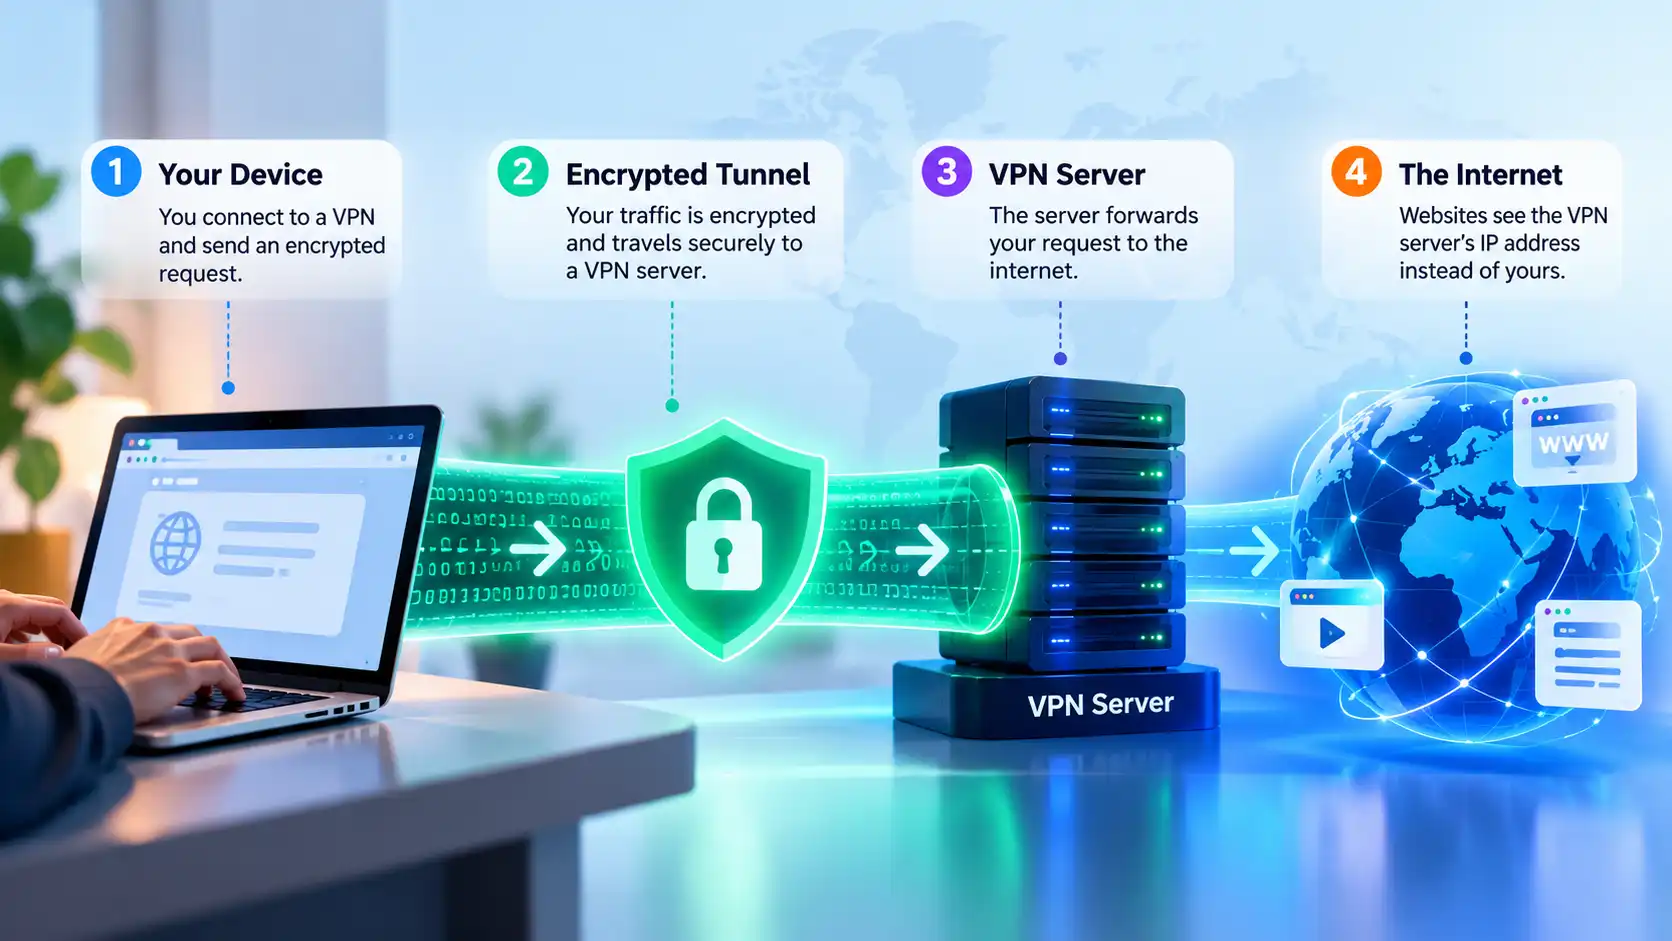
加密将可读信息转换为无适当密钥无法有效解读的数据。VPN 协议使用密码学机制保护您设备与 VPN 服务器之间的流量。
这并不意味着 VPN 会加密从 VPN 服务器到最终网站的每一段旅程。一旦流量离开 VPN 隧道,保护依赖于目的地连接。正确实现的 HTTPS 会继续保护网站内容的剩余路径。
加密也需要处理资源。
什么是 VPN 隧道?
VPN 隧道不是独立的物理线缆,而是在两个端点之间传递选定网络数据包的逻辑连接。
隧道帮助防止您设备和 VPN 服务器之间的观察者直接读取隧道内容,但他们仍可能看到 VPN 服务器地址、连接时间和数据传输量等元数据。
隧道保护旅程中的一段,而非网络上的所有交互。
VPN 服务器如何隐藏您的 IP 地址?
当您直接访问网站时,网站通常看到您网络的公共 IP 地址。当请求通过 VPN 服务器时,网站通常看到的是该服务器的公共 IP。
您的原始 IP 仍分配给您的底层连接,VPN 修改的是隧道内目的地看到的地址,而非 ISP 分配的地址。
DNS 请求会发生什么?
DNS 负责将域名转换成 IP 地址,帮助您的设备找到网站。DNS 请求可能泄露设备尝试访问的域名。
VPN 可能通过隧道将 DNS 请求定向到 VPN 服务选定的解析器。但 DNS 行为依赖于应用程序、浏览器、操作系统及配置。有些浏览器使用自己的加密 DNS 设置,错误配置的请求可能绕过预期的隧道。
DNS 泄露指的是意外的 DNS 路径泄露,不一定是向网站泄露您的公共 IP。
VPN 与 HTTPS:有什么区别?
VPN 加密和 HTTPS 解决相关但不同的问题。
保护范围 | VPN | HTTPS |
|---|---|---|
受保护连接 | 设备到 VPN 服务器 | 浏览器或应用到网站或服务 |
主要用途 | 保护隧道内流量不被本地观察者窥视并改变其出口路由 | 保护与目的地服务的通信 |
网站看到的内容 | 通常是 VPN 服务器的公共 IP | 连接的公共 IP,无论是 VPN 还是常规 |
保护免受网络钓鱼 | 非自动提供 | 非自动提供 |
正确配置的 HTTPS 网站即使无 VPN 也能保护会话内容。两者结合可互补保护:HTTPS 保护网站连接,VPN 保护通向服务器的路径。
使用 VPN 时谁能看到您的活动?
答案取决于观察者身份以及流量是否进入隧道。
观察者 | 可能可见内容 |
|---|---|
ISP 或公共 Wi-Fi 运营者 | VPN 服务器地址、连接时间、数据量 |
网站或应用 | VPN 出口 IP、您在服务上的行为、账户和 Cookie 标识符 |
VPN 提供商 | 运营连接所需信息及可能的目的地元数据,视设计和策略而定 |
设备管理者 | 通过设备管理或安装的监控软件收集的活动 |
VPN 将部分信任从您的 ISP 转移到 VPN 提供商;它不会删除登录或 Cookie。
VPN 协议如何影响连接?
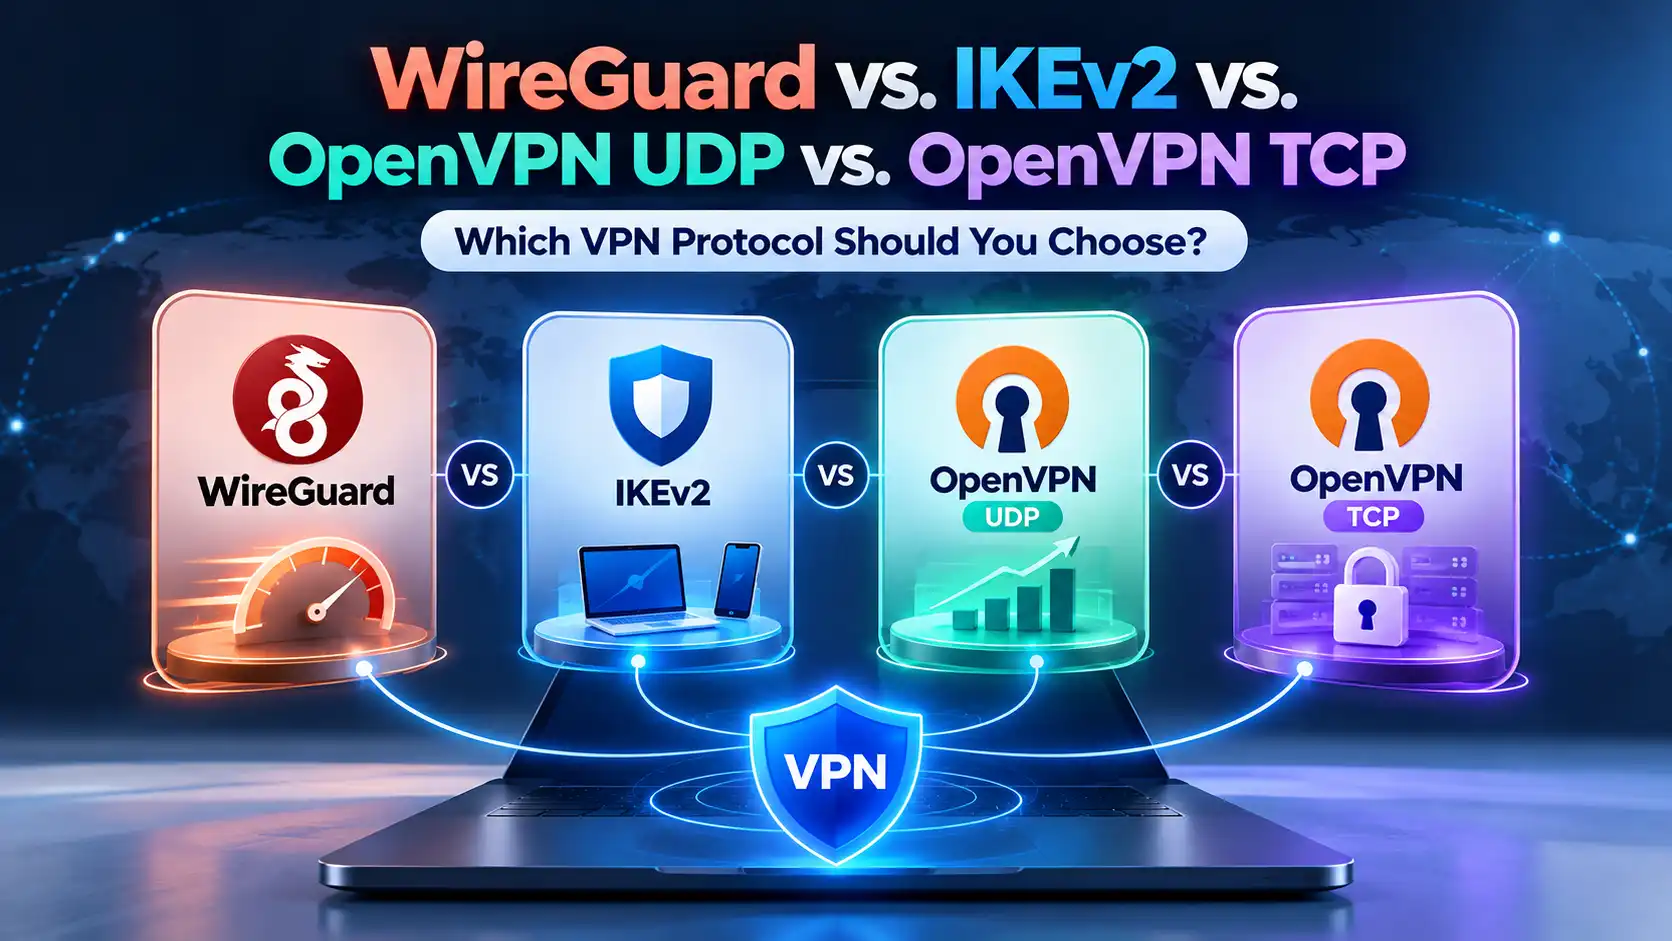
VPN 协议定义了如何协商安全隧道及其流量的传输方式。
WireGuard 设计高效,采用现代加密组件。OpenVPN UDP 是成熟的替代方案,通常性能良好。OpenVPN TCP 可用于限制 UDP 的网络,尽管 TCP 传输可能增加额外开销。
性能受服务器距离、拥塞和设备能力影响。详情见 SyncVPN 协议比较。
VPN 断开连接时会发生什么?
如果隧道断开,设备可能恢复通过常规网络发送流量,这可能向断开后联系的服务暴露您的普通公共 IP 地址。
当启用且正确设置时,Kill Switch 设计为在 VPN 连接不可用时阻止相关流量。其行为依应用、平台和配置而异,可能不涵盖所有启动或关闭情况。
自动重连尝试恢复 VPN,但不保证阻止流量泄露。
VPN 是否保护您的所有互联网流量?
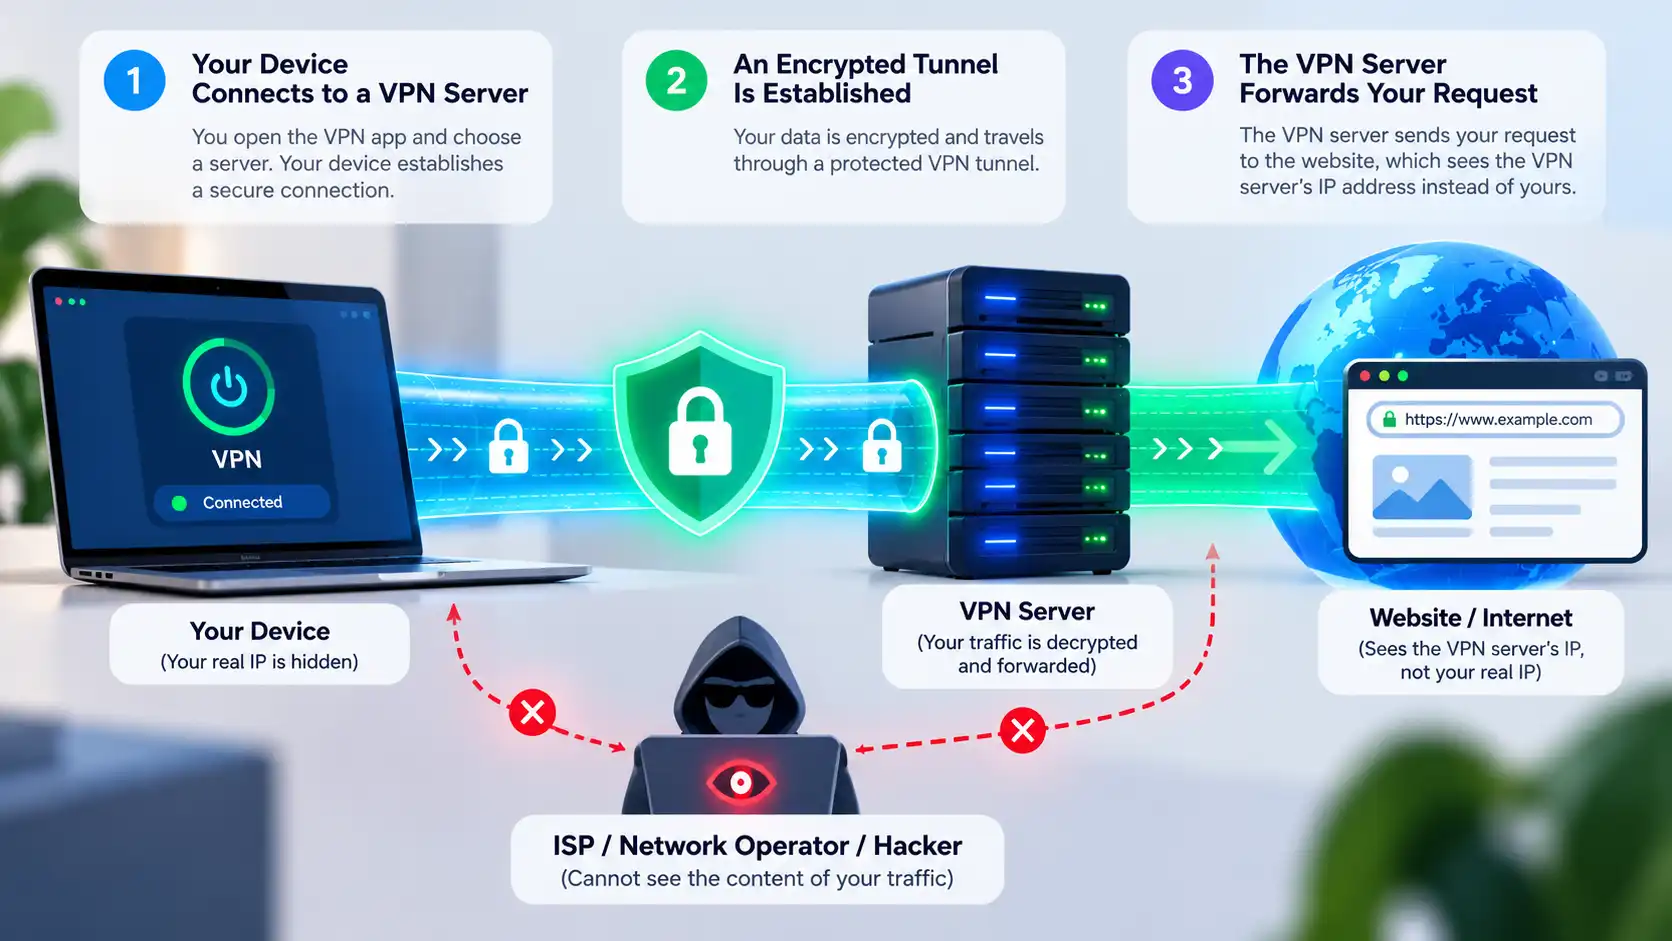
未必。分割隧道 可以故意将部分应用或目的地流量排除在 VPN 外部。部分流量可能因平台行为或配置问题走不同路径。
VPN 不阻止网络钓鱼、恶意软件、账户追踪或权限控制的位置访问。请继续使用强身份验证和保持更新。
如何检测 VPN 是否工作正常?
连接前检查您的公共 IP 地址。
连接至 VPN 服务器,等待应用确认连接。
再次检查公共 IP。对隧道内流量,通常应显示 VPN 出口地址而非原始地址。
如适用,检查 DNS 和 WebRTC 测试,并确认被排除测试的应用是否启用分割隧道。
单一浏览器 IP 检查无法证明完全保护或匿名。
SyncVPN 是如何工作的?
使用 SyncVPN,您选择可用服务器并使用应用支持的协议设置进行连接。SyncVPN 界面提供 Smart、WireGuard、OpenVPN UDP 和 OpenVPN TCP 选项;可用性随平台和版本不同而异。
连接后,您可以比较可见的公共 IP 地址确认浏览器使用的路由。如果启用 Kill Switch 或分割隧道,请检查这些设置如何影响断线及排除流量。
设备特定步骤请参考 SyncVPN 支持中心。
常见问题
VPN 会加密所有内容吗?
VPN 会加密使用其隧道的流量,而不保证包含所有应用,也不会替代网站使用的加密。
我的 ISP 能看到我在用 VPN 吗?
通常能。ISP 通常能看到连接 VPN 服务器的存在、时间和数据量,但看不到正确工作的隧道内携带的目的地。
VPN 能隐藏我的浏览记录吗?
它可以减少 ISP 对隧道内目的地的可见度,但不会删除设备上保存的浏览历史或与账户关联的搜索。
VPN 会让我匿名吗?
不会。网站仍可能识别登录、Cookie、浏览器指纹和您提供的信息。
VPN 会降低网速吗?
可能会。加密、服务器距离和路由可导致额外开销。影响因网络和协议而异,有时影响较小。
我可以在公共 Wi-Fi 使用 VPN 吗?
可以。VPN 可减少本地网络对您隧道内流量的观察。请继续使用 HTTPS,避免可疑登录页面或下载。
总结
VPN 通过在您的设备和 VPN 服务器之间创建加密路径工作,服务器转发请求,通常将其公共 IP 地址替换您在目的地的地址。
了解隧道的起点和终点以及哪些信息仍可见,有助于您带着现实的隐私期望使用 SyncVPN。