Bir IPv6 sızıntısı, internet bağlantınız şifrelenmiş VPN tünelinizi atlayarak IPv6 trafiğini doğrudan yerel İnternet Servis Sağlayıcınız (ISS) üzerinden ilettiğinde meydana gelir. Bu teknik sorun, VPN arayüzünüzde güvenli ve aktif bir bağlantı görünse bile gerçek kişisel IP adresinizi, fiziksel konumunuzu ve çevrimiçi taleplerinizi ağ gözlemcilerine açar.
Bir Sanal Özel Ağ (VPN) açtığınızda tam anonimlik ve sarsılmaz şifreleme beklersiniz. Ancak, küresel internet altyapısı şu anda eski IPv4 protokolleri ile modern IPv6 standartları arasında geçiş aşamasında olduğu için milyonlarca internet kullanıcısı sessiz, tespit edilemeyen veri sızıntılarıyla karşı karşıyadır. Bu kapsamlı rehberde, IPv6 sızıntılarının neden gerçekleştiğini, siber güvenliğinizi neden zayıflattığını, bağlantınızı 60 saniyede nasıl test edeceğinizi ve SyncVPN'in sızıntıları otomatik olarak nasıl engellediğini inceliyoruz.
Temel Neden: Çift Yığınlı Ağlarda IPv4 ve IPv6
IPv6 sızıntılarının neden olduğunu anlamak için günümüzde neden iki farklı internet protokolü sürümünün yan yana çalıştığını anlamak gerekir:
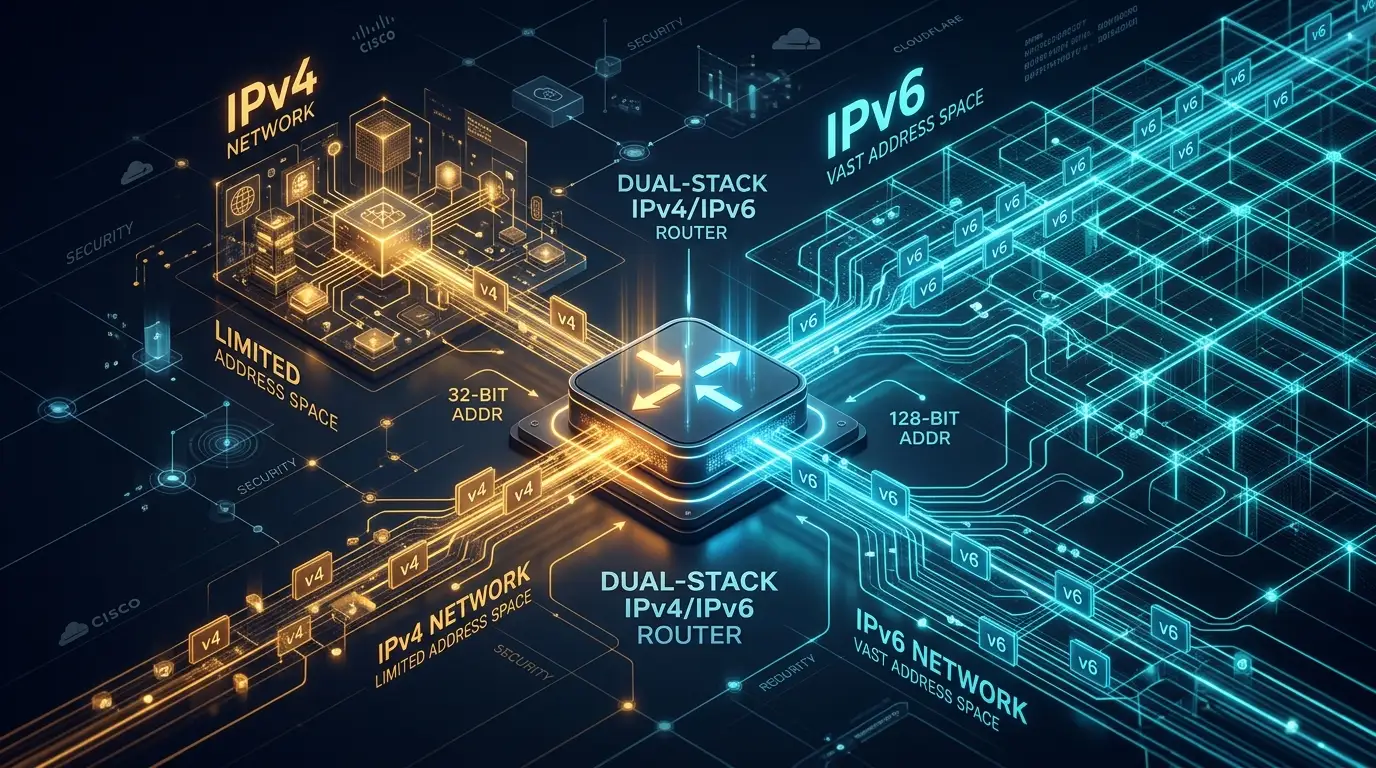
IPv4 (Internet Protocol Version 4): 1981'de standartlaştırılan IPv4, 32 bitlik sayısal bir yapıya (örneğin 198.51.100.1) sahiptir ve yaklaşık 4,3 milyar benzersiz IP adresi sağlar. Modern bağlı akıllı telefonlar, bulut sunucular ve akıllı ev donanımındaki patlama nedeniyle, küresel olarak kullanılmayan IPv4 adres havuzu tamamen tükenmiştir.
IPv6 (Internet Protocol Version 6): Kalıcı ve yeni nesil halef olarak geliştirilen IPv6, 128 bitlik onaltılık yapıyı (örneğin 2001:0db8:85a3:0000:0000:8a2e:0370:7334) kullanır ve yaklaşık 340 oktilyon benzersiz adres sunar—fiilen tükenmez bir kaynak.
Telekom sağlayıcıları milyarlarca cihazı bir gecede taşıyamadığından, modern ISS'ler ve işletim sistemleri çift yığın mimarisi kullanır. Bu da demektir ki Wi-Fi yönlendiriciniz, bilgisayarınız ve akıllı telefonunuz aynı anda hem IPv4 hem de IPv6 adresi alır.
IPv6 Sızıntısı VPN'inizi Nasıl Aşar?
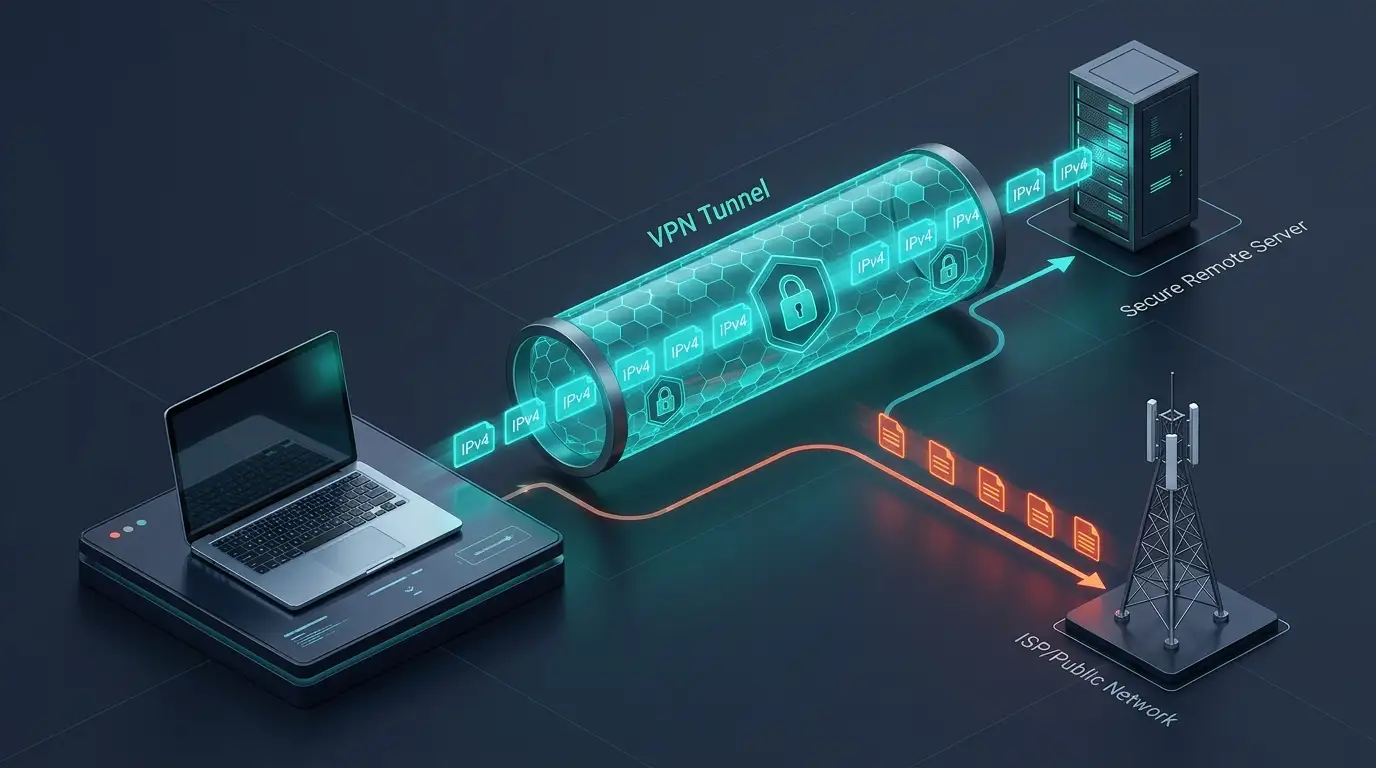
Standart bir VPN'e bağlandığınızda, istemci yazılımınız cihazınız ile uzak sunucu arasında şifrelenmiş bir tünel oluşturur. Ancak birçok temel veya eski VPN sağlayıcısı yönlendirme tablolarını yalnızca IPv4 veri paketleri için yapılandırır.
IPv6 destekli bir web sitesine veya uygulamaya girdiğinizde:
Modern işletim sistemleri (Windows, macOS, Android ve iOS) yönlendirme verimliliği nedeniyle otomatik olarak IPv6 bağlantılarını önceliklendirir.
VPN istemciniz aktif IPv6 yönlendirmesi veya otomatik paket engellemesi yoksa, işletim sisteminiz şifrelenmiş tüneli atlayarak sorguyu şifrelenmemiş yerel ISS bağlantısı üzerinden gerçekleştirir.
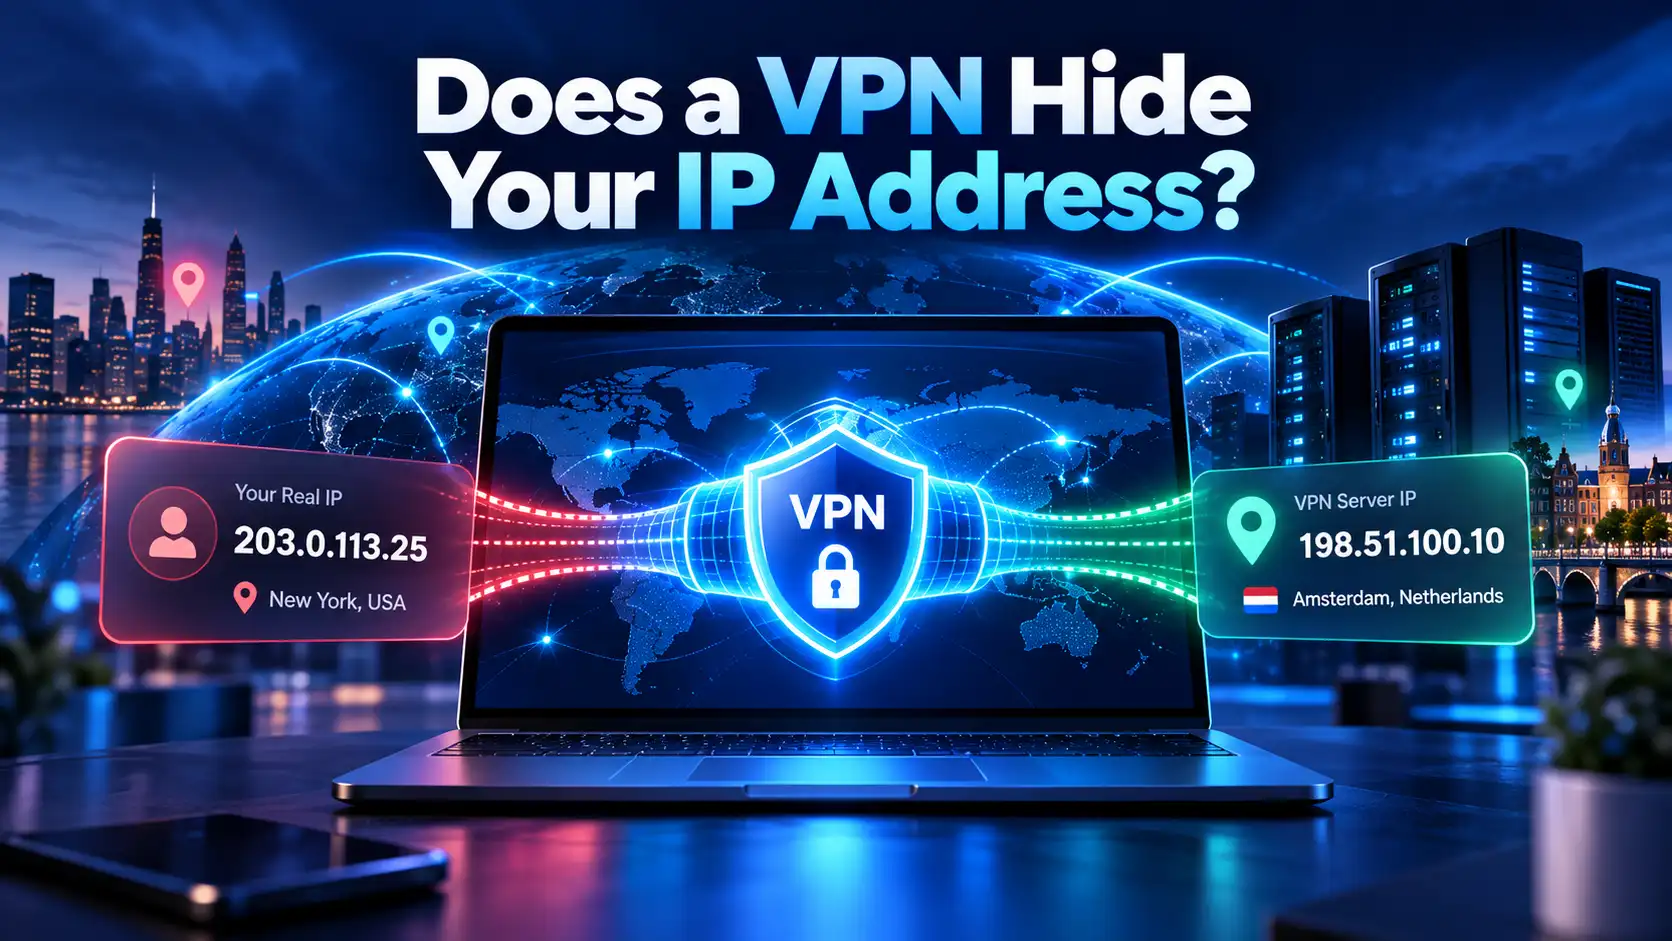
Hedef web sunucusu gerçek ev IPv6 adresinizi ve konum bilgilerinizi alır ve gizliliğinizi anında açığa çıkarır.
IPv6 Sızıntısının Gizli Gizlilik Tehlikeleri
IPv6 sızıntısı yaşamak VPN'in temel gizlilik korumalarını geçersiz kılar:
1. Ayrıntılı Konum Tespiti
Genellikle geniş metropol alanını veya ISS değişim merkezini gösteren standart IPv4 adreslerinin aksine, IPv6 ön ekleri sık sık lokal banliyö ağ hücrelerine bölünür. Açığa çıkan bir IPv6 adresi fiziksel mahallenizi rahatsız edici derecede kesin şekilde belirleyebilir.
2. Tam ISS Aktivite Takibi
Kaçak IPv6 paketleri şifrelenmiş tüneli atladığından, yerel ISS'niz ziyaret ettiğiniz alan adlarını, eriştiğiniz hizmetleri ve tarama oturumlarınızın tam zaman damgalarını tamamen görebilir.
3. Kalıcı Kimlik Profillemesi
Dijital reklam değişimleri ve veri brokerları benzersiz IPv6 tanımlayıcılarını siteler arasında takip eder. Gerçek IPv6 adresiniz sızdığında, üçüncü taraf analitikler şifreli gezinme alışkanlıklarınızı gerçek kimliğinize doğrudan bağlayabilir.
IPv6 Sızıntısı vs. DNS Sızıntısı vs. WebRTC Sızıntısı: Karşılaştırma Tablosu
Kullanıcılar genellikle farklı IP sızıntısı türlerini karıştırır. Aşağıdaki tablo aralarındaki farkları açıklar:
Sızıntı Türü | Açığa Çıkan | Teknik Temel Neden | Birincil Çözüm |
|---|---|---|---|
IPv6 Sızıntısı | Gerçek 128-bit IPv6 adresiniz ve yerel ISS ağ geçidi. | Çift yığın trafik, sadece IPv4 şifrelenmiş tünelini atlatır. | Otomatik istemci tarafı IPv6 paket engelleme veya yerel IPv6 tünelleme. |
DNS Sızıntısı | Ziyaret ettiğiniz web sitelerinin alan adları ve URL'leri. | Sorgular şifrelenmiş VPN çözücülerini atlayıp varsayılan ISS DNS sunucularına gider. | Tüm adaptörlerde özel, sıfır günlük DNS çözücülerinin zorlanması. |
WebRTC Sızıntısı | Tarayıcı içindeki genel ve özel IP adresleri. | Tarayıcı gerçek zamanlı iletişim API'leri yerel ağ arayüzlerini sorgular. | WebRTC devre dışı bırakma veya özel gizlilik eklentileri kullanma. |
Adım Adım: 60 Saniyede IPv6 Sızıntısı Testi
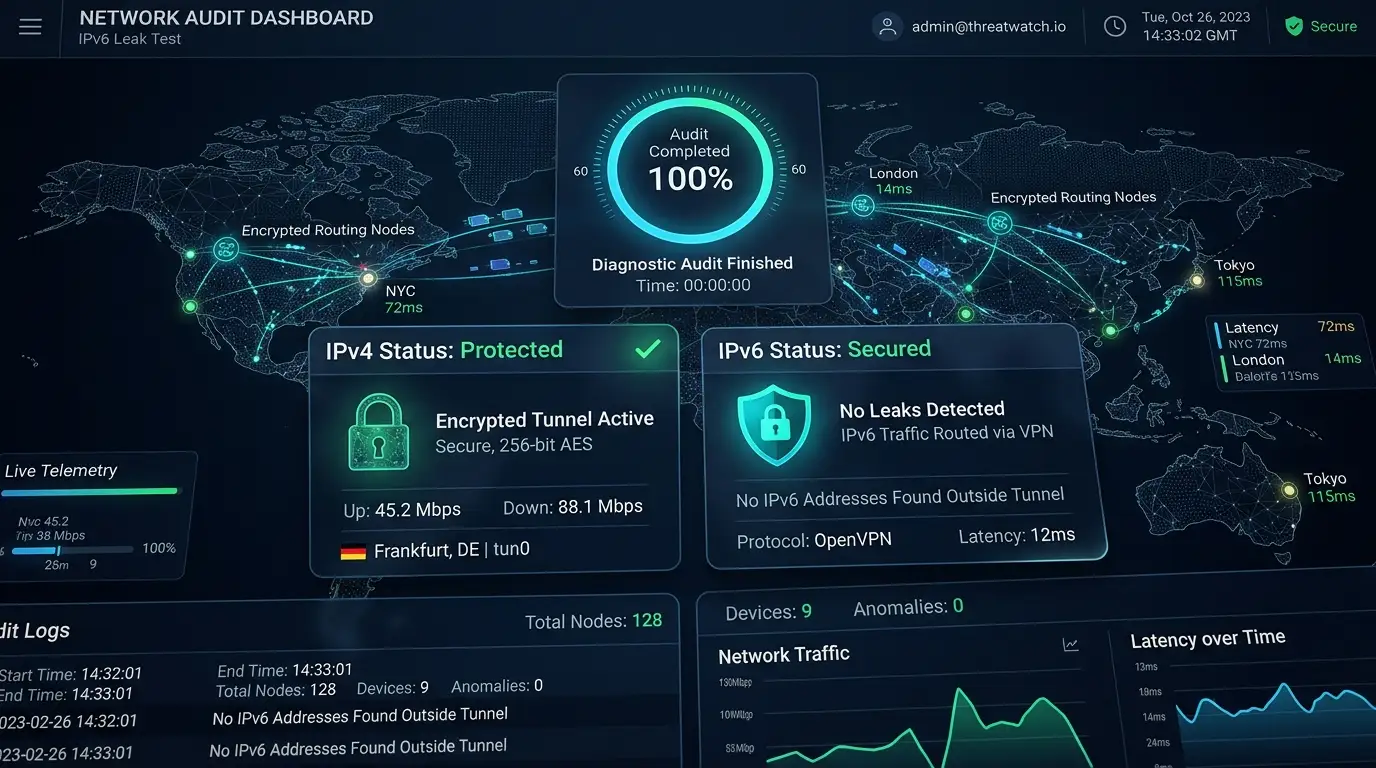
VPN'inizin veri sızdırıp sızdırmadığını hızlı ve basit bir tanı denetimiyle doğrulayabilirsiniz:
Korumasız Bağlantınızı Test Edin:
VPN'inizi kapatın. Tarayıcınızda SyncVPN What Is My IP Address aracını açın. Görünen IPv4 ve IPv6 adreslerinizi ve ISS isminizi not edin.VPN Sunucunuza Bağlanın:
VPN uygulamanızı açın ve istediğiniz bir sunucu konumuna bağlanın.Tanı Aracını Yenileyin:
IP test sayfasını yeniden yükleyin.Sonuçları Değerlendirin:
Tam Koruma: Araç yalnızca VPN sunucusunun IP adresini ve sağlayıcı ana bilgisayar adını gösterir. IPv6 alanı eşleşen güvenli VPN IPv6 adresi gösterir veya "Algılanmadı / Devre Dışı" olarak belirtilir.
Aktif Sızıntı: Araç Step 1'de görülen gerçek IPv6 adresini veya konut ISS adını hâlâ gösteriyorsa bağlantınız aktif olarak sızdırıyor demektir.
SyncVPN IPv6 Sızıntılarını Nasıl Engeller?
Düşük kaliteli VPN'lerin veya karmaşık yönlendirici dosyalarını manuel olarak ayarlamanızı bekleyen rakiplerin aksine, SyncVPN tüm uygulamalarda çok katmanlı mühendislik korumaları uygular:
Otomatik İstemci Seviyesi IPv6 Filtreleme: Standart masaüstü ve mobil uygulamalarımızda SyncVPN, tünel aktifken şifrelenmemiş IPv6 trafiğinin fiziksel ağ kartınızdan kaçmasını otomatik olarak engelleyen katı ağ adaptörü kuralları uygular.
Entegre Kill Switch Koruması: Bağlantınız ağ kararsızlığından dolayı beklenmedik şekilde kesilirse, yerleşik Kill Switch sistem trafiğini anında dondurarak şifrelenmemiş paketlerin ISS'nize sızmasını önler.
Sync Max Çift IPv4 ve IPv6 Altyapısı: Yerel, uçtan uca IPv6 bağlantısı gerektiren ileri kullanıcılar için SyncVPN Sync Max planı, 20 ülkede Özel IP'ler ve tam yerel IPv4 ile IPv6 tünel yönlendirmesi sunar.
Sıfır Günlük Özel DNS: Tüm alan adı istekleri yalnızca kendi donanım tabanlı şifreli DNS sunucularımız üzerinden çözülür, böylece eşzamanlı DNS sızıntılarına karşı kapsamlı koruma sağlanır.
İleri Düzey Sorun Giderme: IPv6'yı Manuel Olarak Kapatma
OpenVPN gibi üçüncü taraf manuel yapılandırmaları kullanan veya otomatik sızıntı engellemesi olmayan eski işletim sistemlerinde IPv6'yı Windows'ta manuel olarak kapatabilirsiniz:
Windows Tuşu + R'ye basın,
ncpa.cplyazın ve Enter ile Ağ Bağlantılarını açın.Aktif ağ adaptörünüze (Wi-Fi veya Ethernet) sağ tıklayın ve Özellikler'i seçin.
“Bu bağlantı aşağıdaki öğeleri kullanır” listesinden İnternet Protokolü Sürüm 6 (TCP/IPv6)'yı bulun.
TCP/IPv6 kutusunun işaretini kaldırın.
Değişiklikleri kaydetmek için Tamam'a tıklayın, ardından tarayıcınızı yeniden başlatın.
İşletim sistemi seviyesinde IPv6'yı devre dışı bırakmak, yönetilmeyen manuel bağlantılarda IPv6 sızıntılarını önler ancak otomatik sızıntı koruması olan özel bir VPN uygulaması kullanmak önerilen çözümdür.
Sıkça Sorulan Sorular (SSS)
Bir VPN her zaman IPv6 sızıntılarına karşı korur mu?
Hayır. Ücretsiz ve düşük bütçeli VPN hizmetleri genellikle sadece IPv4 trafiğini tünellerken IPv6 paketlerini tamamen görmezden gelir. Tam koruma için VPN'inizin aktif IPv6 sızıntı engelleme veya yerel çift yığın tünelleme özelliklerine sahip olduğundan emin olun.
IPv6'yı kapatmak internet hızımı yavaşlatır mı?
Hayır. Çoğu modern web sitesi, video akış hizmetleri ve çevrimiçi platform standart IPv4 üzerinden tam işlevsellik sağlar. IPv6'yı yerel olarak kapatmak günlük indirme hızınızı veya gecikmenizi fark edilir şekilde etkilemez.
Bir IPv6 sızıntısı sırasında bilgisayar korsanları verilerimi ele geçirebilir mi?
Modern HTTPS protokolleri web sayfalarınızın içeriğini şifrelerken, bir IPv6 sızıntısı gerçek coğrafi konumunuzu, ISS kimliğinizi ve eriştiğiniz uzak sunucuları açığa çıkarır; bu durum gizliliğinizi yok eder ve konum profillemeye maruz bırakır.
Özet ve Ana Noktalar
Bir IPv6 sızıntısı, çift yığın trafik şifrelenmiş tüneli atladığında gerçek IP adresinizi ve fiziksel konumunuzu ortaya çıkarır.
Geleneksel VPN'ler IPv6 trafiğini sıklıkla düzgün yönetemeyerek kullanıcıları ISS takibi ve gözetimine karşı savunmasız bırakır.
Güvenliğinizi her zaman çevrimiçi IP doğrulama aracımızla denetleyebilirsiniz.
SyncVPN, istemci seviyesi filtreleme, entegre Kill Switch ve premium katmanlarda özel çift yığın altyapı ile bağlantınızı otomatik olarak güvence altına alır.