
AES-256 şifreleme, dijital verileri 256 bitlik bir anahtar kullanarak karıştıran askeri düzeyde bir kriptografik şifredir ve modern hesaplama gücüyle kaba kuvvet saldırılarıyla şifresi çözülmesi matematiksel olarak imkansızdır. Sanal Özel Ağlar (VPN'ler), internet trafiğini ISS gözetimi, devlet müdahalesi ve kötü niyetli paket dinleyicilerden korumak için AES-256'ya güvenerek, cihazınızdan çıkmadan önce hassas iletişimleri kırılmaz şifreli metinlere dönüştürür.
Halka açık Wi-Fi'da web'de gezinirken, çevrimiçi bankacılık işlemleri yaparken veya gizli kurumsal altyapıya bağlanırken, ağ paketleriniz onlarca ara anahtar ve yönlendiriciden geçer. Güçlü kriptografik kapsüllenme olmadan, ziyaret ettiğiniz her URL ve gönderdiğiniz her şifresiz kimlik bilgisi üçüncü taraflarca görünür kalır. AES-256'nın nasıl çalıştığını, siber güvenlikte tartışmasız altın standart olmasının nedenini ve modern VPN yapılandırmalarının internet performansını düşürmeden nasıl uyguladığını anlamak, dijital gizliliğinizi değerlendirmek için önemlidir.
Kırılmazlığın Matematiği: AES-256 Nasıl Çalışır?
Gelişmiş Şifreleme Standardı (AES), ABD Ulusal Standartlar ve Teknoloji Enstitüsü (NIST) tarafından 2001 yılında eskimiş Veri Şifreleme Standardı'nı (DES) değiştirmek için oluşturuldu. Şeffaf beş yıllık bir kriptografik yarışma sonucunda seçilen temel Rijndael şifrelemesi, Belçikalı kriptograflar Vincent Rijmen ve Joan Daemen tarafından geliştirildi.
AES simetrik anahtarlı blok şifresidir. "Simetrik" terimi veriyi şifrelemek ve şifresini çözmek için aynı anahtarın kullanıldığı anlamına gelir. "Blok şifresi" ise verinin bit bit değil, 128 bitlik (16 bayt) sabit bloklar halinde şifrelendiğini gösterir.
14 Aşamalı Dönüşüm Turu
Okunabilir açık metni çözülemez gürültüye çevirmek için AES-256, her 128 bitlik bloğu 14 ardışık matematiksel permütasyona tabi tutar. AES-128 on tur, AES-192 on iki tur kullanırken, AES-256 maksimum 14 turla olağanüstü bir güvenlik tamponu sağlar. Her aşama dört ayrı kriptografik işlem içerir:
SubBytes: Her baytın önceden tanımlı bir kriptografik arama matrisi (S-box) kullanılarak başka bir bayt ile değiştirildiği doğrusal olmayan bir yerine koyma aşaması, doğrudan matematiksel ilişkiyi engeller.
ShiftRows: 4x4 durum dizisinin satırlarının belirli kaydırmalarla döngüsel olarak kaydırıldığı bir transpozisyon adımı, veriyi sütunlar arasında dağıtır.
MixColumns: Modüler matris çarpımı kullanarak her sütundaki dört baytı karıştıran doğrusal dönüşüm, blok çapında yüksek dağılım sağlar.
AddRoundKey: Durum bloğu, ana 256 bitlik anahtardan türetilen benzersiz tur alt anahtarı ile bit düzeyinde XOR işlemiyle birleştirilir.
Bu çok aşamalı tasarım “çığ etkisi” yaratır: orijinal açık metindeki tek bir biti değiştirmek, ortaya çıkan şifreli metindeki %50'den fazla biti değiştirir ve tüm yapısal kalıpları tamamen gizler.
Kaba Kuvvet Saldırılarının Fiziksel Olarak Neden İmkansız Olduğu
256 bitlik anahtar 2^256 benzersiz anahtar kombinasyonu sunar; bu yaklaşık 1.1579 x 10^77 olasılığa eşdeğerdir. Bu sayının büyüklüğünü kavramak için:
Ölçüt | Bilimsel Ölçek | Gerçek Dünya Bağlamı |
|---|---|---|
Gözlemlenebilir Evrenin Tahmini Atom Sayısı | ~10^80 | Var olan temel fiziksel parçacıklar |
AES-256 Anahtar Kombinasyonları | ~1.15 x 10^77 | Tahmin edilmesi gereken toplam kriptografik kombinasyonlar |
En Üst 500 Süperbilgisayarın Toplam İşlem Hızı | ~10^18 işlemler/saniye | Küresel yüksek performanslı hesaplama toplamı |
AES-256’yı Kaba Kuvvetle Kırmak İçin Gerekli Zaman | Milyarlarca Yıl | Güneş sistemimizin öngörülen ömrünü aşar |
Dünya üzerindeki tüm bilgisayarlar birleşik bir süper küme olarak saniyede milyarlarca anahtar hesaplayabilse bile, AES-256 anahtar alanının kararlı bir kısmını test etmek, güneşin tüm ömrü boyunca üreteceği enerjiden daha fazlasını gerektirir.
VPN'lerin Tünel Güvenliği İçin Neden AES-256’ya Güvendiği
Sanal Özel Ağ, güvensiz, açık bir ağ arasında korumalı bir iletişim yol oluşturur. AES-256, bu yoldan geçen veriyi çevreleyen matematiksel bir kasa gibidir.
1. ISS Telemetri ve Paket İncelemesini Nötralize Etmek
İnternet Servis Sağlayıcıları rutin olarak kullanıcı trafiği kalıplarını izler, ziyaret edilen alan adlarını, şifresiz veri yüklerini ve oturum sürelerini kaydeder. Birçok sağlayıcı, yüksek bant genişliği bağlantılarını kısıtlamak veya toplu gezinme profillerinden para kazanmak için Derin Paket İnceleme (DPI) kullanır.
Cihazınız SyncVPN gibi bir sağlayıcı üzerinden internet trafiğini yönlendirdiğinde, AES-256 verinizi yerel ağ arayüzüne ulaşmadan önce şifreler. ISS’niz sadece yönlendiriciniz ve güvenli VPN sunucu düğümü arasında şifreli bir veri akışı görür. Açtığınız web siteleri, aktardığınız dosyalar ve sorguladığınız bilgiler okunamaz kalır.
2. Halka Açık Wi-Fi'da Ortadaki Adam Saldırılarını Ortadan Kaldırmak
Havalimanları, oteller ve kafelerdeki halka açık Wi-Fi ağları genellikle temel istemci izolasyonundan yoksundur ve kötü niyetli Wi-Fi erişim noktaları, ARP spoofing ve paket yakalama riski taşır. Aynı yerel alt ağdaki siber suçlular yayınlanan paketleri yakalayarak oturum çerezleri ve kimlik doğrulama jetonları toplayabilir. Tüm giden paketlerin AES-256 tüneli içinde kapsüllenmesi, yakalanan paketleri anlamsız hale getirir ve güvenilmeyen ağlarda dinleme girişimlerini etkisiz kılar.
3. İleriye Dönük Gizliliğin Korunması
Üst düzey VPN dağıtımları, AES-256 simetrik şifrelemesini Diffie-Hellman veya Eliptik Eğri Kriptografisi (ECDH) gibi geçici anahtar değişim mekanizmalarıyla birleştirir. Bu yapı Kusursuz İleriye Dönüklük (PFS) sağlamakta; her birkaç dakikada veya bağlantınız koptuğunda tamamen yeni, geçici bir simetrik oturum anahtarı oluşturur. Teorik olarak oturum anahtarı ele geçirilse bile, önceki ve sonraki oturumlar şifreli ve okunamaz kalır.
AES-256-GCM ve AES-256-CBC: Şifreleme Modunun Önemi
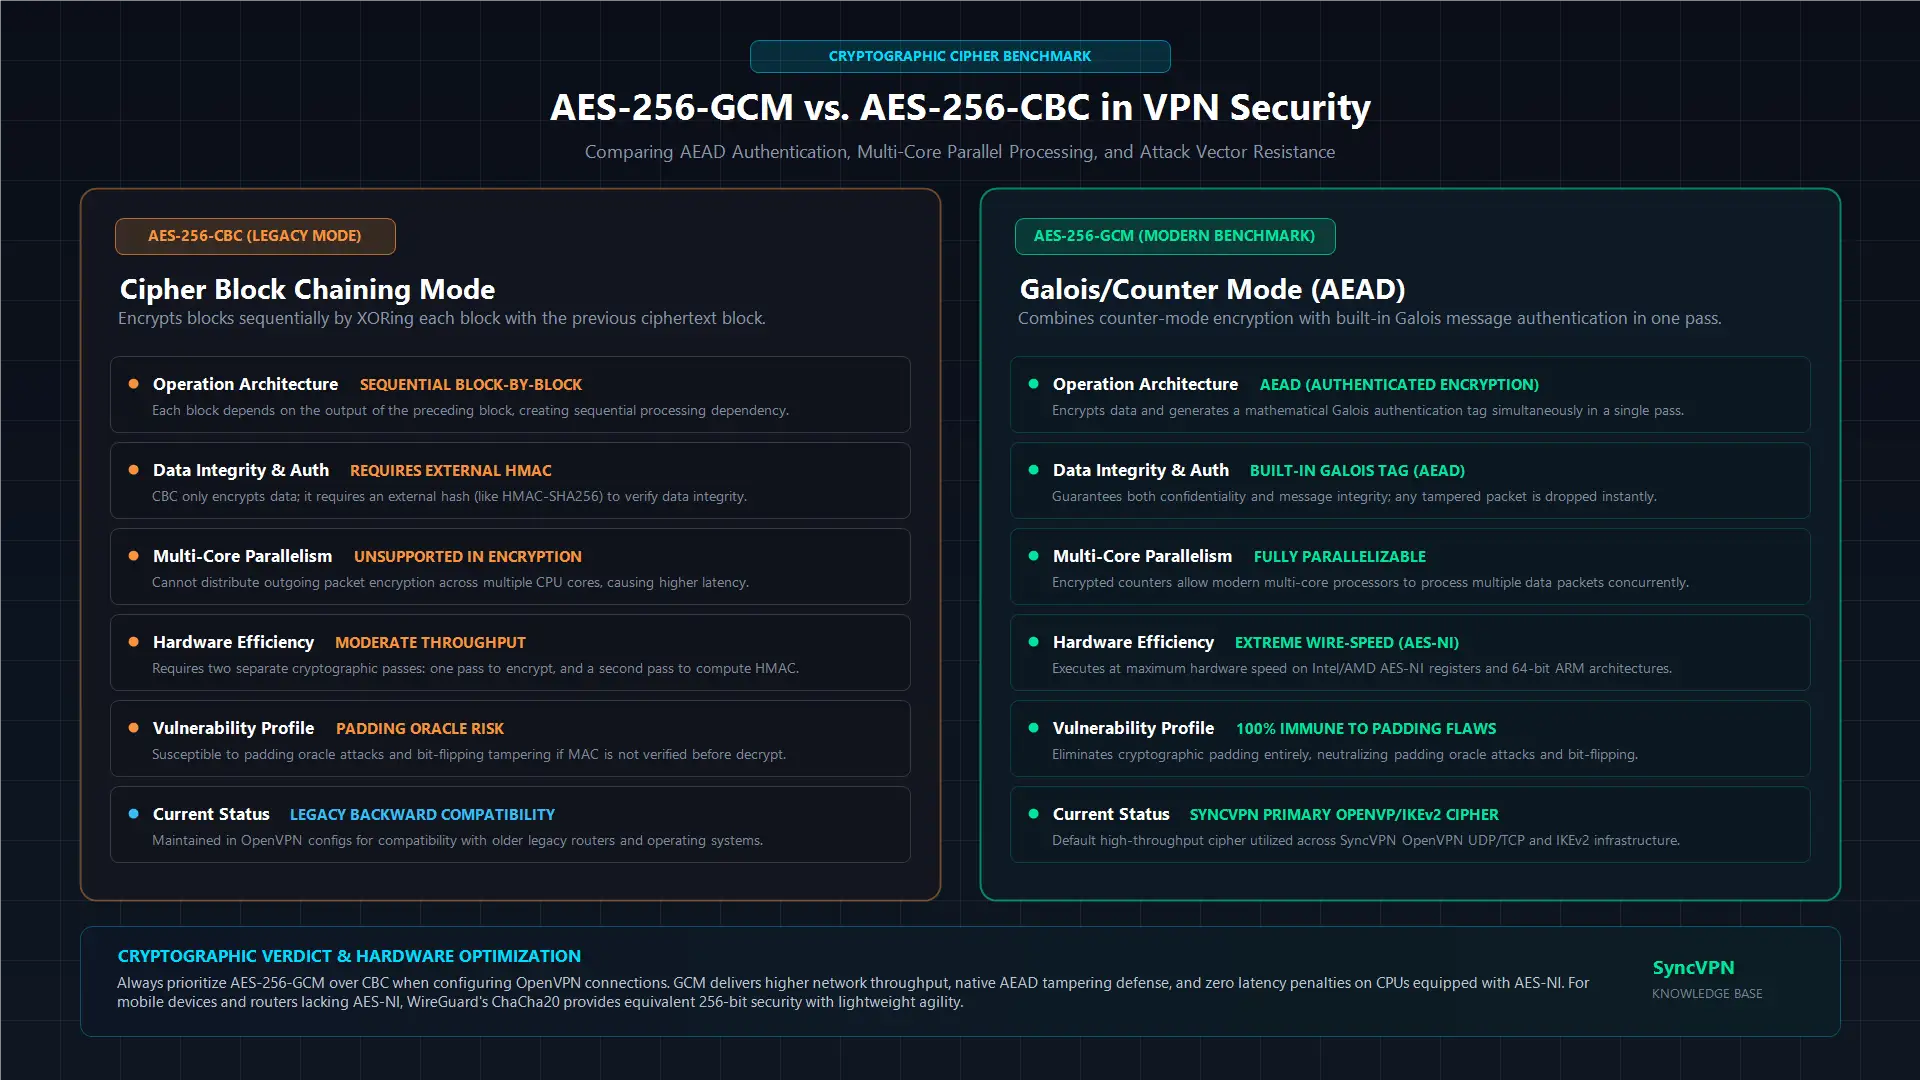
Bir VPN'nin "AES-256" kullandığını söylemek, denklemin yalnızca yarısıdır. Operasyon modu, şifrenin birden fazla veri bloğunu nasıl işlediğini ve paket bütünlüğünü nasıl doğruladığını belirler. VPN mühendisliğinde en belirgin iki mod CBC ve GCM’dir.
Mimari Özellik | AES-256-CBC (Şifre Blok Zinciri) | AES-256-GCM (Galois/Sayaç Modu) |
|---|---|---|
İşlem Türü | Sadece şifreleme (ayrı HMAC gerekir) | Doğrulanmış Şifreleme (Yerleşik AEAD) |
Paralel İşlem | Sıralı (çok çekirdekli CPU'larda daha yavaş) | Tam paralelleştirilebilir (maksimum verim) |
Hesaplama Hızı | Orta | Çok hızlı |
Bütünlük Doğrulama | Dış özet (örneğin HMAC-SHA256) gerekir | Yerleşik Galois doğrulama etiketi |
Zafiyet Profili | Yanlış yapılandırılırsa doldurma oracle saldırılarına açık | Doldurma tabanlı saldırılara karşı bağışık |
Sektör Tavsiyesi | Miras standardı | Modern endüstri kriteri |
AES-CBC modunda, her açık metin bloğu, şifreli metnin önceki bloğuyla XOR işlemine tabi tutulur. CBC, verinin bütünlüğünü doğal olarak doğrulamaz; paketin değişmeden ulaştığını garanti etmek için ikincil kriptografik özet (örneğin HMAC-SHA256) gerektirir.
Modern protokoller, veriyi sayaç mekanizmasıyla şifreleyen ve eş zamanlı olarak Galois alan çarpımıyla doğrulama etiketi oluşturan GCM modunu tercih eder. GCM çoklu veri bloklarını modern CPU çekirdeklerinde paralel işlemesine izin verdiğinden, veri hızı ve gecikme açısından büyük avantaj sağlar ve doldurma oracle saldırı riskini ortadan kaldırır.
AES-256 İnternetinizi Yavaşlatır mı? AES-NI'nin Rolü
Yoğun 14 aşamalı şifrelemenin internet hızınızı yavaşlatacağı yaygın bir yanılgıdır. Kriptografik işlem mimik gecikme eklese de, modern donanım özel komut setleri ile bu cezayı neredeyse ortadan kaldırmıştır.
Öncü CPU üreticileri, karmaşık AES işlemlerini yazılım emülasyonu yerine donanım kayıt seviyesinde çalıştıran AES-NI (AES Yeni Talimatları) içerir:
Intel ve AMD işlemciler AES-NI destekler ve karmaşık AES işlemlerini donanım düzeyinde hızlandırır.
Apple Silicon, Android akıllı telefonları ve modern yönlendiricilerde kullanılan modern ARM mimarileri ise ARM Kriptografi Uzantıları ile donanım hızlandırması sağlar.
Modern cihazlar AES-256 şifrelemeyi kablo hızıyla işler. Bu yüzden VPN kullanırken algılanan yavaşlama genellikle şifreleme hesaplamalarından değil; sunucuya fiziksel uzaklık, ISS yönlendirme darboğazları veya yerel Wi-Fi gecikmesinden kaynaklanır.
AES-256 vs. ChaCha20: Modern Protokol Karşılaştırması
AES-256 OpenVPN ve IKEv2/IPsec protokollerinin temelidir, ancak WireGuard gibi yeni protokoller ChaCha20-Poly1305 kullanır. Bu şifrelerin karşılaştırılması, neden modern VPN sağlayıcılarının her ikisini de sunduğunu anlamayı kolaylaştırır.
ChaCha20, Daniel J. Bernstein tarafından tasarlanmış 256 bitlik bir akış şifresidir. 512 bitlik durum dizileriyle çalışır ve doğrulama için Poly1305 ile eşleştirilir.
Masaüstü CPU'lar ve Üst Düzey Akıllı Telefonlarda: AES-NI donanım hızlandırması bulunan işlemciler, AES-256 ve ChaCha20'yi neredeyse aynı yüksek hızda işler.
Bütçe Donanımları ve Düşük Güçlü Yönlendiricilerde: Donanım düzeyinde AES-NI olmayan işlemciler, yazılım emülasyonunda AES-256'nin performansını düşürür. ChaCha20, donanım talimatı gerektirmeden genel CPU kayıtlarında çok hızlı performans sunacak şekilde tasarlanmıştır.
Her iki şifre de mükemmel 256 bitlik kriptografik güç sunar. Gelişmiş sağlayıcılar çoklu protokol alt yapısı kullanarak kullanıcıların donanım ve yönlendirme ihtiyaçlarına göre AES-256 (OpenVPN) veya ChaCha20 (WireGuard) tercihi yapmasına olanak tanır.
Quantum Bilgisayarlara Karşı AES-256 Güvenli mi?
Kuantum hesaplama, Shor Algoritması aracılığıyla çeşitli asimetrik genel anahtar şifrelemelerini (RSA ve Diffie-Hellman gibi) bozabilecek algoritmalar getirir.
AES-256 gibi simetrik şifreler ise Grover Algoritması'ndan etkilenir. Grover, yapılandırılmamış veri tabanı aramalarına kuadratik hızlandırma sağlar ve simetrik anahtarın matematiksel güvenliğini kabaca yarıya indirir:
Grover algoritmasına maruz kalan AES-128 anahtarı, etkin gücü 64 bite düşer; gelecekteki kuantum bilgisayarları için teorik olarak ulaşılabilir olur.
Grover algoritmasına maruz kalan AES-256 anahtarı, etkili post-kuantum güvenlik seviyesini 128 bite indirger.
128 bitlik anahtar alanı hala 2^128 işlem gerektirir ve bu kuantum termodinamiği yasalarına göre düşünülebilecek herhangi fiziksel makineden çok daha büyük bir engeldir. Bu nedenle AES-256, resmen kuantum dirençli olarak sınıflandırılır ve eski genel anahtar altyapısı post-kuantum standartlarına geçtikten sonra bile hesaplama açısından kırılamaz kalmaya devam edecektir.
Özet ve Ana Noktalar
AES-256, 256 bitlik anahtar kullanarak 128 bitlik bloklarda 14 matematiksel işlem turu gerçekleştiren simetrik blok şifresidir.
Dünyadaki tüm süperbilgisayarların birleşik gücüyle bile, AES-256 anahtarını kaba kuvvetle kırmak milyarlarca yıl sürer; bu yüzden hükümetler ve finans kurumları tarafından altın standart olarak kabul edilir.
AES-256-GCM, VPN'lerde modern standarttır ve isteğe bağlı CBC moduna kıyasla daha yüksek hız, daha düşük CPU kullanımı ve yerleşik doğrulama sunar.
Modern işlemciler, AES-NI ve ARM kripto uzantılarıyla AES-256’yı donanım seviyesinde, broadband hızında işler; böylece hızda algılanabilir yavaşlamaya neden olmaz.
WireGuard ChaCha20 kullanırken, AES-256 OpenVPN ve IKEv2 gibi ağ altyapılarında kanıtlanmış, yıllanmış temeli korur.


