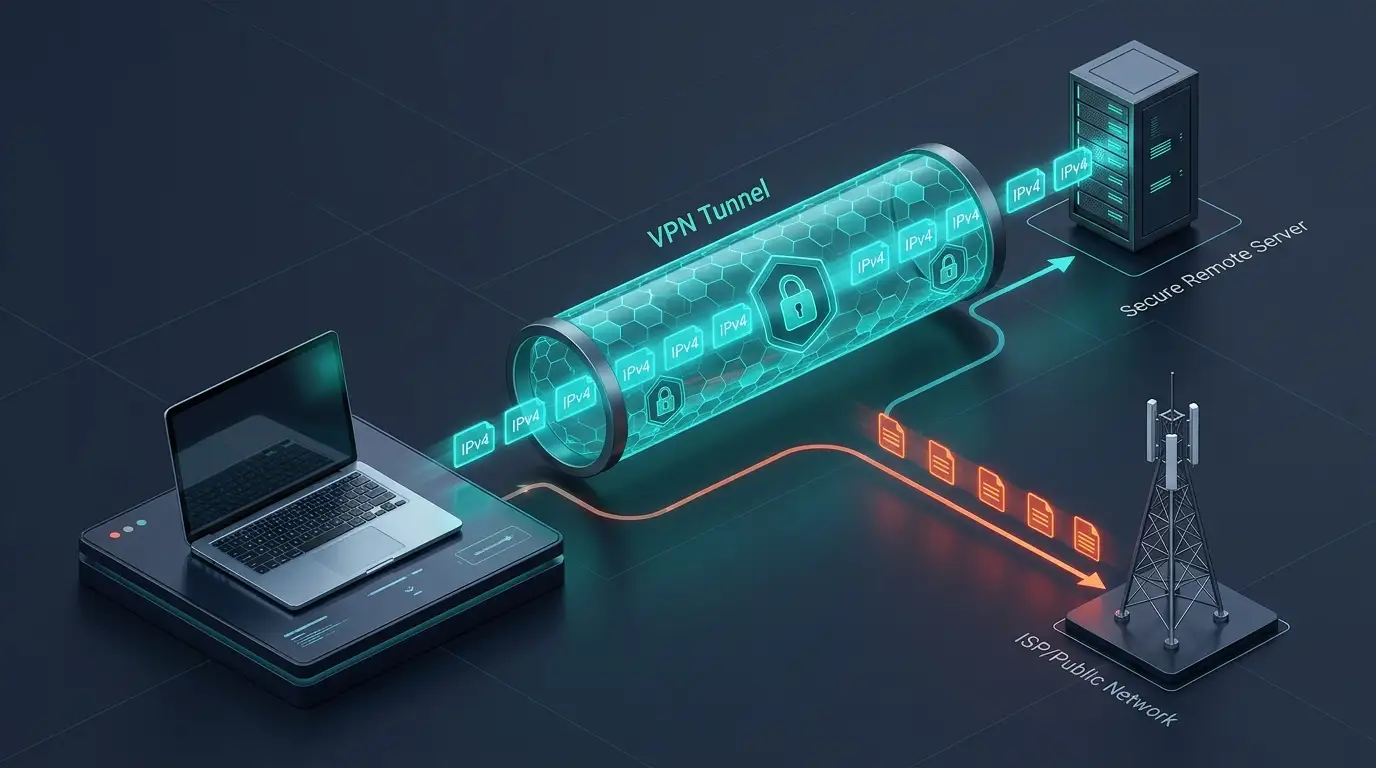
IPv6-vuoto tapahtuu, kun Internet-yhteytesi ohittaa salatun VPN-tunnelin ja lähettää IPv6-liikenteen suoraan paikallisen internetpalveluntarjoajasi (ISP) kautta. Tämä tekninen virhe paljastaa todellisen henkilökohtaisen IP-osoitteesi, fyysisen sijaintisi ja verkkopyyntösi verkon tarkkailijoille, vaikka VPN-liittymäsi näyttäisikin turvallisen, aktiivisen yhteyden.
Kun otat käyttöön virtuaalisen yksityisverkon, odotat täydellistä anonymiteettiä ja murtumatonta salausta. Kuitenkin globaalin internetin infrastruktuurin vielä ollessa siirtymävaiheessa vanhojen IPv4-protokollien ja nykyaikaisten IPv6-standardien välillä, miljoonat internetin käyttäjät kärsivät hiljaisista, havaitsemattomista tietovuodoista. Tässä kattavassa oppaassa tarkastelemme, miksi IPv6-vuotoja tapahtuu, miksi ne heikentävät kyberturvallisuuttasi, miten testata yhteytesi kuudessa kymmenessä sekunnissa ja miten SyncVPN estää vuodot automaattisesti.
Perimmäinen syy: IPv4 vs. IPv6 kaksipinoisissa verkoissa
Ymmärtääksemme, miksi IPv6-vuotoja tapahtuu, on tärkeää ymmärtää, miksi kahta eri internet-protokollaversiota toimii rinnakkain nykyään:
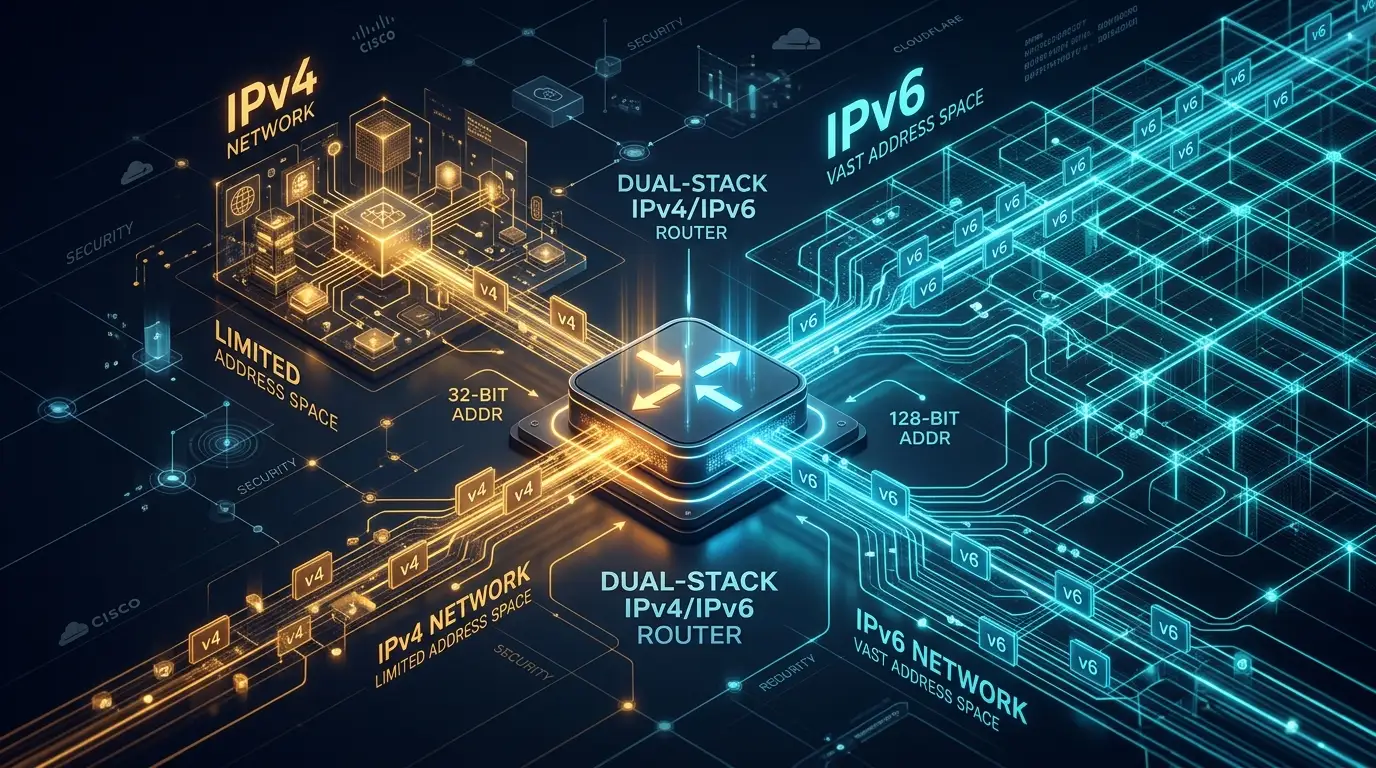
IPv4 (Internet Protocol Version 4): Vuonna 1981 standardoitu IPv4 käyttää 32-bittistä numerorakennetta (esim. 198.51.100.1), tarjoten noin 4,3 miljardia uniikkia IP-osoitetta. Modernien älypuhelimien, pilvipalvelimien ja älykotilaitteiden räjähdysmäisen kasvun vuoksi vapaiden IPv4-osoitteiden maailmanlaajuinen määrä on tyhjentynyt kokonaan.
IPv6 (Internet Protocol Version 6): Tulevaksi pysyväksi seuraajaksi rakennettu IPv6 hyödyntää 128-bittistä heksadesimaalista rakennetta (esim. 2001:0db8:85a3:0000:0000:8a2e:0370:7334), tarjoten noin 340 undecillionia distinct-osoitetta — käytännössä ehtymättömän varaston.
Koska teleoperaattorit eivät voi siirtää miljardeja laitteita yhdessä yössä, modernit ISP:t ja käyttöjärjestelmät toimivat kaksipinoisella arkkitehtuurilla. Tämä tarkoittaa, että Wi-Fi-reitittimellesi, tietokoneellesi ja älypuhelimellesi määritellään sekä IPv4- että IPv6-osoite yhtäaikaisesti.
Miten IPv6-vuoto ohittaa VPN:si
Kun yhdistät tavalliseen VPN:ään, asiakasohjelmisto rakentaa salatun tunnelin laitteesi ja etäpalvelimen välille. Kuitenkin monet perus- tai vanhentuneet VPN-palveluntarjoajat konfiguroivat reititystaulunsa pelkästään IPv4-datapaketeille.
Kun siirryt IPv6-yhteensopivalle verkkosivustolle tai sovellukseen:
Modernit käyttöjärjestelmät (Windows, macOS, Android ja iOS) asettavat IPv6-yhteydet automaattisesti etusijalle reititystehokkuuden vuoksi.
Jos VPN-asiakkaasi ei tue aktiivista IPv6-reititystä tai automatisoitua pakettien tukahduttamista, käyttöjärjestelmä ohittaa salatun tunnelin ja suorittaa pyynnön salaamattomana paikallisen ISP-yhteytesi kautta.
Kohdepalvelin saa todellisen kotisi IPv6-osoitteen ja maantieteelliset koordinaatit, mikä rikkoo välittömästi yksityisyytesi.
IPv6-vuodon piilevät yksityisyysriskit
IPv6-vuoto mitätöi VPN:si keskeiset yksityisyyssuojat:
1. Tarkka maantieteellinen sijaintipaljastus
Toisin kuin perinteiset IPv4-osoitteet, jotka yleensä osoittavat laajalle metropolialueelle tai ISP:n vaihtokeskukseen, IPv6-etuliitteet jaetaan usein paikallisiin esikaupunkiverkkosoluihin. Vuotanut IPv6 voi paikantaa fyysisen naapurustosi häiritsevän tarkasti.
2. Täydellinen ISP-toiminnan seuranta
Koska vuotaneet IPv6-paketit ohittavat salatun tunnelin, paikallinen ISP pystyy seuraamaan täysin domaineja, joita haet, käyttämiesi palveluiden tietoja ja selaussessioidesi tarkkoja aikoja.
3. Jatkuva identiteetin profilointi
Digitaaliset mainosverkostot ja tietovälittäjät seuraavat uniikkeja IPv6-tunnisteita eri verkkosivuilla. Kun todellinen IPv6-osoitteesi vuotaa, kolmannen osapuolen analytiikka voi yhdistää salatut selaustottumuksesi suoraan todelliseen identiteettiisi.
IPv6-vuoto vs. DNS-vuoto vs. WebRTC-vuoto: vertailutaulukko
Käyttäjät sekoittavat usein erilaiset IP-vuodot. Alla oleva taulukko selventää niiden eroja:
Vuototyyppi | Mikä Paljastuu? | Tekninen Syyt | Pääasiallinen Korjaus |
|---|---|---|---|
IPv6-vuoto | Aito 128-bittinen IPv6-osoitteesi ja paikallinen ISP-porttisi. | Kaksipinoisen verkon liikenne ohittaa IPv4-salatu tunnelin. | Automaattinen asiakaspuolen IPv6-pakettien esto tai natiivi IPv6-tunnelointi. |
DNS-vuoto | Käymiesi verkkosivustojen domain-nimet ja URL-osoitteet. | Kyselyt, jotka ohittavat salatun VPN:n ja osuvat oletus-ISP:n DNS-palvelimille. | Yksityiset, nollalokin DNS-palvelimet kaikkien adaptereiden käytössä. |
WebRTC-vuoto | Julkiset ja yksityiset IP-osoitteet suoraan selaimessa. | Selaimen reaaliaikaiset viestintä-API:t kysyvät paikallisista verkkoliitännöistä. | WebRTC:n deaktivointi tai yksityisyyslaajennusten käyttö. |
Vaiheittainen opas: IPv6-vuodon testaaminen 60 sekunnissa
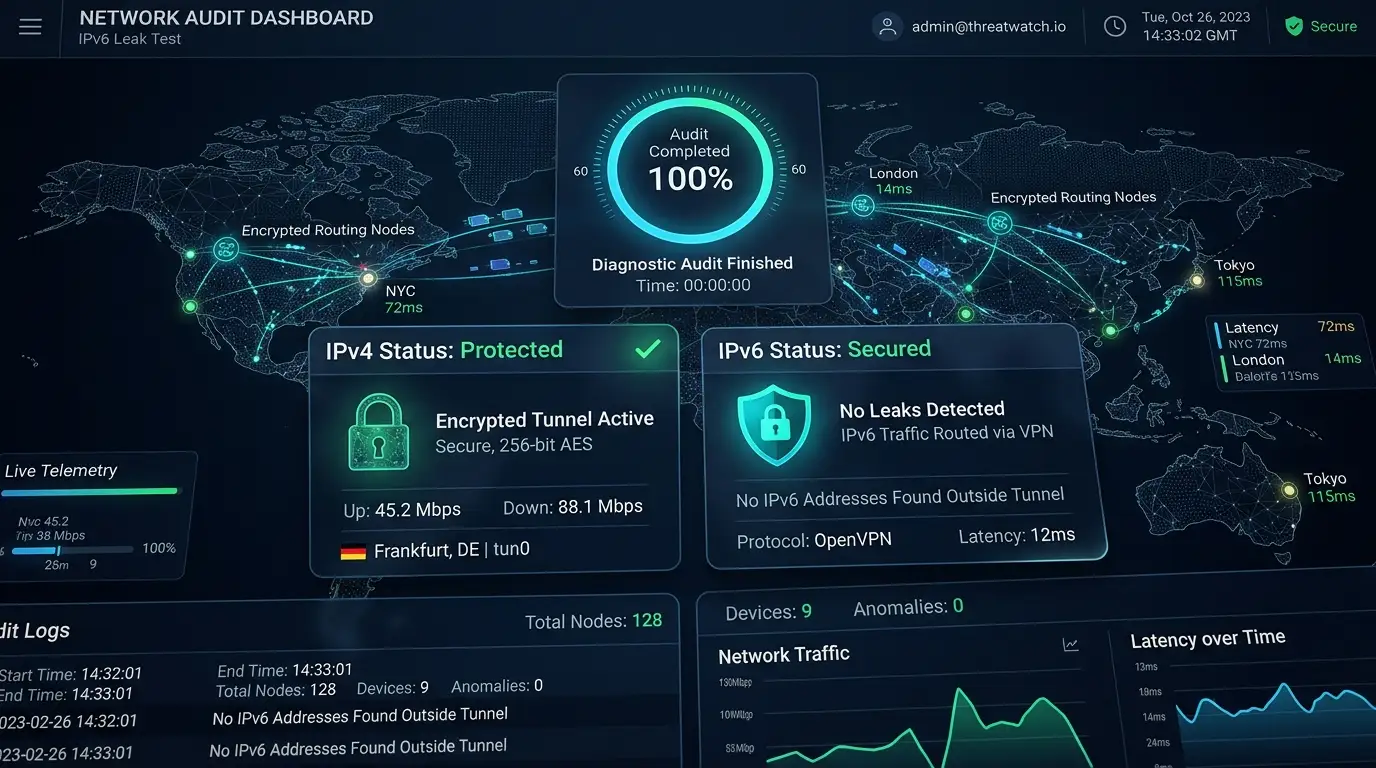
Voit tarkistaa, vuotaako VPN:si tietoja, suorittamalla nopean ja yksinkertaisen diagnostiikka-auditoinnin:
Testaa suojaamaton yhteytesi:
Katkaise VPN-yhteys. Avaa selaimessasi SyncVPN What Is My IP Address -työkalu. Kirjaa näkyvät IPv4- ja IPv6-osoitteesi sekä ISP:n nimi.Yhdistä VPN-palvelimelle:
Käynnistä VPN-sovellus ja yhdistä haluamaasi palvelinsijaintiin.Päivitä diagnostikkatyökalu:
Lataa IP-testisivu uudelleen.Arvioi tulokset:
Täysin suojattu: Työkalu näyttää vain VPN-palvelimen IP-osoitteen ja palveluntarjoajan isäntänimen. IPv6-kenttä näyttää joko vastaavan suojatun VPN-IPv6-osoitteen tai ilmoittaa "Ei havaittu / Pois käytöstä".
Aktiivinen vuoto: Jos työkalu näyttää edelleen saman aidon IPv6-osoitteen tai asuinkiinteän ISP-nimen, joka näkyi vaiheessa 1, yhteytesi vuotaa aktiivisesti.
Miten SyncVPN estää IPv6-vuodot
Toisin kuin heikkotason VPN:t tai kilpailijat, jotka vaativat käyttäjiä säätämään monimutkaisia reitittintiedostoja manuaalisesti, SyncVPN toteuttaa monikerroksisia suojauksia kaikissa sovelluksissamme:
Automatisoitu asiakaspuolen IPv6-suodatus: Tavallisissa työpöytä- ja mobiilisovelluksissamme SyncVPN käyttää tiukkoja verkkosovitin sääntöjä, jotka automaattisesti estävät salaamattoman IPv6-liikenteen pääsyn fyysisen verkkokorttisi ulkopuolelle tunneli ollessa aktiivinen.
Integroitu Kill Switch -suojaus: Jos yhteytesi katkeaa yllättäen verkkohäiriön vuoksi, sisäänrakennettu Kill Switch jäädyttää kaiken järjestelmäliikenteen välittömästi, varmistaen, etteivät salaamattomat paketit pala ISP:lle.
Sync Max -kaksipino IPv4 & IPv6 -infrastruktuuri: Edistyneille käyttäjille, jotka tarvitsevat natiivin IPv6-yhteyden päästä päähän, SyncVPN Sync Max -paketti tarjoaa omat IP-osoitteet 20 maassa täysillä natiiveilla IPv4- ja IPv6-tunneleilla.
Ei-lokin yksityinen DNS: Kaikki domain-pyynnöt ratkaistaan yksinomaan omien salaustekniikalla suojattujen DNS-palvelimiemme kautta, tarjoten kattavan suojan samanaikaisia DNS-vuotoja vastaan.
Edistynyt vianetsintä: miten manuaalisesti estää IPv6
Jos käytät manuaalisia kolmannen osapuolen OpenVPN-konfiguraatioita reitittimellä tai vanhassa käyttöjärjestelmässä, josta puuttuu automatisoitu asiakaspuolen vuotosuojaus, voit poistaa IPv6:n käytöstä Windowsissa seuraavasti:
Paina Windows-näppäin + R, kirjoita
ncpa.cplja paina Enter avataksesi Verkkoyhteydet-ikkunan.Klikkaa hiiren oikealla aktiivista verkkosovitintasi (Wi-Fi tai Ethernet) ja valitse Ominaisuudet.
Etsi listalta "Tämä yhteys käyttää seuraavia kohteita" -osiosta Internet Protocol Version 6 (TCP/IPv6).
Poista valinta TCP/IPv6-kohdan vierestä.
Klikkaa OK tallentaaksesi muutokset ja käynnistä sitten selain uudelleen.
IPv6:n poiskytkeminen käyttöjärjestelmätasolla estää IPv6-vuodot hallitsemattomissa manuaalisissa yhteyksissä, mutta parhaan suojan tarjoaa dedikoitu VPN-sovellus, jossa on automatisoitu vuotosuojaus.
Usein kysytyt kysymykset (FAQ)
Suojaako VPN aina IPv6-vuodoilta?
Ei. Ilmaiset ja edulliset VPN-palvelut usein käsittelevät ainoastaan IPv4-liikennettä jättäen IPv6-paketit huomiotta. Täydellisen suojan saamiseksi sinun on varmistettava, että VPN:ssäsi on aktiivinen IPv6-vuotosuojaus tai natiivi kaksipinoisen tunnelointi.
Hidastaako IPv6:n pois kytkeminen internet-yhteyttäni?
Ei. Suurin osa nykyaikaisista verkkosivustoista, videoiden suoratoistopalveluista ja online-alustoista toimii täysin normaalisti tavallisen IPv4:n yli. IPv6:n paikallinen poiskytkeminen ei merkittävästi vaikuta päivittäisiin latausnopeuksiisi tai viiveisiisi.
Voivatko hakkereiden kaapata tietoni IPv6-vuodon aikana?
Vaikka nykyaikaiset HTTPS-protokollat salaavat verkkosivujesi sisällön, IPv6-vuoto paljastaa todellisen maantieteellisen sijaintisi, ISP:n identiteetin ja etäpalvelimet, joihin olet yhteydessä, mikä rikkoo yksityisyytesi ja altistaa sinut sijaintiprofiloinnille.
Yhteenveto ja keskeiset havainnot
IPv6-vuoto tapahtuu, kun kaksipinoisen verkon liikenne ohittaa salatun tunnelin, paljastaen aito IP-osoitteesi ja fyysisen sijaintisi.
Perinteiset VPN:t epäonnistuvat usein IPv6-liikenteen hallinnassa, jättäen käyttäjät alttiiksi ISP:n seurannalle ja valvonnalle.
Voit tarkistaa tietoturvasi milloin tahansa käyttämällä verkkopohjaista IP-tarkistustyökalua.
SyncVPN suojaa yhteytesi automaattisesti asiakaspuolen suodatuksella, integroidulla Kill Switchillä ja omistetulla kaksipinoisella infrastruktuurilla premium-tasolla.