
AES-256-salaus on sotilastason kryptografinen salakirjoitustekniikka, joka sekoittaa digitaalista dataa 256-bittisellä avaimella tehden sen matemaattisesti mahdottomaksi murtaa brute-force-hyökkäyksillä nykyisellä laskentateholla. Virtuaaliset yksityisverkot (VPN) luottavat AES-256:een suojellakseen internet-liikennettä Internet-palveluntarjoajan valvonnalta, hallituksen sieppauksilta ja haitallisilta pakettien sieppaajilta, muuttaen arkaluonteiset viestit murtamattomaksi salakirjoitetuksi tekstiksi ennen niiden poistumista laitteeltasi.
Aina kun selaat internetiä julkisessa Wi-Fissä, teet verkkopankkitoimia tai yhdistät luottamukselliseen yritysinfrastruktuuriin, verkon pakettisi kulkevat kymmenien välikytkimien ja reitittimien kautta. Ilman vahvaa kryptografista kapselointia jokainen vierailemasi URL-osoite ja jokainen salaamaton tunnistetieto on näkyvissä kolmansille osapuolille. On tärkeää ymmärtää, miten AES-256 toimii, miksi se on kiistaton kyberturvallisuuden kultastandardi ja miten nykyaikaiset VPN-arkkitehtuurit toteuttavat sen ilman internet-suorituskyvyn heikkenemistä arvioidessasi digitaalista yksityisyyttäsi.
Murtamattomuuden matematiikka: Miten AES-256 toimii
Advanced Encryption Standard (AES) otettiin käyttöön vuonna 2001 Yhdysvaltain National Institute of Standards and Technologyn (NIST) toimesta korvaamaan vanhentunut Data Encryption Standard (DES). Läpinäkyvän viiden vuoden kryptografisen kilpailun tuloksena valittu perustana oleva Rijndael-salakirjoituskehikko suunniteltiin belgialaisten kryptografien Vincent Rijmenin ja Joan Daemenin toimesta.
AES on symmetrinen avainlohkokoodaus. "Symmetrinen" tarkoittaa, että sama kryptografinen avain käytetään tiedon salaamiseen salakirjoitetuksi tekstiksi ja purkamiseen takaisin selkeäksi tekstiksi. "Lohkokoodaus" viittaa siihen, että AES ryhmittää salaamattoman datan kiinteisiin 128-bittisiin (16 tavun) lohkoihin sen sijaan, että salaisi tiedot bitti kerrallaan.
14 salauskierrosta
Muuntamaan selkeä selkeä teksti tunnistamattomaksi meluksi, AES-256 käsittelee jokaista 128-bittistä lohkoa 14 peräkkäisen matemaattisen permutaatiokierroksen läpi. Kun AES-128 käyttää 10 kierrosta ja AES-192 12, AES-256 suorittaa maksimit 14 kierrosta tarjoten poikkeuksellisen turvallisuusvaran. Jokainen kierros sisältää neljä erillistä kryptografista toimintoa:
SubBytes: Ei-lineaarinen substituutiovaihe, jossa kukin tavu korvataan toisella predefinoidun kryptografisen lookup-matriisin (S-laatikon) mukaan, estäen suoran matemaattisen korrelaation.
ShiftRows: Transponointivaihe, jossa 4x4-tilataulukon rivit siirtyvät syklisesti tietyillä siirtoarvoilla, hajauttaen dataa sarakkeiden yli.
MixColumns: Lineaarinen muunnos, joka sekoittaa jokaisen sarakkeen neljä tavua moduloidun matriisitulo-operaation avulla, varmistaen korkean diffuusion lohkon sisällä.
AddRoundKey: Tilalohko yhdistetään yksilöllisellä kierrosavainnoksella, joka on johdettu alkuperäisestä 256-bittisestä pääavaimesta bittikohtaisella XOR-operaatiolla.
Tämä monikierroksinen rakenne tuottaa lumivyöryefektin: yhden bitin muuttaminen alkuperäisessä selkeässä tekstissä muuttaa yli 50 % lopullisen salatun tekstin biteistä, täysin peittäen rakenteelliset kuviot.
Miksi brute-force-hyökkäykset ovat fyysisesti mahdottomia
256-bittinen avain sallii 2^256 uniikkia avinyhdistelmää, joka on noin 1,1579 x 10^77 mahdollista. Ymmärtääksesi tämän luvun suuruuden:
Mittari | Tieteellinen asteikko | Todellinen konteksti |
|---|---|---|
Arvioitu atomien määrä havaittavassa universumissa | ~10^80 | Perusfyysiset partikkelit olemassa |
AES-256 avinyhdistelmät | ~1,15 x 10^77 | Kaikki kryptografiset yhdistelmät arvattavaksi |
Top 500 supertietokoneiden yhdistetty suorituskyky | ~10^18 operaatiota/sekunti | Koko maailman korkean suorituskyvyn laskenta |
Aika AES-256:n brute-force-murtamiseen | Miljardeja vuosia | Ylittää aurinkokuntamme arvioidun eliniän |
Vaikka jokainen planeetan tietokone yhdistettäisiin superklusteriksi, joka pystyisi testaamaan miljardeja avaimia sekunnissa, ratkaisevan osan AES-256-avaintilasta käymiseen kuluisi enemmän energiaa kuin aurinko tuottaa koko elinaikanaan.
Miksi VPN:t luottavat AES-256:een tunnelin turvallisuudessa
Virtuaalinen yksityisverkko luo suojatun viestintäkanavan epäluotettavan julkisen verkon yli. AES-256 toimii tämän kanavan läpi kulkevan datan matemaattisena holvina.
1. ISP-lähettimetiedon ja pakettien tarkastelun neutralointi
Internet-palveluntarjoajat seuraavat rutiininomaisesti käyttäjän liikennemalleja, kirjaavat vierailtujen verkkotunnusten nimet, salaamattomat datakuormat ja istuntopituudet. Monet palveluntarjoajat käyttävät Deep Packet Inspection (DPI) -tekniikkaa valvoakseen käyttäjän toimintaa, rajoittaakseen suuria tiedonsiirtomääriä tai rahastaakseen yhteenvedettyjä selaustietoja.
Kun laitteesi reitittää internet-liikenteen palveluntarjoajan kuten SyncVPN kautta, AES-256 salaa datakuorman ennen kuin se saavuttaa paikallisen verkkoliitännän. ISP näkee vain salatun datavirran reitittimesi ja suojatun VPN-palvelimen solmun välillä. Avaamasi verkkosivustot, siirtämäsi tiedostot ja tekemäsi haut pysyvät lukukelvottomina.
2. Keskitettyjen välikäten hyökkäysten eliminointi julkisissa Wi-Fi-verkoissa
Julkisissa Wi-Fi-verkoissa lentokentillä, hotelleissa ja kahviloissa ei usein ole perusasiakaseristystä, mikä altistaa käyttäjät pahantahtoisille kaksoispisteverkoille, ARP-vääristelylle ja pakettien sieppauksille. Verkkorikolliset samassa paikallisverkossa voivat kaapata lähetettyjä paketteja noutaakseen istuntokeksejä ja tunnistautumistunnuksia. Kaikkien lähtevien pakettien kapselointi AES-256-tunneliin tekee siepatuista paketeista merkityksettömiä, neutraloiden salakuunteluyritykset epäluotettavissa verkoissa.
3. Eteenpäin suuntautuvan salaisuuden säilyttäminen
Huipputason VPN-ratkaisut yhdistävät AES-256-symmetrisen salauksen väliaikaisiin avainvaihtomekanismeihin kuten Diffie-Hellmaniin tai elliptisen käyrän kryptografiaan (ECDH). Tämä arkkitehtuuri toteuttaa täydellisen eteenpäin suuntautuvan salaisuuden (PFS), joka luo täysin uuden, väliaikaisen symmetrisen istunta-avaimen muutaman minuutin välein tai aina kun yhteys katkaistaan. Vaikka istunta-avain siepattaisiin teoriassa, menneet ja tulevat selaussessiot pysyvät salattuina eikä niitä voi lukea.
AES-256-GCM vs. AES-256-CBC: Miksi salausmoodi on merkityksellinen
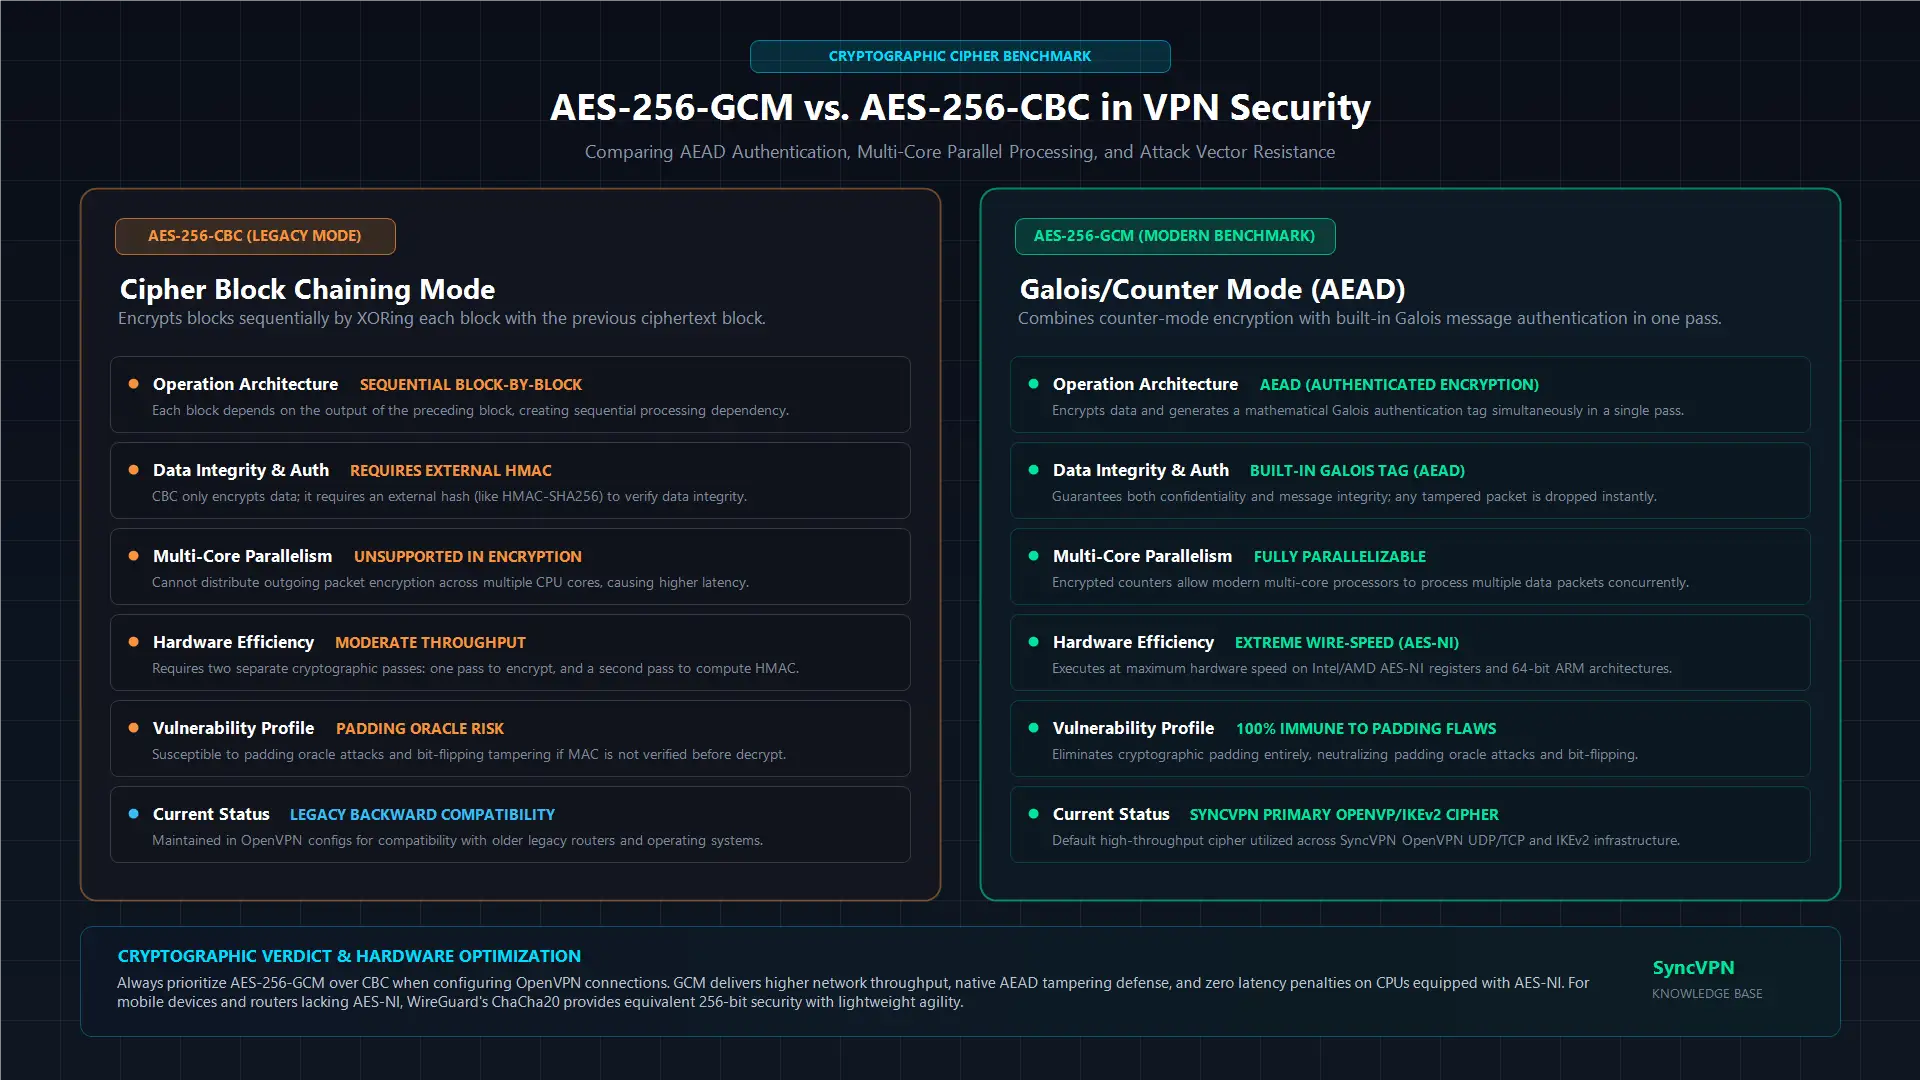
Se, että VPN käyttää "AES-256"-salausta, on vain osa kuvaa. Käyttötapa määrää, miten salakirjoitus käsittelee useita datalohkoja ja varmistaa pakettien aitouden. Kaksi merkittävintä tilaa VPN-suunnittelussa ovat CBC ja GCM.
Arkkitehtuurin ominaisuus | AES-256-CBC (Cipher Block Chaining) | AES-256-GCM (Galois/Counter Mode) |
|---|---|---|
Toimintatyyppi | Vain salaus (vaatii erillisen HMAC:n) | Autentikoitu salaus (AEAD sisäänrakennettuna) |
Rinnakkaiskäsittely | Vain sarjallinen (hitaampi moniytimisillä prosessoreilla) | Täysin rinnakkainen (maksimaalinen läpivirtaus) |
Laskentanopeus | Keskitasoinen | Erittäin nopea |
Kokonaisuuden varmistus | Tarvitsee ulkoisen tiivisteen (esim. HMAC-SHA256) | Seitsemän merkkinen Galois-authentikointitagi |
Haavoittuvuudet | Altis täytemonistehyökkäyksille, jos väärin konfiguroitu | Immuuni täyteperusteisille hyökkäyksille |
Teollisuuden suositus | Perintöstandardi | Moderni alan vertailukohta |
AES-CBC-tilassa jokainen selkeän tekstin lohko XORataan edellisen salatun lohkon kanssa ennen salausvaihetta. CBC ei natiivisti vahvista datan eheyttä, vaan vaatii toissijaisen kryptografisen tiivisteen (kuten HMAC-SHA256) varmistaakseen, ettei pakettia ole muutettu matkalla.
Modernit protokollat suosivat AES-256-GCM:ää, koska se tarjoaa autentikoidun salauksen (AEAD). GCM salaa datan laskurimekanismilla samalla kun se luo autentikointitagin Galois-kentän kertolaskun avulla. Koska GCM sallii useiden datalohkojen samanaikaisen käsittelyn modernien prosessoriydinten yli, se tarjoaa huomattavasti korkeamman läpivirtausnopeuden ja alhaisemman viiveen sekä poistaa täyteperusteiset hyökkäysvektorit.
Hidastaako AES-256 internet-yhteyttäsi? AES-NI:n rooli
Yleinen väärinkäsitys on, että intensiivinen 14-kierroksinen salaus vääristää laajakaistanopeutta. Vaikka kryptografinen ylikuormitus lisää mikroskooppisia käsittelyviiveitä, moderni laitteisto on käytännössä poistanut tämän rangaistuksen erikoistuneiden käskykokoelmien ansiosta.
Johtavat suoritinvalmistajat sisällyttävät dedikoitua laitteistokiihdytystä suoraan sirulle:
Intel- ja AMD-suorittimet sisältävät AES-NI (AES New Instructions), joka suorittaa monimutkaiset AES-toiminnot laitteistotason rekisterissä ohjelmistoemulaation sijaan.
Modernit ARM-arkkitehtuurit (esim. Apple Silicon, Android-älypuhelimet ja nykyaikaiset reitittimet) sisältävät ARM-kryptografian laajennukset, jotka tarjoavat dedikoidun laitteistokiihdytyksen kryptografisille työkuormille.
Koska nykyaikaiset laitteet pystyvät käsittelemään AES-256:sia linjanopeudella, mahdollinen hidastuminen VPN:n käytössä johtuu lähes poikkeuksetta fyysisestä etäisyydestä palvelimeen, ISP:n reitityksen ruuhkautumisesta tai paikallisesta Wi-Fi-viiveestä eikä AES-salauksesta.
AES-256 vs. ChaCha20: Modernit protokollat
Vaikka AES-256 on peruspilari OpenVPN- ja IKEv2/IPsec-protokollissa, uudemmat protokollat kuten WireGuard käyttävät ChaCha20-Poly1305 -salakirjoitusta. Näiden salausmenetelmien vertailu selittää, miksi nykyaikaiset VPN-palveluntarjoajat tarjoavat molemmat vaihtoehdot.
ChaCha20 on Daniel J. Bernsteinin suunnittelema 256-bittinen virtasalaus, joka toimii 512-bittisillä tilatauluilla ja yhdistetään Poly1305:een kryptografiseksi autentikoinniksi.
Pöytätietokoneissa ja huippuluokan älypuhelimissa: AES-NI-laitteistokiihdytyksellä varustetut suorittimet käsittelevät AES-256:tta ja ChaCha20:a lähes identtisellä huippunopeudella.
Edullisissa laitteissa ja vähävirtareitittimissä: Suorittimissa, joissa ei ole AES-NI-hardwarea, AES-256:n ohjelmistopohjainen käsittely voi heikentää suorituskykyä. ChaCha20 on suunniteltu natiivisti tarjoamaan salamannopea suorituskyky yleiskäyttöisillä CPU-rekistereillä ilman erillisiä kryptografisia käskykokoelmia.
Molemmat salametodit tarjoavat täyden 256-bittisen kryptografisen vahvuuden. Edistyneet palveluntarjoajat ylläpitävät moniprotokollainfrastruktuuria, jonka avulla käyttäjät voivat hyödyntää AES-256:ta OpenVPN:ssä tai ChaCha20:a WireGuardissa laitteisto- ja reititysvaatimusten mukaan.
Onko AES-256 suojattu kvanttitietokoneita vastaan?
Kvanttilaskenta tuo mukanaan algoritmeja, jotka kyseenalaistavat perinteisen epäsymmetrisen julkisen avaimen kryptografian (kuten RSA ja Diffie-Hellman) ratkaisemalla diskreettejä logaritmeja ja alkutekijäjakaumia Shorin algoritmin avulla.
Symmetriset salaukset kuten AES-256 kohtaavat toisenlaisen kvanttimekanismiin liittyvän algoritmin nimeltä Groverin algoritmi. Groverin algoritmi tarjoaa neliöllisen nopeutuskeinon rakenteettomissa hakutehtävissä, mikä käytännössä puolittaa symmetrisen avaimen matemaattisen turvallisuuden:
AES-128-avain kutistuu Groverin algoritmin vaikutuksesta 64-bittiseen tehoon, mikä on teoreettisesti saavutettavissa tulevilla kvanttilaskentayksiköillä.
AES-256-avain puolittuu 128-bittiseen jälkikvanttiturvallisuuden tasoon.
Koska 128-bittinen avaintila vaatii edelleen 2^128 operaatiota brute-forcea varten, mikä on laskennallinen este kaukana fyysisistä koneista kvanttitermodynamiikan lakien puitteissa, AES-256 luokitellaan virallisesti kvanttiresistentiksi. Kun perinteinen epäsymmetrinen avaininfrastruktuuri siirtyy jälkikvanttistandardeihin, AES-256 säilyy laskennallisesti murtamattomana.
Yhteenveto ja keskeiset opit
AES-256 on symmetrinen lohkokoodaus, joka käsittelee dataa 128-bittisin lohkoina 14 matemaattisen kierroksen kautta 256-bittisellä avaimella.
AES-256-avaimen brute-force-murtaminen kestäisi miljardeja vuosia maailman kaikilla yhdistetyillä supertietokoneilla, mikä tekee siitä maailmanlaajuisesti hyväksytyn kultastandardin valtion ja rahoituspuolen turvallisuudessa.
AES-256-GCM on nykyaikainen VPN-standardi, tarjoten autentikoitua salausta korkeammalla läpivirtanopeudella ja pienemmällä CPU-kuormituksella verrattuna perinteisiin CBC-tiloihin.
Nykyaikaiset prosessorit käyttävät AES-NI- ja ARM-kryptolaajennuksia käsitelläkseen AES-256:ta laitteistotason linjanopeudella, taaten ettei laajakaistan suorituskykyyn ole havaittavaa vaikutusta.
Vaikka WireGuard käyttää ChaCha20:a kevyen laitteistoterävyyden vuoksi, AES-256 on edelleen todistettu ja pitkäaikainen perusta yritysten OpenVPN- ja IKEv2-verkkoarkkitehtuureissa.


