Kun yhdistät VPN:ään, internet-liikenteesi kulkee eri reittiä. Sen sijaan, että kommunikoisit suoraan verkkosivustojen kanssa tavallisen verkkoyhteytesi kautta, liikenne kulkee ensin salatun yhteyden kautta VPN-palvelimelle.
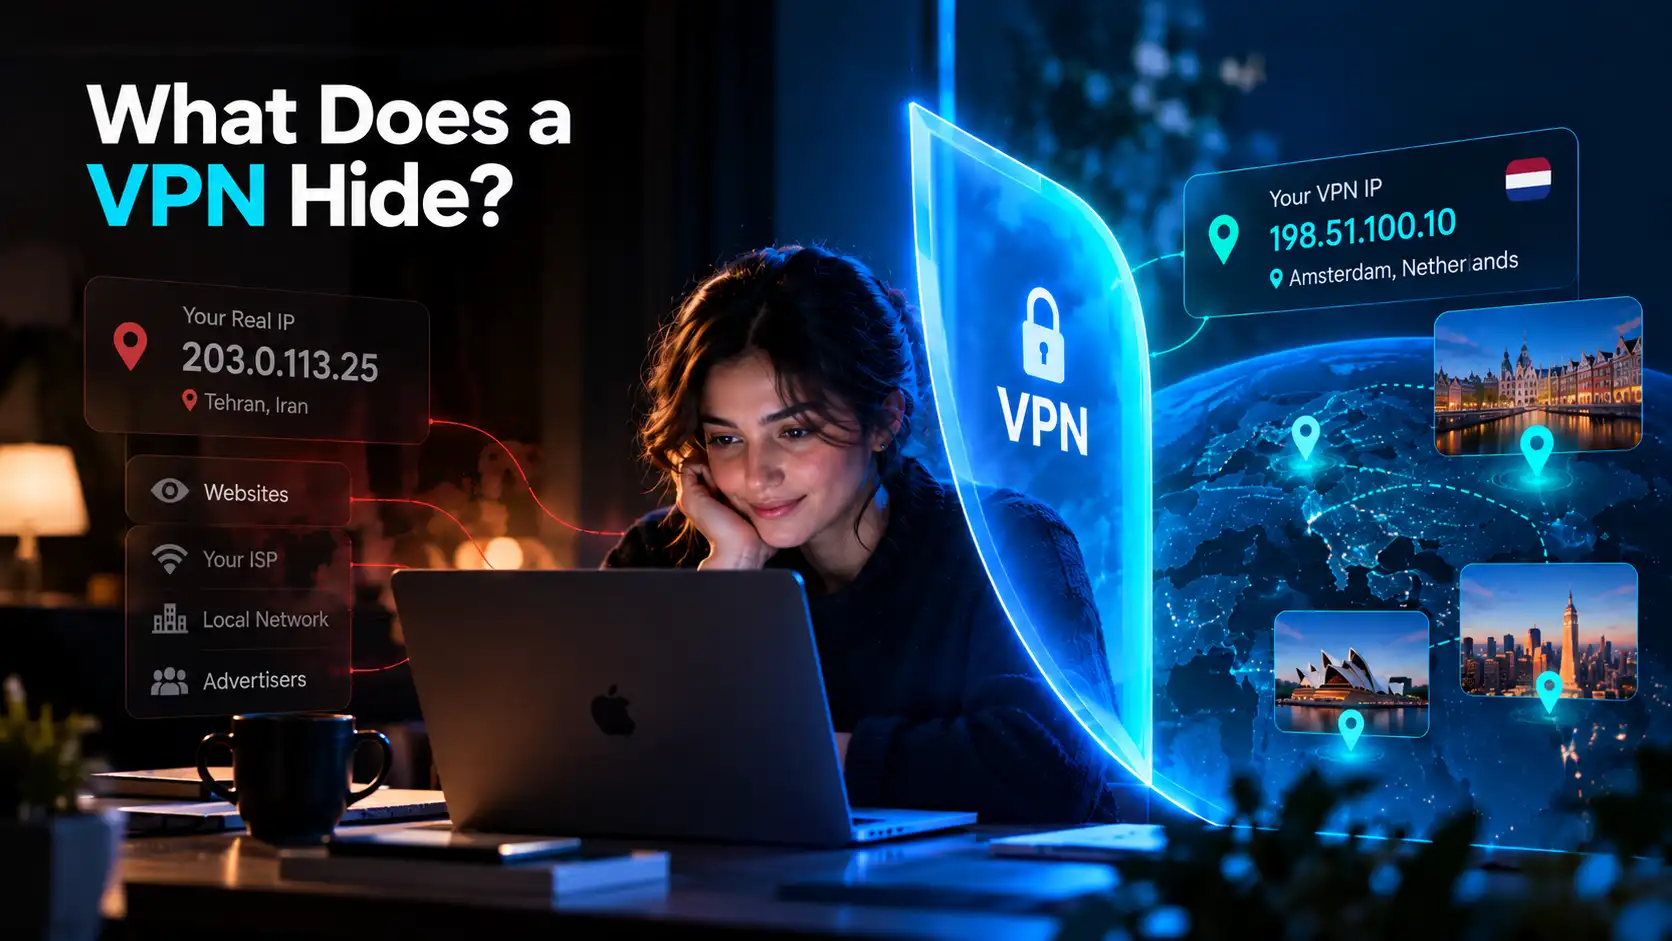
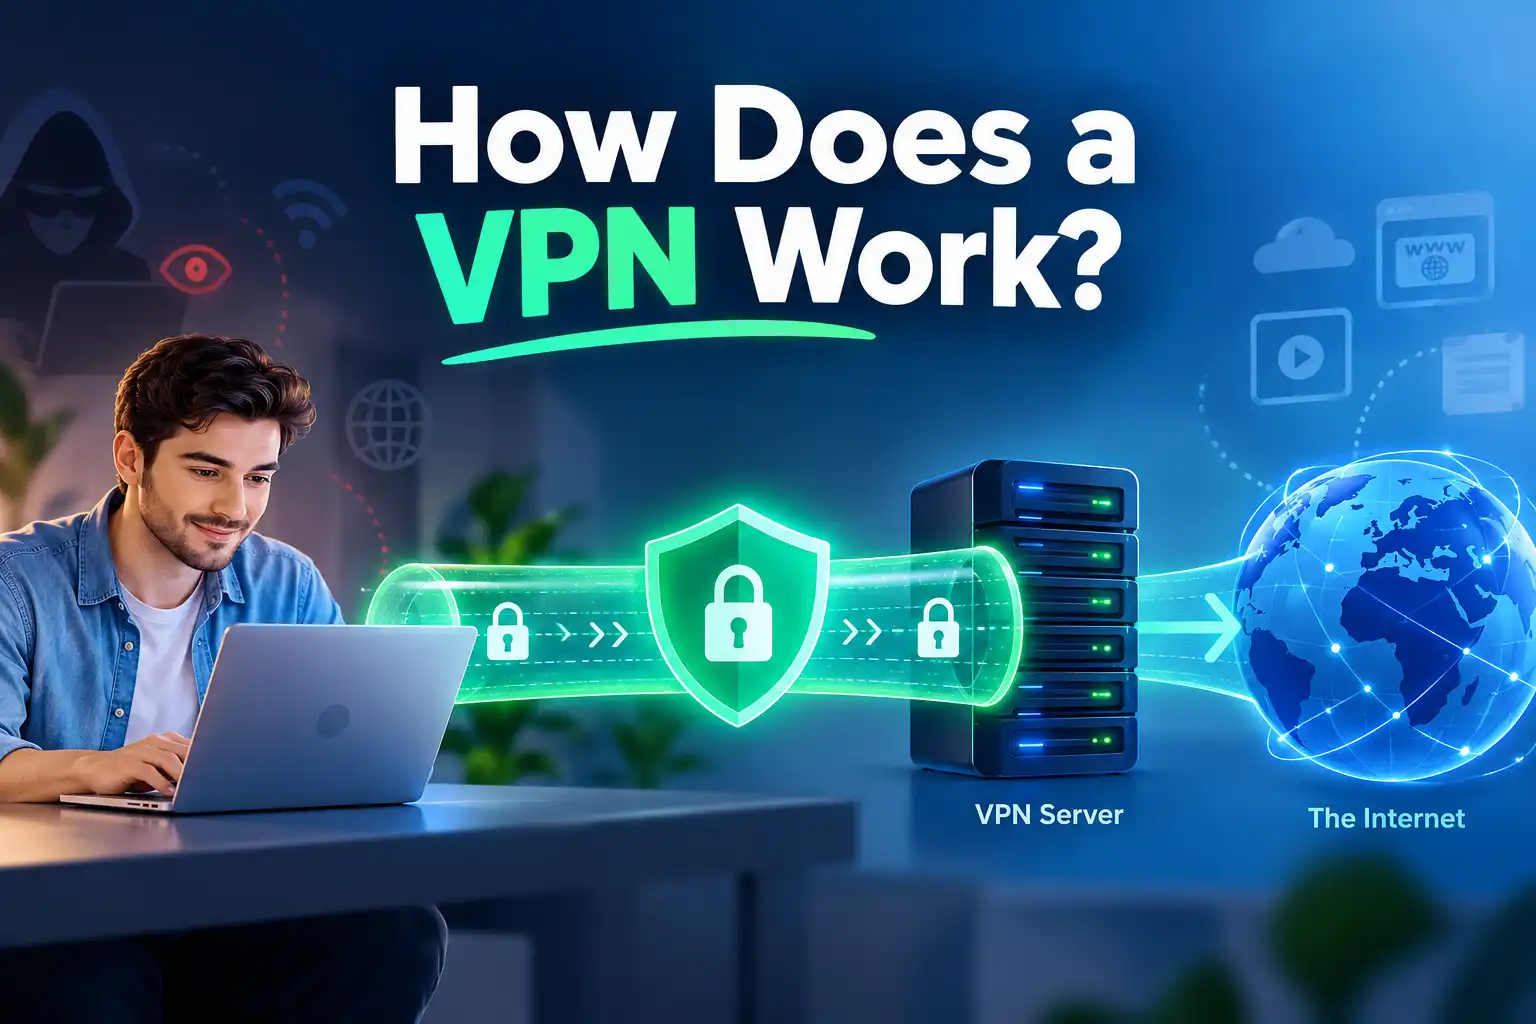
Yksinkertaisesti sanottuna VPN toimii muodostamalla suojatun tunnelin laitteesi ja VPN-palvelimen välille. Palvelin välittää pyyntösi, joten verkkosivustot näkevät yleensä palvelimen julkisen IP-osoitteen tavallisen IP:si sijaan. Tunneli myös vähentää sitä, mitä internet-palveluntarjoajasi (ISP) tai paikallinen Wi-Fi-operaattori voi havaita tunneliin kuuluvasta liikenteestä.
VPN ei tee sinusta näkymätöntä eikä korvaa verkkosivustojen suojausta. Näin tapahtuu, kun painat Yhdistä-painiketta.
Mikä on VPN ja mitä se tekee?
Virtuaalinen yksityisverkko (VPN) on teknologia, joka luo suojatun yhteyden toisen verkon, kuten julkisen internetin, yli. Kuluttajille tarkoitetut VPN-palvelut reitittävät liikenteesi yleensä palveluntarjoajan hallinnoiman palvelimen kautta.
Keskeisiä osia ovat VPN-sovellus, VPN-protokolla ja VPN-palvelin.
Kaikki sovellukset eivät välttämättä käytä tunnelia.
Miten VPN toimii vaihe vaiheelta?
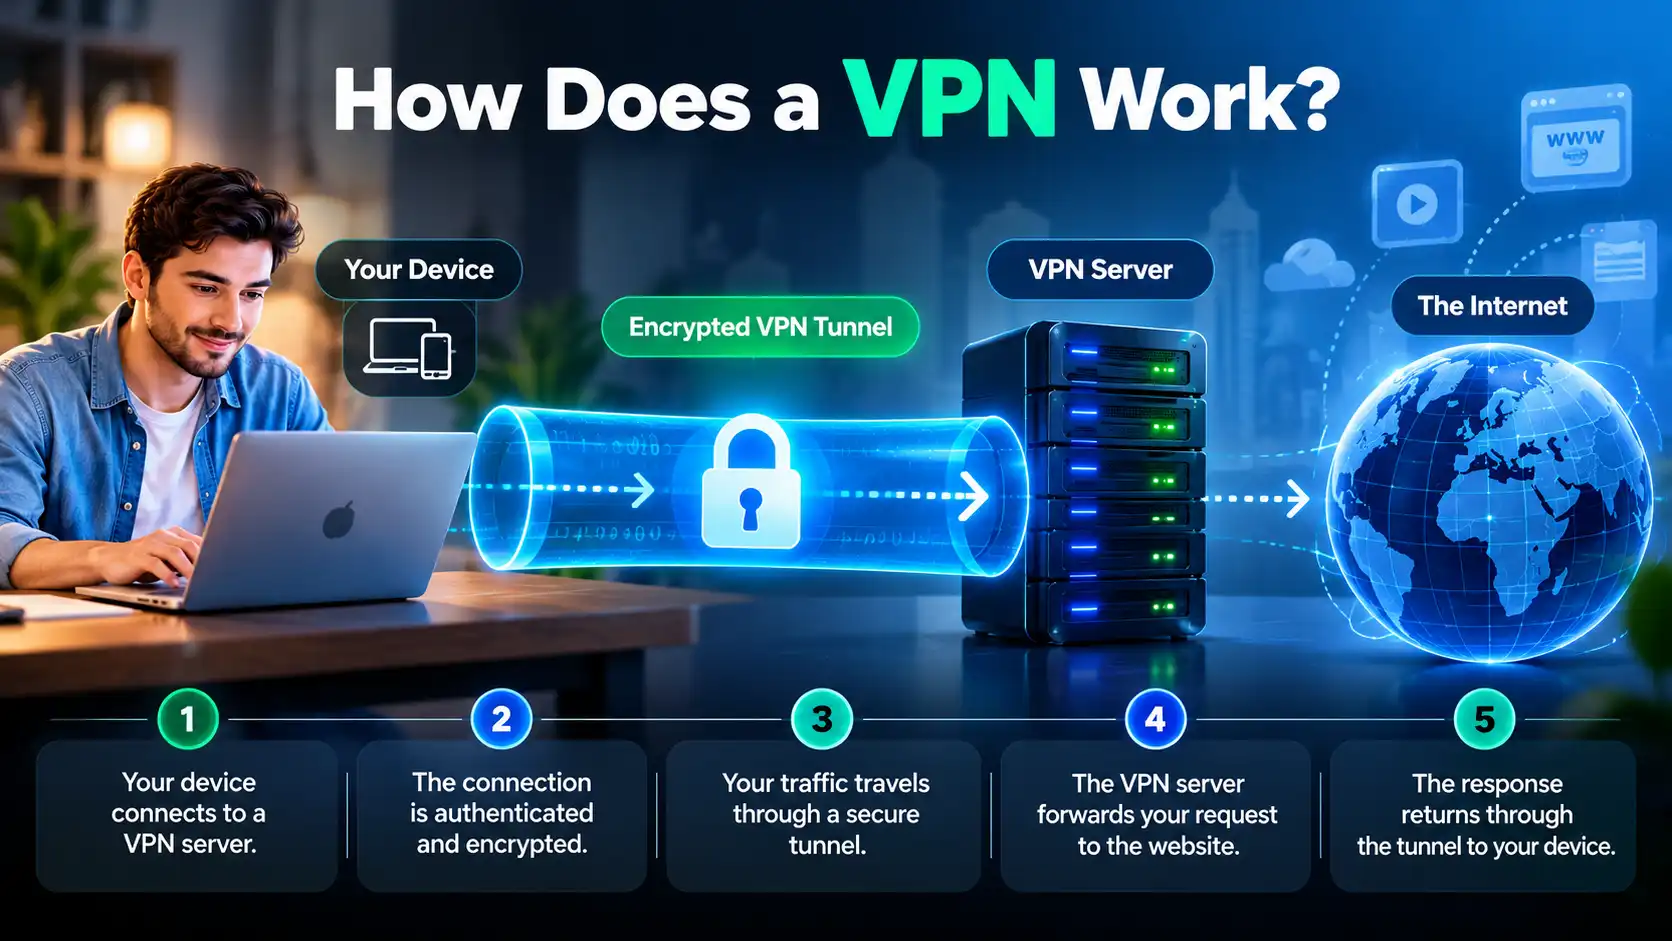
Seurataan hakemusta selaimestasi verkkosivustolle ja takaisin.
Vaihe 1: Laite ottaa yhteyden VPN-palvelimeen
Avaat VPN-sovelluksen, valitset käytettävissä olevan palvelimen ja aloitat yhteyden. Laitteesi käyttää tätä palvelinta olemassa olevaa internet-yhteyttäsi, olipa se kotisi Wi-Fi, mobiilidata tai julkinen hotspot.
ISP välittää yhteyden edelleen, mutta se ei voi suoraan tarkastella oikein tunneloitua liikennettä.
Vaihe 2: Yhteyden todennus
VPN-asiakas ja -palvelin suorittavat protokollan vaatimien todennuksen ja käsienpuristuksen. Tämä prosessi varmistaa, että osapuolet ovat valtuutettuja kommunikoimaan keskenään ja luo tai sopii kryptografisista avaimista.
Prosessi vaihtelee protokollien, kuten WireGuardin ja OpenVPN:n, välillä.
Vaihe 3: Salattu tunneli muodostetaan
Kun suojaus on valmis, VPN-ohjelmisto salaa VPN-reititettävien pakettien tiedot ja pakkaa ne lähetettäväksi palvelimelle.
Tätä suojattua reittiä kutsutaan VPN-tunneliksi. Paikallinen verkko näkee yhteyden VPN-palvelimeen mutta ei voi suoraan lukea tunnelin sisällä olevaa liikennettä.
Vaihe 4: VPN-palvelin välittää pyyntösi
Kun avaat verkkosivuston, laitteesi lähettää kyseisen liikenteen tunnelin kautta. VPN-palvelin vastaanottaa sen, poistaa VPN-kerroksen ja lähettää pyynnön kohti määränpäätä.
Tälle tunneloidulle yhteydelle verkkosivusto yleensä näkee VPN-palvelimen julkisen IP-osoitteen. Kotisi IP-osoite pysyy yleensä piilossa kyseiseltä sivustolta.
Vaihe 5: Vastaus palautuu laitteellesi
Verkkosivusto vastaa VPN-palvelimelle. Palvelin välittää vastauksen suojatun tunnelin kautta, ja laitteesi purkaa VPN-kerroksen, jotta selaimesi voi näyttää sivun.
Prosessi toistuu muiden tunneleiden pyyntöjen yhteydessä.
Miten VPN:n salaus toimii?
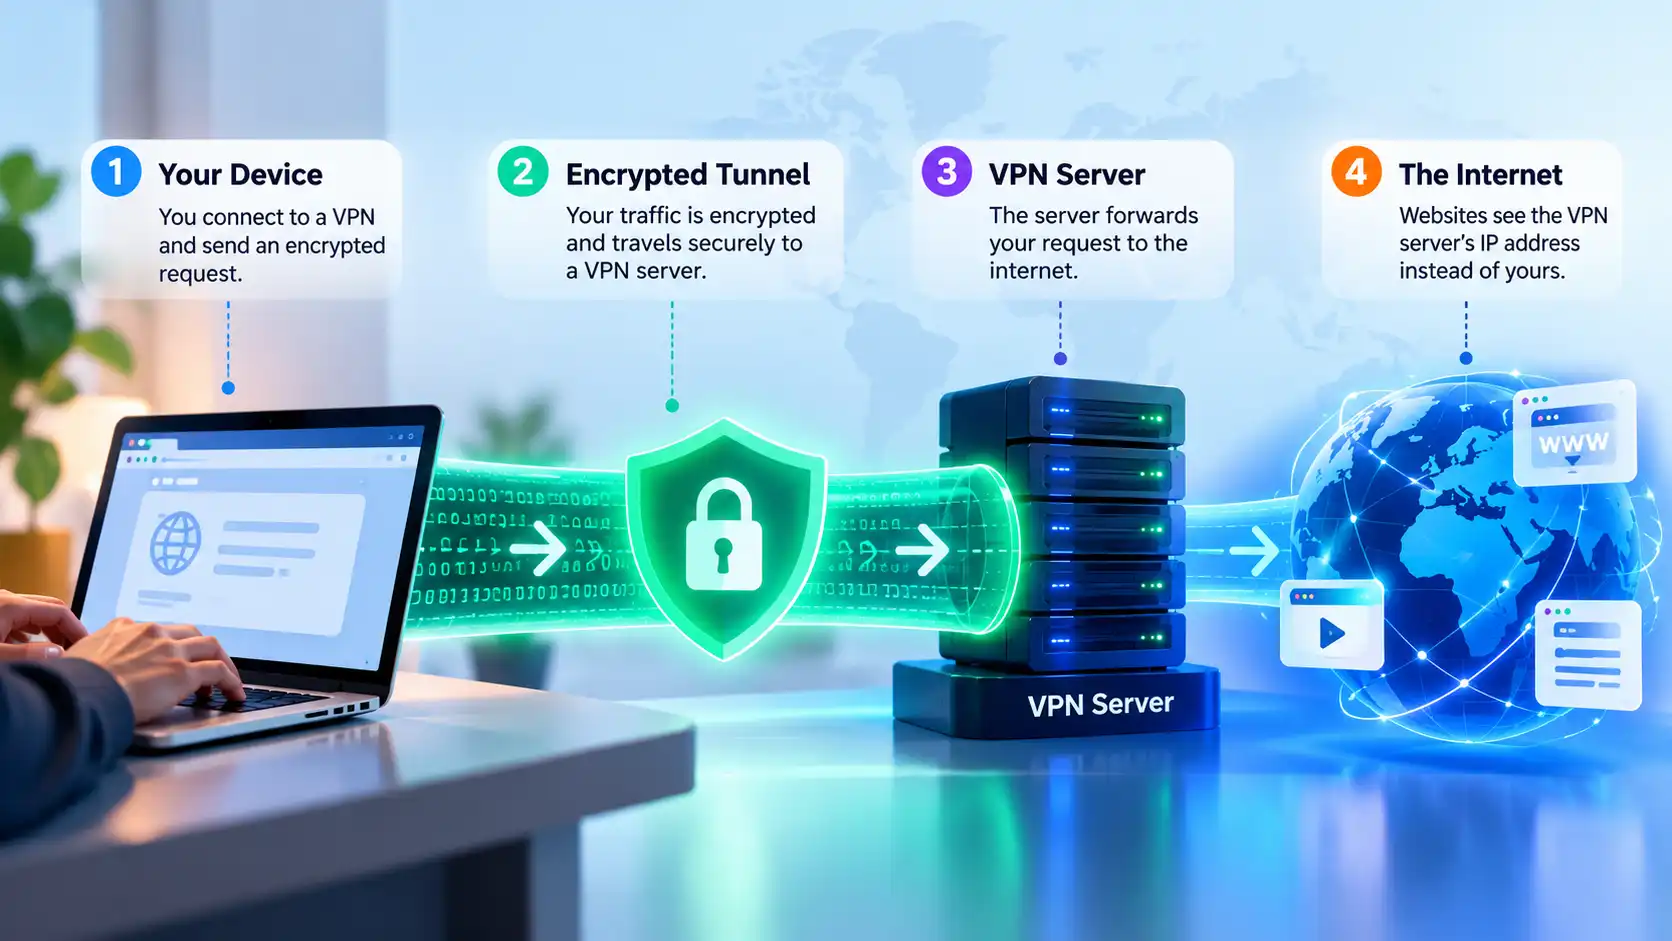
Salaus muuntaa luettavan tiedon dataksi, jota ei voi tulkita ilman asianmukaista avainta. VPN-protokollat käyttävät kryptografisia menetelmiä suojatakseen liikennettä laitteesi ja VPN-palvelimen välillä.
Tämä ei tarkoita, että VPN salaisi koko matkaa VPN-palvelimelta lopulliselle verkkosivustolle. Kun liikenne poistuu VPN-tunnelista, sen suojaus riippuu määränpään yhteydestä. Oikein toteutettu HTTPS suojaa verkkosivun sisältöä koko jäljellä olevan yhteyden ajan.
Salaus vaatii myös laskentatehoa.
Mikä on VPN-tunneli?
VPN-tunneli ei ole erillinen fyysinen kaapeli. Se on looginen yhteys, joka kuljettaa valittuja verkkopaketteja suojatun kuljetuksen sisällä kahden pisteen välillä.
Tunneli estää laitteesi ja VPN-palvelimen välisiä tarkkailijoita lukemasta sen sisältöä suoraan. He voivat kuitenkin nähdä meta-tietoja, kuten VPN-palvelimen osoitteen, yhteyden ajoituksen ja siirretyn datan määrän.
Tunneli suojaa vain matkan yhtä osaa, ei kaikkia verkkotoimintoja.
Miten VPN-palvelin piilottaa IP-osoitteesi?
Kun käyt verkkosivustolla suoraan, sivusto yleensä näkee verkon julkisen IP-osoitteesi. Kun pyyntö kulkee VPN-palvelimen kautta, se näkee tavallisesti palvelimen julkisen IP-osoitteen.
Alkuperäinen IP-osoitteesi säilyy yhteysalustallasi. VPN muuttaa vain sen IP:n, jonka tunneloidut kohteet näkevät, ei välttämättä ISP:n antamaa osoitetta.
Mitä DNS-pyynnöille tapahtuu?
DNS muuntaa verkkotunnukset IP-osoitteiksi, jotta laite löytää verkkosivustot. DNS-pyynnöt voivat paljastaa, mitä verkkotunnuksia laite yrittää tavoittaa.
VPN voi ohjata DNS-pyynnöt tunnelin kautta VPN-palvelun valitsemaan ratkaisuun. DNS:n toimintatapa riippuu kuitenkin sovelluksesta, selaimesta, käyttöjärjestelmästä ja asetuksista. Jotkut selaimet käyttävät omia salattuja DNS-asetuksia, ja väärin konfiguroidut pyynnöt saattavat ohittaa tarkoitetun tunnelin.
DNS-vuoto paljastaa ei-toivotun DNS-reitin, ei välttämättä julkista IP-osoitettasi verkkosivustolle.
VPN vs. HTTPS: Mikä ero?
VPN-salaus ja HTTPS ratkaisevat samankaltaisia, mutta eri ongelmia.
Suojaus | VPN | HTTPS |
|---|---|---|
Suojattu yhteys | Laitteesta VPN-palvelimelle | Selaimesta tai sovelluksesta verkkosivustolle tai palveluun |
Päätarkoitus | Suojata tunneleitu liikenne paikallisilta tarkkailijoilta ja muuttaa liikenteen poistumisreittiä | Suojata viestintä määränpään palvelun kanssa |
Mitä sivusto näkee | Yleensä VPN-palvelimen julkisen IP:n | Yhdistyvän julkisen IP:n, oli se VPN:n tai tavallinen |
Suojaus kalastelua vastaan | Ei automaattisesti | Ei automaattisesti |
Hyvin suojattu HTTPS-verkkosivusto suojaa istuntosi sisällön myös ilman VPN:ää. Molempien käyttäminen voi tarjota toisiaan täydentävää suojaa: HTTPS verkkosivuyhteyteen ja VPN matkan suojaamiseen palvelimelle.
Kuka näkee toimintasi VPN:n kanssa?
Vastaus riippuu siitä, kuka tarkkailee ja päätyykö liikenne todella tunneliin.
Tarkkailija | Mitä saattaa näkyä |
|---|---|
ISP tai julkisen Wi-Fi:n ylläpitäjä | VPN-palvelimen osoite, yhteyden ajoitus, datan määrä |
Verkkosivusto tai sovellus | VPN:n poistumis-IP, toiminnot palvelussa, tilitiedot ja evästeiden tunnisteet |
VPN-palveluntarjoaja | Tiedot, jotka ovat tarpeen yhteyden ylläpitoon ja mahdollisesti määränpään metadata, riippuen palvelun suunnittelusta ja käytännöistä |
Laitteesi hallinnoija | Toiminta, joka on kerätty laitehallinnan tai asennetun valvontasovelluksen kautta |
VPN siirtää osan luottamuksesta ISPltä VPN-palveluntarjoajalle; se ei poista kirjautumisia tai evästeitä.
Miten VPN-protokollat vaikuttavat yhteyteen?
VPN-protokolla määrittää, miten turvallinen tunneli neuvotellaan ja miten liikennettä kuljetetaan.
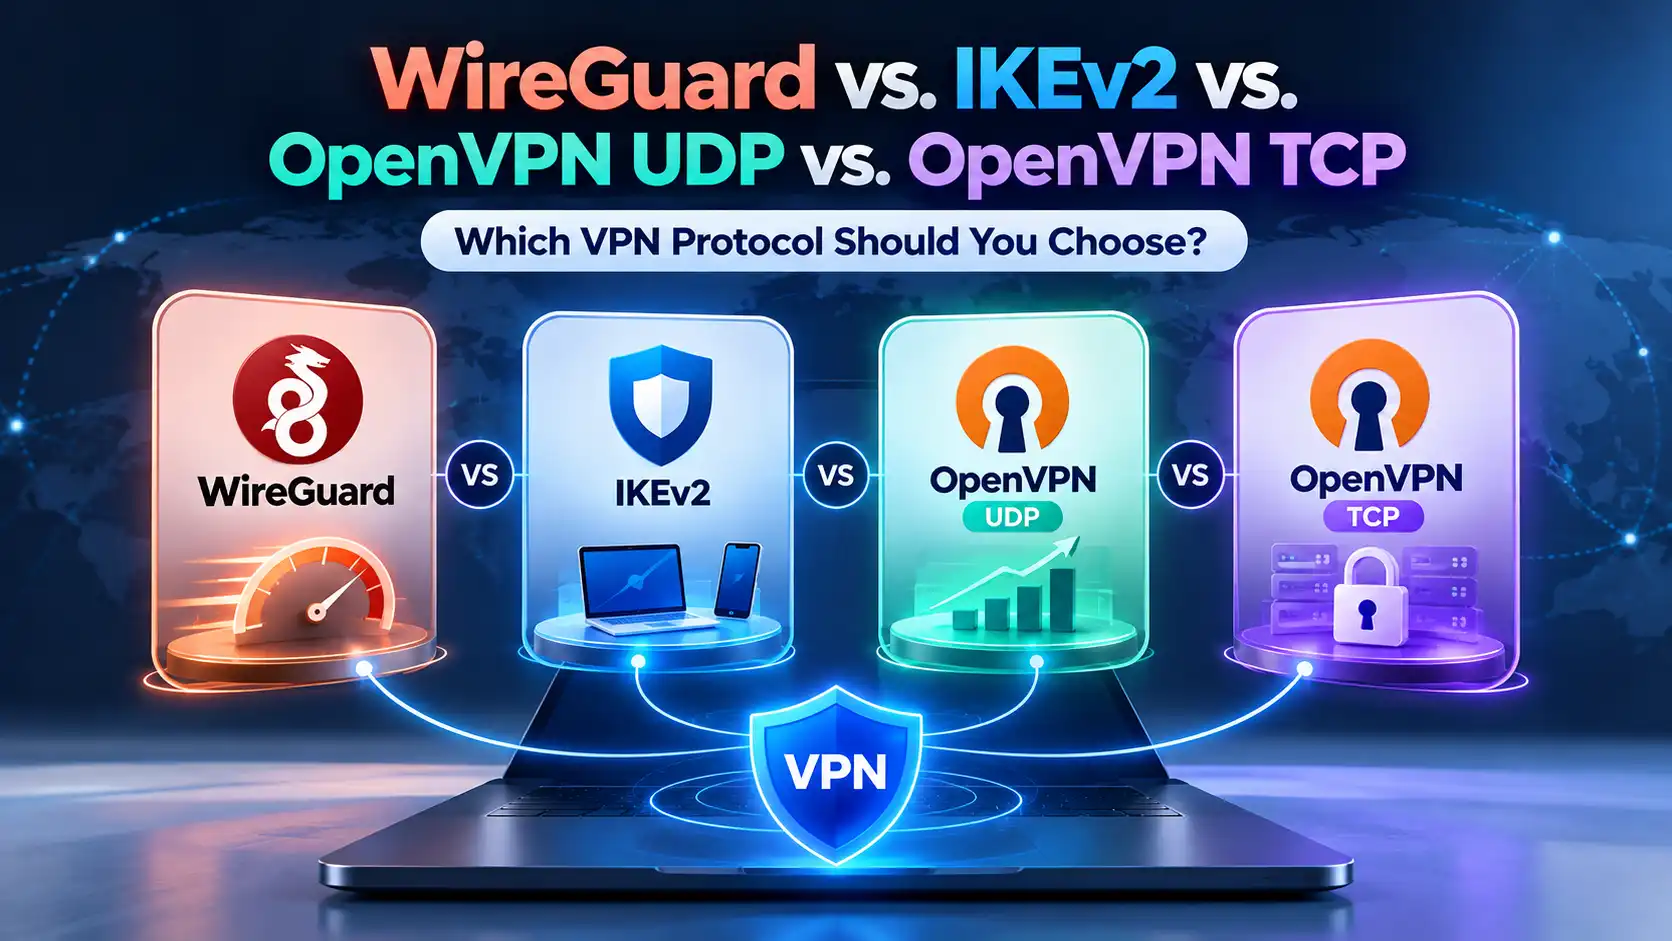
WireGuard on suunniteltu tehokkaaksi ja käyttää moderneja kryptografisia komponentteja. OpenVPN UDP on kypsä vaihtoehto, joka usein tarjoaa hyvän suorituskyvyn. OpenVPN TCP voi auttaa verkoissa, jotka rajoittavat UDP:tä, vaikka TCP-yhteys voi tuoda lisäkustannuksia.
Suorituskyky riippuu palvelimen etäisyydestä, ruuhkasta ja laitteen ominaisuuksista. Lisää tietoa löytyy SyncVPN:n protokollavertailusta.
Mitä tapahtuu, kun VPN katkeaa?
Jos tunneli katkeaa, laite saattaa jatkaa liikenteen lähettämistä tavallisen verkkoyhteyden kautta. Tämä saattaa paljastaa tavallisen julkisen IP-osoitteesi palveluille, joihin yhdistät katkoksen jälkeen.
Kill Switch, kun saatavilla ja oikein käytössä, on suunniteltu estämään liikenne, kun VPN-yhteys ei ole käytettävissä. Sen toiminta riippuu sovelluksesta, käyttöjärjestelmästä ja asetuksista; se ei välttämättä kata kaikkia käynnistys- tai sammuttamistilanteita.
Automaattinen uudelleenyhteys yrittää palauttaa VPN-yhteyden, mutta ei itsessään takaa liikenteen estoa.
Suojataanko VPN:llä kaikki internet-liikenteeni?
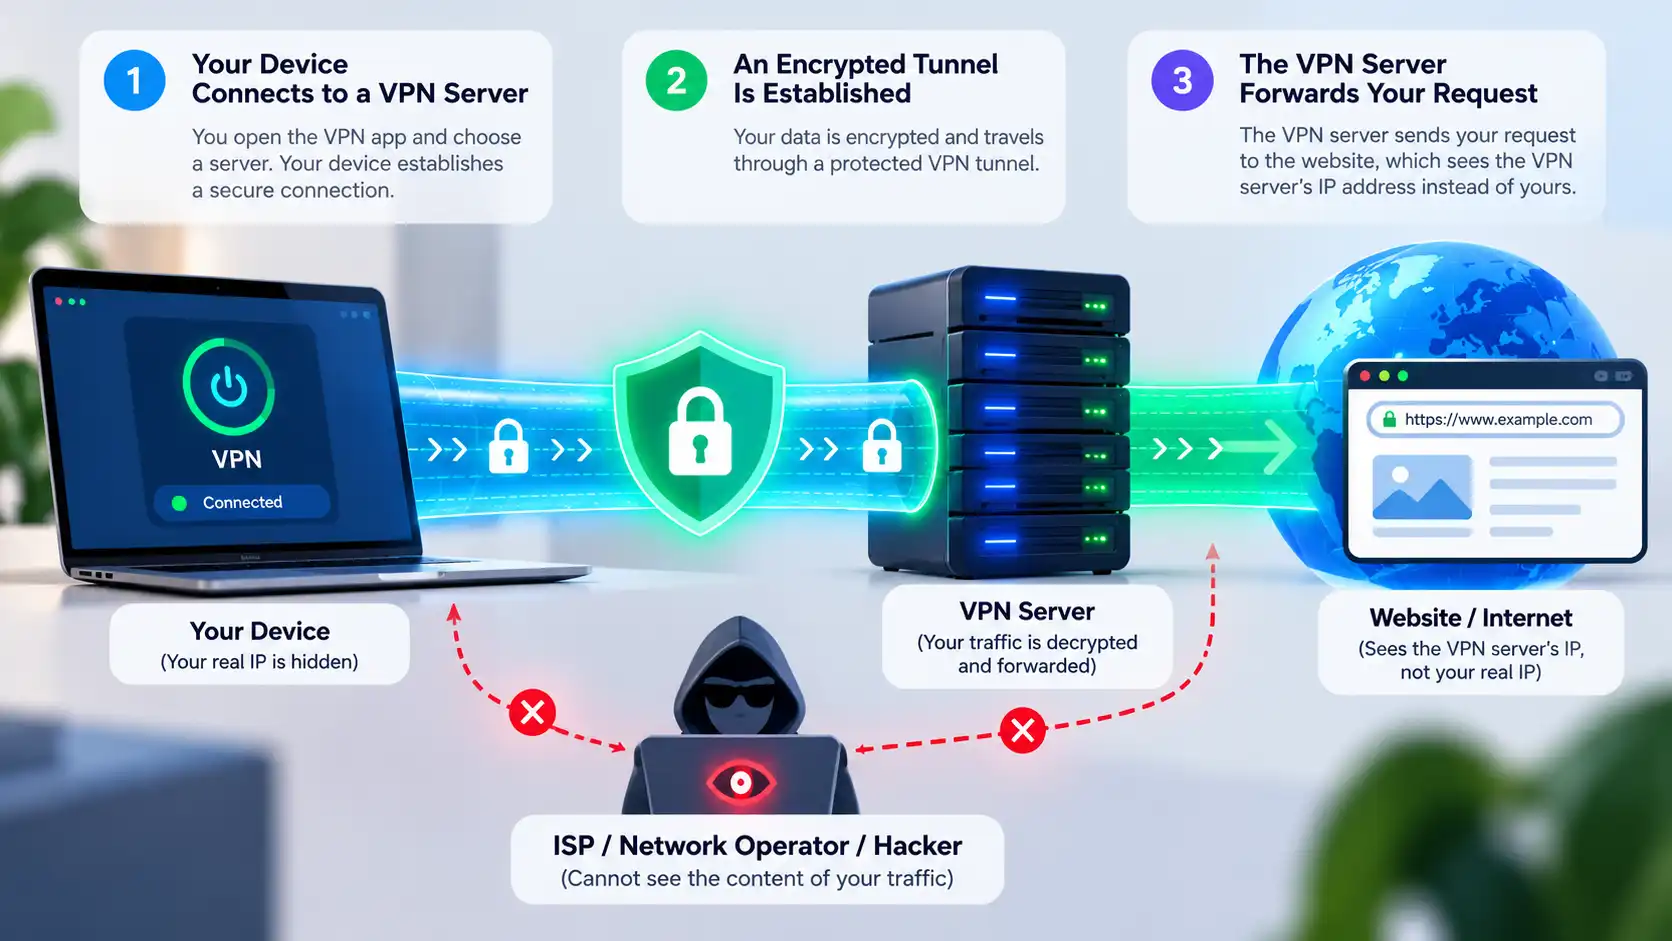
Ei välttämättä. Split Tunneling voi tietoisesti ohjata valittuja sovelluksia tai kohteita VPN:n ulkopuolelle. Jokunen liikenne saattaa myös kulkea eri reittejä alustan toiminnan tai konfiguraatio-ongelmien vuoksi.
VPN ei estä kalastelua, haittaohjelmia, tilien seurantaa tai sijaintitietojen käyttöoikeuksia. Käytä edelleen vahvaa tunnistautumista ja päivityksiä.
Miten tarkistaa, toimiiko VPN?
Tarkista julkinen IP-osoitteesi ennen yhdistämistä.
Yhdistä VPN-palvelimeen ja odota, että sovellus vahvistaa yhteyden.
Tarkista julkinen IP uudelleen. Tunneloidulla liikenteellä sen pitäisi yleensä näyttää VPN:n poistumisosoite, ei alkuperäistä.
Tarvittaessa tarkista DNS- ja WebRTC-testit ja varmista, ettei Split Tunneling sulje pois tarkastettavaa sovellusta.
Yhden selaimen IP-tarkistus ei voi todistaa täydellistä suojaa tai anonymiteettiä.
Miten SyncVPN toimii?
SyncVPN:ssä valitset käytettävissä olevan palvelimen ja yhdistät sovelluksen tukemilla protokolla-asetuksilla. SyncVPN:n nykyisissä ohjeissa käyttöliittymä sisältää Smart, WireGuard, OpenVPN UDP ja OpenVPN TCP -vaihtoehdot; saatavuus voi vaihdella alustan ja version mukaan.
Yhdistämisen jälkeen voit vertailla näkyvää julkista IP-osoitettasi varmistaaksesi selaimen käyttämän reitin. Jos käytät Kill Switch- tai Split Tunneling -toimintoja, tutustu siihen, miten nämä asetukset vaikuttavat yhteyden katkeamiseen ja suljettuun liikenteeseen.
Laitteesi erityisohjeita löydät SyncVPN:n tukikeskuksesta.
Usein kysytyt kysymykset
Salataanko VPN:ssä kaikki?
VPN salaa liikenteen, joka kulkee laitteen ja palvelimen välisen tunnelin kautta. Se ei takaa, että kaikki sovellukset sisältyvät tai korvaa verkkosivujen käyttämän salauksen.
Näkeekö ISP, että käytän VPN:ää?
Yleisesti ottaen kyllä. ISP näkee yleensä yhteyden VPN-palvelimeen, yhteyden ajoituksen ja datan määrän, mutta ei tunnelin sisällä kulkevia määränpääyhteyksiä.
Piilottaako VPN selaushistoriani?
Se voi vähentää ISP:n näkyvyyttä tunneleituun liikenteeseen, mutta ei poista laitteellesi tallennettua selaushistoriaa tai tiliin linkitettyjä hakuja.
Tekevätkö VPN:ät minusta anonyymin?
Ei. Verkkosivustot voivat silti tunnistaa kirjautumiset, evästeet, selaimen sormenjäljet ja antamasi tiedot.
Hidastaako VPN internetiä?
Voi hidastaa. Salaus, palvelimen etäisyys ja reititys voivat aiheuttaa lisälatausta. Vaikutus vaihtelee verkon ja protokollan mukaan, ja joskus se on pieni.
Voinko käyttää VPN:ää julkisessa Wi-Fissä?
Kyllä. VPN voi vähentää paikallisen verkon mahdollisuuksia nähdä tunneleitu liikenne. Jatka HTTPS:n käyttöä ja vältä epäilyttäviä kirjautumissivuja tai latauksia.
Loppusanat
VPN toimii luomalla salatun reitin laitteestasi VPN-palvelimelle, joka välittää pyynnöt ja yleensä korvaa julkisen IP-osoitteensa omallaan määränpäässä.
Tietäen missä tunneli alkaa ja päättyy sekä mikä tieto pysyy näkyvissä, voit käyttää SyncVPN:ää realistisin yksityisyysodotuksin.